
Системы обнаружения и срабатывания в Азиатско-Тихоокеанском регионе, размер и прогноз рынка:
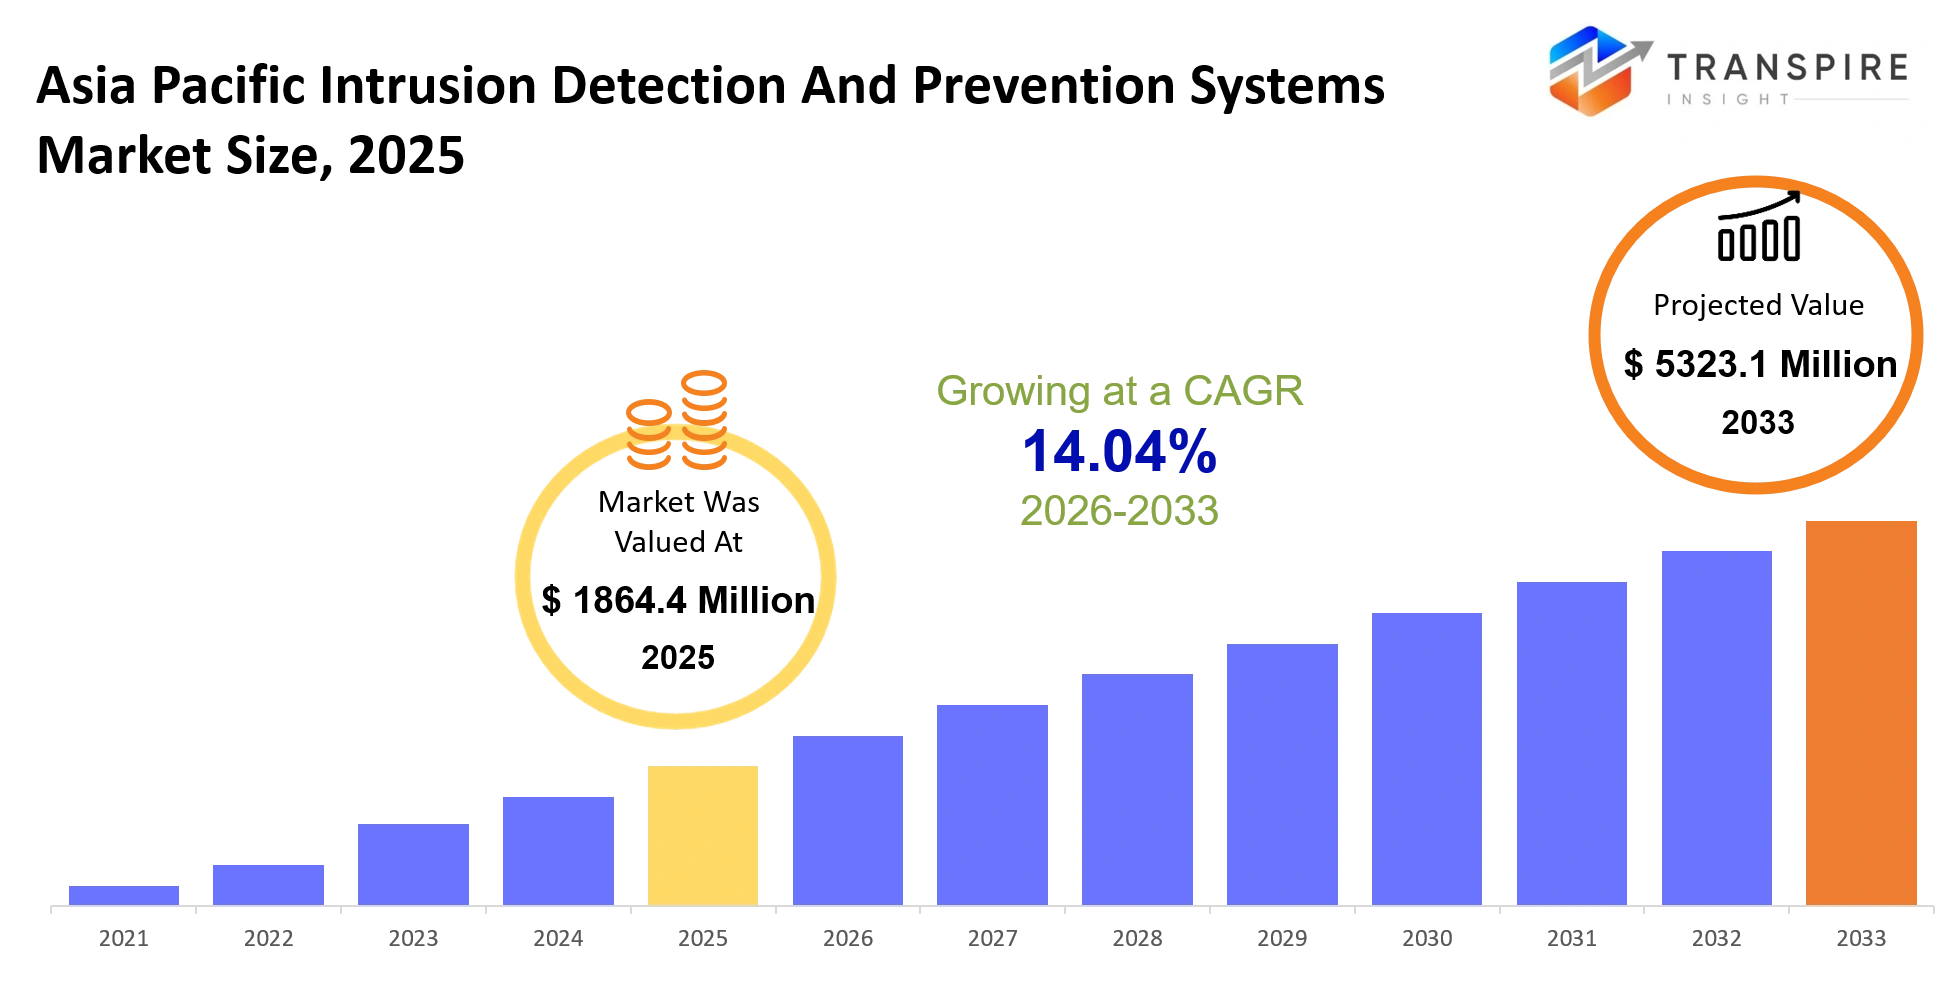
- Системы обнаружения и перехвата самолетов в Азиатско-Тихоокеанском регионе Размер рынка 2025: $1864,4 млн
- Системы обнаружения и перехвата самолетов в Азиатско-Тихоокеанском регионе рыночный Размер 2033: 5323,1 млн. долларов США
- Системы обнаружения и перехвата самолетов в Азиатско-Тихоокеанском регионе рыночный CAGR: 14,04%
- Системы обнаружения и перехвата самолетов в Азиатско-Тихоокеанском регионе рыночный Сегменты: по компоненту (аппаратное обеспечение, программное обеспечение, услуги, управляемые услуги, профессиональные услуги, службы поддержки, консалтинговые услуги, другие); по режиму развертывания (облачный, на основе, гибридные, виртуальные приборы, сетевые, хост-ориентированные, беспроводные, другие); по размеру предприятия (крупные предприятия, средние предприятия, малые предприятия, государственные организации, стартапы, образовательные учреждения, другие); по отраслевой вертикали (BFSI, IT & Telecom, здравоохранение, правительство, розничная торговля, производство, энергетика и коммунальные услуги, другие).
Чтобы узнать больше об этом отчете,  Скачать бесплатно Sample Report
Системы обнаружения и перехвата в Азиатско-Тихоокеанском регионе
Системы «Система» и «Система» на рынке Азиатско-Тихоокеанского региона были оценены в 1864,4 млн долларов США в 2025 году. Прогнозируется, что он достигнет 5323,1 млн. долларов США к 2033 году. Это CAGR 14,04% за этот период.
На рынке систем обнаружения и предотвращения вторжений в Азиатско-Тихоокеанском регионе это своего рода большая проблема для защиты корпоративных сетей, промышленных систем управления и облачной инфраструктуры от несанкционированного проникновения, вымогателей и скоординированных кибератак, которые, кажется, никогда не прекращаются. В области производства, логистики, банковского дела, телекоммуникаций и энергетики идея заключается в том, что эти системы следят за сетевым трафиком, а затем сразу же блокируют подозрительное поведение. Таким образом, он может остановить нарушение, прежде чем он действительно начнет действовать, а также помогает предотвратить компрометацию конфиденциальной информации в процессе.
Интересно, как сильно изменился рынок за последние пять лет. Многие организации отошли от устаревшего подхода к безопасности по периметру и перешли к облачным архитектурам обнаружения угроз с поддержкой ИИ. Этот шаг получил более быстрый толчок после того, как удаленная работа стала распространенной, и после крупных громких инцидентов с вымогателями, которые поразили критическую инфраструктуру во время и после периода COVID-19. Кроме того, правительства стран Азиатско-Тихоокеанского региона ужесточили требования к кибербезопасности для банков и промышленных операторов. Это заставило компании обновить свои устаревшие системы безопасности, даже если это не было запланировано так скоро.
И теперь, поскольку кибератаки становятся все более автоматизированными и продолжаются дольше, предприятия все чаще платят за интегрированные платформы обнаружения и реагирования. Это также означает долгосрочный постоянный доход для поставщиков через управляемые службы безопасности и модели развертывания на основе подписки, что звучит немного скучно, но на самом деле имеет значение для бюджетирования.
Ключевые рыночные идеи
- Китай действительно лидировал на рынке систем обнаружения и предотвращения вторжений в Азиатско-Тихоокеанском регионе, захватив почти 34% акций в 2025 году, в основном из-за множества попыток оцифровки предприятий. Тем не менее, Япония сохранила довольно заметный кусочек, поддерживаемый более сильными расходами на промышленную кибербезопасность в автомобильной, электронной и даже критической инфраструктуре, особенно до 2024-2025 годов. Индия кажется самой быстро растущей региональной ставкой до 2032 года, поскольку внедрение облачных технологий продолжает расти, инвестиции в финтех-безопасность продолжают расти, а государственные программы цифровой трансформации продолжают развертываться.
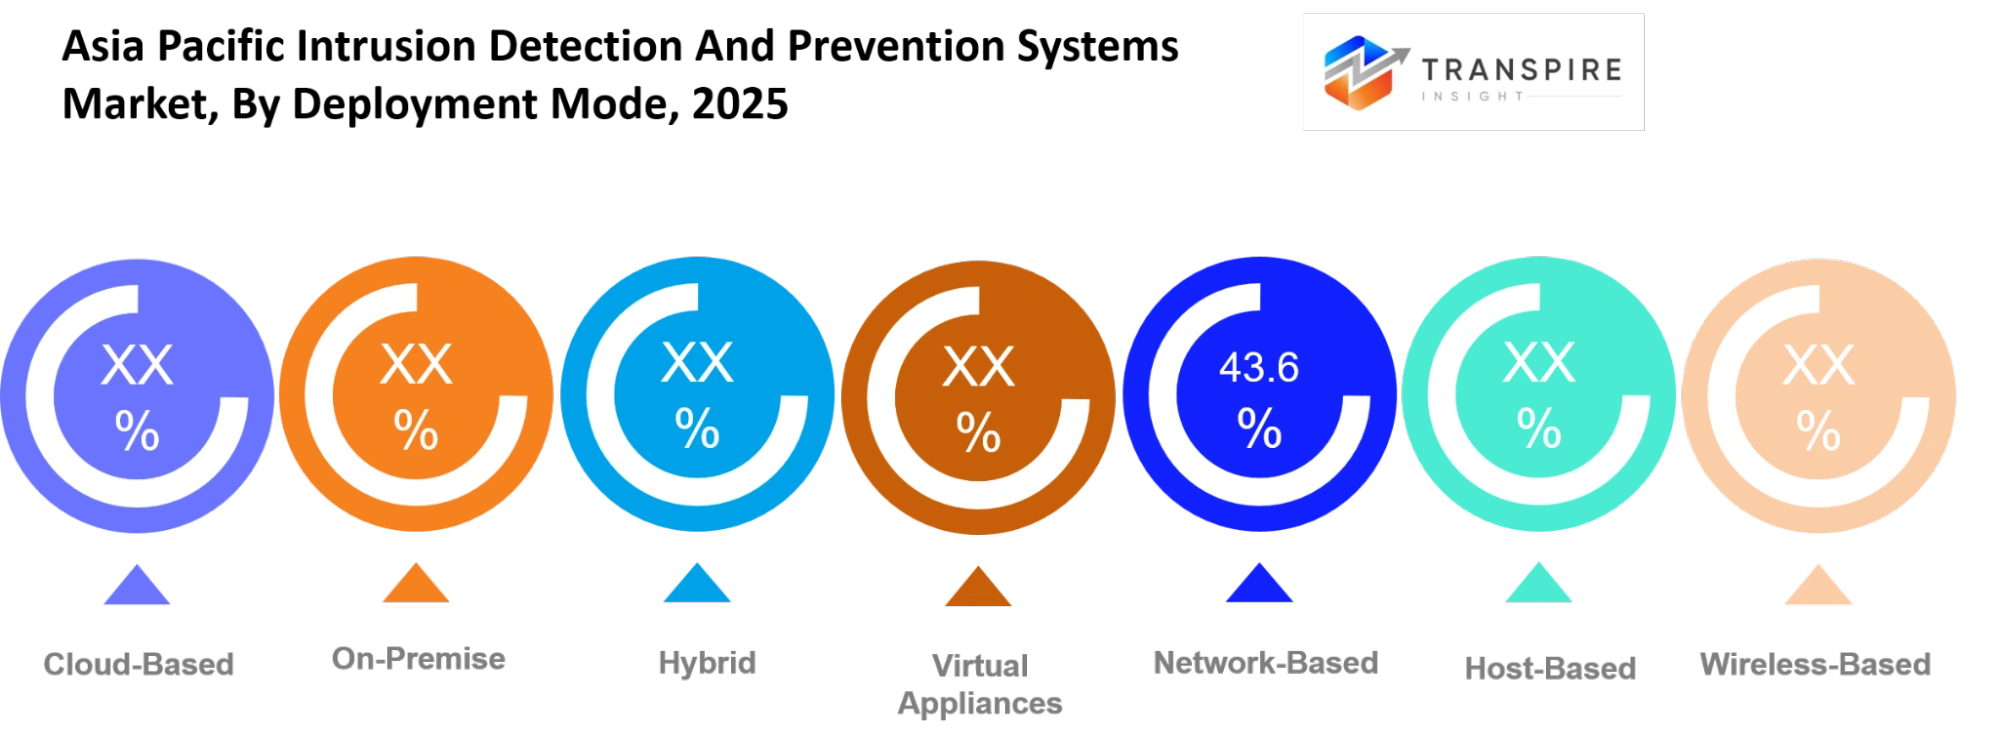
- Между тем, страны Юго-Восточной Азии начинают видеть новый спрос на управляемые услуги по предотвращению вторжений в телекоммуникационной, банковской и электронной коммерции. С точки зрения технологий, сетевые системы обнаружения вторжений остались на вершине, с долей выручки примерно 41% в 2025 году, в значительной степени связанной с потребностями компании в мониторинге трафика. Облачное развертывание стало вторым по величине сегментом, поскольку организации сместили рабочие нагрузки в сторону гибридных и многооблачных установок.
- Ожидается, что платформы для предотвращения вторжений с использованием ИИ продемонстрируют самый быстрый рост в период с 2026 по 2032 год, поскольку они могут автоматизировать разведку угроз и связанные с ней действия. Управляемые службы безопасности также получили серьезную поддержку среди малых и средних предприятий, потому что они хотят меньше операционных хлопот и постоянного, непрерывного надзора за кибербезопасностью. В 2025 году банковские финансовые услуги и страховые случаи составили почти 29% доходов рынка систем обнаружения и предотвращения вторжений в Азиатско-Тихоокеанском регионе. А для здравоохранения внедрение кибербезопасности значительно подскочило после того, как больницы расширили цифровые записи пациентов, а также подключили экосистемы медицинских устройств в течение 2023-2025 годов.
Каковы ключевые драйверы, ограничения и возможности на рынке систем обнаружения и предотвращения в Азиатско-Тихоокеанском регионе?
Сильнейший драйвер роста в реактивных самолетах Системы обнаружения и предотвращения в азиатско-тихоокеанском регионе Рынок связан с быстрым расширением цифрового банкинга облачных вычислений, а также с подключенной корпоративной инфраструктурой после 2020 года. Крупные инциденты с вымогателями, поразившие телекоммуникационные сети больниц и финансовые учреждения в Индии, Японии и Юго-Восточной Азии, ясно показали, что старые системы безопасности были слабыми. Поэтому организациям пришлось модернизировать свою архитектуру сетевой защиты, причем не медленно. Затем правительства выдвинули более строгие правила соблюдения кибербезопасности наряду с мандатами по защите данных, особенно для критически важной инфраструктуры, а также финансовых услуг. Все это изменение действительно подтолкнуло предприятия к увеличению расходов на системы предотвращения вторжений с поддержкой ИИ, управляемые службы обнаружения и платформы разведки угроз в реальном времени. Кроме того, модели развертывания кибербезопасности на основе подписки снизили барьеры входа, поэтому поставщики могли продолжать получать повторяющиеся доходы от услуг, в то время как внедрение выросло даже среди средних предприятий.
Тем не менее, самым большим структурным ограничением является продолжающаяся нехватка передовых технологий кибербезопасности во многих развивающихся странах Азиатско-Тихоокеанского региона. Системы предотвращения вторжений нуждаются в постоянном наблюдении, анализе угроз и тесной интеграции с грязной корпоративной инфраструктурой, но местные кадровые конвейеры остаются тонкими для широкого развертывания. Многие производственные предприятия и государственные учреждения по-прежнему используют старые операционные технологические сети, которые не соответствуют современной архитектуре кибербезопасности. Системная интеграция также может превратиться в дорогостоящую переработку инфраструктуры с более длительными сроками развертывания, которые затягивают бюджеты. Этот разрыв в талантах и совместимости замедляет программы модернизации и, в свою очередь, подавляет потенциальный доход рынка, особенно в отраслях, чувствительных к затратам, и небольших компаниях.
Интеллектуальные угрозы на основе искусственного интеллекта плюс инфраструктура безопасности 5G, кажется, являются самой надежной долгосрочной дверью для расширения. Операторы связи в Китае, Южной Корее и Индии вкладывают серьезные деньги в платформы сетевого мониторинга, которые могут защитить миллиарды подключенных устройств и обрабатывать децентрализованные потоки трафика. В то же время периферийные вычисления продолжают распространяться, а развертывание промышленного Интернета вещей нарастает, что приводит к необходимости более самоуправляемых систем предотвращения вторжений. Эти системы должны обнаруживать и изолировать подозрительную активность в режиме реального времени без необходимости человеческого ответа.
Каково влияние искусственного интеллекта на системный и экспериментальный контроль на рынке Азиатско-Тихоокеанского региона?
Искусственный интеллект и цифровые технологии высокого класса меняют системы обнаружения и предотвращения вторжений в Азиатско-Тихоокеанском регионе, автоматизируя часть сетевого наблюдения, ускоряя оценку угроз и делая ответную реакцию на кибербезопасность более точной. На практике многие предприятия внедряют системы управления, управляемые ИИ, которые постоянно следят за поведением пользователей сетевого трафика и активностью конечных точек, не требуя столько ручного толчка. Крупные телекоммуникационные провайдеры и финансовые фирмы также полагаются на автоматизированные платформы для обнаружения сомнительных моделей трафика, а затем изолируют машины, которые выглядят скомпрометированными. В целом, этот подход сокращает задержку отклика и поддерживает непрерывность работы в огромных настройках цифровой инфраструктуры.
Модели машинного обучения также усиливают прогностическую кибербезопасность. Более продвинутые аналитические системы сортируют старое поведение атаки, необычные схемы доступа и различные сетевые нарушения, чтобы прогнозировать вероятные кибер-угрозы, прежде чем они вызовут какие-либо реальные операционные сбои. Ряд организаций в Японии, Сингапуре и Южной Корее заявили, что они увидели меньше ложноположительных предупреждений и более быстрое сдерживание инцидентов, как только аналитика безопасности с поддержкой ИИ стала частью их корпоративного стека. Предсказательное обнаружение угроз также поддерживает результаты соответствия и может снизить расходы на управление кибербезопасности, потому что повторяющиеся задачи мониторинга обрабатываются автоматически, а не людьми, изо дня в день.
Тем не менее, рост связан с барьерами, особенно с теми, которые раздражают затраты на интеграцию. Многие промышленные предприятия и сети государственного сектора продолжают работать на устаревшей инфраструктуре, которая не очень хорошо сочетается с современными платформами безопасности с поддержкой искусственного интеллекта. Кроме того, ограниченные наборы данных для обучения кибербезопасности в локально управляемых операционных средах могут снизить качество прогнозирования, в основном для конкретных типов атак в регионе и многоязычного анализа угроз.
Ключевой рынок тенденции
- Предприятия начали переходить от аппаратно-ориентированных моделей безопасности к облачным платформам предотвращения вторжений после того, как гибридная рабочая сила ускорилась в Азиатско-Тихоокеанском регионе, и это было примерно после 2021 года.
- В период с 2022 по 2025 год Китай и Япония ужесточили правила кибербезопасности критически важной инфраструктуры, что привело к увеличению расходов предприятий на системы мониторинга сетевых угроз.
- Между тем, операторы связи расширили обнаружение вторжений с помощью искусственного интеллекта после того, как рост числа абонентов 5G сделал сетевые атаки более широкими по всей Индии, Южной Корее, а также в некоторых частях Юго-Восточной Азии.
- Производственные фирмы также увеличили бюджеты на операционные технологии кибербезопасности после того, как инциденты с вымогателями испортили производство полупроводников и электроники в течение 2023 и 2024 годов.
- Принятие управляемых служб безопасности подскочило для средних предприятий, в основном потому, что цены на подписку снизили эту большую зависимость от крупных первоначальных расходов на инфраструктуру кибербезопасности.
- Финансовые организации перешли к поведенческой аналитике плюс архитектуре нулевого доверия после того, как API привел к тому, что банковские экосистемы увеличили подверженность кибератакам на основе учетных данных, особенно после 2022 года.
- Такие поставщики, как Cisco Systems и Fortinet, также расширили региональные облачные партнерства, стремясь улучшить локализованный анализ угроз и автоматизировать возможности реагирования в том же направлении.
- Предприятия набрали обратную зависимость от автономных систем брандмауэра, как только интегрированные платформы обнаружения показали более быстрое сдерживание инцидентов, а также меньше ложноположительных предупреждений.
- Правительственные учреждения в таких местах, как Сингапур, Индия и Австралия, ускорили проекты модернизации после мандатов на локализацию данных, а также инциденты с атаками на государственную инфраструктуру.
- Наконец, интеграция разведки угроз с открытым исходным кодом возросла после того, как предприятия в основном попросили ускорить идентификацию уязвимостей нулевого дня и шаблонов вредоносных программ, характерных для каждого региона.
Сегментация рынков Азиатско-Тихоокеанского региона
Компонент
Аппаратное оборудование Решения по-прежнему являются основой для безопасности корпоративной сети, в основном с специализированными устройствами, которые обрабатывают проверку трафика и фильтрацию угроз более прямым способом. Банки, операторы связи и государственные учреждения продолжают инвестировать в физическую инфраструктуру кибербезопасности, потому что правила соблюдения являются строгими, а объем сетевого трафика, честно говоря, огромен. Программные платформы стали более популярными, когда облачная миграция распространилась по многим региональным отраслям с 2021 по 2025 год. Аналитика с поддержкой ИИ, автоматизированное реагирование на угрозы и централизованный мониторинг вместе усиливали развертывание программного обеспечения в этих сложных цифровых средах.
Затем сервисы стали получать более последовательное внимание, поскольку операции по кибербезопасности стали сложнее в распределенных корпоративных системах. Управляемые услуги также росли среди средних предприятий, которые хотят постоянного мониторинга и меньше ежедневной операционной нагрузки. С другой стороны, профессиональные услуги и консультационные услугиПоддерживаемые усилия по миграции облаков, улучшения соответствия и программы модернизации архитектуры кибербезопасности. Службы поддержки также остаются востребованными, поскольку многие организации нуждаются в постоянных обновлениях, оценках уязвимостей и быстром управлении инцидентами, поэтому непрерывность бизнеса не нарушается.
Режим развертывания
Облачное развертывание, своего рода усиление проникновения на рынок после того, как многие предприятия продолжали расширять удаленные операции и инфраструктуру цифрового сотрудничества. Модель ценообразования подписки, а также централизованное администрирование и масштабируемое развертывание, похоже, улучшили общее признание в банковском деле, розничной торговле и ИТ, несмотря на обычные колебания. Гибридное развертывание также получило больший импульс, потому что более крупные организации хотели облачной гибкости, но все равно должны были поддерживать существующую защиту инфраструктуры сайта. Планы корпоративной кибербезопасности все больше и больше переходили к единому мониторингу в этих распределенных операционных средах, а не только в отдельных сегментах.
Тем не менее, локальное развертывание остается актуальным для государственных учреждений, коммунальных служб и регулируемых отраслей, где строгие правила защиты данных делают зависимость от внешнего хостинга менее привлекательной или просто рискованной. Виртуальные устройства помогли экономически эффективному пути расширения, не вынуждая огромные инвестиции в оборудование. Между тем, сетевые системы сохранили высокий спрос, поскольку централизованный анализ трафика обеспечивает лучшую видимость в корпоративных средах. Развертывание на основе хоста и даже беспроводные опции также увеличились в подключенных производственных системах, удаленных операциях с персоналом и инфраструктуре корпоративной мобильности, где практическое покрытие имеет значение.
Чтобы узнать больше об этом отчете, Скачать бесплатно Sample Report
Размер предприятия
Крупные предприятия генерировали значительные расходы на кибербезопасность, потому что многонациональные операции создавали сложные сетевые макеты с большим воздействием вымогателей и попыток несанкционированного доступа. В частности, финансовые учреждения, поставщики телекоммуникационных услуг и производственные компании увеличили расходы на интегрированные платформы мониторинга угроз, эти инструменты могут поддерживать анализ в режиме реального времени в распределенной инфраструктуре. Правительственные организации также прибегли к закупкам кибербезопасности после инцидентов, нацеленных на публичные цифровые системы и важную инфраструктуру. Регуляторное правоприменение привело к более быстрому внедрению в операционных средах, связанных с конфиденциальными финансовыми и административными данными.
В то же время средние предприятия увеличили бюджеты на кибербезопасность, потому что платформы безопасности на основе подписки снизили все трения в развертывании и обеспечили большую операционную адаптивность. Малые предприятия, как правило, используют управляемые службы обнаружения для покрытия ограниченных внутренних ноу-хау в области кибербезопасности. Стартапы и учебные заведения расширили использование облачных инструментов мониторинга, поскольку цифровые платформы обучения и совместной работы повысили видимость и экспозицию сети. Гибкие подходы к ценообразованию, а также аутсорсинговые услуги мониторинга помогли небольшим организациям получить доступ к этим возможностям, не будучи заблокированными в тяжелых внутренних программах.
Вертикальная промышленность
BFSI сохранила очень сильный вклад на рынке, в основном потому, что цифровые банковские системы, мобильные платежные платформы и эти финансовые услуги на основе API в конечном итоге стали популярными. Очень сочные цели для попыток кибератаки. Финансовые учреждения начали более агрессивно внедрять платформы аналитики и поведенческого мониторинга с поддержкой ИИ после некоторых региональных инцидентов с вымогателями, связанных с обработкой транзакций в период с 2022 по 2025 год. Между тем, IT и телеком Отрасли также увеличили свои расходы на кибербезопасность, особенно после масштабного развертывания 5G и расширения облачной инфраструктуры в Китае, Индии, Японии и Юго-Восточной Азии. На практике мониторинг сетевого трафика в режиме реального времени и автоматические ответные действия стали крайне важными для защиты больших объемов корпоративных данных.
Медицинские организации также продвигали модернизацию кибербезопасности после того, как больницы расширили цифровые системы управления пациентами и подключили медицинскую инфраструктуру. Производство Сайты, с другой стороны, ужесточили операционную безопасность технологий после кибератак, которые прервали деятельность по производству полупроводников и электроники в Восточной Азии. Государственные учреждения увеличили расходы на передовые системы мониторинга, поскольку национальные системы кибербезопасности в основном вынуждают более строгие требования к защите общественной инфраструктуры. Наконец, операторы энергетики и коммунальных услуг внедрили более совершенные системы обнаружения, чтобы защитить интеллектуальные сетевые операции, а также снизить риск сбоев в работе, даже когда подключена промышленная инфраструктура.
Каковы ключевые случаи использования, приводящие к сигналу и сигналу на рынке Азиатско-Тихоокеанского региона?
Финансовые учреждения выступают в качестве основного варианта использования систем обнаружения и предотвращения вторжений в Азиатско-Тихоокеанском регионе. Цифровые банковские платформы, мобильные платежные приложения и рабочие процессы транзакций в реальном времени действительно нуждаются в постоянном сетевом наблюдении, чтобы блокировать усилия вымогателей, попытки фишинга, а также те инциденты несанкционированного доступа, которые появляются из ниоткуда. Благодаря строгим правилам кибербезопасности, действующим в Китае, Сингапуре, Японии и Индии, компании продолжают вкладывать деньги в новые возможности обнаружения угроз в долгосрочной перспективе.
Операторы связи и поставщики облачных услуг также расширяют развертывание кибербезопасности в настройках 5G, периферийных вычислительных средах и смешанных облачных операциях. Производственные площадки, в частности, начали внедряться после того, как кибератаки вызвали серьезные перебои в производстве полупроводников и рабочих процессах промышленной автоматизации в Восточной Азии. Организации здравоохранения, тем временем, ужесточили свои подходы к мониторингу сети, поэтому цифровые записи пациентов остаются безопасными, а подключенные медицинские устройства не в конечном итоге утечка данных.
Кроме того, новые сценарии появляются вокруг инфраструктуры умного города, подключенных транспортных систем и промышленных сред Интернета вещей. Поведенческая аналитика на основе искусственного интеллекта и автономные платформы реагирования на угрозы также привлекают больше внимания, поскольку предприятия хотят более быстрого обнаружения уязвимостей нулевого дня и более жесткой координации против кибератак, которые распространяются по распределенной цифровой инфраструктуре.
| Отчет Metrics | Подробности |
| Объем рынка в 2025 году | 1864,4 млн. долларов США |
| Объем рынка в 2026 году | 2121,6 млн. долларов США |
| Прогноз доходов на 2033 год | $5323,1 млн. |
| Темпы роста | CAGR 14,04% с 2026 по 2033 год |
| Базовый год | 2025 год |
| Исторические данные | 2021 - 2024 |
| Прогнозный период | 2026 - 2033 |
| Охват докладов | Прогноз доходов, конкурентный ландшафт, факторы роста и тенденции |
| Региональный охват | Азиатско-Тихоокеанский регион (Индия, Китай, Япония, Австралия, Южная Корея, остальная часть Азиатско-Тихоокеанского региона) |
| Ключевые профильные компании | Cisco, Palo Alto Networks, Fortinet, Check Point Software, IBM, Trend Micro, McAfee, Broadcom, Juniper Networks, Trellix, FireEye, Sophos, Darktrace, CrowdStrike, SentinelOne. |
| Объем кастомизации | Бесплатная настройка отчета (страна, регион и сегмент). Используйте индивидуальные варианты покупки для удовлетворения ваших точных потребностей в исследованиях. |
| Сегментация доклада | По компоненту (аппаратное обеспечение, программное обеспечение, услуги, управляемые услуги, профессиональные услуги, службы поддержки, консалтинговые услуги, другие); по режиму развертывания (облачный, на основе, гибридные, виртуальные приборы, сетевые, хост-ориентированные, беспроводные, другие); по размеру предприятия (крупные предприятия, средние предприятия, малые предприятия, государственные организации, стартапы, образовательные учреждения, другие); по отраслевой вертикали (BFSI, IT & Telecom, здравоохранение, правительство, розничная торговля, производство, энергетика и коммунальные услуги, другие). |
Какие регионы управляют сигналом и предупредительным сигналом для роста азиатско-тихоокеанского рынка?
Китай лидирует на региональном рынке, потому что национальные правила кибербезопасности стали намного жестче после нескольких атак на финансовые сети, общественную инфраструктуру и промышленные объекты в период с 2021 по 2025 год. В то же время большие облачные развертывания, быстрое развертывание 5G и серьезные усилия по оцифровке предприятий обеспечили устойчивый спрос на передовые платформы для предотвращения вторжений. Это отчетливо проявляется в банковском деле, телекоммуникациях и производстве. Кроме того, поддерживаемые правительством инициативы по финансированию кибербезопасности не только помогли, но и сделали инфраструктуру внутренней безопасности зрелой, а также ускорили развертывание систем мониторинга с поддержкой ИИ. Есть также довольно прочная локальная экосистема, операторы связи, поставщики облачных услуг, производители полупроводников и небольшие компании по кибербезопасности, которые работают вместе. Таким образом, региональное доминирование поддерживается долгосрочными проектами модернизации, а не только краткосрочными расходами.
Япония является вторым по величине донором, хотя рыночная атмосфера немного отличается от Китая. В Японии рост в большей степени зависит от операционной стабильности и долгосрочного планирования предприятий, а не от быстрого цифрового расширения. Крупные производственные группы, автомобильные предприятия и финансовые учреждения продолжают стабильно управлять бюджетами кибербезопасности. Их внимание обычно сосредоточено на непрерывности работы, а также защите цепочки поставок, а не только на ярких технологиях. Сильные ожидания соответствия требованиям, а также надежные подходы к корпоративному управлению помогают обеспечить последовательное развертывание систем мониторинга сети в промышленной инфраструктуре. Япония также извлекает выгоду из зрелой цифровой инфраструктуры, более низких колебаний политики кибербезопасности и довольно стабильных моделей расходов предприятий, поэтому она остается надежным источником долгосрочного дохода на рынке.
Индия, похоже, развивается как самый быстрорастущий региональный рынок, особенно после того, как большой толчок цифровой инфраструктуры действительно начал набирать скорость. Примерно с 2022 года облачное внедрение выросло, финтех продолжал расширяться, а национальные программы модернизации кибербезопасности также набрали обороты. С быстрым развертыванием центров обработки данных, увеличением инфраструктуры 5G и созреванием экосистем цифровых платежей общая подверженность атакам вымогателей также росла, наряду с крупномасштабными утечками данных, как в государственных, так и в частных средах. Кроме того, правительственные инициативы в области кибербезопасности продвигаются вперед, и все больше предприятий используют службы управляемого обнаружения, которые в основном открывают двери для поставщиков облачной безопасности и поставщиков ИИ-аналитики угроз. Если это продолжится, то для инвесторов в кибербезопасность и поставщиков технологий, особенно тех, которые нацелены на средние предприятия и операторов цифровой инфраструктуры, в период с 2026 по 2033 год, должно произойти значительное расширение.
Кто является ключевыми игроками на рынке систем обнаружения и передачи данных в Азиатско-Тихоокеанском регионе и как они конкурируют?
Конкуренция по всему ландшафту систем обнаружения и предотвращения вторжений в Азиатско-Тихоокеанском регионе по-прежнему умеренно консолидирована, а крупные глобальные игроки в области кибербезопасности захватывают множество корпоративных развертываний в банковском деле, телекоммуникациях, правительстве и производстве. В последнее время конкуренция меньше связана с простой автономной производительностью брандмауэра, больше с аналитикой угроз на основе ИИ, облачной структурой безопасности и встроенными возможностями типа платформы. Крупные поставщики пытаются удержать долю через приобретения, управляемые службы безопасности и региональные облачные отношения, в то время как небольшие специализированные компании по кибербезопасности набирают обороты, потому что их реакция на инциденты быстрее, а их обнаружение более автоматизировано. Многие предприятия теперь хотят единую экосистему кибербезопасности, которая сочетает в себе защиту конечных точек, сетевой мониторинг, разведку угроз и надзор за соблюдением в одном операционном ритме.
Cisco Systems демонстрирует надежную интеграцию корпоративных сетей и широкую совместимость с инфраструктурой, особенно в телекоммуникационных и государственных учреждениях. Более глубокая связь между сетевым оборудованием и аналитикой безопасности дает Cisco преимущество, когда дело доходит до обработки большого объема корпоративного трафика. Пало Alto Networks активно использует ИИ для обнаружения угроз, облачной безопасности и автоматизированных механизмов реагирования. Некоторые недавние приобретения, которые сосредоточены на инфраструктуре безопасности ИИ, усиливают дифференциацию платформ и расширяют защиту автономных сред ИИ. Вместо этого Fortinet проводит дифференциацию с помощью экономически эффективных интегрированных средств безопасности, которые, как представляется, хорошо работают на предприятиях среднего размера и с распределенными операциями по всей Юго-Восточной Азии.
CrowdStrike по-прежнему продвигается вперед с защитой конечных точек на основе облачных вычислений и поведенческой аналитикой на основе ai, которая более или менее соответствует гибридной рабочей инфраструктуре. Расширение регионального облака, наряду с расходами на суверенитет данных, способствовало поглощению в строго регулируемых секторах, где люди обрабатывают конфиденциальные оперативные данные. Между тем, Trend Micro занимает прочную позицию в Японии и большей части Азиатско-Тихоокеанского региона, используя локализованную разведку угроз, промышленную специализацию по кибербезопасности, а также реальные ноу-хау, защищающие рабочие нагрузки корпоративных облаков. Check Point Software Technologies продолжает конкурировать, опираясь на централизованное управление политикой и тяжелую архитектуру кибербезопасности, которая используется во многих финансовых учреждениях и средах общественной инфраструктуры.
Список компаний
- Cisco
- Сети Пало-Альто
- Фортини
- Программное обеспечение Check Point
- IBM
- Trend Micro
- Макафи
- Бродком
- Сети Juniper
- Треск
- Огненный глаз
- Софос
- Темная трасса
- CrowdStrike
- Страж один
Последние события Новости
В апреле 2026 года Palo Alto Networks объявила о намерении приобрести Portkey. Приобретение укрепило возможности безопасности AI Gateway для автономных агентов ИИ и расширило инфраструктуру защиты транзакций ИИ.
Источник:URL (Сети Пало-Альто).
В апреле 2026 года Palo Alto Networks завершила приобретение Koi. Сделка представила возможности Agentic Endpoint Security, предназначенные для защиты конечных точек предприятия, управляемых ИИ, и автономных сред кодирования.
Источник:URL (Сети Пало-Альто).
В марте 2026 года CrowdStrike запустила новую платформу безопасности Falcon AI. Запуск расширил обнаружение угроз во время выполнения, управление агентами ИИ и защиту на уровне конечных точек в облачных и SaaS-средах.
Источник:URL (Забастовка толпы).
Какое стратегическое видение определяет будущее системного противоракетного и противоракетного оружия на рынке Азиатско-Тихоокеанского региона?
Рынок, похоже, структурно движется к автономным платформам кибербезопасности на основе ИИ, которые могут находить, изучать и реагировать на угрозы с минимальным вмешательством человека. В ближайшие пять-семь лет все это будет подталкиваться быстрым расширением облачной инфраструктуры, развертыванием промышленного Интернета вещей, а также тем, насколько децентрализованными стали многие корпоративные операции. Есть еще один риск, который также немного менее заметен, и это растущая зависимость от небольшого набора глобальных поставщиков платформ кибербезопасности. Если рынок становится слишком концентрированным, он может превратиться в операционное слабое место, например, если происходят сбои в работе платформы, или если усиливается ценовое давление, или если появляются нормативные конфликты, тогда экосистемы корпоративной кибербезопасности в нескольких отраслях могут быть нарушены одновременно.
В то же время появляется новая возможность для защиты агентов ИИ, передовых вычислительных систем и подключенной промышленной инфраструктуры в Индии и Юго-Восточной Азии. Больше региональных инвестиций в центры обработки данных, инфраструктуру 5G и цифровые финансовые услуги подпитывают спрос на локализованную разведку угроз и разработку системы безопасности. Фирмы, пытающиеся войти в это пространство, скорее всего, сделают лучше, собрав интегрированные экосистемы платформ, объединяющие управляемые службы безопасности, аналитику ИИ и облачный мониторинг, а не полагаться исключительно на автономные продукты сетевой безопасности.
Системы обнаружения и перехвата самолетов в Азиатско-Тихоокеанском регионе Сегментация отчета по рынку
Компонент
- Аппаратное оборудование
- Программное обеспечение
- Услуги
- Управляемые услуги
- Профессиональные услуги
- Службы поддержки
- Консалтинговые услуги
- Другие
Режим развертывания
- облачный
- В праймиз
- Гибридный
- Виртуальные приборы
- основанный на сети
- хозяин
- Беспроводной
- Другие
Размер предприятия
- Крупные предприятия
- Средние предприятия
- Малые предприятия
- Правительственные организации
- Стартапы
- Образовательные учреждения
- Другие
Вертикальная промышленность
- БФСИ
- IT и Telecom
- Медицинская помощь
- Правительство
- розничная торговля
- Производство
- Энергетика и коммунальные услуги
- Другие
Часто задаваемые вопросы
Найдите быстрые ответы на самые распространенные вопросы.
Ожидается, что объем рынка систем обнаружения и предотвращения вторжений в Азиатско-Тихоокеанском регионе в 2033 году составит 5323,1 миллиона долларов США.
По компоненту (аппаратное обеспечение, программное обеспечение, услуги, управляемые услуги, профессиональные услуги, службы поддержки, консалтинговые услуги, другие); по режиму развертывания (облачный, на основе, гибридные, виртуальные приборы, сетевые, хост-ориентированные, беспроводные, другие); по размеру предприятия (крупные предприятия, средние предприятия, малые предприятия, государственные организации, стартапы, образовательные учреждения, другие); по отраслевой вертикали (BFSI, IT & Telecom, здравоохранение, правительство, розничная торговля, производство, энергетика и коммунальные услуги, другие).
Основными игроками рынка систем обнаружения и предотвращения вторжений в Азиатско-Тихоокеанском регионе являются Cisco, Palo Alto Networks, Fortinet, Check Point Software, IBM, Trend Micro, McAfee, Broadcom, Juniper Networks, Trellix, FireEye, Sophos, Darktrace, CrowdStrike, SentinelOne.
Объем рынка систем обнаружения и предотвращения вторжений в Азиатско-Тихоокеанском регионе в 2025 году составит 1864,4 млн долларов США.
Рынок систем обнаружения и предотвращения вторжений в Азиатско-Тихоокеанском регионе CAGR составляет 14,04% с 2026 по 2033 год.
- Cisco
- Сети Пало-Альто
- Фортини
- Программное обеспечение Check Point
- IBM
- Trend Micro
- Макафи
- Бродком
- Сети Juniper
- Треск
- Огненный глаз
- Софос
- Темная трасса
- CrowdStrike
- Страж один
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Недавно опубликованные отчеты
-
Apr 2026
Рынок 3D оптических профайлеров
3d оптический профильер размер рынка, доля и аналитический отчет по типу (настольный 3d оптический профильер и портативный 3d оптический профильер), по технологии (конфокальная технология и помехи белого света), по отрасли конечного использования (производство, научно-исследовательские институты, автомобилестроение, аэрокосмическая и оборонная промышленность, медицинские устройства и другие), и география (северная америка, европа, азиатско-тихоокеанская, ближний восток и африка, южная и центральная америка), 2021 - 2031
-
Apr 2026
Рынок глубинных датчиков
размер рынка датчиков глубины, отчет о доле и анализе по типу (датчики инфракрасной глубины, датчики времени полета (tof), датчики стерео-видения, датчики структурированного света, ультразвуковые датчики глубины), по применению (автомобильная, робототехника, игры, потребительская электроника, промышленная автоматизация, здравоохранение, безопасность и наблюдение, другие), конечным пользователям (производители автомобилей, компании бытовой электроники, поставщики медицинских услуг, промышленные компании, агентства безопасности, игровые компании, робототехнические компании, другие) и география (северная америка, европа, азиатско-тихоокеанский регион, ближний восток и африка, южная и центральная америка), 2021-2031
-
Apr 2026
Цифровой рынок производства
размер рынка цифрового производства, отчет о доле и анализе по компонентам (аппаратное обеспечение, программное обеспечение и услуги), по технологиям (робототехника, 3d-печать, интернет вещей (iot) и другие), по применению (автомобильная и транспортная, аэрокосмическая и оборонная, потребительская электроника, промышленное оборудование и другие), по типу процесса (компьютерное проектирование, компьютерное моделирование, компьютерная 3d визуализация, аналитика и другие) и географии (северная америка, европа, азиатско-тихоокеанский регион, ближний восток и африка, южная и центральная америка), 2021-2031
-
Apr 2026
Рынок цифровых визовых услуг
размер рынка цифровых визовых услуг, отчет о доле и анализе по типу (индивидуальные путешественники, групповые путешественники), по заявке (туризм, деловые поездки, другие) и географии (северная америка, европа, азиатско-тихоокеанский регион, ближний восток и африка, южная и центральная америка), 2021-2031