
Mercado de Reino Unido definido Segurança por software Tamanho & Forecast:
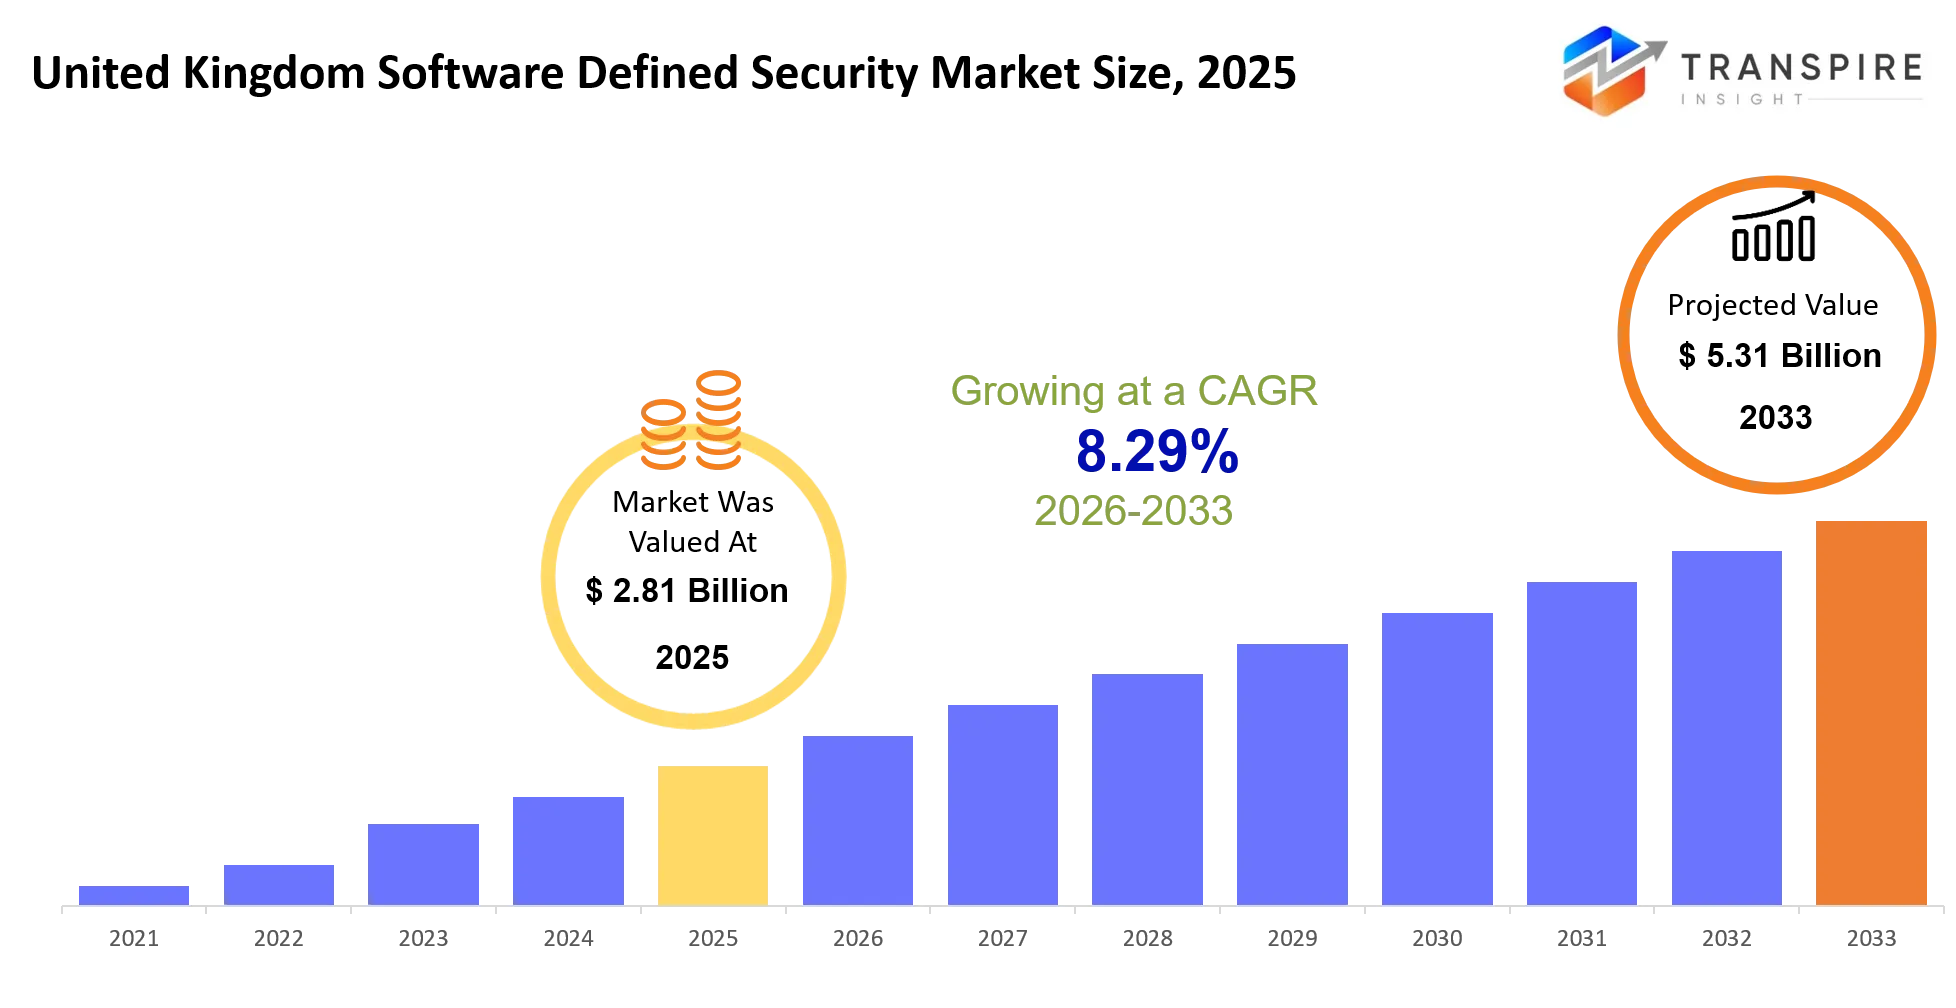
- Mercado de Reino Unido definido Segurança por software Tamanho 2025: USD 2.81 Billion
- Mercado de Reino Unido definido Segurança por software Tamanho 2033: USD 5.31 Billion
- Mercado de Reino Unido definido Segurança por software CAGR: 8.29%
- Mercado de Reino Unido Segurança definida por software Segmentos: Por Tipo de Solução (Perímetro definido por software, Software de Segurança de Rede, Plataformas de Segurança em Nuvem, Identidade e Gestão de Acesso, Segurança Zero Trust, Plataformas de Segurança baseadas em IA, Outros); Por Implantação (Segurança baseada em Blud, Segurança On-premise, Segurança Híbrida, Plataformas de Segurança SaaS, Outros);
Para saber mais sobre este relatório,  Baixar Free Sample Report
Mercado de Reino Unido definido Segurança por software Sumário
O Mercado de Reino Unido definido Segurança por software foi avaliado em USD 2.81 Billion em 2025. Prevê-se chegar a USD 5.31 Billion até 2033. Este é um CAGR de 8,29% durante o período.
O Mercado de Reino Unido definido Segurança por software foi avaliado em 2,81 bilhões de dólares em 2025, e ainda está em expansão. Muitas empresas estão se afastando de projetos de segurança centrados em hardware, para plataformas orientadas para software que podem proteger cargas de trabalho em nuvem, usuários remotos, redes de ramificação e basicamente configurações de TI híbridas, tudo a partir de uma camada de controle centralizada. Em termos reais, a segurança definida por software permite que as organizações apliquem políticas de segurança constantes em ambientes digitais dispersos, mas sem se inclinar em um monte de aparelhos autônomos separados ou dispositivos “um propósito”.
Nos últimos cinco anos, o mercado também começou a se afastar da defesa de rede apenas perímetro e para estratégias mais combinadas, como o Secure Access Service Edge, SASE, Zero Trust e frameworks de segurança nativos de nuvem. Esta mudança pegou velocidade após o trabalho remoto foi adotado em escala, e também quando incidentes ransomware subiu, especialmente em infraestrutura crítica, serviços financeiros e organizações do setor público. Ao mesmo tempo, mais implementações multicloud alteraram as expectativas de segurança. Isso é empurrar as empresas para a política conduzida, modelos de proteção automatizados. E quando as empresas transferem aplicativos e dados para espaços em nuvem, as equipes de segurança acabam por precisar de plataformas escaláveis que reduzem o aborrecimento operacional, ao mesmo tempo em que aumentam a visibilidade. Portanto, essa mudança está aparecendo como orçamentos mais fortes para firewalls definidos por software, segmentação de rede, orquestração de segurança e plataformas de detecção de ameaças IA habilitadas em todo o Reino Unido, muito diretamente.
Insights do mercado principal
- Em 2025, o Mercado de Reino Unido Segurança definido por software, basicamente coberto de US$ 2,8 bilhões, foi empurrado para a frente pela migração em nuvem, a implantação da Zero Trust, e a necessidade dia a dia para a proteção da força de trabalho híbrida, que é um pouco importante.
- A Inglaterra compôs cerca de 72% dos gastos com segurança cibernética no Reino Unido em 2025, principalmente porque tem uma forte concentração de serviços financeiros, além de centros de dados empresariais.
- Londres ainda é o principal centro regional, e continua a obter impulso da demanda em empresas bancárias, seguros, setor público e tecnologia em conjunto, sim.
- A Escócia está mostrando um dos caminhos de crescimento mais rápidos, apoiados por investimentos em transformação digital em energia, serviços públicos e infraestrutura pública, em geral.
- Em 2025, as plataformas de segurança baseadas em SASE e em nuvem tomaram cerca de 38% das implantações de segurança de empresas novas, já que as organizações tentaram consolidar o networking junto com as funções de segurança, sem muito aborrecimento.
- Os firewalls definidos por software estão hospedando a maior fatia de produto, com mais de 30% de market share em implantações de segurança corporativa, geralmente falando.
- As plataformas de detecção de ameaças alimentadas por IA estão previstas para se tornar o segmento de crescimento mais rápido através de 2033, principalmente por causa de recursos automatizados de resposta a incidentes e todo esse ângulo de eficiência.
- Para a receita, a BFSI contribuiu com cerca de 27% do mercado total em 2025 por causa de rigorosas obrigações de conformidade e necessidades de resiliência cibernética, claramente.
- Enquanto isso, a adoção do setor público pegou velocidade após várias iniciativas de segurança digital lideradas pelo governo que se concentraram em proteção de infraestruturas críticas e salvaguardas relacionadas.
Quais são os principais drivers, restrições e oportunidades no Mercado de Reino Unido Segurança específica por software?
O crescimento do mercado é principalmente impulsionado por uma rápida mudança para a infraestrutura de nuvem híbrida e essas configurações de trabalho distribuídas que continuam aparecendo em todos os lugares. Quando as empresas começam a mover aplicações importantes longe de configurações on-premise em nuvens públicas e privadas, a abordagem de segurança focada no perímetro antigo apenas não se mantém. Ao mesmo tempo, a pressão regulatória, como as regras de proteção de dados e as expectativas de resiliência cibernética, tem basicamente organizações nudged para arquiteturas Zero Trust, plataformas SASE e técnicas de segmentação definidas por software. No final, esse movimento tende a levantar custos recorrentes para assinaturas de software, mais gastos em serviços de segurança gerenciada, mais investimentos de segurança de plataforma mais fortes.
Ainda assim, a maior restrição é a dificuldade geral de amarrar ferramentas de segurança definidas por software em infraestrutura empresarial mais antiga. Muitas grandes organizações executam vários produtos de segurança de diferentes fornecedores, e isso leva a dores de cabeça de interoperabilidade, juntamente com riscos de migração reais. Além disso, a troca de quadros de segurança bem estabelecidos exige capital principal, know-how especializado e alguma retrabalho operacional. Assim, as linhas de tempo de implantação se estendem, e um número justo de organizações de médio porte acabam incapazes de modernizar totalmente seus ambientes de segurança.
Uma forte oportunidade está aparecendo através de operações de segurança autônomas orientadas por IA. Mais e mais empresas estão procurando plataformas que podem conectar ou correlacionar eventos de segurança em nuvem, endpoint, identidade e camadas de rede. Com os Centros de Operações de Segurança, a caça automática de ameaças e a análise comportamental tornando-se mais comum, há uma nova direção de crescimento clara. Espera-se que as empresas que investem nessas plataformas de segurança unificadas de IA continuem vendo uma forte demanda na maioria do período de previsão de 2026–2033.
O que o impacto da inteligência artificial tem sido no Mercado de Reino Unido Segurança controlada por software?
A inteligência artificial transformou-se, de alguma forma, numa peça central de modernas implementações de segurança definidas por software em todo o Reino Unido. As empresas contam cada vez mais com os motores AI para automatizar identificação de ameaças, aplicação de políticas, análise de conduta de usuários e até administração de segmentação de rede. Na prática, os grupos de segurança implantam modelos de aprendizado de máquina que lidam através de milhões de eventos de rede, basicamente em tempo real, para que as plataformas definidas por software possam notar oddities e reagir a ameaças antes de derivar, e se espalhar através de nuvem e espaços no local.
A análise preditiva tem ajudado notavelmente a eficiência diária. Os modelos AI olham para trás os hábitos de ataque passado, atividade endpoint, padrões de identidade e tráfego de rede, em seguida, tentar prever potenciais incidentes de segurança, enquanto também classificar para fora qual remediação deve vir primeiro. Muitas organizações mencionam resposta a incidentes mais rápida, menos gatilhos falsos positivos e melhor observação de conformidade graças a plataformas de orquestração de segurança automatizadas. Algumas configurações avançadas também simplificam a implantação de políticas de segurança em redes distribuídas, reduzindo o trabalho de configuração manual e reduzindo o tempo de inatividade operacional.
As implantações mais recentes mostram resultados que você pode realmente medir. O Ministério da Justiça do Reino Unido informou em torno de um levantamento de 400% em incidentes de segurança que foram resolvidos automaticamente após a adoção de tecnologias de segurança habilitados para IA. Ainda assim, a adoção de IA permanece um pouco constrangida. Os bloqueadores habituais aparecem – altos custos de integração, infraestrutura herda fragmentada, problemas de limpeza de dados e escassez de profissionais qualificados de segurança cibernética – então os rollouts ficam mais lentos para muitas organizações, especialmente pequenas e médias.
Mercado chave Evolução
- A partir de 2022, um monte de empresas tipo moveu seus orçamentos de segurança longe de aparelhos autônomos isolados e mais para plataformas combinadas SASE, você sabe, aqueles que costuram em rede com controles de tipo Zero Trust e segurança em nuvem de uma só vez.
- Também não é apenas uma pequena mudança - agora mais de 60% das grandes organizações do Reino Unido estão julgando plataformas de segurança principalmente por habilidades de automação, em vez de números de desempenho de hardware da velha escola, se isso faz sentido.
- Além disso, a adoção de detecção de ameaça assistida por AI realmente aumentou em 2024-2026 porque as ameaças de ransomware ficaram mais sofisticadas, e francamente muito mais difícil de localizar através de comentários manuais sozinho.
- Em 2025, Palo Alto Networks até compartilhou que viram um salto de 400% em incidentes resolvidos automaticamente dentro de uma grande implantação do setor público do Reino Unido, o que é bastante significativo.
- E então há uma orquestração de segurança multinud, que se tornou um foco superior depois que as empresas empurraram mais cargas de trabalho através da AWS, Azure e Google Cloud, espalhando tudo.
- Por volta de 2025 também, A Cisco aumentou o investimento em infraestrutura de IA segura, sugerindo que as empresas estão exigindo maior proteção para cargas de trabalho de IA, não apenas aplicativos regulares.
- No lado da parceria, a Vodafone Business, juntamente com a Fortinet, ampliou a sua colaboração em 2025, com o objetivo de fornecer redes convergentes e serviços de segurança em vários mercados.
- Enquanto isso, as instituições financeiras têm se inclinado para a microsegmentação definida por software, principalmente para melhorar a resiliência contra ataques cibernéticos laterais, em vez de esperar até que algo já esteja comprometido.
- Mais e mais fornecedores de segurança também estão lançando co-pilotos de IA generativa diretamente em processos SOC, o que ajuda a reduzir a fadiga de alerta e acelerar os fluxos de trabalho de investigação que costumavam arrastar.
- Finalmente, as organizações parecem preferir estratégias de consolidação de plataforma, o que significa que eles usam menos fornecedores de segurança no geral enquanto tentam melhorar a visibilidade em ambientes híbridos, ao mesmo tempo.
Mercado de Reino Unido definido Segurança por software Segmentation
Por tipo de solução
Definido por software Perímetro ainda tem o ponto dominante, mesmo quando as empresas lentamente se inclinam mais em abordagens de segurança sem perímetro para a nuvem, e também acesso remoto, ambientes. O Software de Segurança de Rede segue atrás dele, principalmente porque desempenha um papel fundamental na defesa da infraestrutura empresarial de ameaças cibernéticas, além de acesso indesejado ou não autorizado. Plataformas de segurança na nuvem continuam escalando, uma vez que as organizações empurram mais cargas de trabalho em configurações de várias nuvens e precisam de proteção centralizada em todos esses espaços. Identity & Access Management também permanece altamente relevante, porque as empresas estão tentando governar quem pode acessar o que, e menores riscos baseados em identidade em sistemas espalhados.
Prevê-se que a Segurança Zero Trust cresça rapidamente, à medida que as empresas se afastam de projetos de limpeza de confiança mais antigos e os substituem por estruturas de verificação constantes. As Plataformas de Segurança baseadas em IA também devem ver um forte crescimento, em grande parte porque a automação continua a melhorar a forma como as ameaças são detectadas, como as equipes rápidas respondem e como o monitoramento preciso da segurança acaba por ser. As outras soluções ainda ajudam com necessidades mais estreitas, como sistemas legados, ou para aquelas situações empresariais especializadas. E a modernização contínua dos sistemas de TI empresariais deve manter a demanda global constante em todos os segmentos, ou pelo menos essa é a direção geral.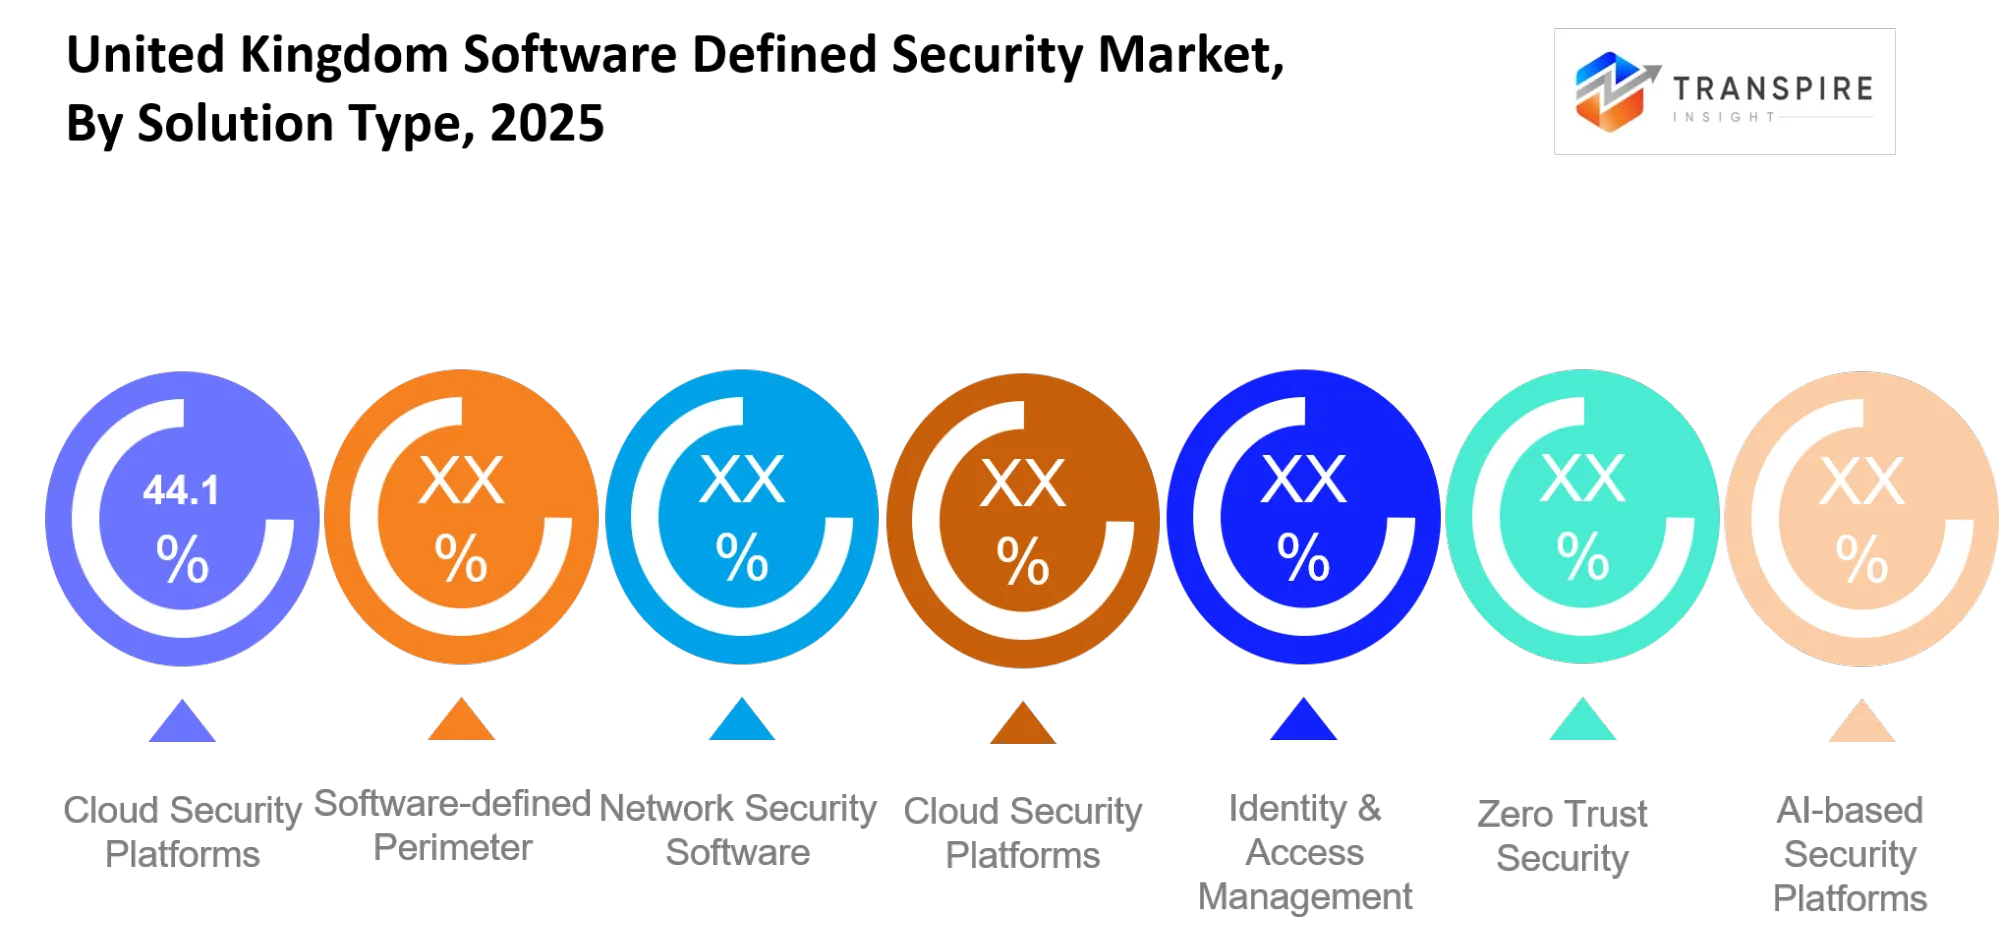
Para saber mais sobre este relatório, Baixar Free Sample Report
Por implantação
O tipo de segurança baseado na nuvem mantém a posição dominante, porque as empresas estão movendo suas operações de segurança em ambientes de nuvem escaláveis cada vez mais. Segurança no local também é relevante, especialmente quando as organizações têm rigoroso controle de dados, necessidades de conformidade e bem, infraestrutura herda que não pode ser apenas trocada. A segurança híbrida é amplamente adotada à medida que as pessoas tentam equilibrar a flexibilidade da nuvem com os requisitos de controle no local, especialmente em sistemas de TI distribuídos. Saa Segurança As plataformas também estão crescendo, principalmente porque os modelos baseados em assinaturas se sentem mais fáceis, e a implantação tende a ser mais simples.
Espera-se que a segurança baseada na nuvem permaneça no topo, impulsionada pela migração em nuvem contínua e o impulso de transformação digital maior em todas as empresas. Saa Segurança As plataformas são projetadas para mostrar o crescimento mais rápido, já que muitas organizações gostam de soluções de segurança que são flexíveis e econômicas, como é mais simples adotar sem adicionar demasiada sobrecarga. A segurança híbrida provavelmente manterá um papel estável à medida que as empresas lidam com configurações complexas de TI em mais de uma infraestrutura, por isso faz sentido. E, em seguida, outros modelos de implantação ainda existirão para apoiar necessidades especializadas, como nas indústrias reguladas e nos ambientes do sistema legado onde a mudança acontece lentamente.
Por aplicação
A BFSI ainda está no topo, principalmente porque tem uma forte dependência de transferências digitais seguras, protegendo registros de clientes e satisfazendo as regras de conformidade regulatória difíceis que nunca são realmente relaxadas. A saúde fica no segundo lugar, já que hospitais e outros provedores continuam investindo em cuidadoso tratamento de dados dos pacientes e em sistemas de saúde digital que não cortam cantos. As instituições governamentais tomam uma parte significativa, uma vez que são dirigidas por iniciativas nacionais de segurança cibernética, além de precisarem de fortes proteções para infraestrutura crítica e esse tipo de coisas. A TI & Telecom continua a avançar bastante também, porque grandes programas de infraestrutura de rede estão rolando e a expansão de serviços em nuvem está acontecendo em um ritmo constante.
O varejo deve crescer de forma medida, alimentado pelo aumento do comércio on-line e pela demanda contínua por fluxos de trabalho de pagamento seguros, juntamente com as salvaguardas de dados do cliente. A fabricação é projetada para mostrar crescimento sólido à medida que os sistemas industriais ficam mais conectados e, honestamente, mais expostos a ameaças cibernéticas. A BFSI permanecerá líder, devido à pressão regulatória constante e à necessidade de salvaguardar informações de alto valor. Os outros setores irão gradualmente pegar, apoiados por uma adoção digital mais ampla e aumentando os gastos de segurança corporativa.
Por tamanho da empresa
As grandes empresas ocupam a posição mais dominante porque possuem essa extensa infraestrutura de TI, maiores orçamentos de segurança cibernética e requisitos de segurança que são bastante complexos em todas as operações globais. Enquanto isso, as PME também mantêm uma participação sólida, especialmente quando a adoção digital continua avançando e a conscientização sobre segurança cibernética melhora nas organizações de médio porte. Startups ainda são uma fatia menor, mas eles estão crescendo, principalmente porque novas empresas digitais estão agora priorizando a segurança de estágios de desenvolvimento precoce. As outras categorias empresariais também importam, tipo de contribuir em seu próprio caminho através de necessidades operacionais especializadas e exigências de segurança específicas do setor.
Espera-se que as grandes empresas permaneçam na liderança, pois continuam investindo em plataformas de segurança avançadas e integradas e sistemas de proteção impulsionados pela IA. As PME são susceptíveis de mostrar o crescimento mais rápido, uma vez que as soluções de segurança com base em nuvem acessível e SaaS estão se tornando mais fáceis de alcançar e implantar. As startups devem expandir-se mais gradualmente, pois a segurança cibernética se transforma em uma exigência central dentro de modelos de negócios digitais. Outros segmentos continuarão apoiando a expansão global do mercado através de implementações de segurança direcionadas e especializadas.
Quais são os casos de uso chave dirigindo o Mercado de Reino Unido Segurança controlada por software?
O maior caso de uso permanece a proteção da rede corporativa, em contextos de nuvem híbrida, tipo. As instituições financeiras, operadores de telecomunicações e agências governamentais lançam plataformas de segurança definidas por software para que possam impor políticas de segurança uniformes em centros de dados, cargas de trabalho em nuvem, locais de filiais e até mesmo usuários remotos. Esta aplicação tende a impulsionar mais os gastos porque aborda tanto o risco de segurança cibernética e que dia a dia a complexidade operacional.
Em seguida, existem as aplicações secundárias, que continuam se expandindo através da fabricação, saúde e varejo. As equipes usam segmentação definida por software para separar sistemas operacionais críticos de missão e manter dispositivos conectados de mover-se lateralmente para outras áreas em um sentido cibernético. Em saúde, especialmente, os provedores estão adotando cada vez mais estruturas Zero Trust, para proteger os dados dos pacientes e nuvem aplicações hospedadas sem muitas suposições.
Casos de uso mais recentes também estão aparecendo, como proteção de carga de trabalho AI e tipo de operações de segurança autônomas. Quando as empresas se movem para aplicações de IA generativas, além de infraestrutura de computação de borda, essas plataformas de segurança definidas por software estão se adaptando para assistir o tráfego de máquinas para máquinas, proteger modelos de IA e automatizar a aplicação de políticas em ambientes muito dispersos.
| Metrics de relatório | Detalhes |
Valor de mercado em 2025
USD 2.81 Billion
Valor de mercado em 2026
Billion USD 3.04
Previsão da receita em 2033
USD 5.31 Billion
Taxa de crescimento
CAGR de 8,29% de 2026 a 2033
Ano de base
2025
Dados históricos
2021 - 2024
Período de previsão
2026 - 2033
Cobertura de relatórios
Previsão da receita, paisagem competitiva, fatores de crescimento e tendências
Espaço regional
Reino Unido
Principais empresas perfiladas
Palo Alto Networks, Cisco Systems, VMware, Fortinet, Check Point Software, Zscaler, Juniper Networks, IBM, Broadcom, Microsoft, Trend Micro, Sophos, Okta, CrowdStrike, Netskope
Escopo de personalização
Personalização do relatório livre (país, âmbito regional e segmento). Avail opções de compra personalizadas para atender às suas necessidades de pesquisa exatas.
Segmentação de Relatório
Por tipo de solução (Perímetro definido por software, Software de Segurança em Rede, Plataformas de Segurança em Nuvem, Gestão de Identidade e Acesso, Segurança Zero Trust, Plataformas de Segurança baseadas em IA, Outros); por implantação (Segurança baseada em nuvem, Segurança On-premise, Segurança Híbrida, Plataformas de Segurança SaaS, Outros); por aplicação (BFSI, Saúde, Governo, TI e Telecom, Varejo, Manustria, Outras PME); por Tamanho Empresarial
Quais regiões estão dirigindo o Mercado de Reino Unido Segurança controlada por software Crescimento?
A Inglaterra ainda é uma espécie de região dominante no Mercado de Reino Unido Segurança definida por software, pelo menos é assim que se lê em geral. Londres tem uma grande concentração de instituições financeiras, provedores de serviços em nuvem, fornecedores de segurança cibernética e operadores de infraestrutura digital. Com forte supervisão regulatória de reguladores financeiros e autoridades de proteção de dados, as empresas continuam colocando dinheiro em tecnologias de segurança cibernética mais avançadas. Também há essa mistura madura de provedores de segurança gerenciados, operadores de nuvem e empresa software de software empresas, que apenas tipo de mantém a liderança regional estável.
A Escócia é o segundo maior contribuinte para a receita do mercado, embora a história da demanda se sinta diferente de Londres. Em vez de ser principalmente orientado para o financiamento, a Escócia recebe impulso de energia, utilitários, serviços públicos e infraestrutura industrial ligada a investimentos em cibersegurança. Nessas áreas, as organizações se inclinam duramente na resiliência operacional e na proteção de infraestrutura essencial e crítica. Isso significa demanda estável para plataformas de segurança definidas por software. Além disso, os programas de modernização digital apoiados pelo governo continuam aparecendo, apoiando a expansão do mercado a longo prazo
País de Gales parece que está crescendo mais rápido. Investimentos recentes em serviços públicos digitais, projetos de infraestrutura inteligente e parques de negócios focados em tecnologia esbarraram os gastos com segurança cibernética. As organizações locais estão cada vez mais usando modelos operacionais em nuvem, o que cria novas demandas para software de software- proteção de rede definida e estruturas de segurança Zero Trust. De um ângulo de provedor de investimento ou solução, o País de Gales é um caminho de crescimento muito atraente até 2033, em grande parte porque as taxas de adoção ainda são menores do que nas regiões mais maduras em todo o Reino Unido.
Quem são os principais jogadores no Mercado de Reino Unido Segurança controlada por software e como eles competem?
A paisagem competitiva ainda é bastante moderadamente consolidada, mas a forma como os fornecedores globais de segurança cibernética vão após os clientes é praticamente a mesma, largura de plataforma, características de IA, integrações em nuvem e serviços de segurança gerenciados... Esse tipo de coisa. Ultimamente, parece que a concorrência se mudou para longe de vender produtos de segurança autônomos, e mais para ecossistemas de segurança unificados, onde redes, proteção de identidade, segurança de terminais e defesa de nuvem vivem juntos em uma arquitetura. E você pode ver os fornecedores pressionando mais sobre automação e eficiência operacional, não apenas desempenho de hardware cru.
A Cisco, no entanto, destaca-se por construir segurança diretamente na infraestrutura de rede, além de ambientes de nuvem híbrida. Também sua recente atenção em infraestrutura segura de IA, e essas soluções de infraestrutura digital soberanas tipo reforça todo o posicionamento com contas do governo e empresas maiores, mesmo quando os orçamentos ficam apertados.
A Palo Alto Networks compete com operações de segurança orientadas por IA, Prisma SASE e as plataformas de automação Cortex. Eles também têm parcerias com entidades do governo do Reino Unido e provedores de nuvem, e que os ajuda a expandir a adoção em indústrias reguladas, onde os compradores tendem a ser um pouco cautelosos.
Fortinet se inclina para a rede convergente e segurança, principalmente através de sua arquitetura de tecido de segurança. É mais como, a colaboração estratégica com provedores de telecomunicações e parceiros de serviços gerenciados, e que estende sua pegada em ambientes corporativos distribuídos, especialmente onde os locais de filiais estão em todos os lugares e as equipes são curtas.
Então há o VMware by Broadcom, que se baseia em privado segurança na nuvem e resistências de infraestrutura definidas por software. Sua abordagem do ecossistema é centrada na mobilidade segura da carga de trabalho e na segurança integrada da nuvem em configurações híbridas. É menos sobre uma única ferramenta, mais sobre manter tudo conectado, o que parece óbvio, mas muitos fornecedores ainda não fazem isso de forma limpa.
Lista de empresas
- Redes de Palo Alto
- Sistemas Cisco
- VMware
- Fornecimento.
- Software de ponto de verificação
- Zscaler
- Redes de Juniper
- IBM
- Broadcom
- Microsoft Microsoft
- Micro tendência
- Sophos
- Okta.
- Anúncio grátis para sua empresa
- Netskope
Desenvolvimento recente Notícias
Em maio de 2026, a Westcon-Comstor entrou em parceria com a Palo Alto Networks para lançar a SASEvolution. A iniciativa reúne a Prisma SASE com serviços gerenciados, permitindo que as empresas do Reino Unido acelerem a adoção de arquiteturas de segurança definidas por software e Zero Trust através de modelos simplificados de implantação.http://www.westconcomstor.com
Em fevereiro de 2026, Palo Alto Networks completou sua aquisição da CyberArk Software. O acordo fortaleceu as capacidades de segurança centradas em identidade dentro de plataformas de segurança definidas por software unificadas, melhorando a aplicação Zero Trust para empresas que operam em ambientes de nuvem híbrida no Reino Unido.http://www.facebook.com
Em janeiro de 2026, a NEC Software Solutions adquiriu a Meganexus. A aquisição expandiu o portfólio de software de segurança do governo digital e do setor de justiça da NEC, reforçando a demanda por soluções de segurança definidas por software na infraestrutura do setor público do Reino Unido.http://www.prolificnorth.co.uk
Que Insights Estratégicos Define o Futuro do Mercado de Reino Unido Segurança definido por software?
O software Mercado de Reino Unido definido Segurança por está se movendo em direção a esses ecossistemas de segurança altamente automatizados, AI habilitados onde a rede, identidade, proteção de nuvem e resposta a ameaças operam através de uma plataforma de software unificada. Essa mudança está sendo empurrada pela migração de nuvem corporativa, a complexidade de ataque cibernético que continua escalando, e isso também precisa salvaguardar a infraestrutura digital ativada pela AI. Mas um risco que fica lustrado, é a concentração de plataforma. Quando as organizações acabam se consolidando em torno de um conjunto menor de fornecedores integrados, ele pode levar a pontos fracos operacionais porque eles estão dependendo de ecossistemas limitados, e também tende a reduzir a flexibilidade de aquisição.
Ao mesmo tempo, há uma oportunidade que está começando a aparecer mais claramente, como plataformas de governança de segurança AI que podem monitorar, validar e proteger modelos de IA corporativa, bem como agentes autônomos. Este segmento ainda está em sua fase inicial, mas é provável que se torne estrategicamente importante à medida que os rollouts AI se expandem. Para os jogadores de mercado, o movimento sensato é enfatizar arquiteturas interoperáveis, e estruturas de integração abertas também, para que eles possam se ajustar à medida que os requisitos de segurança continuam mudando, em vez de ficar preso dentro de apenas um ecossistema de tecnologia.
Mercado de Reino Unido definido Segurança por software Report Segmentation
Por tipo de solução
- Perímetro definido por software
- Software de segurança de rede
- Plataformas de Segurança em Nuvem
- Gestão de Identidade e Acesso
- Segurança Zero Trust
- Plataformas de segurança baseadas em IA
- Outros
Por implantação
- Segurança baseada na nuvem
- Segurança no local
- Segurança híbrida
- Plataformas de Segurança SaaS
- Outros
Por aplicação
- BFSI
- Saúde
- Governo
- TI e Telecom
- Varejo
- Produção
- Outros
Por tamanho da empresa
- Grandes empresas
- PME
- Startups
- Outros
Perguntas frequentes
Encontre respostas rápidas para as perguntas mais comuns.
O tamanho esperado do mercado de segurança definido do software do Reino Unido para o mercado será de USD 5.31 bilhões em 2033.\n.
Os principais segmentos para o mercado de segurança definido pelo software do Reino Unido são por tipo de solução (perímetro definido por software, software de segurança de rede, plataformas de segurança da nuvem, gerenciamento de identidade e acesso, segurança Zero Trust, plataformas de segurança baseadas em IA, outros); por implantação (segurança baseada em nuvem, segurança no local, segurança híbrida, plataformas de segurança SaaS, outros); por aplicação (BFSI, saúde, governo de vendas).
Principais jogadores do mercado de segurança definido pelo software do Reino Unido são Palo Alto Networks, Cisco Systems, VMware, Fortinet, Check Point Software, Zscaler, Juniper Networks, IBM, Broadcom, Microsoft, Trend Micro, Sophos, Okta, CrowdStrike, Netskope.
O tamanho atual do mercado de segurança definido do software do Reino Unido é de USD 2.81 bilhões em 2025.
O CAGR do mercado de segurança definido pelo software do Reino Unido é de 8,29% de 2026 a 2033.
- Redes de Palo Alto
- Sistemas Cisco
- VMware
- Fornecimento.
- Software de ponto de verificação
- Zscaler
- Redes de Juniper
- IBM
- Broadcom
- Microsoft Microsoft
- Micro tendência
- Sophos
- Okta.
- Anúncio grátis para sua empresa
- Netskope
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Relatórios publicados recentemente
-
Apr 2026
Mercado de Perfilador óptico 3D
3d optic profiler market size, share & analysis report by type (desktop 3d optic profiler, and portable 3d optic profiler), by technology (confocal technology, and white light interference), by end-use industry (fabricing, research institutions, automotive, aeroespacial and defense, medical devices, and other), and geographic (north américa, europa, asia-pacific, middle este and africa, sul and central américa), 2021 - 2031
-
Apr 2026
Mercado de Sensor de Profundidade
sensor de profundidade tamanho do mercado, compartilhamento & relatório de análise por tipo (sensores de profundidade infravermelhos, sensores de tempo de voo (tof), sensores de visão estéreo, sensores de luz estruturados, sensores de profundidade ultrassônicos), por aplicação (automotivo, robótica, jogos, eletrônica de consumo, automação industrial, saúde, segurança e vigilância, outros), por usuários finais (fabricantes automotivos, empresas de eletrônica de consumo, provedores de saúde, empresas industriais, agências de segurança, empresas de jogos, empresas de robótica, outros), e geografia (norte américa, europa, ásia-pacífico, oriente médio e áfrica, sul e américa central), 2021 – 2031
-
Apr 2026
Mercado de Fabricação Digital
tamanho do mercado de fabricação digital, compartilhamento e relatório de análise por componente (hardware, software e serviços), por tecnologia (robótica, impressão 3d, internet das coisas (iot) e outros), por aplicação (automotiva e transporte, aeroespacial e de defesa, eletrônica de consumo, máquinas industriais, entre outros), por tipo de processo (desenho baseado em computador, simulação baseada em computador, visualização 3d de computador, análise, entre outros), e geografia (norte américa, europa, ásia-pacífico, oriente médio e áfrica, sul e américa central), 2021 – 2031
-
Apr 2026
Mercado de Serviços de visto digital
serviços de visto digital tamanho do mercado, compartilhamento & relatório de análise por tipo (viajantes individuais, viajantes de grupo), por aplicação (turismo, viagens de negócios, outros), e geografia (norte américa, europa, ásia-pacífico, oriente médio e áfrica, sul e américa central), 2021 – 2031