
Mercado dePlataformas de Revisão de Código SeguroSummary:
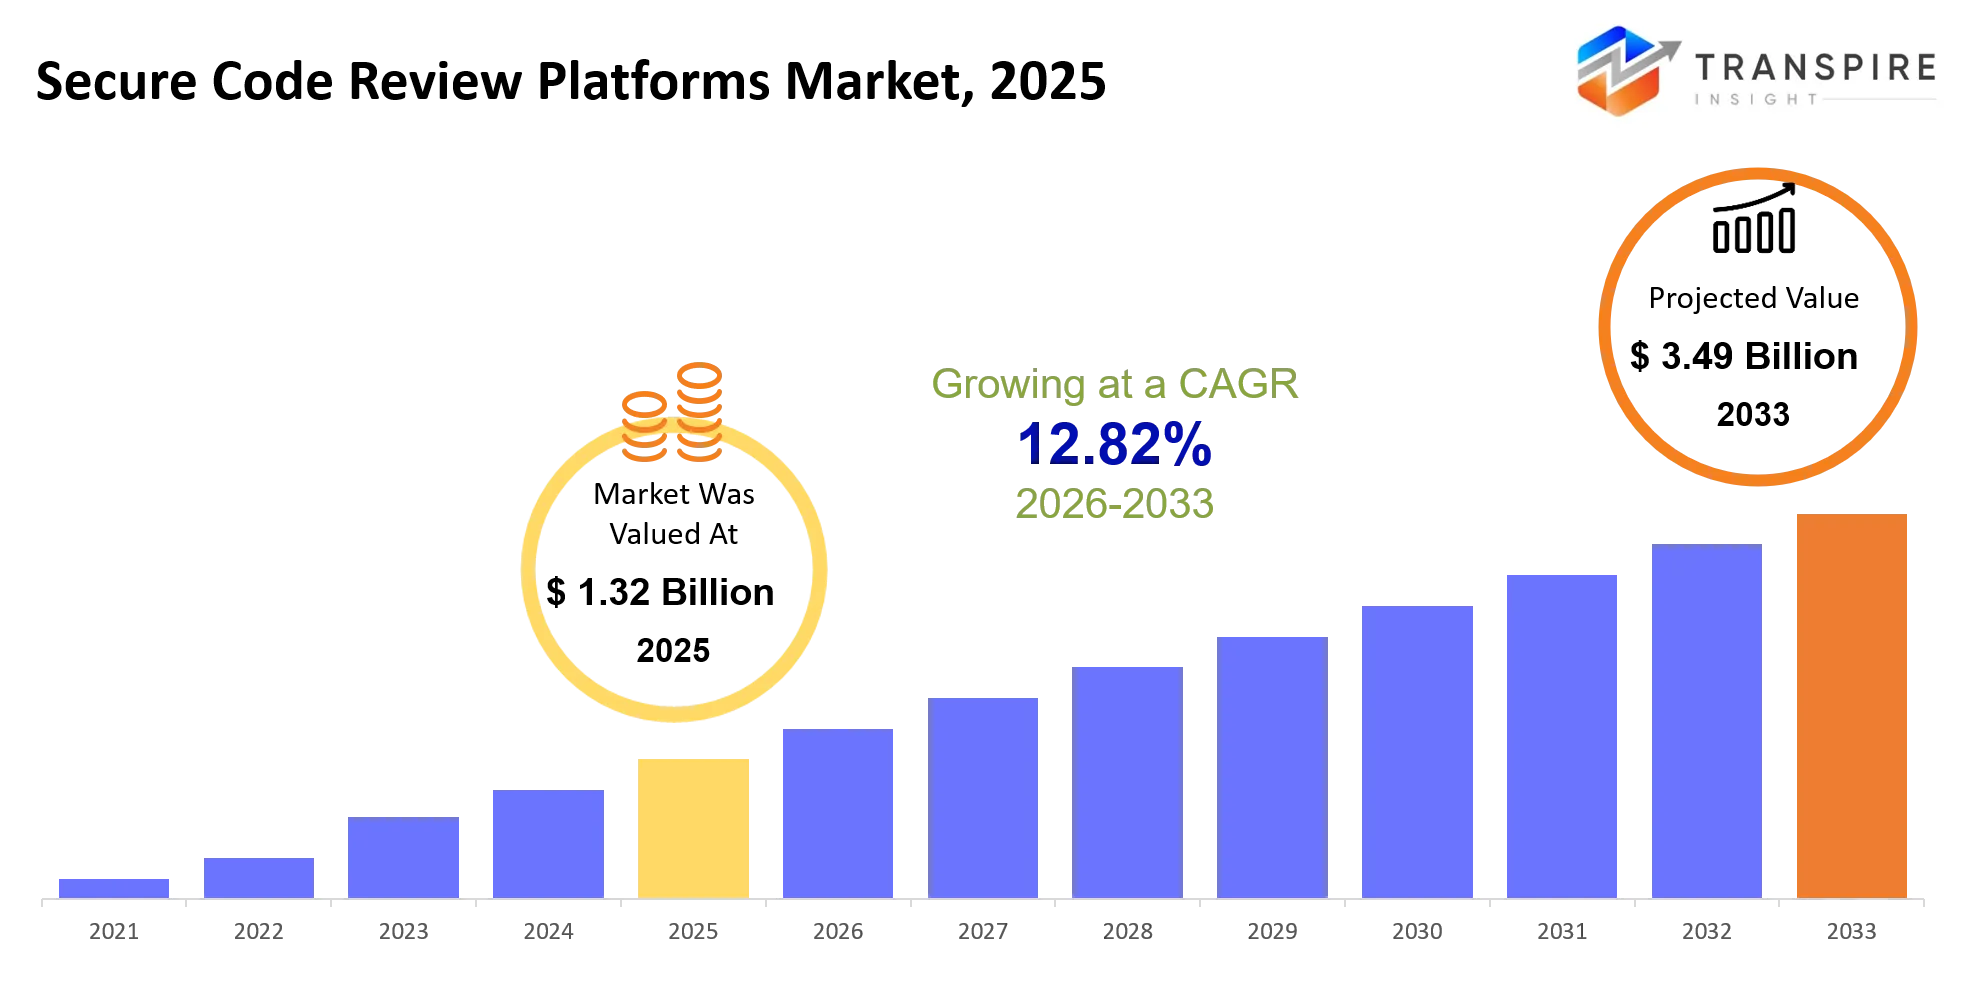
De acordo com a Análise Transpire Insight, o Mercado dePlataformas de Revisão de Códigosize é estimado em US$ 1,32 bilhões em 2025 e está previsto para atingir US$ 3,49 bilhões em 2033, crescendo em um CAGR de 12,82% de 2026 a 2033.
plataformas de revisão de código segura ajudam as equipes dev a identificar falhas de segurança de código de aplicativo antes de embarcar. As plataformas incorporam segurança em repositórios, IDEs e processos contínuos de integração / entrega contínua em vez de confiar em auditorias durante as últimas fases de entrega. Nos últimos três a cinco anos, o mercado amadureceu da varredura estática baseada em regras para agora incluir revisões assistidas por IA, com conhecimento de contexto que podem priorizar os achados, explicar a gravidade e os riscos de falhas de segurança e recomendar remediações. A mudança estrutural no mercado significa que esta é uma convergência de testes de segurança, fluxo dev e geração baseada em IA. Um gatilho direto relevante é o fornecimento rápido de código gerado pela AI, 45% dos quais falharam em testes de segurança e apresentaram vulnerabilidades OWASP Top 10 na análise 2025, observou Veracode. No geral, o crescimento é alimentado por uma relação causal: o desenvolvimento assistido por IA mais rápido impulsiona o código, riscos mais não testados, e, portanto, a necessidade de empresas automatizar avaliações seguras mais cedo no ciclo de vida do software.
Mercado dePlataformas de Revisão de Código SeguroSize & Forecast:
- Tamanho do mercado 2025: USD 1.32 Billion
- Valor de Mercado Esperado (2033): USD 3.49 Billion
- Previsão CAGR (2026–2033): 12.82%
- Região líder em 2025: América do Norte
- Região de crescimento mais rápida: Ásia Pacífico
- Perfil da empresa-chave: Sistemas épicos, Oracle Health, MEDITECH, Veradigm, eClinicalWorks, NextGen Healthcare, athenahealth, GE Health Cuidados, Saúde Siemens, Philips, Allscripts, CPSI, Greenway Health, InterSystems, Tietoevry.
Key Mercado dePlataformas de Revisão de Código SeguroInsights:
O mercado está mudando de uma ferramenta de varredura de vulnerabilidade autônoma para uma plataforma de desenvolvimento seguro integrada, movida por IA, que integra detecção, priorização e remediação. A nova vantagem competitiva é minimizar o atrito do desenvolvedor, demonstrar prontidão de conformidade e garantir o código gerado pela AI.
- Testes de segurança de aplicações estáticas respondem por 36,8% da demanda do tipo de revisão, e o portfólio Fortify da Synopsys está crescendo com análise de composição de software e SAST em escala empresarial.
- A revisão assistida por IA é de 11% do mercado e está crescendo em 20,4% CAGR, com Sonar focando na Garantia de Código de IA e remediação automatizada.
- A implementação em nuvem é o modelo de adoção preferido, e o GitHub integrou os controles de segurança diretamente em repositórios de desenvolvedores e fluxos de trabalho de solicitação de pull.
- GitLab está lidando com uma abordagem integrada DevSecOps, destacando-se com seu gerenciamento abrangente de código fonte, CI/CD, digitalização de dependência e recursos de aplicação de políticas de segurança.
- A Checkmarx se diferencia por sua inovação em segurança de aplicativos, que inclui análise de código contextual e remediação centrada no desenvolvedor.
- O modelo de negócio da Veracode é uma abordagem gerenciada de serviços e prioridade de risco para ajudar as empresas a traduzir os resultados da verificação em programas de remediação acionáveis.
- Snyk e Black Duck estão aumentando a segurança das cadeias de suprimentos com inteligência de dependência, visibilidade de risco de código aberto e integração de fluxo de trabalho do desenvolvedor.
- Mend.io continua a lançar novos idiomas e vulnerabilidades: Em outubro de 2026, expandiu sua cobertura SAST para incluir a detecção de riscos de dados críticos e controlados externamente em Python e Java.
- Secure Code Warrior está destacando-se concentrando-se na modificação de comportamento: Ele conecta insights adquiridos a partir de Fortify, Black Duck e Snyk para treinamento de codificação segura específica para idiomas.
Quais são os principais drivers, restrições e oportunidades no mercado de plataformas de revisão de código seguro?
Driver:
O principal driver de crescimento é a aceleração do desenvolvimento de software assistido por AI, o que aumenta a saída de código e coloca pressão sobre as equipes de segurança para rever as mudanças sem abrandar as versões. Verificações de pull-request automatizadas, priorização de vulnerabilidades e correções sugeridas ajudam os desenvolvedores a resolver problemas antes, reduzindo a remediação de pós-lançamento caro. O projeto de atualização do US National Institute of Standards and Technology para seu Secure SoftwareO Development Framework reforçou a importância das práticas de segurança de software estruturadas. Isso apoia a adoção entre organizações que buscam processos de revisão repetidos e auditáveis.
Restrição:
A complexidade da integração continua a ser uma barreira significativa. As grandes empresas muitas vezes operam vários repositórios, aplicativos legados, linguagens de programação e pipelines de desenvolvimento, tornando a aplicação de políticas consistente difícil. Os falsos positivos e os achados mal contextualizados também consomem tempo de desenvolvedor, enquanto os custos de licenciamento, infraestrutura e pessoal especializado podem desencorajar empresas menores. Essas questões persistem porque as ferramentas de segurança devem entender a arquitetura de aplicativos e o contexto de negócios, não apenas sinalizar padrões de código suspeitos.
Oportunidade:
Remediação assistida por IA, implantações privadas e governança de cadeia de suprimentos de software oferecem oportunidades substanciais. Por exemplo, as organizações que servem clientes europeus podem investir em revisão plataformasque mantenha registros de vulnerabilidade, decisões de remediação de documentos e conecte os resultados com fluxos de trabalho de relatórios após as mudanças da EU Cyber Resilience Act. Os fornecedores que combinam resultados explicativos, controles de políticas e integrações com ferramentas de desenvolvedor existentes podem melhorar a adoção da empresa e gerar receitas recorrentes através de recursos de segurança premium e gerenciados serviços.
O que o impacto da inteligência artificial tem sido no mercado de plataformas de revisão de código seguro?
AI desloca revisão de código seguro de um matcher padrão avançado para uma camada sofisticada de suporte de decisão. Os modelos de automação já são usados para revisar solicitações de pull, detectar caminhos de codificação vulneráveis, classificar a gravidade e sugerir patches dentro do desenvolvedor tooling-uma tendência mais sublinhada pelo anúncio 2025 de Sonar de AI Code Assurance e AI Code Fix para remediação de um clique. Preditivamente, os modelos de IA mapeando eventos de mudança de código contra vulnerabilidades históricas, ameaças de dependência, inteligência de tempo de execução e comportamento ator permitem a priorização de problemas "de preferência a serem explorados". Operacionalmente, reduz a necessidade de triagem manual, encurta os ciclos de vida de remediação e permite que as equipes de segurança dimensionem a revisão em grandes propriedades de repo e pipelines de entrega contínuos. O impacto é amplificado pelo dilúvio de código vindo de AI. A pesquisa da Veracode descobriu que 45% de seu conjunto de amostra de código escrito pela AI falharam em suas verificações de varredura, criando um imperativo absoluto para validar a lógica de máquina-autorizada. No entanto, a AI não resolveu completamente a lacuna de precisão. Falsos positivos, incapacidade de detectar defeitos lógicos de negócios, estreita visibilidade em vastas bases de código legados, e o custo de manter, remendar e ferramentas de modelos com a infraestrutura existente DevSecOps continuam a criar arrastar para a tomada de empresas. Portanto, estamos vendo o mercado gravitar para fluxos de trabalho híbridos: onde a IA acelera a inicial e os seres humanos validam o impacto.
Em março de 2026, Snyk lançou sua nova solução Agent Security e anunciou a disponibilidade geral do Snyk Evo AI-SPM. Esta implantação governa agentes de codificação autônomos do desenvolvimento através da produção, transformando a política de IA em controles executáveis em todo o ciclo de vida agente.
http://snyk.io/news/snyk-launches-agent-security-solution/
Key Mercado dePlataformas de Revisão de Código SeguroTrends:
O mercado está indo para sistemas de segurança que estão sempre em execução durante a entrega, não como ferramentas de digitalização independentes. A precisão contextual, a remediação automatizada e a governança do código humano-escrito e gerado pela IA estão se tornando fatores chave na diferenciação competitiva.
- O uso de revisão assistida por IA aumentou de 22% dos desenvolvedores em 2024 para 47% em 2025, e agora faz parte de seu fluxo de trabalho padrão.
- Os fornecedores estão integrando SAST, SCA, detecção de segredos e remediação em uma única plataforma de segurança de aplicativos.
- O código gerado pela AI está gerando uma nova categoria de revisão para validar a lógica escrita por máquina e para garantir que não haja padrões inseguros.
- Os achados estão se tornando uma parte padrão do fluxo de trabalho do desenvolvedor, não apenas uma parte de um painel de segurança.
- À medida que as equipes procuram resultados práticos e ricos em contexto, a gestão positiva falsa está surgindo como uma prioridade crescente de compra.
- As forças reguladoras estão forçando os fornecedores a atender a demanda por trilhas de auditoria, documentação de manipulação de vulnerabilidade e documentação de desenvolvimento seguro.
- Resiliência Cibernética da UE Act está impulsionando as necessidades de dependência e revisão de vulnerabilidade.
- As empresas estão associando vulnerabilidades de código com nuvem, tempo de execução e contexto API para priorizar vulnerabilidades que podem ser exploradas.
- Sugestões automatizadas para correções estão mudando expectativas para os compradores de detecção somente para resultados de remediação mensuráveis.
Mercado dePlataformas de Revisão de Código SeguroSegmentation
Por Oferta:
O software continua sendo o principal contribuinte de receita do mercado à medida que as organizações investem em motores de digitalização, plug-ins de desenvolvedores e módulos de política integrados com repositórios e pipelines CI/CD. Serviços, consultoria, revisão gerenciada, integração, suporte e treinamento complementam essas ferramentas, ajudando as empresas a configurar regras de detecção, remediar vulnerabilidades herdadas e manter evidências de conformidade. À medida que os requisitos de segurança se tornam mais complexos, a compra está mudando de implementações de software independentes para contratos de serviços recorrentes que fornecem monitoramento contínuo, experiência de implementação e otimização contínua de segurança.
Por tipo de revisão:
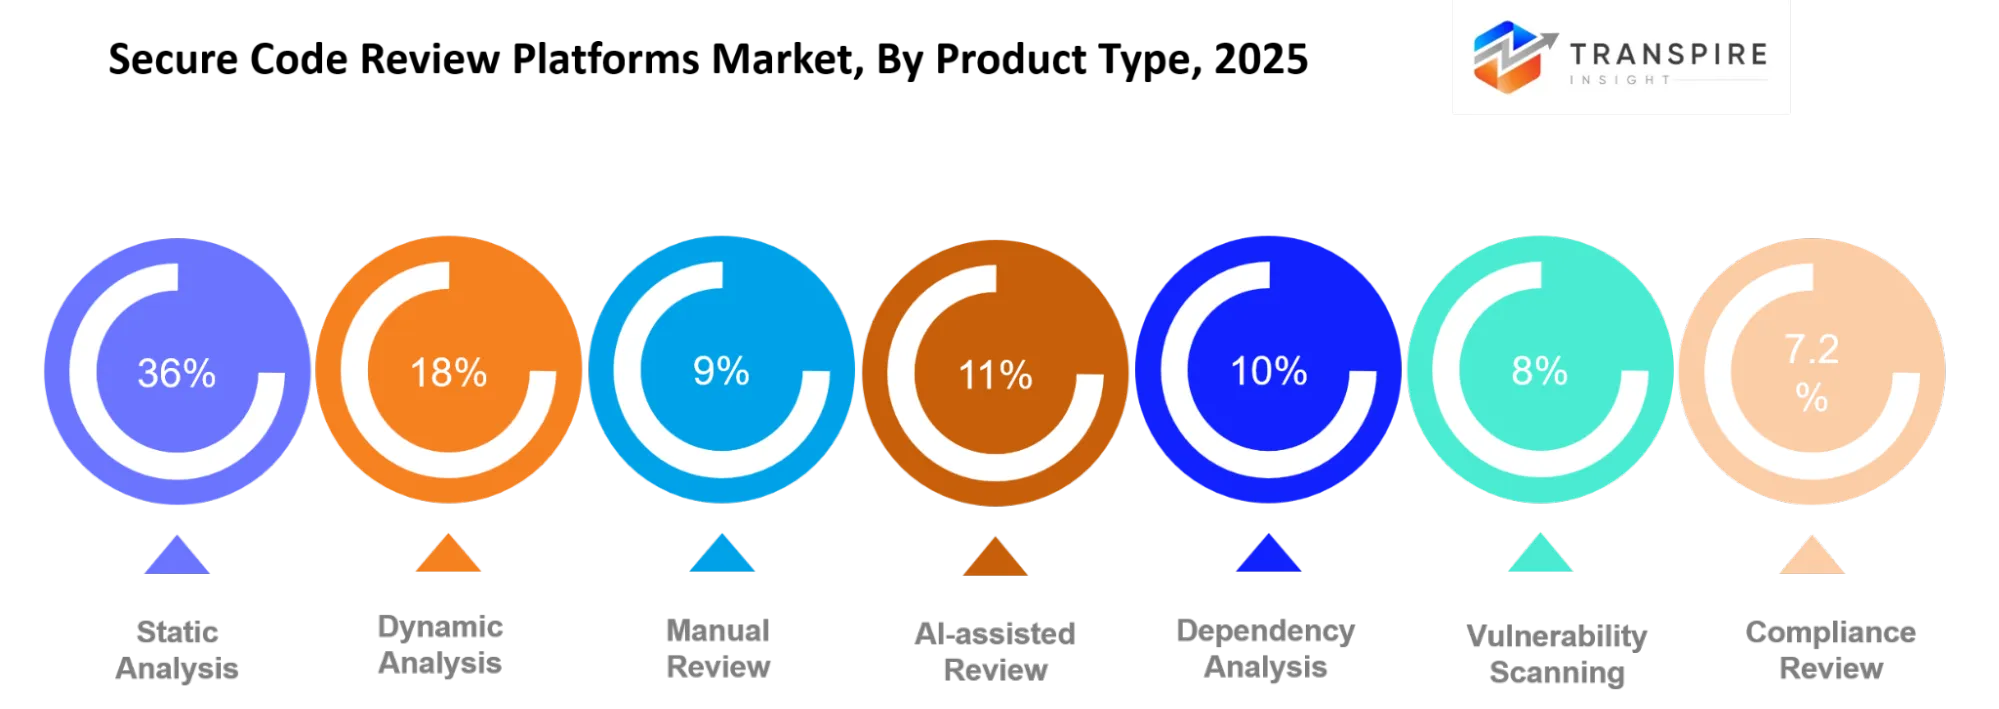
Para testes de segurança de aplicativos estáticos (SAST), que supera a lista em 36,8%, as vulnerabilidades de código são detectadas antes que o aplicativo seja executado para facilitar os processos da DevSecOps e auditorias de conformidade. Para 18%, a análise dinâmica é usada para verificar se o aplicativo é executado. A revisão manual desempenha um papel para 9%, ainda útil para bugs técnicos de negócios mais complexos; A revisão assistida por AI representa 11% e está definida para crescer em um CAGR de 20,4%, em parte graças à análise contextual, triagem automatizada e orientação de remediação. A análise de dependência é de 10%, digitalização de vulnerabilidade 8%, revisão de conformidade 4%, e tudo mais 3,2%, em parte devido a mais atenção prestada à segurança de cadeia de suprimentos de software e auditoria-pronto.
Por implantação:
Teste de segurança de aplicação estática leva com 36,8% porque inspeciona o código fonte no início do ciclo de desenvolvimento, antes da implantação, tornando-o bem adequado para DevSecOps e indústrias orientadas a conformidade. A análise dinâmica detém 18% validando aplicações em execução, enquanto a revisão manual representa 9% e permanece essencial para identificar riscos complexos de gestão de negócios. A revisão assistida por IA, em 11%, é a categoria de movimento mais rápido com uma CAGR de 20,4%, apoiada por triagem automatizada, análise contextual e orientação de remediação. A análise de dependência representa 10%, a varredura de vulnerabilidade 8%, a revisão de conformidade 4%, e outros 3,2%, refletindo o foco crescente na segurança de cadeia de suprimentos e prontidão de auditoria.
Por tamanho da empresa:
As grandes empresas permanecem os principais contribuintes de receita porque portfólios de aplicações complexos, exposição regulatória e extensas equipes de desenvolvimento exigem controles de segurança centralizados. As PME e as startups adotam cada vez mais plataformas SaaS porque os custos iniciais mais baixos e avaliações automatizadas reduzem a dependência de especialistas em segurança de aplicativos internos. As instituições financeiras priorizam a proteção de transações sensíveis, enquanto as empresas de tecnologia exigem validação contínua de código. As organizações governamentais também investem em processos de desenvolvimento seguros para fortalecer a responsabilidade, proteger sistemas críticos e atender aos requisitos de segurança cibernética aplicáveis.
Por Aplicação:
As aplicações e APIs da Web permanecem as principais áreas de adoção à medida que as organizações expandem serviços digitais, plataformas interligadas e comunicação automática. Aplicativos móveis e aplicações em nuvem exigem testes contínuos à medida que versões frequentes introduzem novas vulnerabilidades. O software empresarial beneficia da revisão centralizada em sistemas de negócios interligados, enquanto a segurança de software embarcada está ganhando importância em dispositivos conectados e produtos industriais. A integração da DevOps permite uma detecção mais precoce em todo o desenvolvimento. A Lei de Resiliência Cibernética da UE fortalece ainda mais incentivos para os fabricantes gerenciarem vulnerabilidades em produtos conectados e seus ciclos de vida de software.
Por Língua:
Java, JavaScript, Python, C/C++ e C# permanecem importantes porque suportam aplicativos corporativos, serviços web, plataformas em nuvem e sistemas embarcados. A adoção do Python está se beneficiando de IA e engenharia de dados, enquanto o JavaScript permanece essencial para o desenvolvimento da web. C/C++ continua a exigir análise especializada porque as fraquezas de segurança da memória podem afetar a segurança automotiva, industrial e de dispositivos conectados. Go está ganhando relevância na infraestrutura nativa da nuvem, enquanto Ruby mantém casos de uso de desenvolvimento de aplicativos. A cobertura linguística mais ampla ajuda as empresas a aplicar políticas de segurança consistentes em diversos repositórios e ambientes de desenvolvimento.
Quais são os casos de uso chave dirigindo o mercado de plataformas de revisão de código seguro?
O caso de uso primário é detecção de vulnerabilidade pré-lançamento por meio de análise estática, a categoria de revisão líder em 36,8%. As equipes verificam o código fonte e puxam pedidos de falhas de injeção, autenticação insegura, segredos expostos e padrões de codificação inseguros antes da implementação, reduzindo os custos de remediação.
Os aplicativos de expansão incluem segurança API, testes de aplicativos móveis, desenvolvimento nativo em nuvem e validação de dependência. A BFSI e as organizações de saúde usam essas capacidades para fortalecer controles sobre dados sensíveis, enquanto as empresas de tecnologia incorporam avaliações em pipelines CI/CD para manter a velocidade de lançamento.
Os casos de uso emergente incluem a validação de segurança do código gerado por IA, verificação automática de patches e governança de agentes de codificação autônomos. Esses fluxos de trabalho ajudam as organizações a identificar mudanças arriscadas, impor políticas de codificação aprovadas e reter evidências para auditorias à medida que a produção de software se torna cada vez mais automatizada.
| Metrics de relatório | Detalhes |
| Valor de mercado em 2025 | USD 1.32 Billion |
| Valor de mercado em 2026 | USD 1.5 Billion |
| Previsão da receita em 2033 | Billion USD 3.49 |
| Taxa de crescimento | CAGR de 12,82% de 2026 a 2033 |
| Ano de base | 2025 |
| Dados históricos | 2021 - 2024 |
| Período de previsão | 2026 - 2033 |
| Cobertura de relatórios | Previsão da receita, paisagem competitiva, fatores de crescimento e tendências |
| Espaço regional | Estados Unidos; Canadá; México; Reino Unido; Alemanha; França; Itália; Espanha; Dinamarca; Suécia; Noruega; China; Japão; Índia; Austrália; Coreia do Sul; Tailândia; Brasil; Argentina; África do Sul; Arábia Saudita; Emirados Árabes Unidos |
| Principais empresas perfiladas | Synopsys, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, Secure Code Warrior, Mend.io, Black Duck, Invicti, OpenText |
| Escopo de personalização | Personalização do relatório livre (país, âmbito regional e segmento). Disponível opções de compra personalizadas para atender às suas necessidades de pesquisa exatas. |
| Segmentação de Relatório | Por Oferta (Software, Serviços, Plataformas, Consultoria, Serviços Gerenciados, Integração, Suporte, Treinamento); Por Tipo de Revisão (Análise Estatica, Análise Dinâmica, Revisão Manual, Revisão Assistida por IA, Análise de Dependência, Digitalização de Vulnerabilidade, Revisão de Conformidade, Outras Empresas); Por Implantação (Cloud, On-premise, Hybrid, SaaS, Private Cloud, Public Cloud, Hosted, PME); |
Quais regiões estão dirigindo o Mercado dePlataformas de Revisão de Código SeguroGrowth?
A América do Norte tem sido um mercado historicamente dominante, representando 43,5% de market share, impulsionado por seu grande número de fornecedores de software, empresas nativas de nuvem e instituições financeiras e de saúde altamente reguladas. Programas de segurança cibernética bem financiados, abordagens de DevSecOps maduros e requisitos de ciclos de compra corporativa fazem revisão de código seguro um portão natural no processo de desenvolvimento de software. A América do Norte beneficia da comunidade líder de fornecedores de segurança e os primeiros motores do mercado na codificação assistida por IA, criando a necessidade de detecção automática de falhas de segurança, remediação automatizada e garantia de software em curso.
Em fevereiro de 2026, Anthropic lançou Claude Code Security. Este lançamento do produto introduz capacidades de segurança de aplicação especializadas no ciclo de vida do desenvolvimento, utilizando o seu quadro Claude 4.6 para a varredura autônoma ambientes de produção.
https://www.mindfort.ai/blog/best-code-security-tools
A Europa representa 28% do mercado, onde a demanda é impulsionada mais pela responsabilidade regulamentar e pela governança das cadeias de fornecimento de software do que pela vantagem dos gastos de tecnologia da América do Norte. A Lei de Resiliência Cibernética da União Europeia e o quadro NIS2 validam o foco na gestão de vulnerabilidades, desenvolvimento seguro por design e remediação demonstrável. Serviços financeiros, empresas de fabricação e software empresarial estão exigindo cada vez mais provas de que as questões de segurança são detectadas e corrigidas ativamente, o que suporta a demanda regular de plataformas para fornecer trilhas de auditoria, implementação gerenciada e integração em processos de governança atuais.
Em outubro de 2026, a iniciativa apoiada pela UE SECURE lançou sua segunda chamada de financiamento em cascata, alocando 11,5 milhões de euros em bolsas para ajudar as micro, pequenas e médias empresas europeias (MEs) a adaptar-se aos requisitos regulamentares da União Europeia Cyber Resilience Act.
O mercado Ásia-Pacífico contribui com 22% e está previsto para crescer em um CAGR de 19,2%, o mercado de crescimento mais rápido globalmente. Aumento da adoção de terceirização de software, migração para a nuvem, banco digital e desenvolvimento assistido por IA está impulsionando maiores volumes de código que exigem revisão de segurança. Os países, incluindo a Índia, o Japão, a Coreia do Sul e a Austrália têm o potencial de adotar essa tecnologia, pois as organizações constroem sua função de segurança de aplicativos para apoiar os clientes. Os fornecedores que podem fornecer opções de implantação acessíveis, handholding localizada e revisão assistida por IA em escala atenderão às necessidades de equipes e negócios de desenvolvedores em crescimento que são digitais em primeiro lugar.
Em Outubro 2026, a HCLTech assinou uma parceria Premier com a Anthropic para estabelecer uma unidade de negócios antrópica dedicada e integrar Claude e Claude Code em seus sistemas de engenharia de software.
Quem são os principais jogadores no Secure Code Review Platforms Market e como eles competem?
O paradigma está mudando da precisão do scanner para a propriedade do fluxo de trabalho. Os fornecedores estão competindo para ser a camada de segurança padrão em repositórios, IDEs e pipelines CI/CD. E os fornecedores estão consolidando-integrando a capacidade de fazer tudo isso, com SAST, análise de composição de software, detecção de segredos e até mesmo Remediação, em uma única plataforma de segurança de aplicativos abrangente.
Abordagem de plataforma empresarial, destacando os pontos fortes de análise estática da Fortify, capacidade de suportar uma pegada de software de grande escala regulamentada. Checkmarx: Inovação na segurança da aplicação centrada no desenvolvedor, utilizando a orientação de análise contextual e remediação para reduzir o atrito em organizações de engenharia em movimento rápido. Veracode: Gerenciada segurança de aplicativos e priorização de riscos, permitindo ampliar além da digitalização e relatórios para ajudar as empresas a operacionalizar os resultados. GitHub vs. Git Lab - Competição entre integração de plataforma: GitHub incorpora segurança na maior plataforma de colaboração da comunidade de desenvolvedores do mundo, enquanto o Git Lab aproveita uma plataforma para todas as ferramentas DevSecOps para reduzir a expansão da ferramenta. Snyk, Black Duck e Mend.io focam-se na fonte aberta e no espaço da cadeia de suprimentos, onde o risco de dependência e a visibilidade da licença são importantes. A Sonar e a Semgrep focam-se na adoção barata, desenvolvedora-primeira; a Contrast Security tem um recurso de autoproteção de aplicativos de tempo de execução distinto; o Secure Code Warrior usa a prevenção liderada pelo treinamento para se conectar aos resultados do scanner.
Os principais jogadores são:
- Sinopse
- Checkmarx
- Código do produto
- GitLab
- GitHub
- Snyk
- Sonar
- Semgrep
- Fortificar
- Segurança de contraste
- Guerreiro de código seguro
- Mend.io
- Duck preto
- Invicto
- OpenText
Desenvolvimento recente Notícias
Em setembro de 2026, a Qodo lançou sua caixa de ferramentas de agente da Agentic, um conjunto de ferramentas de agente da AI projetadas para integrar a revisão e governança de código independentes em fluxos de trabalho de desenvolvimento assistidos por AI. O lançamento permite que as equipes de engenharia avaliem as mudanças de código antes de puxar solicitações, identifiquem riscos potenciais, apliquem padrões de codificação organizacional e respondam aos achados anteriores no processo de desenvolvimento.
http://finance.yahoo.com/technology/ai/articles/qodo-launches-first-agent-agent-130000467.html
Em maio de 2026, a Sonar adquiriu a Gitar, uma plataforma de revisão de código nativo AI, para integrar a revisão de código automatizado com suas capacidades de verificação de código. A aquisição fortalece verificações contínuas de qualidade e segurança de código, ajudando as equipes de desenvolvimento a identificar e resolver vulnerabilidades no código gerado pela IA no ciclo de vida do desenvolvimento de software.
https://www.sonarsource.com/company/press-releases/sonar-acquires-gitar/
Em setembro de 2026, a Carahsoft Technology Corp. expandiu sua parceria com a Sonar. Este alinhamento de distribuição dimensiona a disponibilidade comercial da plataforma de validação SonarQube nos mercados norte-americanos, capacitando as equipes corporativas a implementar a verificação de código de confiança zero e conter riscos de segurança dentro dos fluxos de trabalho de desenvolvimento físico.
Quais insights estratégicos definem o futuro do mercado de plataformas de revisão de código seguro?
O mercado está evoluindo para um novo paradigma de garantia de desenvolvimento seguro - com plataformas avaliadas por carga de trabalho de segurança verificada, reduzida e evidência pronta para auditoria de codificação humana e AI. O perigo inerente está caindo de volta para a confiança da ferramenta sem o contexto adequado - com empresas adicionando mais scanners que criam fadiga de alerta, resultados duplicados e lançamentos de deslizamento. Não estamos ganhando melhores resultados de segurança. No entanto, a garantia de código AI apresenta uma nova oportunidade para os fornecedores auditarem com confiança o código gerado pela AI, atribuirem proprietários de riscos e automatizarem a remediação segura. À medida que as ferramentas de codificação AI aceleram o desenvolvimento de software, as empresas precisam de controles confiáveis que mantêm a velocidade e a produtividade, mas preservam a segurança e até reduzem o risco. Os fornecedores de plataformas devem se concentrar em profunda integração com fluxos de trabalho de desenvolvedores, eliminação falsa positiva melhorada e trilhas de auditoria de remediação claras. Os compradores corporativos devem considerar resultados verificados, como melhorias de tempo a curto e fácil de rastrear em riscos expostos e produtividade. As provas alinhadas à Lei de Resiliência Cibernética da UE proporcionarão às plataformas adicionais um desafio digno. Esses fornecedores que combinam com segurança automação, contexto e governança terão uma melhor chance de sucesso empresarial a longo prazo.
Segmentações-chave são:
Por oferta
- Software
- Serviços
- Plataformas
- Consultoria
- Serviços gerenciados
- Integração
- Suporte
- Formação
Por tipo de revisão
- Análise estática
- Análise dinâmica
- Revisão manual
- Revisão assistida por IA
- Análise de dependência
- Verificação de vulnerabilidade
- Revisão de conformidade
- Outros
Por implantação
- Nuvem
- No local
- Híbrido, SaaS
- Nuvem privada
- Nuvem pública
- Anfitrião
- Outros
Por tamanho da empresa
- Grandes empresas
- PME
- Startups
- Tamanho médio
- Governo
- Instituições financeiras
- Empresas de Tecnologia
- Outros
Por aplicação
- Aplicações Web
- Aplicações móveis
- APIs
- Aplicações em nuvem
- Software de empresa
- Software embutido
- DevOps
- Outros
Por Língua
- Java
- Python
- JavaScript
- C/C++
- C.
- Vai.
- Ruby!
- Outros
Por usuário final
- BFSI
- TI e Telecom
- Saúde
- Governo
- Varejo
- Produção
- Mídia
- Outros
Perguntas frequentes
Encontre respostas rápidas para as perguntas mais comuns.
The secure code review platforms market size was valued at USD 1.32 billion in 2025 and is poised to reach USD 3.49 billion by 2033, expanding at a 12.82% CAGR
Key segments for the secure code review platforms market are By Offering (Software, Services, Platforms, Consulting, Managed Services, Integration, Support, Training); By Review Type (Static Analysis, Dynamic Analysis, Manual Review, AI-assisted Review, Dependency Analysis, Vulnerability Scanning, Compliance Review, Others); By Deployment (Cloud, On-premise, Hybrid, SaaS, Private Cloud, Public Cloud, Hosted, Others); By Enterprise Size (Large Enterprises, SMEs, Startups, Mid-sized, Government, Financial Institutions, Technology Companies, Others); By Application (Web Applications, Mobile Applications, APIs, Cloud Applications, Enterprise Software, Embedded Software, DevOps, Others); By Language (Java, Python, JavaScript, C/C++, C#, Go, Ruby, Others); By End User (BFSI, IT & Telecom, Healthcare, Government, Retail, Manufacturing, Media, Others).
Growth is primarily driven by AI-assisted software development, rising cybersecurity threats, DevSecOps adoption, stricter regulatory requirements, and increasing demand for automated vulnerability detection and remediation.
The market is led by major manufacturers, including Synopsys, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, Secure Code Warrior, Mend.io, Black Duck, Invicti, and OpenText.
North America dominates with a 43.5% share, supported by strong cybersecurity spending, mature DevSecOps adoption, established technology vendors, and stringent enterprise security requirements.
Key opportunities include AI-powered code review, automated remediation, software supply-chain security, managed security services, and compliance-focused solutions.
- Sinopse
- Checkmarx
- Código do produto
- GitLab
- GitHub
- Snyk
- Sonar
- Semgrep
- Fortificar
- Segurança de contraste
- Guerreiro de código seguro
- Mend.io
- Duck preto
- Invicto
- OpenText
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Relatórios publicados recentemente
-
Apr 2026
Mercado de Perfilador óptico 3D
3d optic profiler market size, share & analysis report by type (desktop 3d optic profiler, and portable 3d optic profiler), by technology (confocal technology, and white light interference), by end-use industry (fabricing, research institutions, automotive, aeroespacial and defense, medical devices, and other), and geographic (north américa, europa, asia-pacific, middle este and africa, sul and central américa), 2021 - 2031
-
Apr 2026
Mercado de Sensor de Profundidade
sensor de profundidade tamanho do mercado, compartilhamento & relatório de análise por tipo (sensores de profundidade infravermelhos, sensores de tempo de voo (tof), sensores de visão estéreo, sensores de luz estruturados, sensores de profundidade ultrassônicos), por aplicação (automotivo, robótica, jogos, eletrônica de consumo, automação industrial, saúde, segurança e vigilância, outros), por usuários finais (fabricantes automotivos, empresas de eletrônica de consumo, provedores de saúde, empresas industriais, agências de segurança, empresas de jogos, empresas de robótica, outros), e geografia (norte américa, europa, ásia-pacífico, oriente médio e áfrica, sul e américa central), 2021 – 2031
-
Apr 2026
Mercado de Fabricação Digital
tamanho do mercado de fabricação digital, compartilhamento e relatório de análise por componente (hardware, software e serviços), por tecnologia (robótica, impressão 3d, internet das coisas (iot) e outros), por aplicação (automotiva e transporte, aeroespacial e de defesa, eletrônica de consumo, máquinas industriais, entre outros), por tipo de processo (desenho baseado em computador, simulação baseada em computador, visualização 3d de computador, análise, entre outros), e geografia (norte américa, europa, ásia-pacífico, oriente médio e áfrica, sul e américa central), 2021 – 2031
-
Apr 2026
Mercado de Serviços de visto digital
serviços de visto digital tamanho do mercado, compartilhamento & relatório de análise por tipo (viajantes individuais, viajantes de grupo), por aplicação (turismo, viagens de negócios, outros), e geografia (norte américa, europa, ásia-pacífico, oriente médio e áfrica, sul e américa central), 2021 – 2031