
Resumo do mercado de detecção e resposta de endpoint (EDR):
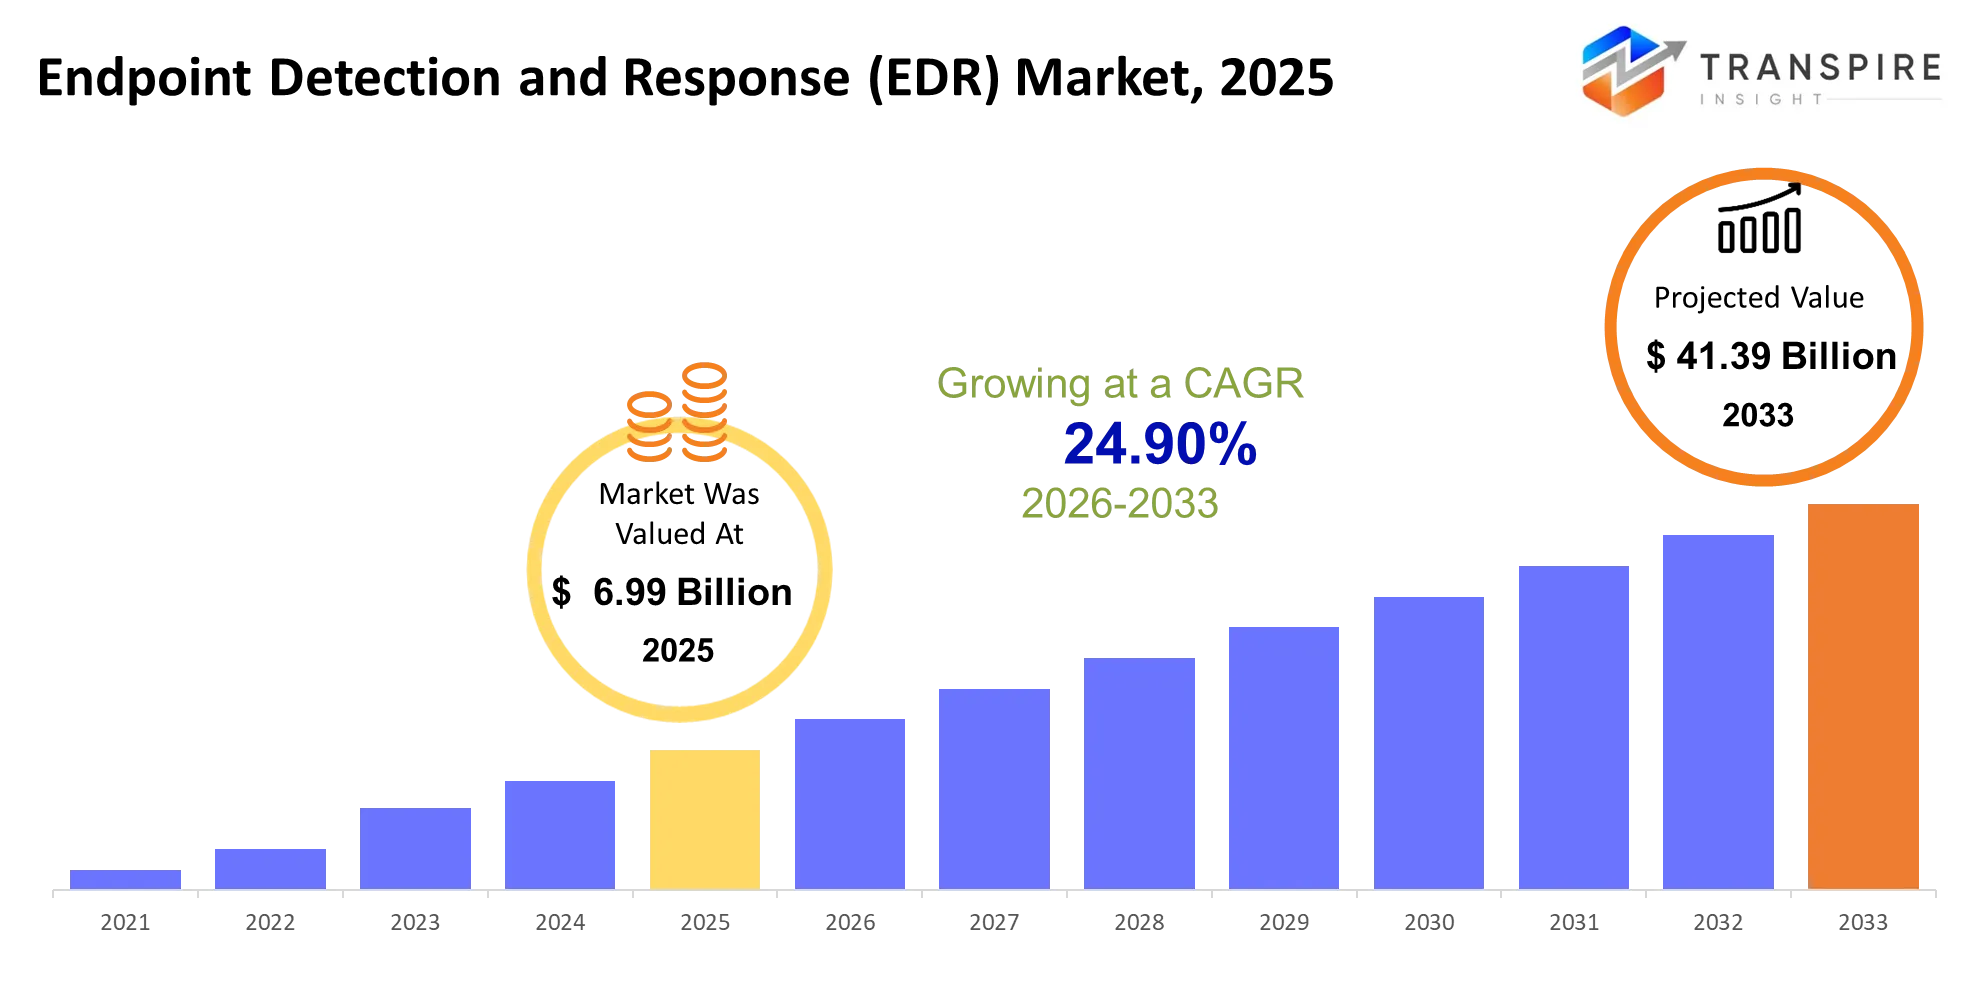
De acordo com a análise Transpire Insight, o tamanho de TheMercado deDetecção e resposta de endpoint (EDR) é estimado em US$ 6,99 bilhões em 2025 e é esperado para atingir US$ 41,39 bilhões em 2033, crescendo em um CAGR de 24,90% de 2026 a 2033.
O mercado Endpoint Detection and Response (EDR) ajuda as empresas a detectar e remediar exploits em laptops, servidores, dispositivos móveis e cargas de trabalho em nuvem antes que os usuários sejam impactados. Seu valor repousa em sua capacidade de ajudar a identificar ransomware, roubo de credenciais e ataques fileless comumente perdido pelo software antivírus tradicional. A EDR avançou de ser um produto só para endpoint há cinco anos para um add-on para identidade, rede e telemetria em nuvem na forma de detecção e resposta estendida (XDR). Uma grande evolução estrutural envolve uma mudança para a segurança da confiança zero, onde a verificação constante do endpoint não é mais uma característica, mas uma exigência. O impulso à segurança da confiança zero foi acelerado pela comercialização de ransomware-as-a-service, o que tornou ataques sofisticados acessíveis para criminosos não-ofisticados. Como as intrusões se tornaram cada vez mais automatizadas, as empresas compram ferramentas EDR para encurtar os tempos de detecção, reduzir o impacto das violações e aderir às obrigações de relatórios de incidentes sob a Diretiva de Rede e Sistemas de Informação 2 (NIS2).
Detecção de terminais e resposta (EDR) Tamanho do mercado e previsão:
- Tamanho do mercado 2025: USD 6.99 Billion
- Valor de mercado esperado (2033): USD 41.39 bilhões
- Previsão CAGR (2026-2033): 24,90%
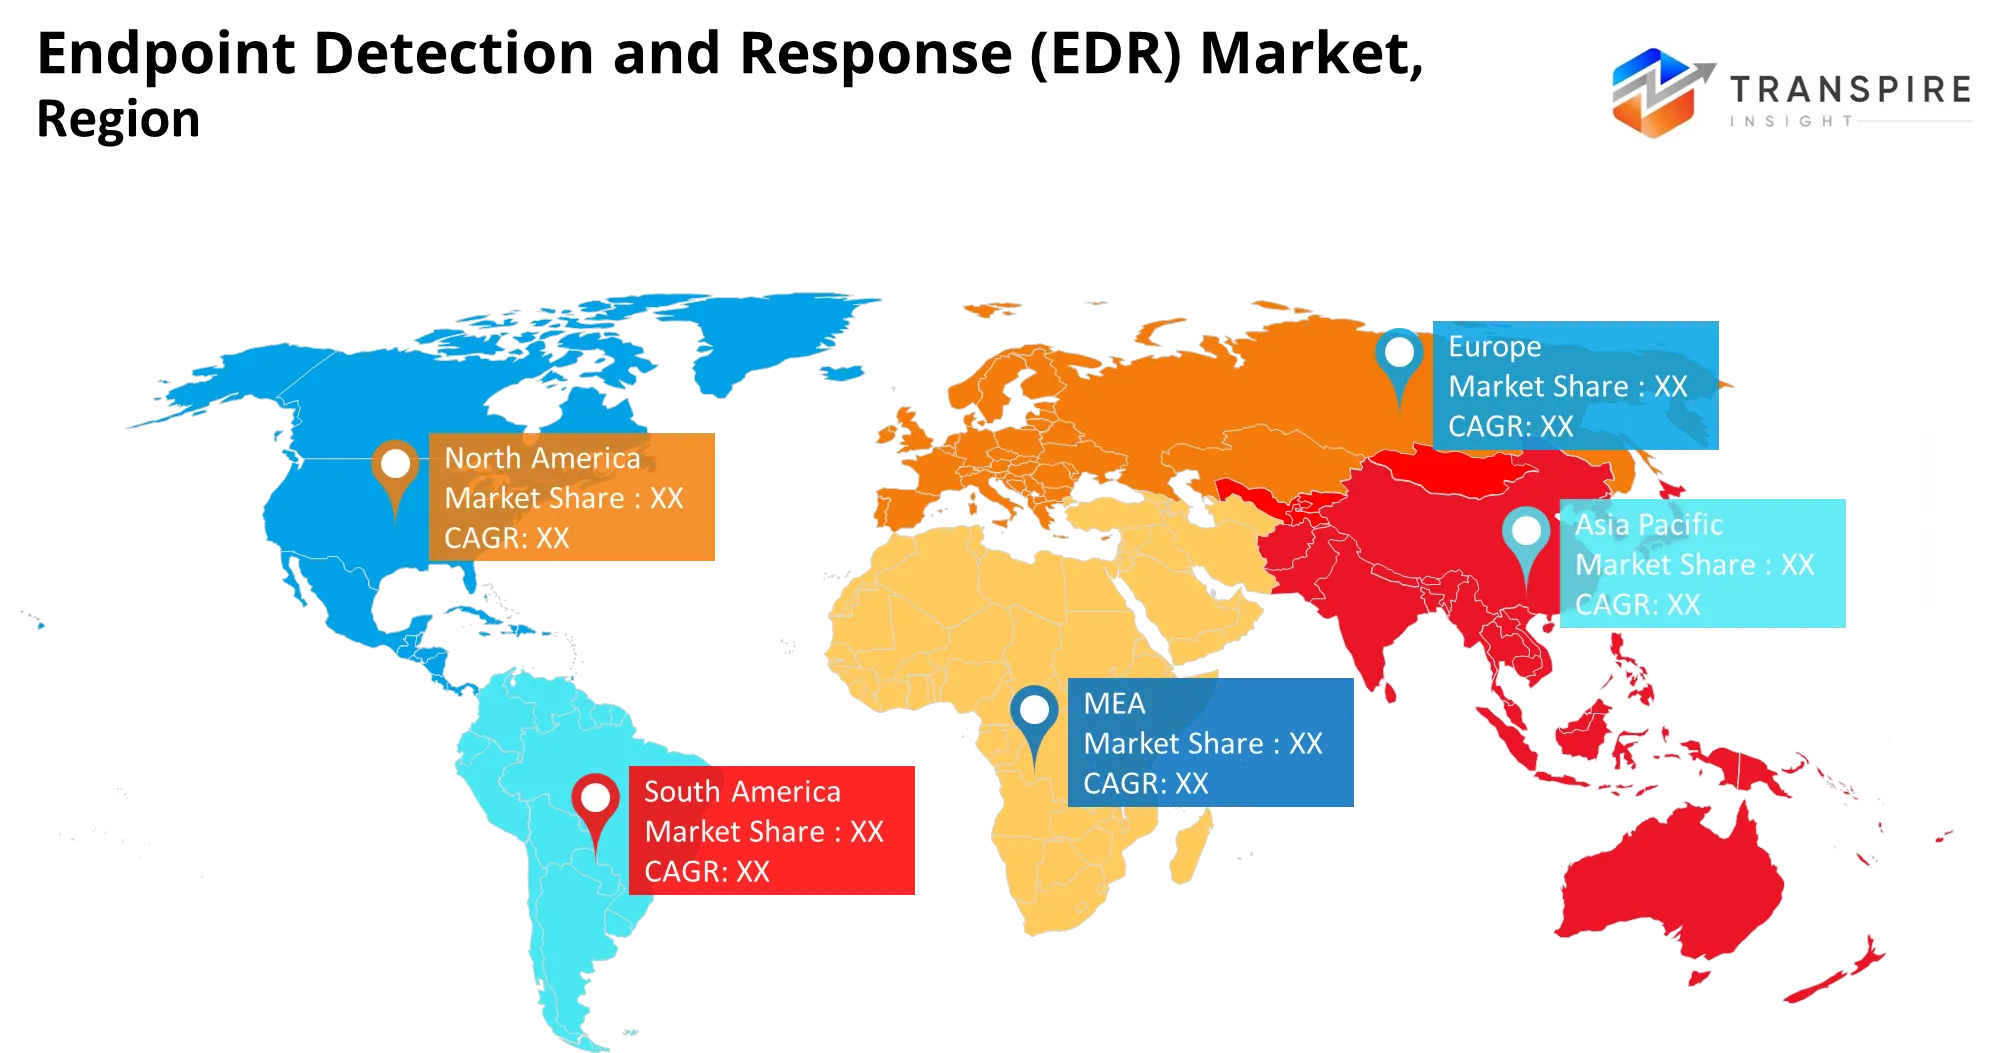
- Região líder em 2025: América do Norte
- Região de crescimento mais rápida: Ásia Pacífico
- Perfil da empresa-chave: CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, Secureworks.
KeyMercado deDetecção e resposta de endpoint (EDR) Imagens:
O foco do EDR está se movendo da detecção de malware endpoint para fornecer soluções de segurança all-in-one com análise comportamental, resposta automatizada e monitoramento e controle AI-agente.
A liderança regional é baseada no investimento de segurança comprovado, e o futuro do crescimento dependerá da adoção da nuvem, facilidade de uso e segurança para novas cargas de trabalho digitais.
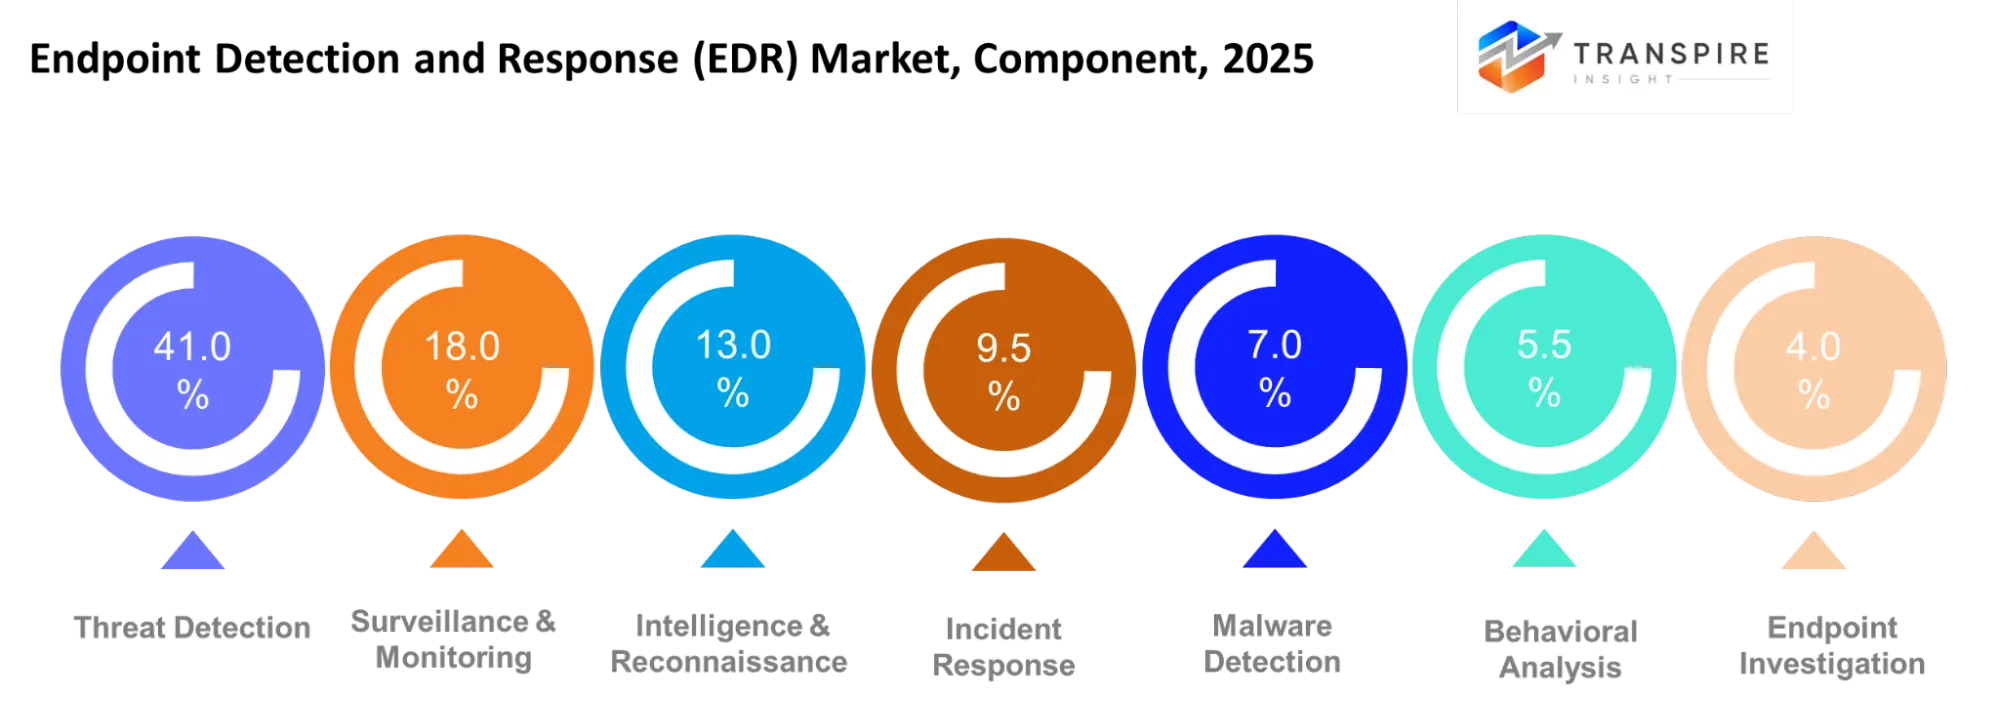
- Ameaça detecção contas para 41,0% da quota de mercado, e CrowdStrike está lançando Falcon para proteção de identidade, gerenciamento de ataque-superfície e governança AI-agente.
- Espera-se que o EDR com base em nuvem se expanda em 28,1% CAGR, impulsionado pela pesquisa automática de IA Roxo da SentinelOne e pela segurança de agentes de IA Roxo para ambientes generativos-AI.
- A Microsoft diferencia-se na América do Norte com a integração de Defender, Entra, Sentinel e Copilot em propriedades do Windows, propriedades de identidade e propriedades de produtividade, representando 38,0% da demanda.
- Ásia Pacific é o maior segmento, representando 28,0% do mercado, e Palo Alto Networks está trazendo controles de endpoint, nuvem, navegador e AI-security juntos sob a bandeira Cortex e Prisma.
- 26,0% vem da Europa, onde a Trellix e a Sophos visam ganhar clientes orientados a conformidade com carteiras de terminais e serviços de detecção gerenciados.
- Na América Latina, a quota de mercado é de 4,5%, com fornecedores liderados por canais, como Fortinet, Check Point e Trend Micro, competindo em um ecossistema de segurança empacotado; enquanto no Oriente Médio e África, é de 3,5%.
- A Broadcom está usando ativos VMware e Symantec para ir após a consolidação da empresa; a Cisco está focando na correlação entre rede e ponto final.
- Enquanto Bitdefender e Cybereason são dedicados à inovação de detecção especializada, a Secureworks é dedicada à detecção gerenciada e resposta para equipes de segurança com restrições de recursos.
- A mensagem do movimento comportamental é alta e clara: menos agentes, um único console e triagem movida por IA são preferidos por compradores em ferramentas de ponta.
Quais são os principais motoristas, restrições e oportunidades noMercado deDetecção e resposta de endpoint (EDR)?
Driver:
Ransomware, roubo de credenciais e ataques sem arquivo estão empurrando organizações além da proteção antivírus convencional para a telemetria de ponta contínua e contenção rápida. A expansão do trabalho híbrido e dispositivos conectados à nuvem criou mais vias para os atacantes, tornando a detecção comportamental e as prioridades operacionais de investigação centralizadas. As obrigações regulamentares, incluindo o quadro de referência de incidentes da União Europeia NIS2, incentivam ainda mais as organizações afetadas a melhorar a visibilidade e a prontidão de resposta dos incidentes. Esses requisitos suportam a adoção de controles de endpoint avançados e plataformas de segurança integradas.
Restrição:
A complexidade da implantação permanece uma grande restrição. As plataformas EDR geram grandes volumes de telemetria, exigem ajuste contínuo e devem integrar-se com sistemas legados, cargas de trabalho em nuvem e ferramentas de identidade. O problema persiste porque as equipes de segurança enfrentam limites de orçamento, desafios de integração e uma escassez de analistas capazes de interpretar alertas; em SMBs, restrições de orçamento, complexidade e lacunas de habilidades estão levando barreiras a mais rápido segurança cibernética melhoria.
Oportunidade:
EDR nativo em nuvem, detecção e resposta gerenciadas e investigações assistidas por IA oferecem oportunidades de fornecedores para alcançar organizações com restrições de recursos. Por exemplo, as capacidades de investigação automatizadas podem correlacionar alertas relacionados, examinar arquivos suspeitos e artefatos maliciosos quarentena, reduzindo o trabalho de analista repetitivo. Os provedores que combinam preços transparentes, detecção explicável, contexto de identidade e suporte para endpoints em nuvem e móveis podem expandir a adoção em PME, prestadores de saúde, fabricantes e empresas transformadoras digitalmente.
Driver Impact Analysis -Mercado deDetecção e resposta de endpoint (EDR)
| Driver | Impacto relativo no crescimento (%) | Relevância geográfica | Linha do tempo de impacto | Força de demanda | Mecanismo de Crescimento | Principais beneficiários | Constrangimento principal |
| Aumentar ataques ransomware e ameaças persistentes avançadas (APTs) | 30% | América do Norte, Europa, Ásia-Pacific | A curto prazo (≤2 anos) | Alto. | Detecta comportamento malicioso e permite o isolamento rápido do endpoint. | Fornecedores EDR, provedores de MDR, equipes de segurança corporativa. | Técnicas de evasão EDR e táticas de ataque sofisticadas. |
| Detecção de ameaças e resposta automática de incidentes | 23% | América do Norte, Europa, Ásia-Pacific | A médio prazo (2-4 anos) | Alto. | Usa análises comportamentais para identificar ameaças e automatizar contenção. | Fornecedores de segurança AI, fabricantes EDR, centros de operações de segurança. | Falsos positivos, limitações de modelos e complexidade de integração. |
| Iniciativas de conformidade e segurança cibernética do governo | 18% | América do Norte, Europa, Ásia-Pacific | A curto prazo (≤2 anos) | Alto. | Fortalece o monitoramento, a auditoria e a conformidade de resposta a incidentes. | Fornecedores focados em conformidade, agências governamentais, provedores de serviços de cibersegurança. | Limitações orçamentais e diferentes requisitos de conformidade regional. |
| adoção em nuvem, trabalho remoto e expansão de superfícies de ataque endpoint | 16% | América do Norte, Ásia-Pacífico, Europa | A médio prazo (2-4 anos) | Alto. | Estende a visibilidade do endpoint em dispositivos distribuídos e conectados à nuvem. | Fornecedores de Cloud EDR, provedores de segurança gerenciados, empresas distribuídas. | Infra-estrutura de legado e complexidade de implantação de terminais. |
| Integração EDR com XDR, arquiteturas de confiança zero e serviços de segurança gerenciados | 13% | América do Norte, Europa, Médio Oriente | A longo prazo (≥4 anos) | Alto. | Unifies telemetria de ponta com identidade e inteligência de ameaça multiplataforma. | Fornecedores XDR, MSSPs, provedores de segurança em nuvem, usuários corporativos. | Bloqueio do fornecedor, escassez de habilidades e custos de integração de plataforma. |
| Total | 100% | — | — | — | — | — | — |
O que o impacto da inteligência artificial tem sido noMercado deDetecção e resposta de endpoint (EDR)?
AI evolui EDR em uma camada de decisão acima da mera detecção. Os modelos AI adicionam comportamento de processo autônomo, atividade de criptografia de arquivos, alterações de registro e anomalias de logon para detectar ataques ransomware e fileless sem depender apenas de assinaturas conhecidas. AI automatiza as investigações Tier-1 agrupando alertas relacionados, enriquecendo-os com inteligência de ameaça, recomendando ações de contenção, e disparando livros para isolar dispositivos e desligar o acesso. Ilumina a carga dos analistas SOC e acelera os tempos de resposta EDR.
Modelos preditivos treinados em vastos conjuntos de dados de telemetria endpoint já estão se tornando uma realidade, ajudando as equipes a detectar sinais de movimento lateral ou abuso de credenciais. Os fornecedores também estão desenvolvendo a caça de ameaças assistidas por IA, rollback automatizado e correlações XDR que abrangem sinais de endpoint, nuvem, identidade e rede. Ao mesmo tempo, a IA não substitui inteiramente o olho afiado dos analistas humanos. Modelos mal configurados podem resultar em uma avalanche de alertas; falsos positivos sap analista tempo e contribuir para alertar a fadiga. Os custos de integração, modelar ajuste fino e potencial interferência adversarial limitam a proliferação de IA, especialmente para organizações que ainda não integraram suas ferramentas de segurança diferentes.
Em outubro de 2026, Sentinela lançou Singularity Agentic Detection and Response (ADR) para descobrir e monitorar agentes de IA corporativos em tempo real. Este produto permite que as equipes de segurança rastreie o que um agente AI foi instruído a fazer contra suas ações reais, fornecendo a capacidade de parar um agente malicioso mid-action sem interromper fluxos de trabalho de endpoint circundantes.https://in.investing.com/news/stock-market-news/sentinelone-launches-ai-agent-security-products-at-onecon-2026-93CH-5645611
KeyMercado deDetecção e resposta de endpoint (EDR) Evolução:
A EDR está se movendo além do controle de endpoint para uma capacidade de operações de segurança automatizada. A qualidade das investigações, tempos de resposta e visibilidade da infraestrutura distribuída estão se tornando diferenciadores críticos da concorrência.
- A segurança do endpoint está mudando de antivírus baseado em assinatura para a capacidade de identificar ransomware, injeção de processo e mau uso credencial em tempo real usando análises comportamentais.
- O EDR está se fundindo com o XDR, que combina sinais de endpoint com nuvem, rede, identidade e telemetria de aplicativos para descobrir ataques multi-estágios.
- À medida que as empresas colocam maior ênfase na implantação rápida, suporte aos funcionários remotos e atualizações escaláveis, a entrega nativa na nuvem está tomando o lugar de implementações no local.
- A EDR gerida está a crescer devido à falta de pessoal de segurança das PME e à necessidade de terceirizar a triagem de alerta, o acompanhamento e a escalada de incidentes.
- O uso da triagem orientada por IA está simplificando a investigação manual, combinando alertas, priorizando riscos e desencadeando processos de contenção automatizados.
- A validação contínua do endpoint está se tornando um requisito de conformidade e arquitetura, em vez de uma preferência de segurança, já que mais organizações adotam zero confiança.
- NIS2, requisitos de divulgação da SEC e mandatos de cibersegurança estão fazendo as empresas responder e reagir rapidamente.
- Ransomware-as-a-service está influenciando a mentalidade do comprador e dirigindo mais demanda por rollback, isolamento e contenção sub-hora.
- O perímetro de ponto final está crescendo com a proliferação de IoT, máquinas virtuais e cargas de trabalho em nuvem, e a EDR precisa se estender além do ponto final tradicional de laptops e servidores.
Detecção e Segmentação de Mercado (EDR)
Componente:
As soluções formam a base do mercado EDR fornecendo telemetria de ponta, detecção de ameaças, investigação e capacidades de contenção. Os serviços suportam a implementação, configuração, otimização e operações de segurança em curso. Gerenciado EDR permite que as organizações sem centros de operações de segurança dedicados acessem monitoramento contínuo e resposta a incidentes de especialistas. Os serviços profissionais, consultoria, implementação, treinamento e suporte técnico melhoram a integração com a infraestrutura de TI existente. À medida que os ambientes de segurança se tornam mais complexos, os compradores priorizam cada vez mais os resultados de proteção mensuráveis, a eficiência operacional e a experiência sustentada sobre a implantação de software autônomo.
Ponto de venda:
As estações de trabalho e laptops permanecem importantes endpoints EDR porque os funcionários os usam para aplicações de negócios, acesso remoto e comunicação. Os servidores exigem proteção contra escalada de privilégios, acesso não autorizado e movimento lateral em redes corporativas. Sistemas de nuvem e máquinas virtuais precisam de monitoramento escalável à medida que as cargas de trabalho se tornam mais distribuídas. Os dispositivos móveis introduzem riscos através da conectividade remota, enquanto os dispositivos IoT expandem a superfície de ataque na fabricação e saúde. Essas diferenças estão incentivando os fornecedores a desenvolverem recursos de visibilidade e resposta de ponta adequados a diversos ambientes de dispositivos.
Implantação:
O EDR baseado na nuvem é projetado para crescer em um CAGR 28,1%, suportado pela administração centralizada, atualizações mais rápidas e proteção para endpoints geograficamente distribuídos. As implantações no local permanecem relevantes para as organizações que exigem maior controle de infraestrutura e políticas de segurança personalizadas. Os modelos híbridos equilibram o manuseio de dados local com análise baseada em nuvem, enquanto a SaaS e os serviços hospedados simplificam a implementação. As configurações de nuvem privada e pública atendem a diferentes requisitos de governança, enquanto a implantação de bordas suporta ambientes distribuídos que exigem detecção e resposta de ameaças oportunas.
Aplicação:
A detecção de ameaças representa o maior segmento, a 41,0%, pois as organizações colocam valor significativo na identificação de atividades suspeitas antes de ocorrer um grande incidente de segurança. Vigilância e monitoramento responde por 18,0%, seguido de inteligência e reconhecimento com 13,0%. Resposta de incidentes é responsável por 9,5%, detecção de malware 7,0%, análise comportamental 5.5%, investigação endpoint 4.0% e outras aplicações 2.0%. Em geral, essas aplicações permitem coletivamente monitoramento contínuo, identificação de ameaças, investigação forense e contenção de atividades maliciosas. Quando combinados, eles ajudam as organizações a correlacionar atividades suspeitas, acelerar a tomada de decisões em torno da gestão de incidentes, proporcionar uma redução da interrupção das operações e aumentar a resiliência da infraestrutura da organização contra ataques sofisticados.
Usuário final:
As organizações da BFSI priorizam a proteção do endpoint para salvaguardar transações financeiras, informações do cliente e acesso privilegiado. As agências governamentais exigem visibilidade em sistemas sensíveis e documentação de incidentes mais forte. Os prestadores de cuidados de saúde se concentram na proteção dos registros dos pacientes e na manutenção da disponibilidade do sistema clínico, onde as interrupções podem afetar os serviços essenciais. Os operadores de telecomunicações protegem a infraestrutura distribuída, enquanto os varejistas protegem os sistemas de pagamento e os dados dos clientes. Os fabricantes precisam de controles para ambientes de produção conectados, e empresas de TI e instituições educacionais devem gerenciar diversos dispositivos, usuários e acessar privilégios em ambientes digitais cada vez mais distribuídos.
Tamanho da organização:
Grandes empresas e corporações multinacionais exigem políticas de endpoint centralizadas, visibilidade consistente de ameaças e resposta a incidentes coordenada em vários locais. As empresas médias procuram proteção escalável que acomoda a expansão da infraestrutura de TI sem criar cargas de trabalho administrativas excessivas. As PME e as startups muitas vezes favorecem os serviços da EDR gerenciados, porque não possuem equipes dedicadas de operações de segurança e extensos orçamentos de segurança cibernética. As agências governamentais precisam de controles de governança, responsabilidade e acesso apropriado, enquanto os operadores de infraestrutura críticas priorizam a continuidade operacional e contenção rápida. O licenciamento flexível, a implantação simplificada e a automação podem ajudar os provedores a atender a esses diferentes requisitos organizacionais.
Quais são os casos de uso chave dirigindo oMercado deDetecção e resposta de endpoint (EDR)?
O principal caso de uso é detecção e contenção de ameaças precoces, o que representa 41,0% do segmento de aplicação. EDR pode detectar processos suspeitos, acesso não autorizado e atividade ransomware, permitindo que as equipes de segurança para quarentena terminais infectados antes que eles possam ser propagados em todos os sistemas empresariais.
As aplicações estão se expandindo para incluir caça a ameaças, investigação de malware e monitoramento contínuo nos setores BFSI, saúde, governo e fabricação. Essas áreas dependem de evidências de endpoint para descobrir violações, proteger dados confidenciais e reduzir o tempo de inatividade. A EDR baseada em nuvem capacita equipes distribuídas e infraestrutura virtual, aprimorando o gerenciamento centralizado de segurança.
Novos casos de uso incluem monitoramento de fluxos de trabalho de IA, proteção de endpoint móvel e IoT e correlação de sinal de identidade com a atividade de endpoint. A EDR gerida também oferece às PME um acompanhamento completo e experiência de resposta a incidentes sem a necessidade de ter um SOC no local.
| Metrics de relatório | Detalhes |
| Valor de mercado em 2025 | Billion USD 6.99 |
| Valor de mercado em 2026 | Billion USD 8.73 |
| Previsão da receita em 2033 | USD 41.39 Billion |
| Taxa de crescimento | CAGR de 24,90% de 2026 a 2033 |
| Ano de base | 2025 |
| Dados históricos | 2021 - 2024 |
| Período de previsão | 2026 - 2033 |
| Cobertura de relatórios | Previsão da receita, paisagem competitiva, fatores de crescimento e tendências |
| Espaço regional | Estados Unidos; Canadá; México; Reino Unido; Alemanha; França; Itália; Espanha; Dinamarca; Suécia; Noruega; China; Japão; Índia; Austrália; Coreia do Sul; Tailândia; Brasil; Argentina; África do Sul; Arábia Saudita; Emirados Árabes Unidos |
| Principais empresas perfiladas | CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, Secureworks |
| Escopo de personalização | Personalização do relatório livre (país, âmbito regional e segmento). Disponível opções de compra personalizadas para atender às suas necessidades de pesquisa exatas. |
| Segmentação de Relatório | Componente (Soluções, Serviços, Managed EDR, Serviços Profissionais, Consultoria, Implementação, Treinamento, Suporte)Ponto de Venda (Workstation, Laptop, Servidor, Sistema de Nuvem, Dispositivo Móvel, Dispositivo de IoT, Máquina Virtual, Outros)Deployment (Cloud-Based, On-Premise, Hybrid, SaaS, Hosted, Private Cloud, Public Cloud, Edge)Application (Threat Hunting |
Que regiões estão a conduzir o crescimento do ponto de vista financeiro (EDR)?
A América do Norte é o maior mercado da EDR com uma participação de 38,0%. A presença de grandes empresas, incidentes ransomware e requisitos de conformidade em serviços financeiros, saúde e contratação de defesa são alguns dos fatores que impulsionam a demanda por detecção e resposta de endpoint (EDR). A América do Norte tem uma infraestrutura de nuvem madura, altos orçamentos cibernéticos e adoção de operações de segurança suportadas pela IA em uma fase inicial. O mercado desta região também é impulsionado por relatórios de incidentes e uma demonstração de habilidades rápidas de contenção.
Em outubro de 2026, a CrowdStrike expandiu sua colaboração estratégica com a NVIDIA para integrar sua solução Falcon Guardian AI Detection and Response (AIDR) com o software de tempo de execução seguro NVIDIA OpenShell e NVIDIA Sentry. Esta integração estende a proteção empresarial avançada e a detecção de ameaças de IA autônomas de camadas de software diretamente até a aplicação de políticas baseadas em hardware, em nível de silício em cargas de trabalho críticas.https://ir.crowdstrike.com/news-releases/news-release-details/crowdstrike-and-nvidia-expand-ai-agent-security-software-silicon
A Europa representa 26,0% e tem uma postura mais centrada no regulamento do que a América do Norte. A diretiva NIS2 da União Europeia, quando combinada com o Regulamento Geral de Proteção de Dados (GDPR) e regulamentos específicos do setor, está motivando operadores de infraestrutura crítica e outros serviços essenciais para implantar serviços de detecção de Endpoint e de Resposta e gerenciados para demonstrar resiliência operacional. Embora a intensidade de gastos não seja tão alta quanto na América do Norte, a Europa pode oferecer uma medida de estabilidade com requisitos institucionais para a conformidade regulamentar, provedores de segurança gerenciados maduros e gastos do setor público sustentados.
Em março de 2026, o provedor de segurança cibernética CrowdStrike fez parceria com o provedor europeu de infraestrutura de TI Sistemas de software para implantar a plataforma CrowdStrike Falcon nativa da AI na infraestrutura de nuvem STACKIT operada pela UE. Esta implantação mantém dados de telemetria e detecção sensíveis completamente dentro da região europeia, fornecendo aos operadores de infraestrutura críticas soberania.https://q-sec.com/en/mdr-knowledge-base/best-mdr-services-europe
Ásia Pacific é a região de crescimento mais rápido com uma taxa de crescimento anual de 26,1% composto e contribui com 28,0% da quota de mercado. A transformação digital emergente na China, Japão, Índia e Austrália, através dos serviços financeiros, indústrias de manufatura, governo e tecnologia, irá estender a superfície de ataque de ponta imensamente. A futura oportunidade de mercado será a detecção e resposta de endpoint nativo em nuvem, serviços gerenciados para organizações de pequeno e médio porte, e residência de dados, como as organizações estão olhando para modernizar suas arquiteturas de segurança sem a construção de Centros de Operações de Segurança internos maiores (SOCs).
Em agosto de 2026, a NTT DATA e a Palo Alto Networks assinaram uma aliança estratégica de vários anos para acelerar a transformação da cibersegurança impulsionada pela IA nos mercados, incluindo a região Ásia-Pacífico.http://www.paloaltonetworks.in/company/press/2026/ntt-data-and-palo-alto-networks-sign--strategic-alliance-to-accelerate-secure-ai-transformation
Quem são os principais jogadores noMercado deDetecção e resposta de endpoint (EDR), e como eles competem?
A competição na EDR moveu a precisão da detecção passado para a amplitude da plataforma, automação com inteligência artificial e entrega de serviços gerenciados. Os fornecedores estão tentando reduzir o número de agentes de segurança, relacionar sinais de endpoint para aqueles de identidade e nuvem, e fechar a lacuna de alerta para contenção.
CrowdStrike tem uma abordagem de crescimento por inovação para direcionar a receita de endpoint para identidade, nuvem, dados, navegador e segurança AI-agente, impulsionado pela plataforma Falcon. Sua diferenciação vem de um agente leve, uma ampla plataforma de telemetria e crescendo através de aquisições, bem como cross-selling em áreas de segurança adjacentes. A SentinelOne tem uma abordagem de automação nativa de IA para crescer com investigações de IA Roxo e adicionar novas capacidades para proteger agentes genéricos-AI. Seu diferenciador é resposta autônoma, com crescimento através da nuvem, MSSP e canal. A estratégia de custo e ecossistema da Microsoft envolve incluindo Defender com Windows, Entra, Azure, Sentinel e M365 para criar altos custos de comutação e exclusividade. A Palo Alto Networks usa a plataforma conectando a aplicação do endpoint Cortex com sua suíte de nuvem, rede e segurança AI. Trellix, Sophos, Broadcom, Cisco, Trend Micro, Check Point e Fortinet aproveitam o alcance do canal e portfólios integrados. Bitdefender, Cybereason e Secureworks diferenciam-se com detecção, inteligência de ameaça e detecção gerenciada, respectivamente.
Os principais jogadores são:
- Anúncio grátis para sua empresa
- Sentinela
- Microsoft Microsoft
- Redes de Palo Alto
- Trellix
- Sophos
- Broadcom
- Cisco
- Micro tendência
- Vmware
- Ponto de Verificação
- Fornecimento.
- Bom dia.
- Cibernética
- Trabalhos seguros
Detecção de terminais e mercado de resposta (EDR) — Benchmarking competitivo aprimorado
| Empresa | Faixa de Partilha de Receita Est. | Ofertas principais | Posicionamento estratégico | Força geográfica | Foco de tecnologia |
| Anúncio grátis para sua empresa | Estimativa de 14-20% | Falcon Insight XDR; Falcon Prevent; Falcon Complete MDR | Liderança de segurança de endpoint nativo em nuvem premium | América do Norte, Europa, Ásia Pacífico | Detecção AI-nativa, inteligência de ameaça, resposta automatizada |
| Microsoft Microsoft | Estimativa de 14-20% | Defender para endpoint; Defender XDR; Defender para Negócios | Adoção e integração da plataforma empresarial liderada pelo ecossistema | América do Norte, Europa, Ásia Pacífico | Análise da nuvem, detecção comportamental, correlação entre domínio |
| Sentinela | Estimativa de 8-13% | Singularity Endpoint; Singularity XDR; Purple AI | Automação conduzida pela IA e resposta endpoint autônoma | América do Norte, Europa, Ásia Pacífico | Remediação autônoma, caça a ameaças de IA, arquitetura única |
| Redes de Palo Alto | Estimativa de 7-12% | Cortex XDR; Cortex XSIAM; Cortex XDR Pro | Diferenciação de plataforma de segurança de domínio cruzado | América do Norte, Europa, Ásia Pacífico | Análise de rede de terminais, AI comportamental, investigação automatizada |
| Trend Micro (TrendAI) | Estimativa 6-10% | Visão da tendência Um; segurança endpoint; proteção servidor e carga de trabalho | Ampla cobertura de carga de trabalho e XDR integrado | Ásia Pacific, América do Norte, Europa | Telemetria cruzada, inteligência de ameaças, detecção baseada em riscos |
| Sophos | Estimativa de 37% | Intercepto X; Sophos XDR; Sophos MDR | Segurança gerenciada e diferenciação de parceiros de canal | Europa, América do Norte, Ásia Pacific | Aprendizagem profunda, prevenção de exploração, resposta assistida por analista |
| Broadcom (Symantec) | Estimativa de 37% | Symantec Endpoint Security; Detecção e resposta de endpoint; Proteção adaptativa | Enterprise instalada-base e resistência à política endpoint | América do Norte, Europa, Ásia Pacífico | Endpoint endurecimento, inteligência de ameaças, proteção baseada no comportamento |
| Bom dia. | Estimativa de 2-5% | GravityZone EDR; GravityZone XDR; Serviços MDR | Valor de prevenção e eficácia de segurança | Europa, América do Norte, Ásia Pacific | Aprendizagem automática, análise comportamental, investigação de cadeia de ataque |
| Cisco | Estimativa de 2-5% | Cisco Secure Endpoint; Cisco XDR; Secure Malware Analytics | Ecossistema de segurança de rede e integração de produtos transversais | América do Norte, Europa, Ásia Pacífico | Correlação de rede de terminais, inteligência de ameaças, contenção automatizada |
| Trellix | Estimativa de 2-5% | Trellix Endpoint Security; Trellix EDR; Trellix XDR | Defesa de ameaça de grande empresa e apoio imobiliário heterogêneo | América do Norte, Europa, Ásia Pacífico | Análise comportamental, inteligência de ameaças, detecção adaptativa |
Desenvolvimento recente Notícias
- Em agosto de 2026, a SonicWall lançou a SonicWall Endpoint Security, uma solução de proteção de endpoint unificada que oferece serviços autônomos de detecção e resposta gerenciados para prestadores de serviços gerenciados que atendem a pequenas e médias empresas. O lançamento expande o acesso à resposta automática de ameaças, detecção de ameaças em tempo real e recursos de recuperação de ransomware para organizações que buscam segurança de ponta econômica.https://www.prnewswire.com/news-releases/sonicwall-expands-msp-portfolio-with-simplified-endpoint-protection-302847876.html
- Em abril de 2026, Palo Alto Networks completou sua aquisição da Koi para fortalecer a proteção do endpoint contra riscos associados a agentes de AI e ferramentas de desenvolvimento autônomos. A aquisição apoia o desenvolvimento da Agentic Endpoint Security integrando a tecnologia da Koi com a Prisma AIRS, ajudando as empresas a melhorar a visibilidade e o controle sobre a atividade impulsionada pela IA em terminais de funcionários.https://www.prnewswire.com/news-releases/palo-alto-networks-completes-acquisition-of-koi-to-secure-the-agentic-endpoint-302741432.html
- Em outubro de 2026, a Canon Europe lançou sua pioneira tecnologia Printer EDR, estendendo metodologias tradicionais de segurança de terminais de computadores e servidores para a infraestrutura de impressão comercial. Esta implantação introduz rastreamento comportamental alinhado com o framework MITRE ATT&CK diretamente no firmware multifuncional da impressora, permitindo que as redes corporativas isolem automaticamente as vulnerabilidades do endpoint e interceptem ameaças internas antes que as violações de dados laterais ocorram.http://www.canon-europe.com/press-centre/press-releases/2026/10/canon-launches-pioneering-printer-edr-technology-to-enhance-security-for-office-printers/
Que Insights Estratégicos Definem o Futuro do Mercado de Detecção e resposta de endpoint (EDR)?
O mercado Endpoint Detection and Response (EDR) está se movendo para plataformas inteligentes e consolidadas através de agentes AI que combinam endpoint, identidade, nuvem e sinais de dados em uma resposta unificada. Um grande risco deste desenvolvimento é a sobreautomação, pois a triagem excessiva de IA pode causar falsos positivos, reduzir a confiança do analista e tornar as organizações vulneráveis à manipulação adversário. Uma grande oportunidade é proteger não-humanos e AI-agente identidades, como as empresas introduzem fluxos de trabalho autônomos além das capacidades de soluções de endpoint existentes. Os fornecedores devem se concentrar em automação explicável, arquiteturas prontas para integração e serviços EDR gerenciados para PME em vez de desempenho de detecção. A América do Norte tem uma quota de mercado de 38,0%, a Europa tem 26,0%, enquanto a Ásia Pacific deverá crescer em 26,1% CAGR. As empresas que combinam a riqueza da plataforma com considerações de conformidade regional, opções de implantação flexíveis e entrega de serviços confiável são melhor colocadas para ganhar demanda de mercado sustentável.
Segmentações-chave são:
Componente
- Soluções
- Serviços
- EDR gerenciado
- Serviços profissionais
- Consultoria
- Execução
- Formação
- Suporte
Ponto de venda
- Estação de trabalho
- Computador portátil
- Servidor
- Sistema de nuvem
- Dispositivo móvel
- Dispositivo de IoT
- Máquina Virtual
- Outros
Distribuição
- Baseado na nuvem
- Sobre a Premise
- Híbrido
- Saa
- Anfitrião
- Nuvem privada
- Nuvem pública
- Borda
Aplicação
- Detecção de ameaças
- Caça de ameaça
- Resposta de incidentes
- Vigilância e Monitoramento
- Inteligência e Reconhecimento
- Detecção de malware
- Análise comportamental
- Outros
Usuário final
- BFSI
- Governo
- Telecomunicações
- Saúde
- Varejo
- Produção
- TI e Telecom
- Educação
Tamanho da organização
- Grandes empresas
- PME
- Agências governamentais
- Startups
- Empresas médias
- Corporação Multinacional
- Infra-estruturas
- Outros
Por análise regional
América do Norte
- EUA
- Canadá
- México
Europa
- Alemanha
- Reino Unido
- França
- Itália
- Espanha
- Rússia
- Resto da Europa
Ásia Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- Austrália
- Resto da Ásia Pacífico
América do Sul
- Brasil
- Argentina
- Resto da América do Sul
Oriente Médio e África
- Emirados Árabes
- Arábia Saudita
- Catar
- África do Sul
- Resto do Oriente Médio e África
Perguntas frequentes
Encontre respostas rápidas para as perguntas mais comuns.
The endpoint detection and response (EDR) market size was valued at USD 6.99 billion in 2025 and is poised to reach USD 41.39 billion by 2033, expanding at a 24.90% CAGR
Key segments for the endpoint detection and response (EDR) market are Component (Solutions, Services, Managed EDR, Professional Services, Consulting, Implementation, Training, Support)Point of Sale (Workstation, Laptop, Server, Cloud System, Mobile Device, IoT Device, Virtual Machine, Others)Deployment (Cloud-Based, On-Premise, Hybrid, SaaS, Hosted, Private Cloud, Public Cloud, Edge)Application (Threat Detection, Threat Hunting, Incident Response, Surveillance & Monitoring, Intelligence & Reconnaissance, Malware Detection, Behavioral Analysis, Others)End User (BFSI, Government, Telecom, Healthcare, Retail, Manufacturing, IT & Telecom, Education)Organization Size (Large Enterprises, SMEs, Government Agencies, Startups, Mid-Sized Enterprises, Multinational Corporations, Critical Infrastructure, Others).
Growth is primarily driven by ransomware attacks, sophisticated cyber threats, hybrid work environments, cloud adoption, regulatory compliance requirements, and the integration of AI-powered threat detection and automated incident response.
The endpoint detection and response (EDR) market is led by major manufacturers, including CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, and Secureworks
North America holds a 38.0% market share, supported by mature cybersecurity infrastructure, high enterprise security spending, established technology providers, stringent compliance requirements, and widespread adoption of advanced endpoint protection.
Key opportunities include cloud-based EDR, AI-driven automated threat response, managed EDR services for SMEs, AI-agent identity protection, and scalable security solutions for emerging digital infrastructure.
- Anúncio grátis para sua empresa
- Sentinela
- Microsoft Microsoft
- Redes de Palo Alto
- Trellix
- Sophos
- Broadcom
- Cisco
- Micro tendência
- Vmware
- Ponto de Verificação
- Fornecimento.
- Bom dia.
- Cibernética
- Trabalhos seguros
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Relatórios publicados recentemente
-
Apr 2026
Mercado de Perfilador óptico 3D
3d optic profiler market size, share & analysis report by type (desktop 3d optic profiler, and portable 3d optic profiler), by technology (confocal technology, and white light interference), by end-use industry (fabricing, research institutions, automotive, aeroespacial and defense, medical devices, and other), and geographic (north américa, europa, asia-pacific, middle este and africa, sul and central américa), 2021 - 2031
-
Apr 2026
Mercado de Sensor de Profundidade
sensor de profundidade tamanho do mercado, compartilhamento & relatório de análise por tipo (sensores de profundidade infravermelhos, sensores de tempo de voo (tof), sensores de visão estéreo, sensores de luz estruturados, sensores de profundidade ultrassônicos), por aplicação (automotivo, robótica, jogos, eletrônica de consumo, automação industrial, saúde, segurança e vigilância, outros), por usuários finais (fabricantes automotivos, empresas de eletrônica de consumo, provedores de saúde, empresas industriais, agências de segurança, empresas de jogos, empresas de robótica, outros), e geografia (norte américa, europa, ásia-pacífico, oriente médio e áfrica, sul e américa central), 2021 – 2031
-
Apr 2026
Mercado de Fabricação Digital
tamanho do mercado de fabricação digital, compartilhamento e relatório de análise por componente (hardware, software e serviços), por tecnologia (robótica, impressão 3d, internet das coisas (iot) e outros), por aplicação (automotiva e transporte, aeroespacial e de defesa, eletrônica de consumo, máquinas industriais, entre outros), por tipo de processo (desenho baseado em computador, simulação baseada em computador, visualização 3d de computador, análise, entre outros), e geografia (norte américa, europa, ásia-pacífico, oriente médio e áfrica, sul e américa central), 2021 – 2031
-
Apr 2026
Mercado de Serviços de visto digital
serviços de visto digital tamanho do mercado, compartilhamento & relatório de análise por tipo (viajantes individuais, viajantes de grupo), por aplicação (turismo, viagens de negócios, outros), e geografia (norte américa, europa, ásia-pacífico, oriente médio e áfrica, sul e américa central), 2021 – 2031