
Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico Asiático Tamanho & Previsão:
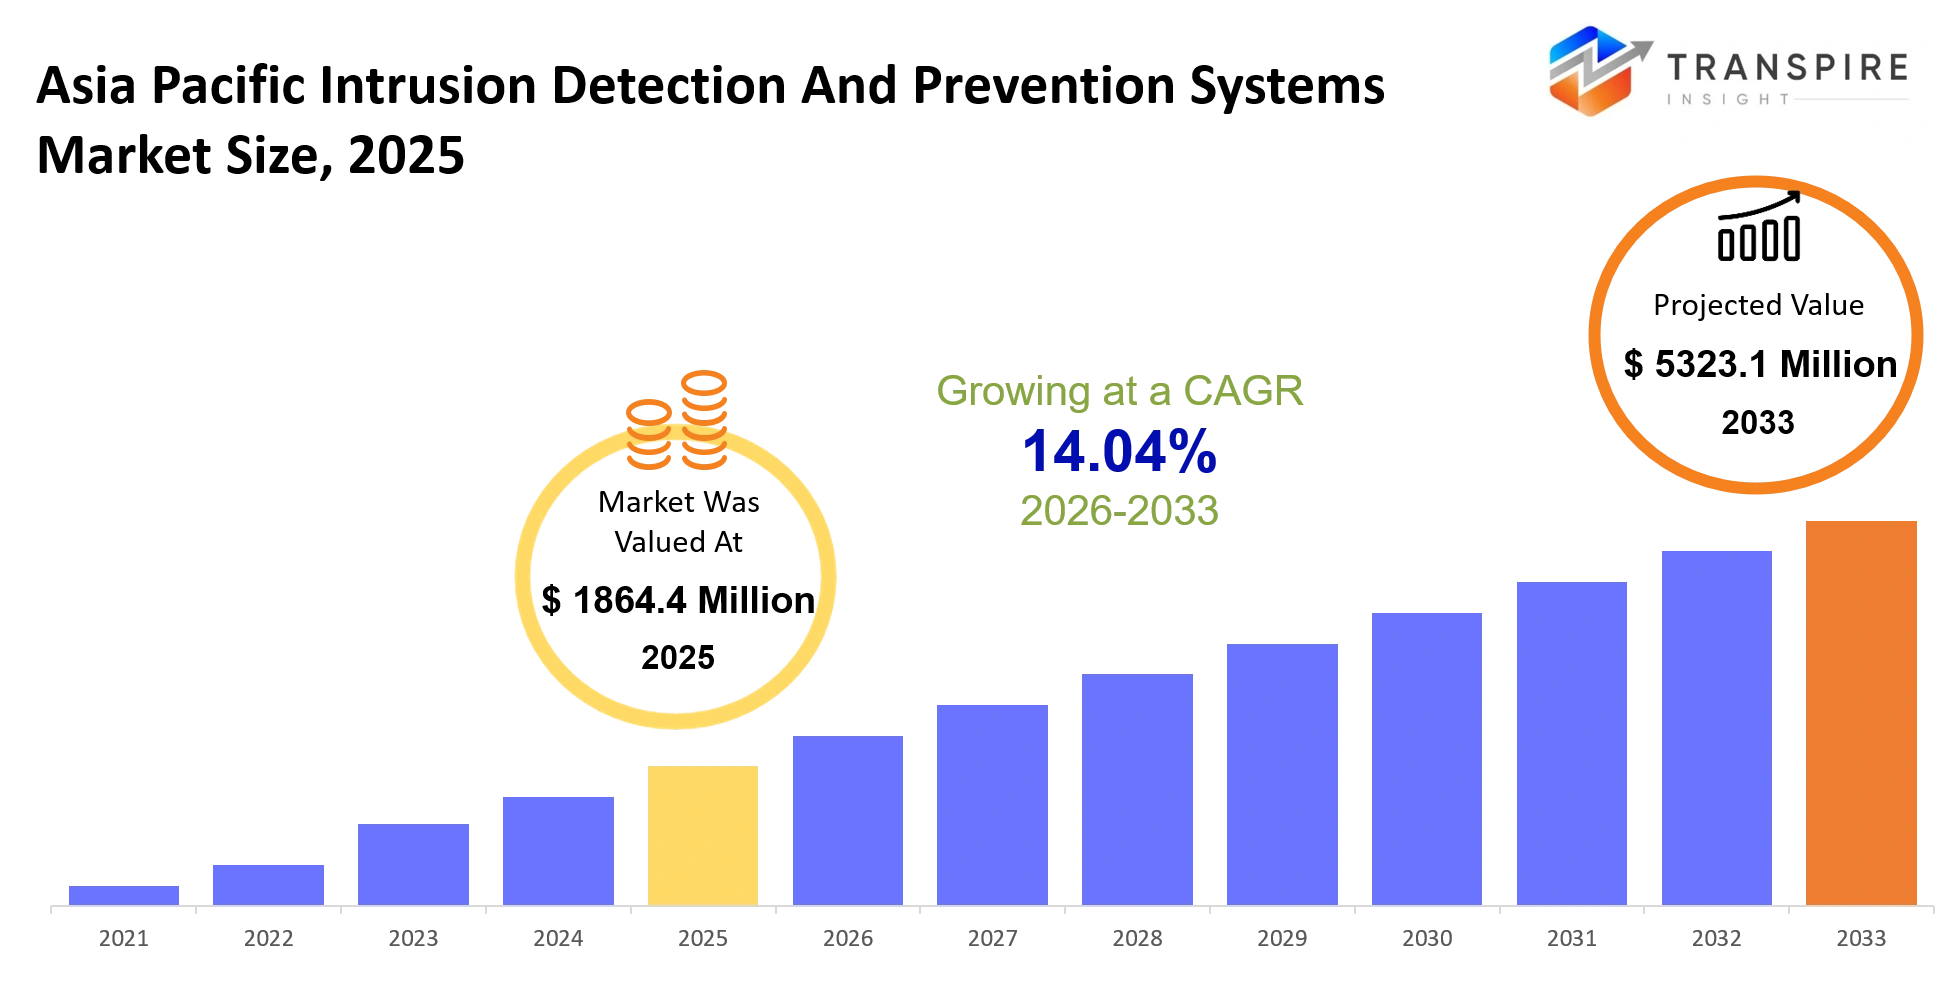
- Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico Asiático Tamanho 2025: USD 1864.4 Milhões
- Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico Asiático Tamanho 2033:USD 5323.1 Milhões
- Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico Asiático CAGR:14,04%
- Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico Asiático Segmentos: Por Componente (Hardware, Software, Serviços, Serviços Gerenciados, Serviços Profissionais, Serviços de Apoio, Serviços de Consultoria, Outros); Por Deployment Mode (Cloud-Based, On-Premise, Hybrid, Virtual Appliances, Network-Based, Host-Based, Wireless-Based, Others
Para saber mais sobre este relatório,  Baixar Free Sample Report
Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico Asiático Resumo
O Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico Asiático foi avaliado em USD 1864,4 Milhões em 2025. Prevê-se chegarUSD 5323.1 Milhõesde 2033. Esse é um CAGR de 14,04% durante o período.
No mercado Ásia-Pacífico para Sistemas de Detecção e Prevenção de Intrusão, é uma espécie de grande negócio para manter redes empresariais, sistemas de controle industrial e infraestrutura de nuvem segura de entrada não autorizada, ransomware e aqueles ciberataques coordenados que parecem nunca parar. Em toda a fabricação, logística, bancos, telecomunicações e energia, a ideia é que esses sistemas assistem ao tráfego de rede como acontece, então bloqueiam o comportamento suspeito imediatamente. Assim, ele pode parar a interrupção antes que ele realmente inicie, e também ajuda a evitar que informações confidenciais sejam comprometidas no processo.
O que é interessante é como o mercado mudou muito nos últimos cinco anos. Muitas organizações se afastaram do velho pensamento de segurança de perímetro, e em direção a arquiteturas nativas de detecção de ameaças com IA. Este movimento obteve um impulso mais rápido após o trabalho remoto tornou-se comum, e depois dos grandes, incidentes ransomware de alto perfil que atingiu a infraestrutura crítica durante e após o período COVID-19. Além disso, os governos em toda a Ásia Pacífico também apertaram os requisitos de conformidade de segurança cibernética para bancos e para operadores industriais. Isso basicamente forçou as empresas a atualizar seus quadros de segurança legados, mesmo que não fosse planejado tão cedo.
E agora, uma vez que os ataques cibernéticos estão ficando mais automatizados e ficando por mais tempo, as empresas estão cada vez mais pagando por plataformas de detecção e resposta integradas. Isso também significa receita recorrente a longo prazo para os fornecedores, através de serviços de segurança gerenciados e modelos de implementação baseados em assinatura, o que parece um pouco chato, mas realmente importa para o orçamento.
Insights do mercado principal
- A China realmente liderou o mercado de Sistemas de Detecção e Prevenção de Intrusão Ásia-Pacífico, alcançando cerca de 34% de participação em 2025 , principalmente devido a um grupo de impulsos de digitalização corporativa. No entanto, o Japão ainda manteve uma fatia bastante notável, apoiada por uma maior segurança cibernética industrial, passando por infra-estrutura automotiva, eletrônica e até crítica, especialmente até 2024-2025. A Índia parece ser a aposta regional de expansão mais rápida até 2032 , à medida que a adoção da nuvem continua aumentando, os investimentos de segurança da fintech continuam subindo e os programas de transformação digital liderados pelo governo continuam rolando.
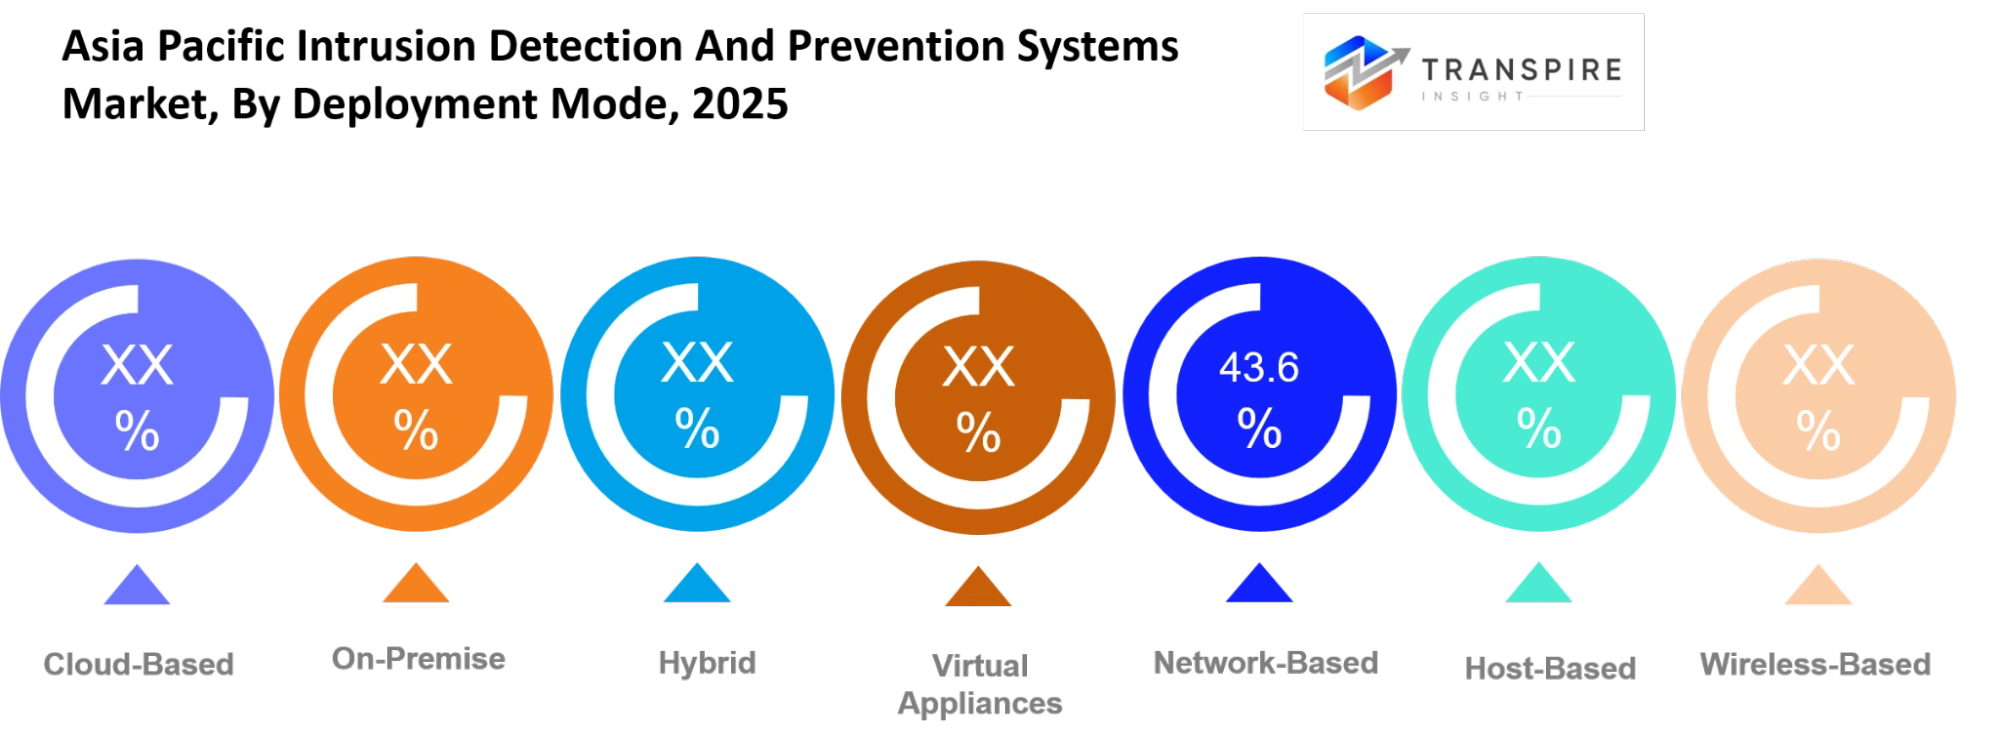
- Enquanto isso, países do Sudeste Asiático estão começando a ver a demanda fresca por serviços de prevenção de intrusão gerenciados em telecomunicações, bancos e e-commerce, mais ou menos. Em termos de tecnologia, os sistemas de detecção de intrusão baseados em rede permaneceram no topo, com cerca de 41% de participação de receita em 2025, em grande parte vinculados às necessidades de monitoramento de tráfego da empresa. A implantação baseada na nuvem tornou-se o segundo maior segmento à medida que as organizações deslocaram cargas de trabalho para configurações de nuvem híbrida e multi.
- Espera-se que as plataformas de prevenção de intrusão alimentadas pela AI mostrem o crescimento mais rápido entre 2026 e 2032, uma vez que podem automatizar a inteligência de ameaças e ações relacionadas. Os serviços de segurança geridos também tiveram uma forte tração entre as PME, porque querem uma supervisão de segurança cibernética menos operacional e constante e contínua. Em 2025, serviços financeiros bancários e casos de uso de seguros fizeram quase 29% da receita de mercado de sistemas de detecção e prevenção de intrusão da Ásia Pacific. E para a saúde, os rollouts de segurança cibernética saltaram muito depois que os hospitais expandiram os registros de pacientes digitais, além de ecossistemas de dispositivos médicos conectados durante 2023-2025.
Quais são os principais condutores, restrições e oportunidades no Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico?
O mais forte impulsionador de crescimento no Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico Asiático vem da rápida expansão do banco digital de computação em nuvem e também da infraestrutura empresarial conectada após 2020. Grandes incidentes ransomware batendo as redes de telecomunicações dos hospitais e instituições financeiras em toda a Índia, Japão e Sudeste Asiático deixou bem claro onde as configurações de segurança mais antigas eram fracas. Assim, as organizações tiveram que modernizar sua arquitetura de defesa de rede, e não lentamente. Os governos então lançaram regras mais rigorosas de conformidade com a segurança cibernética, juntamente com os mandatos de proteção de dados, especialmente para a infraestrutura crítica, bem como serviços financeiros. Toda essa mudança realmente empurrou os gastos corporativos para cima em sistemas de prevenção de intrusão habilitados para IA, serviços de detecção gerenciados e plataformas de inteligência de ameaças em tempo real. Além disso, os modelos de implementação de segurança cibernética baseados em assinatura baixaram os obstáculos de entrada, para que os fornecedores pudessem continuar ganhando receitas de serviço recorrentes, enquanto a adoção subiu mesmo entre empresas de médio porte.
Ainda assim, a maior restrição estrutural é a escassez contínua de segurança cibernética avançada saber como em muitas economias emergentes da Ásia Pacífico. Os sistemas de prevenção de intrusão precisam de observação contínua, análise de ameaças e integração apertada com infraestrutura empresarial confusa, mas os pipelines de talentos locais permanecem finos para uma ampla implantação. Muitos utilitários de fábricas de manufatura e instituições públicas ainda administram redes de tecnologia operacional mais antigas, que não estão alinhados com a arquitetura moderna de segurança cibernética. A integração do sistema também pode se transformar em uma retrabalho de infraestrutura onerosa, com linhas de tempo de implantação mais longas que arrastam orçamentos. Esta lacuna de talento e compatibilidade reduz os programas de modernização e, por sua vez, suprime as receitas potenciais do mercado, particularmente dentro de indústrias sensíveis ao custo e empresas menores.
A inteligência de ameaça baseada em AI mais a infraestrutura de segurança 5G, parece ser a porta de longo prazo mais sólida para expansão. Os operadores de telecomunicações na China, Coreia do Sul e Índia estão colocando dinheiro sério em plataformas de monitoramento de rede que podem salvaguardar bilhões de dispositivos ligados e lidar com fluxos de tráfego descentralizados também. Ao mesmo tempo, a computação de borda continua se espalhando e as implantações industriais da Internet das Coisas estão aumentando, o que, em seguida, impulsiona a necessidade de sistemas de prevenção de intrusão mais autogovernantes. Estes sistemas devem identificar e isolar a atividade suspeita em tempo real sem precisar de uma resposta humana, nunca.
Qual é o impacto da Inteligência Artificial no Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico Asiático?
A inteligência artificial e as tecnologias digitais de ponta estão reformulando sistemas de detecção e prevenção de intrusões em toda a Ásia Pacífico, ou seja, automatizando a parte de vigilância da rede, acelerando a avaliação de ameaças e tornando a resposta de cibersegurança mais precisa. Na prática, muitas empresas lançam sistemas de controle conduzidos pela IA que continuam observando a conduta do usuário do tráfego de rede e a atividade do endpoint, continuamente, sem precisar tanto impulso manual. Grandes fornecedores de telecomunicações e empresas financeiras também dependem de plataformas de inteligência de ameaças automatizadas para detectar padrões de tráfego questionáveis e, em seguida, isolar as máquinas que parecem comprometidas. No geral, esta abordagem apara a latência de resposta e suporta a continuidade operacional em enormes configurações de infraestrutura digital.
Os modelos de aprendizado de máquina estão além de reforçar a segurança cibernética preditiva. Os motores de análise mais avançados classificam através de comportamento de ataque antigo, padrões de acesso incomuns e várias irregularidades de rede, para prever ameaças cibernéticas prováveis antes de causar qualquer interrupção operacional real. Uma série de organizações no Japão, Cingapura e Coreia do Sul disseram que viram menos alertas positivos falsos e contenção de incidentes mais rápida, uma vez que a AI permitiu que a análise de segurança se tornasse parte de sua pilha corporativa. A descoberta de ameaças preditivas também suporta as entregas de conformidade e pode reduzir as despesas de gerenciamento de segurança cibernética porque as tarefas de monitoramento repetitivo são tratadas automaticamente, em vez de por pessoas, dia após dia.
Ainda assim, a vantagem vem com barreiras, especialmente aqueles custos de integração irritantes. Muitas fábricas industriais e redes do setor público continuam em infraestruturas herdadas, que não jogam bem com as modernas plataformas de segurança habilitados para IA. Além disso, conjuntos de dados limitados de treinamento de segurança cibernética, em ambientes operacionais geridos localmente, podem reduzir a qualidade de predição, principalmente para padrões de ataque específicos da região e análise de inteligência de ameaças multilingue.
Mercado chave Evolução
- As empresas começaram a mudar de modelos de segurança centrados em hardware para plataformas de prevenção de intrusão nativas na nuvem, depois que a força de trabalho híbrida acelerada em toda a Ásia-Pacífico, e isso foi um pouco depois de 2021.
- A China e o Japão, em seguida, apertaram as regras em torno da segurança cibernética da infraestrutura crítica, entre 2022 e 2025 , o que empurrou mais gastos corporativos em sistemas de monitoramento de ameaças de rede sem parar.
- Enquanto isso, os operadores de telecomunicações lançaram a detecção de intrusão impulsionada pela IA mais amplamente após o crescimento do assinante 5G fez as superfícies de ataque de rede mais amplas, em toda a Índia, Coreia do Sul e também partes do Sudeste Asiático.
- As empresas de fabricação também aumentaram os orçamentos de segurança cibernética da tecnologia operacional após incidentes de ransomware estragou instalações de produção de semicondutores e eletrônicos durante 2023 e 2024 .
- A adoção de serviços de segurança gerenciada saltou para médias empresas, em grande parte porque os preços de assinatura reduziram essa grande dependência de grandes gastos em infraestrutura de cibersegurança.
- As organizações financeiras se mudaram para a análise comportamental mais a arquitetura de confiança zero, depois que a API levou os ecossistemas bancários aumentaram a exposição a ataques cibernéticos baseados em credenciais, especialmente após 2022.
- Os fornecedores como a Cisco Systems e a Fortinet também expandiram parcerias de nuvem regional, visando melhorar a inteligência de ameaças localizada e automatizar recursos de resposta, mais ou menos na mesma direção.
- As empresas discaram a confiança nos sistemas de firewall autônomos, uma vez que as plataformas de detecção integradas mostraram contenção de incidentes mais rápida e também menos alertas falsos positivos.
- Agências governamentais em locais como Singapura, Índia e Austrália abriram projetos de modernização após mandatos de localização de dados, além de incidentes de ataque de infraestrutura pública.
- Finalmente a integração da inteligência de ameaça de código aberto subiu depois que as empresas basicamente pediram a identificação mais rápida de vulnerabilidades de dia zero e padrões de malware que são específicos para cada região.
Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico Asiático Segmentation
Por Componente
Hardware soluções ainda acabam sendo a espinha dorsal para a segurança da rede corporativa, principalmente com aparelhos dedicados que lidam com inspeção de tráfego e filtragem de ameaças de forma mais direta. Bancos, operadores de telecomunicações e instalações governamentais continuam investindo em infraestrutura física de segurança cibernética, porque as regras de conformidade são rígidas e o volume de tráfego de rede é, francamente, enorme. As plataformas de software obtiveram mais tração quando a migração em nuvem se espalhou em muitas indústrias regionais de 2021 a 2025. Análises habilitados para IA, resposta automatizada de ameaças e monitoramento centralizado juntos, tipo reforçado como as implementações de software se desenrolam em todos os ambientes digitais complicados.
Em seguida, os serviços começaram a chamar a atenção mais consistente, porque as operações de segurança cibernética tornaram-se mais difíceis em sistemas empresariais distribuídos. Os serviços gerenciados também cresceram entre médias empresas que querem monitoramento contínuo e menos dia a dia de tensão operacional. Do lado, serviços profissionais e serviços de consultoria, apoiou esforços de migração em nuvem, melhorias de conformidade e programas de modernização de arquitetura de segurança cibernética. Os serviços de suporte permaneceram na demanda também, já que muitas organizações precisam de atualizações contínuas, avaliações de vulnerabilidade e gerenciamento rápido de incidentes, para que a continuidade de negócios não seja descarrilada.
Por modo de implantação
Implementação baseada na nuvem, tipo de penetração de mercado reforçada após muitas empresas continuarem expandindo operações remotas, e uhh infraestrutura de colaboração digital. O modelo de preços de assinatura, além de administração centralizada e rollout escalável, parecia melhorar a aceitação geral em bancos, varejo e TI, apesar da habitual hesitação. A implantação híbrida também tem mais impulso, porque as organizações maiores queriam flexibilidade na nuvem, mas ainda tinham que manter suas proteções de infraestrutura existentes no local, você sabe. Os planos de segurança cibernética corporativa mudaram cada vez mais para monitoramento unificado em todos os ambientes operacionais distribuídos, não apenas segmentos isolados.
Ainda assim, na implantação de premissas permaneceu relevante para agências governamentais, utilitários e indústrias reguladas, onde regras rígidas de proteção de dados tornam a dependência de hospedagem externa menos atraente, ou apenas arriscada. Aparelhos virtuais ajudaram um caminho de expansão eficiente de custo sem forçar grandes investimentos em hardware. Enquanto isso, os sistemas baseados em rede mantiveram uma forte demanda, uma vez que a análise centralizada do tráfego dá melhor visibilidade em ambientes corporativos. As implantações baseadas em hospedeiros e até mesmo as opções baseadas em wireless, também aumentaram em sistemas de fabricação conectados, operações de força de trabalho remota e infraestrutura de mobilidade empresarial, onde a cobertura prática importa.
Para saber mais sobre este relatório, Baixar Free Sample Report
Por tamanho da empresa
Grandes empresas geraram gastos significativos de segurança cibernética, porque as operações multinacionais criaram layouts de rede complexos com mais exposição a tentativas de acesso não autorizado e ransomware. Em particular, as instituições financeiras, os prestadores de telecomunicações e as empresas transformadoras aumentaram os gastos em plataformas integradas de monitoramento de ameaças, estas ferramentas podem apoiar a análise em tempo real através de infraestruturas distribuídas, e isso realmente importou para as suas operações diárias. As organizações governamentais também se apoiaram na aquisição de segurança cibernética após incidentes que visavam sistemas digitais públicos e infraestrutura crucial. A aplicação regulamentar em seguida, empurrou a adoção mais rápida em ambientes operacionais que lidam com dados financeiros e administrativos sensíveis.
As médias empresas, entretanto, aumentaram os orçamentos de segurança cibernética porque as plataformas de segurança baseadas em assinatura baixaram todo o atrito de implantação e deram maior adaptabilidade operacional. Pequenas empresas tendem a adotar serviços de detecção gerenciada para cobrir o conhecimento interno de segurança cibernética limitada. Startups e instituições educacionais ampliaram o uso de ferramentas de monitoramento nativo em nuvem, já que as plataformas de aprendizagem e colaboração digitais aumentaram a visibilidade e a exposição da rede. Abordagens de preços flexíveis, além de serviços de monitoramento terceirizados ajudaram as organizações menores a acessar essas capacidades sem serem trancadas em programas internos pesados.
Por Indústria Vertical
A BFSI manteve uma contribuição de mercado muito forte, principalmente porque sistemas bancários digitais, plataformas de pagamento móveis e esses serviços financeiros baseados em API acabaram sendo... alvos muito suculentos para tentativas de ataque cibernético. As instituições financeiras começaram a rolar as plataformas de análise e monitoramento comportamental habilitados para IA mais agressivamente após alguns incidentes de ransomware regionais bagunçados com processamento de transações entre 2022 e 2025. Enquanto isso, a TI e telecomunicação setores também esbarraram seus gastos de segurança cibernética, especialmente depois de grandes rollouts 5G e expansão de infraestrutura em nuvem rolaram em toda a China, Índia, Japão e Sudeste Asiático. Na prática, o monitoramento de tráfego em rede em tempo real e as ações de resposta automatizadas tornaram-se essenciais, para salvaguardar ambientes de dados empresariais de alto volume.
Os orgs de saúde, também, empurraram a modernização da segurança cibernética após os hospitais expandirem os sistemas de gerenciamento digital de pacientes e a infraestrutura médica conectada. Produção sites, por outro lado, reforçaram a segurança da tecnologia operacional após ataques cibernéticos que interromperam atividades de produção de semicondutores e eletrônicos em toda a Ásia Oriental. As agências governamentais aumentaram os gastos em sistemas de monitoramento avançados, uma vez que os quadros nacionais de segurança cibernética forçaram basicamente os requisitos de proteção mais fortes para a infraestrutura pública. Finalmente, os operadores de energia e utilitários adotaram sistemas de detecção mais avançados, para proteger operações de rede inteligente e também reduzir o risco de ruptura operacional, mesmo quando a infraestrutura industrial está conectada.
Quais são os principais casos de uso que conduzem o Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico Asiático?
Instituições financeiras, tipo de ato como o principal caso de uso para detecção e prevenção de intrusões em toda a Ásia Pacífico. Plataformas bancárias digitais aplicativos de pagamento móvel, e fluxos de trabalho de transação em tempo real realmente precisam de vigilância em rede contínua para bloquear esforços ransomware, tentativas de phishing, e também aqueles incidentes de acesso não autorizados que aparecem do nada. Com regras rígidas de segurança cibernética que atravessam a China, Singapura, Japão e Índia, as empresas continuam a colocar dinheiro em novas capacidades de detecção de ameaças para o longo prazo.
Os operadores de telecomunicações e provedores de serviços em nuvem também estão analisando os rollouts de segurança cibernética em configurações 5G, ambientes de computação de borda e operações de nuvem mista. Os sites de fabricação, em particular, começaram a adotar mais depois que os ataques cibernéticos causaram interrupções graves para fluxos de trabalho de saída de semicondutores e automação industrial em toda a Ásia Oriental. As organizações de saúde, entretanto, apertaram suas abordagens de monitoramento de rede para que os registros de pacientes digitais permaneçam dispositivos médicos seguros e conectados não acabam vazando dados.
Além disso, cenários mais recentes estão aparecendo em torno da infraestrutura da cidade inteligente, sistemas de transporte conectados e ambientes industriais da Internet das Coisas. As análises comportamentais da AI mais as plataformas de resposta a ameaças autônomas também estão recebendo mais atenção, uma vez que as empresas querem uma detecção mais rápida de vulnerabilidades de dia zero e uma coordenação mais apertada contra ataques cibernéticos que se espalham por infraestrutura digital distribuída.
| Metrics de relatório | Detalhes |
| Valor de mercado em 2025 |
USD 1864.4 milhões
Valor de mercado em 2026
USD 2121.6 milhões
Previsão da receita em 2033
USD 5323.1 Milhões
Taxa de crescimento
CAGR de 14,04% de 2026 a 2033
Ano de base
2025
Dados históricos
2021 - 2024
Período de previsão
2026 - 2033
Cobertura de relatórios
Previsão da receita, paisagem competitiva, fatores de crescimento e tendências
Espaço regional
Ásia Pacific (Índia, China, Japão, Austrália, Coreia do Sul, Resto da Ásia Pacífico)
Principais empresas perfiladas
Cisco, Palo Alto Networks, Fortinet, Check Point Software, IBM, Trend Micro, McAfee, Broadcom, Juniper Networks, Trellix, FireEye, Sophos, Darktrace, CrowdStrike, SentinelOne.
Escopo de personalização
Personalização do relatório livre (país, âmbito regional e segmento). Avail opções de compra personalizadas para atender às suas necessidades de pesquisa exatas.
Segmentação de Relatório
Por Componente (Hardware, Software, Serviços, Serviços Gerenciados, Serviços Profissionais, Serviços de Suporte, Serviços de Consultoria, Outros); Modo de Implantação (Cloud-Based, On-Premise, Hybrid, Aparelhos Virtuais, Rede-Based, Host-Based, Wireless-Based, Others); Por Tamanho Empresarial (Large Enterprises, Medium Enterprises, Pequenas Empresas, Governos e Serviços Educacionais
Quais regiões estão conduzindo o Mercado deSistemas de Detecção e Prevenção de Intrusão do Crescimento Asiático?
A China está liderando o mercado regional, ou seja, porque as regras nacionais de segurança cibernética ficaram muito mais difíceis após vários ataques atingirem redes financeiras, infraestrutura pública e configurações industriais entre 2021 e 2025. Ao mesmo tempo, grandes rollouts em nuvem, implantação rápida de 5G e sérios esforços de digitalização corporativa garantiram que há demanda constante por plataformas avançadas de prevenção de intrusão. Isso aparece claramente em bancos, telecomunicações e fabricação. Além disso, as iniciativas de financiamento de segurança cibernética apoiadas pelo governo não apenas ajudaram, também fizeram com que a infraestrutura de segurança doméstica amadureça, e acelerou a implantação de sistemas de monitoramento habilitados para IA. Há também esse ecossistema local bastante sólido, operadores de telecomunicações, provedores de serviços em nuvem, fabricantes de semicondutores e empresas de segurança cibernética menores trabalhando juntos. Assim, a dominância regional continua sendo apoiada por projetos de modernização a longo prazo, e não apenas gastos a curto prazo.
O Japão é o segundo maior contribuinte, embora a vibração do mercado seja um pouco diferente da China. No Japão, o crescimento se inclina mais na estabilidade operacional e no planejamento empresarial de longo alcance, em vez de em rápida expansão digital sozinho. Grandes grupos de fabricação, empresas automotivas e instituições financeiras continuam executando orçamentos de segurança cibernética em um ciclo constante. Seu foco é geralmente na continuidade operacional e também proteção da cadeia de suprimentos, não apenas tecnologia flashy. Fortes expectativas de conformidade, além de abordagens de governança corporativa sólida, ajudam a garantir que os sistemas de monitoramento de rede sejam implantados de forma consistente em infraestrutura industrial. O Japão também se beneficia de uma infraestrutura digital madura, de menores oscilações na política de segurança cibernética e padrões de gastos empresariais bastante estáveis, por isso, permanece uma fonte confiável de receita de longo prazo no mercado.
A Índia parece estar emergindo, como o mercado regional mais rápido crescimento, especialmente depois que o grande impulso de infraestrutura digital realmente começou a pegar velocidade. Desde 2022, a adoção da nuvem subiu, a fintech continuou se expandindo, e os programas nacionais de modernização da cibersegurança também ganharam tração, um tipo de efeito dominó. Com rollouts rápidos de data center, mais infraestrutura 5G e ecossistemas de pagamento digitais amadurecendo, a exposição global a ataques ransomware também cresceu, juntamente com violações de dados de grande escala, em ambientes públicos e privados. Além disso, as iniciativas de segurança cibernética do governo estão avançando e mais empresas estão ocupando serviços de detecção gerenciada, o que basicamente abre portas para fornecedores de segurança nativos na nuvem e provedores de inteligência de ameaças impulsionadas pela IA. Se isso continuar, deve haver uma sólida expansão de cabeça para investidores e fornecedores de tecnologia de cibersegurança, especialmente aqueles que visam empresas de médio porte e operadores de infraestrutura digital entre 2026 e 2033.
Quem são os principais jogadores no Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico Asiático e Como Eles Competem?
A concorrência em toda a paisagem de sistemas de detecção e prevenção da intrusão da Ásia Pacific ainda é moderadamente consolidada, com grandes jogadores globais de segurança cibernética agarrando um monte das implantações empresariais em bancos, telecomunicações, governo e fabricação. Ultimamente, a concorrência se sente menos sobre o desempenho de firewall autônomo simples, mais sobre análise de ameaça orientada por IA, estrutura de segurança nativa em nuvem e construído em recursos de tipo de plataforma. Os grandes fornecedores estão tentando manter a participação através de aquisições, serviços de segurança gerenciados e relacionamentos de nuvem regional, enquanto as empresas de segurança cibernética especializadas menores estão pegando impulso porque sua resposta incidente é mais rápida e sua detecção é mais automatizada. Muitas empresas agora querem um ecossistema de segurança cibernética unificado que mistura defesa endpoint, monitoramento de rede, inteligência de ameaças e supervisão de conformidade em um ritmo operacional.
A Cisco Systems aparece com integração sólida de redes corporativas e ampla compatibilidade de infraestrutura, especialmente nas configurações de telecomunicações e governamentais. O laço mais profundo entre hardware de rede e análise de segurança dá à Cisco um pouco de vantagem quando se trata de lidar com tráfego empresarial de alto volume, como na prática. Palom. Alto Networks se inclina duramente em AI habilitado detecção de ameaças, segurança em nuvem e mecanismos de resposta automatizados. Algumas aquisições recentes que se concentram em infraestrutura de segurança AI tipo de afiar a diferenciação da plataforma e ampliar a proteção para ambientes de IA autônomos. A Fortinet, em vez disso, diferencia-se através de aparelhos de segurança integrados eficazes de custo, que parecem aterrar bem com empresas de médio porte e com operações distribuídas em todo o Sudeste Asiático.
CrowdStrike ainda está avançando com proteção de endpoint nativo na nuvem e análise comportamental baseada na ai, feita para caber a infraestrutura de força de trabalho híbrida mais ou menos. A expansão da nuvem regional, juntamente com os gastos de soberania de dados, ajudou a assumir setores altamente regulamentados onde as pessoas lidam com dados operacionais sensíveis. Enquanto isso, a Trend Micro detém um ponto sólido em todo o Japão e grande parte da Ásia Pacific usando a inteligência de ameaças localizada, uma especialização em segurança cibernética industrial, além de saber-fazer do mundo real protegendo cargas de trabalho em nuvem corporativa. Check Point Software Technologies continua competindo inclinando-se em gerenciamento de políticas centralizadas e uma arquitetura de segurança cibernética pesada de conformidade, que é usado muito em instituições financeiras e ambientes de infraestrutura pública.
Lista de empresas
- Cisco
- Redes de Palo Alto
- Fornecimento.
- Software de ponto de verificação
- IBM
- Micro tendência
- McAfee
- Broadcom
- Redes de Juniper
- Trellix
- Fogo!
- Sophos
- Traços escuros
- Anúncio grátis para sua empresa
- Sentinela
Desenvolvimento recente Notícias
Em abril de 2026, Palo Alto Networks anunciou a intenção de adquirir o Portkey. A aquisição fortaleceu as capacidades de segurança AI Gateway para agentes de IA autônomas e expandiu a infraestrutura de proteção de transações de IA corporativa.
Fonte:URL (Palo Alto Networks).
Em abril de 2026, Palo Alto Networks concluiu a aquisição da Koi. A transação introduziu os recursos da Agentic Endpoint Security projetados para garantir endpoints corporativos orientados por IA e ambientes de codificação autônomos.
Fonte:URL (Palo Alto Networks).
Em março de 2026, a CrowdStrike lançou novas capacidades de segurança da plataforma Falcon AI. O lançamento expandiu a detecção de ameaças de tempo de execução, governança de agentes de IA e proteção de nível de ponta em ambientes de nuvem e SaaS.
Fonte:URL (CrowdStrike).
Que Insights Estratégicos Define o Futuro do Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico Asiático?
O mercado parece estar se movendo estruturalmente para as plataformas de segurança cibernética autônoma baseadas em IA que podem encontrar, analisar e reagir a ameaças com intervenção humana bastante mínima. Nos próximos cinco a sete anos, tudo irá continuar a ser empurrado pela rápida expansão das infraestruturas de nuvem, as implantações industriais da Internet das Coisas, e também pela forma como muitas operações empresariais se tornaram descentralizadas. Há outro risco que é um pouco menos visível também, o que está aumentando a confiança em apenas um pequeno conjunto de provedores globais de plataforma de segurança cibernética. Se o mercado se concentrar demais, ele pode se transformar em um ponto fraco operacional, como , se as falhas da plataforma acontecem, ou se a pressão de preços aumenta, ou se os conflitos regulatórios aparecem, então os ecossistemas de segurança cibernética corporativa em várias indústrias podem ser interrompidos ao mesmo tempo.
Ao mesmo tempo, uma oportunidade emergente está aparecendo em torno de segurança protetora para agentes de IA, sistemas de computação de borda e infraestrutura industrial conectada em toda a Índia e Sudeste Asiático. Mais investimento regional em data centers, infraestrutura 5G e serviços financeiros digitais está alimentando a demanda por inteligência de ameaças localizada e o primeiro design de segurança de conformidade. As empresas que tentam entrar neste espaço provavelmente farão melhor através da montagem de ecossistemas de plataforma integrados, combinando serviços de segurança gerenciada, análise de IA e monitoramento nativo em nuvem, em vez de confiar apenas em produtos de segurança de rede autônomos.
Mercado deSistemas de Detecção e Prevenção de Intrusão do Pacífico Asiático Report Segmentation
Por Componente
- Hardware
- Software
- Serviços
- Serviços gerenciados
- Serviços profissionais
- Serviços de Suporte
- Serviços de consultoria
- Outros
Por modo de implantação
- Baseado na nuvem
- Sobre a Premise
- Híbrido
- Eletrodomésticos virtuais
- Baseado em Rede
- Baseado em Anfitrião
- Sem fios
- Outros
Por tamanho da empresa
- Grandes empresas
- Empresas médias
- Pequenas Empresas
- Organizações governamentais
- Startups
- Instituições de ensino
- Outros
Por Indústria Vertical
- BFSI
- TI e Telecom
- Saúde
- Governo
- Varejo
- Produção
- Energia e utilidades
- Outros
Perguntas frequentes
Encontre respostas rápidas para as perguntas mais comuns.
O esperado tamanho do mercado de sistemas de detecção e prevenção de intrusão Ásia Pacific para o mercado será de USD 5323.1 Milhões em 2033.
Por Componente (Hardware, Software, Serviços, Serviços Gerenciados, Serviços Profissionais, Serviços de Apoio, Serviços de Consultoria, Outros); Modo de Implantação (Cloud-Based, On-Premise, Hybrid, Aparelhos Virtuais, Rede-Based, Host-Based, Wireless-Based, Others); Por Tamanho Empresarial (Large Enterprises, Medium Enterprises, Pequenas Empresas, Governos e Serviços Educacionais.
Os principais jogadores do mercado de sistemas de detecção e prevenção de intrusão da Ásia Pacific são Cisco, Palo Alto Networks, Fortinet, Check Point Software, IBM, Trend Micro, McAfee, Broadcom, Juniper Networks, Trellix, FireEye, Sophos, Darktrace, CrowdStrike, SentinelOne.
O tamanho do mercado de sistemas de detecção e prevenção de intrusão Ásia Pacific é de USD 1864,4 milhões em 2025.
A CAGR do mercado de sistemas de detecção e prevenção da intrusão Ásia Pacific é de 14,04% de 2026 a 2033.
- Cisco
- Redes de Palo Alto
- Fornecimento.
- Software de ponto de verificação
- IBM
- Micro tendência
- McAfee
- Broadcom
- Redes de Juniper
- Trellix
- Fogo!
- Sophos
- Traços escuros
- Anúncio grátis para sua empresa
- Sentinela
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Relatórios publicados recentemente
-
Apr 2026
Mercado de Perfilador óptico 3D
3d optic profiler market size, share & analysis report by type (desktop 3d optic profiler, and portable 3d optic profiler), by technology (confocal technology, and white light interference), by end-use industry (fabricing, research institutions, automotive, aeroespacial and defense, medical devices, and other), and geographic (north américa, europa, asia-pacific, middle este and africa, sul and central américa), 2021 - 2031
-
Apr 2026
Mercado de Sensor de Profundidade
sensor de profundidade tamanho do mercado, compartilhamento & relatório de análise por tipo (sensores de profundidade infravermelhos, sensores de tempo de voo (tof), sensores de visão estéreo, sensores de luz estruturados, sensores de profundidade ultrassônicos), por aplicação (automotivo, robótica, jogos, eletrônica de consumo, automação industrial, saúde, segurança e vigilância, outros), por usuários finais (fabricantes automotivos, empresas de eletrônica de consumo, provedores de saúde, empresas industriais, agências de segurança, empresas de jogos, empresas de robótica, outros), e geografia (norte américa, europa, ásia-pacífico, oriente médio e áfrica, sul e américa central), 2021 – 2031
-
Apr 2026
Mercado de Fabricação Digital
tamanho do mercado de fabricação digital, compartilhamento e relatório de análise por componente (hardware, software e serviços), por tecnologia (robótica, impressão 3d, internet das coisas (iot) e outros), por aplicação (automotiva e transporte, aeroespacial e de defesa, eletrônica de consumo, máquinas industriais, entre outros), por tipo de processo (desenho baseado em computador, simulação baseada em computador, visualização 3d de computador, análise, entre outros), e geografia (norte américa, europa, ásia-pacífico, oriente médio e áfrica, sul e américa central), 2021 – 2031
-
Apr 2026
Mercado de Serviços de visto digital
serviços de visto digital tamanho do mercado, compartilhamento & relatório de análise por tipo (viajantes individuais, viajantes de grupo), por aplicação (turismo, viagens de negócios, outros), e geografia (norte américa, europa, ásia-pacífico, oriente médio e áfrica, sul e américa central), 2021 – 2031