
보안 코드 검토 플랫폼 시장:
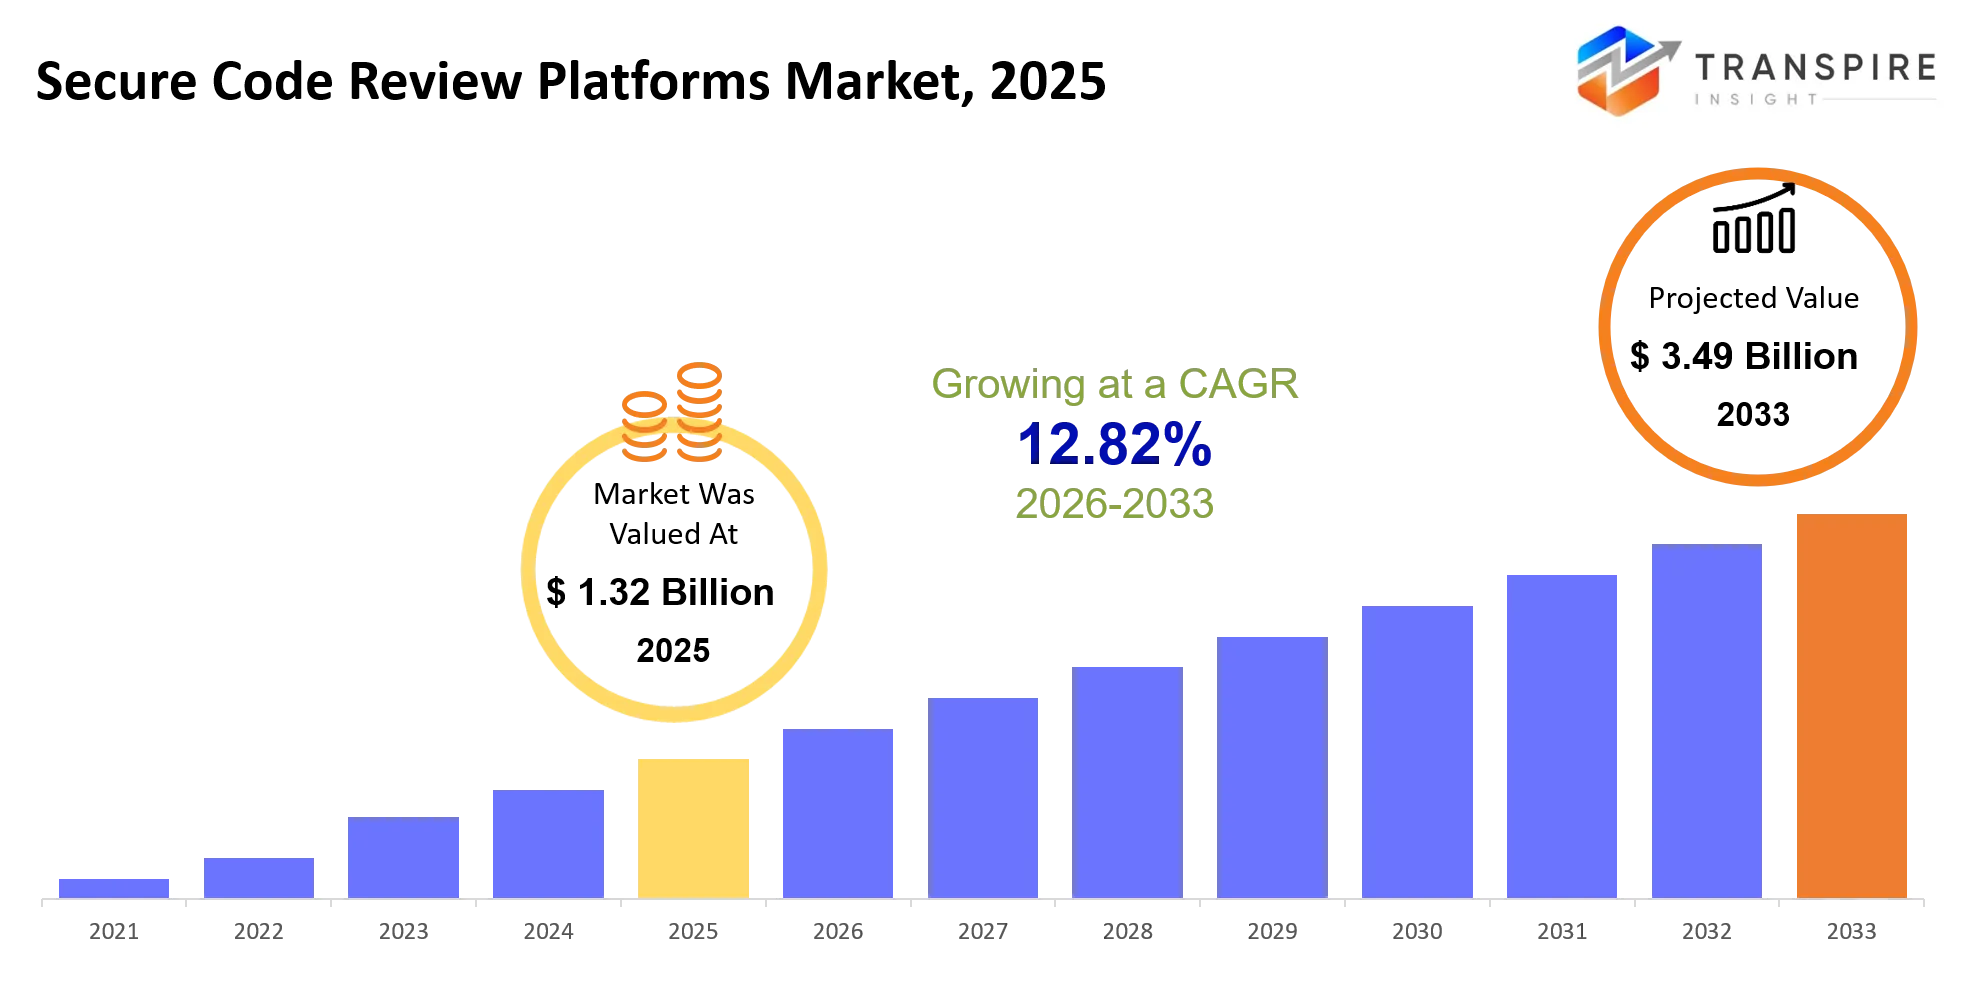
Transpire Insight Analysis에 따르면 Secure Code 리뷰 플랫폼의 시장 규모는 2025 년 USD 1.32 억으로 추정되며 2033 년 USD 3.49 억에 도달 할 것으로 예상되며 2026 년에서 2033 년까지 12.82%의 CAGR에서 성장했습니다.
안전한 코드 검토 플랫폼은 dev 팀을 식별하는 앱 코드 보안 결함을 발송하기 전에. 이 플랫폼은 재포장, IDE 및 지속적인 통합/지속적인 납품 프로세스로 보안을 구현했습니다. 지난 3 년 동안 시장은 지배 기반 정적 인 스캔에서 성숙했으며, 이전에 발견 할 수있는 AI-assisted, context-aware 리뷰를 포함하며 보안 결함의 심각성과 위험에 대해 설명합니다. 시장의 구조 변화는 보안 테스트, dev Flow 및 AI 기반 세대의 융합입니다. 1개의 관련 직접적인 방아쇠는 AI에 의하여 생성된 부호, 45%의 빠른 성장한 공급은 안전 시험을 실패하고 2025 분석, Veracode에 있는 OWASP 정상 10 취약점을 선물했습니다. 전반적으로, 성장은 추악한 관계에 의해 연료를 공급됩니다: 더 빠른 AI 보조 발달은 부호, 더 많은 시험한 위험을 몰고, 따라서 기업을 위한 필요는 소프트웨어 라이프사이클에서 더 이른 안전한 리뷰를 자동화합니다.
보안 코드 검토 플랫폼 MarketsSize & Forecast:
- 시장 크기 2025 : USD 1.32 억
- 예상 시장 가치 (2033): USD 3.49 억
- 캐스트 CAGR (2026–2033): 12.82%
- 2025년에 지도하는 지역: 북아메리카
- 가장 빠른 성장 지역: 아시아 태평양
- 주요 회사 프로필: Epic Systems, Oracle Health, MEDITECH, Veradigm, eClinicalWorks, NextGen Healthcare, athenahealth, GE Health Care, Siemens Healthineers, Philips, Allscript, CPSI, 그린웨이 헬스, 인터시스템, 티토보리.
주요 보안 코드 검토 플랫폼 시장 통찰력:
시장은 독립 취약점 스캐닝 도구에서 검출, 우선염 및 재치료를 통합하는 통합, AI-powered 안전한 개발 플랫폼으로 이동하고 있습니다. 새로운 경쟁력 있는 장점은 개발자의 마찰을 최소화하고, 컴플라이언스 읽음을 입증하고, AI-generated 코드를 보장합니다.
- 검토 유형 수요의 36.8%를 위한 정체되는 신청 안전 테스트 계정 및 Synopsys의 Fortify 포트폴리오는 엔터프라이즈급 SAST 및 소프트웨어 구성 분석으로 성장하고 있습니다.
- AI 보조 검토는 시장의 11%이며 AI Code Assurance 및 자동화 된 구제에 중점을 둔 Sonar와 함께 20.4% CAGR에서 성장하고 있습니다.
- Cloud 배포는 선호하는 채택 모델이며 GitHub는 개발자 저장소 및 Pull-request 워크플로우에 직접 통합된 보안 컨트롤을 가지고 있습니다.
- GitLab은 통합 DevSecOps 접근 방식을 압착하고 종합 소스 코드 관리, CI/CD, 의존성 검사 및 보안 정책 시행 기능을 갖추고 있습니다.
- Checkmarx는 컨텍스트 코드 분석 및 개발자 중심 요법을 포함하는 애플리케이션 보안 혁신을 차별화합니다.
- Veracode의 비즈니스 모델은 관리 서비스 및 위험 예방 접근법으로 기업은 작업 가능한 치료 프로그램에 결과를 번역합니다.
- Snyk 및 Black Duck은 신뢰할 수 있는 인텔리전스, 오픈 소스 위험 가시성 및 개발자 워크플로 통합으로 공급망의 보안을 쇠고 있습니다.
- Mend.io는 새로운 언어와 취약점을 구합니다: 10월 2026일, 그것은 Python 및 Java의 민감한 코오키 및 외부적으로 통제되는 긴요한 상태 데이터 위험을 포함하는 SAST 적용 범위를 확장했습니다.
- Secure Code Warrior는 행동 수정에 초점을 맞추고 있습니다. 그것은 Fortify, Black Duck 및 Snyk에서 언어 별 보안 코딩 교육에 얻은 통찰력을 연결합니다.
Secure Code Review Platforms Market의 주요 드라이버, 재량 및 기회는 무엇입니까?
관련 기사::
주요 성장 드라이버는 AI 보조 소프트웨어 개발의 가속이며, 이는 보안 팀의 코드 출력 및 장소 압력을 증가하여 느린 릴리스없이 변경 사항을 검토합니다. 자동화된 풀 리퀘스트 체크, 취약성 우선염, 그리고 제안된 수정은 개발자가 문제를 일찍 해결하고, 비싼 포스트 릴리즈 요법을 감소시킵니다. 미국 표준 및 기술 초안 업데이트 소프트웨어Development Framework는 구조화된 소프트웨어 보안 관행의 중요성을 강화했습니다. 이 지원은 반복적이고 감사의 검토 프로세스를 추구하는 조직 중 채택.
품질 관리::
통합 복잡성은 상당한 장벽을 남깁니다. 큰 기업은 종종 여러 저장소, 유산 응용 프로그램, 프로그래밍 언어, 개발 파이프라인을 운영, 일관된 정책 시행을 어려운. False 긍정 및 가난한 상황에 맞는 결과도 개발자 시간을 소비, 라이센스, 인프라, 전문 직원 비용을 차별 할 수 있습니다 작은 기업. 보안 도구가 애플리케이션 아키텍처와 비즈니스 컨텍스트를 이해해야 하기 때문에 이러한 문제 Persist, 뿐만 아니라 플래그 의심스러운 코드 패턴.
채용 정보::
AI-assisted remediation, 프라이빗 배포 및 소프트웨어 공급 체인 거버넌스는 실질적인 기회를 제공합니다. 예를 들어, 유럽 고객에게 제공하는 조직은 리뷰에 투자 할 수 있습니다. 플랫폼취약성 기록, 문서 구제 결정, 그리고 EU Cyber Resilience Act의 변경을 따르는 작업 흐름을보고하는 검색을 연결. 기존 개발자 도구와의 설명, 정책 컨트롤 및 통합을 결합하는 공급 업체는 엔터프라이즈 채택을 개선하고 프리미엄 보안 기능을 통해 재순환 수익을 창출하고 관리 할 수 있습니다. (주)·
보안 코드 검토 플랫폼 시장에 인공 지능의 영향은 무엇입니까?
AI는 고급 패턴 매커의 안전한 코드 검토를 결정 지원의 정교한 레이어로 이동합니다. 자동화 모델은 이미 풀 요청을 검토하기 위해 사용되며 취약 코딩 경로, 등급화 엄격성을 감지하고 개발자 도구 - A 추세 내부 패치를 제안한다. Sonar의 2025 AI Code Assurance 및 AI Code Fix for one-click remediation. Predictively, AI 모델 매핑 코드는 역사적인 취약점, 의존성 위협, 런타임 인텔리전스에 대한 이벤트를 변경하고 배우 행동은 "likely-to-be-exploited"문제의 전염성을 가능하게합니다. 가동으로, 그것은 수동 triaging, 단축 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구명 구 충격은 AI에서 오는 부호의 deluge에 의해 증폭됩니다. Veracode의 연구는 AI-written 코드의 샘플 세트의 45%가 검사 검사를 실패한 것으로, 기계 사용 논리를 검증하기 위하여 절대적인 불완전한 창조. 그러나 AI는 정확도 간격 altogether를 해결하지 않았습니다. False 긍정적 인, 비즈니스 로직 결함을 감지 할 수, 광대 한 레거시 코드베이스에 좁은 가시성, 그리고 유지의 비용, 패치, 기존 DevSecOps 인프라로 모델을 툴링은 기업이 하락을 위해 계속. 따라서, 우리는 하이브리드 워크플로우에 시장 gravitate를보고 있습니다. AI가 초기를 가속화하고 인간은 영향을 검증합니다.
3 월 2026에서 Snyk는 새로운 에이전트 보안 솔루션을 출시했으며 Snyk Evo AI-SPM의 일반적인 가용성을 발표했습니다. 이 배포는 생산을 통해 개발에서 자율 코딩 에이전트를 관리, AI 정책을 Agentic Lifecycle에 걸쳐 실행 가능한 제어.
https://snyk.io/news/snyk-launches-agent-security-solution/
주요 보안 코드 검토 플랫폼 시장:
시장은 항상 납품 도중 달리는 안전 체계를 향해 두드리고, 독립 스캐닝 공구 아닙니다. Contextual 정확도, 자동화된 구제, 그리고 인간 행동의 지배 및 AI 생성된 부호는 경쟁적인 차별화에 있는 중요한 요인이 되고 있습니다.
- AI 보조 검토의 사용은 2024 년에서 47%에 2025 년 개발자의 22%에서 증가했으며 현재 표준 워크플로우의 일부입니다.
- Vendors는 SAST, SCA, 비밀 탐지 및 단일 응용 프로그램 보안 플랫폼으로 요법을 통합합니다.
- AI-generated 코드는 새로운 검토 범주를 생성하여 기계 쓰기 논리를 검증하고 insecure 기본값이 없다는 것을 보장합니다.
- Findings는 개발자의 작업 흐름의 표준 부분이되고 보안 대시보드의 일부가 아닙니다.
- 팀의 행동성, 컨텍스트 풍부한 결과, false Positive Management는 성장하는 구매 우선 순위로 나뉩니다.
- 규제된 힘은 감사 트레일, 취약점 문서 및 보안 개발 문서에 대한 수요를 충족하기 위해 공급 업체를 강제합니다.
- EU 사이버 탄력성 법은 의존성 및 취약성 검토 필요성을 운전한다.
- 비즈니스는 클라우드, 런타임 및 API 컨텍스트를 사용하여 상호 작용하는 코드 취약점입니다.
- 수정을 위한 자동화된 제안은 검출에서만 measurable 구제 결과에 구매자를 위한 기대를 변화합니다.
블록 체인 플랫폼
제안 :
소프트웨어는 스캔 엔진, 개발자 플러그 인 및 저장소 및 CI/CD 파이프라인과 통합된 정책 모듈에 투자하는 조직으로 시장의 핵심 수익 기여자에 남아 있습니다. 서비스, 컨설팅, 관리 검토, 통합, 지원 및 교육은 기업이 감지 규칙, 레크리에이션 취약점을 구성하고 준수 증거를 유지합니다. 보안 요구 사항이 더 복잡해지기 때문에, 구매는 지속적인 모니터링, 구현 전문성 및 지속적인 보안 최적화를 제공하는 서비스 계약으로 독립 소프트웨어 배포를 통해 이동 중입니다.
리뷰 유형:
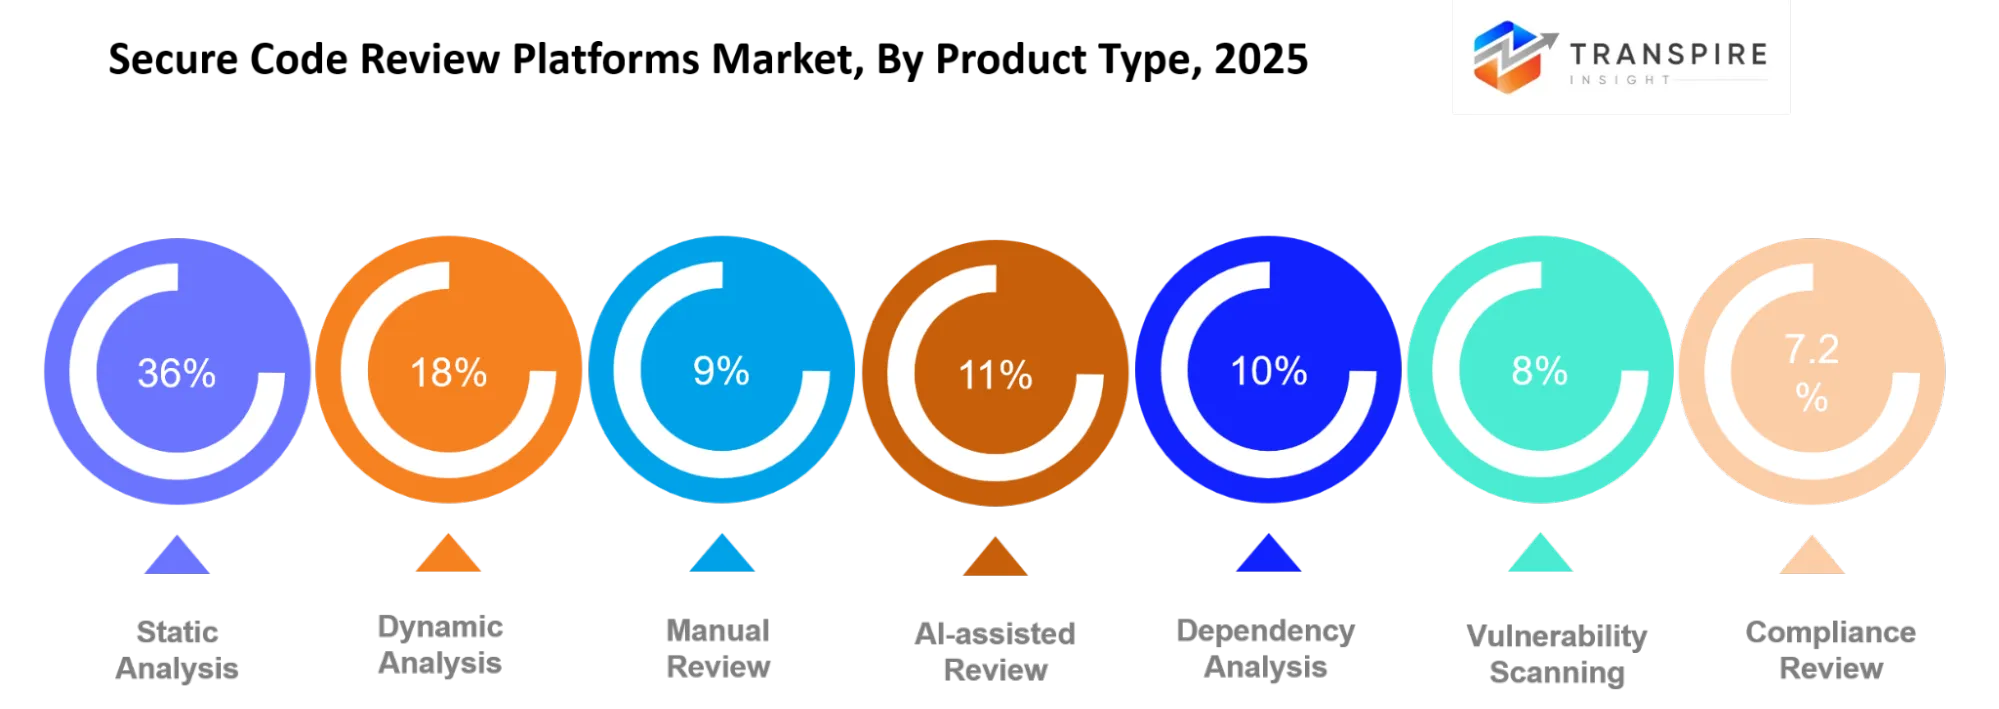
정적 애플리케이션 보안 테스트 (SAST)의 경우 36.8%의 목록 상단에 코드 취약점은 DevSecOps 프로세스 및 준수 감사를 촉진하기 위해 실행되기 전에 감지됩니다. 18%의 동적 분석은 앱이 실행되도록 사용됩니다. 수동 검토는 더 복잡한 비즈니스 논리 버그에 대한 9%의 일부, 여전히 유용합니다; 11%에 대한 AI 보조 검토 계정 및 20.4%의 CAGR에서 성장하는 설정, 컨텍스트 분석, 자동화 된 삼기, 및 구제 지침에 대한 일부 덕분에. 의존성 분석은 최대 10 %, 취약점 스캐닝 8 %, 준수 검토 4 % 및 기타 모든 3.2%, 소프트웨어 공급 체인 보안 및 감사 충실로 지불 된 더 많은 관심으로 인해 발생합니다.
으로 Deployment:
정적 애플리케이션 보안 테스트는 개발주기에서 소스 코드를 초기 검사하기 때문에 36.8%로 리드합니다. 배포하기 전에 DevSecOps 및 준수 구동 산업에 잘 적응했습니다. 동적 분석은 실행 응용 프로그램을 검증하여 18%를 보유하며, 수동 검토는 9%를 차지하고 복잡한 비즈니스 논리 위험을 식별하는 데 필수적입니다. 11%에서 AI-assisted review는 자동화 된 삼기, 컨텍스트 분석 및 구제 지침에 의해 지원되는 20.4% CAGR로 가장 빠르게 움직이는 범주입니다. 의존성 분석은 10 %, 취약성 검사 8 %, 준수 검토 4 % 및 기타 3.2%, 공급 체인 보안 및 감사 읽음에 중점을 반영합니다.
기업 크기에 의하여:
큰 기업은 복잡한 응용 포트폴리오, 규제 노출 및 광범위한 개발 팀이 중앙 보안 제어를 필요로하기 때문에 주요 수익 기여자에 남아있다. SME 및 Startups는 SaaS 플랫폼을 더 낮게 채택하고 자동화 된 리뷰는 사내 애플리케이션 보안 전문가에 의존도를 감소시킵니다. 기술 회사가 지속적인 코드 검증을 요구하면서 민감한 거래의 전염성 보호. 정부 기관은 보안 개발 프로세스에 투자하여 책임성을 강화하고 중요한 시스템을 보호하고 적용 가능한 사이버 보안 요구 사항을 충족합니다.
신청:
웹 응용 프로그램 및 API는 조직이 디지털 서비스, 상호 연결 플랫폼 및 기계에 기계 통신을 확장하는 주요 채택 영역을 유지합니다. 모바일 애플리케이션 및 클라우드 애플리케이션은 잦은 출시로 새로운 취약점을 소개합니다. Interconnected Business Systems의 중앙 검토에서 엔터프라이즈 소프트웨어 혜택, 임베디드 소프트웨어 보안은 연결된 장치 및 산업용 제품에 대한 중요성을 얻고 있습니다. DevOps 통합은 개발 전반에 걸쳐 조기 탐지를 가능하게 합니다. EU Cyber Resilience Act은 연결 제품 및 소프트웨어 수명주기 전반에 걸쳐 취약성을 관리하기 위해 제조업체의 인센티브를 강화합니다.
언어:
Java, JavaScript, Python, C/C++ 및 C#는 엔터프라이즈 애플리케이션, 웹 서비스, 클라우드 플랫폼 및 임베디드 시스템을 지원하기 때문에 중요합니다. Python 채택은 AI 및 데이터 엔지니어링 혜택을 받고 있으며, JavaScript는 웹 개발에 필수적입니다. C/C++는 Memory-safety 약점이 자동차, 산업 및 연결장치 보안에 영향을 미칠 수 있기 때문에 특수한 분석이 필요합니다. Ruby는 애플리케이션 개발 사용 사례를 유지하면서 Cloud-native 인프라의 relevance를 얻고 있습니다. Broader 언어 적용은 기업은 다양한 저장소 및 개발 환경 전반에 걸쳐 일관된 보안 정책을 적용합니다.
Secure Code Review Platforms Market을 운전하는 Key Use Cases는 무엇입니까?
기본 사용 사례는 정적 분석을 통해 사전 릴리스 취약점 탐지, 36.8%의 주요 검토 카테고리. 팀 스캔 소스 코드 및 사출 결함에 대한 풀 요청, insecure 인증, 노출 비밀, 및 배포하기 전에 안전 코딩 패턴, 감소 구제 비용.
확장 응용 프로그램은 API 보안, 모바일 응용 테스트, 클라우드 기반 개발 및 신뢰성 검증을 포함합니다. BFSI 및 의료 기관은 이러한 기능을 사용하여 민감한 데이터에 대한 제어를 강화하고, 기술 회사는 CI / CD 파이프에 대한 리뷰를 삽입하여 릴리스 속도를 유지합니다.
Emerging use case는 AI-generated code, 자동화된 패치 검증 및 자율 코딩 에이전트의 지배적 인 검증을 포함합니다. 이 워크플로우는 조직의 위험 변화, 승인된 코딩 정책을 확인하고, 소프트웨어 생산으로 감사에 대한 증거가 점점 자동화됩니다.
| 미터보기 | 제품 정보 |
| 2025 년 시장 크기 값 | 100억 |
| 2026 년 시장 크기 값 | 100억 |
| 2033 년 Revenue 예측 | 50억 |
| 성장률 | 2026년부터 2033년까지 12.82%의 CAGR |
| 기초 년 | 2025년 |
| 역사 자료 | 2021년 - 2024년 |
| 예측 기간 | 2026년 - 2033년 |
| 공지사항 | 수익 예측, 경쟁력있는 풍경, 성장 요소 및 추세 |
| 지역 범위 | 미국; 캐나다; 멕시코; 영국; 독일; 프랑스; 이탈리아; 스페인; 덴마크; 스웨덴; 노르웨이; 중국; 일본; 인도; 호주; 한국; 태국; 브라질; 아르헨티나; 남아프리카; 사우디 아라비아; 아랍 에미리트 |
| 핵심 기업 프로파일 | Synopsys, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast 보안, 보안 코드 전사, Mend.io, 블랙 오리, Invicti, OpenText |
| 주문화 범위 | 무료 보고서 사용자 정의 (국가, 지역 및 세그먼트 범위). 정확한 연구 요구에 응하기 위하여 유효한 주문을 받아서 만들어진 구입 선택권. |
| Segmentation 보고서 | 소프트웨어, 서비스, 플랫폼, 컨설팅, 관리 서비스, 통합, 지원, 교육); 검토 유형 (Static Analysis, Dynamic Analysis, Manual Review, AI-assisted Review, Dependency Analysis, Vulnerability Scanning, Compliance Review, Others); Deployment (Cloud, On-premise, Hybrid, SaaS, Private Cloud, Public Cloud, Hosted, Others); Enterprise Size(Large Enterprise, SME, Startup, Mid-sized Government, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Application, Cloud, Cloud, Cloud, Application, Cloud, Cloud, Application, Cloud, Cloud, Cloud, Application, Cloud, Cloud, Cloud, Application, Cloud, Cloud, Cloud, Application, Cloud, Cloud, Cloud, Cloud, Cloud, Application, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud, Cloud |
Secure Code 리뷰 플랫폼 마켓플레이스
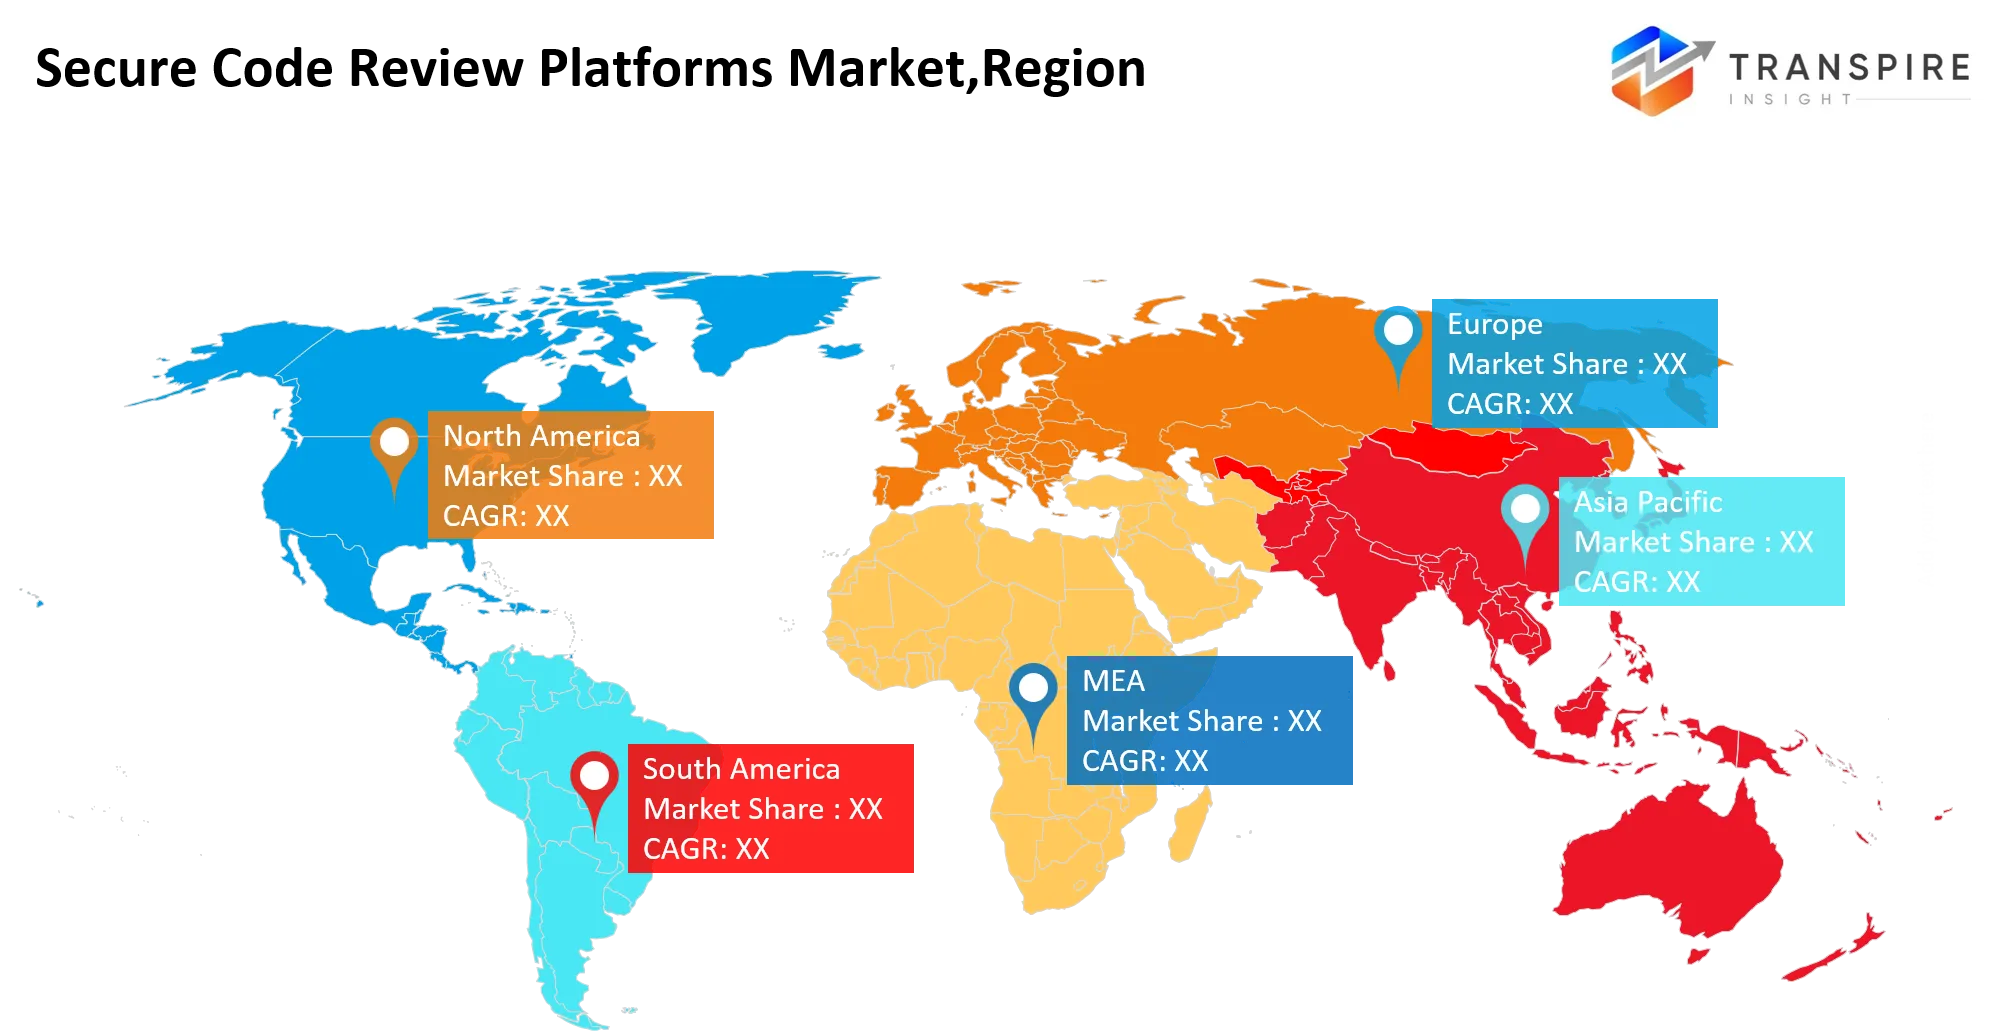
북아메리카는 과거에 지배적인 시장이고, 시장 점유율의 43.5%를 대표하고, 소프트웨어 납품업자, 구름 국가 회사 및 높게 통제한 재정 및 건강 관리 기관의 그것의 많은 수에 의해 몰았습니다. Well-funded cybersecurity 프로그램, 성숙한 DevSecOps 접근, 기업 구매 주기에서 필요조건은 소프트웨어 개발 과정에 있는 자연적인 문을 검토합니다. 주요 보안 공급 업체 커뮤니티의 북미 혜택 및 AI 보조 코딩에 대한 시장의 첫 번째 이사, 자동화 된 보안 결함 검출, 자동화 된 구제 및 지속적인 소프트웨어 보증에 대한 필요성을 창출.
2 월 2026에서 Anthropic은 Claude Code Security를 시작했습니다. 이 제품 출시는 Claude 4.6 프레임 워크를 자율적으로 스캔 생산 환경에 활용한 개발 수명주기에 특화된 애플리케이션 보안 기능을 소개합니다.
https://www.mindfort.ai/blog/best-code-security-tools.
유럽은 시장의 28%를 차지하며, 수요는 북미 기술 지출의 이점에 따라 규제 책임과 소프트웨어 공급 체인의 거버넌스에 의해 더 많은 구동됩니다. 유럽 연합 Cyber Resilience Act 및 NIS2 Framework는 취약점 관리, 보안-by-design 개발 및 치명적인 구제에 초점을 검증합니다. 금융 서비스, 제조 및 기업 소프트웨어 회사는 보안 문제가 적극적으로 감지하고 정확하다는 증거를 요구하고, 이는 감사 트레일을 제공하기 위해 정기적으로 수요를 지원, 관리 배포 및 현재 관리 프로세스에 통합.
10 월 2026에서 EU 백업 이니셔티브 SECURE는 유럽 마이크로, 소형 및 중형 기업 (SME)가 유럽 연합 Cyber Resilience Act의 규제 요건에 맞게 유럽 마이크로, 소형 및 중형 기업 (SME)을 돕기 위해 € 11.5 백만을 할당했습니다.
아시아 태평양 시장은 22%에 달하며 전 세계적으로 가장 빠르게 성장하는 시장인 19.2%의 CAGR에서 성장할 것으로 예측됩니다. 소프트웨어 아웃소싱의 채택 증가, 클라우드 마이그레이션, 디지털 뱅킹, 및 AI 보조 개발 보안 검토가 필요한 코드의 더 큰 볼륨을 구동하고있다. 인도, 일본, 대한민국, 호주를 포함한 국가는 이 기술을 채택할 수 있는 잠재력을 가지고 있으며, 조직은 클라이언트를 지원하는 애플리케이션 보안 기능을 구축합니다. 저렴한 배포 옵션을 제공 할 수있는 공급 업체, 현지화 손홀딩 및 스케일 업 AI 보조 검토는 디지털 최초의 성장 개발자 팀과 기업의 요구를 해결합니다.
내 계정 10 월 2026, HCLTech는 Anthropic과 프리미어 파트너십을 체결하여 전용 Anthropic Business Unit을 설치하고 Claude 및 Claude Code를 소프트웨어 엔지니어링 시스템에 통합합니다.
Secure Code Review Platforms Market의 주요 플레이어는 어떻게 경쟁합니까?
패러다임은 스캐너 정확도에서 워크플로우 소유권으로 이동합니다. 공급 업체는 저장소, IDE 및 CI/CD 파이프라인의 기본 보안 레이어가 될 수 있습니다. 그리고 공급 업체는 SAST, 소프트웨어 구성 분석, 비밀 탐지, 심지어 Remediation과 함께 모든 것을 수행 할 수있는 능력을 통합하고 단일, 모든 보안 플랫폼.
Enterprise-platform 접근, Fortify의 정적 분석 강도를 강조, 규제 대규모 소프트웨어 풋프린트를 지원하는 능력. Checkmarx: 개발자 중심 애플리케이션 보안의 혁신, 컨텍스트 분석 및 재처리 지침을 활용하여 빠르고 효율적인 엔지니어링 조직에서 마찰을 줄일 수 있습니다. Veracode: 관리 응용 프로그램 보안 및 위험 우선염, 스캔을 넘어 확장하고 기업 운영 결과를 돕기 위해보고. GitHub 대. Git Lab - 플랫폼 통합 간의 경쟁 : GitHub는 세계에서 가장 큰 개발자 커뮤니티 협업 플랫폼으로 보안을 맺고 있으며, Git Lab은 모든 DevSecOps 도구에 대한 하나의 플랫폼을 활용하고 도구 sprawl을 줄일 수 있습니다. Snyk, Black Duck 및 Mend.io는 오픈 소스 및 공급망 공간에 중점을두고 신뢰할 수있는 위험과 라이센스 가시성이 중요합니다. Sonar와 Semgrep는 저렴한, 개발자 첫번째 채택에 집중합니다; Contrast Security에는 독특한 런타임 애플리케이션 자체 보호 기능이 있습니다; Secure Code Warrior는 스캐너 결과에 연결하는 훈련 주도 예방을 사용합니다.
주요 선수는:
- Synopsys 정보
- 체크아웃
- 베라코드
- 프로젝트
- 프로젝트
- 뚱 베어
- 이름 *
- 사이트맵
- 사이트 맵
- Contrast 보안
- 보안 코드 Warrior
- 사이트맵
- 검정 Duck
- 인비티
- 공지사항
최근 개발 (주)
9월 2026일, Qodo는 Agentic Toolbox를 출시했습니다. AI 에이전트 도구는 독립적 인 코드 검토 및 관리 기능을 AI 보조 개발 워크플로우에 통합하도록 설계되었습니다. 시작은 엔지니어링 팀을 사용하여 pull request 전에 코드 변경 사항을 평가하고 잠재적 인 위험을 식별하고 조직 코딩 표준을 시행하고 개발 프로세스에서 이전의 주소 검토를 찾습니다.
http://finance.yahoo.com/technology/ai/articles/qodo-launches-first-agent-agent-130000467.html
In May 2026, Sonar는 Gitar, AI-native code review platform을 인수하여 코드 검증 기능으로 자동화된 코드 검토를 통합합니다. 인수는 지속적인 코드 품질 및 보안 검사를 강화하고 개발 팀은 소프트웨어 개발 수명주기에서 AI-generated 코드에서 취약점을 식별하고 해결합니다.
https://www.sonarsource.com/company/press-releases/sonar-acquires-gitar/
9월 2026일, Carahsoft Technology Corp.는 Sonar와의 파트너십을 확장했습니다. 이 배포 정렬은 북미 시장에서 SonarQube 유효성 검사 플랫폼의 상업적 가용성을 확장하고, 기업 팀이 Zero-trust 코드 검증을 시행하고 에이전트 개발 워크플로우 내에서 보안 위험을 포함.
Secure Code Review Platforms Market의 미래에 어떤 전략적 통찰력?
시장은 안전한 개발 보증의 새로운 패러다임으로 진화하고 있습니다. 플랫폼은 검증, 감소된 보안 워크로드 및 인간 및 AI 코딩의 감사 읽는 증거로 평가됩니다. 독립 위험은 적절한 컨텍스트없이 공구 신뢰성으로 돌아갑니다. - 기업은 경고 피로, 중복 발견 및 미끄러짐 방출을 만드는 더 많은 스캐너를 추가합니다. 우리는 더 나은 보안 결과를 얻을 수 없습니다. 그러나 AI-code 보험은 AI-generated 코드 감사, 위험 소유자를 할당하고, 안전한 재약을 자동화하는 공급업체를위한 새로운 기회를 제공합니다. AI 코딩 도구로 소프트웨어 개발, 기업은 속도와 생산성을 유지하고 보안을 유지하고 위험을 줄일 수있는 신뢰할 수있는 컨트롤을 가속화합니다. 플랫폼 공급 업체는 개발자 워크플로우와 깊은 통합에 초점을 맞추고, 거짓 긍정 제거를 개선하고, 명확한 구제 감사 트레일. 기업 구매자는 위험 노출 및 생산성에 대한 시간과 비용 절감과 같은 검증된 결과를 고려해야 합니다. EU Cyber Resilience Act에 따라 Evidence는 가치있는 도전을 추가로 제공합니다. 자동화, 컨텍스트 및 거버넌스를 안전하게 결합한 그 공급업체는 장기적인 기업 성공의 더 나은 기회가 될 것입니다.
키 세그먼트는:
회사 소개
- 소프트웨어
- 제품정보
- 플랫폼
- 회사연혁
- 회사 소개
- 통합
- 지원하다
- 교육과정
리뷰 유형
- 정적 분석
- 동적 분석
- 수동 검토
- AI-assisted 리뷰
- 의존성 분석
- 취약성 검사
- Compliance 검토
- 이름 *
으로 Deployment
- 클라우드
- 온-프레미스
- 하이브리드, SaaS
- 개인 클라우드
- 클라우드
- 지원하다
- 이름 *
기업 크기
- 큰 기업
- 사이트맵
- 주요연혁
- 중간 크기
- 주요사업
- 금융기관
- 기술 회사
- 이름 *
회사연혁
- 웹 신청
- 모바일 앱
- API 지원
- Cloud 응용
- Enterprise 소프트웨어
- Embedded 소프트웨어
- 다운로드
- 이름 *
한국어
- 다운로드
- 프로젝트
- ·
- 사이트맵
- 사이트맵
- 기타
- 뚱 베어
- 이름 *
최종 사용자
- 사이트맵
- IT 및 통신
- 제품정보
- 주요사업
- 제품정보
- 회사연혁
- 주요 특징
- 이름 *
자주 묻는 질문
가장 일반적인 질문에 대한 빠른 답변을 찾아보세요.
The secure code review platforms market size was valued at USD 1.32 billion in 2025 and is poised to reach USD 3.49 billion by 2033, expanding at a 12.82% CAGR
Key segments for the secure code review platforms market are By Offering (Software, Services, Platforms, Consulting, Managed Services, Integration, Support, Training); By Review Type (Static Analysis, Dynamic Analysis, Manual Review, AI-assisted Review, Dependency Analysis, Vulnerability Scanning, Compliance Review, Others); By Deployment (Cloud, On-premise, Hybrid, SaaS, Private Cloud, Public Cloud, Hosted, Others); By Enterprise Size (Large Enterprises, SMEs, Startups, Mid-sized, Government, Financial Institutions, Technology Companies, Others); By Application (Web Applications, Mobile Applications, APIs, Cloud Applications, Enterprise Software, Embedded Software, DevOps, Others); By Language (Java, Python, JavaScript, C/C++, C#, Go, Ruby, Others); By End User (BFSI, IT & Telecom, Healthcare, Government, Retail, Manufacturing, Media, Others).
Growth is primarily driven by AI-assisted software development, rising cybersecurity threats, DevSecOps adoption, stricter regulatory requirements, and increasing demand for automated vulnerability detection and remediation.
The market is led by major manufacturers, including Synopsys, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, Secure Code Warrior, Mend.io, Black Duck, Invicti, and OpenText.
North America dominates with a 43.5% share, supported by strong cybersecurity spending, mature DevSecOps adoption, established technology vendors, and stringent enterprise security requirements.
Key opportunities include AI-powered code review, automated remediation, software supply-chain security, managed security services, and compliance-focused solutions.
- Synopsys 정보
- 체크아웃
- 베라코드
- 프로젝트
- 프로젝트
- 뚱 베어
- 이름 *
- 사이트맵
- 사이트 맵
- Contrast 보안
- 보안 코드 Warrior
- 사이트맵
- 검정 Duck
- 인비티
- 공지사항
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
최근 발행된 보고서
-
Apr 2026
3D 광학 Profiler 시장
3d 광학 프로파일러 시장 크기, 공유 및 분석 보고서 유형 (데스크톱 3d 광학 프로파일러 및 휴대용 3d 광학 프로파일러), 기술 (조정 기술 및 흰색 빛 간섭), 최종 용도 산업 (제조, 연구 기관, 자동차, 항공 우주 및 방위, 의료 기기 및 기타), 및 지리학 (미국, 유럽, 아시아 태평양, 중동 및 아프리카, 남 및 중앙 아메리카, 2021 - 2031
-
Apr 2026
깊이 감지기 시장
심도 센서 시장 크기, 공유 및 분석 보고서 유형 (적외 깊이 센서, 시간의 센서, 스테레오 비전 센서, 구조 조명 센서, 초음파 깊이 센서), 응용 프로그램에 의해 (자동, 로봇, 게임, 소비자 전자, 산업 자동화, 의료, 보안 및 감시, 기타), 최종 사용자 (자동 제조 업체, 소비자 전자 회사, 의료 제공 업체, 산업 회사, 보안 기관, 게임 회사, 로봇 회사, 기타), 중남미 및 중남미 및 중남미와 같은 유형 (적외선 센서)에 의해
-
Apr 2026
디지털 제조 시장
디지털 제조 시장 크기, 공유 및 분석 보고서 구성 요소 (하드웨어, 소프트웨어 및 서비스), 기술 (로봇, 3d 인쇄, 인터넷 (iot) 및 기타), 응용 프로그램 (자동차 및 운송, 항공 우주 및 방위, 소비자 전자, 산업 기계 및 기타), 프로세스 유형 (컴퓨터 기반 디자인, 컴퓨터 기반 시뮬레이션, 컴퓨터 3d 시각화, 분석 및 기타), 및 지리 (미국, 미국, 중동, 2021, 중동 및 동남 아시아, 2031 및 동남 아시아, 2031 및 동남 아시아, 2031 및 동남 아시아, 2031 및 동남 아시아, 2031에 의해
-
Apr 2026
Digital Visa 서비스 시장
디지털 비자 서비스 시장 크기, 공유 및 분석 보고서 유형 (개인 여행객, 그룹 여행객), 응용 프로그램 (관광, 비즈니스 여행, 기타) 및 지리 (북미, 유럽, 아시아 태평양, 중동 및 아프리카, 남쪽 및 중앙 아메리카), 2021 - 2031