
엔드포인트 탐지 및 응답 (EDR) 시장 요약:
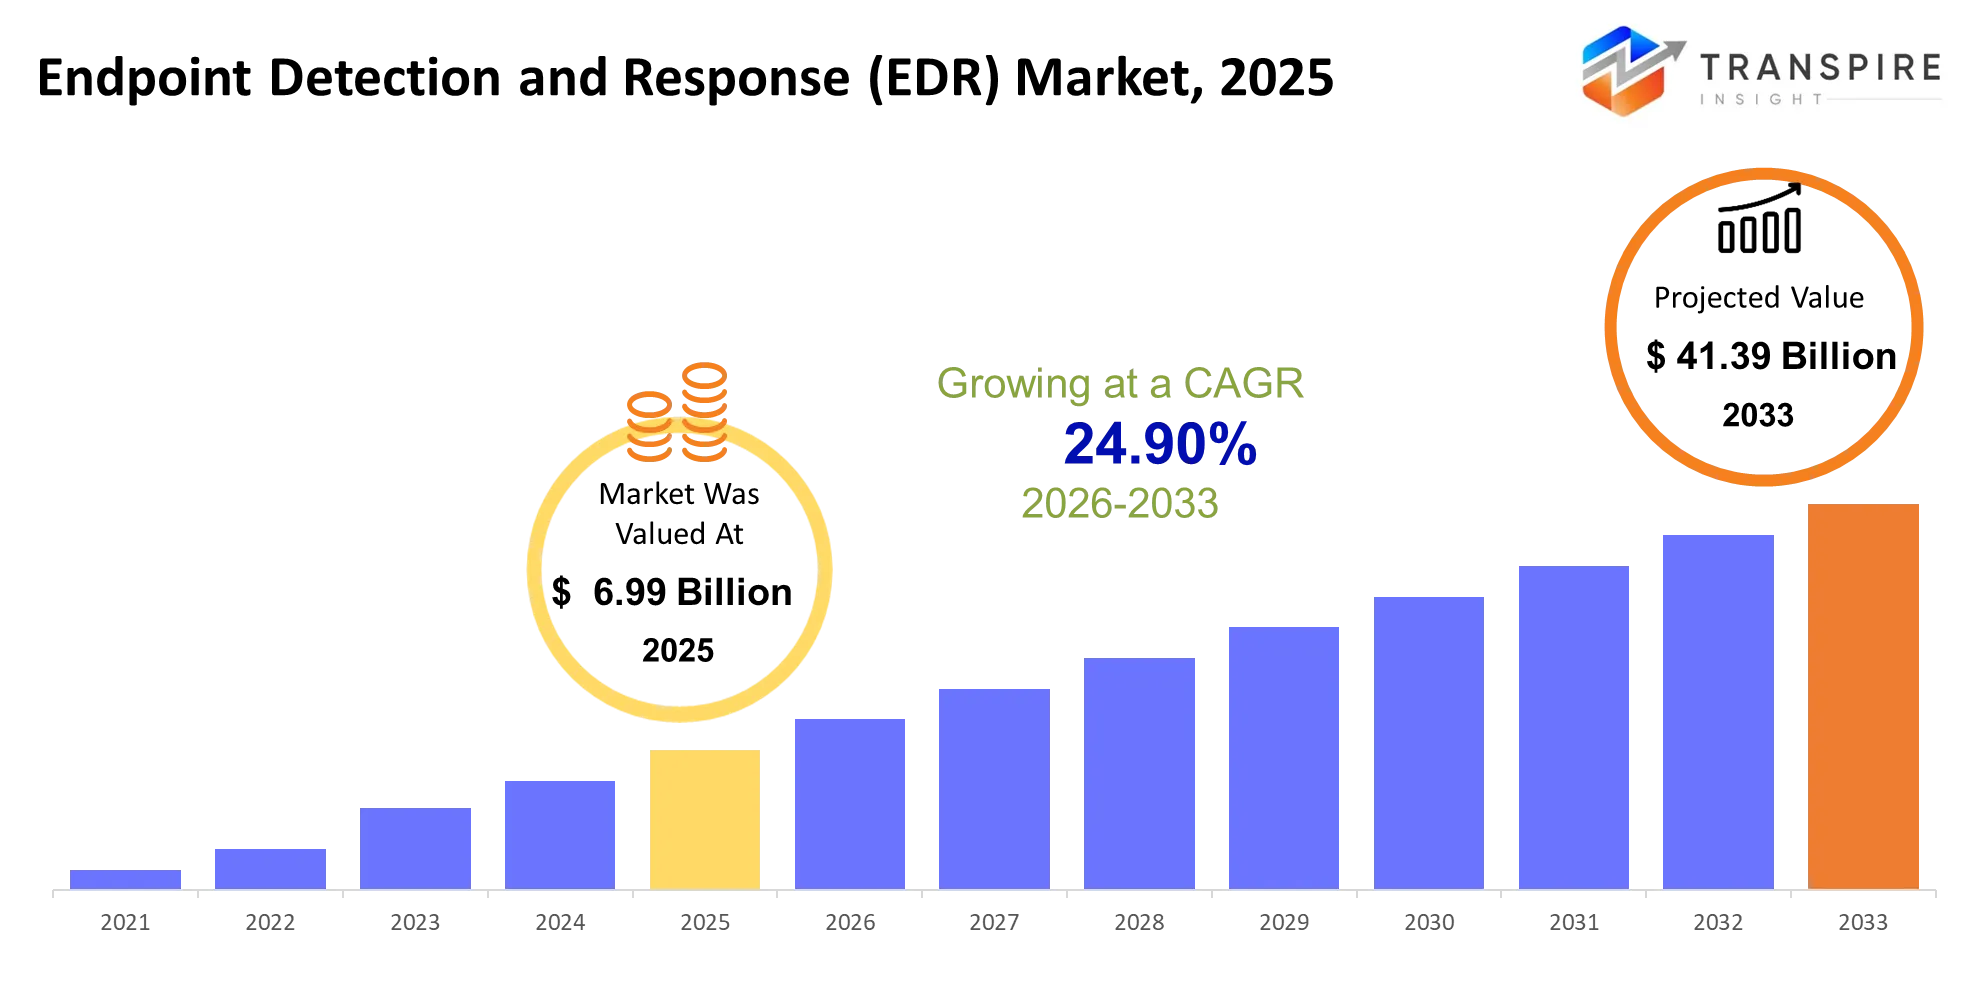
Transpire Insight 분석에 따르면, Theyend는 포인트 및 응답 (EDR) 시장 규모가 2025 년 USD 6.99 억에서 추정되며 2033 년 USD 41.39 억에 도달 할 것으로 예상되며 2026 년에서 2033 년 CAGR에서 성장했습니다.
Endpoint Detection and Response (EDR) 시장은 회사들이 노트북, 서버, 모바일 장치 및 클라우드 워크로드에 대한 검색 및 중급 악용을 돕습니다. 그것의 가치는 ransomware, credential 도둑질을 식별하고, 전통적인 안티 바이러스 소프트웨어에 의해 일반적으로 놓인 무수한 공격을 식별하는 데 도움이 될 수 있습니다. EDR은 엔드포인트 전용 제품으로 5년 전부터 클라우드 납품, ID, 네트워크 및 확장 감지 및 응답 (XDR) 형태로 클라우드 통합 애드온으로 발전했습니다. 주요 구조적 진화는 Zero-trust 보안에 대한 이동을 포함, 일정한 엔드포인트 검증은 더 이상 기능이지만 요구 사항. Zero-trust 보안에 대한 푸시는 ransomware-as-a-service의 상용화에 의해 가속화되었습니다. 이는 불합성 범죄에 대한 합리적인 정교한 공격을 렌더링했습니다. Intrusions는 점점 자동화되고, 기업은 EDR 공구를 짧은 탐지 시간을 사고, breaches의 충격을 감소시키고, 네트워크와 정보 체계 지시 2 (NIS2)의 밑에 사건 보고 의무에 고착합니다.
엔드포인트 탐지 및 응답 (EDR) 시장 크기 & 예측:
- 시장 크기 2025 : USD 6.99 억
- 예상 시장 가치 (2033) : USD 41.39 억
- 캐스트 CAGR (2026-2033) : 24.90 %
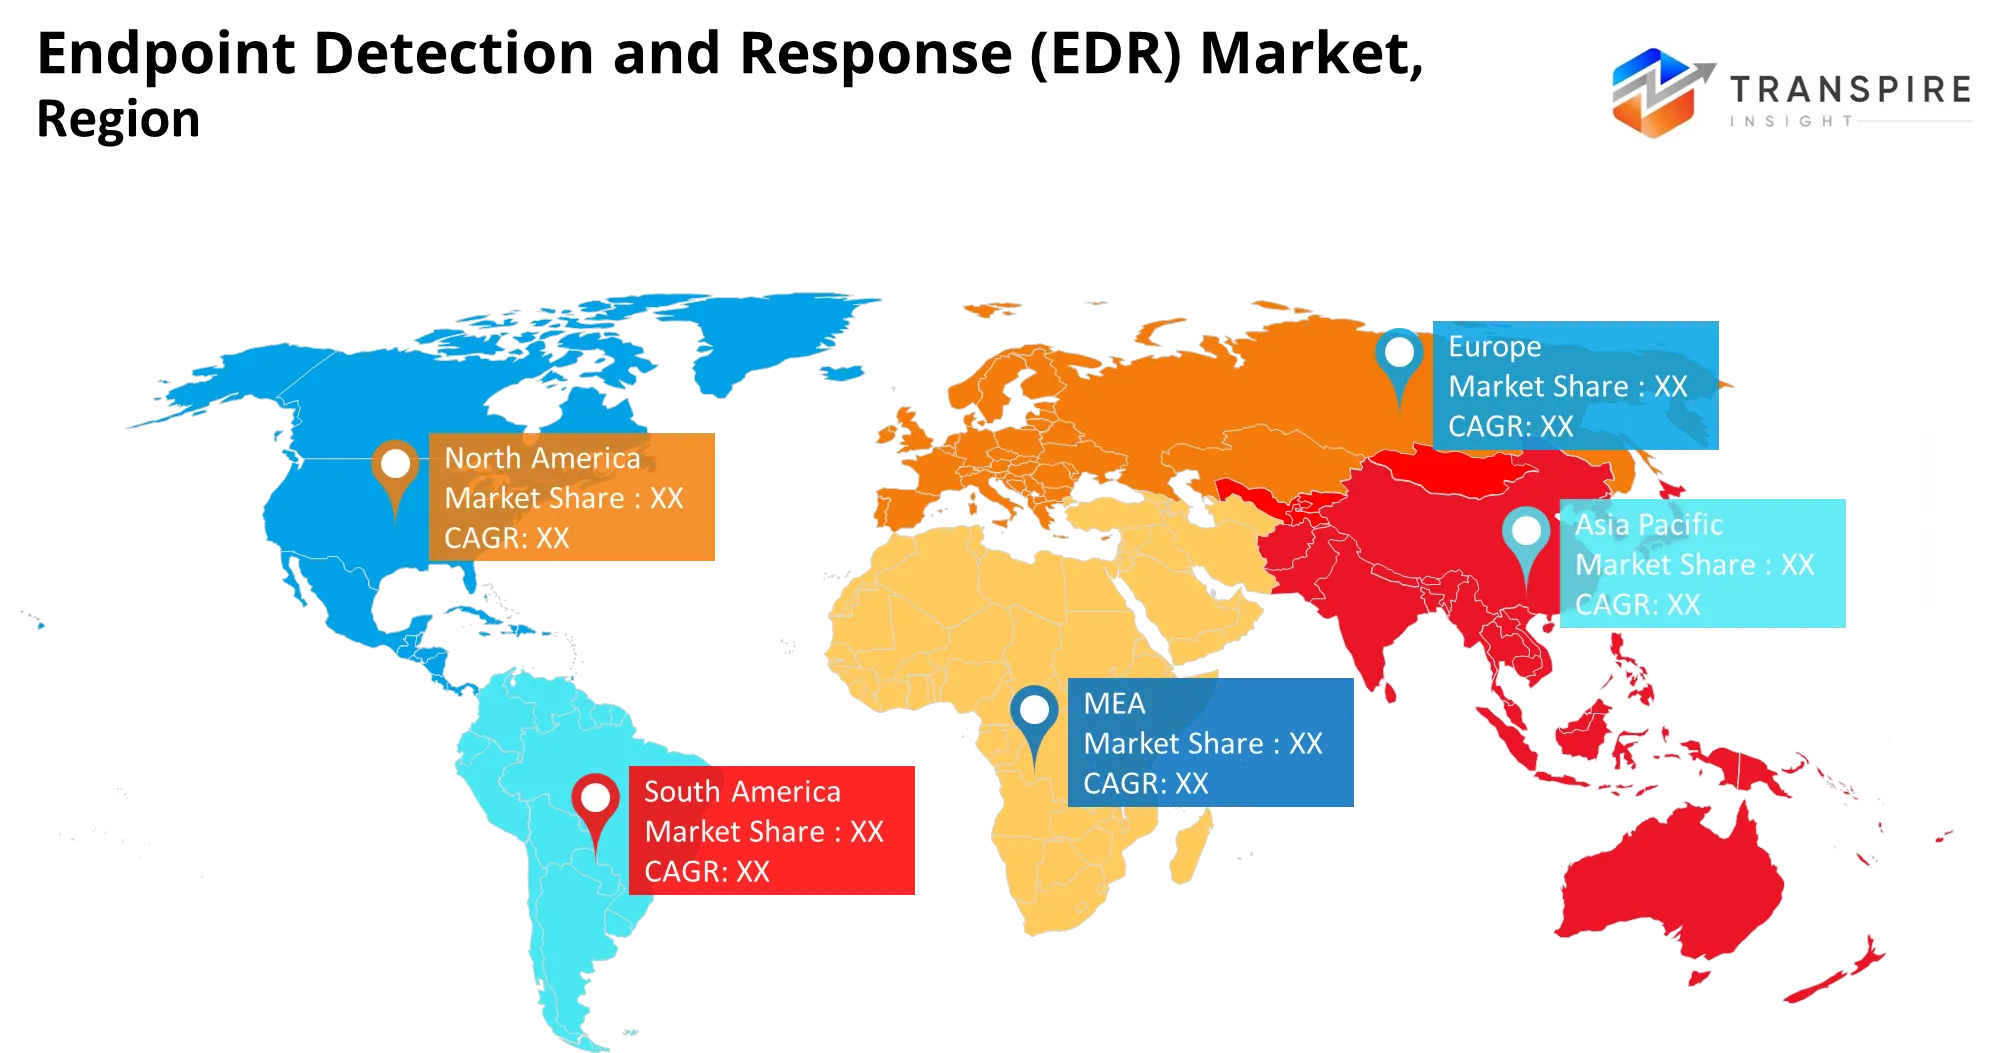
- 2025년에 지도하는 지역: 북아메리카
- 가장 빠른 성장 지역: 아시아 태평양
- 주요 회사 프로필: CrowdStrike, SentinelOne, Microsoft, Palo Alto 네트워크, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, Secureworks.
Key엔드포인트의 장점 인사이트:
EDR의 초점은 Endpoint malware를 감지하여 행동 분석, 자동화 된 응답 및 AI 시약 모니터링 및 제어와 함께 모든 보안 솔루션을 제공합니다.
지역 리더십은 입증 된 보안 투자를 기반으로하며 성장의 미래는 클라우드 채택, 사용 용이성 및 새로운 디지털 워크로드에 대한 보안에 의존합니다.
- 뚱 베어 제품정보 시장 점유율의 41.0%를 차지하고, CrowdStrike는 정체성 보호, 공격 대면 관리 및 AI 시약 관리에 대한 Falcon을 압연합니다.
- Cloud 기반 EDR는 SentinelOne의 Agentic Purple AI Auto Investigation 및 Purple AI Agent Security에 의해 구동되는 28.1% CAGR에서 확장 할 것으로 예상됩니다.
- 수비수, Entra, Sentinel 및 Windows 부동산, 정체성 부동산 및 생산성 부동산에 통합 된 북미의 Microsoft 차별화, 수요의 38.0%에 대한 회계.
- 아시아 태평양은 시장의 28.0%를 대표하는 가장 큰 세그먼트이며, Palo Alto Networks는 Cortex와 Prisma 배너에서 함께 엔드포인트, 클라우드, 브라우저 및 AI 보안 제어를 제공합니다.
- 26.0%는 유럽에서 옵니다, Trellix와 Sophos는 endpoint 포트폴리오와 관리된 탐지 서비스를 가진 수락 중심 고객을 이깁니다.
- 라틴 아메리카에서 시장 점유율은 4.5%이며, Fortinet, Check Point 및 Trend Micro와 같은 채널 주도 공급 업체와 번들 된 보안 생태계에서 경쟁합니다. 중동 및 아프리카에서 3.5%입니다.
- Broadcom은 VMware 및 Symantec 자산을 사용하여 엔터프라이즈 통합 후 이동합니다. Cisco는 네트워크 엔드포인트 상관 관계에 중점을 둡니다.
- Bitdefender 및 Cybereason은 전문 탐지 혁신을 위해 최선을 다하고 있습니다. Secureworks는 리소스 기반 보안 팀에 대한 관리 탐지 및 응답에 전념하고 있습니다.
- 행동 운동의 메시지는 확고하고 명확합니다: 몇몇 대리인, 단 하나 콘솔 및 AI 강화한 삼투는 endpoint 공구에 구매자에 의해 선호됩니다.
Key Drivers, Restraints 및 Opportunities in the엔드 포인트 및 응답 (EDR) 시장은 무엇입니까?
운전사:
Ransomware, credential theft, 그리고 fileless 공격은 지속적인 엔드포인트 원격 측정과 급속한 담합을 향한 기존의 안티 바이러스 보호보다 조직을 밀어. 하이브리드 작업 및 클라우드 연결 장치의 확장은 공격자를위한 더 많은 통로를 생성하고 행동 감지 및 중앙화 조사 운영 우선 순위를 만듭니다. 유럽 연합 (EU)의 NIS2 사고 대응 프레임 워크를 포함한 규제 의무는 사건 가시성과 응답 읽음을 개선하기 위해 영향을받는 조직을 격려합니다. 고급 엔드포인트 컨트롤 및 통합 보안 플랫폼의 이러한 요구 사항 지원 채택.
공급 능력:
배포 복잡성은 주요 제약을 남아있다. EDR 플랫폼은 원격 측정의 큰 볼륨을 생성하고 지속적인 튜닝을 필요로하며 레거시 시스템, 클라우드 워크로드 및 정체성 도구와 통합해야합니다. 보안 팀은 예산 제한, 통합 문제 및 해석 경고를 할 수있는 분석가의 부족을 직면하기 때문에 문제 Persists; SMBs, 예산 제약, 복잡성 및 기술 격차는 더 빠른 장벽을 선도하고 있습니다 사이버 보안 관련 기사
기회:
Cloud-native EDR, 관리 감지 및 응답 및 AI-assisted 조사는 리소스 기반 조직에 도달 할 수있는 공급 업체 기회를 제공합니다. 예를 들어, 자동화된 조사 기능은 관련 경고를 correlate 할 수 있으며 의심스러운 파일을 검사하고, 정당한 악의적 인 artefacts는 반복적 인 분석 작업을 감소시킵니다. 투명 가격, 설명 가능한 탐지, 정체성, 클라우드 및 모바일 엔드포인트에 대한 지원은 SME, 의료 제공 업체, 제조업체 및 디지털 방식으로 전환 비즈니스를 통해 채택을 확장 할 수 있습니다.
Driver Impact Analysis -엔드포인트 탐지 및 응답 (EDR) 시장
| 관련 기사 | 성장 (%)에 관계되는 충격 | Geographic 관련 | 충격 타임라인 | 공급 능력 | 성장 메커니즘 | 주요 혜택 | 주요 제약 |
| 랜섬웨어 공격 및 고급 공격 (APT) | 30% 할인 | 북미, 유럽, 아시아 태평양 | 단기 (≤2 년) | 주요 특징 | 악의적인 행동을 감지하고 신속한 endpoint 고립을 가능하게 합니다. | EDR 납품업자, MDR 공급자, 기업 안전 팀. | EDR evasion 기술 및 정교한 공격자 전술. |
| AI-powered 위협 탐지 및 자동화된 사건 응답 | 23% 할인 | 북미, 유럽, 아시아 태평양 | 중기 (2-4 년) | 주요 특징 | 행동 분석을 사용하여 위협과 자동화를 식별합니다. | AI 보안 공급업체, EDR 제조업체, 보안 운영 센터. | False 긍정적, 모델 제한 및 통합 복잡성. |
| 규제 준수 및 정부 사이버 보안 이니셔티브 | 18% 할인 | 북미, 유럽, 아시아 태평양 | 단기 (≤2 년) | 주요 특징 | endpoint 모니터링, 감사 및 사건 응답 준수를 강화합니다. | Compliance-focused 공급 업체, 정부 기관, 사이버 보안 서비스 제공 업체. | 예산 제한 및 지역 준수 요구 사항 다릅니다. |
| 클라우드 채택, 원격 작업 및 확장 endpoint 공격 표면 | 16% 할인 | 북미, 아시아 태평양, 유럽 | 중기 (2-4 년) | 주요 특징 | 분산 및 클라우드 연결 장치의 엔드포인트 가시성을 확장합니다. | Cloud EDR 공급 업체, 관리 보안 제공 업체, 분산 된 기업. | 레거시 인프라 및 엔드포인트 배포 복잡성. |
| XDR, Zero-trust 아키텍처 및 관리 보안 서비스 통합 | 13%년 | 북미, 유럽, 중동 | 장기 (≥4 년) | 주요 특징 | 정체성과 교차 플랫폼 위협 인텔리전스를 가진 endpoint telemetry를 삭제합니다. | XDR 납품업자, MSSP, 클라우드 보안 공급자, 기업 사용자. | Vendor lock-in, 기술 부족 및 플랫폼 통합 비용. |
| · | 100%년 | — — | — — | — — | — — | — — | — — |
인공지능(AI)의 영향은 엔드드포인트의 탐지 및 응답(EDR) 시장의 영향은 무엇입니까?
AI는 EDR을 단순한 탐지의 위 결정 층으로 진화합니다. AI 모델은 자율적 인 프로세스 행동, 파일 암호화 활동, 레지스트리 변경 및 로고 anomalies를 추가하여 랜섬웨어 및 파일리스 공격을 인식하지 않고 단독으로 알려진 서명. AI는 관련 경고를 그룹화하여 Tier-1 조사를 자동화하고 위협 인텔리전스를 풍부하게하고 포함 조치를 권고하고 장치를 분리하고 액세스를 차단하는 재생북을 촉구합니다. 그것은 SOC Analysts의 짐과 EDR 응답 시간을 가속합니다.
endpoint telemetry의 광대한 datasets에 훈련된 Predictive 모형은 이미 현실이 되고, 옆 운동 또는 credential 남용의 팀 반점 표시를 돕습니다. 공급 업체는 AI 보조 위협 사냥, 자동화 된 롤백 및 XDR 상관 관계 스텝 엔드 포인트, 클라우드, 정체성 및 네트워크 신호를 구축하고 있습니다. 동시에 AI는 인간의 분석가의 날카로운 눈을 완전히 대체하지 않습니다. Poorly 형성 된 모델은 경고의 avalanche에서 발생할 수 있습니다. false 긍정적 인 사파이어 분석 시간 및 경고 피로에 기여합니다. 통합 비용, 모델 미세 조정 및 잠재적 인 adversarial 간섭은 AI의 번영을 제한하지만 보안 도구를 통합하는 조직에 특히.
10월 2026일 센티넬원 Singularity Agentic Detection and Response (ADR)를 시작으로 실시간 기업 AI 에이전트를 발견하고 모니터링합니다. 이 제품은 보안 팀이 AI 에이전트가 실제 행동을 versus하기 위해 지시 된 것을 추적 할 수 있으며 주변 엔드포인트 워크플로우를 중단하지 않고 악의적인 에이전트 중간 작용을 할 수있는 기능을 제공합니다.https://in.investing.com/news/stock-market-news/sentinelone-launches-ai-agent-security-products-at-onecon-2026-93CH-5645611
Key엔드포인트의 장점 동향:
EDR는 자동화된 보안 운영 기능에 endpoint 제어를 넘어 이동하고 있습니다. 조사, 응답 시간 및 분산 된 인프라에 가시성의 품질은 중요한 경쟁 차별화가되고있다.
- Endpoint Security는 ransomware, Process Injection, credential misuse를 실시간으로 식별할 수 있는 시그니처 기반 바이러스 백신에서 동작합니다.
- EDR는 클라우드, 네트워크, 정체성 및 응용 원격 측정을 통해 엔드포인트 신호를 결합하는 XDR와 결합됩니다.
- 기업은 빠른 배포, 원격 직원 지원 및 확장 가능한 업데이트에 중점을두고 클라우드 기반 배달은 온-프레미스 배포의 자리를 차지합니다.
- 관리된 EDR는 보안 직원의 SMEs의 부족 때문에 성장하고 outsource alert triage, 모니터링 및 사건 에스컬레이션이 필요합니다.
- AI 구동 삼기의 사용은 일치하는 경고, 전염 위험 및 자동적인 담보 공정으로 수동 조사를 간소화하고 있습니다.
- 지속적인 엔드포인트 유효성 검사는 보안 선호도가 아니라 준수 및 아키텍처 요구 사항이되고, 더 많은 조직이 Zero 신뢰를 채택한다.
- NIS2, SEC 공개 요구 사항 및 사이버 보험 위임은 회사가 신속하게 대응하고 반응합니다.
- Ransomware-as-a-service는 구매자의 마음 세트를 주입하고 롤백, 고립 및 잠수 시간 포함을위한 더 많은 수요를 몰고 있습니다.
- endpoint perimeter는 IoT, 가상 머신, 클라우드 워크로드의 번영으로 성장하고 있으며, EDR은 노트북 및 서버의 전통적인 엔드포인트를 늘리고 있습니다.
엔드포인트 탐지 및 응답 (EDR) 시장 세그먼트
성분:
솔루션은 엔드포인트 원격 측정, 위협 감지, 조사 및 포함 기능을 제공함으로써 EDR 시장의 기반을 형성합니다. 서비스 지원 배포, 구성, 최적화 및 지속적인 보안 운영. Managed EDR는 지속적인 모니터링 및 전문가 사건 응답에 액세스 할 수있는 전용 보안 운영 센터없이 조직을 가능하게합니다. 전문 서비스, 컨설팅, 구현, 교육 및 기술 지원은 기존 IT 인프라와 통합을 향상시킵니다. 보안 환경이 더 복잡해지기 때문에, 구매자는 점점 전염성 measurable 보호 outcomes, 운영 효율성 및 독립 소프트웨어 배포에 대한 지속적인 전문 지식을 가지고 있습니다.
판매의 점:
워크스테이션 및 노트북은 직원이 비즈니스 애플리케이션, 원격 액세스 및 통신을 위해 사용하기 때문에 중요한 EDR 엔드 포인트를 유지합니다. 서버는 특권 escalation, 무단 액세스 및 기업 네트워크를 통한 측면 이동에 대한 보호가 필요합니다. 클라우드 시스템 및 가상 머신은 워크로드로 확장 가능한 모니터링이 더 배포됩니다. Mobile Device는 원격 연결성을 통해 위험을 파악하고 IoT 기기는 제조 및 의료 분야에서 공격 표면을 확장합니다. 이 차이는 다양한 장치 환경에 적합한 엔드포인트 가시성 및 응답 기능을 개발하기 위한 엔싱거 공급업체입니다.
배포:
Cloud 기반 EDR은 중앙 관리, 빠른 업데이트 및 지리적으로 분산 된 엔드 포인트에 대한 보호에 의해 지원되는 28.1% CAGR에서 성장할 것으로 예상됩니다. On-premises 배포는 더 큰 인프라 관리 및 사용자 정의 보안 정책을 요구하는 조직에 대한 관련이 있습니다. 하이브리드 모델은 클라우드 기반 분석으로 로컬 데이터 처리를 균형 잡힌 반면 SaaS 및 호스팅 서비스는 배포를 단순화합니다. Private and public cloud configurations address differentGovernance requirements, whereas edge deploy support 분산 된 환경 적시 위협 감지 및 응답.
신청:
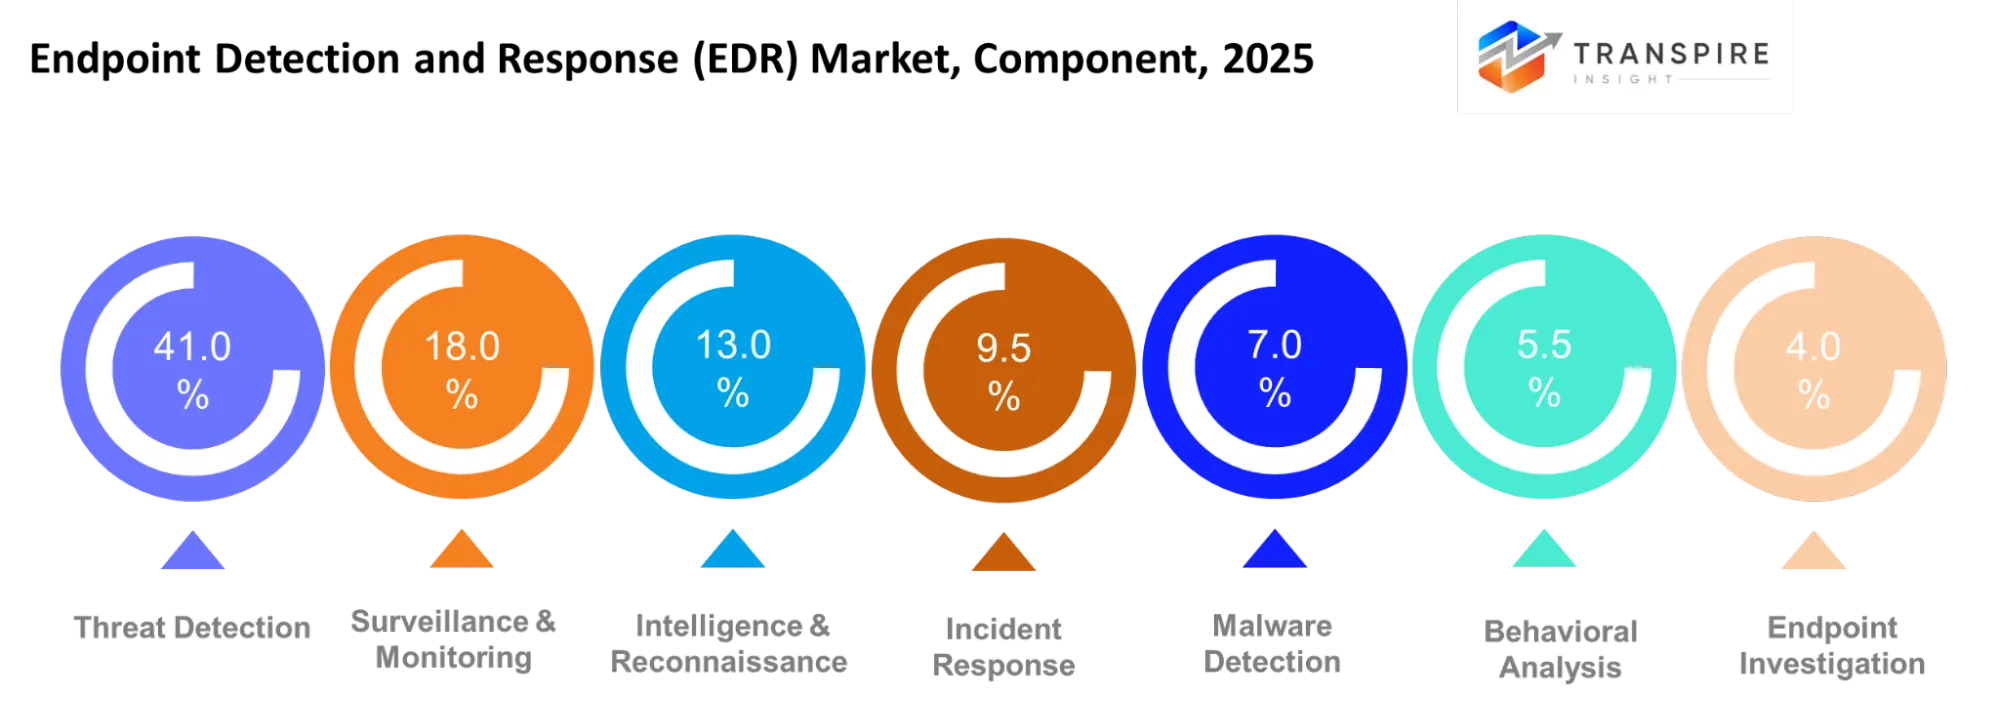
위협 탐지는 41.0%에서 가장 큰 세그먼트를 나타냅니다. 조직은 주요 보안 사고가 발생하기 전에 의심스러운 활동을 식별하는 중요한 가치를 둡니다. 18.0%를 위한 감시 및 감시 계정, 13.0%를 가진 정보 그리고 reconnaissance에 의해 뒤에. 9.5%, 악성 코드 탐지 7.0%, 행동 분석 5.5%, 내점 조사 4.0% 및 다른 신청 2.0%를 위한 필수 응답 계정. 이 응용 프로그램은 지속적으로 모니터링을 가능하게, 위협의 식별, 법의 조사, 악의적 인 활동의 포함. 조직이 의심스러운 활동을 숨길 때, 조직이 사건을 관리하기 전에 의사 결정을 가속화하고, 조직의 지속적인 공격에 대한 조직의 인프라의 탄력성을 높이기 위해 붕괴의 감소를 제공합니다.
끝 사용자:
BFSI 조직은 금융 거래, 고객 정보 및 권한 접근을 보호하는 엔드포인트 보호를 우선합니다. 정부 기관은 민감한 시스템 및 더 강한 사고 문서에 대한 가시성을 요구합니다. 의료 제공자는 환자 기록 및 임상 시스템 가용성 유지에 초점을 맞추고, 방해가 필수 서비스에 영향을 미칠 수 있습니다. 통신 사업자는 분산 인프라를 확보하고, 소매업체는 결제 시스템과 고객 데이터를 보호합니다. 제조업체는 연결된 생산 환경에 대한 제어가 필요하며 IT 회사 및 교육 기관은 점점 분산 된 디지털 환경을 통해 다양한 장치, 사용자 및 액세스 권한을 관리해야합니다.
조직 크기:
대규모 기업 및 다국적 기업은 중앙화된 엔드포인트 정책, 일관적인 위협 가시성 및 여러 위치에 걸쳐 사건 대응을 조정해야 합니다. 중형 기업은 과도한 관리 작업 부하를 창출하지 않고 IT 인프라를 확장 할 수있는 확장 가능한 보호를 추구합니다. SME 및 Startups는 종종 전용 보안 운영 팀과 광범위한 사이버 보안 예산 예산이 부족하기 때문에 관리 된 EDR 서비스를 선호합니다. 정부 기관은 지배, 책임 및 적절한 액세스 제어가 필요합니다. 중요한 인프라 운영자는 우선적으로 작동되는 오염 및 급속한 담합. 유연한 라이센싱, 단순화 된 배포 및 자동화는 이러한 다른 조직 요구 사항을 해결할 수 있습니다.
Key Use Cases Driving the엔드포인트 탐지 및 응답(EDR) 마켓?
주요 사용 사례는 초기 위협 탐지 및 포함이며, 이는 애플리케이션 세그먼트의 41.0%를 차지합니다. EDR는 의심스러운 프로세스를 감지 할 수 있습니다, 부정적 접근, 랜섬웨어 활동, 그들은 기업 시스템을 통해 전파 될 수 전에 quarantine에 감염된 엔드 포인트에 보안 팀을 허용.
이 응용 프로그램은 위협 사냥, 악성 코드 조사 및 BFSI, 의료, 정부 및 제조 분야의 지속적인 모니터링을 포함 하 여 확장. 이 영역은 손상된 breaches에 대한 endpoint 증거에 의존하고, 민감한 데이터를 보호하고, 다운타임을 감소시킵니다. Cloud 기반 EDR는 분산 된 팀과 가상 인프라를 강화하고 중앙 보안 관리를 강화합니다.
새로운 사용 사례는 AI 워크플로우, 모바일 및 IoT 엔드포인트 보호 및 엔드포인트 활동과 정체성 신호 상관관계를 모니터링합니다. 관리형 EDR은 현장의 SOC가 필요없는 SME를 모니터링 및 사고 책임있는 전문 지식을 제공합니다.
| 미터보기 | 제품 정보 |
| 2025 년 시장 크기 값 | 100만 달러 |
| 2026 년 시장 크기 값 | 100억 |
| 2033 년 Revenue 예측 | 50억 달러 |
| 성장률 | 2026년부터 2033년까지 24.90%의 CAGR |
| 기초 년 | 2025년 |
| 역사 자료 | 2021년 - 2024년 |
| 예측 기간 | 2026년 - 2033년 |
| 공지사항 | 수익 예측, 경쟁력있는 풍경, 성장 요소 및 추세 |
| 지역 범위 | 미국; 캐나다; 멕시코; 영국; 독일; 프랑스; 이탈리아; 스페인; 덴마크; 스웨덴; 노르웨이; 중국; 일본; 인도; 호주; 한국; 태국; 브라질; 아르헨티나; 남아프리카; 사우디 아라비아; 아랍 에미리트 |
| 핵심 기업 프로파일 | CrowdStrike, SentinelOne, Microsoft, Palo Alto 네트워크, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, Secureworks |
| 주문화 범위 | 무료 보고서 사용자 정의 (국가, 지역 및 세그먼트 범위). 정확한 연구 요구에 응하기 위하여 유효한 주문을 받아서 만들어진 구입 선택권. |
| Segmentation 보고서 | 콤포넌트(Solutions, Services, Managed EDR, Professional Services, Consulting, Implementation, Training, Support)판매점(Workstation, Notebook, Server, Cloud System, Mobile Device, IoT Device, Virtual Machine, 기타)Deployment(Cloud-Based, On-Premise, Hybrid, SaaS, Hosted, Private Cloud, Public Cloud, Edge)Application(Threat Detection, Threat Hunting, Incident Response, Security & Monitoring, Intelligence & Recnce, Management & Recnce, Enterprise, Cloud, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises 등) |
어떤 지역이 운전하고 있는지 확인합니다.
북미는 38.0% 몫을 가진 EDR를 위한 가장 큰 시장입니다. 큰 기업, 랜섬웨어 사건 및 금융 서비스, 의료 및 방어 계약의 준수 요구 사항의 존재는 Endpoint 탐지 및 응답 (EDR)에 대한 수요를 밀어 요인의 일부입니다. 북미는 성숙한 클라우드 인프라, 높은 사이버 예산 및 초기 단계에서 AI 지원 보안 운영의 채택을 가지고 있습니다. 이 지역의 시장은 사건 보고 및 빠른 담합 기술의 쇼에 의해 구동됩니다.
10월 2026일, CrowdStrike는 NVIDIA와 전략적 협업을 확장하여 NVIDIA OpenShell 보안 런타임 소프트웨어와 NVIDIA Sentry를 사용하여 Falcon Guardian AI 탐지 및 응답 (AIDR) 솔루션을 통합합니다. 이 통합은 하드웨어 기반 소프트웨어 레이어에서 고급 엔터프라이즈 보호 및 자율 AI 위협 탐지를 확장, 중요한 워크로드의 실리콘 수준 정책 시행.https://ir.crowdstrike.com/news-release/news-release-details/crowdstrike-and-nvidia-expand-ai-agent-security-software-silicon
유럽은 26.0%를 대표하며 북미보다 더 많은 규제 집중적 인 안정성을 제공합니다. 유럽 연합 (EU) NIS2 지침, 일반 데이터 보호 규정 (GDPR) 및 부문 별 규정과 결합 할 때, Endpoint 탐지 및 응답 및 관리 감지 서비스를 배포하는 중요한 인프라 및 기타 필수 서비스의 운영자를 동기 부여하고 운영 탄력을 입증하는 관리 탐지 서비스. 유럽은 규제 준수, 성숙한 관리 보안 제공 업체 및 지속 공공 부문 지출에 대한 기관 요구 사항에 대한 안정성의 측정을 제공 할 수 있습니다 북미에서 높은 지출의 강도는 아니지만.
3월 2026일, 사이버 보안 공급자 CrowdStrike는 유럽 IT 인프라 제공업체와 협력 Schwarz 손가락 EU 운영 STACKIT 클라우드 인프라에서 AI-native CrowdStrike Falcon 플랫폼을 배포합니다. 이 배포는 유럽 지역 내에서 민감한 원격 측정 및 탐지 데이터를 완전히 유지하고, 중요한 인프라 연산자를 제공.https://q-sec.com/ko/mdr-knowledge-base/best-mdr-services-europe
아시아 태평양은 26.1%의 합성 연간 성장률을 가진 가장 빠르게 성장하는 지역이며 시장 점유율의 28.0%에 기여합니다. 중국, 일본, 인도, 호주, 금융 서비스, 제조, 정부 및 기술 산업에 대한 신흥 디지털 전환은 엔드 포인트 공격 표면 몰입도를 확장합니다. 미래 시장 기회는 클라우드 기반 엔드포인트 탐지 및 응답, 중소기업을위한 관리 서비스 및 조직이 더 큰 내부 보안 운영 센터 (SOC)를 구축하지 않고 보안 아키텍처를 현대화 할 것으로 기대됩니다.
8월 2026일, NTT DATA 및 Palo Alto Networks는 아시아 태평양 지역을 포함한 시장 전반에 걸쳐 AI 기반 사이버 보안 혁신을 가속화하기 위해 다년간의 전략적 동맹을 체결했습니다.https://www.paloaltonetworks.in/company/press/2026/ntt-data-and-palo-alto-networks-sign--strategic-alliance-to-accelerate-secure-ai-transformation
이엔드포인트 탐지 및 응답(EDR) 시장의 Key Players는 누구입니까?
EDR의 경쟁은 과거의 탐지 정확도를 플랫폼의 폭으로 이동, 인공 지능과 자동화, 관리 서비스의 배달. 벤더는 보안 에이전트의 수를 줄이기 위해 노력하고 있으며, 정체성 및 클라우드에서 그에 엔드포인트 신호를 넓히고, 알림을 포함시키기 위해 갭을 닫습니다.
CrowdStrike는 Falcon 플랫폼에 의해 구동되는 네이티브, 클라우드, 데이터, 브라우저 및 AI 시약 보안에 대한 엔드포인트에서 수익을 운전하는 성장 혁신 접근 방식을 가지고 있습니다. 그것의 차별화는 1개의 가벼운 대리인, 넓은 telemetry 플랫폼에서 옵니다, 그리고 취득 뿐 아니라 인접한 안전 지역에 교차 판매 증가. SentinelOne은 Purple AI 조사와 함께 성장하는 AI-native 자동화 접근법을 가지고 있으며, 일반적인 AI 에이전트를 보호하기 위해 새로운 기능을 추가합니다. 그 차별화는 클라우드, MSSP 및 채널을 통해 성장하는 자율적 응답입니다. Microsoft의 비용 및 ecosystem 전략은 Windows, Entra, Azure, Sentinel 및 M365를 사용하여 높은 전환 비용 및 exclusivity를 만듭니다. Palo Alto Networks는 클라우드, 네트워크 및 AI-security Suite와 Cortex Endpoint 강제개를 연결하는 플랫폼화를 사용합니다. Trellix, Sophos, Broadcom, Cisco, Trend Micro, Check Point 및 Fortinet 레버리지 채널 도달 및 통합 포트폴리오. Bitdefender, Cybereason 및 Secureworks는 검출, 위협 인텔리전스 및 관리 감지와 차별화됩니다.
중요한 선수는:
- 카테고리
- 센티넬원
- 마이크로 소프트
- Palo Alto 네트워크
- 스낵 바
- 채용 정보
- 채용정보
- 네트워크
- 동향 Micro
- 소프트웨어
- 체크 포인트
- 관련 제품
- Bitdefender는
- 채용정보
- 비밀번호
Endpoint 탐지 및 응답 (EDR) 시장 — 강화된 경쟁적인 벤치마킹
| 제품정보 | Est. 복수 공유 범위 | 주요 제안 | 전략적 위치 | Geographic 힘 | 기술 초점 |
| 카테고리 | 예상 14-20% | Falcon 통찰력 XDR; Falcon 방지; Falcon 완전한 MDR | 프리미엄 클라우드 기반 엔드포인트 보안 리더십 | 북미, 유럽, 아시아 태평양 | AI-native detection, 위협 인텔리전스, 자동화된 응답 |
| 마이크로 소프트 | 예상 14-20% | 종점에 대한 수비수; 수비수 XDR; 사업에 대한 수비수 | Ecosystem-led 채택 및 기업 플랫폼 통합 | 북미, 유럽, 아시아 태평양 | 클라우드 분석, 행동 감지, 크로스 도메인 상관 관계 |
| 센티넬원 | 예상 8-13% | Singularity Endpoint; Singularity XDR; 자주색 AI | AI-led 자동화 및 자율 엔드포인트 응답 | 북미, 유럽, 아시아 태평양 | 자율 구제, AI 위협 사냥, 단일 시약 아키텍처 |
| Palo Alto 네트워크 | 예상 7-12% | 외피 XDR; 외피 XSIAM; 외피 XDR 프로 | Cross-domain 보안 플랫폼 차별화 | 북미, 유럽, 아시아 태평양 | Endpoint-network 분석, 행동 AI, 자동화된 조사 |
| 트렌드 마이크로 (TrendAI) | 예상 6-10% | 동향 비전 1; 엔드포인트 보안; 서버 및 워크로드 보호 | Broad Workload 적용 및 통합 XDR | 아시아 태평양, 북미, 유럽 | Cross-layer telemetry, 위협 인텔리전스, 위험 기반 탐지 |
| 채용 정보 | 예상 37% | X를 제외하고; Sophos XDR; Sophos MDR | 관리 보안 및 채널 파트너 차별화 | 유럽, 북아메리카, 아시아 태평양 | 딥러닝, 악용 예방, analyst-assisted response |
| Broadcom (시만텍) | 예상 37% | Symantec Endpoint Security; 엔드포인트 탐지 및 응답; 적응 보호 | Enterprise 설치베이스 및 엔드포인트 정책 강도 | 북미, 유럽, 아시아 태평양 | Endpoint 경화, 위협 인텔리전스, 행동 기반 보호 |
| Bitdefender는 | 예상된 2-5% | GravityZone EDR; GravityZone XDR; MDR 서비스 | 예방 주도 가치 및 보안 효능 | 유럽, 북아메리카, 아시아 태평양 | 기계 학습, 행동 분석, 공격 체인 조사 |
| 네트워크 | 예상된 2-5% | Cisco Secure Endpoint; Cisco XDR; 보안 악성 코드 분석 | Network-security 생태계 및 크로스 제품 통합 | 북미, 유럽, 아시아 태평양 | Endpoint-network 상관 관계, 위협 인텔리전스, 자동화된 포함 |
| 스낵 바 | 예상된 2-5% | Trellix 엔드포인트 보안; Trellix EDR; Trellix XDR | 대규모 위협 방어 및 이질적인 부동산 지원 | 북미, 유럽, 아시아 태평양 | 행동 분석, 위협 인텔리전스, 적응 감지 |
최근 개발 (주)
- SonicWall은 8월 2026일 SonicWall Endpoint Security를 출시했습니다. SonicWall은 독립 EDR 및 선택적 관리 탐지 및 관리 서비스 제공 업체의 응답 서비스를 제공하는 통합 엔드포인트 보호 솔루션으로 작고 중간 크기의 비즈니스를 제공합니다. 발사는 자동화된 위협 응답, 실시간 위협 탐지 및 비용 효율적인 엔드포인트 보안을 찾는 조직을위한 랜섬웨어 복구 기능을 확장합니다.https://www.prnewswire.com/news-releases/sonicwall-expands-msp-portfolio-with-simplified-endpoint-protection-302847876.html
- 4월 2026일, Palo Alto Networks는 AI 에이전트 및 자율 개발 도구와 관련된 위험에 대한 엔드포인트 보호를 강화하기 위해 Koi의 인수를 완료했습니다. 인수는 Prisma AIRS와 Koi의 기술을 통합하여 Agentic Endpoint Security의 개발을 지원하며 기업은 직원 종점의 AI 기반 활동을 통해 가시성과 제어를 향상시킵니다.https://www.prnewswire.com/news-releases/palo-alto-networks-completes-acquisition-of-koi-to-secure-the-agentic-endpoint-302741432.html
- 10월 2026일, Canon Europe은 기존 컴퓨터와 서버 엔드포인트 보안 방법론을 상업 인쇄 인프라로 확장하는 프린터 EDR 기술을 개척했습니다. 이 배포는 MITRE ATT&CK 프레임 워크와 직접 다기능 프린터 펌웨어로 정렬되는 행동 추적을 소개합니다. 기업 네트워크가 자동적으로 엔드포인트 취약점을 분리하고 내부 위협을 반대 데이터 침해가 발생하기 전에 방해합니다.https://www.canon-europe.com/press-centre/press-releases/2026/10/canon-launches-pioneering-printer-edr-technology-to-enhance-security-for-office-printers/
어떤 전략적 인사이트는 엔드의 탐지 포인트 및 응답 (EDR) 시장의 미래를 정의합니까?
Endpoint Detection and Response (EDR) 시장은 AI 에이전트를 통해 지능적이고 통합된 플랫폼으로 이동하여 엔드포인트, 정체성, 클라우드 및 데이터 신호를 통합된 응답으로 결합합니다. 이 개발의 주요 위험은 과도한 AI 부족으로 인해 거짓 긍정을 일으킬 수 있으며, 분석적 신뢰를 감소시키고, 자문 조작에 취약한 조직을 만듭니다. 주요 기회는 비인간을 보호하고 AI 시약 identities는 기존 엔드포인트 솔루션의 기능을 넘어 자율적인 워크플로우를 도입했습니다. 공급 업체는 설명 가능한 자동화, 통합 ready 아키텍처 및 감지 성능보다 SME에 대한 EDR 서비스를 관리해야합니다. 북미는 38.0%의 시장 점유율을 가지고 있으며, 유럽은 26.0%를 가지고 있으며, 아시아 태평양은 26.1%의 CAGR로 성장할 것으로 예상됩니다. 지역 준수 고려 사항, 유연한 배포 옵션 및 신뢰할 수있는 서비스 제공과 플랫폼 부유성을 결합하는 회사는 지속 가능한 시장 수요를 이길 수있는 가장 좋은 장소입니다.
키 세그먼트는:
제품정보
- 제품정보
- 제품정보
- 관리 EDR
- 회사 소개
- 회사연혁
- - 연혁
- 교육과정
- 지원하다
판매 지점
- 워크스테이션
- 한국어
- 계정 관리
- 클라우드 시스템
- 모바일 장치
- IoT 장치
- 가상 머신
- 이름 *
계정 만들기
- 클라우드 기반
- 내 계정
- 채용 정보
- SaaS 서비스
- 지원하다
- 개인 클라우드
- 클라우드
- 팟캐스트
제품 설명
- 위협 탐지
- 위협 사냥
- Incident 응답
- 감시 & 감시
- 뉴스 & 뉴스
- Malware 탐지
- Behavioural 분석
- 이름 *
끝 사용자
- 사이트맵
- 주요사업
- 팟캐스트
- 제품정보
- 제품정보
- 회사연혁
- IT 및 통신
- 교육과정
회사연혁
- 큰 기업
- 사이트맵
- 정부 기관
- 주요연혁
- Mid-Sized 기업
- 다국적 기업
- 중요 인프라
- 이름 *
지역 분석
북아메리카
- 제품 정보
- 한국어
- 주요 특징
·
- 담당자: Ms.
- 한국어
- 한국어
- 담당자: Mr. Li
- 담당자: Ms.
- 담당자: Ms.
- 유럽의 나머지
아시아 태평양
- 주요 특징
- ·
- 주요 특징
- 대한민국
- 주요 특징
- 아시아 태평양
대한민국
- 인기 카테고리
- 아르헨티나
- 남미의 휴식
중동 및 아프리카
- 주요 특징
- 사우디 아라비아
- 사이트맵
- 대한민국
- 중동 및 아프리카의 나머지
자주 묻는 질문
가장 일반적인 질문에 대한 빠른 답변을 찾아보세요.
The endpoint detection and response (EDR) market size was valued at USD 6.99 billion in 2025 and is poised to reach USD 41.39 billion by 2033, expanding at a 24.90% CAGR
Key segments for the endpoint detection and response (EDR) market are Component (Solutions, Services, Managed EDR, Professional Services, Consulting, Implementation, Training, Support)Point of Sale (Workstation, Laptop, Server, Cloud System, Mobile Device, IoT Device, Virtual Machine, Others)Deployment (Cloud-Based, On-Premise, Hybrid, SaaS, Hosted, Private Cloud, Public Cloud, Edge)Application (Threat Detection, Threat Hunting, Incident Response, Surveillance & Monitoring, Intelligence & Reconnaissance, Malware Detection, Behavioral Analysis, Others)End User (BFSI, Government, Telecom, Healthcare, Retail, Manufacturing, IT & Telecom, Education)Organization Size (Large Enterprises, SMEs, Government Agencies, Startups, Mid-Sized Enterprises, Multinational Corporations, Critical Infrastructure, Others).
Growth is primarily driven by ransomware attacks, sophisticated cyber threats, hybrid work environments, cloud adoption, regulatory compliance requirements, and the integration of AI-powered threat detection and automated incident response.
The endpoint detection and response (EDR) market is led by major manufacturers, including CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, and Secureworks
North America holds a 38.0% market share, supported by mature cybersecurity infrastructure, high enterprise security spending, established technology providers, stringent compliance requirements, and widespread adoption of advanced endpoint protection.
Key opportunities include cloud-based EDR, AI-driven automated threat response, managed EDR services for SMEs, AI-agent identity protection, and scalable security solutions for emerging digital infrastructure.
- 카테고리
- 센티넬원
- 마이크로 소프트
- Palo Alto 네트워크
- 스낵 바
- 채용 정보
- 채용정보
- 네트워크
- 동향 Micro
- 소프트웨어
- 체크 포인트
- 관련 제품
- Bitdefender는
- 채용정보
- 비밀번호
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
최근 발행된 보고서
-
Apr 2026
3D 광학 Profiler 시장
3d 광학 프로파일러 시장 크기, 공유 및 분석 보고서 유형 (데스크톱 3d 광학 프로파일러 및 휴대용 3d 광학 프로파일러), 기술 (조정 기술 및 흰색 빛 간섭), 최종 용도 산업 (제조, 연구 기관, 자동차, 항공 우주 및 방위, 의료 기기 및 기타), 및 지리학 (미국, 유럽, 아시아 태평양, 중동 및 아프리카, 남 및 중앙 아메리카, 2021 - 2031
-
Apr 2026
깊이 감지기 시장
심도 센서 시장 크기, 공유 및 분석 보고서 유형 (적외 깊이 센서, 시간의 센서, 스테레오 비전 센서, 구조 조명 센서, 초음파 깊이 센서), 응용 프로그램에 의해 (자동, 로봇, 게임, 소비자 전자, 산업 자동화, 의료, 보안 및 감시, 기타), 최종 사용자 (자동 제조 업체, 소비자 전자 회사, 의료 제공 업체, 산업 회사, 보안 기관, 게임 회사, 로봇 회사, 기타), 중남미 및 중남미 및 중남미와 같은 유형 (적외선 센서)에 의해
-
Apr 2026
디지털 제조 시장
디지털 제조 시장 크기, 공유 및 분석 보고서 구성 요소 (하드웨어, 소프트웨어 및 서비스), 기술 (로봇, 3d 인쇄, 인터넷 (iot) 및 기타), 응용 프로그램 (자동차 및 운송, 항공 우주 및 방위, 소비자 전자, 산업 기계 및 기타), 프로세스 유형 (컴퓨터 기반 디자인, 컴퓨터 기반 시뮬레이션, 컴퓨터 3d 시각화, 분석 및 기타), 및 지리 (미국, 미국, 중동, 2021, 중동 및 동남 아시아, 2031 및 동남 아시아, 2031 및 동남 아시아, 2031 및 동남 아시아, 2031 및 동남 아시아, 2031에 의해
-
Apr 2026
Digital Visa 서비스 시장
디지털 비자 서비스 시장 크기, 공유 및 분석 보고서 유형 (개인 여행객, 그룹 여행객), 응용 프로그램 (관광, 비즈니스 여행, 기타) 및 지리 (북미, 유럽, 아시아 태평양, 중동 및 아프리카, 남쪽 및 중앙 아메리카), 2021 - 2031