
マーケットプレイス 市場概要:
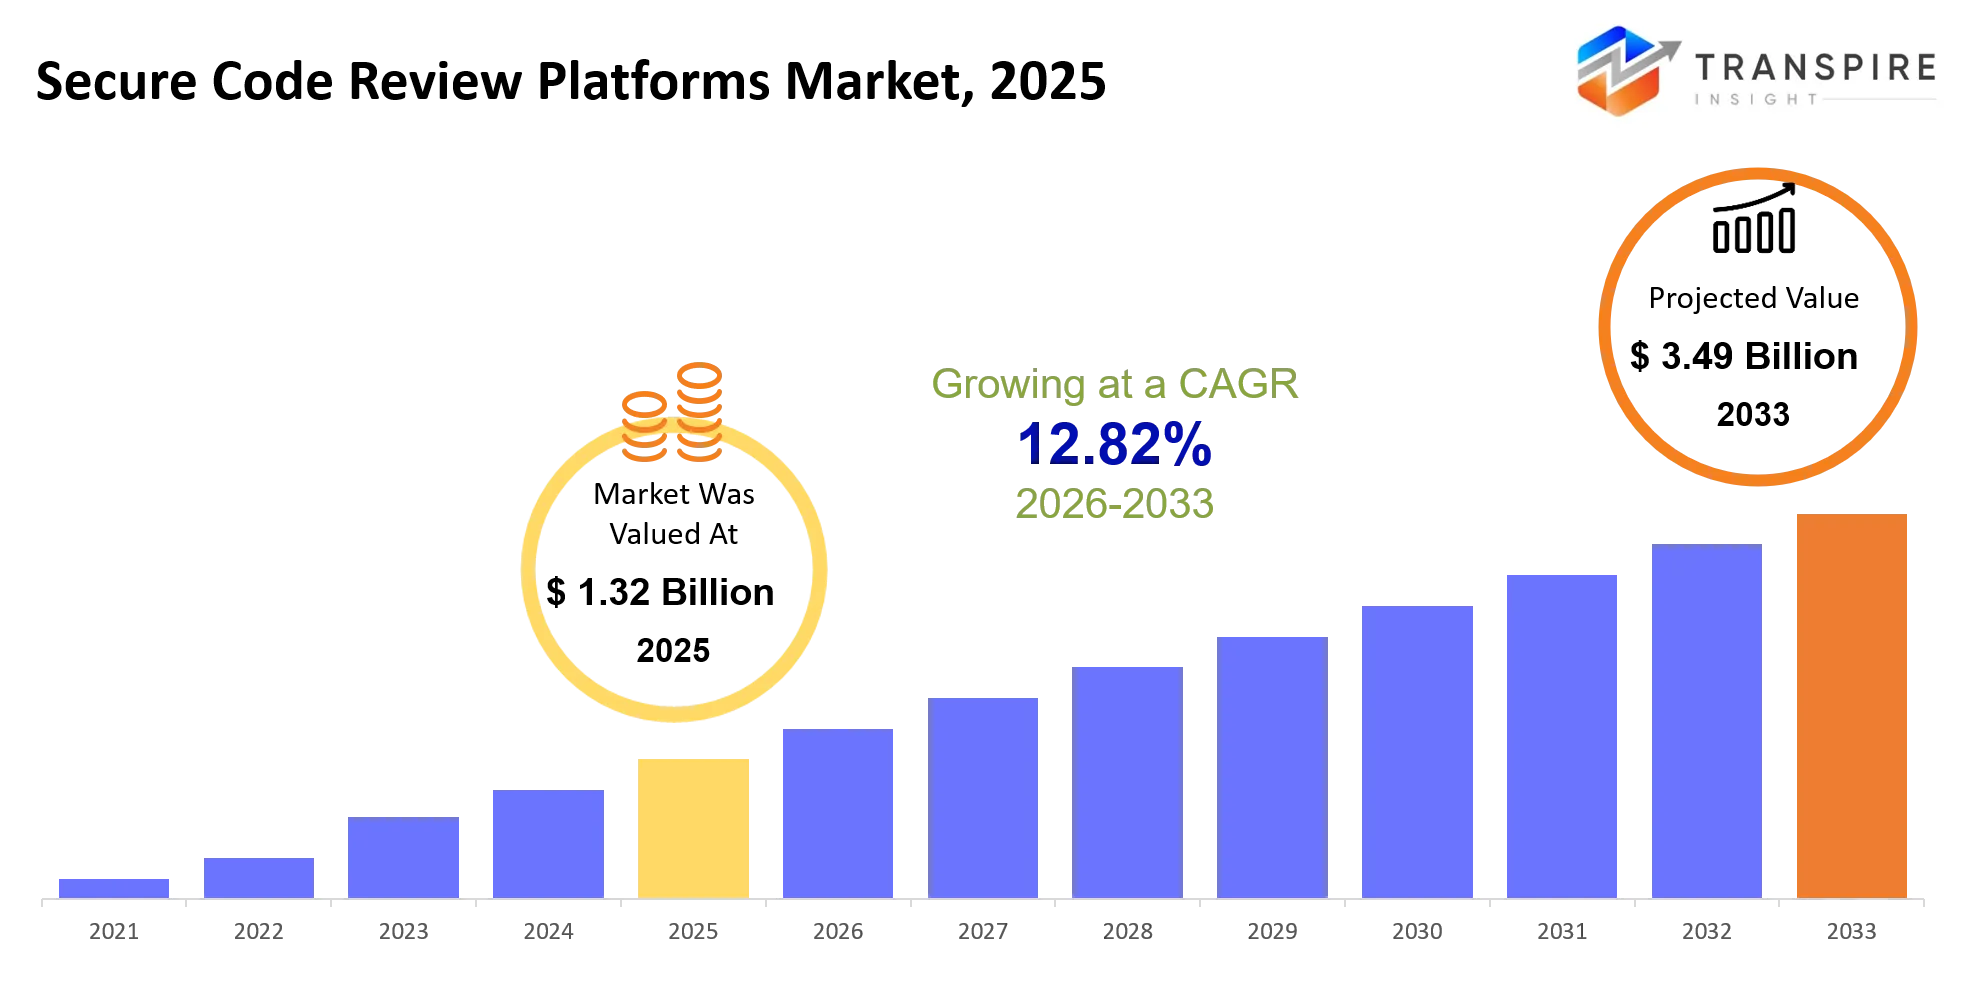
トランスパイアインサイト分析による 市場規模は2025年のUSD 1.32億米ドルで推定され、2033年までにUSD 3.49億ドルに達すると予想されます。
セキュアなコードレビュー プラットフォームは、開発者がアプリコードのセキュリティ上の欠陥を特定するのに役立ちます。 プラットフォームは、セキュリティをリポジトリ、IDE、および継続的な統合/連続配信プロセスに組み込まれています。 過去の3〜5年間で、市場はルールベースの静的スキャンから成熟し、AIに配慮したコンテキスト・アウェアのレビューを含むようになり、発見を優先し、セキュリティ上の欠陥の重症度とリスクを説明し、是正をお勧めしています。 市場における構造シフトとは、セキュリティテスト、開発フロー、AIベースの生成のコンバージェンスです。 関連する直接トリガーは、AI生成されたコードの急成長供給であり、セキュリティテストに失敗し、2025分析でOWASPトップ10脆弱性を提示した45%、Veracodeは指摘した。 全体的に、成長は因果関係によって燃料を供給されます:より速いAI-assisted開発はより多くのコード、よりuntested危険を運転し、従って企業のための必要性はソフトウェアライフサイクルの早い段階で安全なレビューを自動化します。
マーケットプレイス 市場規模と予測:
- 市場規模 2025:USD 1.32億
- 予想される市場価値 (2033):USD 3.49億
- 予測CAGR(2026~2033):12.82%
- 2025年のリーディング地域:北米
- 最も急速に成長する地域: アジアパシフィック
- 会社案内: Epic Systems、Oracle Health、MEDITECH、Veradigm、eClinicalWorks、NextGen Health、athenahealth、GE Health ケア、Siemens Healthineers、フィリップス、Allscripts、CPSI、Greenway Health、InterSystems、Tietoevry。
Key のコードレビュー プラットフォーム マーケットインサイト:
市場は、スタンドアロンの脆弱性スキャンツールから、検出、優先順位付け、および是正を統合したAIを搭載したセキュアな開発プラットフォームに移行しています。 新しい競争上の優位性は、開発者の摩擦を最小化し、コンプライアンスの信頼性を実証し、AI生成されたコードを保証することです。
- 静的アプリケーションセキュリティテストアカウントは、レビュータイプの要求の36.8%、SynopsysのFortifyポートフォリオは、エンタープライズスケールSASTおよびソフトウェア構成分析で成長しています。
- AIによる審査は、市場規模の11%であり、20.4%のCAGRで成長しています。SonarはAIコード保証と自動修復に焦点を当てています。
- クラウド展開が優先する採用モデルであり、GitHubは開発者リポジトリやプルリクエストワークフローに直接統合されたセキュリティ制御を持っています。
- GitLabは、包括的なソースコード管理、CI/CD、依存スキャン、セキュリティポリシーの執行機能で際立っている、統合されたDevSecOpsアプローチに取り組んでいます。
- Checkmarx は、アプリケーションセキュリティのイノベーションによって異なり、コンテキストコード分析と開発者中心的な是正を含みます。
- Veracodeのビジネスモデルは、企業がスキャン結果を実用的な是正プログラムに変換するのに役立つマネージド・サービスとリスク・プライオフィケーション・アプローチです。
- SnykとBlack Duckは、依存性インテリジェンス、オープンソースのリスクの可視性、開発者ワークフローの統合により、サプライチェーンのセキュリティを強化しています。
- Mend.ioは、新しい言語と脆弱性をロールアウトし続ける: 2026年10月には、SAST のカバレッジを拡張し、Python および Java の機密クッキーおよび外部に制御されたクリティカルステートデータリスクの検出を含みます。
- 安全なコード戦士は、行動修正に焦点を合わせることによって際立っています。 Fortify、Black Duck、Snykから得られるインサイトを言語固有のセキュアコーディングトレーニングに接続します。
セキュア・コード・レビュー・プラットフォーム・マーケットの主要ドライバー、拘束、機会は何ですか?
ドライバー: : :
主要な成長ドライバーはAI支援ソフトウェア開発の加速であり、コードの出力を増加させ、セキュリティチームに圧力をかけ、リリースを遅くすることなく変更を見直します。 自動化されたプルリクエストチェック、脆弱性の優先順位付け、および提案された修正は、開発者が問題を早期に解決し、高価なポストリリースの修正を減らすのに役立ちます。 米国国立標準技術研究所は、その安全への更新を草案化 ソフトウェア開発フレームワークは、構造化されたソフトウェアセキュリティ慣行の重要性を強化しました。 これは、反復可能な審査プロセスを求める組織間の採用をサポートしています。
拘束: : :
統合の複雑さは重要な障壁を残します。 大規模な企業は、複数のリポジトリ、レガシーアプリケーション、プログラミング言語、および開発パイプラインを頻繁に操作し、一貫性のあるポリシーの執行を困難にします。 ライセンス、インフラ、専門スタッフのコストは、小規模な企業を捨てることができる一方で、肯定的かつ文脈の悪い検索結果も、開発者の時間を消費します。 これらの問題は、セキュリティツールは、アプリケーションアーキテクチャとビジネスのコンテキストを理解しなければならないため、疑わしいコードパターンをフラグするだけでなく、永続的です。
コミュニティ: : :
AI支援の是正、私的展開、ソフトウェア供給チェーン・ガバナンスは、大きな機会を提供します。 例えば、欧州の顧客にサービスを提供する組織は、レビューに投資することができます プラットフォーム脆弱性の記録、文書の修正、EU Cyber Resilience Actの変更後のレポートワークフローで調査結果を接続する。 既存のデベロッパーツールと説明可能な検索、ポリシー制御、統合を組み合わせるベンダーは、エンタープライズ採用を改善し、プレミアムセキュリティ機能と管理による再調達収益を生成できます サービスお問い合わせ
人工知能が安全なコードレビュープラットフォーム市場に与える影響は?
AIは、高度なパターンマッチングから、高度な意思決定サポートのレイヤーにセキュアなコードレビューをシフトします。 オートメーションモデルは、すでにプルリクエストを見直し、脆弱なコーディングパスを検出し、重症度を分類し、開発者のツール作成中のパッチを示唆しています。さらに、Sonarの2025の発表によるAIコード保証とAIコード修正 ワンクリックの修正。 予測的に、AIモデルのマッピングコードは、歴史的な脆弱性、依存性脅威、ランタイムインテリジェンス、および俳優の行動に対するイベントを変更し、 「対面に爆発する」問題の優先順位付けを有効にします。 操作上、手動のトライングの必要性を減らし、是正のライフサイクルを短くし、セキュリティチームは大規模なリポジトリや継続的な配信パイプラインを横断してレビューをスケールアップすることができます。 AIから来るコードのデルージュによって影響が増幅されます。 Veracodeの調査では、AI-writtenコードのサンプルセットの45%がスキャンチェックに失敗し、マシンの承認されたロジックを検証するための絶対的な衝動を作成します。 しかし、AIは精度のギャップを完全に解決していません。 偽陽性、ビジネスのロジック欠陥を検出することができない、広大なレガシーコードベースへの狭い可視性、および既存の DevSecOps インフラストラクチャでモデルの維持、パッチ、およびツーリングコストのコストは、引き続き、企業のアップテークのドラッグを作成します。 そのため、AIが初期化を加速し、人間がインパクトを検証するというハイブリッドワークフローに参入する市場を見ています。
2026年3月、Snykは新しいエージェントセキュリティソリューションを立ち上げ、Snyk Evo AI-SPMの一般的な可用性を発表しました。 この展開は、開発から生産までの自動コーディングエージェントを管理し、AIポリシーを強制的に制御し、エージェントのライフサイクル全体で制御します。
https://snyk.io/news/snyk-launches-agent-security-solution/
Key のコードレビュー プラットフォーム マーケットトレンド:
市場は、常に配信中に実行されているセキュリティシステムに向かう, スタンドアローンスキャンツールとしてではなく、. ヒト・クリッテンとAI生成されたコードのコンテキスト精度、自動修正、およびガバナンスは、競争の差別化において重要な要素になっています。
- 2024年の開発者の22%から2025年の47%に増加し、現在では標準のワークフローの一部となっています。
- ベンダーは、SAST、SCA、秘密の検出、および1つのアプリケーションセキュリティプラットフォームに統合されています。
- AI 生成されたコードは、機械学習ロジックを検証し、安全でないデフォルトがないことを確認するための新しいレビューカテゴリを生成します。
- Findingsは、セキュリティダッシュボードの一部ではなく、開発者のワークフローの標準的な部分になっています。
- チームは、実用的なコンテキストが豊富な結果を求めているため、偽の肯定的な管理は成長する購買の優先順位として新興しています。
- 規制力は、監査証書、脆弱性処理文書、および安全な開発の文書の要求を満たすためにベンダーを強化しています。
- EUのサイバーレジリエンス 行動は依存性および脆弱性レビューのニーズを駆動しています。
- 企業は、クラウド、ランタイム、API コンテキストでコード脆弱性を関連付け、悪用できる脆弱性を優先します。
- 修正のための自動提案は、検出のみから測定可能な是正結果へのバイヤーのための期待を変更しています。
マーケットプレイス 市場セグメント
提供によって:
ソフトウェアは、市場の主要な収益コントリビューターを組織として、スキャンエンジン、デベロッパプラグイン、および政策モジュールをリポジトリおよびCI/CDパイプラインと統合しました。 サービス、コンサルティング、管理されたレビュー、統合、サポート、およびトレーニングは、企業が検出ルールを設定し、レガシーの脆弱性を是正し、コンプライアンスの証拠を維持することにより、これらのツールを補完します。 セキュリティ要件がより複雑になるにつれて、購入は、継続的な監視、実装の専門知識、継続的なセキュリティ最適化を提供するサービス契約の定期的なソフトウェア展開からシフトしています。
レビューの種類:
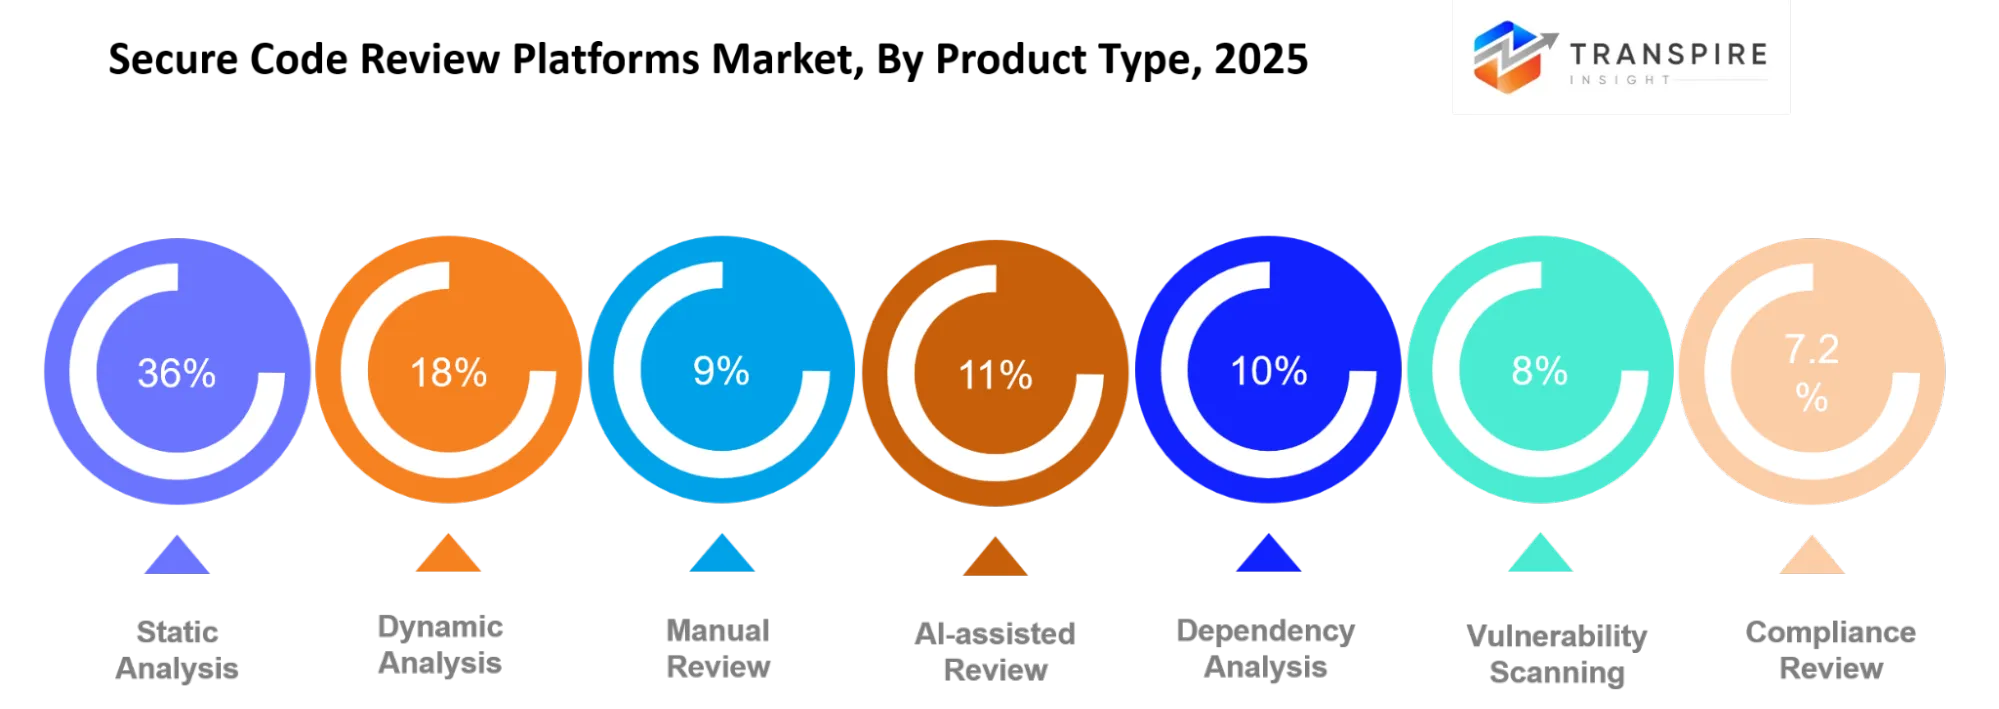
静的アプリケーションセキュリティテスト(SAST)の場合、リストを36.8%上回るコード脆弱性は、アプリが実行前に検出され、DevSecOpsプロセスとコンプライアンス監査を容易にします。 18% の場合、アプリが実行することを確認するために動的解析が使用されます。 マニュアルレビューは、より複雑なビジネスロジックのバグのためにまだ有用である9%の部分を再生します。AIによるレビューアカウントは11%で、コンテキスト分析、自動トリアージ、および是正ガイダンスのおかげで、20.4%のCAGRで成長するように設定されています。 依存性分析は、ソフトウェア供給チェーンのセキュリティと監査準備により多くの注意を払って、10%、脆弱性スキャン8%、コンプライアンスレビュー4%、およびその他の3.2%を上回ります。
導入によって:
静的アプリケーションセキュリティテストは、開発サイクルの初期のソースコードを検査するので、36.8%でリードします。デプロイ前に、DevSecOpsとコンプライアンス主導の業界に適しています。 動的解析は、実行中のアプリケーションを有効化することで18%を保持し、手動レビューアカウントは9%であり、複雑なビジネスロジックリスクを識別するために不可欠です。 11%のAI支援レビューは、自動トリアージ、コンテキスト分析、および是正ガイダンスでサポートされている20.4% CAGRの最速移動カテゴリです。 依存分析は、10%、脆弱性スキャン8%、コンプライアンスレビュー4%、およびその他の3.2%を表し、サプライチェーンのセキュリティと監査の信頼性に重点を置いています。
企業のサイズによって:
大規模な企業は、複雑なアプリケーションポートフォリオ、規制暴露、および広範な開発チームは、集中的なセキュリティ制御を必要とするため、主要な収益コントリビューターを維持します。 SMEとスタートアップは、SaaSプラットフォームを採用しています。これにより、コストを削減し、自動レビューを自動化することで、社内のアプリケーションセキュリティスペシャリストの依存性が低下します。 金融機関は、機密取引の保護を優先し、テクノロジー企業は継続的なコード検証を必要とします。 政府機関は、安全な開発プロセスに投資し、説明責任を強化し、重要なシステムを保護し、該当するサイバーセキュリティ要件を満たします。
応用によって:
WebアプリケーションとAPIは、組織がデジタルサービス、相互接続されたプラットフォーム、および機械間通信を拡大する主要な採用領域を維持します。 モバイルアプリケーションとクラウドアプリケーションは、頻繁なリリースとして継続的なテストを必要とする新しい脆弱性を紹介します。 エンタープライズソフトウェアは、相互接続されたビジネスシステム全体で一元化されたレビューから恩恵を受けており、組み込みソフトウェアのセキュリティは、接続されたデバイスや産業用製品の重要性を享受しています。 DevOpsの統合により、開発中の早期の検出が可能になります。 EUのサイバーレジリエンス法は、メーカーのインセンティブを強化し、コネクティッド製品とそのソフトウェアライフサイクルの脆弱性を管理します。
日本語:
Java、JavaScript、Python、C/C++、およびC#は、エンタープライズアプリケーション、Webサービス、クラウドプラットフォーム、および組み込みシステムをサポートするため重要なままです。 Python の採用は、AI やデータ工学の恩恵を受けており、JavaScript は Web 開発に不可欠です。 C/C++は、メモリセーフティーの弱点が自動車、産業、および接続デバイスセキュリティに影響を及ぼす可能性があるため、専門的分析を必要としています。 Ruby はアプリケーション開発のユースケースを保持しながら、クラウド型インフラの関連性を高めています。 広範な言語カバレッジは、企業が多様なリポジトリや開発環境に一貫性のあるセキュリティポリシーを適用するのに役立ちます。
安全なコードレビュープラットフォーム市場を運転するキーユースケースは何ですか?
第一次ユースケースは静的解析による事前リリースの脆弱性検出、36.8% の主要レビューカテゴリです。 チームはソースコードをスキャンし、インジェクション欠陥、安全でない認証、露出された秘密、および展開前の安全なコーディングパターンの要求を引き出し、是正コストを削減します。
拡張アプリケーションには、APIセキュリティ、モバイルアプリケーションテスト、クラウドネイティブ開発、および依存性検証が含まれます。 BFSI およびヘルスケア 組織は、これらの機能を使用して、機密データに対する制御を強化し、テクノロジー企業が CI/CD パイプラインにレビューを埋め込み、リリース速度を維持します。
Emergingユースケースには、自動生成されたコード、自動パッチ検証、自動コーディングエージェントのガバナンスのセキュリティ検証が含まれます。 これらのワークフローは、組織が危険な変化を識別し、承認されたコーディングポリシーを強制し、ソフトウェア製造がます自動化されるにつれて監査の証拠を保持するのに役立ちます。
| レポートメトリック | インフォメーション |
| 2025年の市場規模の価値 | 1.32億米ドル |
| 2026年の市場規模の価値 | USD 1.5億米ドル |
| 2033年の収益予測 | USD 3.49 億 |
| 成長率 | 2026〜2033年12.82%のCAGR |
| 基礎年 | 2025年 |
| 歴史データ | 2021年 - 2024年 |
| 予測期間 | 2026 - 2033年 |
| レポートカバレッジ | 収益予測、競争力のある風景、成長因子、トレンド |
| 地域スコープ | アメリカ合衆国; カナダ; メキシコ; イギリス; ドイツ; フランス; イタリア; スペイン; デンマーク; スウェーデン; ノルウェー; 中国; 日本; インド; オーストラリア; 韓国; タイ; ブラジル; アルゼンチン; 南アフリカ; サウジアラビア; アラブ首長国連邦 |
| 主要企業 プロフィール | Synopsys, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, セキュアコード戦士, Mend.io, Black Duck, Invicti, OpenText |
| カスタム化スコープ | 自由なレポートのカスタム化(国、地域及び区分の規模)。 利用可能なカスタマイズされた購入オプションを使用して、正確な研究ニーズを満たします。 |
| レポートセグメンテーション | リテール(ソフトウェア、サービス、プラットフォーム、コンサルティング、マネージドサービス、インテグレーション、サポート、トレーニング)による。レビュータイプ(統計分析、動的分析、マニュアルレビュー、AI支援レビュー、依存性分析、脆弱性スキャン、コンプライアンスレビュー、その他)による。デプロイメント(クラウド、オンプレミス、ハイブリッド、SaaS、プライベートクラウド、パブリッククラウド、ホスト、その他)によって、エンタープライズ規模(大企業、中小企業、スタートアップ、中規模、政府、金融機関、アプリケーション、その他)、その他。その他、アプリケーション、Webアプリケーション、Webアプリケーション、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、Web、その他 |
市場はどの地域を運営していますか?
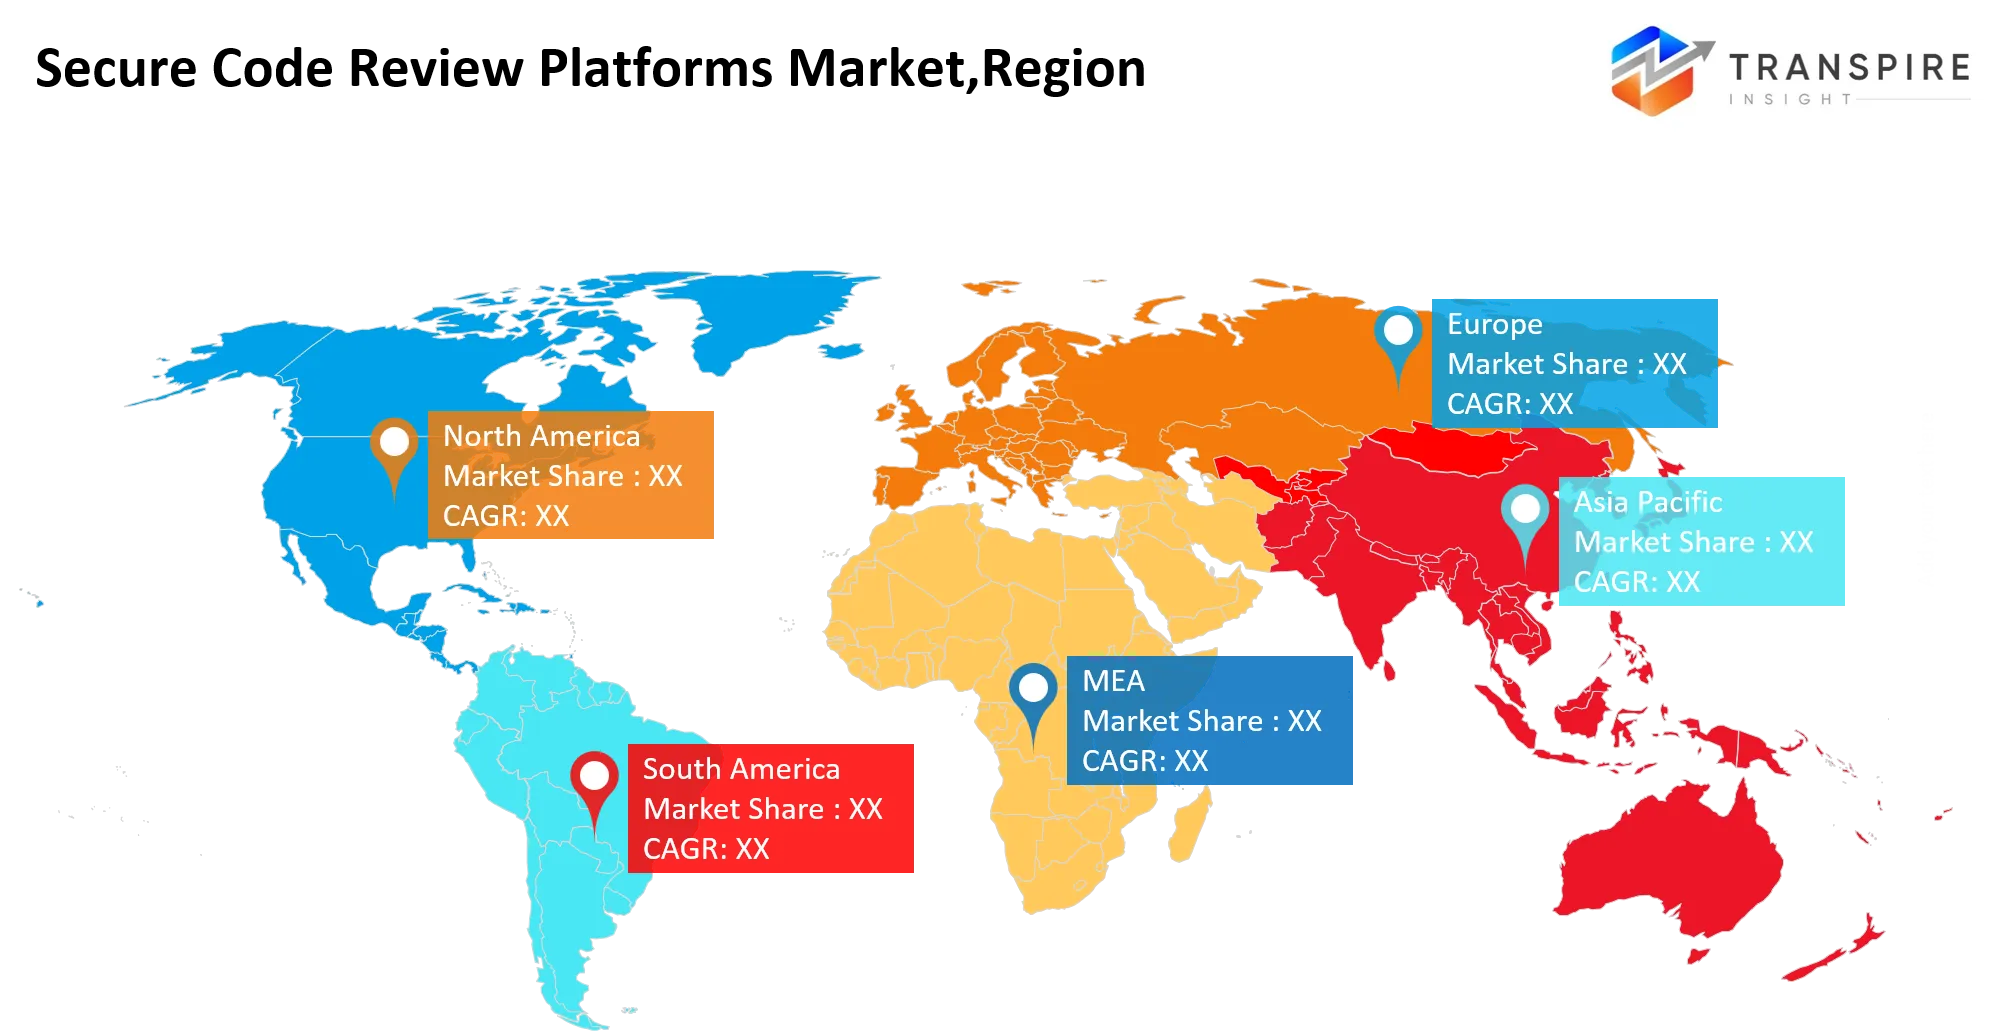
北米は、ソフトウェアベンダー、クラウドネイティブ企業、および高度に規制された金融および医療機関によって駆動され、市場シェアの43.5%を代表する歴史的に優れている市場です。 優れたサイバーセキュリティプログラム、成熟したDevSecOpsアプローチ、およびエンタープライズ購入サイクルの要件は、安全なコードレビューをソフトウェア開発プロセスの自然なゲートにします。 北米は、大手のセキュリティベンダーコミュニティと、AI支援のコーディングに関する市場初動者から恩恵を受け、自動セキュリティ欠陥の検出、自動修正、および継続的なソフトウェア保証の必要性を作成します。
2026年2月、AnthropicはClaudeコードセキュリティを開始しました。 本製品発売では、Claude 4.6 フレームワークを活用し、開発ライフサイクルに特殊なアプリケーションセキュリティ機能を導入し、生産環境を自動スキャンします。
https://www.mindfort.ai/blog/best-code-security-tools
欧州は、規制責任の責任と、北米のテクノロジー支出のメリットよりもソフトウェアサプライチェーンのガバナンスによって、需要が高まる市場の28%を占めています。 欧州連合サイバーレジリエンス法とNIS2のフレームワークは、脆弱性管理、セキュアな設計開発、実証可能な是正に重点を置きます。 金融サービス、製造、およびエンタープライズソフトウェア企業は、セキュリティの問題が積極的に検出され、修正されるという、これまで以上の証拠を必要としています。これは、プラットフォームの定期的な需要をサポートし、監査証跡、管理された展開、および現在のガバナンスプロセスへの統合を提供します。
2026年10月には、EUが主導するイニシアチブSECUREは、欧州のマイクロ、小型、中規模の企業(中小企業)が欧州連合サイバーレジリエンス法の規制要件に適応し、€11.5百万の助成金を割り当てました。
アジアパシフィック市場は、世界最速成長市場である19.2%のCAGRで成長する見込みです。 ソフトウェアのアウトソーシング、クラウドへの移行、デジタルバンキング、AI支援開発の採用の増加は、セキュリティレビューが必要なコードの大容量化を推進しています。 インド、日本、韓国、オーストラリアを含む国々は、クライアントをサポートするアプリケーションセキュリティ機能を構築し、この技術を採用する可能性を秘めています。 手頃な価格の展開オプション、ローカライズされたハンドホールディング、およびスケールアップのAIアシストレビューを提供するベンダーは、成長する開発者チームやデジタルファーストのビジネスのニーズに対応します。
インスタグラム HCLTechは、Anthropicとプレミアパートナーシップを結び、専用のAnthropic Business Unitを設立し、ClaudeとClaude Codeをソフトウェアエンジニアリングシステムに統合しました。
セキュア・コード・レビュー・プラットフォーム・マーケットのキープレイヤーは誰ですか?
パラダイムはスキャナの精度からワークフローの所有権へと移行します。 Vendorsは、リポジトリ、IDE、およびCI/CDパイプラインのデフォルトのセキュリティレイヤーであることに競合しています。 ベンダーは、SAST、ソフトウェア構成分析、秘密の検出、さらにはRemediationを、アプリケーションセキュリティプラットフォームを一元に、すべて実行する能力を統合統合しています。
エンタープライズプラットフォームのアプローチ、Fortifyの静的分析強度を強調し、規制された大規模ソフトウェアフットプリントをサポートする能力。 Checkmarx: 開発者中心のアプリケーションセキュリティの革新、コンテキスト分析の活用、迅速なエンジニアリング組織の摩擦を減らすための是正ガイダンス。 ベラコード: 管理されたアプリケーションセキュリティとリスクの優先順位付けにより、スキャンやレポートを拡充し、企業の運用調査を支援します。 GitHub 対 Git Lab - プラットフォームの統合間の競争: GitHubは世界最大の開発者コミュニティコラボレーションプラットフォームにセキュリティを組み入れ、Git LabはDevSecOpsツールをすべて活用し、ツールのスプロールを削減します。 Snyk、Black Duck、Mend.ioは、依存リスクとライセンスの可視性が重要であるオープンソースとサプライチェーンのスペースに焦点を当てています。 ソナーとSemgrepは、安価で開発者初の採用に焦点を当てています。 対照的なセキュリティには、独特のランタイムアプリケーションセルフプロテクション機能があります。 セキュアコード戦士は、スキャナー結果に接続するためのトレーニング主導の予防を使用しています。
主要なプレーヤーはあります:
- シンプシス
- チェックマークス
- バーコード
- ギットラボ
- GitHubで
- サニーク
- ソナー
- セmgrep
- フォーティファイ
- コントラストセキュリティ
- セキュアコード戦士
- メルドアイオ
- ブラックダック
- インヴィクティ
- オープンテキスト
最近の開発 ニュース
2026年9月、Qodoは、独立したコードレビューとガバナンスをAI支援開発ワークフローに統合するAIエージェントツールのAgentic Toolboxを立ち上げました。 リリースにより、エンジニアリングチームは、プルリクエストの前のコード変更を評価し、潜在的なリスクを特定し、組織のコーディング基準を強化し、開発プロセスの早期発見に対処することができます。
http://finance.yahoo.com/technology/ai/articles/qodo-launches-first-agent-agent-130000467.html
2026年5月、SonarはAIネイティブコードレビュープラットフォームであるGitar社を買収し、コード検証機能で自動化されたコードレビューを統合しました。 買収は、ソフトウェア開発ライフサイクルの初期にAI生成されたコードの脆弱性を識別し、解決する、継続的なコードの品質とセキュリティチェックを強化します。
https://www.sonarsource.com/company/press-releases/sonar-acquires-gitar/
2026年9月、Carahsoft Technology Corp.がSonar社と提携 この分布アライメントは、北米市場でのSonarQube検証プラットフォームの商用可用性をスケールアップし、企業チームはゼロトラストのコード検証を実施し、有能な開発ワークフロー内でのセキュリティリスクを伴います。
戦略的インサイトは、セキュアコードレビュープラットフォーム市場の未来を定義する?
市場は、安全な開発保証の新しいパラダイムに進化しています - 検証、セキュリティの負荷を削減し、人間とAIのコーディングの監査対応証拠によって評価されたプラットフォームで。 固有の危険性は、適切なコンテキストなしでツールの信頼性に落ちています - アラート疲労、重複発見、およびスリップリリースを作成するより多くのスキャナを追加します。 より良いセキュリティ結果を得ることはありません。 しかし、AIコード保証は、AI生成されたコードを自信をもって監査し、リスク所有者を割り当て、安全な是正を自動化するベンダーの新しい機会を提示します。 AIコーディングツールがソフトウェア開発を加速するにつれて、企業はスピードと生産性を維持し、セキュリティを維持し、リスクを削減する信頼できる制御が必要です。 プラットフォームベンダーは、開発者のワークフローと深い統合に焦点を当て、偽陽性排除を改善し、是正監査コースをクリアする必要があります。 企業買い手は、暴露および生産性のリスクにおけるタイム・ツー・レビューや簡単なトラックの改善などの検証結果を考慮する必要があります。 EUサイバーレジリエンス法に準じた証拠は、追加のプラットフォームに価値のあるチャレンジを与えます。 自動化、コンテキスト、およびガバナンスを安全に組み合わせるベンダーは、長期的な企業の成功のより良いチャンスを得られるでしょう。
主要な区分はあります:
提供サービス
- ソフトウェア
- サービス
- プラットフォーム
- コンサルティング
- マネージドサービス
- インテグレーション
- サポート
- トレーニング
レビューの種類
- 静的解析
- 動的解析
- マニュアルレビュー
- AI支援レビュー
- 依存性分析
- 脆弱性スキャン
- コンプライアンス・レビュー
- その他
デプロイメント
- クラウド
- オンプレミス
- ハイブリッド、SaaS
- プライベートクラウド
- パブリッククラウド
- ホスト
- その他
エンタープライズ サイズ
- 大企業
- メニュー
- スタートアップ
- ミッドサイズ
- 政府機関
- 金融機関
- テクノロジー企業
- その他
用途別
- Webアプリケーション
- モバイルアプリケーション
- API について
- クラウドアプリケーション
- エンタープライズソフトウェア
- 組込みソフトウェア
- デベロッパー
- その他
外国語対応
- ログイン
- トピックス
- サイトマップ
- C/C++ (C/C++)
- インフォメーション
- おすすめ
- ルビー
- その他
エンドユーザ
- BFSIの特長
- IT&テレコム
- ヘルスケア
- 政府機関
- リテール
- 製造業
- メディア
- その他
よくある質問
よくある質問への素早い回答をご覧ください。
The secure code review platforms market size was valued at USD 1.32 billion in 2025 and is poised to reach USD 3.49 billion by 2033, expanding at a 12.82% CAGR
Key segments for the secure code review platforms market are By Offering (Software, Services, Platforms, Consulting, Managed Services, Integration, Support, Training); By Review Type (Static Analysis, Dynamic Analysis, Manual Review, AI-assisted Review, Dependency Analysis, Vulnerability Scanning, Compliance Review, Others); By Deployment (Cloud, On-premise, Hybrid, SaaS, Private Cloud, Public Cloud, Hosted, Others); By Enterprise Size (Large Enterprises, SMEs, Startups, Mid-sized, Government, Financial Institutions, Technology Companies, Others); By Application (Web Applications, Mobile Applications, APIs, Cloud Applications, Enterprise Software, Embedded Software, DevOps, Others); By Language (Java, Python, JavaScript, C/C++, C#, Go, Ruby, Others); By End User (BFSI, IT & Telecom, Healthcare, Government, Retail, Manufacturing, Media, Others).
Growth is primarily driven by AI-assisted software development, rising cybersecurity threats, DevSecOps adoption, stricter regulatory requirements, and increasing demand for automated vulnerability detection and remediation.
The market is led by major manufacturers, including Synopsys, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, Secure Code Warrior, Mend.io, Black Duck, Invicti, and OpenText.
North America dominates with a 43.5% share, supported by strong cybersecurity spending, mature DevSecOps adoption, established technology vendors, and stringent enterprise security requirements.
Key opportunities include AI-powered code review, automated remediation, software supply-chain security, managed security services, and compliance-focused solutions.
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
最近発行されたレポート
-
Apr 2026
3D光学プロファイバ市場
エンドユース業界(製造、研究機関、自動車、航空宇宙および防衛、医療機器など)、および地理学による3d光学プロファイラ市場規模、シェア&分析レポート(コンファクタルテクノロジー、および白色光干渉)、エンドユース業界(製造、研究機関、自動車、航空宇宙および防衛、医療機器など)、および地理学(北アフリカ、ヨーロッパ、アジアパシフィック、中東、アフリカ、南および中央2031)、2021 - 2021 - 2021 - 2021
-
Apr 2026
深さセンサー市場
深度センサー市場規模, 共有 & 分析 タイプのレポート (赤外線深さセンサー, タイム・オブ・フライト (tof) センサー, ステレオ・ビジョン・センサー, 構造化された光センサー, 超音波深さセンサー), アプリケーションによって (自動車, ロボティクス, ゲーム, 消費者エレクトロニクス, 産業用オートメーション, ヘルスケア, セキュリティ & 監視, その他), エンド・ユーザーによる (自動車メーカー, 消費者エレクトロニクス企業, ヘルスケアプロバイダー, 工業企業, 産業用企業, ロボット会社, 他), および ゲッジ (31), 中央ヨーロッパ, 中央ヨーロッパ, 2021 中東, 中東, 中央, 中央, 中央, 中央, 中央, 中央, 中央, 中央, 中央, 中央, 中央
-
Apr 2026
デジタル製造市場
デジタル製造市場規模、コンポーネント(ハードウェア、ソフトウェア、サービス)によるシェア&分析レポート、テクノロジー(ロボティックス、3dプリンティング、モノのインターネット(iot)、その他)、アプリケーション(自動車および輸送、航空宇宙および防衛、コンシューマーエレクトロニクス、産業機械など)、プロセスタイプ(コンピュータベースの設計、コンピュータベースのシミュレーション、コンピュータ3d視覚化、分析、その他)、および地理(北アフリカ、ヨーロッパ、中東、南米、南米、南米、南米、南米)
-
Apr 2026
デジタルビザサービス市場
デジタルビザサービス 市場規模, シェア & タイプの分析レポート (個人旅行者, グループ旅行者), アプリケーションによって (観光, ビジネス旅行, その他), 地理学 (ノース・アメリカ, ユーロ, アジア・太平洋, 中東とアフリカ, 南と中央アメリカ), 2021 – 2031