
エンドポイント検出と応答(EDR)市場サマリー:
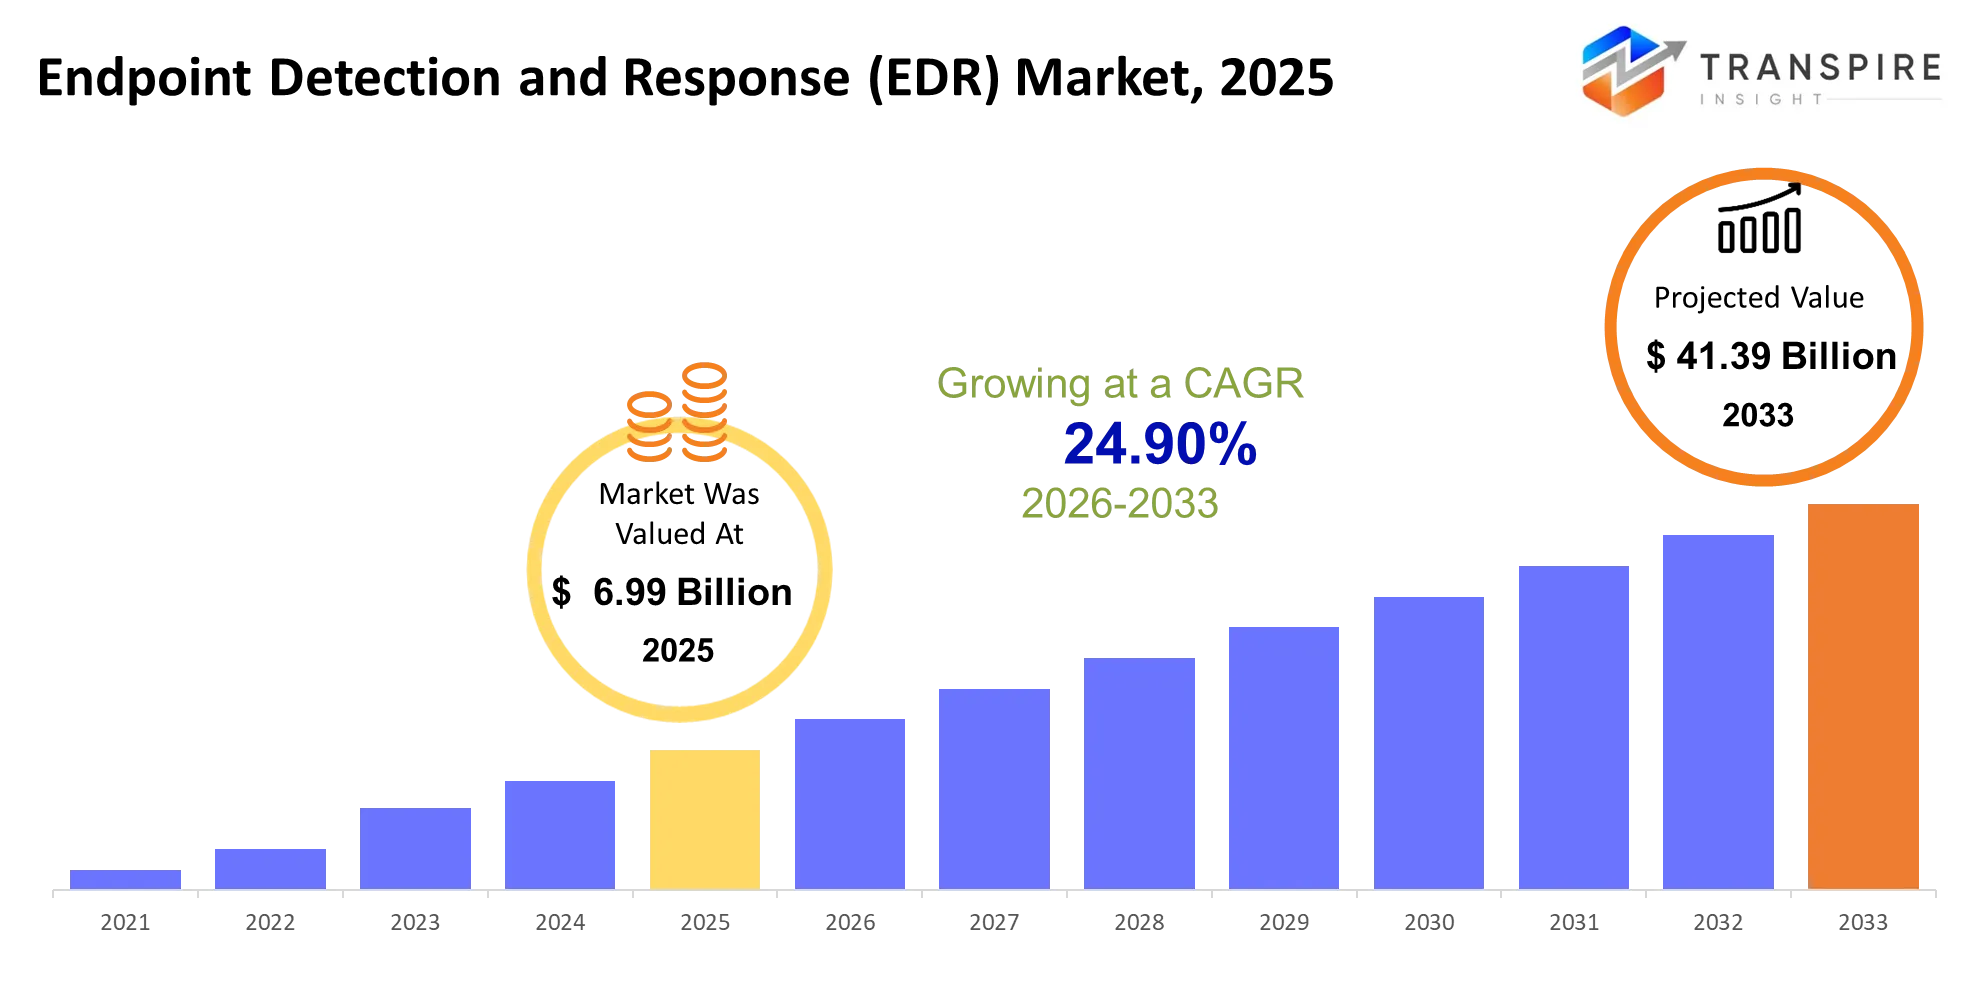
Transpire Insight 分析により、市場規模は 2025 億米ドル 6.99 億米ドルで推定され、2033 年までに 24.90% の CAGR で成長し、 USD 41.39 億米ドルに達すると予想されます。
エンドポイント検出と応答(EDR)市場は、ユーザーが影響を受ける前に、企業がラップトップ、サーバー、モバイルデバイス、およびクラウドワークロード上の悪用を検出し、是正するのに役立ちます。 その値は、ランサムウェア、クレデンシャル窃盗、および従来のアンチウィルス ソフトウェアで一般的に見逃しているファイルレス攻撃を識別するのに役立ちます。 EDRは、拡張検出と応答(XDR)の形で、アイデンティティ、ネットワーク、およびクラウドテレメトリー用のAI対応のアドオンに5年前にエンドポイント専用の製品であることから最先端を持っています。 主要な構造の進化はゼロトラストセキュリティへのシフトを伴います。一定のエンドポイント検証はもはや機能ではなく、要件です。 ゼロ・トラスト・セキュリティへのプッシュは、無類の犯罪者に手頃な価格の洗練された攻撃をレンダリングしたランサムウェア・アス・サービスの商品化によって加速されました。 侵入がます自動化されるにつれて、企業は検出時間を短縮し、侵害の影響を削減し、ネットワークと情報システム指令2(NIS2)に基づくインシデントレポートの義務を順守するためにEDRツールを購入します。
エンドポイント検出と応答(EDR)市場規模と予測:
- 市場規模 2025:USD 6.99億
- 予想される市場価値 (2033): USD 41.39 億
- 予測CAGR (2026-2033):24.90%
- 2025年のリーディング地域:北米
- 最も急速に成長する地域: アジアパシフィック
- 主要な会社のプロフィール: クラウドストライク、SentinelOne、マイクロソフト、Palo Altoネットワーク、Trellix、Sophos、Broadcom、Cisco、傾向マイクロ、VMware、チェックポイント、Fortinet、Bitdefender、Cybereason、Secureworks。
市場分析:
EDRの焦点は、エンドポイントマルウェアを検出し、行動分析、自動応答、AIエージェントの監視と制御を備えたオールインワンのセキュリティソリューションを提供します。
地域のリーダーシップは、実証済みのセキュリティ投資に基づいており、成長の未来はクラウドの採用、使いやすさ、そして新しいデジタルワークロードのためのセキュリティに依存します。
- 脅威 検出方法 市場シェアの41.0%を占めるクラウドストライクは、Falconをアイデンティティ保護、攻撃面管理、AIエージェントのガバナンスに展開しています。
- クラウドベースの EDR は、SentinelOne のエージェント パープル AI オート 調査およびパープル AI エージェント セキュリティ による ジェネレーション AI 環境の拡張を期待しています。
- マイクロソフトは、Windowsの不動産、アイデンティティ不動産、および生産性の不動産の擁護者、Entra、Sentinel、およびCopilotの統合と北アメリカで区別します。
- アジアパシフィックは、市場の28.0%を表す最大のセグメントであり、パロアルトネットワークスは、CortexとPrismaのバナーの下でエンドポイント、クラウド、ブラウザ、およびAIセキュリティ制御を実現します。
- 26.0%は、トレリックスとソフォスがエンドポイントポートフォリオと管理された検出サービスでコンプライアンス主導の顧客に勝つことを目指しているヨーロッパから来ています。
- ラテンアメリカでは、市場シェアは4.5%で、Fortinet、Check Point、Trend Microなどのチャネル主導のベンダーがバンドルされたセキュリティエコシステムで競合しています。中東とアフリカでは3.5%です。
- ブロードコムは、VMware および Symantec アセットを使用して、企業統合後、Cisco はネットワーク・ツー・エンドポイントの相関に注力しています。
- BitdefenderとCybereasonは、専門的な検出イノベーションに専念していますが、Secureworksは、リソースの制約のあるセキュリティチームに対する管理された検出と応答に専念しています。
- 行動の動きからのメッセージは大声で明確です: エージェント、単一のコンソール、およびAI搭載のトライアは、エンドポイントツールよりも買い手が優先されます。
Key Drivers、Reraints、および機会は?
ドライバー:
Ransomware、クレデンシャル盗難、およびファイルレス攻撃は、継続的なエンドポイントテレメトリーおよび迅速な封入に対する従来のアンチウィルス保護を超えて組織をプッシュしています。 ハイブリッドワークとクラウド接続デバイスの拡張は、攻撃者にとってより経路を創出し、行動検知と集中調査の運用優先順位を上げました。 欧州連合のNIS2インシデント・レポーティング・フレームワークを含む規制義務は、影響を受ける組織がインシデントの可視性および応答の信頼性を向上させることを奨励します。 これらの要件は、高度なエンドポイント制御と統合セキュリティプラットフォームの採用をサポートしています。
拘束:
導入の複雑さは大きな制約を残します。 EDRプラットフォームは、大量のテレメトリーを生成し、継続的なチューニングを必要とし、レガシーシステム、クラウドワークロード、アイデンティティツールと統合しなければなりません。 セキュリティチームは予算制限、統合課題、およびアラートを解釈できるアナリストの不足に直面しているため、問題は主張します。 SMB、予算制限、複雑性、およびスキルギャップでは、より迅速に障壁を導きます サイバーセキュリティ 改善。
機会:
Cloud-native EDR、管理された検出と応答、およびAI-assisted調査では、リソースの制約のある組織に到達するベンダーの機会を提供します。 たとえば、自動調査機能は関連するアラートを関連付け、疑わしいファイルを調べ、反復的な分析作業を削減し、検疫の悪意のあるアーティファクトを調べることができます。 透明性の高い価格設定、説明可能な検出、アイデンティティコンテキスト、およびクラウドおよびモバイルエンドポイントのサポートを組み合わせるプロバイダは、中小企業、ヘルスケアプロバイダー、メーカー、およびデジタル変革のビジネス全体で採用を拡大することができます。
Driver Impact Analysis - 市場と市場
| ドライバー | 成長の相対的な影響(%) | 地理的関連性 | インパクトタイムライン | 要求の強さ | 成長メカニズム | 主な受益者 | 主な制約 |
| ライジングランサムウェア攻撃と高度な持続的な脅威(APT) | 30%オフ | 北米、欧州、アジア太平洋 | 短期(≤2年) | 高い | 悪意のある行動を検知し、迅速なエンドポイントの分離を可能にします。 | EDRベンダー、MDRプロバイダー、エンタープライズセキュリティチーム。 | EDRの蒸発の技術および洗練された攻撃者の戦術。 |
| AIによる脅威検知と自動インシデント対応 | 23%の | 北米、欧州、アジア太平洋 | 中期(2-4年) | 高い | 行動分析を使用して、脅威を特定し、封入を自動化します。 | AIセキュリティベンダー、EDRメーカー、セキュリティオペレーションセンター。 | 肯定的な偽物、モデル制限、および統合の複雑さ。 |
| 規制遵守と政府サイバーセキュリティへの取り組み | 18%の | 北米、欧州、アジア太平洋 | 短期(≤2年) | 高い | エンドポイント監視、監査性、インシデント対応のコンプライアンスを強化します。 | コンプライアンス重視のベンダー、政府機関、サイバーセキュリティサービスプロバイダ。 | 予算制限と地域のコンプライアンス要件の違い。 |
| クラウド採用、リモートワーク、エンドポイント攻撃面の拡大 | 16%の | 北アメリカ、アジア太平洋、ヨーロッパ | 中期(2-4年) | 高い | 分散デバイスとクラウド接続デバイス間でエンドポイントの可視性を拡張します。 | クラウド EDR ベンダー、マネージド セキュリティ プロバイダー、分散型企業。 | レガシーインフラとエンドポイント展開の複雑性。 |
| XDR、ゼロトラストアーキテクチャ、およびマネージドセキュリティサービスとの連携 | 13%の | 北アメリカ、ヨーロッパ、中東 | 長期(≥4年) | 高い | エンドポイントテレメトリーをアイデンティティとクロスプラットフォームの脅威インテリジェンスで統一します。 | XDRベンダー、MSSP、クラウドセキュリティプロバイダ、エンタープライズユーザー。 | ベンダーのロックイン、スキル不足、プラットフォームの統合コスト。 |
| 合計: | 100%の | — — — | — — — | — — — | — — — | — — — | — — — |
人工知能 Been(人工知能)の市場への影響は?
AI は、EDR を単なる検出ではなく、意思決定レイヤーに進化させます。 AIモデルは、既知のシグネチャにのみ頼らずに、ランサムウェアやファイルレス攻撃を検出するために、自律的なプロセス動作、ファイル暗号化活動、レジストリの変更、およびログオン異常を追加します。 AIは、関連するアラートをグループ化し、脅威インテリジェンスでそれらを強化し、封入行動を勧め、デバイスを分離し、アクセスを遮断するために Playbook をファイリングすることにより、 Tier-1 調査を自動化します。 SOCアナリストの負荷を軽減し、ERD応答時間を加速します。
エンドポイントテレメトリーの広大なデータセットで訓練された予測モデルは、すでに現実的になりつつあります。チームは、横方向の動きやクレデンシャル乱用の兆候を見つけるのに役立ちます。 ベンダーはまた、エンドポイント、クラウド、アイデンティティ、ネットワーク信号を網羅するAI支援脅威の狩猟、自動ロールバック、XDR相関を構成しています。 同時に、AIは人間のアナリストの鋭い目のために完全に置換されません。 適切に設定されたモデルは、アラートの雪崩を引き起こす可能性があります。 偽陽性はアナリストタイムをサップし、アラート疲労に貢献します。 統合コスト、モデルの微調整、および潜在的な対価干渉は、特に、分散型セキュリティツールを組み込むためにまだ持っている組織のために、AIの拡散を制限します。
10月2026日 センティネルワン Singularity Agentic Detection and Response(ADR)を立ち上げ、企業のAIエージェントをリアルタイムで発見し、監視します。 この製品は、セキュリティチームは、AIエージェントが実際のアクションを対立させるように指示されたことを追跡し、エンドポイントワークフローを中断することなく、悪意のあるエージェントのミッドアクションをシャットする機能を提供します。https://in.investing.com/news/stock-market-news/sentinelone-launches-ai-agent-security-products-at-onecon-2026-93CH-5645611
市場調査 トレンド:
EDRはエンドポイント制御を自動化したセキュリティ操作機能に移行します。 調査、応答時間、および分散インフラストラクチャへの可視性の品質は、重要な競争差別化要因になっています。
- エンドポイントセキュリティは、シグネチャベースのアンチウィルスからランサムウェア、プロセスインジェクション、行動分析を使用してリアルタイムでクレデンシャル誤用を識別する機能に移行しています。
- EDRは、エンドポイント信号をクラウド、ネットワーク、アイデンティティ、およびアプリケーションテレメトリーと組み合わせて、マルチステージ攻撃を明らかにするXDRと融合しています。
- 迅速な展開、リモート従業員のサポート、スケーラブルなアップデートに重点を置いた企業として、クラウドネイティブデリバリーは、オンプレミスの展開場所をとっています。
- マネージド EDR は、セキュリティ スタッフの SME の欠如のために成長し、アラート トリアージ、監視、およびインシデントのエスカレーションを委託する必要があります。
- AI 主導のトリアージの使用は、アラートのマッチング、リスクの優先順位付け、自動封入プロセスのトリガーによる手動調査を合理化しています。
- 継続的なエンドポイント検証は、セキュリティ設定ではなく、コンプライアンスとアーキテクチャの要件になりつつ、より多くの組織がゼロの信頼を採用しています。
- NIS2、SECの開示要件およびサイバー保険のマンデートは、企業が迅速に対応し、反応させます。
- Ransomware-as-a-serviceは、ロールバック、分離およびサブ時間の封入のためのより多くの要求を運転するバイヤーの考え方に影響を及ぼしています。
- エンドポイントの周囲は、IoT、仮想マシン、クラウドワークロードの普及と成長しており、従来のラップトップやサーバーのエンドポイントを超えて拡張する必要があります。
エンドポイント検出と応答(EDR)市場セグメンテーション
コンポーネント:
ソリューションは、エンドポイントテレメトリー、脅威検出、調査、および封入能力を提供することで、EDR市場の基礎を形成します。 サービスサポートの展開、構成、最適化、および継続的なセキュリティ操作。 管理された EDR は、セキュリティ オペレーション センターが継続的に監視および専門家のインシデント レスポンスにアクセスしなくても組織を可能にします。 プロフェッショナルなサービス、コンサルティング、実装、トレーニング、テクニカルサポートにより、既存のITインフラとの統合が向上します。 セキュリティ環境がより複雑になるにつれて、買い手はますますます前向きな保護結果、運用効率、そしてスタンドアローンソフトウェアの展開に関する専門知識を優先します。
販売のポイント:
ワークステーションやノートPCは、従業員がビジネスアプリケーション、リモートアクセス、コミュニケーションのためにそれらを使用するため、重要なEDRエンドポイントを維持します。 サーバは、特権のエスカレーション、不正なアクセス、および社内ネットワークの横方向の動きに対する保護を必要とします。 クラウドシステムと仮想マシンは、ワークロードがより分散するにつれて、スケーラブルな監視が必要です。 モバイルデバイスは、IoTデバイスが製造とヘルスケアの攻撃面を拡大しながら、リモート接続を介してリスクを紹介します。 これらの違いは、ベンダーを奨励し、多様なデバイス環境に適したエンドポイントの可視性と応答能力を開発しています。
導入:
クラウドベースの EDR は、集中管理、より高速な更新、地理的に分散エンドポイントの保護によってサポートされる、28.1% CAGR で成長する予定です。 オンプレミスの展開は、より大きなインフラ管理とカスタマイズされたセキュリティポリシーを必要とする組織に関係しています。 ハイブリッドモデルは、クラウドベースの分析でローカルのデータ処理をバランス良くし、SaaSとホストサービスが展開を簡素化します。 プライベート・パブリック・クラウド・コンフィギュレーションは、異なるガバナンス要件に対応しており、エッジ・デプロイメントは、タイムリーな脅威検出と応答を必要とする分散環境をサポートしています。
アプリケーション:
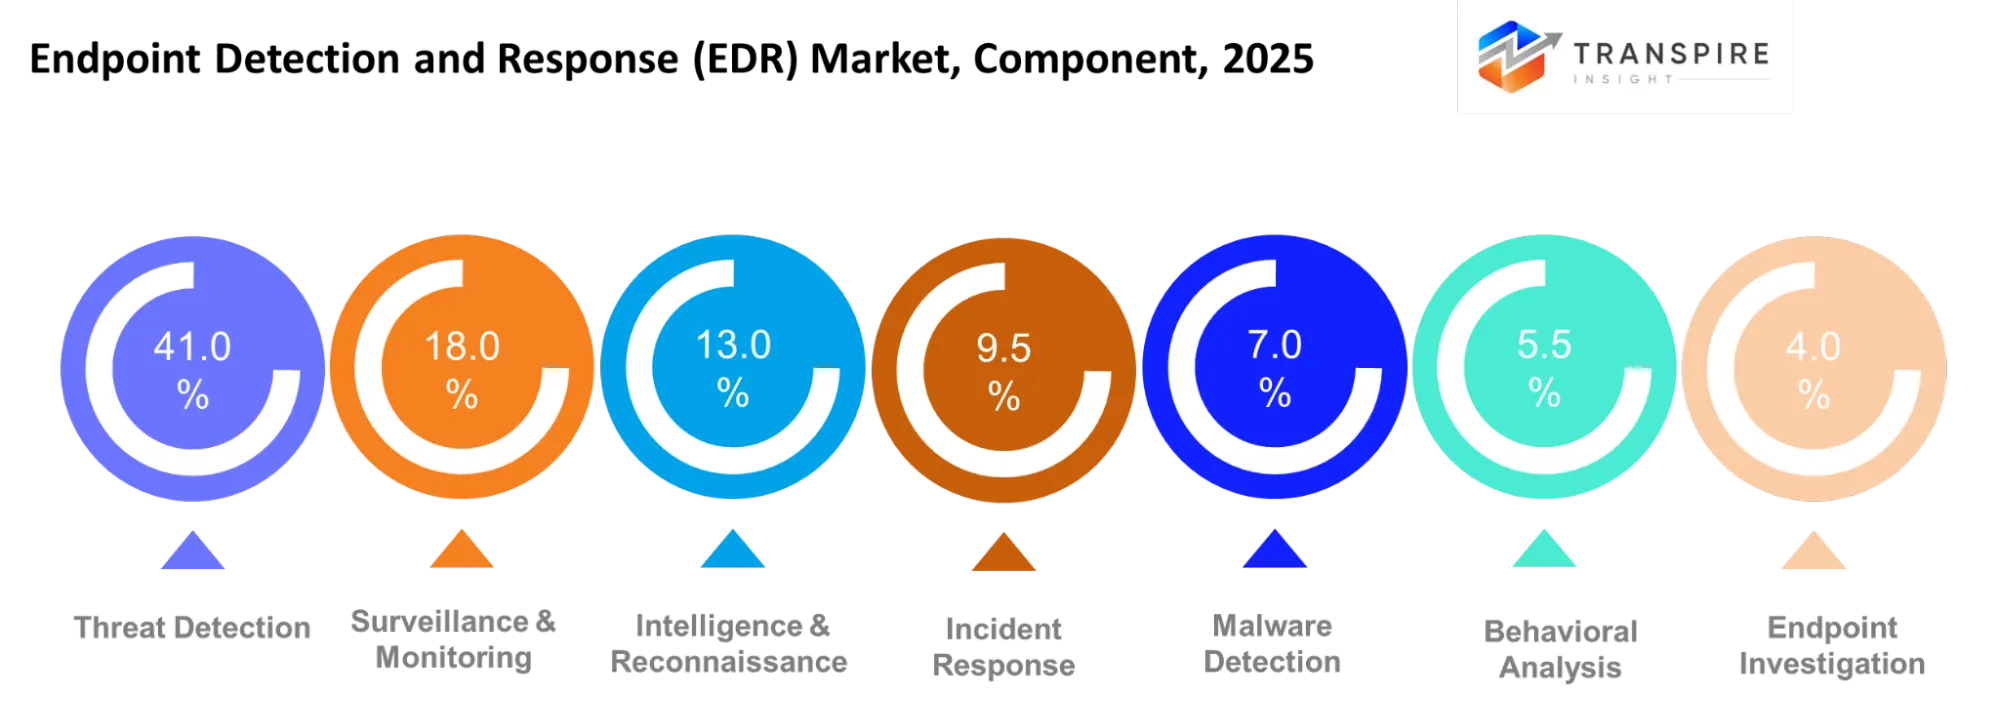
脅威検出は、主要なセキュリティインシデントが発生した前に、疑わしい活動を識別する組織として、41.0%で最大のセグメントを表しています。 18.0%の監視および監視アカウント、および13.0%のインテリジェンスと再構成による。 9.5%、マルウェア検出 7.0%、行動分析 5.5%、エンドポイント調査 4.0%、およびその他のアプリケーション 2.0% のインシデント応答アカウント。 全体的に、これらのアプリケーションは、継続的な監視、脅威の特定、フォレンジック調査、および悪意のある活動の含有を可能にします。 組織が疑わしい活動を関連付けるのを助け、インシデントの管理に関する意思決定を加速し、組織のインフラの信頼性を高め、業務の中断を削減します。
エンドユーザー:
BFSI組織は、金融取引、顧客情報、特権アクセスを保護するためのエンドポイント保護を優先します。 政府機関は、機密システムとより強いインシデント文書を介した可視性を必要とする。 ヘルスケアプロバイダは、患者の記録を保護し、臨床システム可用性を維持することに重点を置いたサービスに影響を与えることができます。 テレコムのオペレータは、決済システムと顧客データを保護しながら、分散インフラを保護します。 製造業者は、接続された生産環境の制御が必要であり、IT企業や教育機関は、分散したデジタル環境で多様なデバイス、ユーザー、アクセス権限を管理する必要があります。
組織のサイズ:
大規模な企業や多国籍企業は、集中エンドポイントポリシー、一貫性のある脅威の可視性、および複数の拠点間でのインシデント応答を調整する必要があります。 中規模の企業は、過剰な管理ワークロードを作成せずに、ITインフラを拡大できるスケーラブルな保護を求めています。 中小企業やスタートアップは、専用のセキュリティオペレーションチームと広範なサイバーセキュリティ予算が不足しているため、管理されたEDRサービスを支持することが多いです。 政府機関は、ガバナンス、説明責任、および適切なアクセス制御を必要とします。重要なインフラ事業者は、運用の継続と迅速な関与を優先します。 柔軟なライセンス、簡素化されたデプロイメント、および自動化により、プロバイダは、これらの異なる組織の要件に対応できます。
Key Use Cases ドライビングの重要な使い方は?
主要なユースケースは初期の脅威検出と封入で、アプリケーションセグメントの41.0%を占めています。 EDRは、疑わしいプロセス、無許可のアクセス、およびランサムウェアの活動を検知し、セキュリティチームは、企業システム全体で伝播することができる前に、検疫に感染したエンドポイントを付与することができます。
BFSI、ヘルスケア、政府、製造部門における脅威の狩猟、マルウェア調査、継続的な監視を含むアプリケーションを拡大しています。 これらの領域は、侵害を発見し、機密データを保護し、ダウンタイムを削減するためにエンドポイントの証拠に依存しています。 クラウドベースの EDR は、分散されたチームと仮想インフラを強化し、集中的なセキュリティ管理を実現します。
新しいユースケースには、AIワークフロー、モバイル、IoTエンドポイント保護、エンドポイントアクティビティによるアイデンティティ信号相関の監視が含まれます。 マネージド EDR はまた、オンサイト SOC を持たなくても、監視とインシデント応答の専門知識を持つ SME を提供します。
| レポートメトリック | インフォメーション |
| 2025年の市場規模の価値 | USD 6.99億 |
| 2026年の市場規模の価値 | USD 8.73 請求 |
| 2033年の収益予測 | 米ドル 41.39 億 |
| 成長率 | 2026年から2033年にかけて24.90%のCAGR |
| 基礎年 | 2025年 |
| 歴史データ | 2021年 - 2024年 |
| 予測期間 | 2026 - 2033年 |
| レポートカバレッジ | 収益予測、競争力のある風景、成長因子、トレンド |
| 地域スコープ | アメリカ合衆国; カナダ; メキシコ; イギリス; ドイツ; フランス; イタリア; スペイン; デンマーク; スウェーデン; ノルウェー; 中国; 日本; インド; オーストラリア; 韓国; タイ; ブラジル; アルゼンチン; 南アフリカ; サウジアラビア; アラブ首長国連邦 |
| 主要企業 プロフィール | クラウドストライク, SentinelOne, Microsoft, Palo Altoネットワーク, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, Secureworks |
| カスタム化スコープ | 自由なレポートのカスタム化(国、地域及び区分の規模)。 利用可能なカスタマイズされた購入オプションを使用して、正確な研究ニーズを満たします。 |
| レポートセグメンテーション | コンポーネント(ソリューション、サービス、マネージド EDR、プロフェッショナルサービス、コンサルティング、実装、トレーニング、サポート)販売のポイント(ワークステーション、ラップトップ、サーバー、クラウドシステム、モバイルデバイス、IoTデバイス、仮想マシン、その他)開発(クラウドベース、オンプレミス、ハイブリッド、SaaS、ホスト、プライベートクラウド、パブリッククラウド、エッジ)アプリケーション(Threat Detection、Threat Hunting、インシデントレスポンス、監視、インテリジェンス&Reconissance、AI、SaaS、SaaS、Hosted、プライベートクラウド、パブリッククラウド、エッジ)アプリケーション(Threat Detection、Streams)、その他 |
どの地域が駆動するのか 市場の成長?
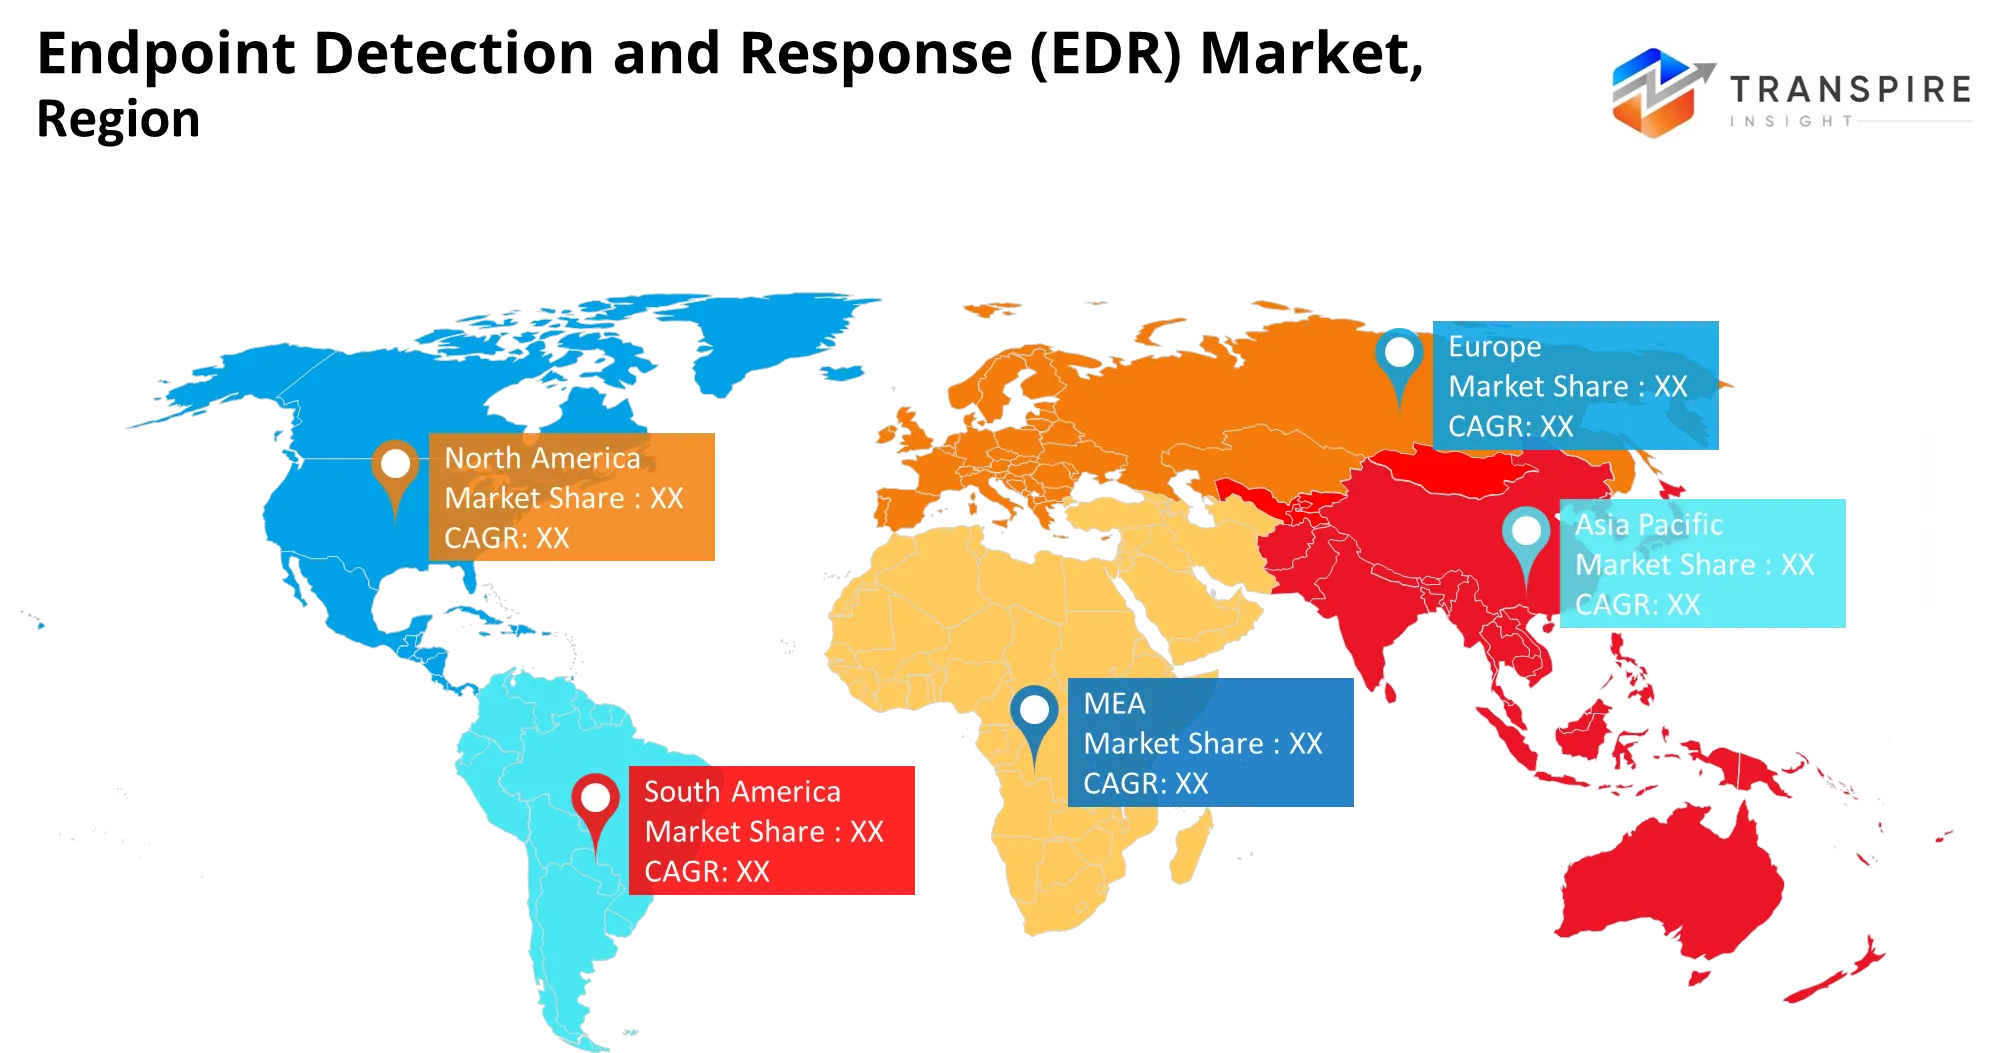
北アメリカは38.0%のシェアが付いているEDRのための最も大きい市場です。 金融サービス、ヘルスケアおよび防衛契約における大企業、ランサムウェア事件、およびコンプライアンス要件の存在は、エンドポイント検出と応答(EDR)の需要を高める要因の一部です。 北米は、早期にAI対応のセキュリティオペレーションの成熟したクラウドインフラ、高いサイバー予算、採用を持っています。 この地域の市場は、インシデント・レポーティングやクイック・コンパウンス・スキルのショーによっても駆動されます。
クラウドストライクは2026年10月、NVIDIA OpenShellセキュアランタイムソフトウェアとNVIDIA SentryのFalcon Guardian AI Detection and Response(AIDR)ソリューションを統合し、NVIDIAとの戦略的コラボレーションを拡大しました。 この統合は、高度なエンタープライズ保護と自律的なAI脅威の検出をソフトウェアレイヤーから直接拡張し、重要なワークロードを横断するシリコンレベルのポリシーを実行します。https://ir.crowdstrike.com/news-release/news-release-details/crowdstrike-and-nvidia-expand-ai-agent-security-software-silicon
欧州は26.0%を表し、北米よりも規制に焦点を当てたスタンスを取ります。 欧州連合 NIS2 指令は、一般データ保護規則(GDPR)とセクター固有の規制と組み合わせた場合、重要なインフラのオペレータをモチベーションし、エンドポイントの検出および応答および管理された検出サービスをデプロイし、運用レジリエンスを実証します。 支出の強度は、北米では高くはありませんが、欧州は規制遵守、成熟したマネージドセキュリティプロバイダー、および持続可能な公共セクターの支出のための機関の要件と安定性の測定を提供できます。
2026年3月、サイバーセキュリティプロバイダーのクラウドストライクが欧州のITインフラプロバイダーと提携 Schwarz ディジット EU が運用する STACKIT クラウド インフラストラクチャで AI ネイティブ クラウド ストライク フラコン プラットフォームを展開します。 このデプロイメントは、欧州地域では、機密性の高いテレメトリーと検出データを完全に保持し、重要なインフラ事業者に社会性を提供します。https://q-sec.com/en/mdr-knowledge-base/best-mdr-services-europe
アジアパシフィックは、26.1%の化合物の年間成長率で最速成長地域であり、市場シェアの28.0%に貢献しています。 中国、日本、インド、オーストラリア、金融サービス、製造、政府、テクノロジー業界を横断するデジタル変革は、エンドポイント攻撃面を非常に拡張します。 将来の市場機会は、クラウドネイティブエンドポイントの検出と応答、中小企業のためのマネージドサービス、およびデータ残留性、組織は、より大きな内部セキュリティオペレーションセンター(SOC)を構築することなく、セキュリティアーキテクチャを近代化しようとしています。
2026年8月、NTT DATAとPalo Alto Networksは、アジア・パシフィック地域を含む、市場全体でAI主導のサイバーセキュリティ変革を加速するために、多年にわたる戦略的アライアンスを発表しました。https://www.paloaltonetworks.in/company/press/2026/ntt-data-and-palo-alto-networks-sign-strategic-to-accelerate-secure-ai-transformation
Key Players in the Key Players in the Key Players with the Key Players in the Key Players in the Key Players (Key Players in the Key Players in the Key Players in the Key Players in the Key Players in the Key Players in the Key Players in the Key Players in the Key Players in the Key Players) および、どのように競合するか?
EDRの競争は、過去の検出精度をプラットフォームのブレッド、人工知能による自動化、マネージドサービスの配信に動かしました。 ベンダーは、セキュリティエージェントの数を削減しようとしています, アイデンティティとクラウドからそれらにエンドポイント信号を関連付け, アラートから封入へのギャップを閉じます.
クラウドストライクは、エンドポイントからアイデンティティ、クラウド、データ、ブラウザ、およびFalconプラットフォームによって駆動されるAIエージェントのセキュリティに収益を駆動するための成長によるイノベーションアプローチを持っています。 その差別は、1つの軽量剤、広いテレメトリープラットフォームから来ており、買収を通じて成長し、隣接するセキュリティエリアにクロスセルリングします。 SentinelOneは、パープルAIの調査で成長し、ジェネリックAIのエージェントを保護するために新しい機能を追加するためのAIネイティブな自動化アプローチを持っています。 その差別化要因は、クラウド、MSSP、チャネルによる成長による自律的な応答です。 マイクロソフトのコストとエコシステム戦略は、Windows、Entra、Azure、Sentinel、およびM365のデフェンダーを含む高スイッチングコストと独占性を作成します。 Palo Alto Networksは、Cortexエンドポイントの動作をクラウド、ネットワーク、AIセキュリティスイートに接続することで、プラットフォーム化を利用しています。 Trellix、Sophos、Broadcom、Cisco、Trend Micro、Check Point、Fortinet は、チャネルのリーチと統合ポートフォリオを活用します。 Bitdefender、Cybereason、Secureworks は、それぞれ検知、脅威インテリジェンス、管理された検出と区別します。
キー プレーヤーはあります:
- クラウドストライク
- センティネルワン
- マイクロソフト
- パロアルトネットワークス
- トレリックス
- ソフォス
- ブロードコム
- シスコ
- トレンドマイクロ
- Vmwareの特長
- チェックポイント
- フォーティーン
- ビットデフェンダー
- サイバーアソン
- セキュアワークス
エンドポイント検出と応答(EDR)市場 - 強化された競争力のあるベンチマーキング
| 会社案内 | Est. Revenueの共有の範囲 | 主な提供 | 戦略的位置決め | 地理的強度 | 技術の焦点 |
| クラウドストライク | 見積もり14-20% | Falconの洞察XDR;Falconは防ぎます;Falconの完全なMDR | プレミアムクラウドネイティブエンドポイントセキュリティリーダーシップ | 北米、欧州、アジア太平洋 | AIネイティブ検知、脅威インテリジェンス、自動応答 |
| マイクロソフト | 見積もり14-20% | エンドポイントのディフェンダー、デフェンダーXDR、ビジネスのディフェンダー | エコシステム主導の採用とエンタープライズプラットフォームの統合 | 北米、欧州、アジア太平洋 | クラウド分析、行動検出、クロスドメイン相関 |
| センティネルワン | 推定 8-13% | Singularityエンドポイント、Singularity XDR、Perple AI | AI主導の自動化と自動エンドポイント応答 | 北米、欧州、アジア太平洋 | 自律的是正、AI脅威狩猟、単試薬アーキテクチャ |
| パロアルトネットワークス | 推定 7-12% | 皮質XDR;Cortex XSIAM;Cortex XDRプロ | クロスドメインセキュリティプラットフォームの差別化 | 北米、欧州、アジア太平洋 | エンドポイントネットワーク分析、行動AI、自動調査 |
| トレンドマイクロ(TrendAI) | 見積もり6-10% | トレンドビジョン 1;エンドポイントセキュリティ;サーバーおよびワークロード保護 | 広範なワークロードの適用範囲および統合されたXDR | アジアパシフィック、北米、欧州 | クロスレイヤーテレメトリー、脅威インテリジェンス、リスクベースの検出 |
| ソフォス | 推定値 3-7% | インターセプトX、ソフォスXDR、ソフォスMDR | 管理されたセキュリティとチャネルパートナーの差別化 | ヨーロッパ、北アメリカ、アジア太平洋 | ディープラーニング、悪用防止、アナリスト支援 |
| ブロードコム(Symantec) | 推定値 3-7% | Symantecエンドポイントセキュリティ;エンドポイント検出と応答;適応保護 | エンタープライズインストールベースとエンドポイントポリシーの強み | 北米、欧州、アジア太平洋 | エンドポイントの硬化、脅威インテリジェンス、行動ベースの保護 |
| ビットデフェンダー | 見積もり2-5% | GravityZone EDR; GravityZone XDR; MDRサービス | 予防された価値とセキュリティの有効性 | ヨーロッパ、北アメリカ、アジア太平洋 | 機械学習、行動分析、攻撃チェーン調査 |
| シスコ | 見積もり2-5% | Cisco セキュアエンドポイント、Cisco XDR、セキュアマルウェア解析 | ネットワークセキュリティエコシステムとクロスプロダクト統合 | 北米、欧州、アジア太平洋 | エンドポイントネットワークの相関関係、脅威インテリジェンス、自動格納容器 |
| トレリックス | 見積もり2-5% | Trellixエンドポイントセキュリティ; Trellix EDR; Trellix XDR | 大規模な熱心な脅威防衛と異質的な不動産サポート | 北米、欧州、アジア太平洋 | 行動分析、脅威インテリジェンス、適応検出 |
最近の開発 ニュース
- 2026年8月、SonicWallは、SonicWall Endpoint Securityを立ち上げました。SonicWallエンドポイント保護ソリューションは、スタンドアローンのERDと、中小企業のマネージドサービスプロバイダ向けの管理された検出と応答サービスを提供しています。 打ち上げは、自動脅威応答、リアルタイムの脅威検出、および費用対効果の高いエンドポイントセキュリティを求める組織のためのランサムウェアの回復機能へのアクセスを拡大します。https://www.prnewswire.com/news-releases/sonicwall-expands-msp-portfolio-with-simplified-endpoint-protection-302847876.html
- 2026年4月、パロアルトネットワークスは、AIエージェントや自動開発ツールに関連するリスクに対するエンドポイント保護を強化するために、コイの買収を完了しました。 買収は、KoiのPrisma AIRSとテクノロジーを統合することにより、Agentic Endpoint Securityの開発をサポートし、企業は従業員のエンドポイントでAI主導の活動を可視化し、制御できるようにします。https://www.prnewswire.com/news-releases/palo-alto-networks-completes-acquisition-of-koi-to-secure-the-agentic-endpoint-302741432.html
- 2026年10月、キヤノンヨーロッパでは、従来のコンピュータとサーバーエンドポイントセキュリティ手法を商用印刷インフラに拡張し、先駆的なプリンター EDR 技術を発売しました。 この展開は、MITRE ATT&CKフレームワークと直接多機能プリンターファームウェアに整列した行動追跡を導入し、企業ネットワークがエンドポイントの脆弱性を自動的に分離し、内部の脅威を傍らのデータ侵害が発生する前にインターセプトすることを可能にします。https://www.canon-europe.com/press-centre/press-release/2026/10/canon-launches-pioneering-printer-edr-technology-to-enhance-security-for-office-printers/
戦略的インサイトは、今後の展望(EDR)市場を定義していますか?
エンドポイント検出と応答(EDR)市場は、エンドポイント、アイデンティティ、クラウド、データ信号を統一した応答を組み合わせるAIエージェントを介してインテリジェントで統合プラットフォームに移行しています。 この開発の主なリスクは、過剰なAIの兆しが偽陽性を引き起こす可能性があるため、アナリストの自信を低下させ、組織を悪用する可能性があります。 主要な機会は、非人間を保護し、 AIエージェント 企業は、既存のエンドポイントソリューションの機能を超えて自律的なワークフローを導入するというアイデンティティです。 ベンダーは、検出性能ではなく、SMEの説明可能な自動化、統合対応アーキテクチャ、および管理されたEDRサービスに焦点を当てるべきです。 北アメリカには38.0%の市場シェアがあり、欧州は26.0%、アジア太平洋は26.1%のCAGRで成長すると予想されます。 プラットフォームの豊かさを地域コンプライアンスへの配慮、柔軟な展開オプション、信頼性の高いサービスデリバリーを組み合わせて、持続可能な市場需要を獲得することができます。
主要な区分はあります:
コンポーネント
- ソリューション
- サービス
- マネージド EDR
- プロフェッショナルサービス
- コンサルティング
- 導入事例
- トレーニング
- サポート
販売のポイント
- ワークステーション
- ノートパソコン
- サーバー
- クラウドシステム
- モバイルデバイス
- IoTデバイス
- 仮想マシン
- その他
導入事例
- クラウドベース
- オンプレミス
- ハイブリッド
- SaaSの特長
- ホスト
- プライベートクラウド
- パブリッククラウド
- エッジ
アプリケーション
- 脅威検出
- 脅威の探求
- インシデント対応
- 監視と監視
- インテリジェンス&リコネサンス
- マルウェア検出
- 行動分析
- その他
エンドユーザー
- BFSIの特長
- 政府機関
- テレコム
- ヘルスケア
- リテール
- 製造業
- IT&テレコム
- 教育機関
組織規模
- 大企業
- メニュー
- 政府機関
- スタートアップ
- 中規模企業
- 多国籍企業
- 重要なインフラ
- その他
地域分析による
北アメリカ
- アメリカ
- カナダ
- メキシコ
ヨーロッパ
- ドイツ
- イギリス
- フランス
- イタリア
- スペイン
- ロシア
- ヨーロッパの残り
アジアパシフィック
- 中国語(簡体)
- ジャパンジャパン
- インド
- 韓国
- オーストラリア
- アジア太平洋地域
南米
- ブラジル
- アルゼンチン
- 南米の残り
中東・アフリカ
- アラブ首長国連邦
- サウジアラビア
- カタール
- 南アフリカ
- 中東・アフリカの残り
よくある質問
よくある質問への素早い回答をご覧ください。
The endpoint detection and response (EDR) market size was valued at USD 6.99 billion in 2025 and is poised to reach USD 41.39 billion by 2033, expanding at a 24.90% CAGR
Key segments for the endpoint detection and response (EDR) market are Component (Solutions, Services, Managed EDR, Professional Services, Consulting, Implementation, Training, Support)Point of Sale (Workstation, Laptop, Server, Cloud System, Mobile Device, IoT Device, Virtual Machine, Others)Deployment (Cloud-Based, On-Premise, Hybrid, SaaS, Hosted, Private Cloud, Public Cloud, Edge)Application (Threat Detection, Threat Hunting, Incident Response, Surveillance & Monitoring, Intelligence & Reconnaissance, Malware Detection, Behavioral Analysis, Others)End User (BFSI, Government, Telecom, Healthcare, Retail, Manufacturing, IT & Telecom, Education)Organization Size (Large Enterprises, SMEs, Government Agencies, Startups, Mid-Sized Enterprises, Multinational Corporations, Critical Infrastructure, Others).
Growth is primarily driven by ransomware attacks, sophisticated cyber threats, hybrid work environments, cloud adoption, regulatory compliance requirements, and the integration of AI-powered threat detection and automated incident response.
The endpoint detection and response (EDR) market is led by major manufacturers, including CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, and Secureworks
North America holds a 38.0% market share, supported by mature cybersecurity infrastructure, high enterprise security spending, established technology providers, stringent compliance requirements, and widespread adoption of advanced endpoint protection.
Key opportunities include cloud-based EDR, AI-driven automated threat response, managed EDR services for SMEs, AI-agent identity protection, and scalable security solutions for emerging digital infrastructure.
- クラウドストライク
- センティネルワン
- マイクロソフト
- パロアルトネットワークス
- トレリックス
- ソフォス
- ブロードコム
- シスコ
- トレンドマイクロ
- Vmwareの特長
- チェックポイント
- フォーティーン
- ビットデフェンダー
- サイバーアソン
- セキュアワークス
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
最近発行されたレポート
-
Apr 2026
3D光学プロファイバ市場
エンドユース業界(製造、研究機関、自動車、航空宇宙および防衛、医療機器など)、および地理学による3d光学プロファイラ市場規模、シェア&分析レポート(コンファクタルテクノロジー、および白色光干渉)、エンドユース業界(製造、研究機関、自動車、航空宇宙および防衛、医療機器など)、および地理学(北アフリカ、ヨーロッパ、アジアパシフィック、中東、アフリカ、南および中央2031)、2021 - 2021 - 2021 - 2021
-
Apr 2026
深さセンサー市場
深度センサー市場規模, 共有 & 分析 タイプのレポート (赤外線深さセンサー, タイム・オブ・フライト (tof) センサー, ステレオ・ビジョン・センサー, 構造化された光センサー, 超音波深さセンサー), アプリケーションによって (自動車, ロボティクス, ゲーム, 消費者エレクトロニクス, 産業用オートメーション, ヘルスケア, セキュリティ & 監視, その他), エンド・ユーザーによる (自動車メーカー, 消費者エレクトロニクス企業, ヘルスケアプロバイダー, 工業企業, 産業用企業, ロボット会社, 他), および ゲッジ (31), 中央ヨーロッパ, 中央ヨーロッパ, 2021 中東, 中東, 中央, 中央, 中央, 中央, 中央, 中央, 中央, 中央, 中央, 中央, 中央
-
Apr 2026
デジタル製造市場
デジタル製造市場規模、コンポーネント(ハードウェア、ソフトウェア、サービス)によるシェア&分析レポート、テクノロジー(ロボティックス、3dプリンティング、モノのインターネット(iot)、その他)、アプリケーション(自動車および輸送、航空宇宙および防衛、コンシューマーエレクトロニクス、産業機械など)、プロセスタイプ(コンピュータベースの設計、コンピュータベースのシミュレーション、コンピュータ3d視覚化、分析、その他)、および地理(北アフリカ、ヨーロッパ、中東、南米、南米、南米、南米、南米)
-
Apr 2026
デジタルビザサービス市場
デジタルビザサービス 市場規模, シェア & タイプの分析レポート (個人旅行者, グループ旅行者), アプリケーションによって (観光, ビジネス旅行, その他), 地理学 (ノース・アメリカ, ユーロ, アジア・太平洋, 中東とアフリカ, 南と中央アメリカ), 2021 – 2031