
Regno Unito Software Difensore Sicurezza Dimensione della merce e previsione:
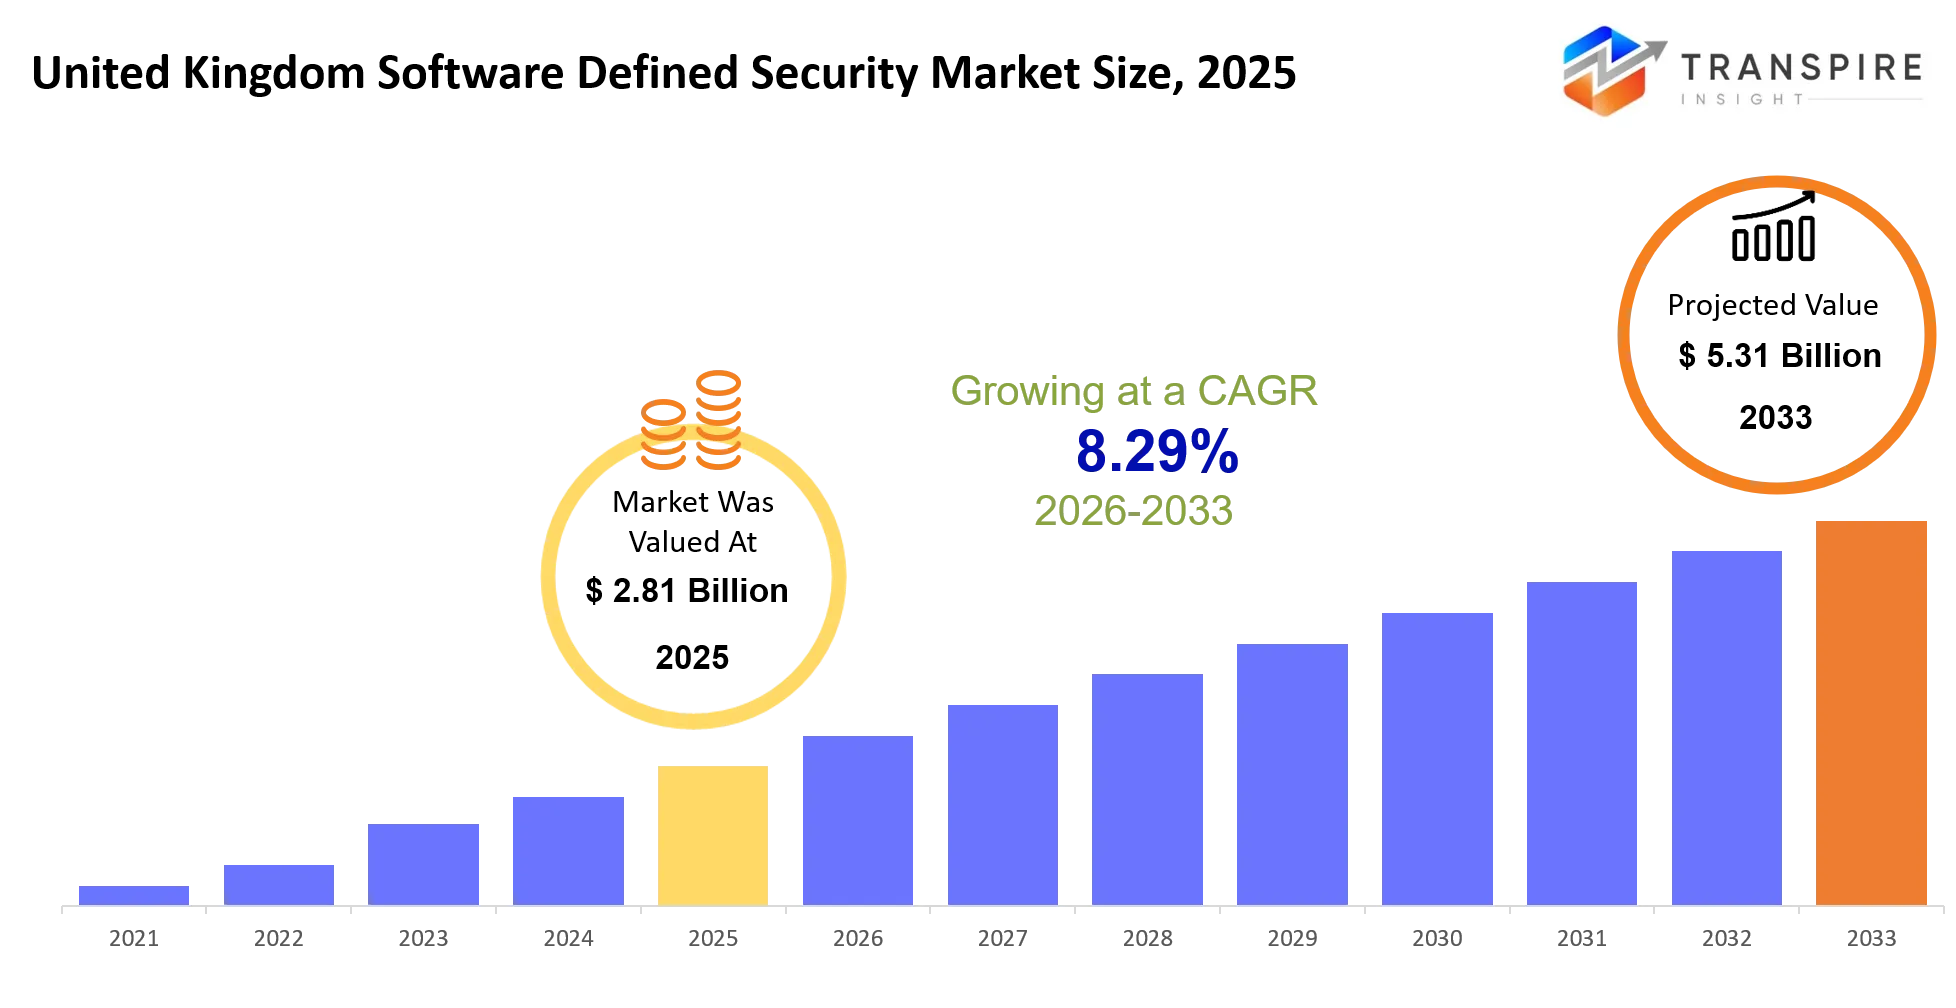
- Regno Unito Software Difensore Sicurezza Dimensione della merce 2025: USD 2.81 miliardi
- Regno Unito Software Difensore Sicurezza Mercata dimensione 2033: USD 5.31 miliardi
- Regno Unito Software Difensore Sicurezza Mercata CAGR: 8.29%
- Regno Unito Software Difensore Sicurezza Mercata Segments: By Solution Type (Software-defined Perimeter, Network Security Software, Cloud Security Platforms, Identity & Access Management, Zero Trust Security, AI-based Security Platforms, Others); By Deployment (Cloud-based Security, On-premise Security, Hybrid Security, SaaS Security Platforms, Others);
Per saperne di più su questo rapporto,  Scarica il report del campione gratuito
Regno Unito Software Difensore Sicurezza Sintesi della merce
Il Regno Unito Software Difenso Sicurezza Mercata è stata valutata a 2,81 miliardi di dollari nel 2025. Si prevede di raggiungere USD 5,31 miliardi entro il 2033. Questo è un CAGR dell'8,29% nel periodo.
Il Regno Unito Software Difenso Sicurezza Mercata è stata valutata approssimativamente a 2.81 miliardi di dollari nel 2025, ed è ancora in espansione. Molte aziende si stanno allontanando dai progetti di sicurezza centrati sull'hardware, verso piattaforme software guidate che possono proteggere i carichi di lavoro cloud, utenti remoti, reti di filiale e configurazioni IT fondamentalmente ibride, tutte da uno strato di controllo centralizzato. In termini reali, la sicurezza definita dal software consente alle organizzazioni di far rispettare le politiche di sicurezza costanti in ambienti digitali sparsi, ma senza appoggiarsi su un gruppo di elettrodomestici indipendenti o dispositivi “uno scopo”.
Negli ultimi cinque anni, il mercato ha anche cominciato a allontanarsi dalla difesa di rete perimetrale e verso strategie più miste come Secure Access Service Edge, SASE, Zero Trust e cloud framework di sicurezza nativi. Questo cambiamento ha raccolto la velocità dopo il lavoro remoto è stato adottato a scala, e anche quando gli incidenti ransomware sono aumentati, soprattutto a infrastrutture critiche, servizi finanziari e organizzazioni del settore pubblico. Allo stesso tempo, più distribuzioni multi-cloud hanno alterato le aspettative di sicurezza. Questo sta spingendo le imprese verso i modelli di protezione automatizzati guidati dalla politica. E quando le aziende trasferiscono applicazioni e dati in spazi cloud, i team di sicurezza finiscono per richiedere piattaforme scalabili che riducono il fastidio operativo, aumentando la visibilità. Così questo cambiamento si sta presentando come budget più forti per firewall definiti software, segmentazione di rete, orchestrazione di sicurezza e piattaforme di rilevamento delle minacce abilitate AI in tutto il Regno Unito, piuttosto direttamente.
Principali prospettive di mercato
- Nel 2025, il Regno Unito Software Difenso Sicurezza Mercata, fondamentalmente superato 2,8 miliardi di dollari, è stato spinto in avanti dalla migrazione cloud, il rollout di Zero Trust, e la necessità giorno per giorno per giorno per la protezione della forza lavoro ibrida, che è una sorta di grande affare.
- L'Inghilterra ha costituito circa il 72% della spesa per la sicurezza informatica nel 2025, soprattutto perché ha una forte concentrazione di servizi finanziari più centri di dati aziendali, lì.
- Londra è ancora il principale hub regionale, e continua a prendere slancio dalla domanda in banche, assicurazioni, settore pubblico e imprese tecnologiche tutti insieme, sì.
- La Scozia mostra uno dei percorsi di crescita più rapidi, supportati da investimenti in trasformazione digitale attraverso l'energia, le utilità e le infrastrutture pubbliche, in generale.
- Nel 2025, le piattaforme di sicurezza basate su SASE e cloud hanno assorbito quasi il 38% delle nuove implementazioni di sicurezza aziendali, in quanto le organizzazioni hanno cercato di consolidare il networking con le funzioni di sicurezza, senza troppi problemi.
- I firewall software-definiti stanno rimanendo la più grande fetta di prodotto, con più del 30% di quota di mercato nelle implementazioni di sicurezza aziendali, in genere parlando.
- Le piattaforme di rilevamento delle minacce alimentate dall'IA sono previste per diventare il segmento di crescita più veloce attraverso il 2033, principalmente a causa delle capacità di risposta degli incidenti automatizzate e dell'intero angolo di efficienza.
- Per le entrate, BFSI ha contribuito circa il 27% del mercato totale nel 2025 a causa di rigorosi obblighi di conformità e le esigenze di resilienza informatica, chiaramente.
- Nel frattempo, l'adozione del settore pubblico ha aumentato la velocità dopo diverse iniziative di sicurezza digitale guidate dal governo che si sono concentrate sulla protezione delle infrastrutture critiche e sulle relative garanzie.
Quali sono i driver chiave, restrizioni e opportunità nel Regno Unito Software Difenso Sicurezza Mercata?
La crescita del mercato è principalmente guidata da un rapido spostamento verso l'infrastruttura cloud ibrida e queste impostazioni di lavoro distribuite che continuano a presentarsi ovunque. Quando le imprese iniziano a spostare applicazioni importanti lontano da configurazioni on-premise in cloud pubblici e privati, il vecchio approccio di sicurezza focalizzato sul perimetro semplicemente non regge. Allo stesso tempo la pressione regolamentare, come le regole di protezione dei dati e le aspettative di resilienza informatica, ha fondamentalmente nudged organizzazioni verso architetture Zero Trust, piattaforme SASE e tecniche di segmentazione definite dal software. Alla fine questa mossa tende ad aumentare i costi ricorrenti per gli abbonamenti software, una maggiore spesa per i servizi di sicurezza gestiti, oltre a una più forte piattaforma ha portato gli investimenti di sicurezza.
Tuttavia, il più grande restringimento è la difficoltà generale di legare strumenti di sicurezza definiti dal software in infrastrutture aziendali più vecchie. Molte grandi organizzazioni gestiscono diversi prodotti di sicurezza da diversi fornitori, e che porta a mal di testa di interoperabilità, insieme a rischi di migrazione reali. Inoltre, la diffusione di strutture di sicurezza ben consolidate richiede importanti capitali, know-how specialistico e qualche rielaborazione operativa. Così le timeline di distribuzione si estendono, e un numero equo di organizzazioni di medie dimensioni finiscono incapace di modernizzare completamente i loro ambienti di sicurezza.
Una forte opportunità si sta manifestando attraverso operazioni di sicurezza autonome guidate dall'IA. Sempre più aziende sono alla ricerca di piattaforme in grado di collegare o correlati eventi di sicurezza su cloud, endpoint, identità e livelli di rete. Con i centri operativi di sicurezza alimentati AI, la caccia automatica delle minacce e l'analisi comportamentale diventano più comuni c'è una chiara nuova direzione di crescita. Le aziende che investono in queste piattaforme di sicurezza unificate AI hanno permesso di continuare a vedere una forte domanda nella maggior parte del periodo di previsione 2026-2033.
Che cosa ha l'impatto dell'intelligenza artificiale è stato sul Regno Unito Software Difenso Sicurezza Mercata?
L'intelligenza artificiale ha, in qualche modo, trasformato in un pezzo centrale di moderne implementazioni di sicurezza definite dal software in tutto il Regno Unito. Le aziende ora si affidano sempre più ai motori AI per automatizzare l'identificazione delle minacce, l'applicazione delle politiche, l'analisi della condotta degli utenti e anche l'amministrazione della segmentazione di rete. In pratica, i gruppi di sicurezza distribuiscono modelli di machine learning che leggono attraverso milioni di eventi di rete, fondamentalmente in tempo reale, in modo che le piattaforme software-definite possano notare le probabilità e reagire alle minacce prima di andare alla deriva, e si diffondono in spazi cloud e on-premise.
L'analisi predittiva ha notevolmente aiutato l'efficienza giornaliera. I modelli di AI guardano indietro le abitudini di attacco passato, l'attività endpoint, i modelli di identità e il traffico di rete, quindi provano a prevedere potenziali incidenti di sicurezza mentre anche ordinare che la bonifica dovrebbe venire prima. Molte organizzazioni menzionano una risposta più rapida agli incidenti, meno trigger falsi e una migliore osservazione della conformità grazie alle piattaforme di orchestrazione di sicurezza automatizzate. Alcune configurazioni avanzate semplificano anche il rollout delle politiche di sicurezza attraverso le reti distribuite, riducendo il lavoro di configurazione manuale e riducendo i tempi di fermo operativo.
Più recenti distribuzioni mostrano risultati che si può effettivamente misurare. Il Ministero della Giustizia del Regno Unito ha riferito circa un 400% di ascensore in incidenti di sicurezza che sono stati risolti automaticamente dopo l'adozione di tecnologie di sicurezza abilitate AI. Tuttavia, l'adozione dell'IA rimane un po' vincolata. I soliti bloccanti si presentano – costi di integrazione elevati, infrastrutture legacy frammentate, problemi di pulizia dei dati e una carenza di professionisti qualificati della sicurezza informatica – in modo che i rollouts rimangano più lenti per molte organizzazioni, specialmente quelle piccole e medie.
Mercato chiave Tendenze
- A partire dal 2022, molte aziende hanno spostato i loro budget di sicurezza lontano da apparecchi isolati standalone e più verso piattaforme SASE combinate, sai, quelli che cucino insieme in rete con i controlli di tipo Zero Trust e la sicurezza cloud tutto in una volta.
- Non è solo un piccolo cambiamento, ora oltre il 60% delle grandi organizzazioni del Regno Unito stanno giudicando piattaforme di sicurezza principalmente da abilità di automazione, invece di numeri di prestazioni hardware di vecchia scuola, se questo ha senso.
- Inoltre, AI-assisted minaccia di rilevamento l'adozione veramente è salito in 2024-2026 perché le minacce ransomware è diventato più sofisticato, e francamente modo più difficile per pin giù attraverso le recensioni manuali da solo.
- Nel 2025, Palo Alto Networks ha anche condiviso che hanno visto un salto del 400% in incidenti risolti automaticamente all'interno di un importante rollout del settore pubblico del Regno Unito, che è piuttosto significativo.
- E poi c'è l'orchestrazione di sicurezza multi-cloud, che è diventato un focus superiore dopo che le aziende hanno spinto più carichi di lavoro attraverso AWS, Azure e Google Cloud, diffondendo tutto.
- Anche intorno al 2025, Cisco ha aumentato gli investimenti in infrastrutture AI sicure, suggerendo che le imprese stanno esigendo una protezione più forte per i carichi di lavoro AI, non solo applicazioni regolari più.
- Dal lato della partnership, Vodafone Business, insieme a Fortinet ha ampliato la loro collaborazione nel 2025, mirando a fornire reti convergenti e servizi di sicurezza in più mercati.
- Nel frattempo le istituzioni finanziarie si stanno appoggiando alla microsegmentazione definita dal software, principalmente per migliorare la resilienza contro i cyberattacchi laterali, piuttosto che aspettare fino a quando qualcosa non è già compromesso.
- Sempre più fornitori di sicurezza stanno anche calando copiloti generativi AI direttamente nei processi SOC, che aiuta a ridurre l'affaticamento all'erta e accelerare i flussi di lavoro di indagine che hanno usato per trascinarsi.
- Infine, le organizzazioni sembrano preferire le strategie di consolidamento della piattaforma, il che significa che utilizzano meno fornitori di sicurezza nel complesso, cercando di migliorare la visibilità in ambienti ibridi, il tutto allo stesso tempo.
Regno Unito Software Difensore Sicurezza Segmentazione dei Mercati
Per tipo di soluzione
Software definito Perimetro ha ancora il punto dominante, anche quando le imprese lentamente si appoggiano più negli approcci di sicurezza senza perimetro per il cloud, e anche l'accesso remoto, ambienti. Network Security Software si basa proprio dietro di esso, soprattutto perché svolge una parte chiave nella difesa dell'infrastruttura aziendale da minacce informatiche, più l'accesso indesiderato o non autorizzato. Le Piattaforme di sicurezza cloud continuano ad arrampicarsi, poiché le organizzazioni spingono più carichi di lavoro in configurazioni multi-cloud e hanno bisogno di protezione centralizzata in quegli spazi. Identity & Access Management rimane anche molto rilevante, perché le aziende stanno cercando di governare chi può accedere a cosa, e ridurre i rischi basati sull'identità attraverso sistemi di diffusione.
Zero Trust Security è previsto per crescere rapidamente, in quanto le aziende si allontanano dai vecchi progetti leader della fiducia e li sostituiscono con i framework di verifica costanti. Le piattaforme di sicurezza basate su AI dovrebbero anche vedere una forte crescita, in gran parte perché l'automazione continua a migliorare come le minacce vengono rilevate, come le squadre veloci rispondono e come il monitoraggio della sicurezza accurato si rivela essere. Le altre soluzioni aiutano ancora con esigenze più strette, come per i sistemi legacy, o per quelle situazioni aziendali specializzate. E la continua modernizzazione dei sistemi IT aziendali dovrebbe mantenere costante la domanda globale in tutti i segmenti, o almeno questa è la direzione generale.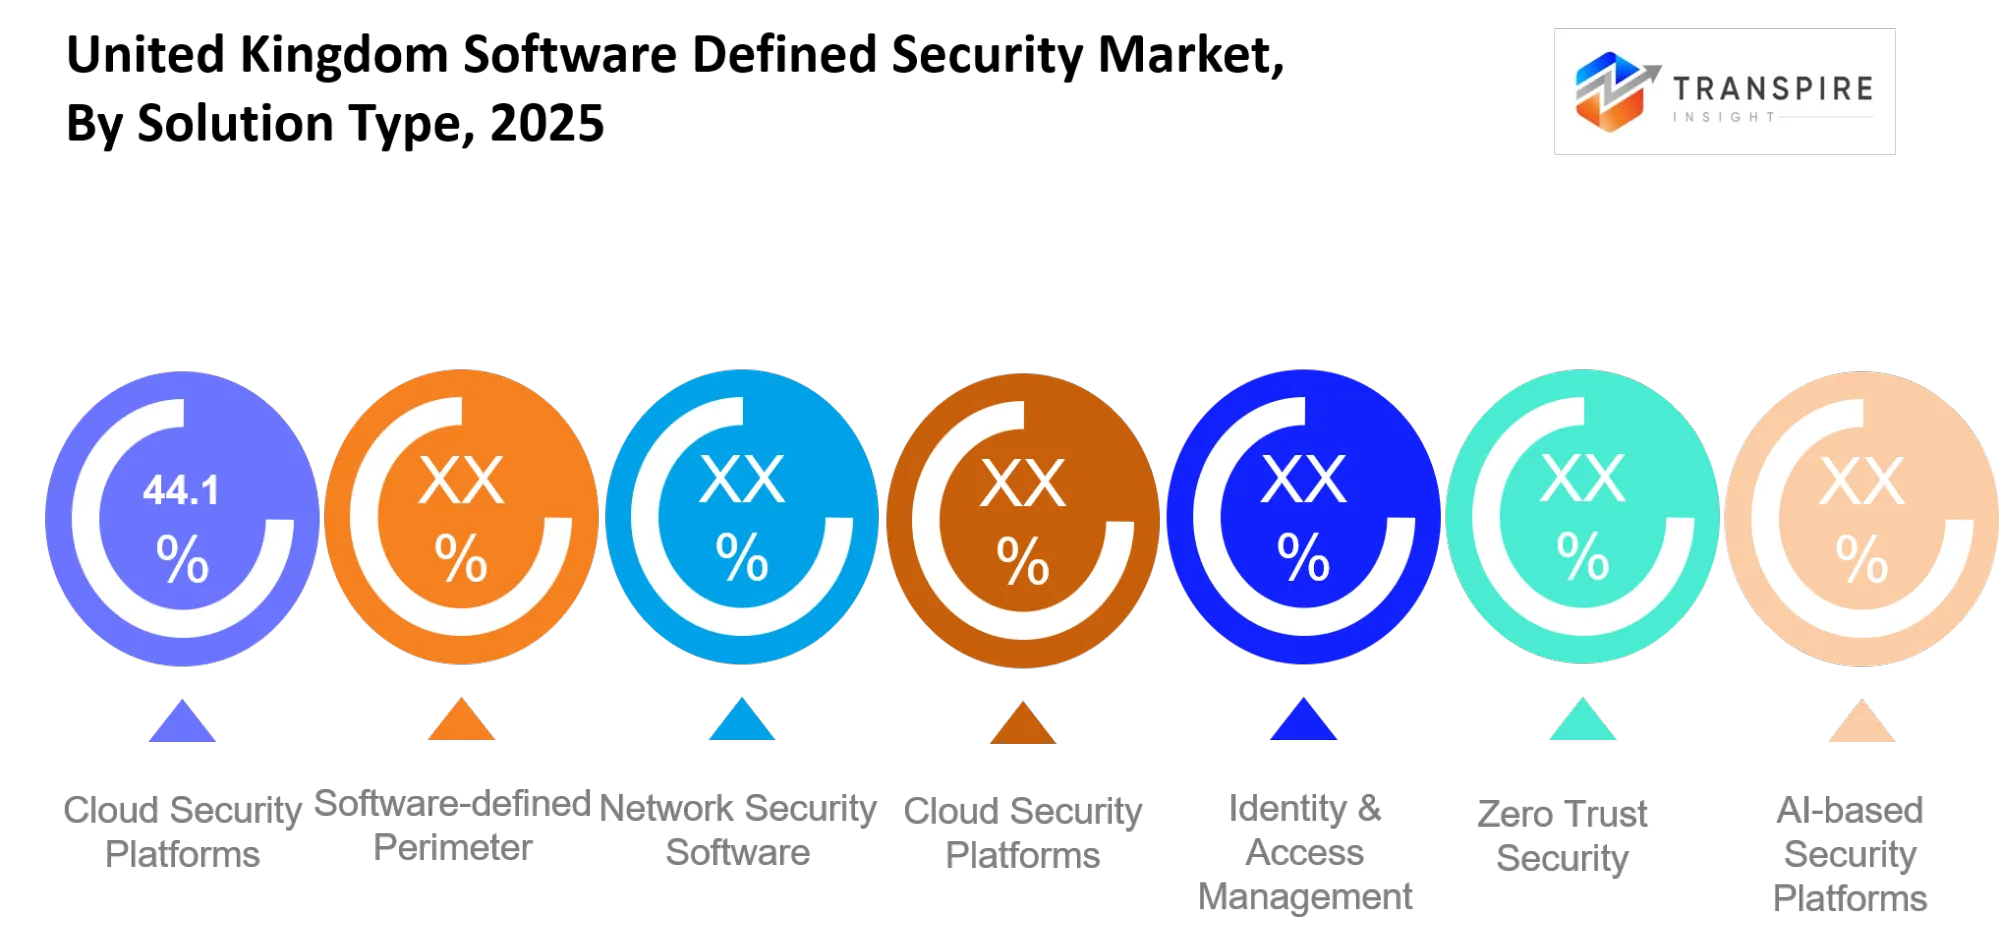
Per saperne di più su questo rapporto, Scarica il report del campione gratuito
Da Deployment
Cloud-based Security kinda detiene la posizione dominante, perché le aziende stanno spostando le loro operazioni di sicurezza in ambienti cloud scalabili sempre più. On-premise Anche la sicurezza è ancora rilevante, soprattutto quando le organizzazioni hanno rigorosi controlli dei dati, esigenze di conformità, e bene, infrastrutture legacy che non possono essere solo scambiati. Hybrid Security è ampiamente adottato come le persone cercano di bilanciare la flessibilità del cloud con i requisiti di controllo on-premise, in particolare attraverso i sistemi IT distribuiti. Saa Sicurezza Piattaforme sono anche in crescita, soprattutto perché i modelli basati su abbonamento si sentono più facili, e la distribuzione tende ad essere più semplice.
La sicurezza basata su cloud dovrebbe rimanere in cima, guidata dalla migrazione cloud in corso e dalla più grande spinta di trasformazione digitale attraverso le imprese. Saa Sicurezza Le piattaforme sono proiettate per mostrare la crescita più rapida, dal momento che molte organizzazioni come soluzioni di sicurezza che sono flessibili e convenienti, tipo di come è più semplice da adottare senza aggiungere troppo overhead. Hybrid Security probabilmente manterrà un ruolo stabile in quanto le imprese si occupano di complesse configurazioni IT in più di un'infrastruttura, quindi ha senso. E poi altri modelli di distribuzione esisteranno ancora per supportare esigenze specializzate, come nelle industrie regolamentate e in quegli ambienti di sistema legacy in cui il cambiamento avviene lentamente.
Per applicazione
BFSI è ancora in cima, soprattutto perché ha una pesante dipendenza dai trasferimenti digitali sicuri, proteggendo i record dei clienti e rispettando severe regole di conformità regolamentare che non sono mai veramente rilassate. L'assistenza sanitaria si trova al secondo posto, in quanto gli ospedali e gli altri fornitori continuano a investire in un'attenta gestione dei dati dei pazienti e nei sistemi sanitari digitali che non tagliano gli angoli. Le istituzioni governative prendono una parte significativa, dal momento che sono guidati da iniziative nazionali di sicurezza informatica, più hanno bisogno di forti protezioni per le infrastrutture critiche e questo tipo di cose. IT & Telecom continua a muoversi abbastanza fortemente, perché i grandi programmi di infrastruttura di rete stanno rotolando fuori e l'espansione del servizio cloud sta accadendo a un ritmo costante.
Il commercio al dettaglio dovrebbe crescere in modo misurato, alimentato dall'aumento del commercio online e dalla continua domanda di flussi di pagamento sicuri insieme alle garanzie dei dati del cliente. La produzione è progettata per mostrare la crescita solida in quanto i sistemi industriali diventano più collegati e, onestamente, più esposti alle minacce informatiche. BFSI rimarrà il leader, a causa della costante pressione normativa e della necessità di salvaguardare le informazioni di alto valore. Gli altri settori acquisiranno gradualmente, supportati da una più ampia adozione digitale e da una maggiore spesa per la sicurezza aziendale.
Da Enterprise Size
Le grandi aziende hanno la posizione più dominante perché hanno questa vasta infrastruttura IT, budget più grandi per la sicurezza informatica e requisiti di sicurezza che sono piuttosto complessi in tutte le operazioni globali. Nel frattempo, anche le PMI mantengono una solida quota, soprattutto quando l'adozione digitale continua a progredire e la consapevolezza della sicurezza informatica migliora nelle organizzazioni di medie dimensioni. Le startup sono ancora una fetta più piccola ma stanno crescendo, soprattutto perché le nuove aziende digitali stanno ora privilegiando la sicurezza dalle fasi di sviluppo precoce. Le altre categorie di imprese hanno anche importanza, sorta di contribuire a loro modo attraverso esigenze operative specializzate e specifiche esigenze di sicurezza del settore.
Le grandi imprese dovrebbero rimanere in testa in quanto continuano a investire in piattaforme di sicurezza avanzate e integrate e sistemi di protezione assistita da AI. Le PMI rischiano di mostrare la crescita più rapida in quanto le soluzioni di sicurezza basate su cloud convenienti e SaaS stanno diventando più facili da raggiungere e da distribuire. Le startup dovrebbero espandersi più gradualmente, come la sicurezza informatica si trasforma in un requisito fondamentale all'interno di modelli di business digitali. Altri segmenti continueranno a sostenere l'espansione globale del mercato attraverso implementazioni di sicurezza mirate e specializzate.
Quali sono i casi chiave di utilizzo Guidare il Regno Software Difenso Sicurezza Mercata?
Il caso di utilizzo più grande rimane la protezione della rete aziendale, attraverso i contesti cloud ibridi, Kinda. Le istituzioni finanziarie, gli operatori di telecomunicazioni e le agenzie governative implementano piattaforme di sicurezza definite dal software in modo da poter applicare politiche di sicurezza uniformi tra data center, cloud workload, sedi di ramo e anche utenti remoti. Questa applicazione tende a guidare la spesa più grande perché affronta sia il rischio di sicurezza informatica e che giorno per giorno la complessità operativa.
Poi ci sono le applicazioni secondarie, che mantengono l'ampliamento attraverso la produzione, la sanità e la vendita al dettaglio. I team utilizzano la segmentazione software-definita per separare i sistemi operativi critici della missione e mantenere i dispositivi collegati da muoversi lateralmente verso altre aree in senso informatico. In particolare nel settore sanitario, i fornitori stanno adottando sempre più framework Zero Trust, per proteggere i dati dei pazienti e cloud cloud ha ospitato applicazioni senza molte ipotesi.
Anche i casi di uso più recente vengono visualizzati, come la protezione del carico di lavoro AI e una sorta di operazioni di sicurezza autonome. Quando le imprese si spostano verso le applicazioni AI generative, oltre all'infrastruttura di calcolo dei bordi, queste piattaforme di sicurezza definite dal software si adattano per guardare il traffico macchina-macchina, proteggere i modelli AI e automatizzare l'applicazione della politica in ambienti molto sparsi.
| Rapporto Metrics | Dettagli |
Valore della dimensione del mercato nel 2025
USD 2.81 miliardi
Valore della dimensione del mercato nel 2026
USD 3,04 miliardi
Previsioni delle entrate nel 2033
USD 5,31 miliardi
Tasso di crescita
CAGR dell'8,29% dal 2026 al 2033
Anno di fondazione
2025
Dati storici
2021 - 2024
Periodo di previsione
2026 - 2033
Copertura dei report
Previsioni sui ricavi, paesaggio competitivo, fattori di crescita e tendenze
Ambito territoriale
Regno Unito
Azienda chiave profilata
Palo Alto Networks, Cisco Systems, VMware, Fortinet, Check Point Software, Zscaler, Juniper Networks, IBM, Broadcom, Microsoft, Trend Micro, Sophos, Okta, CrowdStrike, Netskope
Ambito di personalizzazione
Personalizzazione del rapporto libero (paese, area regionale e segmento). Avail opzioni di acquisto personalizzate per soddisfare le vostre esigenze di ricerca esatte.
Segmentazione della relazione
Con Solution Type (Software-defined Perimeter, Network Security Software, Cloud Security Platforms, Identity & Access Management, Zero Trust Security, AI-based Security Platforms, Others); By Deployment (Cloud-based Security, On-premise Security, Hybrid Security, SaaS Security Platforms, Others); By Application (BFSI, Healthcare, Government, IT & Telecom, Enterprise, Retail, Manufacturing, Others);
Quali regioni guidano la crescita del software Regno Unito Difenso Sicurezza Mercata?
L’Inghilterra è ancora una sorta di regione dominante nel Regno Unito Software Difenso Sicurezza Mercata, almeno così si legge nel complesso. Londra ha una grande concentrazione di istituzioni finanziarie, fornitori di servizi cloud, fornitori di sicurezza informatica e operatori di infrastrutture digitali. Con una forte supervisione normativa da parte dei regolatori finanziari e delle autorità di protezione dei dati, le aziende continuano a mettere soldi in tecnologie di sicurezza informatica più avanzate. C'è anche questo mix maturo di fornitori di sicurezza gestiti, operatori cloud e impresa software software le imprese, che semplicemente mantengono costante la leadership regionale.
La Scozia è il secondo più grande contributore alle entrate di mercato, anche se la storia della domanda si sente diversa da Londra. Invece di essere principalmente finanziati, la Scozia ottiene slancio da energia, utilità, servizi pubblici e infrastrutture industriali legate agli investimenti di sicurezza informatica. In tali settori, le organizzazioni si appoggiano duramente alla resilienza operativa e alla protezione delle infrastrutture essenziali e critiche. Ciò significa una domanda stabile per piattaforme di sicurezza definite dal software. Inoltre i programmi di modernizzazione digitale supportati dal governo continuano a presentarsi, supportando l'espansione del mercato a lungo termine
Il Galles sembra che stia crescendo più velocemente. Investimenti recenti nei servizi pubblici digitali, progetti di infrastrutture intelligenti e parchi business focalizzati sulla tecnologia hanno superato la spesa per la sicurezza informatica. Le organizzazioni locali utilizzano sempre più modelli operativi cloud-first, che poi crea una nuova domanda software software- protezione di rete definita e framework di sicurezza Zero Trust. Dal punto di vista dell'investitore o del fornitore di soluzioni, il Galles è un percorso di crescita piuttosto attraente attraverso il 2033, in gran parte perché i tassi di adozione sono ancora inferiori rispetto alle regioni più mature del Regno Unito.
Chi sono i giocatori chiave nel Regno Unito Software Difenso Sicurezza Mercata e come si compone?
Il panorama competitivo è ancora abbastanza moderatamente consolidato, ma il modo in cui i fornitori di sicurezza informatica globali vanno dopo i clienti è praticamente lo stesso, la larghezza della piattaforma, le funzionalità AI, le integrazioni cloud e i servizi di sicurezza gestiti... quel genere di cose. Ultimamente, sembra che la concorrenza si sia allontanata dalla vendita di prodotti di sicurezza standalone, e più verso ecosistemi di sicurezza unificati, dove networking, protezione dell'identità, sicurezza endpoint e difesa cloud vivono insieme in una sola architettura. E si possono vedere i fornitori che spingono più forte sull'automazione e l'efficienza operativa, non solo le prestazioni hardware raw.
Cisco, però, si distingue per la costruzione di sicurezza direttamente in infrastrutture di rete e ambienti cloud ibridi. Anche la loro recente attenzione su infrastrutture AI sicure, e quelle soluzioni di infrastruttura digitale sovrana rafforza l'intero posizionamento con i conti governativi e le imprese più grandi, anche quando i bilanci si stringono.
Palo Alto Networks compete con le operazioni di sicurezza basate su AI, Prisma SASE e le piattaforme di automazione Cortex. Hanno anche partnership con enti governativi del Regno Unito e fornitori di cloud, e che li aiuta ad espandere l'adozione in settori regolamentati, dove gli acquirenti tendono ad essere un po 'attenti.
Fortinet si appoggia alla rete convergente e alla sicurezza, soprattutto attraverso la sua architettura in tessuto di sicurezza. E 'più come, la collaborazione strategica con i fornitori di telecomunicazioni e partner di servizi gestiti, e che estende la loro impronta in ambienti aziendali distribuiti, in particolare dove sedi di filiali sono ovunque e team sono a corto di personale.
Poi c'è VMware di Broadcom, che si basa sul privato sicurezza cloud e i punti di forza dell'infrastruttura definiti dal software. Il loro approccio ecosistemico è incentrato sulla mobilità sicura dei carichi di lavoro e sulla sicurezza cloud integrata attraverso le configurazioni ibride. Si tratta di meno di un unico strumento, più di mantenere tutto collegato, che suona ovvio, ma molti venditori ancora non lo fanno in modo pulito.
Elenco delle società
- Palo Alto Networks
- Sistemi Cisco
- VMware
- Fortinet
- Software di controllo
- Zscaler
- Reti Juniper
- IBM
- Broadcom
- Microsoft
- Micro
- Sophos
- Okta
- La folla
- Netskope
Sviluppo recente Notizie
Nel maggio 2026, Westcon-Comstor entrò in una partnership con Palo Alto Networks per lanciare SASEvolution. L'iniziativa raggruppa Prisma SASE con servizi gestiti, consentendo alle imprese del Regno Unito di accelerare l'adozione di architetture di sicurezza definite dal software e Zero Trust attraverso modelli di distribuzione semplificati.http://www.westconcomstor.com
Nel febbraio 2026, Palo Alto Networks completò la sua acquisizione di CyberArk Software. L'affare ha rafforzato le capacità di sicurezza basate sull'identità all'interno di piattaforme di sicurezza definite dal software unificato, migliorando l'applicazione di Zero Trust per le imprese operanti in ambienti cloud ibridi nel Regno Unito.http://www.facebook.com
Nel gennaio 2026 NEC Software Solutions acquisì Meganexus. L'acquisizione ha ampliato il portafoglio software di sicurezza del governo digitale e del settore giudiziario NEC, rafforzando la domanda di soluzioni di sicurezza definite dal software nell'infrastruttura del settore pubblico del Regno Unito.http://www.prolificnorth.co.uk
Quali informazioni strategiche definiscono il futuro del Regno Unito Software Difenso Sicurezza Mercata?
Il Regno Unito Software Difenso Sicurezza Mercata si sta muovendo verso questi ecosistemi di sicurezza abbastanza altamente automatizzati, abilitati dall'IA, dove rete, identità, protezione cloud e risposta alle minacce funzionano attraverso una piattaforma software unificata. Quel cambiamento è stato spinto dalla migrazione cloud aziendale, la complessità di attacchi informatici che continua ad arrampicarsi, e questo ha anche bisogno di salvaguardare l'infrastruttura digitale abilitata AI. Ma un rischio che viene lucidato sopra, è la concentrazione della piattaforma. Quando le organizzazioni finiscono per consolidare intorno a un piccolo insieme di fornitori integrati, può portare a punti deboli operativi perché sono a seconda di ecosistemi limitati, e anche tende a ridurre la flessibilità di approvvigionamento.
Allo stesso tempo, c'è un'opportunità che sta iniziando a mostrare più chiaramente, come piattaforme di governance della sicurezza AI che possono monitorare, convalidare e proteggere i modelli AI aziendali e gli agenti autonomi. Questo segmento è ancora nella sua fase iniziale, ma è probabile che si trasformi strategicamente importante come AI rollouts espandersi. Per i giocatori di mercato, la mossa ragionevole è quello di sottolineare le architetture interoperabili, e anche i quadri di integrazione aperti, in modo da poter regolare come requisiti di sicurezza continuare a cambiare, piuttosto che rimanere bloccato all'interno di un unico ecosistema tecnologico.
Regno Unito Software Difensore Sicurezza Segmentazione del Rapporto Mercati
Per tipo di soluzione
- Perimetro definito software
- Software di sicurezza di rete
- Piattaforme di sicurezza cloud
- Gestione dell'identità e dell'accesso
- Sicurezza zero trust
- Piattaforme di sicurezza basate su AI
- Altri
Da Deployment
- Sicurezza basata su cloud
- Sicurezza on-premise
- Sicurezza ibrida
- Piattaforme di sicurezza SaaS
- Altri
Per applicazione
- BFSI
- Assistenza sanitaria
- Governo
- IT & Telecom
- Vendita al dettaglio
- Produzione
- Altri
Da Enterprise Size
- Grandi imprese
- PMI
- Avviamento
- Altri
Domande frequenti
Trova risposte rapide alle domande più comuni.
La dimensione del mercato di sicurezza definita del software del Regno Unito prevista per il mercato sarà USD 5,31 miliardi nel 2033.\n.
I segmenti chiave per il mercato di sicurezza definito dal software del Regno Unito sono per tipo di soluzione (perimetro definito dal software di rete, piattaforme di sicurezza cloud, gestione dell\'identità e dell\'accesso, sicurezza della fiducia zero, piattaforme di sicurezza basate sull\'intelligenza artificiale, altre).
I principali player del mercato di sicurezza del software del Regno Unito sono Palo Alto Networks, Cisco Systems, VMware, Fortinet, Check Point Software, Zscaler, Juniper Networks, IBM, Broadcom, Microsoft, Trend Micro, Sophos, Okta, CrowdStrike, Netskope.
L\'attuale Regno Unito Software Defined Security Market dimensioni è USD 2.81 miliardi nel 2025.
Il Regno Unito Software Defined Security Market CAGR è 8,29% dal 2026 al 2033.
- Palo Alto Networks
- Sistemi Cisco
- VMware
- Fortinet
- Software di controllo
- Zscaler
- Reti Juniper
- IBM
- Broadcom
- Microsoft
- Micro
- Sophos
- Okta
- La folla
- Netskope
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Rapporti pubblicati di recente
-
Apr 2026
3D Optical Profiler Market
3d ottica profiler market size, share & analisi report per tipo (desktop 3d ottica profiler, e portatile 3d ottica profiler), per tecnologia (tecnologia confocale, e interferenza della luce bianca), per industria end-use (manufacturing, istituti di ricerca, automotive, aerospaziale e difesa, dispositivi medici, e altro), e geografia (nord america, europe, asia-pacific, medio oriente e africa 21
-
Apr 2026
Mercato del sensore di profondità
profondità sensore dimensione del mercato, rapporto di condivisione e analisi per tipo (sensori di profondità infrarossi, sensori time-of-flight (tof), sensori di visione stereo, sensori di luce strutturati, sensori di profondità ultrasuoni), per applicazione (automotive, robotica, gaming, elettronica di consumo, automazione industriale, sanità, sicurezza e sorveglianza, altri), da parte degli utenti finali (produttori di elettronica di consumo, fornitori di sanità, aziende industriali, agenzie di sicurezza, società di gioco, società di media, società di videogiochi, società di media
-
Apr 2026
Mercato della produzione digitale
digital manufacturing market size, share & analisi report per componente (hardware, software e servizi), per tecnologia (robotics, stampa 3d, internet of things (iot), e altri), per applicazione (automotiva e trasporto, aerospaziale e difesa, elettronica di consumo, macchinari industriali, e altri), per tipo di processo (computer-based designing, computer-based simulazione, computer 3d visualizzazione, analisi, e altri), e geografia (nordeuropaf
-
Apr 2026
Mercato dei servizi visti digitali
servizi di visto digitale dimensione del mercato, rapporto di condivisione e analisi per tipo ( viaggiatori individuali, viaggiatori di gruppo), per applicazione (turismo, viaggi d'affari, altri), e geografia (nord america, europe, asia-pacifico, medio oriente e africa, sud e america centrale), 2021 – 2031