
Piattaforme di revisione del codice sicuro MercataSummary:
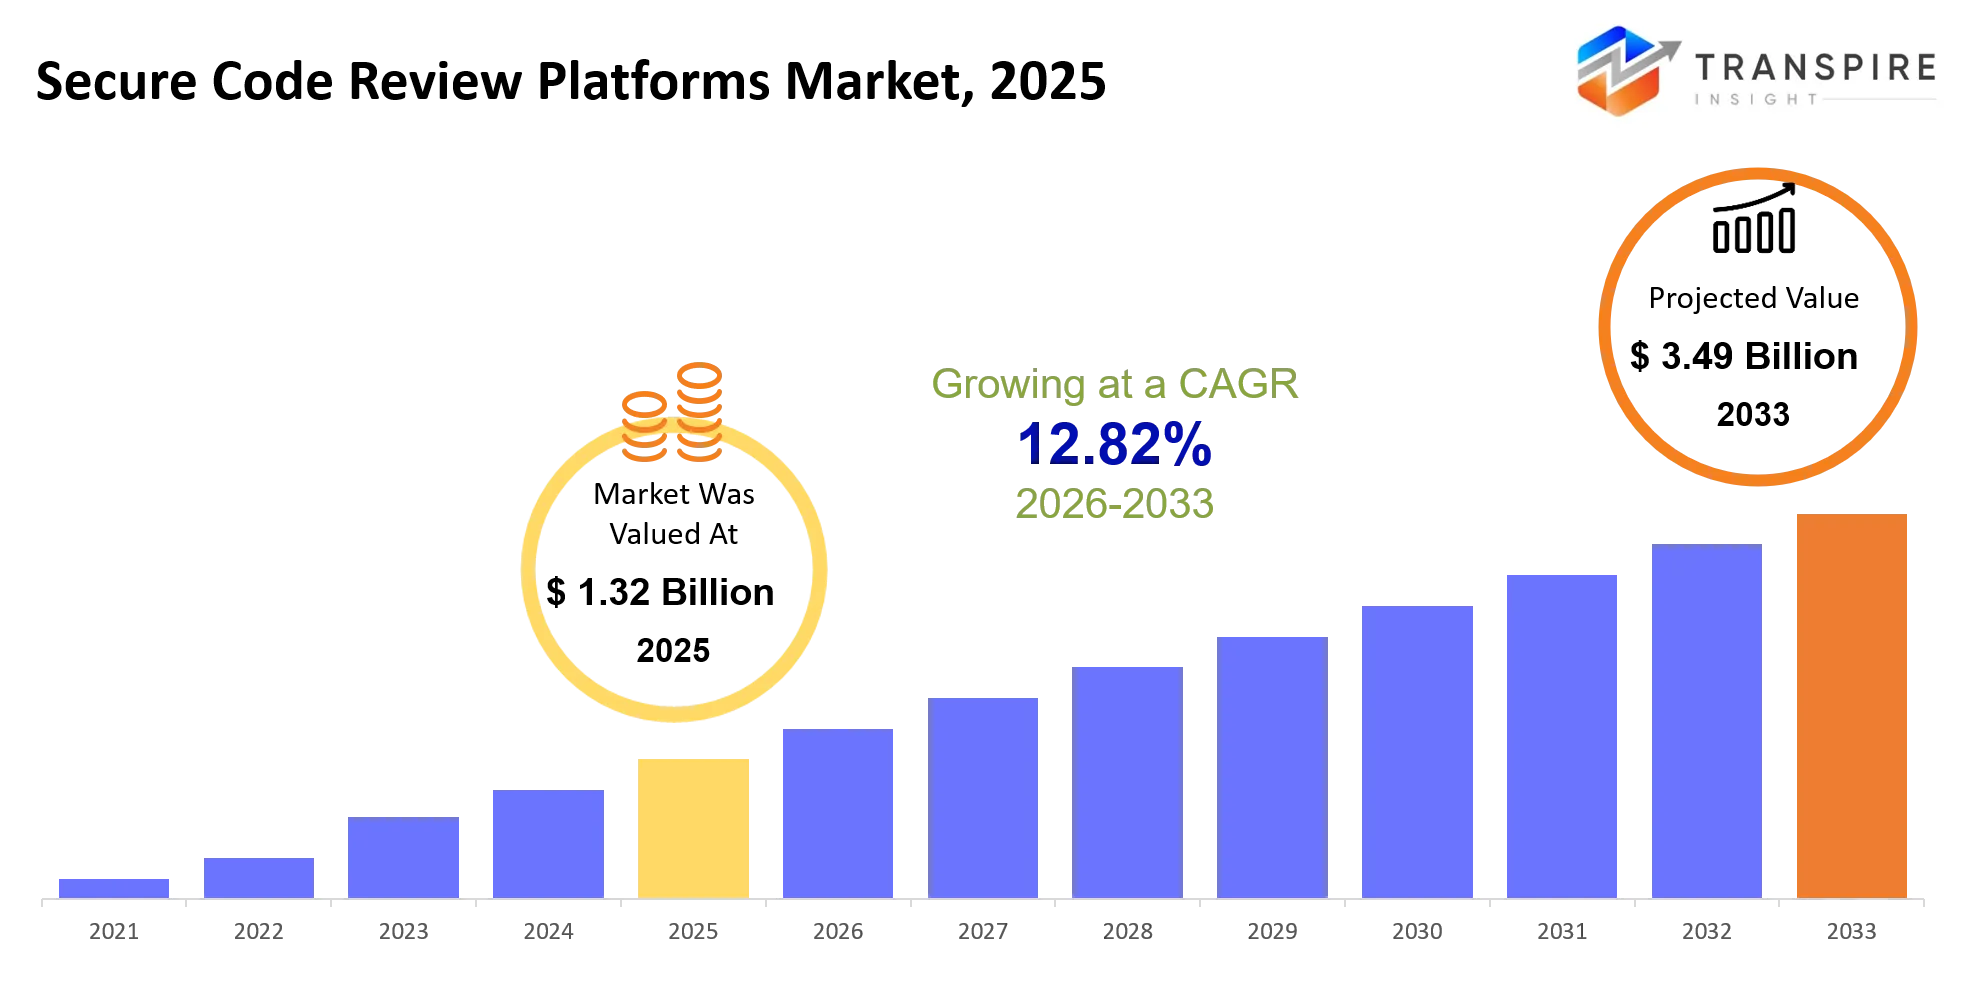
Come per la Transpire Insight Analysis, il Piattaforme di revisione del codice sicuro Mercatasize è stimato a 1,32 miliardi di dollari nel 2025 e si prevede di raggiungere 3,49 miliardi di dollari entro il 2033, in crescita ad un CAGR del 12,82% dal 2026 al 2033.
piattaforme di revisione del codice sicuro aiutano i team di sviluppo a identificare i difetti di sicurezza del codice app prima che navi. Le piattaforme hanno incorporato la sicurezza in repository, IDE e processi di integrazione/erogazione continua invece di affidarsi a audit durante le ultime fasi di consegna. Negli ultimi tre-cinque anni, il mercato è maturato da una scansione statica basata su regole per includere ora le recensioni assistite da AI, consapevoli di contesto che possono dare priorità ai risultati, spiegare la gravità e i rischi dei difetti di sicurezza, e raccomandare le correzioni. Il cambiamento strutturale del mercato significa che si tratta di una convergenza dei test di sicurezza, del flusso dev e della generazione basata su AI. Un importante trigger diretto è la fornitura in rapida crescita del codice generato dall'IA, il 45% dei quali ha fallito i test di sicurezza e ha presentato le vulnerabilità OWASP Top 10 nell'analisi del 2025, ha notato Veracode. Nel complesso, la crescita è alimentata da una relazione causale: uno sviluppo più veloce assistita da AI guida più codice, più rischi non testati, e quindi la necessità per le imprese di automatizzare le recensioni sicure prima nel ciclo di vita del software.
Piattaforme di revisione del codice sicuro MercataSize & Forecast:
- Dimensione del mercato 2025: USD 1.32 miliardi
- Valore di mercato previsto (2033): 3,49 USD
- Previsioni CAGR (2026-2033): 12.82%
- Regione leader nel 2025: Nord America
- Regione in crescita più veloce: Asia Pacifico
- Profili aziendali chiave: Sistemi epici, Oracle Health, MEDITECH, Veradigm, eClinicalWorks, NextGen Healthcare, athenahealth, GE Health Cura, Siemens Healthineers, Philips, Allscripts, CPSI, Greenway Health, InterSystems, Tietoevry.
Key Piattaforme di revisione del codice sicuro MercataInsights:
Il mercato si sta spostando da uno strumento di scansione di vulnerabilità standalone a una piattaforma di sviluppo sicura integrata, basata sull'intelligenza artificiale che integra il rilevamento, la priorità e la bonifica. Il nuovo vantaggio competitivo è quello di minimizzare l'attrito dello sviluppatore, dimostrare la disponibilità di conformità e garantire codice generato dall'IA.
- I test di sicurezza delle applicazioni statiche rappresentano il 36,8% della domanda di tipo di revisione e il portafoglio di Fortify di Synopsys sta crescendo con l'analisi di composizione SAST su scala aziendale e software.
- La revisione assistita dall'IA è dell'11% del mercato e sta crescendo al 20,4% CAGR, con Sonar focalizzandosi sull'Assicurazione del Codice AI e sulla risanamento automatizzato.
- L'implementazione cloud è il modello di adozione preferito, e GitHub ha controlli di sicurezza integrati direttamente in repository di sviluppatori e flussi di lavoro di pull-request.
- GitLab sta affrontando un approccio integrato DevSecOps, distinguendosi con la sua gestione completa del codice sorgente, CI / CD, la scansione della dipendenza e le capacità di applicazione della politica di sicurezza.
- Checkmarx si differenzia per l'innovazione di sicurezza delle applicazioni, che include l'analisi del codice contestuale e la risanamento concentrica degli sviluppatori.
- Il modello di business di Veracode è un approccio gestionale e di risk-prioritisation per aiutare le imprese a tradurre i risultati della scansione in programmi di bonifica attuabili.
- Snyk e Black Duck stanno rafforzando la sicurezza delle catene di fornitura con intelligenza di dipendenza, visibilità del rischio open source e integrazione del flusso di lavoro sviluppatore.
- Mend.io continua a delineare nuove lingue e vulnerabilità: Nel mese di ottobre 2026, ha ampliato la sua copertura SAST per includere il rilevamento di cookie sensibili e rischi di dati critici controllati esternamente in Python e Java.
- Secure Code Warrior si sta concentrando sulla modifica del comportamento: Collega le conoscenze acquisite da Fortify, Black Duck, e Snyk a formazione di sicurezza specifica per la lingua.
Quali sono i driver chiave, restrizioni e opportunità nel mercato delle piattaforme di revisione del codice sicuro?
Driver:
Il principale driver di crescita è l'accelerazione dello sviluppo software assistita da AI, che aumenta l'output del codice e pone la pressione sui team di sicurezza per rivedere i cambiamenti senza rallentare le uscite. Controlli di pull-request automatizzati, priorità di vulnerabilità, e correzioni suggerite aiutano gli sviluppatori a risolvere i problemi prima, riducendo la risanamento post-release costoso. Il progetto di aggiornamento del National Institute of Standards and Technology al suo Secure Software softwareIl quadro di sviluppo ha rafforzato l'importanza delle pratiche di sicurezza del software strutturato. Questo sostiene l'adozione tra le organizzazioni che cercano processi di revisione ripetibili e verificabili.
Restrizione:
La complessità dell'integrazione rimane una barriera significativa. Le grandi imprese spesso operano più repository, applicazioni legacy, linguaggi di programmazione e pipeline di sviluppo, rendendo difficile l'applicazione coerente delle politiche. I falsi positivi e i risultati scarsamente contestualizzati consumano anche tempo di sviluppo, mentre le licenze, le infrastrutture e i costi di personale specializzato possono scoraggiare le piccole imprese. Questi problemi persistono perché gli strumenti di sicurezza devono comprendere l'architettura delle applicazioni e il contesto aziendale, non solo contrassegnare modelli di codice sospetti.
Opportunità:
La bonifica assistita dall'IA, le distribuzioni private e la governance della supply-chain del software offrono notevoli opportunità. Ad esempio, le organizzazioni che servono i clienti europei possono investire in rassegna piattaformeche mantengono i record di vulnerabilità, le decisioni di bonifica dei documenti e collegano i risultati con i flussi di lavoro di segnalazione a seguito delle modifiche del Cyber Resilience Act dell'UE. I venditori che combinano i risultati spiegabili, i controlli politici e le integrazioni con gli strumenti di sviluppo esistenti possono migliorare l'adozione delle imprese e generare entrate ricorrenti attraverso capacità di sicurezza premium e gestite servizi.
Che cosa ha l'impatto dell'intelligenza artificiale è stato sul mercato sicuro delle piattaforme di revisione del codice?
AI sposta la revisione di codice sicuro da un modello avanzato matcher a uno strato sofisticato di supporto decisionale. I modelli di automazione sono già utilizzati per rivedere le richieste di estrazione, rilevare i percorsi di codifica vulnerabili, classificare la gravità, e suggerire patch all'interno dello sviluppatore tooling-un trend ulteriormente sottolineata dall'annuncio di Sonar del 2025 di AI Code Assurance e AI Code Fix per il ripristino di un clic. Predictively, i modelli di AI che mappano gli eventi di cambiamento di codice contro le vulnerabilità storiche, le minacce di dipendenza, l'intelligenza runtime e il comportamento dell'attore consentono la priorità dei problemi "come-to-be-exploited". Operativamente, riduce la necessità di triaging manuale, accorcia i cicli di vita di risanamento e consente ai team di sicurezza di scalare la revisione attraverso grandi proprietà di repo e condotte di consegna continua. L'impatto è amplificato dal diluvio del codice proveniente dall'IA. La ricerca di Veracode ha scoperto che il 45% del suo set campione di codice AI-scritto ha fallito i suoi controlli di scansione, creando un imperativo assoluto per convalidare la logica autorizzata dalla macchina. Tuttavia, l'IA non ha risolto completamente il divario di accuratezza. Falsi positivi, incapacità di rilevare difetti di logica aziendale, stretta visibilità in vaste codebase legacy, e il costo di mantenere, patching e tooling up modelli con l'infrastruttura DevSecOps esistente continuano a creare drag per l'assorbimento di impresa. Pertanto, stiamo vedendo il mercato gravitare ai flussi di lavoro ibridi: dove l'IA accelera l'iniziale, e gli esseri umani convalidano l'impatto.
Nel marzo 2026, Snyk lanciò la sua nuova soluzione Agent Security e annunciò la disponibilità generale di Snyk Evo AI-SPM. Questa distribuzione governa gli agenti di codifica autonomi dallo sviluppo attraverso la produzione, trasformando la politica AI in controlli esecutivi attraverso il ciclo di vita agentico.
https://snyk.io/news/snyk-launches-agent-security-solution/
Key Piattaforme di revisione del codice sicuro MercataTrends:
Il mercato si sta dirigendo verso sistemi di sicurezza che sono sempre in esecuzione durante la consegna, non come strumenti di scansione standalone. Precisione contestuale, risanamento automatico e governance del codice generato dall'uomo e dall'intelligenza artificiale stanno diventando fattori chiave nella differenziazione competitiva.
- L'uso della revisione assistita da AI è aumentato dal 22% degli sviluppatori nel 2024 al 47% nel 2025, e ora fa parte del loro flusso di lavoro standard.
- I venditori stanno integrando SAST, SCA, il rilevamento dei segreti e la bonifica in una singola piattaforma di sicurezza delle applicazioni.
- Il codice generato dall'IA sta generando una nuova categoria di revisione per convalidare la logica scritta dalla macchina e per garantire che non ci siano di default insicuri.
- I risultati stanno diventando una parte standard del flusso di lavoro dello sviluppatore, non solo una parte di una dashboard di sicurezza.
- Poiché i team cercano risultati abili e ricchi di contesto, la falsa gestione positiva sta emergendo come una crescente priorità di acquisto.
- Le forze di regolamentazione stanno costringendo i fornitori a soddisfare la domanda di percorsi di audit, documentazione di gestione delle vulnerabilità e documentazione di sviluppo sicuro.
- L'UE Cyber Resilience La legge sta aumentando la dipendenza e le esigenze di revisione della vulnerabilità.
- Le aziende stanno associando le vulnerabilità del codice con il contesto cloud, runtime e API per priorizzare le vulnerabilità che possono essere sfruttate.
- I suggerimenti automatizzati per le correzioni stanno cambiando le aspettative per gli acquirenti dal rilevamento solo ai risultati di risanamento misurabili.
Piattaforme di revisione del codice sicuro MercataSegmentation
Offrendo:
Il software rimane il principale contributore dei ricavi del mercato in quanto le organizzazioni investono in motori di scansione, plug-in dello sviluppatore e moduli politici integrati con repository e pipeline CI/CD. I servizi, la consulenza, la revisione gestita, l'integrazione, il supporto e la formazione completano questi strumenti aiutando le imprese a configurare le regole di rilevamento, a correggere le vulnerabilità legacy e a mantenere le prove di conformità. Poiché i requisiti di sicurezza diventano più complessi, l'acquisto si sta spostando dalle implementazioni software standalone verso i contratti di servizio ricorrenti che forniscono monitoraggio continuo, competenze di attuazione e l'ottimizzazione della sicurezza in corso.
Tipo di recensione:
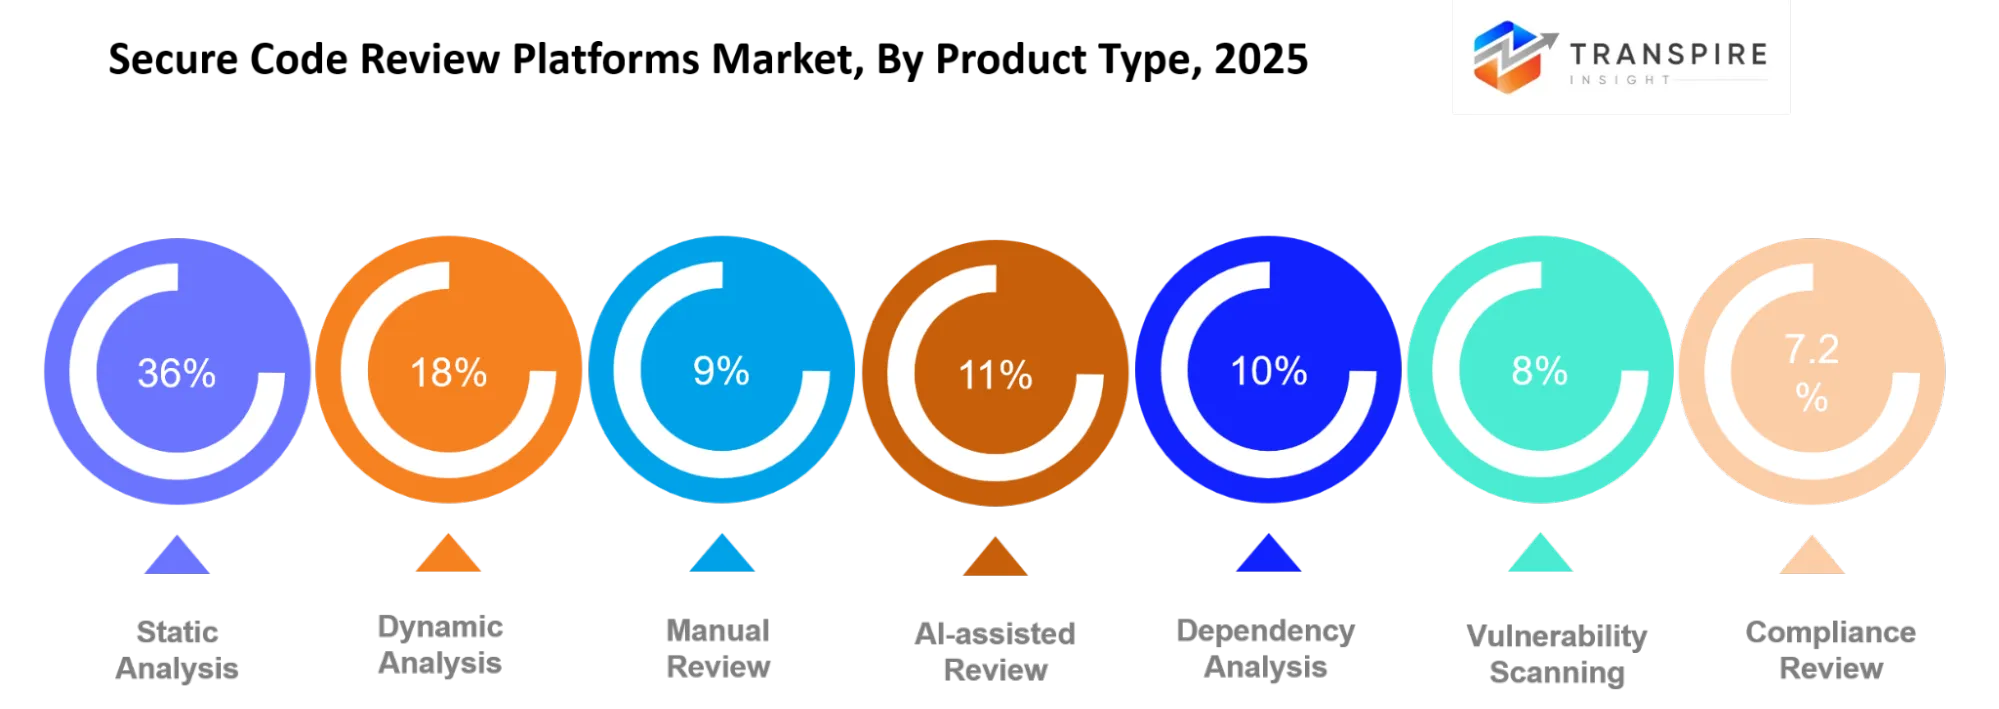
Per i test di sicurezza delle applicazioni statiche (SAST), che supera l'elenco al 36,8%, le vulnerabilità del codice vengono rilevate prima dell'esecuzione dell'app per facilitare i processi DevSecOps e i controlli di conformità. Per il 18%, l'analisi dinamica viene utilizzata per verificare che l'applicazione funzioni. La revisione manuale gioca una parte per il 9%, ancora utile per i bug aziendali più complessi; la revisione assistita dall'IA rappresenta l'11% ed è destinata a crescere ad un CAGR del 20,4%, in parte grazie all'analisi contestuale, al triage automatizzato e alla guida di bonifica. L'analisi della dipendenza costituisce il 10%, la scansione della vulnerabilità 8%, la revisione della conformità 4%, e tutto il resto il 3,2%, in parte a causa di più attenzione prestata alla sicurezza della supply-chain del software e la prontezza dell'audit.
Per distribuzione:
I test di sicurezza delle applicazioni statiche conducono con il 36,8% perché ispeziona il codice sorgente all'inizio del ciclo di sviluppo, prima dell'implementazione, rendendolo adatto a DevSecOps e alle industrie basate sulla conformità. L'analisi dinamica detiene il 18% convalidando le applicazioni in esecuzione, mentre la revisione manuale rappresenta il 9% e rimane essenziale per identificare i rischi aziendali-logic complessi. La revisione assistita dall'IA, all'11%, è la categoria di movimento più veloce con un CAGR del 20,4%, supportato da triage automatizzato, analisi contestuale e orientamento di bonifica. L'analisi della dipendenza rappresenta il 10%, la scansione della vulnerabilità 8%, la revisione della conformità 4%, e altri 3,2%, riflettendo crescente attenzione sulla sicurezza della supply-chain e la disponibilità di audit.
Da Enterprise Size:
Le grandi imprese rimangono i principali contributori dei ricavi perché i complessi portafogli applicativi, l'esposizione alle normative e i team di sviluppo estesi richiedono controlli di sicurezza centralizzati. Le PMI e le startup adottano sempre più piattaforme SaaS perché i costi più bassi e le recensioni automatizzate riducono la dipendenza dagli specialisti della sicurezza delle applicazioni interne. Le istituzioni finanziarie privilegiano la protezione delle transazioni sensibili, mentre le aziende tecnologiche richiedono una validazione continua del codice. Le organizzazioni governative investono anche in processi di sviluppo sicuri per rafforzare la responsabilità, proteggere i sistemi critici e soddisfare i requisiti di sicurezza informatica applicabili.
Per applicazione:
Le applicazioni Web e le API rimangono aree di adozione importanti in quanto le organizzazioni ampliano i servizi digitali, le piattaforme interconnesse e la comunicazione machine-to-machine. Le applicazioni mobili e le applicazioni cloud richiedono test continui, poiché le versioni frequenti presentano nuove vulnerabilità. Il software Enterprise beneficia di una revisione centralizzata su sistemi aziendali interconnessi, mentre la sicurezza software integrata sta acquisendo importanza nei dispositivi connessi e nei prodotti industriali. L'integrazione di DevOps consente il rilevamento precedente durante lo sviluppo. L'UE Cyber Resilience Act rafforza ulteriormente gli incentivi per i produttori a gestire le vulnerabilità tra i prodotti collegati e i loro cicli di vita software.
Per lingua:
Java, JavaScript, Python, C/C++ e C# rimangono importanti perché supportano applicazioni aziendali, servizi web, piattaforme cloud e sistemi incorporati. L'adozione di Python beneficia dell'intelligenza artificiale e dell'ingegneria dei dati, mentre JavaScript rimane essenziale per lo sviluppo web. C/C++ continua a richiedere analisi specializzate perché le debolezze di sicurezza della memoria possono influenzare la sicurezza automobilistica, industriale e collegata. Go sta acquisendo rilevanza nell'infrastruttura cloud-native, mentre Ruby mantiene i casi di utilizzo dell'applicazione-sviluppo. La copertura linguistica più ampia aiuta le imprese ad applicare politiche di sicurezza coerenti in diversi repository e ambienti di sviluppo.
Quali sono i casi di utilizzo chiave che guidano il mercato sicuro delle piattaforme di revisione del codice?
Il caso di uso primario è il rilevamento di vulnerabilità pre-rilascio attraverso l'analisi statica, la categoria di revisione leader al 36,8%. I team eseguono la scansione del codice sorgente ed emettono richieste di difetti di iniezione, autenticazione insicuro, segreti esposti e modelli di codifica non sicuri prima dell'implementazione, riducendo i costi di bonifica.
Le applicazioni di espansione includono sicurezza API, test delle applicazioni mobili, sviluppo cloud-native e convalida della dipendenza. Le organizzazioni BFSI e sanitarie utilizzano queste capacità per rafforzare i controlli sui dati sensibili, mentre le aziende tecnologiche incorporano le recensioni in pipeline CI/CD per mantenere la velocità di rilascio.
I casi di utilizzo emergenti includono la convalida della sicurezza del codice generato dall'IA, la verifica automatizzata delle patch e la governance degli agenti di codifica autonomi. Questi flussi di lavoro aiutano le organizzazioni a identificare i cambiamenti rischiosi, applicare politiche di codifica approvate e mantenere le prove per gli audit come la produzione di software diventa sempre più automatizzata.
| Rapporto Metrics | Dettagli |
| Valore della dimensione del mercato nel 2025 | USD 1,32 miliardi |
| Valore della dimensione del mercato nel 2026 | USD 1,5 miliardi |
| Previsioni delle entrate nel 2033 | USD 3.49 miliardi |
| Tasso di crescita | CAGR del 12,82% dal 2026 al 2033 |
| Anno di fondazione | 2025 |
| Dati storici | 2021 - 2024 |
| Periodo di previsione | 2026 - 2033 |
| Copertura dei report | Previsioni sui ricavi, paesaggio competitivo, fattori di crescita e tendenze |
| Ambito territoriale | Stati Uniti; Canada; Messico; Regno Unito; Germania; Francia; Italia; Spagna; Danimarca; Svezia; Norvegia; Cina; Giappone; India; Australia; Corea del Sud; Thailandia; Brasile; Argentina; Sudafrica; Arabia Saudita; Emirati Arabi Uniti |
| Aziende chiave profilate | Synopsys, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, Secure Code Warrior, Mend.io, Black Duck, Invicti, OpenText |
| Ambito di personalizzazione | Personalizzazione del rapporto libero (paese, area regionale e segmento). Disponibili opzioni di acquisto personalizzate per soddisfare le vostre esigenze di ricerca esatte. |
| Segmentazione della relazione | Con l'offerta (Software, Servizi, Piattaforme, Consulenza, Servizi gestiti, Integrazione, Supporto, Formazione); Con il tipo di recensione (analisi statistica, analisi dinamica, revisione manuale, AI-assisted Review, analisi delle dipendenze, Vulnerability Scanning, Compliance Review, Others); |
Quali regioni guidano il Piattaforme di revisione del codice sicuro MercataGrowth?
Nord America è stato un mercato storicamente dominante, che rappresenta il 43,5% della quota di mercato, guidato dal suo gran numero di fornitori di software, aziende cloud-native e istituzioni finanziarie e sanitarie altamente regolamentate. Programmi di sicurezza informatica ben finanziati, approcci DevSecOps maturi, e i requisiti dai cicli di acquisto aziendali rendono sicuro codice recensione un cancello naturale nel processo di sviluppo software. L'America del Nord beneficia della principale comunità di fornitori di sicurezza e dei primi traslochi del mercato sul codifica assistita dall'IA, creando la necessità di rilevamento automatizzato dei difetti di sicurezza, di bonifica automatica e di garanzia del software in corso.
Nel febbraio 2026, Anthropic lanciò Claude Code Security. Questo lancio del prodotto introduce capacità di sicurezza delle applicazioni specializzate nel ciclo di vita di sviluppo, utilizzando il suo quadro Claude 4.6 per la scansione autonoma degli ambienti di produzione.
https://www.mindfort.ai/blog/best-code-security-tools
L'Europa rappresenta il 28% del mercato, dove la domanda è spinta più dalla responsabilità regolamentare e dalla governance delle catene di approvvigionamento software che dal vantaggio della spesa tecnologica del Nord America. L'European Union Cyber Resilience Act e il framework NIS2 convalidano l'attenzione sulla gestione delle vulnerabilità, lo sviluppo sicuro per design e la risanamento dimostrabile. I servizi finanziari, la produzione e le aziende di software aziendali richiedono sempre più la prova che i problemi di sicurezza sono attivamente rilevati e corretti, che supporta la regolare domanda di piattaforme per fornire percorsi di audit, distribuzione gestita e integrazione nei processi di governance attuali.
Nell'ottobre del 2026, l'iniziativa di sostegno dell'UE SECURE ha lanciato il suo secondo bando di finanziamento a cascata, contribuendo a 1,5 milioni di euro per aiutare le micro, le piccole e medie imprese (PMI) europee ad adattarsi ai requisiti normativi del Cyber Resilience Act dell'Unione Europea.
Il mercato asiatico del Pacifico contribuisce al 22% e si prevede di crescere ad un CAGR del 19,2%, il mercato in crescita più rapida a livello globale. Aumento dell'adozione di outsourcing software, la migrazione verso il cloud, il digital banking e lo sviluppo assistita dall'IA sta guidando maggiori volumi di codice che richiedono la revisione della sicurezza. Paesi tra cui India, Giappone, Corea del Sud e Australia hanno il potenziale per adottare questa tecnologia, in quanto le organizzazioni costruiscono la loro funzione di applicazione-sicurezza per supportare i clienti. I venditori in grado di fornire opzioni di distribuzione a prezzi accessibili, il mantenimento della mano localizzata e la revisione assistita AI scala-up affronteranno le esigenze di crescenti team di sviluppatori e aziende che sono digital-first.
In Ottobre 2026, HCLTech ha firmato un Premier Partnership con Anthropic per stabilire una business unit antropic dedicata e integrare Claude e Claude Code nei suoi sistemi di ingegneria software.
Chi sono i giocatori chiave nel Secure Code Review Platforms Market, e come competere?
Il paradigma sta passando dalla precisione dello scanner alla proprietà del flusso di lavoro. I venditori sono in competizione per essere lo strato di sicurezza predefinito in repository, IDEs, e CI / CD pipeline. E i fornitori stanno consolidando-integrando la capacità di fare tutto, con SAST, analisi di composizione del software, rilevamento di segreti, e anche Remediation, in una singola piattaforma di applicazione-sicurezza all-encompassing.
L'approccio Enterprise-platform, evidenziando i punti di forza dell'analisi statica di Fortify, la capacità di supportare un'impronta di software su larga scala regolamentata. Checkmarx: Innovazione nella sicurezza delle applicazioni incentrate sullo sviluppatore, utilizzando un'analisi contestuale e una guida di bonifica per ridurre l'attrito nelle organizzazioni ingegneristiche in rapida evoluzione. Veracode: Sicurezza delle applicazioni gestite e priorità dei rischi, consentendo di ampliare oltre la scansione e la reportistica per aiutare le imprese a gestire i risultati. GitHub vs. Git Lab - Concorso tra integrazione della piattaforma: GitHub incorpora la sicurezza nella più grande piattaforma di collaborazione della comunità di sviluppatori al mondo, mentre Git Lab sfrutta una piattaforma per tutti gli strumenti DevSecOps per ridurre lo sprawl degli strumenti. Snyk, Black Duck e Mend.io si concentrano sullo spazio open source e supply chain, dove il rischio di dipendenza e la visibilità delle licenze sono importanti. Sonar e Semgrep si concentrano su un'adozione poco costosa e sviluppatore; Contrast Security ha una caratteristica distintiva di autoprotezione dell'applicazione runtime; Secure Code Warrior utilizza la prevenzione guidata dalla formazione per connettersi ai risultati dello scanner.
I giocatori chiave sono:
- Sinossi
- Checkmarx
- Veracode
- GitLab
- GitHub
- Snyk.
- Sonar
- Semgreto
- Fortezza
- Sicurezza del contrasto
- Codice sicuro Guerriero
- Mend.io
- Black Duck
- Invicti
- Aprire il testo
Sviluppo recente Notizie
Nel settembre 2026, Qodo lanciò il suo Agentic Toolbox, una suite di strumenti di agente AI progettati per integrare la revisione del codice indipendente e la governance nei flussi di lavoro di sviluppo assistiti da AI. Il lancio consente ai team di ingegneria di valutare i cambiamenti di codice prima di estrarre le richieste, identificare i potenziali rischi, rispettare gli standard di codifica organizzativi, e affrontare i risultati della revisione in precedenza nel processo di sviluppo.
http://finance.yahoo.com/technology/ai/articles/qodo-launches-firstagent-130000467.html
Nel maggio 2026, Sonar acquisì Gitar, una piattaforma di revisione del codice AI-native, per integrare la revisione automatica del codice con le sue funzionalità di verifica del codice. L'acquisizione rafforza i controlli di qualità e sicurezza del codice continuo, aiutando i team di sviluppo a identificare e risolvere le vulnerabilità nel codice generato dall'IA in precedenza nel ciclo di vita dello sviluppo software.
http://www.sonarsource.com/company/press-releases/sonar-acquires-gitar/
Nel settembre 2026, Carahsoft Technology Corp. amplia la sua partnership con Sonar. Questo allineamento di distribuzione scala la disponibilità commerciale della piattaforma di convalida SonarQube attraverso i mercati nordamericani, consentendo ai team aziendali di far rispettare la verifica del codice a zero-trust e di contenere i rischi di sicurezza all'interno dei flussi di lavoro di sviluppo agentici.
Quali informazioni strategiche definiscono il futuro del mercato delle piattaforme di revisione del codice sicuro?
Il mercato si sta evolvendo verso un nuovo paradigma di sicurezza dello sviluppo - con piattaforme valutate da un carico di lavoro di sicurezza verificato, ridotto e prova di verifica-pronta di codificazione umana e AI. Il pericolo intrinseco sta rientrando nella dipendenza dagli strumenti senza il contesto adeguato - con le imprese che aggiungono più scanner che creano affaticamento all'allerta, duplicano i risultati e slittamento. Non stiamo ottenendo migliori risultati di sicurezza. Tuttavia, l'assicurazione AI-code presenta una nuova opportunità per i venditori di controllare con fiducia codice generato dall'IA, assegnare i proprietari di rischi e automatizzare la riparazione sicura. Poiché gli strumenti di codifica AI accelerano lo sviluppo del software, le imprese hanno bisogno di controlli affidabili che mantengono la velocità e la produttività, ma preservano la sicurezza e riducono anche il rischio. I fornitori di piattaforme dovrebbero concentrarsi sulla profonda integrazione con i flussi di lavoro degli sviluppatori, migliorare la falsa eliminazione positiva e chiari percorsi di audit di bonifica. Gli acquirenti di imprese dovrebbero considerare i risultati verificati come il miglioramento del tempo-rimediato e facile da tracciare nei rischi esposti e la produttività. Le prove allineate alla legge sulla responsabilità informatica dell'UE daranno alle piattaforme aggiuntive una sfida di valore. Quei fornitori che combinano in modo sicuro l'automazione, il contesto e la governance avranno una migliore possibilità di successo aziendale a lungo termine.
Segmentazione chiave sono:
Offrire
- Software software
- Servizi
- Piattaforme
- Consulenza
- Servizi gestiti
- Integrazione
- Supporto
- Formazione
Con il tipo di revisione
- Analisi statica
- Analisi dinamica
- Rassegna manuale
- Recensione assistita dall'IA
- Analisi della dipendenza
- Scansione della vulnerabilità
- Recensione di conformità
- Altri
Da Deployment
- Cloud
- On-premise
- Ibrido, SaaS
- cloud privato
- Cloud pubblico
- Hosted
- Altri
Da Enterprise Size
- Grandi imprese
- PMI
- Avviamento
- Dimensione media
- Governo
- Istituzioni finanziarie
- Aziende tecnologiche
- Altri
Per applicazione
- Applicazioni web
- Applicazioni mobili
- API
- Applicazioni cloud
- Software Enterprise
- Software incorporato
- DevOps
- Altri
Per lingua
- Java
- Python
- JavaScript
- C/C++
- #
- Vai.
- Ruby.
- Altri
L'utente finale
- BFSI
- IT & Telecom
- Assistenza sanitaria
- Governo
- Vendita al dettaglio
- Produzione
- Media
- Altri
Domande frequenti
Trova risposte rapide alle domande più comuni.
The secure code review platforms market size was valued at USD 1.32 billion in 2025 and is poised to reach USD 3.49 billion by 2033, expanding at a 12.82% CAGR
Key segments for the secure code review platforms market are By Offering (Software, Services, Platforms, Consulting, Managed Services, Integration, Support, Training); By Review Type (Static Analysis, Dynamic Analysis, Manual Review, AI-assisted Review, Dependency Analysis, Vulnerability Scanning, Compliance Review, Others); By Deployment (Cloud, On-premise, Hybrid, SaaS, Private Cloud, Public Cloud, Hosted, Others); By Enterprise Size (Large Enterprises, SMEs, Startups, Mid-sized, Government, Financial Institutions, Technology Companies, Others); By Application (Web Applications, Mobile Applications, APIs, Cloud Applications, Enterprise Software, Embedded Software, DevOps, Others); By Language (Java, Python, JavaScript, C/C++, C#, Go, Ruby, Others); By End User (BFSI, IT & Telecom, Healthcare, Government, Retail, Manufacturing, Media, Others).
Growth is primarily driven by AI-assisted software development, rising cybersecurity threats, DevSecOps adoption, stricter regulatory requirements, and increasing demand for automated vulnerability detection and remediation.
The market is led by major manufacturers, including Synopsys, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, Secure Code Warrior, Mend.io, Black Duck, Invicti, and OpenText.
North America dominates with a 43.5% share, supported by strong cybersecurity spending, mature DevSecOps adoption, established technology vendors, and stringent enterprise security requirements.
Key opportunities include AI-powered code review, automated remediation, software supply-chain security, managed security services, and compliance-focused solutions.
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Rapporti pubblicati di recente
-
Apr 2026
3D Optical Profiler Market
3d ottica profiler market size, share & analisi report per tipo (desktop 3d ottica profiler, e portatile 3d ottica profiler), per tecnologia (tecnologia confocale, e interferenza della luce bianca), per industria end-use (manufacturing, istituti di ricerca, automotive, aerospaziale e difesa, dispositivi medici, e altro), e geografia (nord america, europe, asia-pacific, medio oriente e africa 21
-
Apr 2026
Mercato del sensore di profondità
profondità sensore dimensione del mercato, rapporto di condivisione e analisi per tipo (sensori di profondità infrarossi, sensori time-of-flight (tof), sensori di visione stereo, sensori di luce strutturati, sensori di profondità ultrasuoni), per applicazione (automotive, robotica, gaming, elettronica di consumo, automazione industriale, sanità, sicurezza e sorveglianza, altri), da parte degli utenti finali (produttori di elettronica di consumo, fornitori di sanità, aziende industriali, agenzie di sicurezza, società di gioco, società di media, società di videogiochi, società di media
-
Apr 2026
Mercato della produzione digitale
digital manufacturing market size, share & analisi report per componente (hardware, software e servizi), per tecnologia (robotics, stampa 3d, internet of things (iot), e altri), per applicazione (automotiva e trasporto, aerospaziale e difesa, elettronica di consumo, macchinari industriali, e altri), per tipo di processo (computer-based designing, computer-based simulazione, computer 3d visualizzazione, analisi, e altri), e geografia (nordeuropaf
-
Apr 2026
Mercato dei servizi visti digitali
servizi di visto digitale dimensione del mercato, rapporto di condivisione e analisi per tipo ( viaggiatori individuali, viaggiatori di gruppo), per applicazione (turismo, viaggi d'affari, altri), e geografia (nord america, europe, asia-pacifico, medio oriente e africa, sud e america centrale), 2021 – 2031