
Riepilogo del mercato:
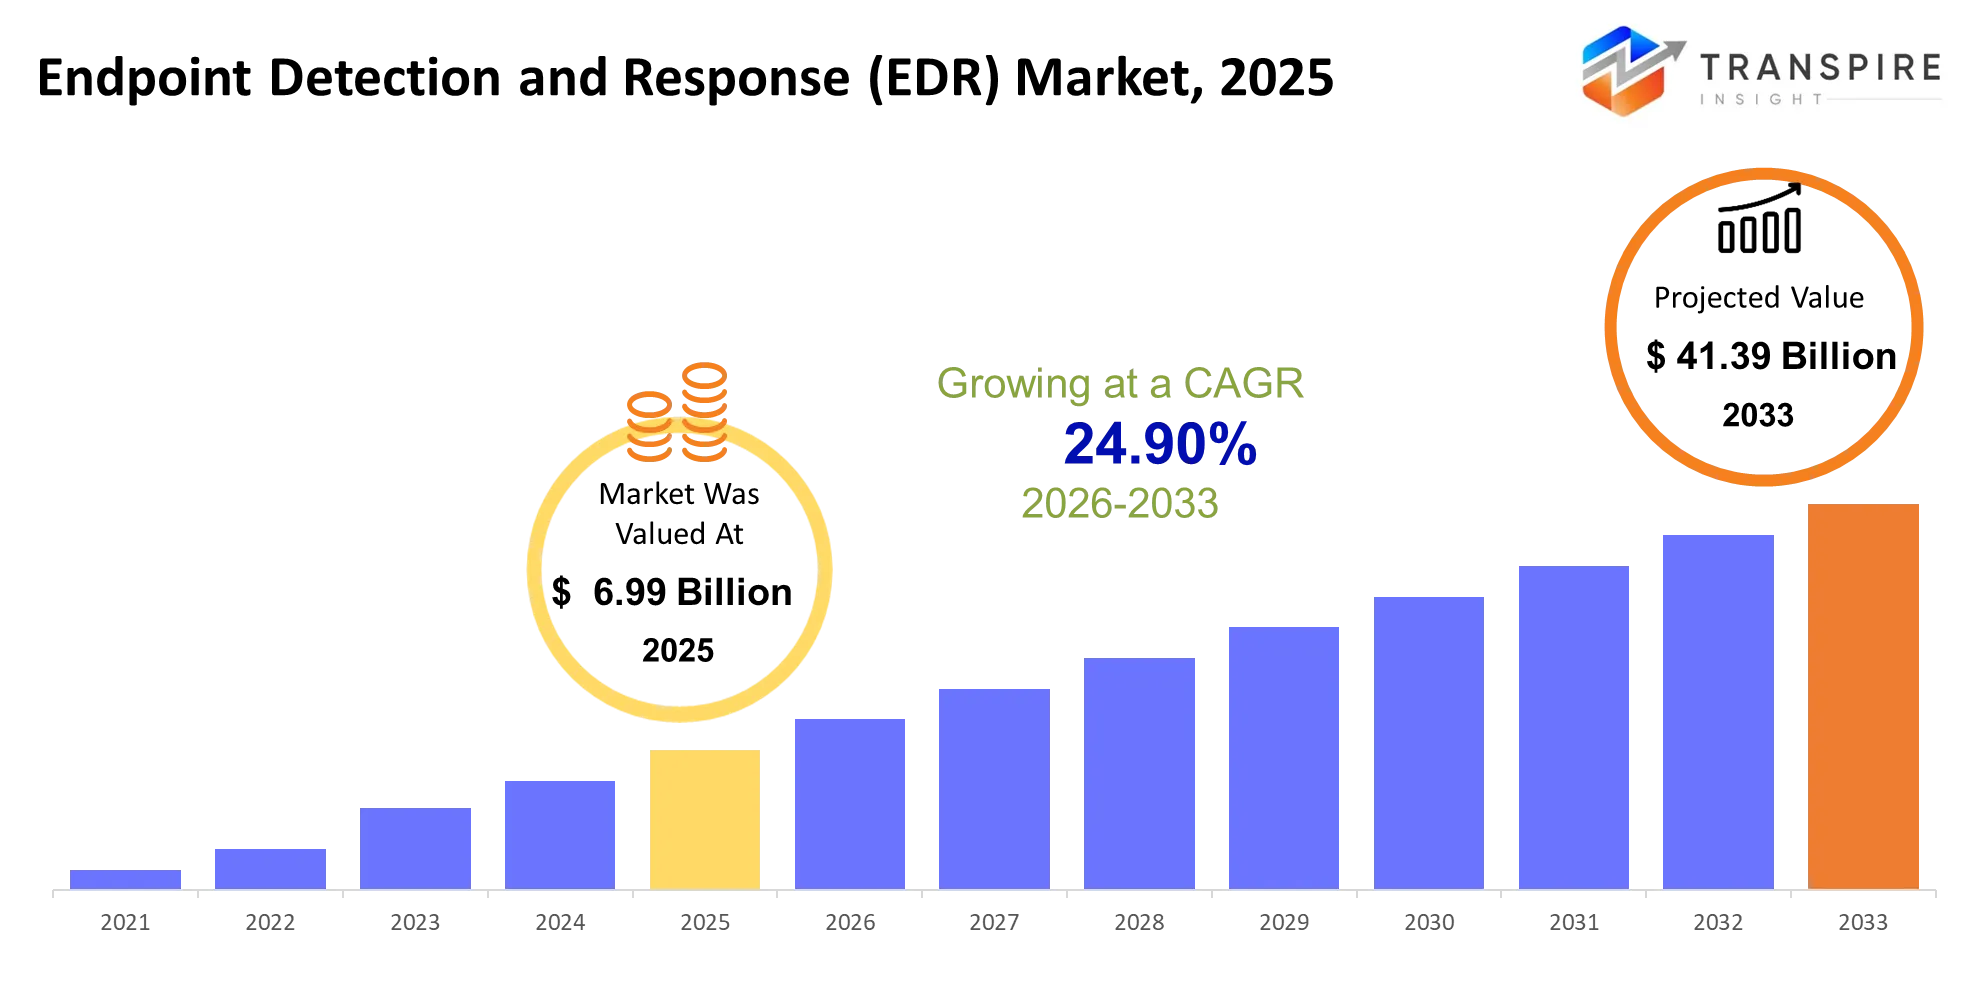
Secondo l'analisi di Transpire Insight, TheRilevamento e risposta endpoint (EDR) La dimensione del Mercata è stimata a 6,99 miliardi di USD nel 2025 e si prevede di raggiungere 41,39 miliardi di USD entro il 2033, in crescita ad un CAGR del 24.90% dal 2026 al 2033.
Il mercato Endpoint Detection and Response (EDR) aiuta le aziende a rilevare e correggere gli exploit su computer portatili, server, dispositivi mobili e carichi di lavoro cloud prima che gli utenti siano colpiti. Il suo valore si basa sulla sua capacità di aiutare a identificare ransomware, furto di credenziali e attacchi senza file comunemente mancati dal software antivirus tradizionale. EDR ha avanzato dall'essere un prodotto endpoint-only cinque anni fa ad un add-on cloud-delivered, AI-enabled per l'identità, la rete e la telemetria cloud sotto forma di Extended Detection and Response (XDR). Un'importante evoluzione strutturale comporta un passaggio alla sicurezza zero-trust, dove la verifica endpoint costante non è più una caratteristica ma un requisito. La spinta alla sicurezza zero-trust è stata accelerata dalla commercializzazione di ransomware-as-a-service, che ha reso gli attacchi sofisticati a prezzi accessibili per i criminali non sofisticati. Poiché le intrusioni sono diventate sempre più automatizzate, le imprese acquistano strumenti EDR per accorciare i tempi di rilevamento, ridurre l'impatto delle violazioni e rispettare gli obblighi di segnalazione degli incidenti ai sensi della Direttiva Network and Information Systems 2 (NIS2).
Detezione e risposta del punto finale (EDR) Dimensione del mercato e previsione:
- Dimensione del mercato 2025: USD 6,99 miliardi
- Valore di mercato previsto (2033): 41,39 USD
- Previsione CAGR (2026-2033): 24.90%
- Regione leader nel 2025: Nord America
- Regione in crescita più veloce: Asia Pacifico
- Principali profili aziendali: CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, Secureworks.
KeyRilevamento e risposta endpoint (EDR)
Il focus di EDR si sta muovendo dal rilevamento di malware endpoint per fornire soluzioni di sicurezza all-in-one con analisi comportamentali, risposta automatizzata e monitoraggio e controllo AI-agent.
La leadership regionale si basa su comprovati investimenti di sicurezza, e il futuro della crescita dipenderà dall'adozione del cloud, dalla facilità d'uso e dalla sicurezza per nuovi carichi di lavoro digitali.
- Minaccia rilevamento rappresenta il 41,0% della quota di mercato, e CrowdStrike sta lanciando Falcon alla protezione dell'identità, alla gestione della superficie di attacco e alla governance dell'AI-agent.
- EDR basato su cloud dovrebbe espandersi al 28,1% CAGR, guidato da Purple AI Auto Investigation e Purple AI Agent Security per ambienti generativi-AI.
- Microsoft si differenzia in Nord America con Defender, Entra, Sentinel, e Copilot integrazione in Windows proprietà, proprietà di identità e proprietà di produttività, che rappresentano il 38,0% della domanda.
- Asia Pacific è il segmento più grande, che rappresenta il 28,0% del mercato, e Palo Alto Networks sta mettendo insieme i controlli endpoint, cloud, browser e AI-security sotto il banner Cortex e Prisma.
- Il 26,0% proviene dall'Europa, dove Trellix e Sophos mirano a conquistare clienti orientati alla conformità con portafogli endpoint e servizi di rilevamento gestiti.
- In America Latina, la quota di mercato è del 4,5%, con fornitori a canale, come Fortinet, Check Point e Trend Micro, in competizione in un ecosistema di sicurezza bundle; mentre in Medio Oriente e Africa, è del 3,5%.
- Broadcom sta utilizzando i beni VMware e Symantec per andare dopo il consolidamento aziendale; Cisco si sta concentrando sulla correlazione network-to-endpoint.
- Mentre Bitdefender e Cybereason sono dedicati all'innovazione di rilevamento specializzato, Secureworks è dedicata al rilevamento e alla risposta gestite per i team di sicurezza con restrizioni alle risorse.
- Il messaggio del movimento comportamentale è forte e chiaro: meno agenti, una singola console, e la triage alimentata da AI sono preferiti dagli acquirenti su strumenti di endpoint.
Quali sono i driver chiave, restrizioni e opportunità nel Rilevamento e risposta endpoint (EDR) Mercata?
Driver:
Ransomware, furto di credenziali e attacchi senza file stanno spingendo le organizzazioni oltre la protezione antivirus convenzionale verso la telemetria endpoint continua e il contenimento rapido. L'espansione del lavoro ibrido e dei dispositivi connessi al cloud ha creato più percorsi per gli aggressori, rendendo il rilevamento comportamentale e le priorità operative di indagine centralizzate. Gli obblighi normativi, tra cui il quadro di riferimento NIS2 dell’Unione Europea, incoraggiano ulteriormente le organizzazioni interessate a migliorare la visibilità e la disponibilità di risposta degli incidenti. Questi requisiti supportano l'adozione di controlli endpoint avanzati e piattaforme di sicurezza integrate.
Restraint:
La complessità del deployment rimane un importante vincolo. Le piattaforme EDR generano grandi volumi di telemetria, richiedono sintonizzazione continua e devono integrarsi con sistemi legacy, carichi di lavoro cloud e strumenti di identità. Il problema persiste perché i team di sicurezza affrontano limiti di bilancio, sfide di integrazione, e una carenza di analisti in grado di interpretare gli avvisi; in SMB, vincoli di bilancio, complessità e lacune di competenze stanno conducendo barriere più veloci Sicurezza informatica miglioramento.
Opportunità:
Cloud-native EDR, rilevamento e risposta gestite, e le indagini assistite dall'IA offrono ai fornitori opportunità di raggiungere le organizzazioni con restrizioni alle risorse. Ad esempio, le capacità di indagine automatizzate possono correlare avvisi correlati, esaminare file sospetti e quarantena artefatti dannosi, riducendo il lavoro di analista ripetitivo. I fornitori che combinano prezzi trasparenti, rilevamento spiegabile, contesto di identità e supporto per endpoint cloud e mobile possono espandere l'adozione in PMI, fornitori di assistenza sanitaria, produttori, e digitalmente trasformare le aziende.
Driver Impact Analysis -Rilevamento e risposta endpoint (EDR) Mercata
| Driver | Impatto relativo alla crescita (%) | Rilevanza geografica | Timeline d'impatto | Forza di domanda | Meccanismo di crescita | Beneficiari chiave | Maggiore resistenza |
| Rising attacchi ransomware e minacce persistenti avanzate (APTs) | 30% | America del Nord, Europa, Asia-Pacifico | A breve termine (≤2 anni) | Alto | Rileva il comportamento maligno e consente un rapido isolamento endpoint. | venditori EDR, fornitori MDR, team di sicurezza aziendale. | EDR tecniche di evasione e sofisticate tattiche attaccanti. |
| Rilevamento delle minacce alimentate dall'IA e risposta automatica degli incidenti | 23% | America del Nord, Europa, Asia-Pacifico | Durata media (2-4 anni) | Alto | Utilizza analisi comportamentali per identificare minacce e automatizzare il contenimento. | AI fornitori di sicurezza, produttori EDR, centri di sicurezza. | Falsi positivi, limitazioni del modello e complessità dell'integrazione. |
| Conformità regolamentare e iniziative di sicurezza informatica governative | 18% | America del Nord, Europa, Asia-Pacifico | A breve termine (≤2 anni) | Alto | Rafforza il monitoraggio degli endpoint, la verificabilità e la conformità alla risposta agli incidenti. | Fornitori focalizzati sulla conformità, agenzie governative, fornitori di servizi di sicurezza informatica. | Limitazioni di bilancio e diversi requisiti di conformità regionale. |
| Adozione cloud, lavoro remoto e l'espansione delle superfici di attacco endpoint | 16% | America del Nord, Asia-Pacifico, Europa | Durata media (2-4 anni) | Alto | Estende la visibilità endpoint su dispositivi distribuiti e collegati a cloud. | fornitori Cloud EDR, fornitori di sicurezza gestiti, aziende distribuite. | Infrastrutture legacy e complessità di distribuzione endpoint. |
| Integrazione EDR con XDR, architetture zero-trust e servizi di sicurezza gestiti | 13% | America del Nord, Europa, Medio Oriente | Lungo termine (≥4 anni) | Alto | Unifica la telemetria endpoint con l'identità e l'intelligenza di minaccia cross-platform. | fornitori XDR, MSSP, fornitori di sicurezza cloud, utenti aziendali. | Lock-in del fornitore, scarsità di competenze e costi di integrazione della piattaforma. |
| Totale | 100% | — | — | — | — | — | — |
Che cosa ha l'impatto dell'intelligenza artificiale è stato sul Rilevamento e risposta endpoint (EDR) Mercata?
AI evolve EDR in uno strato di decisione sopra il semplice rilevamento. I modelli di AI aggiungono il comportamento di processo autonomo, l'attività di crittografia dei file, le modifiche del registro e le anomalie del logon per rilevare attacchi ransomware e senza file senza contare esclusivamente sulle firme conosciute. AI automatizza le indagini Tier-1 raggruppando gli avvisi correlati, arricchendoli con l'intelligenza delle minacce, raccomandando le azioni di contenimento e sparando playbook per isolare i dispositivi e spegnere l'accesso. Accelera il carico degli analisti SOC e accelera i tempi di risposta EDR.
I modelli predittivi formati su vasti set di dati della telemetria endpoint stanno già diventando una realtà, aiutando le squadre a individuare segni di movimento laterale o di abuso di credenziali. I fornitori stanno anche costruendo la ricerca di minacce assistite dall'IA, rollback automatizzato e correlazioni XDR che spaziano da endpoint, cloud, identità e segnali di rete. Allo stesso tempo, l'IA non sostituisce completamente l'occhio acuto degli analisti umani. Modelli scarsamente configurati possono portare a una valanga di avvisi; falsi positivi za analista tempo e contribuire ad allertare la fatica. I costi di integrazione, il modello di fine-tuning e le potenziali interferenze avversarie limitano la proliferazione dell'IA, soprattutto per le organizzazioni che devono ancora integrare i loro strumenti di sicurezza disparati.
Nel mese di ottobre 2026, SentinelOne ha lanciato Singularity Agentic Detection and Response (ADR) per scoprire e monitorare gli agenti AI aziendali in tempo reale. Questo prodotto consente ai team di sicurezza di monitorare ciò che un agente AI è stato incaricato di fare rispetto alle sue azioni reali, fornendo la capacità di fermare un agente maligno mid-action senza interrompere i flussi di lavoro endpoint circostanti.https://in.investing.com/news/stock-market-news/sentinelone-launches-ai-agent-security-products-at-onecon-2026-93CH-5645611
KeyRilevamento e risposta endpoint (EDR) Mercata Tendenze:
EDR si sta muovendo oltre il controllo endpoint ad una capacità automatizzata di operazioni di sicurezza. La qualità delle indagini, dei tempi di risposta e della visibilità nell'infrastruttura distribuita stanno diventando dei differenziatori competitivi critici.
- La sicurezza di Endpoint sta spostando da antivirus basati sulla firma alla capacità di identificare ransomware, l'iniezione di processo e l'abuso di credenziali in tempo reale utilizzando l'analisi comportamentale.
- EDR si fonde con XDR, che combina segnali endpoint con cloud, rete, identità e telemetria delle applicazioni per scoprire attacchi multistadio.
- Poiché le aziende pongono una maggiore enfasi sulla distribuzione veloce, il supporto remoto dei dipendenti e gli aggiornamenti scalabili, la consegna cloud-native sta prendendo il posto delle implementazioni on-premises.
- L'EDR gestito sta crescendo a causa della mancanza di personale di sicurezza delle PMI e della necessità di allertare le risorse, il monitoraggio e l'escalation degli incidenti.
- L'uso del triage guidato dall'IA sta semplificando l'indagine manuale abbinando avvisi, dando priorità ai rischi e innescando processi di contenimento automatizzati.
- La validazione endpoint continua sta diventando un requisito di conformità e architettura, piuttosto che una preferenza di sicurezza, poiché più organizzazioni adottano una fiducia zero.
- NIS2, requisiti di divulgazione SEC e mandati di assicurazione informatica stanno facendo le imprese rispondere e reagire rapidamente.
- Ransomware-as-a-service sta influenzando la mentalità dell'acquirente e guida più domanda di rollback, isolamento e contenimento sub-ora.
- Il perimetro endpoint sta crescendo con la proliferazione di IoT, macchine virtuali e carichi di lavoro cloud, e EDR ha bisogno di estendersi oltre il tradizionale endpoint di computer portatili e server.
Detezione e risposta endpoint (EDR) Segmentazione del mercato
Componente:
Le soluzioni costituiscono la base del mercato EDR fornendo telemetria endpoint, rilevamento delle minacce, indagini e capacità di contenimento. I servizi supportano operazioni di distribuzione, configurazione, ottimizzazione e sicurezza in corso. Managed EDR consente alle organizzazioni senza centri di sicurezza dedicati di accedere al monitoraggio continuo e alla risposta agli incidenti esperti. I servizi professionali, la consulenza, l'implementazione, la formazione e il supporto tecnico migliorano l'integrazione con l'infrastruttura IT esistente. Poiché gli ambienti di sicurezza diventano più complessi, gli acquirenti privilegiano sempre più i risultati di protezione misurabili, l'efficienza operativa e le competenze sostenute sull'implementazione software standalone.
Punto vendita:
Le stazioni di lavoro e i computer portatili rimangono importanti endpoint EDR perché i dipendenti li utilizzano per applicazioni aziendali, accesso remoto e comunicazione. I server richiedono protezione contro l'escalation dei privilegi, l'accesso non autorizzato e il movimento laterale attraverso le reti aziendali. I sistemi cloud e le macchine virtuali hanno bisogno di un monitoraggio scalabile in quanto i carichi di lavoro diventano più distribuiti. I dispositivi mobili introducono i rischi attraverso la connettività remota, mentre i dispositivi IoT espandono la superficie di attacco nella produzione e nella sanità. Queste differenze incoraggiano i fornitori a sviluppare funzionalità di visibilità endpoint e risposta adatte a diversi ambienti di dispositivo.
Distribuzione:
EDR basato su cloud è destinato a crescere a un CAGR del 28,1%, supportato da amministrazione centralizzata, aggiornamenti più rapidi e protezione per endpoint distribuiti geograficamente. Le implementazioni on-premise rimangono rilevanti per le organizzazioni che richiedono un maggiore controllo delle infrastrutture e politiche di sicurezza personalizzate. I modelli ibridi bilanciano la gestione dei dati locali con analisi basate su cloud, mentre SaaS e i servizi ospitati semplificano l'implementazione. Le configurazioni cloud private e pubbliche affrontano diversi requisiti di governance, mentre la distribuzione dei bordi supporta ambienti distribuiti che richiedono un rilevamento tempestivo delle minacce e una risposta.
Applicazione:
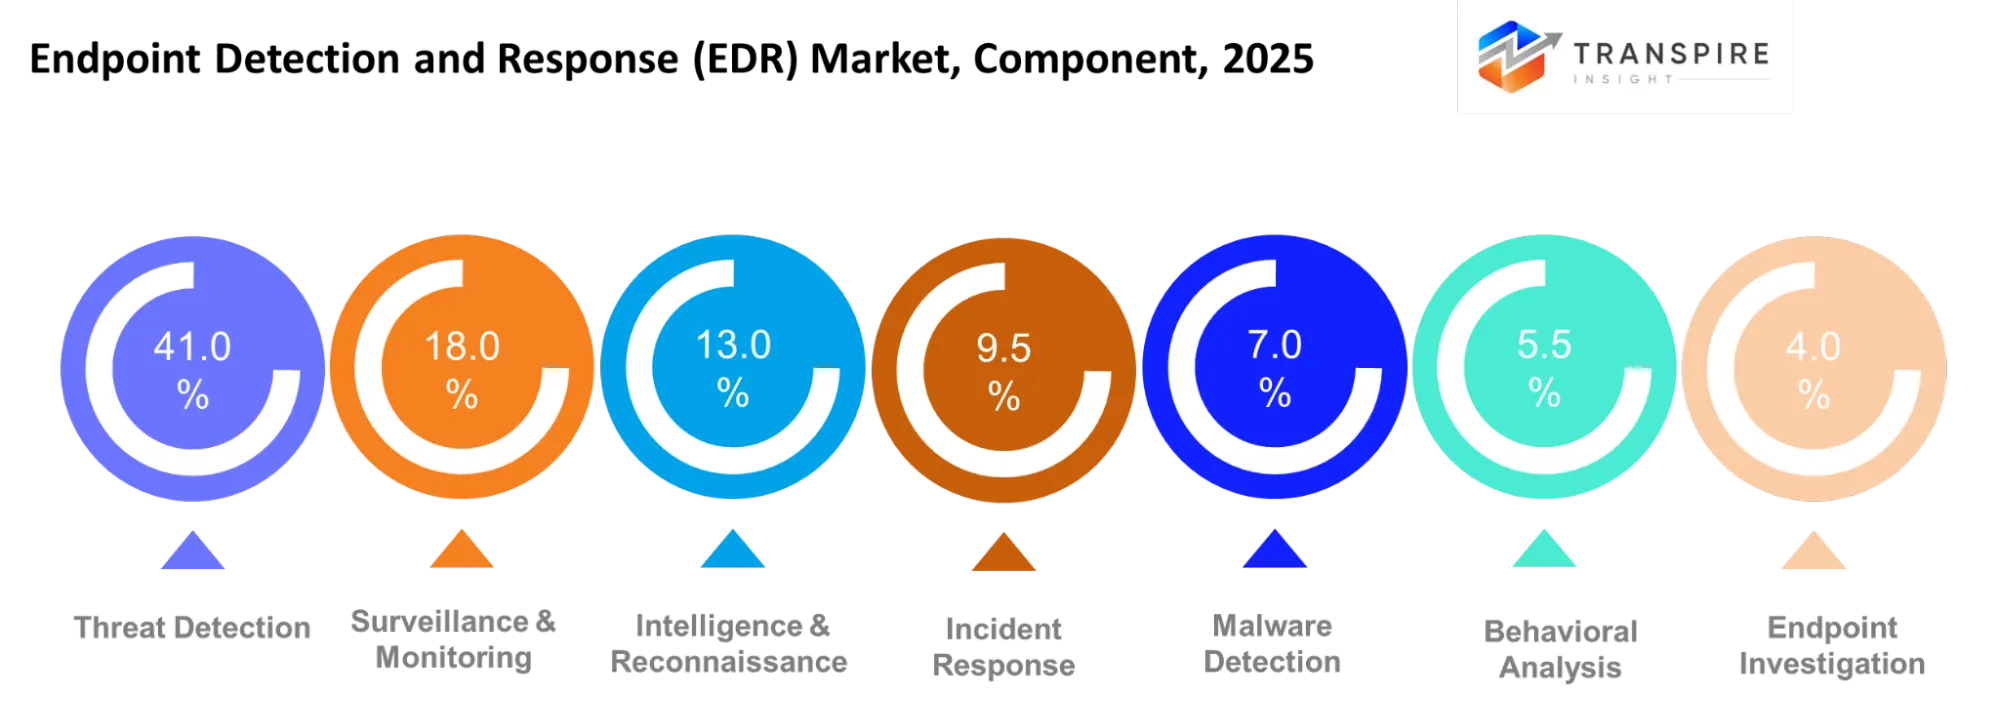
Il rilevamento della minaccia rappresenta il segmento più grande, al 41,0%, in quanto le organizzazioni hanno un valore significativo nell'identificazione di attività sospette prima che si verifichi un grave incidente di sicurezza. La sorveglianza e il monitoraggio rappresentano il 18,0%, seguito da intelligenza e ricognizione con il 13,0%. La risposta incidente rappresenta il 9,5%, il rilevamento del malware 7.0%, l'analisi comportamentale 5.5%, l'indagine endpoint 4.0% e altre applicazioni 2.0%. Nel complesso, queste applicazioni consentono collettivamente il monitoraggio continuo, l'identificazione di minacce, indagini forensi e il contenimento di attività dannose. Quando combinato, aiutano le organizzazioni a correlare attività sospette, accelerare il processo decisionale intorno alla gestione degli incidenti, fornire una riduzione delle interruzioni alle operazioni e aumentare la resilienza dell'infrastruttura dell'organizzazione contro attacchi sofisticati.
Utente finale:
Le organizzazioni BFSI privilegiano la protezione endpoint per salvaguardare le transazioni finanziarie, le informazioni dei clienti e l'accesso privilegiato. Le agenzie governative richiedono visibilità su sistemi sensibili e una maggiore documentazione degli incidenti. I fornitori di assistenza sanitaria si concentrano sulla protezione dei record dei pazienti e sul mantenimento della disponibilità di sistemi clinici, dove le interruzioni possono influenzare i servizi essenziali. Gli operatori di telecomunicazioni assicurano l'infrastruttura distribuita, mentre i rivenditori proteggono i sistemi di pagamento e i dati dei clienti. I produttori hanno bisogno di controlli per ambienti di produzione collegati, e le aziende IT e le istituzioni educative devono gestire diversi dispositivi, utenti e privilegi di accesso in ambienti digitali sempre più distribuiti.
Dimensione dell'organizzazione:
Le grandi imprese e le multinazionali richiedono politiche di endpoint centralizzate, una visibilità coerente delle minacce e una risposta coordinata agli incidenti in più sedi. Le aziende di medie dimensioni cercano una protezione scalabile che consente di espandere l'infrastruttura IT senza creare carichi di lavoro amministrativi eccessivi. Le PMI e le startup spesso favoriscono i servizi EDR gestiti perché mancano di team dedicati alle operazioni di sicurezza e di budget per la sicurezza informatica. Le agenzie governative hanno bisogno di governance, responsabilità e controlli adeguati di accesso, mentre gli operatori di infrastrutture critiche privilegiano la continuità operativa e il rapido contenimento. Le licenze flessibili, l'implementazione semplificata e l'automazione possono aiutare i fornitori a soddisfare queste diverse esigenze organizzative.
Quali sono i casi chiave di utilizzo Guidare ilRilevamento e risposta endpoint (EDR) Mercata?
Il principale caso di utilizzo è il rilevamento e il contenimento delle minacce, che rappresenta il 41,0% del segmento di applicazione. EDR può rilevare processi sospetti, accesso non autorizzato e attività ransomware, consentendo ai team di sicurezza di quarantenare endpoint infetti prima che possano essere propagati in tutti i sistemi aziendali.
Le applicazioni si stanno espandendo per includere la caccia alle minacce, l'indagine malware e il monitoraggio continuo nei settori BFSI, sanità, governo e produzione. Queste aree si basano su prove endpoint per scoprire violazioni, salvaguardare i dati sensibili e ridurre i tempi di fermo. EDR basato su cloud consente ai team distribuiti e alle infrastrutture virtuali, migliorando la gestione della sicurezza centralizzata.
I nuovi casi di utilizzo includono il monitoraggio dei flussi di lavoro AI, la protezione endpoint mobile e IoT e la correlazione del segnale di identità con l'attività endpoint. Gestito EDR fornisce anche alle PMI un'esperienza di monitoraggio a turni e di risposta agli incidenti senza la necessità di avere un SOC in loco.
| Rapporto Metrics | Dettagli |
| Valore della dimensione del mercato nel 2025 | USD 6,99 miliardi |
| Valore della dimensione del mercato nel 2026 | USD 8,73 miliardi |
| Previsioni delle entrate nel 2033 | USD 41,39 miliardi |
| Tasso di crescita | CAGR del 24.90% dal 2026 al 2033 |
| Anno di fondazione | 2025 |
| Dati storici | 2021 - 2024 |
| Periodo di previsione | 2026 - 2033 |
| Copertura dei report | Previsioni sui ricavi, paesaggio competitivo, fattori di crescita e tendenze |
| Ambito territoriale | Stati Uniti; Canada; Messico; Regno Unito; Germania; Francia; Italia; Spagna; Danimarca; Svezia; Norvegia; Cina; Giappone; India; Australia; Corea del Sud; Thailandia; Brasile; Argentina; Sudafrica; Arabia Saudita; Emirati Arabi Uniti |
| Aziende chiave profilate | CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, Secureworks |
| Ambito di personalizzazione | Personalizzazione del rapporto libero (paese, area regionale e segmento). Opzioni di acquisto personalizzate disponibili per soddisfare le vostre esigenze di ricerca esatte. |
| Segmentazione della relazione | (Soluzioni, Servizi, Managed EDR, Servizi Professionali, Consulenza, Formazione, Supporto)Punto di Vendita (Workstation, Laptop, Server, Cloud System, Mobile Device, IoT Device, Virtual Machine, Others)Deployment (Cloud-Based, On-Premise, Hybrid, SaaS, Host Analysis, Private Cloud, Public Cloud, Edge)Applicazione (Threat Detection Threction |
Quali regioni stanno guidando ilRilevamento e risposta endpoint (EDR) Crescita dei Mercati?
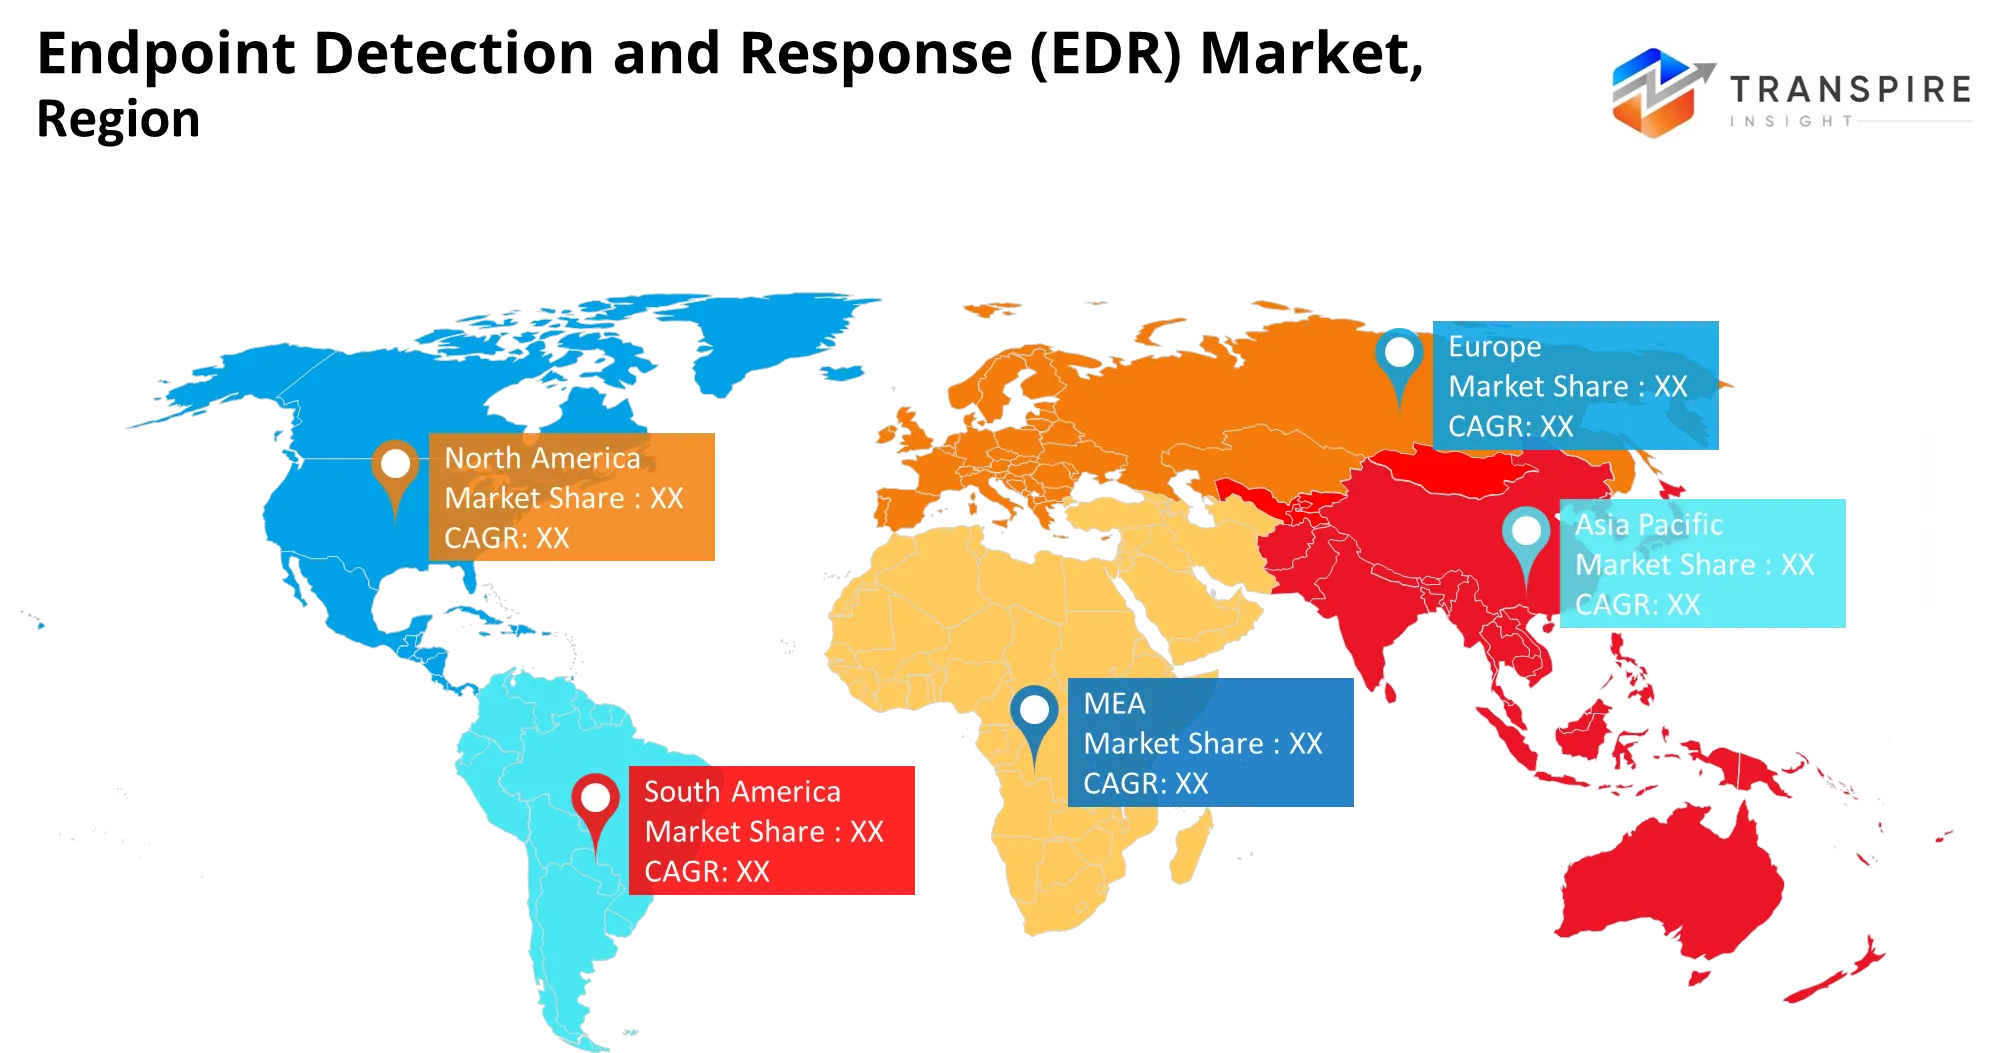
Nord America è il più grande mercato per EDR con una quota del 38,0% ly. La presenza di grandi imprese, incidenti ransomware e requisiti di conformità nei servizi finanziari, la sanità e la difesa contraente sono alcuni dei fattori che aumentano la domanda di Endpoint Detection and Response (EDR). Nord America ha un'infrastruttura cloud matura, alti budget informatici e l'adozione di operazioni di sicurezza supportate dall'IA in una fase iniziale. Il mercato di questa regione è anche guidato da segnalazioni di incidenti e una serie di competenze di contenimento rapido.
Nell'ottobre del 2026 CrowdStrike ha ampliato la sua collaborazione strategica con NVIDIA per integrare la sua soluzione Falcon Guardian AI Detection and Response (AIDR) con NVIDIA OpenShell software di runtime sicuro e NVIDIA Sentry. Questa integrazione estende la protezione avanzata delle imprese e il rilevamento autonomo delle minacce AI dagli strati software direttamente fino all'applicazione di policy basata su hardware e silicio attraverso carichi di lavoro critici.https://ir.crowdstrike.com/news-releases/news-release-details/crowdstrike-and-nvidia-expand-ai-agent-security-software-silicon
L'Europa rappresenta il 26,0% e assume una posizione più orientata alla regolamentazione rispetto al Nord America. La direttiva dell'Unione Europea NIS2, combinata con il Regolamento Generale sulla Protezione dei Dati (GDPR) e le normative specifiche per il settore, motiva gli operatori di infrastrutture critiche e di altri servizi essenziali per implementare i servizi di rilevamento e risposta di Endpoint e per dimostrare la resilienza operativa. Mentre l'intensità della spesa non è così alta come in Nord America, l'Europa può offrire una misura di stabilità con i requisiti istituzionali per la conformità normativa, i fornitori di sicurezza gestiti maturi e le spese del settore pubblico sostenute.
Nel marzo 2026, il fornitore di sicurezza informatica CrowdStrike ha collaborato con il fornitore di infrastrutture IT europee Schwarz Digits per implementare la piattaforma AI-native CrowdStrike Falcon sull'infrastruttura cloud STACKIT operata dall'UE. Questa distribuzione mantiene i dati sensibili di telemetria e rilevamento completamente all'interno della regione europea, fornendo agli operatori di infrastrutture critiche la sovranità.https://q-sec.com/en/mdr-knowledge-base/best-mdr-services-europe
Asia Pacific è la regione in crescita più rapida con un tasso di crescita annuale del 26,1% composto e contribuisce al 28,0% della quota di mercato. La trasformazione digitale emergente in Cina, Giappone, India e Australia, attraverso i servizi finanziari, industrie manifatturiere, governative e tecnologiche, estenderà enormemente la superficie di attacco endpoint. La futura opportunità di mercato sarà il cloud-native Endpoint Detection and Response, servizi gestiti per le piccole e medie organizzazioni, e la residenza dei dati, in quanto le organizzazioni stanno cercando di modernizzare le loro architetture di sicurezza senza la costruzione di centri operativi interni di sicurezza più grandi (SOC).
Nell'agosto del 2026, NTT DATA e Palo Alto Networks firmarono un'alleanza strategica pluriennale per accelerare la trasformazione della sicurezza informatica guidata dall'IA sui mercati, inclusa la regione Asia-Pacifico.http://www.paloaltonetworks.in/company/press/2026/ntt-data-and-palo-alto-networks-sign-strategic-alliance-to-accelerate-secure-ai-transformation
Chi sono i Key Players nelRilevamento e risposta endpoint (EDR) Mercata, e come competono?
La concorrenza in EDR ha spostato l'accuratezza del rilevamento passato nella larghezza della piattaforma, nell'automazione con l'intelligenza artificiale e nella fornitura di servizi gestiti. I venditori stanno cercando di ridurre il numero di agenti di sicurezza, collegare i segnali endpoint a quelli dall'identità e dal cloud, e chiudere il divario dall'avviso al contenimento.
CrowdStrike ha un approccio di crescita per innovazione per guidare i ricavi da endpoint a identità, cloud, dati, browser e sicurezza AI-agent, guidata dalla piattaforma Falcon. La sua differenziazione deriva da un agente leggero, un'ampia piattaforma di telemetria, e cresce attraverso acquisizioni e cross-selling in aree di sicurezza adiacenti. SentinelOne ha un approccio di automazione AI-nativo per crescere con indagini Purple AI e l'aggiunta di nuove funzionalità per proteggere gli agenti generici-AI. Il suo differenziatore è risposta autonoma, con crescita attraverso cloud, MSSP e canale. La strategia di Microsoft per i costi e l'ecosistema prevede tra cui Defender con Windows, Entra, Azure, Sentinel e M365 per creare alti costi di commutazione ed esclusività. Palo Alto Networks utilizza la platformizzazione collegando l'applicazione di Cortex con il suo cloud, la rete e la suite AI-security. Trellix, Sophos, Broadcom, Cisco, Trend Micro, Check Point e Fortinet raggiungono i portafogli integrati. Bitdefender, Cybereason e Secureworks si differenziano con il rilevamento, l'intelligenza delle minacce e il rilevamento gestito, rispettivamente.
I giocatori chiave sono:
- La folla
- SentinelOne
- Microsoft
- Palo Alto Networks
- Trellix
- Sophos
- Broadcom
- Cisco
- Micro
- Vmware
- Check Point
- Fortinet
- Bitdefender
- Cybereason
- Lavori sicuri
Mercato di rilevamento e risposta endpoint (EDR) — Benchmarking competitivo migliorato
| Società | Est. Gamma di condivisione delle entrate | Offerte chiave | Posizione strategica | Forza geografica | Tecnologia Focus |
| La folla | stimato 14-20% | Falcon Insight XDR; Falcon Prevent; Falcon Complete MDR | Premium cloud-native endpoint leadership di sicurezza | America del Nord, Europa, Asia Pacifico | Rilevamento nativo dell'IA, intelligenza delle minacce, risposta automatizzata |
| Microsoft | stimato 14-20% | Defender per Endpoint; Defender XDR; Defender per Business | Adozione guidata dall'ecosistema e integrazione delle piattaforme aziendali | America del Nord, Europa, Asia Pacifico | Analisi del cloud, rilevamento comportamentale, correlazione cross-domain |
| SentinelOne | Stime dell'8-13% | Singularity Endpoint; Singularity XDR; Purple AI | Automazione guidata da AI e risposta endpoint autonoma | America del Nord, Europa, Asia Pacifico | Rimediazione autonoma, AI minaccia di caccia, architettura single-agent |
| Palo Alto Networks | 7-12% stimato | Cortex XDR; Cortex XSIAM; Cortex XDR Pro | Differenziazione della piattaforma di sicurezza cross-domain | America del Nord, Europa, Asia Pacifico | Analisi di rete endpoint, AI comportamentale, indagine automatizzata |
| Trend Micro (TrendAI) | 6-10% stimato | Visione della tendenza Uno; sicurezza endpoint; protezione server e workload | Copertura ampia del carico di lavoro e XDR integrato | Asia Pacifico, Nord America, Europa | Telemetria a strati, intelligenza delle minacce, rilevamento basato sul rischio |
| Sophos | 37% stimato | Intercept X; Sophos XDR; Sophos MDR | Gestione della sicurezza e differenziazione dei canali | Europa, Nord America, Asia Pacifico | Apprendimento profondo, prevenzione exploit, risposta assistita da analisti |
| Broadcom (Symantec) | 37% stimato | Symantec Endpoint Security; Endpoint Detection and Response; Protezione adattiva | Enterprise installato-base e punto di forza politica | America del Nord, Europa, Asia Pacifico | Indurimento endpoint, intelligenza delle minacce, protezione basata sui comportamenti |
| Bitdefender | 2-5% stimato | GravityZone EDR; GravityZone XDR; Servizi MDR | Valore e efficacia della sicurezza | Europa, Nord America, Asia Pacifico | Apprendimento della macchina, analisi comportamentali, indagine della catena di attacco |
| Cisco | 2-5% stimato | Cisco Secure Endpoint; Cisco XDR; Secure Malware Analytics | Ecosistema di sicurezza della rete e integrazione dei prodotti cross-product | America del Nord, Europa, Asia Pacifico | Correlazione di rete endpoint, intelligenza delle minacce, contenimento automatico |
| Trellix | 2-5% stimato | Trellix Endpoint Security; Trellix EDR; Trellix XDR | La difesa delle minacce di grandi imprese e il sostegno eterogeneo delle proprietà | America del Nord, Europa, Asia Pacifico | Analisi comportamentale, intelligenza delle minacce, rilevamento adattativo |
Sviluppo recente Notizie
- Nell'agosto del 2026, SonicWall ha lanciato SonicWall Endpoint Security, una soluzione di protezione endpoint unificata che offre servizi di rilevamento e risposta gestiti e standalone EDR e opzionali per i fornitori di servizi gestiti che servono piccole e medie imprese. Il lancio espande l'accesso alla risposta automatica delle minacce, il rilevamento delle minacce in tempo reale e le capacità di recupero ransomware per le organizzazioni che cercano una sicurezza endpoint economicamente vantaggiosa.https://www.prnewswire.com/news-releases/sonicwall-expands-msp-portfolio-with-semplified-endpoint-protection-302847876.html
- Nell'aprile del 2026, Palo Alto Networks completò l'acquisizione di Koi per rafforzare la protezione endpoint contro i rischi associati agli agenti dell'AI e agli strumenti di sviluppo autonomi. L'acquisizione supporta lo sviluppo di Agentic Endpoint Security integrando la tecnologia di Koi con Prisma AIRS, aiutando le aziende a migliorare la visibilità e il controllo sull'attività guidata dall'IA attraverso gli endpoint dei dipendenti.http://www.prnewswire.com/news-releases/palo-alto-networks-completes-acquisition-of-koi-to-secure-the-agentic-endpoint-302741432.html
- Nel mese di ottobre 2026, Canon Europe ha lanciato la sua pionieristica tecnologia Printer EDR, estendendo le tradizionali metodologie di sicurezza per computer e server endpoint nell'infrastruttura di stampa commerciale. Questa distribuzione introduce il monitoraggio comportamentale allineato con il framework MITRE ATT&CK direttamente nel firmware della stampante multifunzione, consentendo alle reti aziendali di isolare automaticamente le vulnerabilità endpoint e intercettare le minacce interne prima che si verifichino violazioni dei dati laterali.http://www.canon-europe.com/press-centre/press-releases/2026/10/canon-launches-pioneering-printer-edr-technology-to-enhance-security-for-office-printers/
Quali informazioni strategiche definiscono il futuro delRilevamento e risposta endpoint (EDR) Mercata?
Il mercato Endpoint Detection and Response (EDR) si sta muovendo verso piattaforme intelligenti e consolidate tramite agenti AI che combinano endpoint, identità, cloud e segnali di dati in una risposta unificata. Un grosso rischio di questo sviluppo è la sovra-automazione, in quanto un eccessivo triage AI può causare falsi positivi, ridurre la fiducia degli analisti e rendere le organizzazioni vulnerabili alla manipolazione avversaria. Una grande opportunità è salvaguardare non umani e AI-agent Identità, in quanto le imprese introducono flussi di lavoro autonomi oltre le capacità delle soluzioni endpoint esistenti. I venditori dovrebbero focalizzarsi sull'automazione spiegabile, sulle architetture già integrate e sui servizi EDR gestiti per le PMI piuttosto che sulle prestazioni di rilevamento. Il Nord America ha una quota di mercato del 38,0%, l'Europa ha il 26,0%, mentre l'Asia Pacifico dovrebbe crescere al 26,1% CAGR. Le aziende che combinano la ricchezza della piattaforma con le considerazioni di conformità regionale, le opzioni di distribuzione flessibili e la fornitura di servizi affidabile sono meglio posizionate per vincere la domanda di mercato sostenibile.
Segmentazione chiave sono:
Componenti
- Soluzioni
- Servizi
- EDR gestito
- Servizi professionali
- Consulenza
- Attuazione
- Formazione
- Supporto
Punto vendita
- Postazione di lavoro
- Computer portatile
- Server
- Sistema cloud
- Dispositivo mobile
- Dispositivo IoT
- Macchina virtuale
- Altri
Distribuzione
- Cloud-Based
- On-Premise
- ibrido
- Saa
- Hosted
- cloud privato
- Cloud pubblico
- Bordo
Applicazione
- Rilevazione della minaccia
- Caccia di minacce
- Risposta incidente
- Sorveglianza e monitoraggio
- Intelligenza e ricognizione
- Rilevazione malware
- Analisi comportamentale
- Altri
Utente finale
- BFSI
- Governo
- Telecomunicazioni
- Assistenza sanitaria
- Vendita al dettaglio
- Produzione
- IT & Telecom
- Istruzione
Dimensione dell'organizzazione
- Grandi imprese
- PMI
- Agenzie governative
- Avviamento
- Imprese di medie dimensioni
- Società multinazionali
- Infrastrutture critiche
- Altri
Analisi regionale
Nord America
- Stati Uniti
- Canada
- Messico
Europa
- Germania
- Regno Unito
- Francia
- Italia
- Spagna
- Russia
- Resto dell'Europa
Asia Pacifico
- Cina
- Giappone
- India
- Corea del Sud
- Australia
- Resto dell'Asia Pacifico
Sud America
- Brasile
- Argentina
- Resto del Sud America
Medio Oriente e Africa
- UA
- Arabia Saudita
- Qatar
- Sudafrica
- Resto del Medio Oriente & Africa
Domande frequenti
Trova risposte rapide alle domande più comuni.
The endpoint detection and response (EDR) market size was valued at USD 6.99 billion in 2025 and is poised to reach USD 41.39 billion by 2033, expanding at a 24.90% CAGR
Key segments for the endpoint detection and response (EDR) market are Component (Solutions, Services, Managed EDR, Professional Services, Consulting, Implementation, Training, Support)Point of Sale (Workstation, Laptop, Server, Cloud System, Mobile Device, IoT Device, Virtual Machine, Others)Deployment (Cloud-Based, On-Premise, Hybrid, SaaS, Hosted, Private Cloud, Public Cloud, Edge)Application (Threat Detection, Threat Hunting, Incident Response, Surveillance & Monitoring, Intelligence & Reconnaissance, Malware Detection, Behavioral Analysis, Others)End User (BFSI, Government, Telecom, Healthcare, Retail, Manufacturing, IT & Telecom, Education)Organization Size (Large Enterprises, SMEs, Government Agencies, Startups, Mid-Sized Enterprises, Multinational Corporations, Critical Infrastructure, Others).
Growth is primarily driven by ransomware attacks, sophisticated cyber threats, hybrid work environments, cloud adoption, regulatory compliance requirements, and the integration of AI-powered threat detection and automated incident response.
The endpoint detection and response (EDR) market is led by major manufacturers, including CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, and Secureworks
North America holds a 38.0% market share, supported by mature cybersecurity infrastructure, high enterprise security spending, established technology providers, stringent compliance requirements, and widespread adoption of advanced endpoint protection.
Key opportunities include cloud-based EDR, AI-driven automated threat response, managed EDR services for SMEs, AI-agent identity protection, and scalable security solutions for emerging digital infrastructure.
- La folla
- SentinelOne
- Microsoft
- Palo Alto Networks
- Trellix
- Sophos
- Broadcom
- Cisco
- Micro
- Vmware
- Check Point
- Fortinet
- Bitdefender
- Cybereason
- Lavori sicuri
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Rapporti pubblicati di recente
-
Apr 2026
3D Optical Profiler Market
3d ottica profiler market size, share & analisi report per tipo (desktop 3d ottica profiler, e portatile 3d ottica profiler), per tecnologia (tecnologia confocale, e interferenza della luce bianca), per industria end-use (manufacturing, istituti di ricerca, automotive, aerospaziale e difesa, dispositivi medici, e altro), e geografia (nord america, europe, asia-pacific, medio oriente e africa 21
-
Apr 2026
Mercato del sensore di profondità
profondità sensore dimensione del mercato, rapporto di condivisione e analisi per tipo (sensori di profondità infrarossi, sensori time-of-flight (tof), sensori di visione stereo, sensori di luce strutturati, sensori di profondità ultrasuoni), per applicazione (automotive, robotica, gaming, elettronica di consumo, automazione industriale, sanità, sicurezza e sorveglianza, altri), da parte degli utenti finali (produttori di elettronica di consumo, fornitori di sanità, aziende industriali, agenzie di sicurezza, società di gioco, società di media, società di videogiochi, società di media
-
Apr 2026
Mercato della produzione digitale
digital manufacturing market size, share & analisi report per componente (hardware, software e servizi), per tecnologia (robotics, stampa 3d, internet of things (iot), e altri), per applicazione (automotiva e trasporto, aerospaziale e difesa, elettronica di consumo, macchinari industriali, e altri), per tipo di processo (computer-based designing, computer-based simulazione, computer 3d visualizzazione, analisi, e altri), e geografia (nordeuropaf
-
Apr 2026
Mercato dei servizi visti digitali
servizi di visto digitale dimensione del mercato, rapporto di condivisione e analisi per tipo ( viaggiatori individuali, viaggiatori di gruppo), per applicazione (turismo, viaggi d'affari, altri), e geografia (nord america, europe, asia-pacifico, medio oriente e africa, sud e america centrale), 2021 – 2031