
Asia Pacific Intrusion Detection and Prevention Systems Dimensioni e previsioni:
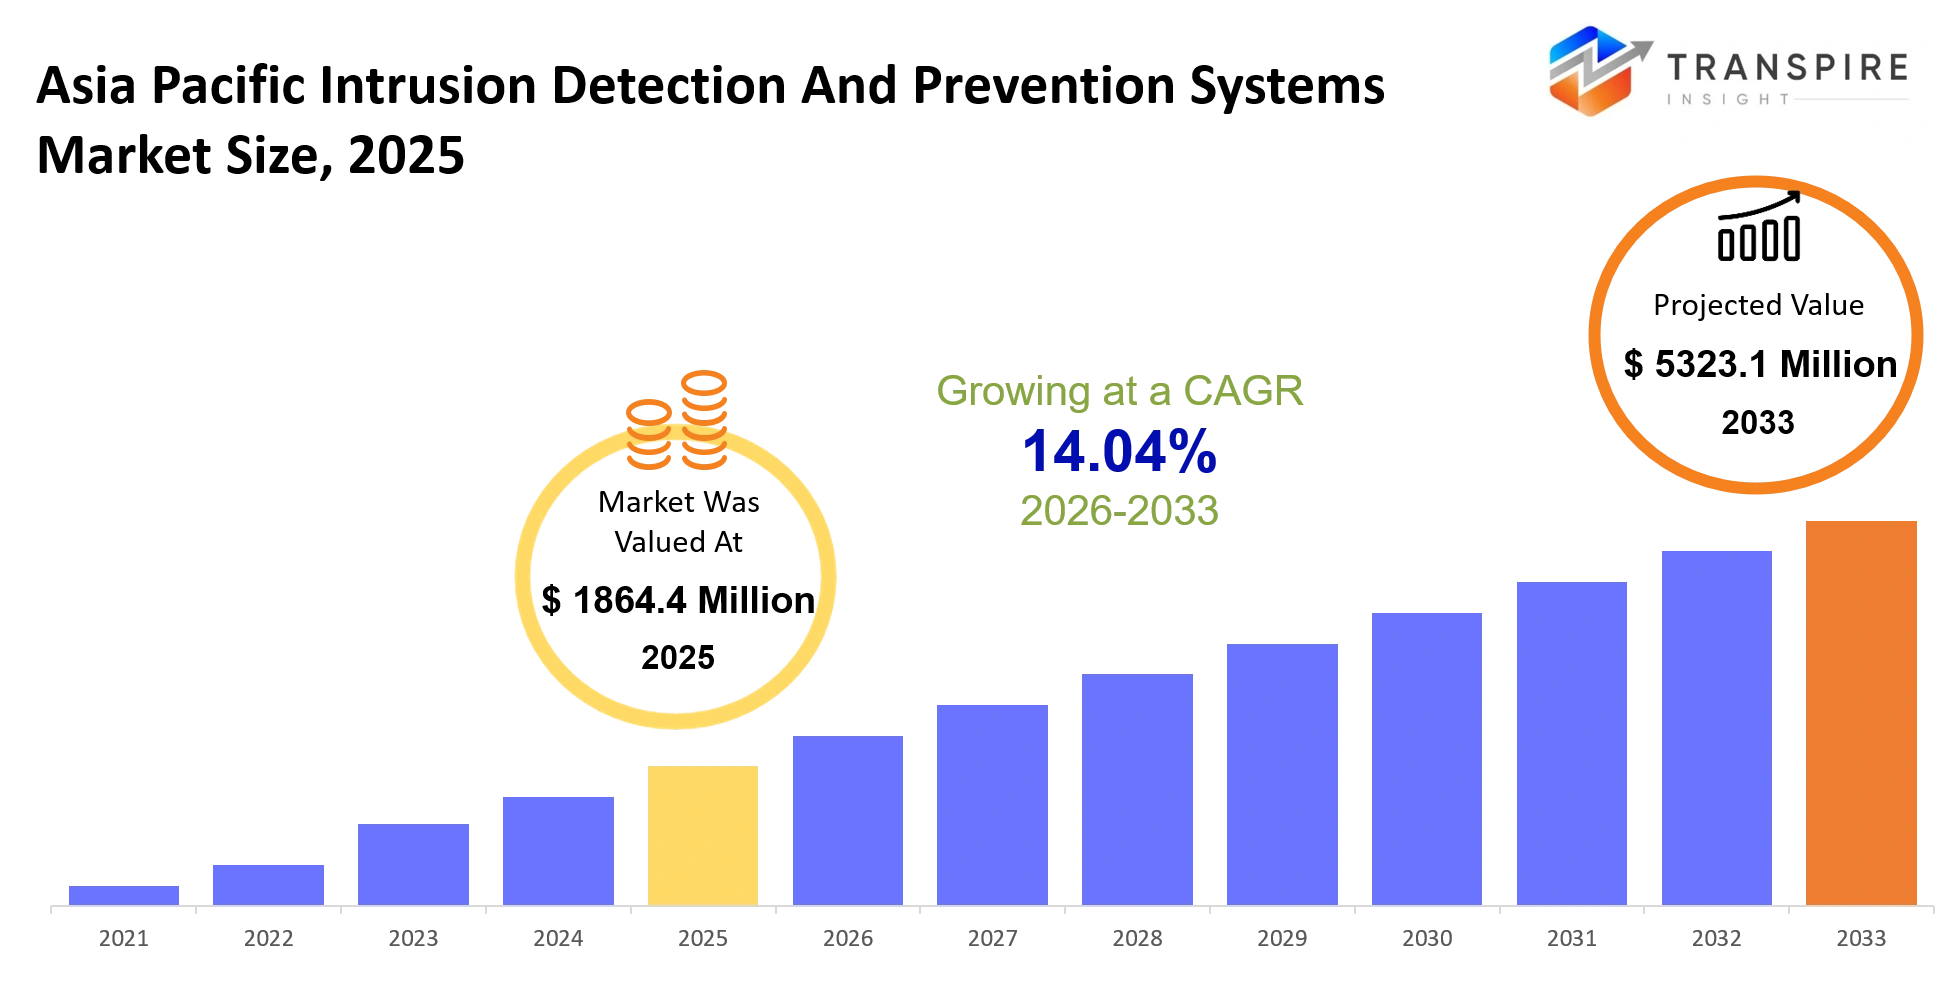
- Asia Pacific Intrusion Detection and Prevention Systems Mercata Size 2025: USD 1864.4 Milioni
- Asia Pacific Intrusion Detection and Prevention Systems Mercata Size 2033:USD 5323.1 Milioni
- Asia Pacific Intrusion Detection and Prevention Systems Mercata CAGR:14.04%
- Asia Pacific Intrusion Detection and Prevention Systems Mercata Segments: By Component (Hardware, Software, Services, Managed Services, Professional Services, Support Services, Consulting Services, Others); By Deployment Mode (Cloud-Based, On-Premise, Hybrid, Virtual Appliances, Network-Based, Host-Based, Wireless-Based, Other Enterprise Size
Per saperne di più su questo rapporto,  Scarica il report del campione gratuito
Asia Pacific Intrusion Detection and Prevention Systems Mercata Riepilogo
La Asia Pacific Intrusion Detection and Prevention Systems Mercata è stata valutata a 1864,4 milioni di dollari nel 2025. Si prevede di raggiungereUSD 5323.1 Milioni entro il 2033. Questo è un CAGR del 14,04% nel periodo.
Nel mercato Asia Pacific per Intrusion Detection and Prevention Systems, è una sorta di grande affare per mantenere reti aziendali, sistemi di controllo industriale e infrastrutture cloud al sicuro da ingresso non autorizzato, ransomware e quegli attacchi informatici coordinati che sembrano non fermarsi mai. Attraverso la produzione, la logistica, le banche, le telecomunicazioni e l'energia, l'idea è che questi sistemi guardano il traffico di rete come accade, quindi bloccano il comportamento sospetto subito. Così può fermare la disgregazione prima che calci veramente dentro, e anche aiuta a prevenire le informazioni sensibili di ottenere compromessi nel processo.
Ciò che è interessante è come il mercato è cambiato molto negli ultimi cinque anni. Molte organizzazioni si sono allontanate dal pensiero di sicurezza vecchio stile perimetrale, e verso cloud-native, oltre alle architetture di rilevamento delle minacce abilitate AI. Questa mossa ha ottenuto una spinta più veloce dopo il lavoro remoto è diventato comune, e dopo i grandi, incidenti ransomware ad alto profilo che hanno colpito infrastrutture critiche durante e dopo il periodo COVID-19. Oltre a ciò, i governi di tutta l'Asia Pacifico hanno anche stretto i requisiti di conformità della sicurezza informatica per le banche e per gli operatori industriali. Questo ha fondamentalmente costretto le imprese a aggiornare i loro quadri di sicurezza legacy, anche se non è stato pianificato così presto.
E ora, dal momento che i cyberattacchi stanno diventando più automatizzati e rimanere in giro più a lungo, le imprese stanno sempre più pagando per piattaforme di rilevamento e risposta integrate. Ciò significa anche ricavi ricorrenti a lungo termine per i fornitori, attraverso servizi di sicurezza gestiti e modelli di distribuzione basati su sottoscrizione, che suona un po 'noioso ma in realtà conta per il budget.
Principali prospettive di mercato
- La Cina ha veramente guidato il mercato Asia Pacific intrusione Detection and Prevention Systems, afferrando vicino al 34% quota nel 2025 , principalmente a causa di un gruppo di spinte di digitalizzazione enterprise. Il Giappone mantenne comunque una fetta piuttosto notevole, supportata da una maggiore spesa per la sicurezza informatica industriale attraverso l'automotive, l'elettronica e persino l'infrastruttura critica, specialmente attraverso il 2024-2025. L'India sembra la scommessa regionale più rapida in espansione fino al 2032 , come l'adozione del cloud continua a crescere, gli investimenti di sicurezza fintech continuano a salire e i programmi di trasformazione digitale guidati dal governo continuano a rotolare fuori.
- Nel frattempo, i paesi del Sud-Est asiatico stanno iniziando a vedere la domanda fresca per i servizi di prevenzione delle intrusioni gestiti attraverso il telecom, il bancario e l'e-commerce, più o meno. In termini di tecnologia, i sistemi di rilevamento delle intrusioni basati sulla rete sono rimasti in cima, con circa il 41% delle entrate azionarie nel 2025, in gran parte legate alle esigenze di monitoraggio del traffico aziendale. La distribuzione basata su cloud è diventata il secondo segmento più grande in quanto le organizzazioni hanno spostato i carichi di lavoro verso le impostazioni ibrido e multi cloud.
- Si prevede che le piattaforme di prevenzione delle intrusioni alimentate da AI mostrino la crescita più rapida tra il 2026 e il 2032, in quanto possono automatizzare l'intelligenza delle minacce e le azioni correlate. I servizi di sicurezza gestiti hanno anche una seria trazione tra le PMI, perché vogliono una minore affluenza operativa e una costante supervisione della sicurezza informatica. Nel 2025, i servizi finanziari bancari e i casi di utilizzo delle assicurazioni costituivano quasi il 29% dei ricavi del mercato dei sistemi di rilevamento e prevenzione dell'intrusione Asia Pacifico. E per la salute, i rollout della sicurezza informatica sono saltati molto dopo che gli ospedali hanno ampliato i record digitali dei pazienti, più gli ecosistemi dei dispositivi medici collegati durante il 2023-2025.
Quali sono i principali driver, restrizioni e opportunità nell'Asia Pacific Intrusion Detection and Prevention Systems Mercata?
Il driver di crescita più forte nell'Asia Pacific Intrusion Detection and Prevention Systems Mercata proviene dalla rapida espansione del cloud computing digitale banking, e anche l'infrastruttura aziendale collegata dopo il 2020. Grandi incidenti ransomware che colpiscono reti di telecomunicazioni ospedali e istituzioni finanziarie in India, Giappone e Sud-Est asiatico hanno reso abbastanza chiaro dove le impostazioni di sicurezza più vecchie erano deboli. Così le organizzazioni hanno dovuto modernizzare la loro architettura di difesa della rete, e non lentamente. I governi hanno poi implementato regole di conformità della sicurezza informatica più severe insieme ai mandati di protezione dei dati, in particolare per infrastrutture critiche e servizi finanziari. L'intero cambiamento ha davvero spinto l'impresa a spendere verso l'alto su sistemi di prevenzione delle intrusioni abilitati all'IA, servizi di rilevamento gestiti e piattaforme di intelligence minacce in tempo reale. In cima a questo, i modelli di distribuzione della sicurezza informatica basati su abbonamento hanno abbassato gli ostacoli di ingresso, così i venditori potrebbero continuare a guadagnare entrate di servizio ricorrenti, mentre l'adozione è aumentato anche tra le imprese di medie dimensioni.
Tuttavia, il più grande contenimento strutturale è la carenza continua di sicurezza informatica avanzata sapere come attraverso molte economie emergenti Asia Pacific. I sistemi di prevenzione dell'intrusione hanno bisogno di osservazione continua, analisi delle minacce e una stretta integrazione con l'infrastruttura aziendale disordinata, ma le pipeline di talenti locali rimangono sottili per un'ampia distribuzione. Un sacco di impianti di produzione di utilità, e le istituzioni pubbliche gestiscono ancora vecchie reti di tecnologia operativa, che non sono allineati con la moderna architettura della sicurezza informatica. L'integrazione del sistema può anche trasformarsi in una rielaborazione di infrastrutture costose, con tempi di distribuzione più lunghi che trascinano i bilanci. Questo divario di talento e compatibilità rallenta i programmi di ammodernamento, e a sua volta sopprime potenziali ricavi di mercato, in particolare all'interno di industrie sensibili ai costi e piccole aziende.
L'intelligenza di minaccia basata sull'intelligenza delle minacce basata sull'intelligenza 5G, sembra la porta a lungo termine più solida per l'espansione. Gli operatori di telecomunicazioni in Cina, Corea del Sud e India stanno mettendo soldi seri in piattaforme di monitoraggio della rete che possono salvaguardare miliardi di dispositivi collegati e gestire flussi di traffico decentrati troppo. Allo stesso tempo, il edge computing continua a diffondersi e le implementazioni di Internet of Things industriali si stanno espandendo, che poi spinge la necessità di sistemi di prevenzione delle intrusioni auto-governanti. Questi sistemi dovrebbero individuare e isolare attività sospette in tempo reale senza bisogno di una risposta umana, mai.
Che cosa ha l'impatto dell'intelligenza artificiale è stato sulla Asia Pacific Intrusion Detection and Prevention Systems Mercata?
L'intelligenza artificiale e le tecnologie digitali di fascia alta stanno rimodellando i sistemi di rilevamento e prevenzione delle intrusioni in Asia Pacifico, sorta di automatizzando la parte di sorveglianza della rete, accelerando la valutazione delle minacce e rendendo la risposta della sicurezza informatica più precisa. In pratica, molte aziende implementano sistemi di controllo guidati dall'IA che continuano a guardare la conduzione del traffico di rete, e l'attività endpoint, continuamente, senza bisogno di tanto spinta manuale. I grandi fornitori di telecomunicazioni e le imprese finanziarie si affidano anche a piattaforme di intelligence automatizzate per individuare modelli di traffico discutibili e poi isolare subito le macchine che sembrano compromesse. Nel complesso, questo approccio riduce la latenza della risposta e supporta la continuità operativa attraverso enormi impostazioni delle infrastrutture digitali.
I modelli di apprendimento automatico stanno inoltre rafforzando la sicurezza informatica predittiva. I motori di analisi più avanzati selezionano attraverso il vecchio comportamento di attacco, i modelli di accesso insoliti e le varie irregolarità di rete, per prevedere potenziali minacce informatiche prima di causare qualsiasi reale interruzione operativa. Un certo numero di organizzazioni in Giappone, Singapore e Corea del Sud hanno detto di aver visto meno falsi avvisi positivi e un contenimento degli incidenti più veloce una volta che l'IA ha permesso l'analisi della sicurezza è diventato parte del loro stack aziendale. La scoperta delle minacce predittive supporta anche i deliverable di conformità e può ridurre le spese di gestione della sicurezza informatica perché le attività di monitoraggio ripetitivo vengono gestite automaticamente, piuttosto che da persone, giorno dopo giorno.
Tuttavia, il lato positivo è dotato di barriere, soprattutto quelle fastidiose costi di integrazione. Un sacco di impianti industriali e reti del settore pubblico continuano su infrastrutture legacy, che non gioca davvero bene con le moderne piattaforme di sicurezza abilitate AI. Oltre a ciò, i dataset di formazione per la sicurezza informatica limitati, in tutti gli ambienti operativi gestiti localmente, possono ridurre la qualità delle previsioni, principalmente per i modelli di attacco specifici della regione e l'analisi multilingue dell'intelligenza delle minacce.
Mercato chiave Tendenze
- Le imprese hanno iniziato a passare dai modelli di sicurezza centrica hardware verso le piattaforme di prevenzione delle intrusioni native del cloud, dopo che la forza lavoro ibrida si è accelerata in Asia Pacifico , e questo è stato tipo dopo il 2021.
- La Cina e il Giappone hanno poi stretto le regole circa la sicurezza informatica infrastruttura critica, tra il 2022 e il 2025 , che ha spinto più spesa di impresa sui sistemi di monitoraggio delle minacce di rete non-stop.
- Nel frattempo gli operatori di telecomunicazioni hanno implementato il rilevamento delle intrusioni guidate dall'IA più ampiamente dopo la crescita dell'abbonato 5G hanno reso le superfici di attacco di rete più ampie, attraverso l'India, la Corea del Sud e anche parti del Sud-Est asiatico.
- Le aziende manifatturiere hanno anche aumentato i bilanci di sicurezza informatica della tecnologia operativa dopo incidenti ransomware ha incasinato semiconduttore e impianti di produzione elettronica durante 2023 e 2024 .
- L'adozione del servizio di sicurezza gestito è saltata per le medie imprese, in gran parte perché i prezzi degli abbonamenti hanno ridotto quella grande dipendenza dalla spesa delle infrastrutture di sicurezza informatica di grande fronte.
- Le organizzazioni finanziarie si sono spostate verso l'analisi comportamentale più l'architettura della fiducia zero, dopo che gli ecosistemi bancari API hanno aumentato l'esposizione agli attacchi informatici basati sulle credenziali, soprattutto dopo il 2022.
- Anche i fornitori come Cisco Systems e Fortinet hanno ampliato le partnership regionali sul cloud, mirando a migliorare l'intelligenza delle minacce localizzate e a automatizzare le capacità di risposta, più o meno nella stessa direzione.
- Le aziende hanno fatto affidamento sui sistemi firewall stand alone, una volta che le piattaforme di rilevamento integrate hanno mostrato un contenimento degli incidenti più rapido, e anche meno falsi avvisi positivi.
- Le agenzie governative in luoghi come Singapore, India e Australia hanno messo a punto progetti di modernizzazione dopo i mandati di localizzazione dei dati, oltre agli incidenti di attacco delle infrastrutture pubbliche.
- Infine, l'integrazione open source minaccia intelligence à ̈ andato dopo le imprese fondamentalmente chiesto l'identificazione piÃ1 rapida di zero giorno vulnerabilità e modelli di malware che sono specifici per ogni regione.
Asia Pacific Intrusion Detection and Prevention Systems Mercata Segmentazione
Per componente
Hardware soluzioni ancora finiscono per essere la spina dorsale per la sicurezza della rete aziendale, soprattutto con elettrodomestici dedicati che gestiscono l'ispezione del traffico e il filtraggio delle minacce in modo più diretto. Le banche, gli operatori di telecomunicazioni e le strutture governative continuano a investire in infrastrutture di sicurezza informatica fisica, perché le regole di conformità sono severe e il volume del traffico di rete è, francamente, enorme. Le piattaforme software hanno ottenuto più trazione una volta che la migrazione cloud si è diffusa in molte industrie regionali dal 2021 al 2025. Analitica abilitata dall'intelligenza artificiale, risposta automatica delle minacce e monitoraggio centralizzato insieme rafforzano il modo in cui le implementazioni software si espandono in quegli ambienti digitali complicati.
Poi i servizi hanno iniziato a ottenere un'attenzione più coerente, perché le operazioni di sicurezza informatica sono diventate più difficili attraverso i sistemi aziendali distribuiti. I servizi gestiti sono cresciuti anche tra le medie imprese che vogliono un monitoraggio continuo e una tensione operativa meno quotidiana. Sul lato, servizi professionali, e servizi di consulenza, sforzi di migrazione cloud supportato, miglioramenti della conformità e programmi di modernizzazione dell'architettura della sicurezza informatica. Anche i servizi di supporto sono stati richiesti, poiché molte organizzazioni hanno bisogno di aggiornamenti continui, valutazioni di vulnerabilità e gestione rapida degli incidenti, quindi la continuità aziendale non viene derailed.
Con la modalità di distribuzione
Distribuzione basata su cloud, una sorta di penetrazione del mercato rafforzata dopo che molte aziende hanno continuato ad espandere le operazioni remote, e l'infrastruttura di collaborazione digitale. Il modello di prezzi di abbonamento, più amministrazione centralizzata e rollout scalabile, sembrava migliorare l'accettazione generale nel settore bancario, retail e IT, nonostante la solita esitazione. L'implementazione ibrida ha anche avuto più slancio, perché le organizzazioni più grandi volevano la flessibilità del cloud, ma ancora doveva mantenere il loro esistente sulle protezioni delle infrastrutture del sito in atto, sai. I piani di sicurezza informatica Enterprise si spostarono sempre di più verso un monitoraggio unificato in quegli ambienti operativi distribuiti, non solo segmenti isolati.
Tuttavia, sulla distribuzione premessa è rimasto rilevante per le agenzie governative, le utility e le industrie regolamentate, dove severe regole di protezione dei dati rendono l'hosting esterno meno attraente, o solo rischioso. Gli elettrodomestici virtuali hanno aiutato un percorso di espansione economicamente efficiente senza costringere enormi investimenti hardware. Nel frattempo, i sistemi basati sulla rete hanno mantenuto una forte domanda poiché l'analisi del traffico centralizzata offre una migliore visibilità in ambienti aziendali. Le distribuzioni basate su host, e anche le opzioni basate su wireless, sono aumentate anche attraverso sistemi di produzione collegati, operazioni di forza lavoro remoti e infrastrutture di mobilità aziendale, dove la copertura pratica conta.
Per saperne di più su questo rapporto, Scarica il report del campione gratuito
Da Enterprise Size
Le grandi imprese hanno generato una spesa significativa per la sicurezza informatica, perché le operazioni multinazionali hanno creato layout di rete complessi con maggiore esposizione ai tentativi di accesso ransomware e non autorizzati. In particolare, le istituzioni finanziarie, i fornitori di telecomunicazioni e le aziende manifatturiere hanno incrementato la spesa per le piattaforme integrate di monitoraggio delle minacce, questi strumenti possono sostenere l'analisi in tempo reale attraverso l'infrastruttura distribuita, e ha davvero importanza per le loro operazioni quotidiane. Le organizzazioni governative si sono anche appoggiate agli appalti per la sicurezza informatica dopo incidenti che hanno mirato i sistemi digitali pubblici e le infrastrutture cruciali. L'applicazione regolamentare ha quindi spinto l'adozione più rapida in ambienti operativi che trattano di dati finanziari e amministrativi sensibili.
Le medie imprese nel frattempo hanno aumentato i budget per la sicurezza informatica perché le piattaforme di sicurezza basate sull'abbonamento hanno abbassato l'intero attrito di distribuzione e hanno dato più adattabilità operativa. Le piccole imprese tendevano ad adottare servizi di rilevamento gestiti per coprire il know-how interno limitato della sicurezza informatica. Le startup e le istituzioni educative hanno ampliato l'utilizzo di strumenti di monitoraggio cloud-native, poiché le piattaforme di apprendimento digitale e collaborazione hanno incrementato la visibilità e l'esposizione della rete. Gli approcci flessibili dei prezzi, oltre ai servizi di monitoraggio outsourced hanno aiutato le organizzazioni più piccole ad accedere a queste capacità senza essere bloccati in programmi interni pesanti.
Da Industria Verticale
BFSI ha mantenuto un contributo di mercato davvero forte, soprattutto perché sistemi bancari digitali, piattaforme di pagamento mobili e quei servizi finanziari basati sulle API hanno finito per essere... bersagli davvero succosi per i tentativi di attacco informatico. Le istituzioni finanziarie hanno iniziato a implementare le piattaforme di analisi e monitoraggio comportamentali di AI più aggressivamente dopo alcuni incidenti ransomware regionali incasi con l'elaborazione delle transazioni tra il 2022 e il 2025. Nel frattempo l'IT e Telecomunicazioni settori hanno anche sconvolto la loro spesa per la sicurezza informatica, soprattutto dopo grandi rollout 5G e l'espansione delle infrastrutture cloud rotolato in Cina, India, Giappone e Sud-Est asiatico. In pratica, il monitoraggio del traffico di rete in tempo reale e le azioni di risposta automatizzate sono diventate una sorta di essenziale, per salvaguardare ambienti di dati aziendali ad alto volume.
Anche gli org sanitari hanno spinto avanti l'ammodernamento della sicurezza informatica dopo che gli ospedali hanno ampliato i sistemi di gestione dei pazienti digitali e l'infrastruttura medica collegata. Produzione I siti, d'altra parte, hanno rafforzato la sicurezza delle tecnologie operative in seguito a attacchi informatici che hanno interrotto le attività di produzione di semiconduttori ed elettronica in tutta l'Asia orientale. Le agenzie governative hanno aumentato la spesa per i sistemi di monitoraggio avanzati, dal momento che i quadri nazionali di sicurezza informatica hanno sostanzialmente costretto i requisiti di protezione più forti per le infrastrutture pubbliche. Infine, gli operatori di energia e utilità hanno adottato sistemi di rilevamento piÃ1 avanzati, per proteggere le operazioni di rete intelligente e anche ridurre il rischio di disagi operativi, anche quando l'infrastruttura industriale à ̈ collegata.
Quali sono i casi chiave di utilizzo che guidano l'Asia Pacific Intrusion Detection and Prevention Systems Mercata?
Istituzioni finanziarie, tipo di agire come il caso di uso primario per il rilevamento delle intrusioni e sistemi di prevenzione in Asia Pacifico. Le piattaforme bancarie digitali applicazioni di pagamento mobile, e i flussi di lavoro di transazioni in tempo reale hanno davvero bisogno di sorveglianza di rete in corso per bloccare gli sforzi ransomware, tentativi di phishing, e anche quegli incidenti di accesso non autorizzati che saltano fuori dal nulla. Con severe regole di sicurezza informatica in esecuzione attraverso Cina, Singapore, Giappone e India, le aziende continuano a mettere i soldi in nuove capacità di rilevamento delle minacce per il lungo raggio.
Gli operatori di telecomunicazioni e i fornitori di servizi cloud stanno anche scalando i rollout della sicurezza informatica attraverso le configurazioni 5G, gli ambienti edge computing e le operazioni cloud miste. I siti di produzione, in particolare, hanno cominciato ad adottare più dopo che i cyberattacchi hanno causato gravi interruzioni di produzione dei semiconduttori e flussi di lavoro di automazione industriale in tutta l'Asia orientale. Le organizzazioni sanitarie, nel frattempo, hanno rafforzato i loro approcci di monitoraggio della rete in modo che i record digitali dei pazienti rimangano sicuri e i dispositivi medici collegati non finiscono per perdere i dati.
Oltre a ciò, gli scenari più recenti si presentano intorno alle infrastrutture smart city, ai sistemi di trasporto collegati e agli ambienti industriali di Internet of Things. Analitica comportamentale basata su AI e piattaforme di risposta a minacce autonome stanno ottenendo più attenzione anche , dal momento che le imprese vogliono un più rapido rilevamento di vulnerabilità zero-day e un più stretto coordinamento contro attacchi informatici che si diffondono in infrastrutture digitali distribuite.
| Rapporto Metrics | Dettagli |
| Valore della dimensione del mercato nel 2025 |
USD 1864.4 milioni
Valore della dimensione del mercato nel 2026
USD 2121.6 milioni
Previsioni delle entrate nel 2033
USD 5323.1 milioni
Tasso di crescita
CAGR del 14,04% dal 2026 al 2033
Anno di fondazione
2025
Dati storici
2021 - 2024
Periodo di previsione
2026 - 2033
Copertura dei report
Previsioni sui ricavi, paesaggio competitivo, fattori di crescita e tendenze
Ambito territoriale
Asia Pacifico (India, Cina, Giappone, Australia, Corea del Sud, Riposo dell'Asia Pacifico)
Azienda chiave profilata
Cisco, Palo Alto Networks, Fortinet, Check Point Software, IBM, Trend Micro, McAfee, Broadcom, Juniper Networks, Trellix, FireEye, Sophos, Darktrace, CrowdStrike, SentinelOne.
Ambito di personalizzazione
Personalizzazione del rapporto libero (paese, area regionale e segmento). Avail opzioni di acquisto personalizzate per soddisfare le vostre esigenze di ricerca esatte.
Segmentazione della relazione
Per componente (Hardware, Software, Servizi, Servizi gestiti, Servizi professionali, Servizi di supporto, Servizi di consulenza, Altri); per modalità di distribuzione (Cloud-Based, On-PremiseUtilities, Hybrid, Virtual Appliances, Network-Based, Host-Based, Wireless-Based, Others); per Enterprise Size (Large Enterprises, Medium Enterprises, Small Enterprises, Government Organizations, Startups, Educational Institutions).
Quali regioni guidano l'Asia Pacific Intrusion Detection and Prevention Systems Mercata Growth?
La Cina sta guidando il mercato regionale, specie perché le regole nazionali di sicurezza informatica hanno avuto molto più duro dopo diversi attacchi hanno colpito reti finanziarie, infrastrutture pubbliche e impianti industriali tra il 2021 e il 2025. Allo stesso tempo, grandi cloud rollout, distribuzione rapida 5G e gravi sforzi di digitalizzazione aziendale hanno assicurato che ci sia costante domanda di piattaforme avanzate di prevenzione delle intrusioni. Questo si presenta chiaramente nel settore bancario, telecomunicazione e produzione. Oltre a ciò, le iniziative di finanziamento per la sicurezza informatica sostenute dal governo non solo hanno aiutato, ha anche fatto maturare l'infrastruttura di sicurezza interna, e ha spinto il rollout dei sistemi di monitoraggio abilitati all'intelligenza artificiale. C'è anche questo ecosistema locale piuttosto solido, operatori di telecomunicazioni, fornitori di servizi cloud, produttori di semiconduttori, e società di sicurezza informatica più piccole che lavorano tutti insieme. Quindi il dominio regionale continua a essere sostenuto da progetti di modernizzazione a lungo termine, e non solo la spesa a breve termine.
Il Giappone è il prossimo, è il secondo contributore più grande, anche se l’atmosfera di mercato è un po’ diversa dalla Cina. In Giappone la crescita si basa sulla stabilità operativa e sulla pianificazione delle imprese a più lungo raggio, piuttosto che sulla rapida espansione digitale da sola. I grandi gruppi di produzione, le aziende automobilistiche e le istituzioni finanziarie continuano a gestire i budget per la sicurezza informatica su un ciclo costante. La loro attenzione è di solito sulla continuità operativa e anche la protezione della catena di fornitura, non solo tecnologia flashy. Forti aspettative di conformità, oltre a solidi approcci di corporate governance, aiutano a garantire che i sistemi di monitoraggio della rete vengano implementati in modo coerente in tutte le infrastrutture industriali. Il Giappone beneficia anche di infrastrutture digitali mature, oscillazioni inferiori nella politica di sicurezza informatica, e modelli di spesa aziendale abbastanza stabili, quindi rimane una fonte affidabile di reddito a lungo termine nel mercato.
L'India sembra emergere, come il mercato regionale in crescita più veloce, soprattutto dopo la grande spinta infrastruttura digitale ha davvero iniziato a raccogliere la velocità. Dal 2022 circa, l'adozione del cloud è salita, fintech ha continuato ad espandersi, e i programmi nazionali di ammodernamento della sicurezza informatica hanno anche guadagnato trazione, una sorta di effetto domino. Con rapidi rollout data center, più infrastrutture 5G e ecosistemi di pagamento digitali in fase di elaborazione, anche l'esposizione complessiva agli attacchi ransomware è cresciuta, insieme a violazioni di dati su larga scala, in ambienti pubblici e privati. In cima a questo, le iniziative di sicurezza informatica del governo si stanno muovendo avanti e più imprese stanno assumendo servizi di rilevamento gestiti, che fondamentalmente apre le porte per i fornitori di sicurezza nativi del cloud e i fornitori di intelligenza delle minacce guidati dall'IA. Se questo continua, ci dovrebbe essere una solida espansione per gli investitori di sicurezza informatica e i fornitori di tecnologia, in particolare quelli che puntano alle imprese di medie dimensioni e agli operatori di infrastrutture digitali tra il 2026 e il 2033.
Chi sono i giocatori chiave nell'Asia Pacific Intrusion Detection and Prevention Systems Mercata e come si compone?
La competizione tra i sistemi di rilevamento e prevenzione dell'intrusione Asia Pacific è ancora una sorta di moderatamente consolidata, con grandi giocatori di sicurezza informatica globali che afferrano molte delle implementazioni aziendali nel settore bancario, telecomunicazione, governo e produzione. Ultimamente la concorrenza si sente meno circa le prestazioni del firewall standalone, più circa AI-driven minaccia analytics, struttura di sicurezza cloud-native, e costruito in funzionalità di tipo piattaforma. I grandi fornitori stanno cercando di trattenere la quota attraverso acquisizioni, servizi di sicurezza gestiti e relazioni regionali sul cloud, mentre le piccole aziende specializzate di sicurezza informatica stanno raccogliendo slancio perché la loro risposta incidente è più veloce e la loro rilevazione è più automatizzata. Molte aziende ora vogliono un ecosistema di sicurezza informatica unificato che fonde difesa endpoint, monitoraggio della rete, intelligenza delle minacce e la supervisione della conformità in un ritmo operativo.
Cisco Systems si presenta con una solida integrazione di rete aziendale e una vasta compatibilità delle infrastrutture, soprattutto attraverso le installazioni di telecomunicazione e di governo. Il legame più profondo tra hardware di rete e analisi di sicurezza dà Cisco un po 'di vantaggio quando si tratta di gestire il traffico enterprise ad alto volume, come in pratica. Palo Alto Networks si appoggia duramente in AI ha abilitato il rilevamento delle minacce, la sicurezza del cloud e i meccanismi di risposta automatizzati. Alcune recenti acquisizioni che si concentrano sulle infrastrutture di sicurezza AI tipo di accentuare la differenziazione della piattaforma e ampliare la protezione per ambienti AI autonomi. Fortinet invece si differenzia attraverso elettrodomestici di sicurezza integrati efficaci, che sembrano atterrare bene con le imprese di medie dimensioni e con operazioni distribuite in tutto il Sud-Est asiatico.
CrowdStrike sta ancora spingendo in avanti con la protezione endpoint nativa del cloud e l'analisi comportamentale basata su ai, fatta per adattarsi alle infrastrutture della forza lavoro ibride più o meno. L'espansione regionale del cloud, insieme alla spesa per la sovranità dei dati, ha contribuito all'acquisizione di settori altamente regolamentati in cui le persone gestiscono dati operativi sensibili. Nel frattempo, Trend Micro detiene un solido punto in tutto il Giappone e gran parte dell'Asia Pacific utilizzando l'intelligenza di minaccia localizzata, una specializzazione per la sicurezza informatica industriale, più il know-how che protegge i carichi di lavoro cloud aziendali. Check Point Software Technologies continua a competere basandosi sulla gestione delle politiche centralizzate e su un'architettura di sicurezza informatica pesante di conformità, che viene utilizzata molto in istituzioni finanziarie e ambienti di infrastrutture pubbliche.
Elenco delle società
- Cisco
- Palo Alto Networks
- Fortinet
- Software di controllo
- IBM
- Micro
- McAfee
- Broadcom
- Reti Juniper
- Trellix
- FireEye
- Sophos
- Darktrace
- La folla
- SentinelOne
Sviluppo recente Notizie
Nell'aprile del 2026, Palo Alto Networks annunciò l'intento di acquisire Portkey. L'acquisizione ha rafforzato le capacità di sicurezza AI Gateway per gli agenti AI autonomi e l'infrastruttura di protezione delle transazioni AI.
Fonte:URL pagina (Reti Palo Alto).
Nell'aprile del 2026, Palo Alto Networks completò l'acquisizione di Koi. L'operazione ha introdotto le funzionalità di Agentic Endpoint Security progettate per garantire endpoint aziendali basati su AI e ambienti di codifica autonomi.
Fonte:URL pagina (Reti Palo Alto).
Nel marzo 2026 CrowdStrike ha lanciato nuove funzionalità di sicurezza AI della piattaforma Falcon. Il lancio ha ampliato il rilevamento delle minacce runtime, la governance dell'agente AI e la protezione a livello endpoint negli ambienti cloud e SaaS.
Fonte:URL pagina (CrowdStrike).
Quali informazioni strategiche definiscono il futuro dell'Asia Pacific Intrusion Detection and Prevention Systems Mercata?
Il mercato sembra essere strutturalmente in movimento verso piattaforme di sicurezza informatica autonome basate su AI che possono trovare, guardare in, e reagire alle minacce con un intervento umano piuttosto minimo. Nei prossimi cinque-sette anni, l'intera cosa continuerà ad essere spinta dalla rapida espansione dell'infrastruttura cloud, dalle distribuzioni industriali di Internet of Things, e anche da come sono diventate decentralizzate molte operazioni aziendali. C'è un altro rischio che è un po 'meno visibile, che sta crescendo affidamento su solo un piccolo insieme di fornitori di piattaforme di cybersecurity globali. Se il mercato diventa troppo concentrato, può trasformarsi in un punto debole operativo, come , se le interruzioni della piattaforma avvengono, o se la pressione dei prezzi si dilaga, o se i conflitti normativi si manifestano, allora gli ecosistemi di sicurezza informatica aziendali in più industrie potrebbero essere disturbati allo stesso tempo.
Allo stesso tempo, un'opportunità emergente si presenta intorno alla sicurezza protettiva per gli agenti dell'IA, sistemi di elaborazione dei bordi e infrastrutture industriali connesse in India e Sud-Est asiatico. Gli investimenti più regionali nei data center, nell'infrastruttura 5G e nei servizi finanziari digitali stanno alimentando la domanda di intelligenza delle minacce localizzate e di progettazione della sicurezza di conformità. Le aziende che cercano di entrare in questo spazio probabilmente faranno meglio assemblando ecosistemi di piattaforma integrati, combinando servizi di sicurezza gestiti, analisi di AI e monitoraggio cloud-native, piuttosto che affidarsi esclusivamente ai prodotti di sicurezza di rete standalone.
Asia Pacific Intrusion Detection and Prevention Systems Mercata Report Segmentation
Per componente
- Hardware
- Software software
- Servizi
- Servizi gestiti
- Servizi professionali
- Servizi di supporto
- Servizi di consulenza
- Altri
Con la modalità di distribuzione
- Cloud-Based
- On-Premise
- ibrido
- Applicazioni virtuali
- Basato su rete
- Host-Based
- Senza fili
- Altri
Da Enterprise Size
- Grandi imprese
- Imprese medie
- Piccole imprese
- Organizzazioni governative
- Avviamento
- Istituzioni educative
- Altri
Da Industria Verticale
- BFSI
- IT & Telecom
- Assistenza sanitaria
- Governo
- Vendita al dettaglio
- Produzione
- Energia e servizi
- Altri
Domande frequenti
Trova risposte rapide alle domande più comuni.
Il previsto Asia Pacific Intrusion Detection and Prevention Systems Dimensione del mercato per il mercato sarà USD 5323.1 Milioni nel 2033.
Per componente (Hardware, Software, Servizi, Servizi gestiti, Servizi professionali, Servizi di supporto, Servizi di consulenza, Altri); per modalità di distribuzione (Cloud-Based, On-PremiseUtilities, Hybrid, Virtual Appliances, Network-Based, Host-Based, Wireless-Based, Others); By Enterprises (Large Enterprises, Medium Enterprises, Small Enterprises, Government Organizations, Startups, Educational Institutions).
I principali attori del mercato dell\'intrusione e della prevenzione dell\'Asia Pacifico sono Cisco, Palo Alto Networks, Fortinet, Check Point Software, IBM, Trend Micro, McAfee, Broadcom, Juniper Networks, Trellix, FireEye, Sophos, Darktrace, CrowdStrike, SentinelOne.
L\'Asia Pacific Intrusion Detection and Prevention Systems Market size è USD 1864.4 Milioni nel 2025.
L\'Asia Pacific Intrusion Detection and Prevention Systems Market CAGR è il 14,04% dal 2026 al 2033.
- Cisco
- Palo Alto Networks
- Fortinet
- Software di controllo
- IBM
- Micro
- McAfee
- Broadcom
- Reti Juniper
- Trellix
- FireEye
- Sophos
- Darktrace
- La folla
- SentinelOne
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Rapporti pubblicati di recente
-
Apr 2026
3D Optical Profiler Market
3d ottica profiler market size, share & analisi report per tipo (desktop 3d ottica profiler, e portatile 3d ottica profiler), per tecnologia (tecnologia confocale, e interferenza della luce bianca), per industria end-use (manufacturing, istituti di ricerca, automotive, aerospaziale e difesa, dispositivi medici, e altro), e geografia (nord america, europe, asia-pacific, medio oriente e africa 21
-
Apr 2026
Mercato del sensore di profondità
profondità sensore dimensione del mercato, rapporto di condivisione e analisi per tipo (sensori di profondità infrarossi, sensori time-of-flight (tof), sensori di visione stereo, sensori di luce strutturati, sensori di profondità ultrasuoni), per applicazione (automotive, robotica, gaming, elettronica di consumo, automazione industriale, sanità, sicurezza e sorveglianza, altri), da parte degli utenti finali (produttori di elettronica di consumo, fornitori di sanità, aziende industriali, agenzie di sicurezza, società di gioco, società di media, società di videogiochi, società di media
-
Apr 2026
Mercato della produzione digitale
digital manufacturing market size, share & analisi report per componente (hardware, software e servizi), per tecnologia (robotics, stampa 3d, internet of things (iot), e altri), per applicazione (automotiva e trasporto, aerospaziale e difesa, elettronica di consumo, macchinari industriali, e altri), per tipo di processo (computer-based designing, computer-based simulazione, computer 3d visualizzazione, analisi, e altri), e geografia (nordeuropaf
-
Apr 2026
Mercato dei servizi visti digitali
servizi di visto digitale dimensione del mercato, rapporto di condivisione e analisi per tipo ( viaggiatori individuali, viaggiatori di gruppo), per applicazione (turismo, viaggi d'affari, altri), e geografia (nord america, europe, asia-pacifico, medio oriente e africa, sud e america centrale), 2021 – 2031