
שם מקור: Seal Defined Security, Volume &:
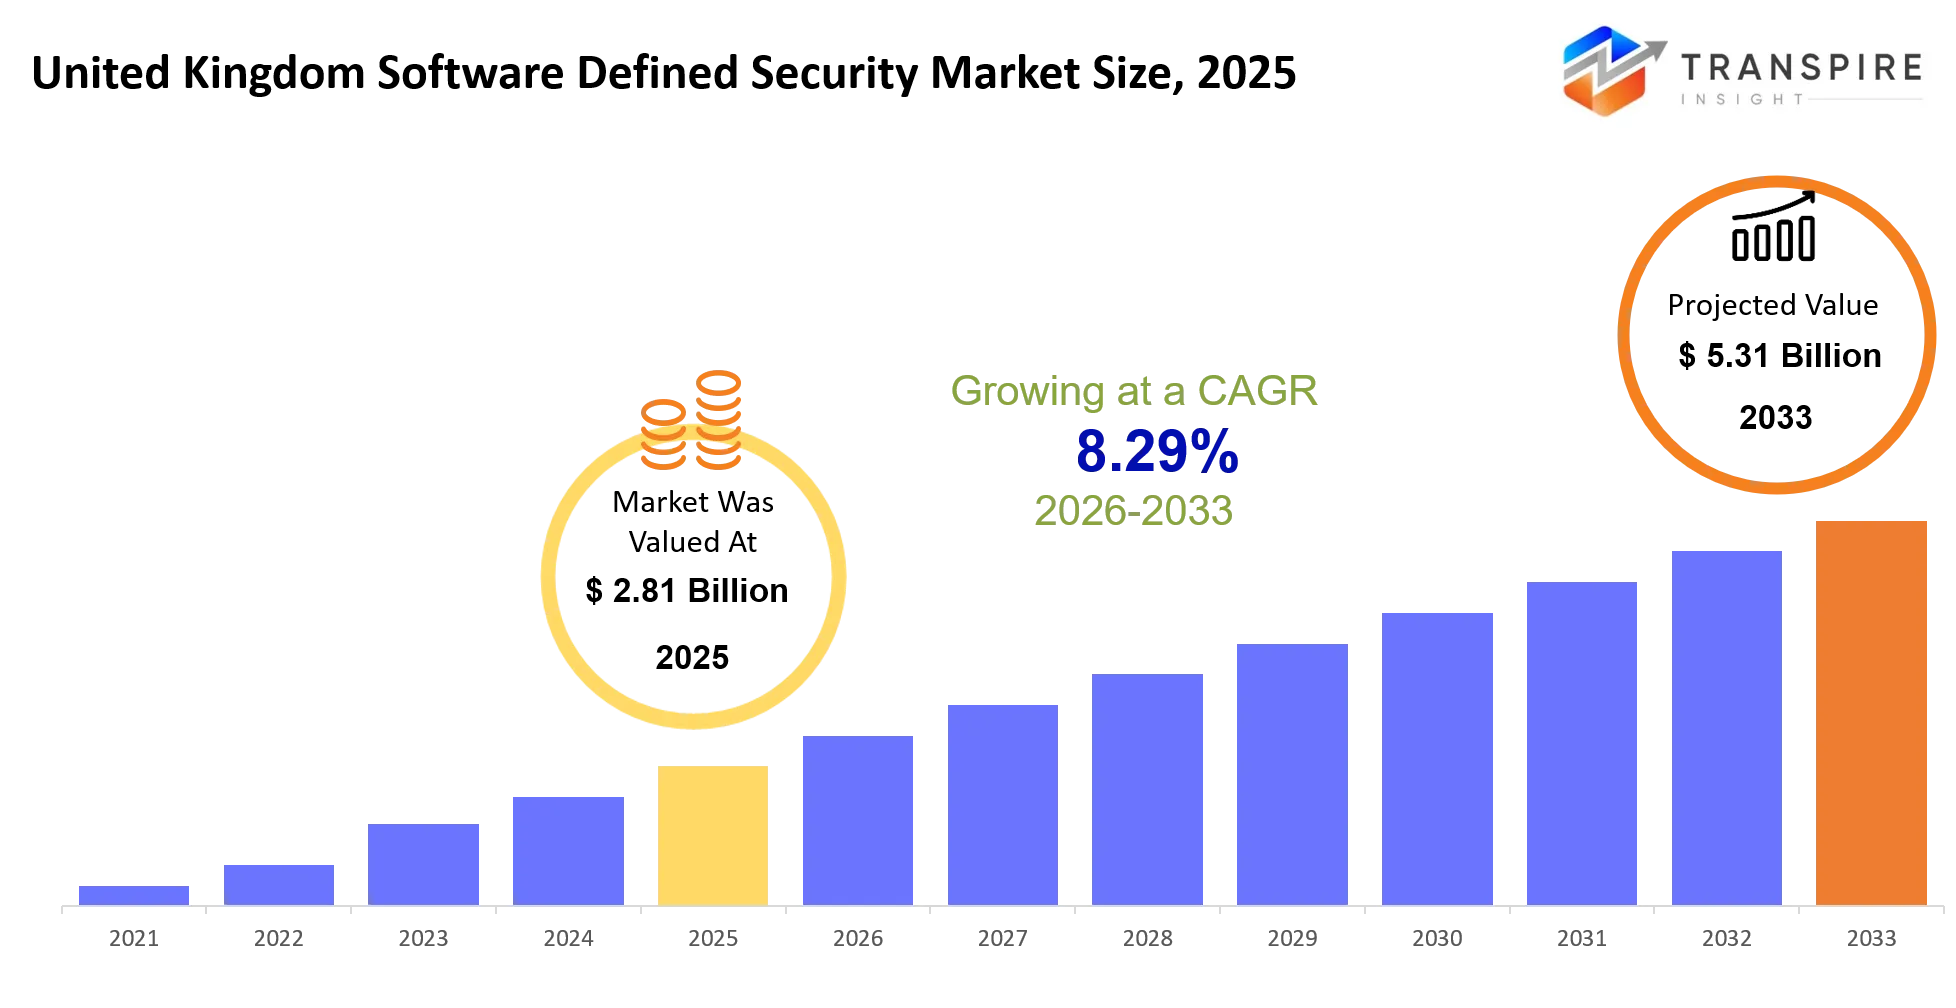
- ההרחבה Defined Security, Volume 2025: USD 2.81 מיליארד דולר
- ההרחבה Defined Security, Volume 2033: USD 5.31 מיליארד דולר
- המונחים: 8.29%
- המונחים: by Solution Type (Software Defined Security Software, Cloud Security Platforms, Identity & Access Management, Zero Trust Security, AI-based Security Platforms, Others); by Deployment (Cloud-based Security Software, On-premise Security Platforms, Security, SaaSs, Others); by (BFSI, Healthcare, IT & Telecom, Others, Enterprise) by Enterprise, Mobiles Enterprises Enterprise (להלן, Mobiles Enterprise)
ללמוד עוד על הדוח הזה,  להורדה Free Sample Report
בסביבה הקרובה של Wyndham Defined Security, Volume
ההרחבה Defined Security PSK הוערך ב- 2.81 מיליארד דולר בשנת 2025. צפוי להגיע ל-5.31 מיליארד דולר עד 2033. זהו CAGR של 8.29% במהלך התקופה.
ההרחבה Defined Security PSK הוערך בכ-2.81 מיליארד דולר בשנת 2025, והיא עדיין מתרחבת. הרבה ארגונים מתרחקים מעיצובי אבטחה ממורכזים בחומרה, אל פלטפורמות מונעות תוכנה שיכולים לשמור על עומסי עבודה בענן, משתמשים מרוחקים, רשתות ענף, ובעצם מתקני IT היברידיים, כולם משכבה אחת מרכזית של שליטה. במונחים אמיתיים, אבטחה מוגדרת תוכנה מאפשרת לארגונים לאכוף מדיניות אבטחה יציבה על פני סביבות דיגיטליות מפוזרות, אך ללא הסתמכות על חבורה של מכשירי עמידה נפרדים או מכשירים "תכלית אחת".
בחמש השנים האחרונות, השוק גם החל להתרחק מאבטחת רשת בלבד של המערכת ולעבור אסטרטגיות משולבות יותר כמו Secure Access Service Edge, SASE, Zero Trust ומסגרות אבטחה Native ענן. שינוי זה ירד במהירות לאחר שהעבודה מרחוק אומץ בקנה מידה, וגם כאשר אירועי כופר זינקו, במיוחד בתשתיות קריטיות, שירותים פיננסיים וארגונים במגזר הציבורי. במקביל, יותר פריסות מרובות עננים שינו את הציפיות הביטחוניות. זה דוחף ארגונים למדיניות הובילה, מודלים אוטומטיים להגנה. וכאשר חברות relocate יישומים ונתונים לתוך חללי ענן, צוותי אבטחה בסופו של דבר זקוקים לפלטפורמות מדרגיות שחתכו את הישול התפעולי, תוך חיזוק הנראות. לכן, שינוי זה מופיע כתקציבים חזקים יותר לתוכנות המוגדרות חומת אש, פלח רשת, תזמורת אבטחה ו-AI אפשרו פלטפורמות זיהוי איומים ברחבי בריטניה, די ישירות.
תובנות שוק המפתח
- בשנת 2025, ההרחבה Defined Security PSK, הובילה למעשה 2.8 מיליארד דולר, היא נדחקה קדימה על ידי הגירה בענן, רולט של Zero Trust, ואת היום ליום צריך הגנה היברידית, שהוא סוג של עסקה גדולה.
- אנגליה ביצעה כ-72% מהוצאות הסייבר בבריטניה ב-2025, בעיקר משום שיש לה ריכוז כבד של שירותים פיננסיים ומרכזי נתונים ארגוניים.
- לונדון היא עדיין המרכז האזורי הראשי, והוא ממשיך לקבל תנופה מביקוש בבנקאות, ביטוח, המגזר הציבורי, ומפעלי הטכנולוגיה ביחד, כן.
- סקוטלנד מציגה את אחד נתיבי הצמיחה המהירים יותר, נתמך על ידי השקעות לטרנספורמציה דיגיטלית על פני אנרגיה, שירותים, תשתיות ציבוריות, דיבור רחב.
- בשנת 2025, SASE ופלטפורמות אבטחה המבוססות על ענן לקחו כמעט 38% מהפריסות החדשות של הארגון, שכן ארגונים ניסו לאחד רשתות יחד עם פונקציות אבטחה, ללא יותר מדי טרחה.
- חומות אש מוגדרות תוכנה נשארות פרוסת המוצר הגדולה ביותר, עם יותר מ-30% נתח שוק על פני פריסות אבטחה ארגוניות, בדרך כלל מדברות.
- פלטפורמות זיהוי איומים מופעלות על ידי בינה מלאכותית צפויות להיות המגזר הצומח ביותר עד 2033, בעיקר בגלל יכולות תגובה של אירועים אוטומטיים וזווית יעילות מלאה זו.
- עבור הכנסות, BFSI תרם כ -27% מהשוק הכולל בשנת 2025 בגלל התחייבויות ציות קפדניות וצרכי חוסן סייבר, בבירור.
- בינתיים, אימוץ המגזר הציבורי צבר מהירות לאחר כמה יוזמות אבטחה דיגיטליות בראשות הממשלה, שהתרכזו בהגנה על תשתיות קריטיות ואמצעי הגנה קשורים.
מהם נהגי המפתח, מחוסנים והזדמנויות בקרן האבטחה Defined Defined?
הצמיחה בשוק מונעת בעיקר על ידי שינוי מהיר לעבר תשתיות ענן היברידיות והגדרות עבודה מבוזרות אלה ממשיכות להופיע בכל מקום. כאשר ארגונים מתחילים להעביר יישומים חשובים הרחק מהגדרות על-יסוד לעננים ציבוריים ופרטיים, הגישה הביטחונית המודגשת על המערכת הישנה פשוט לא מחזיקה גם כן. במקביל, לחץ רגולטורי, כמו כללי הגנת נתונים וציפיות חוסן סייבר, למעשה ניתח ארגונים לעבר ארכיטקטורות Zero Trust, SASE פלטפורמות וטכניקות פלחציה מוגדרות תוכנה. בסופו של דבר מהלך זה נוטה להעלות עלויות חוזרות למנויי תוכנה, יותר הוצאות על שירותי אבטחה מנוהלים, בתוספת פלטפורמה חזקה יותר הובילה השקעות אבטחה.
עם זאת, האיפוק הגדול ביותר הוא הקושי הכולל של כלי אבטחה מוגדרים תוכנה לתשתיות ארגוניות ישנות יותר. ארגונים גדולים רבים מנהלים מספר מוצרי אבטחה ממוכרים שונים, וזה מוביל לכאבי ראש בין האפשרויות, יחד עם סיכונים הגירה אמיתיים. כמו כן, החלפת מסגרות אבטחה מבוססות היטב קורא הון גדול, ידע מומחה וכמה עבודות הפעלה מבצעיות. לכן קווי זמן פריסה מתפרסמים, ומספר הוגן של ארגונים בינוניים אינם מסוגלים למודרניזציה מלאה של סביבת האבטחה שלהם.
הזדמנות חזקה מופיעה באמצעות פעולות אבטחה אוטונומיות מונעות על ידי AI. יותר ויותר ארגונים מחפשים פלטפורמות שיכולות להתחבר או לתאם אירועים ביטחוניים על פני ענן, נקודות קצה, זהות ושכבות רשת. עם מרכזי אבטחת המידע המופעלים על ידי AI, ציד איומים אוטומטיים וניתוח התנהגותי הופך נפוץ יותר, יש כיוון צמיחה חדש ברור. חברות שמשקיעות בפלטפורמות האבטחה המאוחדות הללו צפויות להמשיך לראות ביקוש חזק לאורך רוב תקופת תחזית ה-2026–33.
מה הייתה ההשפעה של אינטליגנציה מלאכותית על ההרחבה Defined Security Volume?
בינה מלאכותית הפכה איכשהו לחלק מרכזי של פריסות אבטחה מבוססות תוכנה מודרנית ברחבי בריטניה. ארגונים כיום יותר ויותר מסתמכים על מנועי בינה מלאכותית על זיהוי איומים אוטומטי, אכיפה מדיניות, ניהול משתמשים ואפילו על ניהול מגזרי רשת. בפועל, קבוצות אבטחה לפרוס מודלים של למידת מכונה שקוראים באמצעות מיליוני אירועים ברשת, בעיקר בזמן אמת, כך פלטפורמות מוגדרות תוכנה יכולות להבחין מוזרויות ולהגיב לאיומים לפני שהם נסחפו, ולהתפשט מעבר לענן ולרווחים עתידיים.
ניתוח חיזוי עזר באופן מודע יום ויעילות יום. מודלים של בינה מלאכותית מסתכלים אחורה על הרגלי התקפה בעבר, פעילות נקודות קצה, דפוסי זהות, ותנועת רשתות, ואז לנסות לחזות אירועים פוטנציאליים של אבטחה תוך מיון אשר יש להתחיל קודם. ארגונים רבים מזכירים תגובה מהירה יותר של אירוע, פחות גורמים חיוביים כוזבים, ותצפיות ציות טובות יותר הודות לפלטפורמות אבטחה אוטומטיות. כמה מתקנים מתקדמים גם לייעל את מדיניות האבטחה על פני רשתות מבוזרות, חיתוך על עבודת תצורה ידנית וצמצום זמני ההאטה התפעוליים.
פריסות עדכניות יותר מראות תוצאות שאתה יכול למעשה למדוד. משרד המשפטים בבריטניה דיווח על עלייה של 400% במקרי אבטחה שהסתיימו באופן אוטומטי לאחר אימוץ טכנולוגיות אבטחה בעלות בינה מלאכותית. עם זאת, אימוץ בינה מלאכותית נשאר מעט מוגבל. בלוקים רגילים מופיעים - עלויות אינטגרציה גבוהות, תשתיות מורשת מפוצלות, בעיות ניקיון נתונים ומחסור אנשי מקצוע בתחום אבטחת סייבר מוסמכים - כל כך רולטים נשארים איטיים עבור ארגונים רבים, במיוחד קטנים ובינוניים.
שוק מפתח מגמות
- החל מ-2022, הרבה ארגונים מסוגה העבירו את תקציבי האבטחה שלהם הרחק ממכשירים מבודדים של עמידה ועוד לקראת שילוב של פלטפורמות SASE, אתם יודעים, אלה שמאגדים יחד רשתות עם Zero Trust ואבטחת ענן בבת אחת.
- זה לא רק שינוי קטן - עכשיו יותר מ -60% מהארגונים הגדולים בבריטניה הם פלטפורמות אבטחה בעיקר על ידי יכולות אוטומציה, במקום מספרי ביצועים ישנים של חומרה, אם זה הגיוני.
- כמו כן, אימוץ זיהוי איומים של בינה מלאכותית הגיע למעשה ב-2024–2026, משום שאיומים בתוכנות כופר נהיו יותר מתוחכמות, ובכנות קשה יותר להגיע לביקורות ידניות בלבד.
- בשנת 2025, פלו אלטו רשתות אפילו חלקו כי הם ראו קפיצת 400% בתקריות נפתרות באופן אוטומטי בתוך מגזר ציבורי גדול בבריטניה, וזה די משמעותי.
- ואז יש תזמורת אבטחה רב עננים, שהפכה למוקד עליון לאחר שחברות דחפו יותר עומסי עבודה ברחבי AWS, Azure ו-Google Cloud, ומפיצים הכל.
- גם בסביבות שנת 2025, סיסקו הגדילה את ההשקעה בתשתיות בינה מלאכותית מאובטחות, מה שמצביע על כך שארגונים דורשים הגנה חזקה יותר על עומסי עבודה של AI, ולא רק יישומים קבועים יותר.
- בצד השותפות, Vodafone Business, יחד עם פורטינט הרחיבו את שיתוף הפעולה שלהם בשנת 2025, במטרה לספק רשתות מתכנסות בתוספת שירותי אבטחה בשווקים מרובים.
- במקביל, מוסדות פיננסיים נשענים על זיהום מיקרו מוגדר של תוכנה, בעיקר על מנת לשפר את החוסן מפני מתקפות סייבר מאוחרות יותר, ולא לחכות עד שמשהו כבר נפגע.
- יותר ויותר ספקי אבטחה גם זורקים טייסים משותפים של בינה מלאכותית ישר לתוך תהליכים SOC, אשר מסייע להפחית עייפות ערנית ולהגדיל את זרימות העבודה חקירה המשמשות לגרור.
- בסופו של דבר, ארגונים מעדיפים אסטרטגיות של קונסולת פלטפורמה, כלומר הם משתמשים פחות ספקים אבטחה באופן כללי תוך כדי מנסה לשפר את הנראות על פני סביבות היברידיות, בכל עת.
שם הסרטון: Moto Defined Security, Segmentation
פתרון סוג
תוכנה מוגדרת לפרימטר יש עדיין את הנקודה הדומיננטית, גם כאשר ארגונים לאט לאט לאט יותר נשענים יותר לתוך גישות אבטחה ללא מטר לענן, וגם גישה מרחוק, סביבות. תוכנת אבטחת רשת עוקבת מאחוריה, בעיקר משום שהיא ממלאת תפקיד מרכזי בהגנה על תשתיות ארגוניות מפני איומי סייבר, בתוספת גישה לא רצויה או בלתי מורשית. פלטפורמות אבטחת ענן ממשיכות לטפס, שכן ארגונים דוחפים יותר עומסי עבודה להגדרות מרובות עננים והם זקוקים להגנה מרכזית על פני החללים האלה. ניהול זהות וגישה נשאר גם רלוונטי מאוד, כי חברות מנסה למשול מי יכול לגשת למה, והסיכונים המבוססים על זהות נמוכה על פני מערכות מבוזרות.
Zero Trust Security צפוי לגדול במהירות, שכן חברות מתרחקות מעיצובים ישנים יותר של אמון, ומחליפים אותם עם מסגרות אימות קבועות. פלטפורמות אבטחה מבוססות בינה מלאכותית צריכות גם לראות צמיחה חזקה, בעיקר משום שאוטומציה ממשיכה לשפר את האופן שבו איומים מזהים, כמה צוותים מהירים מגיבים, וכמה מעקב אבטחה מדויק מתברר. הפתרונות האחרים עדיין עוזרים עם צרכים צרים יותר, כמו עבור מערכות מורשת, או למצבים מיוחדים. והמודרניזציה המתמשכת של מערכות IT ארגוניות צריכה לשמור על הביקוש הכולל יציב בכל המגזרים, או לפחות זה הכיוון הכללי.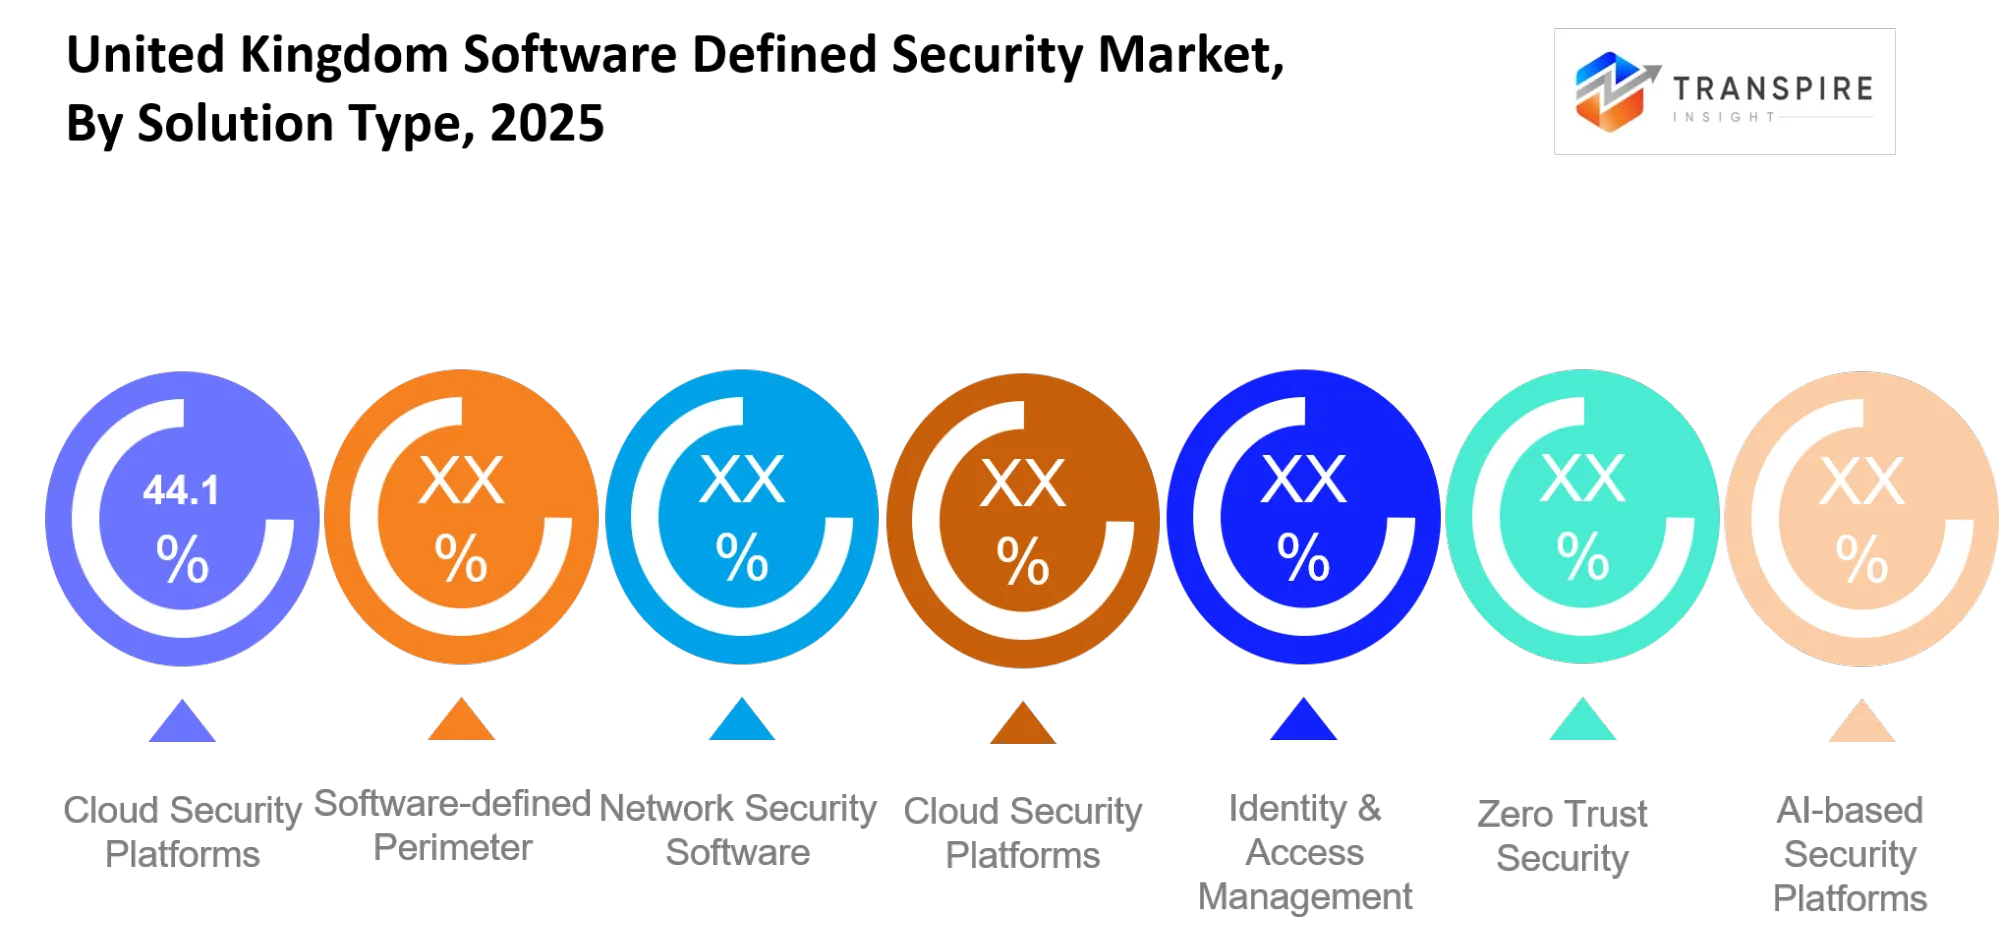
ללמוד עוד על הדוח הזה, להורדה Free Sample Report
על ידי Deployment
סוגה של אבטחה מבוססת ענן מחזיקה בעמדה הדומיננטית, כי ארגונים מעבירים את פעולות האבטחה שלהם לסביבות ענן מדרגיות יותר ויותר. אבטחה מוקדמת עדיין רלוונטית, במיוחד כאשר לארגונים יש שליטה קפדנית על נתונים, צרכי ציות, וכן, תשתיות מורשת שלא ניתן להחליף אותן. אבטחה היברידית מאומצת באופן נרחב כאשר אנשים מנסים לאזן את גמישות הענן עם דרישות שליטה מראש, במיוחד על פני מערכות IT מבוזרות. SaaS אבטחה פלטפורמות גם גדלות, בעיקר כי מודלים מבוססי מנויים מרגישים קל יותר, פריסה נוטה להיות יותר פשוט.
ביטחון מבוסס ענן צפוי להישאר על העליונה, מונע על ידי הגירה מתמשכת בענן ואת הטרנספורמציה הדיגיטלית גדולה יותר לדחוף על פני ארגונים. SaaS אבטחה פלטפורמות צפויות להראות את הצמיחה המהירה ביותר, שכן ארגונים רבים כמו פתרונות אבטחה גמישים ויעילים, כמו זה פשוט יותר לאמץ מבלי להוסיף יותר מדי מראש. אבטחה היברידית כנראה ישמר תפקיד יציב כמו ארגונים להתמודד עם מערכות IT מורכבות על פני יותר מתשתית אחת, כך שזה הגיוני. ואז מודלים אחרים של פריסה עדיין קיימים כדי לתמוך בצרכים מיוחדים, כמו בתעשיות מוסדרות ובסביבות מערכת מורשת אלה שבו שינויים מתרחשים לאט.
על ידי Application
BFSI עדיין בראש, בעיקר כי יש לו תלות כבדה בהעברות דיגיטליות מאובטחות, להגן על רשומות הלקוחות, ולעמוד בחוקי עמידה רגולטוריים קשים שלעולם לא באמת רגועים. בריאות יושב במקום השני, כמו בתי חולים בתוספת ספקים אחרים ממשיכים להשקיע בטיפול בנתונים זהירים ובמערכות בריאות דיגיטליות שאינן חותכות פינות. מוסדות ממשלתיים לוקחים חלק משמעותי, שכן הם מונעים על ידי יוזמות אבטחת סייבר לאומיות, בנוסף הם זקוקים להגנה חזקה על תשתיות קריטיות ודברים כאלה. ה-IT & Telecom ממשיכים להתקדם בצורה חזקה גם, כי תוכניות תשתית רשת גדולות מתגלגלות והתרחבות שירות הענן מתרחשת בקצב קבוע.
קמעונאי צריך לגדול בצורה נמדדת, מודלק על ידי עלייה של מסחר מקוון ואת הביקוש המתמשך לזרימות עבודה מאובטחות תשלום יחד עם אמצעי הגנה על נתוני לקוחות. הייצור צפוי להראות צמיחה מוצקה כמו מערכות תעשייתיות מקבל יותר מחובר, בכנות, חשופים יותר לאיומי סייבר. BFSI תישאר המנהיג, בשל לחץ רגולטורי קבוע והצורך לשמור על מידע בעל ערך גבוה. המגזרים האחרים יעלו בהדרגה, בתמיכת אימוץ דיגיטלי רחב יותר ולהגדיל את הוצאות הביטחון הארגוני.
על ידי Enterprise Size
ארגונים גדולים מחזיקים בעמדה הדומיננטית ביותר כי יש להם תשתית IT נרחבת זו, תקציבי אבטחת סייבר גדולים יותר, דרישות אבטחה מורכבות למדי על פני פעולות גלובליות. בינתיים, SMEs לשמור על נתח מוצק, במיוחד כאשר אימוץ דיגיטלי ממשיך להתקדם ומודעות אבטחת סייבר משתפרת בארגונים בינוניים. סטארטאפים הם עדיין פרוסה קטנה יותר, אך הם גדלים, בעיקר משום שעסקים דיגיטליים חדשים מעדיפות את האבטחה בשלבים מוקדמים של התפתחות. קטגוריות ארגוניות אחרות גם עניין, סוג של תרומה בדרכם באמצעות צרכים תפעוליים מיוחדים ודרישות אבטחה ספציפיות במגזר.
ארגונים גדולים צפויים להישאר בעופרת כמו שהם ממשיכים להשקיע בפלטפורמות אבטחה מתקדמות ומשולבות ומערכות הגנה מונעות בינה מלאכותית. SMEs צפויים להראות את הצמיחה המהירה ביותר מאז פתרונות אבטחה מבוססי ענן סביר אבטחה SaaS הופכים קלים יותר להגיע לפרוס. סטארטאפים צריכים להתרחב בהדרגה, שכן אבטחת סייבר הופכת לדרישה מרכזית בתוך מודלים עסקיים דיגיטליים. מגזרים אחרים ימשיכו לתמוך בהתרחבות השוק הכוללת באמצעות פריסות אבטחה ממוקדות וממוקדות.
מהם תיקי השימוש המרכזיים שמניעים את ההרחבה Defined Security Volume?
מקרה השימוש הגדול ביותר נשאר הגנת רשת ארגונית, על פני הקשרים ענן היברידיים, דיבה. מוסדות פיננסיים, מפעילי טלקום וסוכנויות ממשלתיות מגלגלים פלטפורמות אבטחה מוגדרות תוכנה, כך שיוכלו לאכוף מדיניות אבטחה אחידה על פני מרכזי נתונים, עומסי עבודה בענן, אזורי ענף ואפילו משתמשים מרוחקים. יישום זה נוטה להניע את ההוצאות ביותר כי הוא מתמודד עם סיכון אבטחת סייבר באותו יום עד מורכבות מבצעית.
לאחר מכן יש יישומים משניים, אשר ממשיכים להתרחב ברחבי הייצור, הבריאות, וקמעונאי. צוותים משתמשים בפיצול מוגדר תוכנה כדי להפריד מערכות הפעלה קריטיות למשימה ולשמור על מכשירים מחוברים לנוע מאוחר יותר לעבר אזורים אחרים במובן הסייבר. בתחום הבריאות במיוחד, הספקים מאמצים יותר ויותר מסגרות של Zero Trust, כדי להגן על נתוני המטופל ועל נתוני המטופל. ענן התקנת יישומים ללא הרבה הנחות.
מקרים של שימוש חדש מופיעים גם, כמו הגנת עומס העבודה של AI ופעולות אבטחה אוטונומיות. כאשר ארגונים נעים לעבר יישומי AI חדשניים, בתוספת תשתיות מחשוב קצה, פלטפורמות אבטחה מוגדרות תוכנה אלה מתאימות לצפות בתנועת מכונה-למכונה-מכונה, להגן על מודלים של בינה מלאכותית, ואכיפה אוטומטית של מדיניות סביבות מפוזרות מאוד.
| דיווח על Metrics | פרטים |
ערך השוק בשנת 2025
2.81 מיליארד דולר
ערך השוק ב-2026
3.04 מיליארד דולר
תחזית ההכנסות ב-2033
5.31 מיליארד דולר
קצב הצמיחה
8.29% מ-2026 עד 2033
בסיס השנה
2025
נתונים היסטוריים
2021 - 2024
תקופת חיזוי
2026 - 2033
דיווח כיסוי
תחזית הכנסות, נוף תחרותי, גורמי צמיחה ומגמות
היקף אזורי
בריטניה
חברת מפתח פרופיל
Palo Alto Networks, Cisco Systems, VMware, Fortinet, Check Point Software, Zscaler, Joiper Networks, IBM, Broadcom, Microsoft, Trend Micro, Sophos, Okta, CrowdStrike, Netskope.
המונחים
דו"ח חופשי מותאם אישית (מדינה, אזורית וחלק). אפשרויות רכישה מותאמות אישית כדי לענות על צרכי המחקר המדויקים שלך.
דיווח Segment
על ידי פתרון (Software-ההגדרה של Perimeter, Network Security Software, Cloud Security Platforms, Identity & Access Management, Zero Trust, AI-based Security Platforms, אחרים); על ידי Deployment (Cloud-based Security, On-premise Security, Hybrid Security, SaaS Platforms, SaaS Platforms Platforms אחרים); על ידי יישומים (BFSI, בריאות, ממשלה, IT & Telecom, הפקה, ארגונית, אחרים); על ידי חברות אחרות (ME), על ידי Enterprise, Enterprise, רכיבי Enterprise, Enterprise, Enterprise (LME, רכיבי Enterprise, רכיבי Enterprise, Enterprise, Enterprise, Enterprise (LME)
אילו אזורים נוהגים ב-Place Defined Security PSK growth?
אנגליה היא עדיין סוג של האזור הדומיננטי ב-Purle Defined Security PSK, כך לפחות כך היא קוראת בכלל. בלונדון יש ריכוז גדול של מוסדות פיננסיים, ספקי שירותי ענן, ספקי אבטחת סייבר ומפעילי תשתיות דיגיטליות. עם פיקוח רגולטורי חזק של רגולטורים פיננסיים ורשויות הגנת נתונים, חברות ממשיכות להכניס כסף לטכנולוגיות אבטחת סייבר מתקדמות יותר. יש גם תערובת בוגרת זו של ספקי אבטחה מנוהלים, מפעילי ענן וארגון תוכנה חברות, אשר רק סוג של שמירה על המנהיגות האזורית יציבה.
סקוטלנד היא התורנית השנייה בגודלה לשיווק הכנסות, אם כי סיפור הביקוש שונה מלונדון. במקום להיות מונע בעיקר מימון, סקוטלנד מקבלת תאוצה מאנרגיה, שירותים ציבוריים ותשתיות תעשייתיות הקשורות להשקעות אבטחת סייבר. בתחומים אלה, ארגונים נשענים על עמידות מבצעית והגנה על תשתיות חיוניות, קריטיות. משמעות הדבר היא דרישה יציבה לפלטפורמות אבטחה מוגדרות תוכנה. בנוסף, תוכניות המודרניזציה הדיגיטליות של הממשלה ממשיכות להופיע, תמיכה בהתרחבות שוק ארוכת טווח
ויילס נראית כאילו היא צומחת הכי מהר. ההשקעות האחרונות בשירותי ציבור דיגיטליים, פרויקטים של תשתיות חכמות ופארקים עסקיים ממוקדים בטכנולוגיה נתקלו בהוצאות אבטחת סייבר. ארגונים מקומיים משתמשים יותר ויותר במודלים התפעוליים בענן הראשון, אשר לאחר מכן יוצרים ביקוש טרי לביקוש. תוכנהמסגרת הגנה רשתית מוגדרת ו- Zero Trust מזווית משקיעים או ספקית פתרון, ויילס היא דרך צמיחה אטרקטיבית למדי עד 2033, בעיקר בגלל ששיעורי האימוץ עדיין נמוכים יותר מאשר באזורים בוגרים יותר ברחבי בריטניה.
מי הם שחקני מפתח ב-Place Defined Security PSK וכיצד הם מתחרים?
הנוף התחרותי הוא עדיין די מגובש, אבל האופן שבו ספקי אבטחת סייבר גלובליים הולכים אחרי הלקוחות הוא בדיוק אותו, רוחב פלטפורמה, תכונות AI, אינטגרציה בענן, שירותי אבטחה מנוהלים... מסוג זה. מאוחר יותר, זה מרגיש כמו תחרות מתרחקת ממכירת מוצרי אבטחה עמידים, ועוד לעבר מערכות אקולוגיות אבטחה מאוחדת, שבו רשתות, הגנה על זהות, ביטחון קצה והגנה בענן חיים יחד בארכיטקטורה אחת. ואתה יכול לראות ספקים דוחקים חזק יותר על אוטומציה ויעילות תפעולית, לא רק ביצועים של חומרה גולמית.
סיסקו, לעומת זאת, עומד על ידי בניית אבטחה ישר לתוך תשתיות רשת בתוספת סביבות ענן היברידיות. כמו כן, תשומת הלב האחרונה שלהם על תשתיות בינה מלאכותית מאובטחות, ופתרונות תשתית דיגיטלית ריבונית אלה מחזקים את כל המיקומים עם חשבונות ממשלתיים וארגונים גדולים יותר, גם כאשר תקציבים מתחזקים.
Palo Alto Networks מתחרה עם פעולות אבטחה המונעות על ידי AI, Prisma SASE ופלטפורמות אוטומציה של Cortex. יש להם גם שותפויות עם גופים ממשלתיים וספקי ענן בבריטניה, וזה עוזר להם להרחיב את האימוץ בתעשיות מוסדרות, שם קונים נוטים להיות קצת זהירים.
פורטינט נשען על רשתות ואבטחה מתכנסות, בעיקר באמצעות ארכיטקטורת מרק האבטחה שלה. זה יותר כמו, שיתוף פעולה אסטרטגי עם ספקי תקשורת ושותפי שירות מנוהלים, וזה מרחיב את טביעת הרגל שלהם על פני סביבות ארגוניות מבוזרות, במיוחד במקומות שבהם אזורי ענף נמצאים בכל מקום והצוותים קצרים.
לאחר מכן יש VMware על ידי Broadcom, אשר נשענ על פרטיות אבטחה בענן וחוזקות תשתית מוגדרות תוכנה. הגישה המערכת האקולוגית שלהם ממוקדת על ניידות עומס עבודה בטוחה ואבטחת ענן משולבת על פני מתקנים היברידיים. זה פחות על כלי אחד, יותר על שמירה על הכל מחובר, וזה נשמע ברור, אבל ספקים רבים עדיין לא עושים את זה נקי.
רשימת החברה
- Palo Alto Networks
- מערכות סיסקו
- VMware
- פורטנט
- עקבו אחרי Point Software
- Zscaler
- רשתות Joiper
- IBM
- Broadcom
- Microsoft Microsoft
- Trend Micro
- Sophos
- Okta
- המונחים:
- Netskope
התפתחות חדשה חדשות News
במאי 2026, ווסטקון-קורסטור נכנס לשותפות עם Palo Alto Networks כדי לשגר את SASEvolution. היוזמה מאגדת את Prisma SASE עם שירותים מנוהלים, ומאפשרת לארגונים בבריטניה להאיץ את אימוץ ארכיטקטורות אבטחה מוגדרות תוכנה ו- Zero Trust באמצעות מודלים פשוטים של פריסה.4.1 www.westconcomstor.com
בפברואר 2026, Palo Alto Networks השלימה את רכישת חברת CyberArk Software. העסקה חיזקה יכולות אבטחה ממוקדות זהות בתוך פלטפורמות אבטחה מוגדרות תוכנה, שיפור אכיפה Zero Trust לארגונים הפועלים סביבות ענן היברידיות בבריטניה.כתובת: www.facebook.com
בינואר 2026 רכשה NEC Software Solutions את מינסקוס. הרכישה הרחיבה את תיק התוכנה הדיגיטלי של NEC ו- Justice-sector Security, והקימה מחדש את הביקוש לפתרונות אבטחה המוגדרים בתוכנה בתשתיות המגזר הציבורי בבריטניה.כתובת: www.prolificnorth.co.uk
אילו תובנות אסטרטגיות מגדירות את עתידו של ה-Place Defined Security שׁוּ?
ההרחבה Defined Security PSK נעה לעבר המערכות האקולוגיות המאוד אוטומטיות, AI אפשרה מערכות אקולוגיות אבטחה שבהן רשתות, זהות, הגנה בענן ותגובה של איומים פועלים באמצעות פלטפורמת תוכנה מאוחדת אחת. שינוי זה נדחף על ידי הגירה בענן ארגונית, מורכבות מתקפת סייבר שממשיכה לטפס, וזה גם צריך להגן על AI אפשר תשתיות דיגיטליות. אבל סיכון אחד שמתבהר, הוא ריכוז פלטפורמה. כאשר ארגונים בסופו של דבר מתאחדים סביב קבוצה קטנה יותר של ספקים משולבים, זה יכול להוביל נקודות חלשות תפעוליות כי הם בהתאם מערכות אקולוגיות מוגבלות, וגם זה נוטה להפחית גמישות רכש.
במקביל, יש הזדמנות שמתחילה להופיע בבהירות רבה יותר, כמו פלטפורמות ממשל אבטחה AI שיכולים לפקח, לאמת ולהגן על מודלים של בינה מלאכותית ארגונית וכן סוכנים אוטונומיים. פלח זה עדיין בשלב מוקדם שלו, אבל זה צפוי להפוך חשוב מבחינה אסטרטגית כמו AI rollouts להרחיב. עבור שחקני שוק, המעבר ההגיוני הוא להדגיש ארכיטקטורות בין-ספור, ומסגרות אינטגרציה פתוחות, כך שהם יכולים להסתגל כדרישות אבטחה להמשיך להשתנות, ולא להתקע בתוך מערכת אקולוגית אחת בלבד.
שם הסרטון: Moto Defined Security , Volume Report Segmentation
פתרון סוג
- המונחים: Software
- Network Security Software
- פלטפורמות אבטחה בענן
- Identity & Access Management
- אפס ביטחון
- פלטפורמות אבטחה מבוססות בינה מלאכותית
- אחרים
על ידי Deployment
- אבטחה מבוססת ענן
- אבטחה מוקדמת
- אבטחה היברידית
- סוללות אבטחה SaaS
- אחרים
על ידי Application
- BFSI
- בריאות בריאות
- ממשלה
- IT & Telecom
- קמעונאי
- ייצור
- אחרים
על ידי Enterprise Size
- ארגונים גדולים
- SMEs
- סטארטאפים
- אחרים
שאלות נפוצות
מצא תשובות מהירות לשאלות הנפוצות ביותר.
היקף שוק האבטחה הצפוי של בריטניה יהיה 5.31 מיליארד דולר ב-2033.\n.
פעולות מפתח עבור שוק האבטחה Defined בבריטניה הן על ידי פתרון סוג (Software-ההגדרה של Perimeter, Network Security Software, Cloud Security Platforms, Identity & Access Management, Zero Trust Security, AI-based Security Platforms, אחרים); על ידי Deployment (Cloud-based Security, On-premise Security, SaaS, פלטפורמות אבטחה, אחרים); על ידי Waze (SI, בריאות, IT & Telecom, אחרים, Enterprise Sizes), על ידי Enterprises (אנטרפרייז).
שחקני Global Kingdom Software Defined Security Market הם Palo Alto Networks, Cisco Systems, VMware, Fortinet, Check Point Software, Zscaler, Joiper Networks, IBM, Broadcom, Microsoft, Trend Micro, Sophos, Okta, CrowdStrike, Netskope.
גודל שוק האבטחה הנוכחי של בריטניה הוא 2.81 מיליארד דולר בשנת 2025.
שוק האבטחה של בריטניה Defined Security Market CAGR הוא 8.29% מ-2026 עד 2033.
- Palo Alto Networks
- מערכות סיסקו
- VMware
- פורטנט
- עקבו אחרי Point Software
- Zscaler
- רשתות Joiper
- IBM
- Broadcom
- Microsoft Microsoft
- Trend Micro
- Sophos
- Okta
- המונחים:
- Netskope
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
דוחות שפורסמו לאחרונה
-
Apr 2026
3D פרופיל אופטי שׁוּק
גודל שוק פרופיל אופטי 3, נתח וניתוח דו"ח על ידי סוג (desktop 3d אופטי פרופיל, נייד 3d אופטי פרופילr), על ידי טכנולוגיה (טכנולוגיית מוקד, והתערבות אור לבן), על ידי תעשיית שימוש קצה (ניהול, מוסדות מחקר, רכב, חלל והגנה, מכשירים רפואיים, וגיאוגרפיה (צפון אמריקה, אירופה, כמו-pacific, 2031), מרכז אמריקה, 2031) ומרכזית, 2031
-
Apr 2026
המונחים: שׁוּק
גודל שוק החיישן העומק, דו"ח שיתוף וניתוח על ידי סוג (חיישנים עומק אינפרא אדום, חיישנים בזמן טיסה (tof), חיישני ראיית סטריאו, חיישני אור מובנים, עומק אודיו), על ידי יישום (automotive, רובוטיקה, משחקים, אלקטרוניקה צרכנית, אוטומציה תעשייתית, בריאות, אבטחה ועקב, אחרים), על ידי משתמשי קצה (יצרנים קטרים, חברות אלקטרוניקה צרכניות, שירותי בריאות, חברות אבטחה תעשייתיות, חברות אבטחה, מערכות אבטחה, מערכות אבטחה אירופיות, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות יחסים, מערכות אבטחה, מערכות יחסים, מערכות יחסים, מערכות יחסים, 2031 מרכזיות, חברות, חברות, רשתות, רשתות, חברות, צפון-אמריקה, צפון, צפון, רשתות, רשתות, צפון, חברות, חברות, חברות, רשתות, רשתות, צפון-אפ) ומזרחיות, 2031, צפון-קוריאניות, צפון-קוריאניות, גיאוגרפיות, צפון-קוריאניות, רשתות, חברות, צפון-קוריאניות, צפון-מזרחיות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-אמריקה
-
Apr 2026
ייצור דיגיטלי שׁוּק
גודל שוק הייצור הדיגיטלי, דו"ח שיתוף וניתוח על ידי רכיב (hardware, תוכנה ושירותים), על ידי טכנולוגיה (robotics, 3d הדפסה, אינטרנט של דברים (iot), ואחרים), על ידי יישום (automotive, תחבורה, חלל והגנה, אלקטרוניקה צרכנית, מכונות תעשייתיות ואחרים), על ידי תהליך (עיצוב מבוסס מחשב, סימולציה מבוססת מחשב, ניתוח חזותי, ואחרים), כמו גיאוגרפיה מרכזית, 2031 מרכז, מזרחה, מזרחה, מזרחה, ומזרחה, מזרחה, מרכזית, 2031 מרכזית, מרכזית, מרכזית, מרכזית, 2031 מרכזית (מרכזית, מרכזית, 2031 מרכזית, מזרחה, מזרחה, צפון אמריקה, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכז (מרכזית (מרכזית, מרכזית, מרכזית, 2031 מרכזית, מרכזית, 2031 מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכז (תכנון, מערכת אקולוגיה, מרכז (תכנון מחשב, 2031 מרכז (תכנון, מרכז סימולציה מבוססת מחשב, 2031 מרכז סימולציה מבוססת מחשב, 2031 מרכז (
-
Apr 2026
שירותי ויזה דיגיטלית שׁוּק
גודל שוק שירותי ויזה דיגיטלית, דו"ח שיתוף וניתוח על ידי סוג (מטיילים בודדים, מטיילים קבוצתיים), על ידי יישום (tourism, נסיעות עסקיות, אחרים), וגיאוגרפיה (צפון אמריקה, אירופה, asia-pacific, אמצע מזרח ואפריקה, דרום ומרכז אמריקה), 2021 - 2031