
תגית: תגית: wp סיכום:
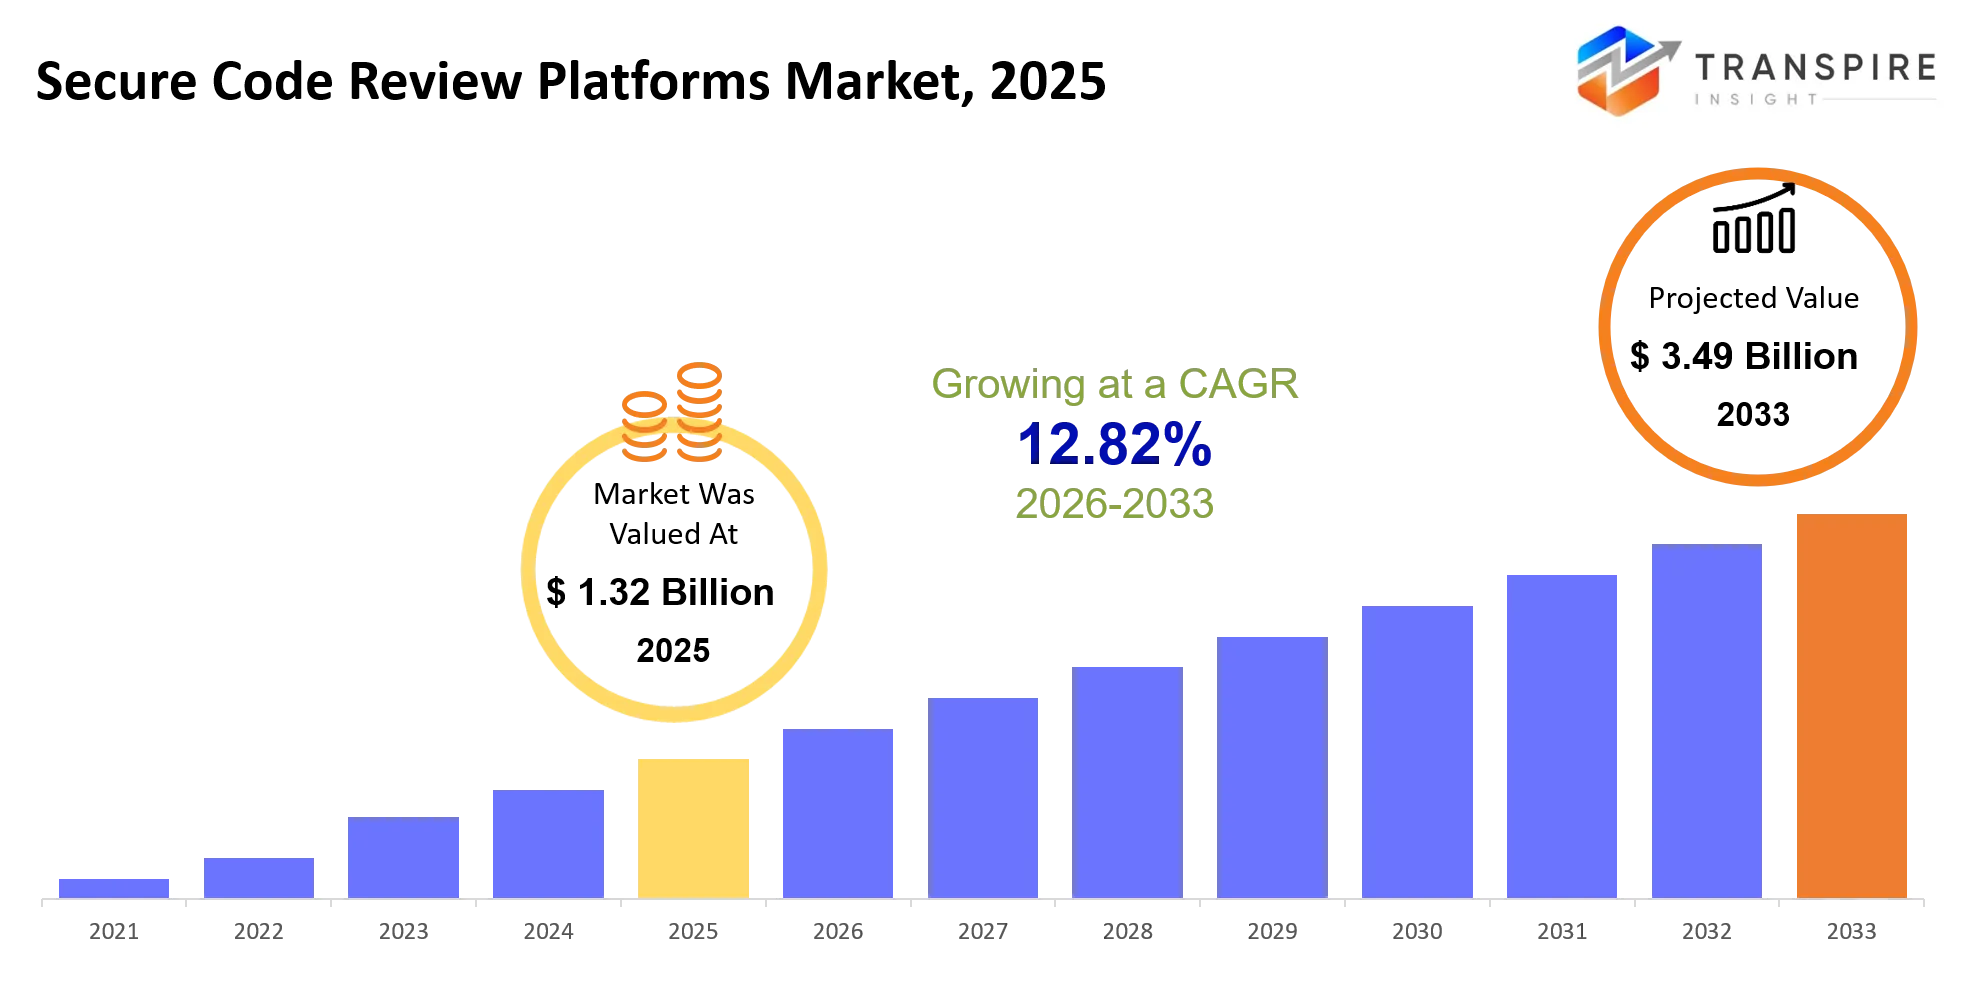
באשר ל-Insight Analysis, ה-Matle Platforms plat Size מוערך ב- 1.32 מיליארד דולר ב- 2025, והוא צפוי להגיע ל- 3.49 מיליארד דולר עד 2033, גדל בקצב של 12.82% מ-2026 עד 2033.
פלטפורמות ביקורת קוד מאובטחות עוזרות לצוותים אדוקים לזהות פגמים באבטחת קוד לפני האוניות. הפלטפורמות מטביעות את האבטחה ל-Repositories, IDEs, ותהליכי אינטגרציה / אספקה רציפה במקום להסתמך על ביקורת במהלך השלבים האחרונים של המשלוח. בשלוש השנים האחרונות, השוק התבגר מסורק סטטי המבוסס על הכלל וכולל כעת חוות דעת מבוססות בינה מלאכותית, מקושרת-הקשר שיכולה לתעד את הממצאים, להסביר את החומרה והסיכונים של פגמים ביטחוניים, ולהמליץ על מתווכים. השינוי המבני בשוק הוא התכנסות של בדיקות אבטחה, זרימת אדו ודור מבוסס בינה מלאכותית. גורם ישיר רלוונטי אחד הוא היצע הגדל במהירות של קוד AI, 45% מהם נכשלו בדיקות אבטחה ולהציג את OWASP Top 10 פרצות בניתוח 2025, ציין Veracode. בסך הכל, הצמיחה מודלקת על ידי מערכת יחסים סיבתית: פיתוח מהיר יותר של AI מונע יותר קוד, יותר סיכונים לא נבדקים, ולכן הצורך של ארגונים כדי להתאים אוטומטית ביקורות מאובטחות מוקדם יותר במחזור חיי התוכנה.
תגית: תגית: wp גודל וחיזוי:
- גודל שוק 2025: 1.32 מיליארד דולר
- ערך שוק צפוי (2033): 3.49 מיליארד דולר
- תחזית CAGR (2026–2032): 12.82%
- אזור מוביל בשנת 2025: צפון אמריקה
- אזור צמיחה מהיר: אסיה פסיפיק
- מפתח החברה פרופילים: Epic Systems, Oracle Health, MEDITECH, Veradigm, eClinicalWorks, NextGen Healthcare, athenahealth, GE Health טיפול, Siemens Healthineers, Philips, Allscripts, CPSI, Greenway Health, InterSystems, Tietoevry.
שם מקור: keyPSK תובנות:
השוק משתנה מכלי סריקה של פגיעות עומדות לפלטפורמת פיתוח משולבת, AI מופעלת, המשלבת זיהוי, עדיפות והפעלה מחדש. היתרון התחרותי החדש הוא למזער חיכוך מפתח, להפגין מוכנות תאימות, ולהבטיח קוד AI-generated.
- בדיקות בטיחות יישומים סטטיות מהוות 36.8% מביקוש מסוג הסקירה, ופורטפוליו של Synopsys גדל עם ניתוח SAST בקנה מידה ארגוני ותוכנה.
- סקירת AI היא 11% מהשוק והוא גדל ב-20.4% CAGR, עם Sonar להתמקד ב- AI Code Assurance ושיקום אוטומטי.
- פריסת ענן היא מודל האימוץ המועדף, ו- GitHub שילבה בקרת אבטחה ישירות לתוך מאגרים של מפתחים וזרימות עבודה של משיכת השקעות.
- GitLab מתמודדת עם גישה משולבת של DevSecOps, שעומדת עם ניהול קוד המקור המקיף שלה, CI /CD, סריקה תלותית ויכולות אכיפת מדיניות אבטחה.
- Checkmarx מבדל את עצמו באמצעות חדשנות אבטחת יישומים שלה, הכוללת ניתוח קוד קונטקסטואלי ושיקום ממוקד מפתח.
- המודל העסקי של Veracode הוא גישה לניהול שירות וסיכון למתן סיכון כדי לעזור לארגונים לתרגם את תוצאות הסריקה תוכניות להפעלה.
- Snyk ו-Black Duck הם אלה שמשקרים את האבטחה של שרשרת האספקה עם אינטליגנציה תלותית, חשיפה לסיכון קוד פתוח ושילוב של זרימת העבודה של מפתחים.
- Mend.io ממשיך לגלגל שפות חדשות ופגיעות: באוקטובר 2026, היא הרחיבה את הכיסוי SAST שלה כדי לכלול זיהוי של סיכונים רגישים-קווקי וחיצוניים מבוקרים של נתונים קריטיים ב- Python ו- Java.
- לוחם קוד מאובטח עומד על ידי התמקדות בשינוי התנהגותי: הוא מחבר תובנות שהתקבלו מ-Fortify, Black Duck ו-Snyk להכשרה בטוחה ספציפית בשפה.
מה הם הנהגים המרכזיים, התחזוקה וההזדמנויות בשוק Secure Code Review Platforms?
נהג נהג:
נהג הצמיחה העיקרי הוא האצה של פיתוח תוכנה מונע AI, אשר מגביר את תפוקת הקוד ומניח לחץ על צוותי אבטחה לסקור שינויים מבלי להאט הודעות. בדיקות אטרקטיביות אוטומטיות, הדבקה מוקדמת של פגיעות, והציע לתקן מסייע למפתחים לפתור בעיות מוקדם יותר, הפחתת התחדשות לאחר שחרור יקר. המכון הלאומי האמריקאי לתקנים ועדכון הטכנולוגיה לעדכון שלה תוכנהמסגרת הפיתוח חיזקה את החשיבות של נהלי אבטחת תוכנה מובנים. זה תומך באימוץ בין ארגונים המבקשים תהליכי ביקורת חוזרים ונשנים.
אימון:
מורכבות אינטגרציה היא מחסום משמעותי. ארגונים גדולים מפעילים לעתים קרובות מספר רב של שרידים, יישומים מורשת, שפות תכנות, צינורות פיתוח, מה שהופך את האכיפה עקבית של מדיניות קשה. חיובי כוזב וממצאים הקשורים גרוע גם לצרוך זמן מפתח, בעוד רישוי, תשתיות, עלויות צוות מומחה יכול להרתיע עסקים קטנים יותר. נושאים אלה נמשכים כי כלי אבטחה חייבים להבין אדריכלות יישומים והקשר עסקי, לא רק דפוסי קוד חשודים דגל.
הזדמנות:
AI-A-resed remediation, פריסות פרטיות, וממשל אספקת תוכנה מציעים הזדמנויות משמעותיות. לדוגמה, ארגונים המשרתים לקוחות אירופיים יכולים להשקיע בסקירה פלטפורמות פלטפורמותזה שומר על רשומות פגיעות, מסמך קבלת החלטות, ומחבר ממצאים עם זרימות עבודה של דיווח לאחר שינויים של חוק החוסן של האיחוד האירופי. ספקים המשלבים ממצאים מסבירים, בקרת מדיניות ושילובים עם כלי מפתח קיימים יכולים לשפר את אימוץ הארגון וליצור הכנסות חוזרות באמצעות יכולות אבטחה פרימיום ולנהל שירותים.
מה הייתה ההשפעה של בינה מלאכותית בשוק Secure Code Review Platforms?
בינה מלאכותית מעבירה ביקורת קוד בטוחה ממתאם דפוס מתקדם לשכבה מתוחכמת של תמיכה בהחלטות. מודלים אוטומציה כבר משמשים כדי לסקור בקשות למשוך, לזהות מסלולים פגיעים, לסווג חומרת, ולהציע כתמים בתוך מפתח כלי פיתוח - מגמה מדגישה עוד יותר על ידי ההודעה של Sonar של 2025 של AI Code Assurance ו- AI Code לתקן עבור תיקון לחץ אחד. באופן צפוי, מודלים של בינה מלאכותית מיפוי אירועי שינוי קוד נגד פרצות היסטוריות, איומים תלותיים, אינטליגנציה בזמן ריצה והתנהגות שחקן מאפשרים עדיפות של בעיות "כמו-לכאורה-להתרחבות". באופן מעשי, היא מפחיתה את הצורך בטרייגה ידנית, מקצרת את מחזורי החיים, ומאפשרת לצוותי אבטחה לבדוק בקנה מידה על פני נכסים גדולים וצנרת אספקה רציפה. ההשפעה המוגברת על ידי הקוד שמגיע מ-AI. מחקרו של ורהקוד מצא כי 45% ממערך המדגם שלה של קוד כתוב ב-AI כשלו את בדיקות הסריקה שלו, ויצרו הכרח מוחלט לאמת את ההיגיון המאורגן על ידי מכונה. עם זאת, AI לא פתר לחלוטין את פער הדיוק. חיובי כוזב, חוסר יכולת לזהות פגמים לוגיים עסקיים, חשיפה צרה לבסיסי קוד מורשת עצומים, ואת העלות של שמירה, תיקון, וכלי מודלים עם קיימות תשתיות DevSecOps להמשיך ליצור גרר עבור העסק uptake. לכן, אנו רואים את שוק המשיכה לזרימות עבודה היברידיות: כאשר בינה מלאכותית מאיצה את הראשוני, ובני האדם מאמתים את ההשפעה.
במרץ 2026 השיקה Snyk את פתרון אבטחת הסוכן החדש שלה והכריזה על הזמינות הכללית של Snyk Evo AI-SPM. פריסה זו שולטת סוכנים אוטונומיים מפיתוח באמצעות ייצור, מה שהופך את מדיניות בינה מלאכותית לפקדים מאוישים על פני מחזור החיים הסוכנים.
TP:snyk.io/news/snyk-launches-agent-security-רזולוציה
המונחים: תגית: wp מגמות:
השוק פונה אל מערכות אבטחה כי הם תמיד רצים במהלך הלידה, לא כמו כלי סריקה עמיד. דיוק קונטקסטואלי, תיווך אוטומטי, וממשל של קוד כתוב ו- AI-generated הופכים גורמים מרכזיים בהבחנה תחרותית.
- השימוש ב- AI-assisted Review גדל מ-22% מהמפתחים ב-2024 ל-47% בשנת 2025, וכעת הוא חלק מזרימת העבודה הסטנדרטית שלהם.
- Vendors משלבים SAST, SCA, זיהוי סודות, ו remediation לתוך פלטפורמה אחת של אבטחת יישומים.
- קוד AI-generated יוצר קטגוריה חדשה של ביקורת כדי לאמת לוגיקה בכתב מכונה וכדי להבטיח כי אין ברירת מחדל לא מאובטחת.
- הממצאים הופכים לחלק סטנדרטי של זרימת העבודה של היזם, לא רק חלק מחוונים אבטחה.
- כשצוותים מחפשים תוצאות מעשיות, עשירות קונטקסט, ניהול חיובי כוזב מתפתח כעדיפות הולכת וגוברת של קניות.
- כוחות רגולטוריים מכריחים יצרנים לענות על הביקוש לשלי ביקורת, תיעוד פוגעני ותיעוד של התפתחות בטוחה.
- האיחוד האירופי Cyber Resilience החוק פועל על תלות ועל צרכי ביקורת הפגיעות.
- עסקים הם הכפפות קוד עם ענן, זמן ריצה, וקשר API לפגיעות טרוםטיס שניתן לנצל.
- הצעות אוטומטיות עבור תיקונים משנים את הציפיות לקונים מזיהוי - רק לתוצאות מדידה ניתנות למדידה.
תגית: תגיות: MotoSegation
הצעה:
התוכנה נותרה תורמת ההכנסות הליבה של השוק כמו ארגונים משקיעים במנועי סריקה, Plug-ins מפתח, ומודולים מדיניות משולבים עם צינורות Repositories ו- CI /CD. שירותים, ייעוץ, סקירה מנוהלת, אינטגרציה, תמיכה והכשרה משלימים את הכלים האלה על ידי סיוע לארגונים להגדיר כללים, שקיפות מורשת, ולשמור על ראיות תאימות. מאחר שדרישות האבטחה הופכות מורכבות יותר, הקנייה עוברת מפריסות תוכנה עומדות לעבר חוזים בשירות חוזר המספקים ניטור רציף, יישום מומחיות ואופטימיזציה ביטחונית מתמשכת.
על ידי Review Type:
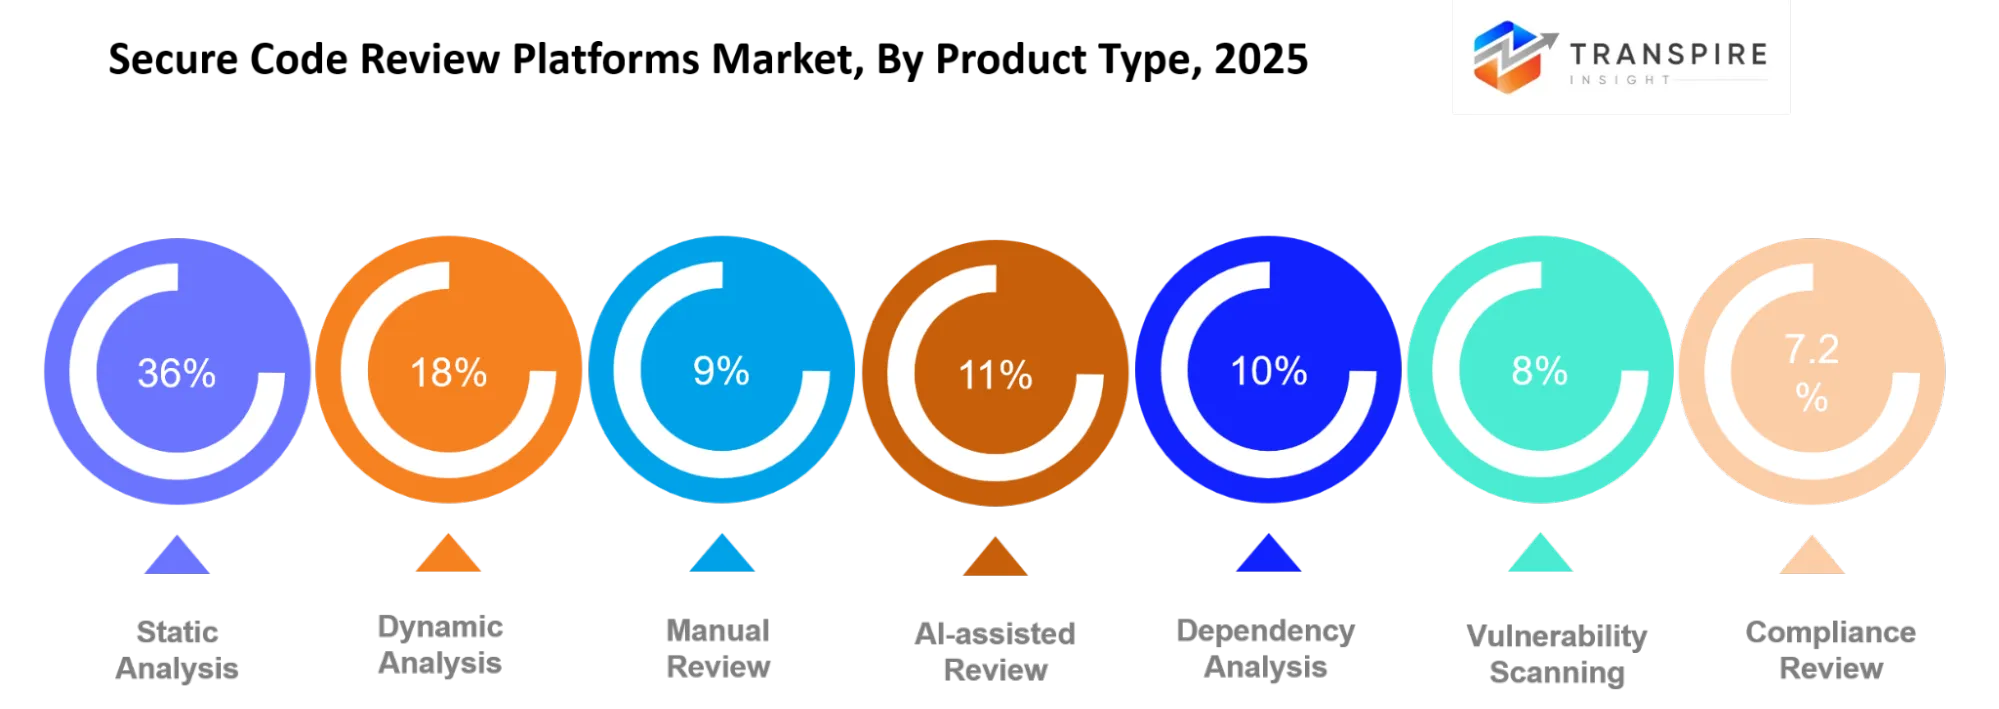
עבור בדיקות אבטחה יישומים סטטיות (SAST), אשר בראש הרשימה ב-36.8%, פרצות קוד מזוהה לפני היישום פועל כדי להקל על תהליכי DevSecOps וביקורת תאימות. עבור 18%, ניתוח דינמי משמש כדי לבדוק כי היישום פועל. סקירה ידנית ממלאת חלק עבור 9%, עדיין שימושי עבור באגים מורכבים יותר של עסקים; AI-assisted Review חשבונות עבור 11% והוא צפוי לגדול ב CAGR של 20.4%, בחלקם הודות לניתוח קונטקסטואלי, טריגציה אוטומטית והדרכה. ניתוח התלות מסתכם ב-10%, הפגיעות בסריקת 8%, בסקירה של 4%, וכל השאר 3.2%, בין השאר בשל תשומת לב רבה יותר לאבטחת אספקת תוכנה ומוכנות ביקורתית.
על ידי Deployment:
בדיקות בטיחות יישומים סטטיות מובילות עם 36.8% כי הוא בודק קוד מקור מוקדם במחזור הפיתוח, לפני הפריסה, מה שהופך אותו מתאים היטב ל- DevSecOps ותעשיות המונעות תאימות. ניתוח דינמי מחזיק 18% על ידי אימות יישומים פועל, בעוד סקירה ידנית חשבונות עבור 9%, נשאר חיוני לזיהוי סיכונים עסקיים מורכבים. סקירת AI, ב-11%, היא הקטגוריה המובילה המהירה ביותר עם 20.4% CAGR, נתמך על ידי triage אוטומטיים, ניתוח קונטקסטואלי והדרכה. ניתוח התלות מייצג 10%, פגיעת 8%, בדיקת תאימות 4%, ואחרים 3.2%, המשקפים את המיקוד הגדל באבטחת שרשרת האספקה ומוכנות הביקורת.
על ידי Enterprise Size:
ארגונים גדולים נשארים תורםי ההכנסות העיקריים כי תיקוני יישומים מורכבים, חשיפה רגולטורית וצוותי פיתוח נרחבים דורשים בקרת אבטחה מרכזית. SMEs וסטארט-אפים מאמצים יותר ויותר פלטפורמות SaaS כי עלויות עלייה נמוכות יותר וסקירות אוטומטיות להפחית את התלות על מומחי אבטחת יישומים בבית. מוסדות פיננסיים מעדיפים הגנה על עסקאות רגישות, בעוד חברות טכנולוגיה דורשות אימות קוד מתמשך. ארגונים ממשלתיים משקיעים גם בתהליכי פיתוח מאובטחים כדי לחזק את האחריות, להגן על המערכות הקריטיות ולעמוד בדרישות אבטחת סייבר החלות.
על ידי יישום:
יישומי אינטרנט ו- APIs נשארים אזורי אימוץ מרכזיים, שכן ארגונים מרחיבים שירותים דיגיטליים, פלטפורמות מקושרות ותקשורת מכונה-למכונה. יישומים ניידים ויישומים ענן דורשים בדיקות רציף כמו הודעות תכופות להציג פרצות חדשות. תוכנה ארגונית הטבות מסקירה מרכזית על פני מערכות עסקיות מקושרות, בעוד אבטחת תוכנה מוטבעת צוברת חשיבות בהתקנים מחוברים ובמוצרים תעשייתיים. שילוב DevOps מאפשר זיהוי מוקדם יותר בכל התפתחות. האיחוד האירופי Cyber Resilience Act מחזק עוד תמריצים ליצרנים לנהל פרצות על פני מוצרים מחוברים וממחזורי חיי התוכנה שלהם.
שפה:
Java, JavaScript, Python, C/C++ ו-C# נותרו חשובים משום שהם תומכים ביישומים ארגוניים, בשירותי אינטרנט, פלטפורמות ענן ומערכות משובצות. אימוץ Python נהנה מ- AI והנדסת נתונים, בעוד JavaScript נשאר חיוני לפיתוח אינטרנט. C/C++ ממשיך לדרוש ניתוח מיוחד כי חולשות בטיחות זיכרון יכולות להשפיע על אבטחה, תעשייתית ומחוברת. Go הוא צובר רלוונטיות בתשתיות ענן, בעוד רובי שומרת על מקרים של שימוש ביישומים. כיסוי שפה רחב יותר עוזר לארגונים ליישם מדיניות אבטחה עקבית על פני אזורים שונים וסביבות פיתוח.
מהם תיקי השימוש המרכזיים שמניעים את השוק Secure Code Review Platforms?
מקרה השימוש העיקרי הוא גילוי מוקדם של פגיעות באמצעות ניתוח סטטי, קטגוריה הסקירה המובילה ב-36.8%. צוותים לסרוק קוד מקור ומושך בקשות להזרקת פגמים, אימות לא מאובטח, סודות חשופים ודפוסי קידוד לא בטוחים לפני הפריסה, צמצום עלויות המשלוח.
הרחבת יישומים כוללים אבטחת API, בדיקות יישומים ניידים, פיתוח ענן ואימות תלות. BFSI וארגוני בריאות משתמשים ביכולות אלה כדי לחזק את השליטה על נתונים רגישים, בעוד חברות טכנולוגיה מטביעות ביקורות לתוך צינורות CI /CD כדי לשמור על מהירות השחרור.
מקרים של שימוש מתפתח כוללים אימות אבטחה של קוד AI-generated, אימות תיקון תיקון אוטומטי וממשל של סוכנים אוטונומיים. זרימות עבודה אלה מסייעות לארגונים לזהות שינויים בסיכון, לאכוף מדיניות מגובשת מאושרת, ולשמור על ראיות לביקורת כי ייצור התוכנה הופך להיות אוטומטי יותר ויותר.
| דיווח על Metrics | פרטים |
| ערך השוק בשנת 2025 | 1.32 מיליארד דולר |
| ערך השוק ב-2026 | 1.5 מיליארד דולר |
| תחזית ההכנסות ב-2033 | 3.49 מיליארד דולר |
| קצב הצמיחה | CAGR של 12.82% מ-2026 עד 2033 |
| בסיס השנה | 2025 |
| נתונים היסטוריים | 2021 - 2024 |
| תקופת חיזוי | 2026 - 2033 |
| דיווח כיסוי | תחזית הכנסות, נוף תחרותי, גורמי צמיחה ומגמות |
| היקף אזורי | ארצות הברית; קנדה; מקסיקו; בריטניה; גרמניה; צרפת; איטליה; ספרד; דנמרק; שוודיה; נורבגיה; סין; יפן; הודו; אוסטרליה; דרום קוריאה; תאילנד; ברזיל; ארגנטינה; דרום אפריקה; סעודיה; איחוד האמירויות הערביות; איחוד האמירויות הערביות |
| חברות מפתח פרופיל | Synopsys, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, Secure Code Warrior, Mend.io, Black Duck, Invicti, OpenTextext |
| המונחים | דו"ח חופשי מותאם אישית (מדינה, אזורית וחלק). אפשרויות רכישה מותאמות אישית כדי לענות על צרכי המחקר המדויקים שלך. |
| דיווח Segment | על ידי מציע (Software, שירותים, פלטפורמות, ייעוץ, ניהול שירותים, תמיכה, הדרכה); על ידי סקירה סוג (Static Analysis, Dynamic Analysis, Manual Review, AI-sted Review, Costency Analysis, Vulnerability Scanning, Compliance Review, Others); על-ידי Microsoft Systems (Cloud, On-premise, Hybrid, SaaS, Private Cloud, Public Cloud, Hosted Technology, Applications, Applications Enterprise, Applicationd Technology) על ידי חברת Pred Technology CME Software, Applications CME Software (להלן: USCHD) |
אילו אזורים נוהגים בפלטפורמת ה-Silt Platforms ellagrowth?
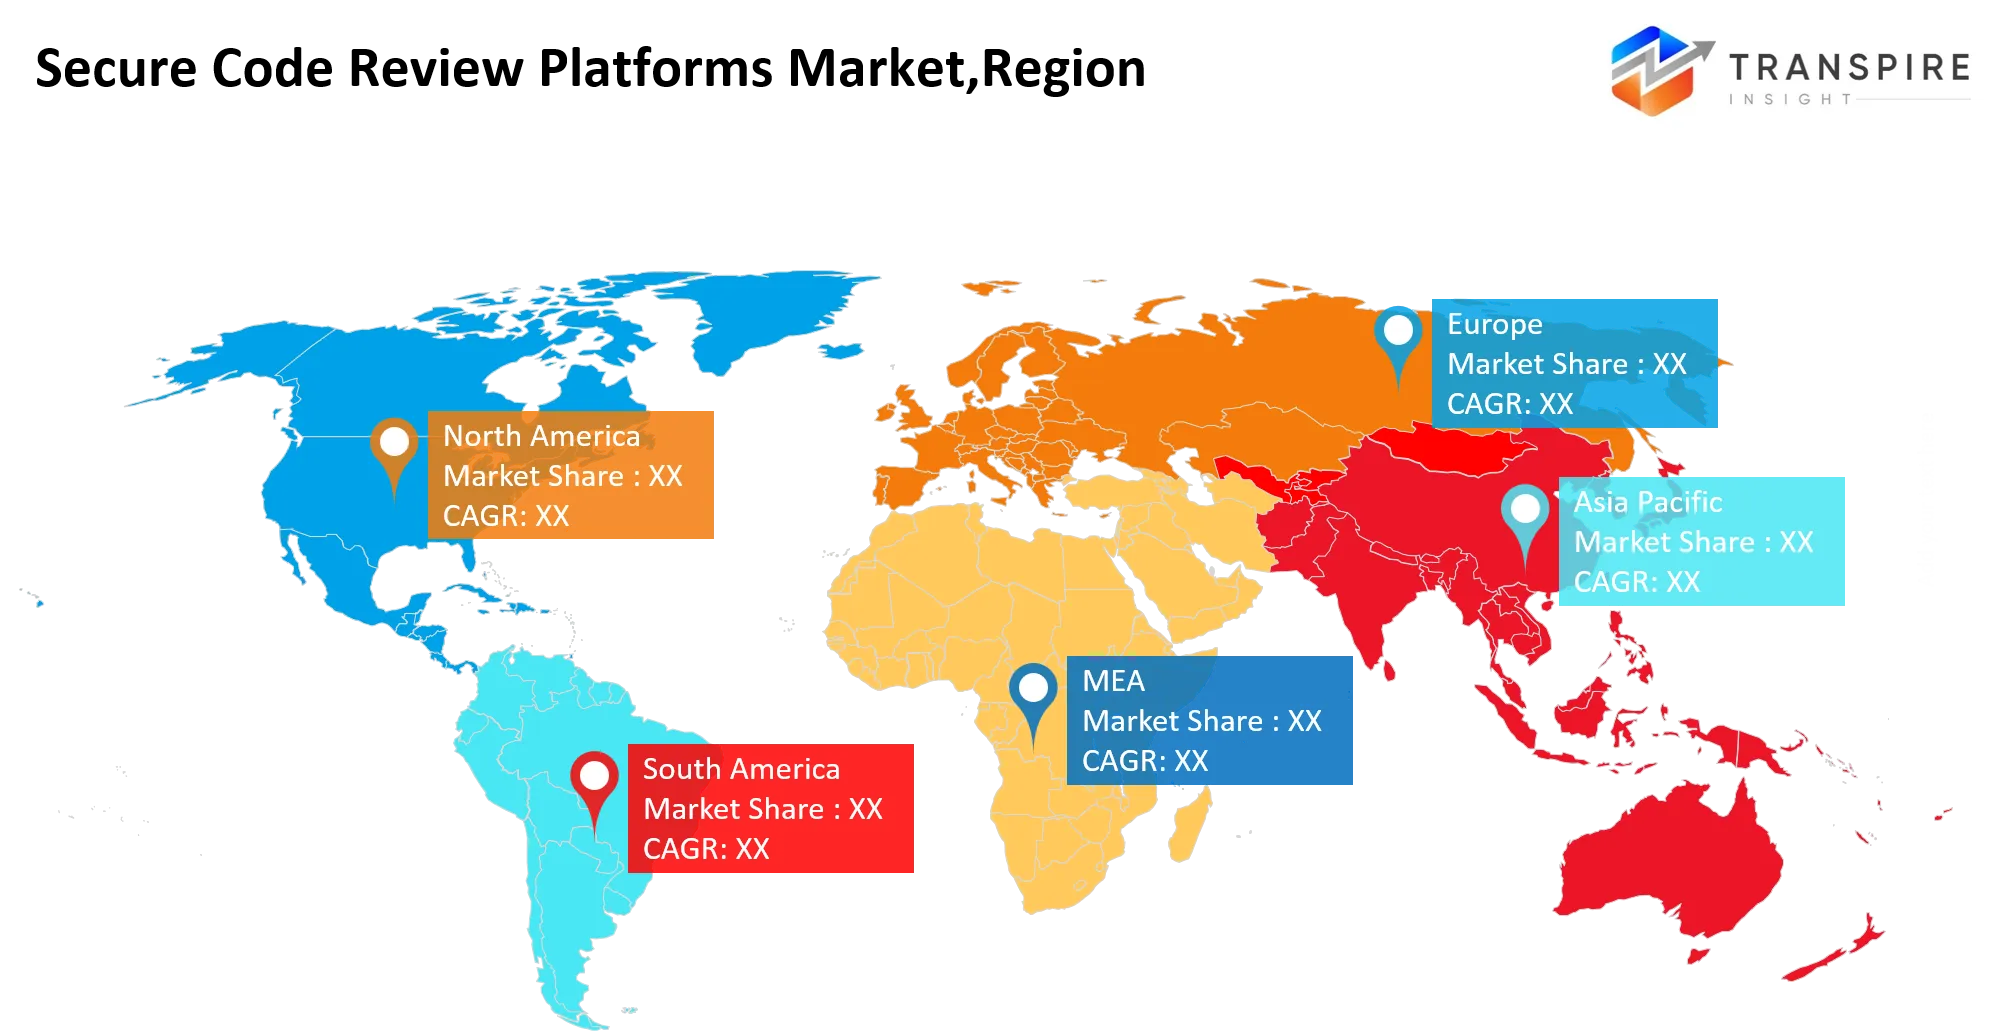
צפון אמריקה היא שוק דומיננטי מבחינה היסטורית, המייצג 43.5% מנתח השוק, מונע על ידי מספר גדול של ספקי תוכנה, חברות רווחיות ענן ומוסדות פיננסיים ובריאות מוסדרים מאוד. תוכניות אבטחת סייבר ממומנות היטב, גישות DevSecOps בוגרות, ודרישות ממחזורי רכישה ארגונית הופכות לקוד מאובטח לבדיקת שער טבעי בתהליך פיתוח התוכנה. צפון אמריקה מרוויחה מהקהילה המובילה של ספק האבטחה והצעדים הראשונים של השוק בקידוד AI, ויוצרת את הצורך בזיהוי פגום אבטחה אוטומטי, שחזור אוטומטי ואבטחת תוכנה מתמשכת.
בפברואר 2026 השיקה אנתרורופית את אבטחת הקוד של קלוד. ההשקה של מוצר זה מציגה יכולות אבטחת יישומים מיוחדות לתוך מחזור חיי הפיתוח, תוך ניצול מסגרת קלוד 4.6 לסביבות ייצור סריקה אוטונומיות.
כתובת: www.mindfort.ai/blog/best-code-tools
אירופה מהווה 28% מהשוק, שם הביקוש מונע יותר על ידי אחריות רגולטורית וממשל של רשתות אספקת תוכנה מאשר על ידי היתרון של חברות הטכנולוגיה של צפון אמריקה. האיחוד האירופי Cyber Resilience Act ומסגרת NIS2 לאמת את המיקוד על ניהול הפגיעות, פיתוח בטוח-by-design ו remediation מוכח. שירותים פיננסיים, ייצור וחברות תוכנה ארגוניות דורשים אי פעם יותר הוכחה כי בעיות אבטחה מזוהה באופן פעיל ותיקון, אשר תומך ביקוש קבוע עבור פלטפורמות לספק מסלולי ביקורת, פריסה מנוהלת ואינטגרציה לתוך תהליכי ממשל נוכחי.
באוקטובר 2026 השיקה יוזמת מימון ה-SECURE של האיחוד האירופי את שיחת המימון השנייה שלה, תוך הקצאה של 1.5 מיליון יורו במענקים כדי לסייע לארגונים אירופיים, קטנים ובינוניים (SMEs) להסתגל לדרישות הרגולטוריות של חוק החוסן של האיחוד האירופי.
שוק אסיה פסיפיק תורם 22% והוא צפוי לגדול בקצב של 19.2%, השוק הצומח ביותר בעולם. אימוץ מוגבר של מיקור חוץ תוכנה, הגירה לענן, בנקאות דיגיטלית, ופיתוח מונע AI הוא מניע כמויות גדולות יותר של קוד הדורש ביקורת אבטחה. מדינות כולל הודו, יפן, דרום קוריאה ואוסטרליה יש את הפוטנציאל לאמץ את הטכנולוגיה הזו, שכן ארגונים בונים את תפקיד אבטחת היישומים שלהם לתמיכה בלקוחות. ספקים שיכולים לספק אפשרויות פריסה סבירות, חסימת יד מקומית, וסקירה בקנה מידה גדול של AI-assisted יהיה לענות על הצרכים של קבוצות מפתח גדל ועסקים כי הם דיגיטלי הראשון.
In In In 20 באוקטובר26 חתם HCLTech על שותפות ראש הממשלה עם אנתרופולוגיה להקים יחידה עסקית אנתרופית ייעודית ולשלב את קוד קלוד וקוד קלוד לתוך מערכות הנדסת התוכנה שלה.
מי הם שחקני מפתח בשוק Secure Code Review Platforms וכיצד הם מתחרים?
הפרדיגמה עוברת מדיוק הסורק לבעלות על זרימת העבודה. Vendors מתחרים להיות שכבת אבטחה ברירת המחדל ב repositories, IDEs, צינורות CI /CD. ספקים מעצימים את היכולת לעשות את כל זה, עם SAST, ניתוח גיבוש תוכנה, זיהוי סודות ואפילו הפעלה, לתוך פלטפורמה אחת, כוללת של יישום אבטחה יישום.
גישה Enterprise-platform, המדגישה את חוזקות הניתוח הסטטי של Fortify, יכולת לתמוך בטביעת תוכנה מוסדרת בקנה מידה גדול. Checkmarx: חדשנות באבטחת יישומים ממוקדת מפתחים, תוך שימוש בניתוח קונטקסטואלי והדרכה לצמצום החיכוך בארגונים הנדסיים מהירים. ורהקוד: ניהול אבטחת יישומים וחיסון סיכון, המאפשר להרחיב מעבר לסריקה ודיווח כדי לסייע לארגונים המבצעים ממצאים. GitHub vs. Git Lab - תחרות בין שילוב פלטפורמה: GitHub משלב אבטחה לתוך פלטפורמת שיתוף הפעולה הקהילתית הגדולה בעולם, בעוד Git Lab מנצל פלטפורמה אחת עבור כל כלי DevSecOps כדי להפחית את ספירת הכלים. Snyk, Black Duck ו- Mend.io מתמקדים במקור הפתוח ובמרחב שרשרת האספקה, שבו הסיכון והחשיפה לרישיון הם חשובים. Sonar ו-Semgrep להתמקד באימוץ זול, מפתח-ראשון; לאבטחת Contrast יש תכונה ייחודית יישום יישום עצמי הגנה עצמית; Secure Code Warrior משתמשת במניעה מבוססת הכשרה כדי להתחבר לתוצאות הסורק.
שחקני מפתח הם:
- Synops
- Checkmarx
- Veracode
- GitLab
- GitHub
- Snyk
- Sonar
- Semgrep
- Fortify
- אבטחה מתקדמת
- לוחם קוד מאובטח
- Mend.io
- Black Duck
- Invicti
- OpenText
התפתחות חדשה חדשות News
בספטמבר 2026 השיקה צ'ודו את תיבת הכלים הסוכנים שלה, חבילה של כלי סוכן AI שנועדו לשלב ביקורת קוד עצמאית וממשל לתוך זרמי פיתוח מונעים AI. ההשקה מאפשרת לצוותים הנדסיים להעריך שינויים בקוד לפני משיכת בקשות, לזהות סיכונים פוטנציאליים, לאכוף תקני קידוד ארגוני, ולענות על ממצאי ביקורת מוקדם יותר בתהליך הפיתוח.
6.2finance.yahoo.com/טכנולוגיה/ai/articles/qodo-launches-First-agent-agent-130000467.html
במאי 2026, Sonar רכשה את Gitar, פלטפורמת ביקורת קוד AI-native Code, כדי לשלב ביקורת קוד אוטומטית עם יכולות אימות הקוד שלה. הרכישה מחזקת את בדיקות איכות קוד ואבטחה מתמשך, ומסייעת לצוותי הפיתוח לזהות ולפתור פרצות ב- AI-generated קוד מוקדם יותר במחזור חיי פיתוח התוכנה.
כתובת: www.sonarsource.com/company/press-releases/sonar-acquires-gitar
בספטמבר 2026 הרחיבה חברת הטכנולוגיה Carahsoft את השותפות שלה עם סונר. היערכות זו מקנה את הזמינות המסחרית של פלטפורמת אימות SonarQube על פני שוקי צפון אמריקה, מה שמעצימה צוותים ארגוניים לאכוף אימות קוד אפס-אמון ומכילה סיכונים ביטחוניים בתוך זרימות עבודה ניתוחיות.
אילו תובנות אסטרטגיות מגדירות את העתיד של שוק קוד מאובטח?
השוק מתפתח לקראת פרדיגמת חדשה של אבטחת פיתוח בטוחה - עם פלטפורמות המובחנות על ידי עומס עבודה אבטחה מופחת, וראיות קוראות ביקורת על בני אדם ו- AI. הסכנה הטבועה נופלת חזרה להסתמכות כלי ללא ההקשר הנכון - עם ארגונים שמוסיפים יותר סורקים שיוצרים עייפות ערנית, ממצאים כפולים ושחרורי חלקלק. אנחנו לא מקבלים תוצאות אבטחה טובות יותר. עם זאת, אבטחת קוד בינה מלאכותית מציגה הזדמנות חדשה לספקים לביקורת עצמית של קוד AI, להקצות בעלי סיכון, ושיקום בטיחותי אוטומטי. ככל שכלי קידוד בינה מלאכותית מאיצים את פיתוח התוכנה, ארגונים זקוקים לפקדים אמינים ששומרים על מהירות ופרודוקטיביות, אך משמרים את האבטחה ואפילו להפחית את הסיכון. ספקי פלטפורמה צריכים להתמקד באינטגרציה עמוקה עם זרימות עבודה של מפתחים, שיפור חיסול חיובי כוזב, ודרכי ביקורת מרגיעה ברורים. קונים ארגוניים צריכים לשקול תוצאות מאומתות כגון זמן-לחדש ושיפורים קלים למסלול בסיכונים חשופים ופרודוקטיביות. ראיות המתאימות לחוק החוסן של האיחוד האירופי יעניקו לפלטפורמות נוספות אתגר שווה. ספקים אלה המשלבים בבטחה אוטומציה, קשר וממשל יהיו סיכוי טוב יותר להצלחה עסקית ארוכת טווח.
המונחים:
הצעות
- תוכנה
- שירותים
- פלטפורמות
- ייעוץ
- ניהול שירותים
- אינטגרציה
- תמיכה
- אימון
ביקורת Type
- ניתוח סטטי
- ניתוח דינמי
- Review
- ביקורת AI-assisted Review
- ניתוח תלות
- Vulnerability Scanning
- Compliance Review
- אחרים
על ידי Deployment
- עננים
- On-premises
- היברידית, SaaS
- ענן פרטי
- ענן ציבורי
- מארח
- אחרים
על ידי Enterprise Size
- ארגונים גדולים
- SMEs
- סטארטאפים
- בינוני
- ממשלה
- מוסדות פיננסיים
- חברות טכנולוגיה
- אחרים
על ידי Application
- יישומים באינטרנט
- יישומים ניידים
- APIs
- יישומי ענן
- Enterprise Software
- תוכנת Embedded
- DevOps
- אחרים
שפה
- JAVA
- Python
- JavaScript
- C/C++
- C#
- Go Go Go
- רובי רובי רובי
- אחרים
למשתמש קצה
- BFSI
- IT & Telecom
- בריאות בריאות
- ממשלה
- קמעונאי
- ייצור
- מדיה
- אחרים
שאלות נפוצות
מצא תשובות מהירות לשאלות הנפוצות ביותר.
The secure code review platforms market size was valued at USD 1.32 billion in 2025 and is poised to reach USD 3.49 billion by 2033, expanding at a 12.82% CAGR
Key segments for the secure code review platforms market are By Offering (Software, Services, Platforms, Consulting, Managed Services, Integration, Support, Training); By Review Type (Static Analysis, Dynamic Analysis, Manual Review, AI-assisted Review, Dependency Analysis, Vulnerability Scanning, Compliance Review, Others); By Deployment (Cloud, On-premise, Hybrid, SaaS, Private Cloud, Public Cloud, Hosted, Others); By Enterprise Size (Large Enterprises, SMEs, Startups, Mid-sized, Government, Financial Institutions, Technology Companies, Others); By Application (Web Applications, Mobile Applications, APIs, Cloud Applications, Enterprise Software, Embedded Software, DevOps, Others); By Language (Java, Python, JavaScript, C/C++, C#, Go, Ruby, Others); By End User (BFSI, IT & Telecom, Healthcare, Government, Retail, Manufacturing, Media, Others).
Growth is primarily driven by AI-assisted software development, rising cybersecurity threats, DevSecOps adoption, stricter regulatory requirements, and increasing demand for automated vulnerability detection and remediation.
The market is led by major manufacturers, including Synopsys, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, Secure Code Warrior, Mend.io, Black Duck, Invicti, and OpenText.
North America dominates with a 43.5% share, supported by strong cybersecurity spending, mature DevSecOps adoption, established technology vendors, and stringent enterprise security requirements.
Key opportunities include AI-powered code review, automated remediation, software supply-chain security, managed security services, and compliance-focused solutions.
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
דוחות שפורסמו לאחרונה
-
Apr 2026
3D פרופיל אופטי שׁוּק
גודל שוק פרופיל אופטי 3, נתח וניתוח דו"ח על ידי סוג (desktop 3d אופטי פרופיל, נייד 3d אופטי פרופילr), על ידי טכנולוגיה (טכנולוגיית מוקד, והתערבות אור לבן), על ידי תעשיית שימוש קצה (ניהול, מוסדות מחקר, רכב, חלל והגנה, מכשירים רפואיים, וגיאוגרפיה (צפון אמריקה, אירופה, כמו-pacific, 2031), מרכז אמריקה, 2031) ומרכזית, 2031
-
Apr 2026
המונחים: שׁוּק
גודל שוק החיישן העומק, דו"ח שיתוף וניתוח על ידי סוג (חיישנים עומק אינפרא אדום, חיישנים בזמן טיסה (tof), חיישני ראיית סטריאו, חיישני אור מובנים, עומק אודיו), על ידי יישום (automotive, רובוטיקה, משחקים, אלקטרוניקה צרכנית, אוטומציה תעשייתית, בריאות, אבטחה ועקב, אחרים), על ידי משתמשי קצה (יצרנים קטרים, חברות אלקטרוניקה צרכניות, שירותי בריאות, חברות אבטחה תעשייתיות, חברות אבטחה, מערכות אבטחה, מערכות אבטחה אירופיות, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות יחסים, מערכות אבטחה, מערכות יחסים, מערכות יחסים, מערכות יחסים, 2031 מרכזיות, חברות, חברות, רשתות, רשתות, חברות, צפון-אמריקה, צפון, צפון, רשתות, רשתות, צפון, חברות, חברות, חברות, רשתות, רשתות, צפון-אפ) ומזרחיות, 2031, צפון-קוריאניות, צפון-קוריאניות, גיאוגרפיות, צפון-קוריאניות, רשתות, חברות, צפון-קוריאניות, צפון-מזרחיות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-אמריקה
-
Apr 2026
ייצור דיגיטלי שׁוּק
גודל שוק הייצור הדיגיטלי, דו"ח שיתוף וניתוח על ידי רכיב (hardware, תוכנה ושירותים), על ידי טכנולוגיה (robotics, 3d הדפסה, אינטרנט של דברים (iot), ואחרים), על ידי יישום (automotive, תחבורה, חלל והגנה, אלקטרוניקה צרכנית, מכונות תעשייתיות ואחרים), על ידי תהליך (עיצוב מבוסס מחשב, סימולציה מבוססת מחשב, ניתוח חזותי, ואחרים), כמו גיאוגרפיה מרכזית, 2031 מרכז, מזרחה, מזרחה, מזרחה, ומזרחה, מזרחה, מרכזית, 2031 מרכזית, מרכזית, מרכזית, מרכזית, 2031 מרכזית (מרכזית, מרכזית, 2031 מרכזית, מזרחה, מזרחה, צפון אמריקה, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכז (מרכזית (מרכזית, מרכזית, מרכזית, 2031 מרכזית, מרכזית, 2031 מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכז (תכנון, מערכת אקולוגיה, מרכז (תכנון מחשב, 2031 מרכז (תכנון, מרכז סימולציה מבוססת מחשב, 2031 מרכז סימולציה מבוססת מחשב, 2031 מרכז (
-
Apr 2026
שירותי ויזה דיגיטלית שׁוּק
גודל שוק שירותי ויזה דיגיטלית, דו"ח שיתוף וניתוח על ידי סוג (מטיילים בודדים, מטיילים קבוצתיים), על ידי יישום (tourism, נסיעות עסקיות, אחרים), וגיאוגרפיה (צפון אמריקה, אירופה, asia-pacific, אמצע מזרח ואפריקה, דרום ומרכז אמריקה), 2021 - 2031