
Middle East and Africa Security Orchestration Automation & Response Market Size & תחזית:
- Middle East and Africa Security Orchestration Market Size 2025: 147.91 מיליון דולר
- Middle East and Africa Security Orchestration Automation & Response Market Size 2033: 147.91 מיליון דולר
- Middle East and Africa Security Orchestration Automation & Response Market CAGR: 16.30%
- Middle East and Africa Security Orchestration Automation & Response Market Segments: By Component (Software, Services, Managed Services, Professional Services, Consulting, אינטגרציה שירותים, תמיכה, אחרים); על ידי Deployment (Cloud- Based, On-Premise, Hybrid Cloud, Private Cloud, Public Cloud, Public Cloud, SaaS, Multi-Cloud, אחרים); by Enterprise Size (Lge Enterprise Enterprise Enterprise, SMEs, BFSIs, TV, USIs, USIs, USIs, TV Institutes, USIs, Telecomtors, USIs, USIs, International Industry, International Industry, USIs, USIs, International Cloud, International Cloud, International Cloud, Inc.
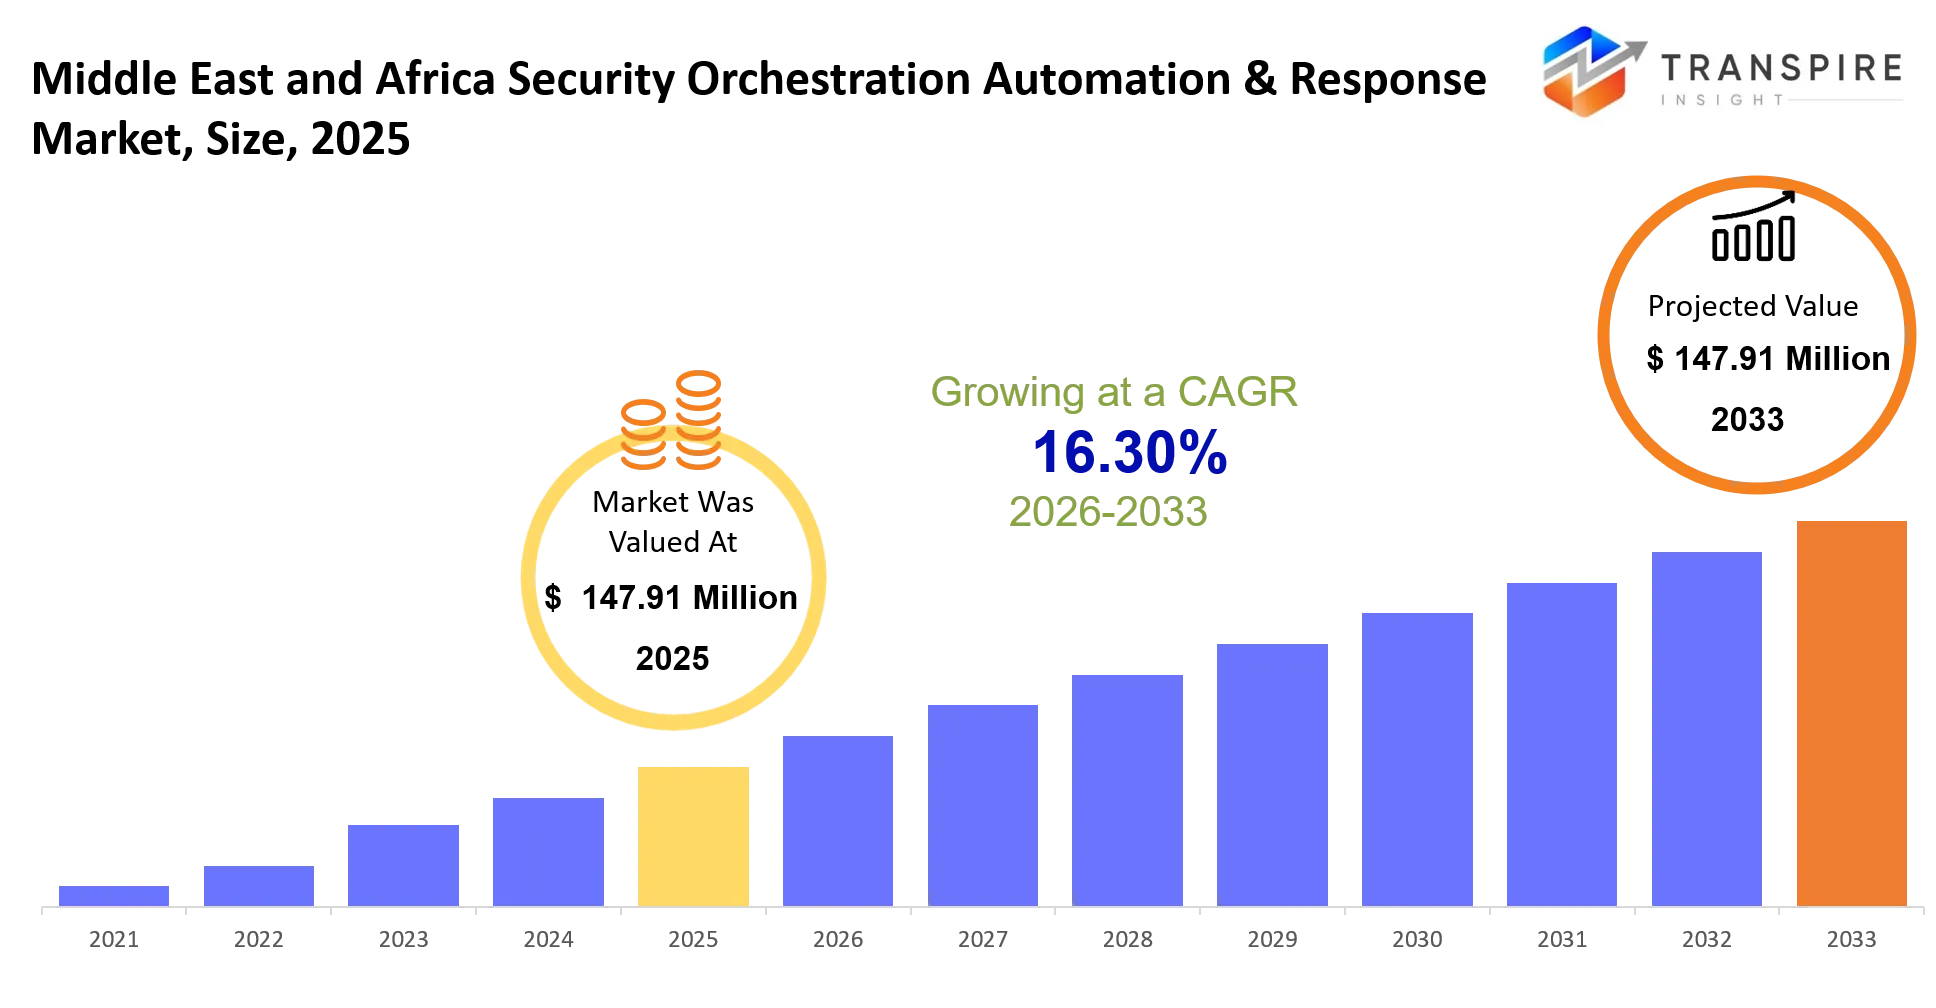
Middle East and Africa Security Orchestration Automation & Response Market
שוק האוטומציה והתגובה של המזרח התיכון באפריקה מוערך ב-14.91 מיליון דולר ב-2025. צפוי להגיע ל-14.91 מיליון דולר עד 2033. זהו CAGR של 16.30% במהלך התקופה.
תצוגת אבטחה, אוטומציה ותגובה (SOAR) פלטפורמה *צוותי אבטחה* מנהלים ערימות גדולות של איומי סייבר על ידי צמיגים יחד של כלי אבטחה, אוטומטי אותם ביטים חוזרים ומזרזים את תגובת האירוע. בחיים האמיתיים פלטפורמות אלה נוטות לחתוך על עייפות ערנית, להאיץ את כל לולאת החקירה. הרשו למרכזי התפעול הביטחוניים להתמודד עם אירועים רעים מבלי להעסיק יותר אנשים באותו יחס. במזרח התיכון ובאפריקה, פתרונות SOAR הפכו חשובים יותר, במיוחד כאשר ארגונים דוחפים עמוק יותר אל סביבות ענן, מרחיבים תשתיות עבודה מרחוק, וגלגלו שירותים דיגיטליים נוספים.
במהלך חמש השנים האחרונות השוק מרגיש כאילו הוא מתרחק מ"כלי תגובה של אירוע אחד" ו לעבר פלטפורמת פעולות אבטחה מאוחדת יותר, שבה גידור, מודיעין איומים, ניתוחים, וכן אוטומציה כולם יושבים יחד. סיבה מרכזית לשינוי זה הייתה העלייה בהתקפות כופר ובפעילות סייבר בחסות המדינה, פגיעה בחברות פיננסיות תשתיות קריטיות וברשתות ממשלתיות. כאשר נפח ההתקפה ממשיך לעלות, זרימת העבודה של אבטחה ידנית הופכת להיות קשה לשמור על קשר, סוג של מהירות. אז ארגונים נשענים על מערכות תגובה אוטומטיות, אשר להפחית את זמני זיהוי ושיקום, ולא לתת למקרים לגרור. התוצאה נראית כמו אימוץ פלטפורמה רחב יותר, הכנסות תוכנה חוזרות יותר, והשקעה נוספת בשירותי אבטחה מנוהלים ברחבי האזור, בהתמדה.
תובנות שוק המפתח
- סעודיה, יחד עם איחוד האמירויות, היא בערך 38% מההכנסות בשוק האזוריות עד 2025, והם מגובים על ידי האיחוד האירופי. אבטחת סייבר תוכניות מודרניות.
- בינתיים מדינות מועצת שיתוף הפעולה במפרץ עדיין מחזיקות מעמד מוביל, מונעות בעיקר על ידי הוצאות עיר חכמות ואמצעי הגנה לתשתיות קריטיות.
- בשנת 2025, פתרונות תוכנה ייקחו כמעט 52% נתח שוק, זה קשור לגיבוש פלטפורמה על פני מרכזי תפעול ארגוניים, סוג של "מקום אחד לניהול הכל".
- השירותים נשארים השני בגודלו כמו ארגונים ממשיכים לרדוף אחרי פריסה, אינטגרציה מערכות ומומחיות אבטחה מתמשכת, כי צוותים בתוך בית יכול להיות קשה בקנה מידה מהיר.
- פריסה המבוססת על ענן צפויה לגדול במהירות הגבוהה ביותר עד 2033, עם דרישות ניהול ענן מרובות פועל כמו הדלק הראשי. לביקוש, BFSI דוחפת את 24% האחרונים, הוא מראה את הנוף סיכון גבוה הקשור להונאה כופר וחוקי תאימות חובה.
- גם סוכנויות ממשלתיות שומרות על נתח בולט, שכן מסגרות אבטחת סייבר לאומיות ויוזמות אבטחה ריבוניות ממשיכות לחזק.
- כמו כן, כלי חקירה של איומים מונעי בינה מלאכותית חתכו את עומסי העבודה של אנליסט האבטחה בכ-30 עד 40% בקרב מאמצים מוקדמים, ולכן צוותים מקדישים תשומת לב.
- פלטפורמות SOAR מנוהלות הופכות ליותר מצעים במיוחד בקרב SMEs שאין להם כוח עבודה מרכזי אבטחה ייעודי.
- בנוסף לכך, ספקים משלבים יותר ויותר את SOAR, XDR, SIEM ומודיעין איומים בתוך פלטפורמת פעולות אבטחה מאוחדת אחת, במקום לשמור על הכל בנפרד.
מה הם הנהגים המרכזיים, האימונים וההזדמנויות במזרח התיכון ובשוק האבטחה של אפריקה?
נהג הצמיחה החזק ביותר הוא לנוע לעבר פעולות אבטחה אוטומטיות, ובכנות הוא מרגיש כאילו כולם מתמודדים עם זה בבת אחת. ארגונים בבנקאות, ממשלה, טלקומוניקציה ואנרגיה רואים יותר ויותר אזהרות אבטחה שמגיעות מאפליקציות ענן, מכשירי קצה והתשתית המחוברת סביבם. עם מתקני ענן היברידיים להיות נפוץ יותר, ניטור האבטחה צריך ערמות, וזרימות עבודה ידניות ישנות פשוט לא יכול לעמוד, לא יעיל בכלל. לכן, ארגונים מכניסים כסף לפלטפורמות של תזוזה שמתמודדות עם טריגיום איום, חקירה ושיקום עם פחות מאמץ אנושי. בפועל זה עוזר יעילות תפעולית הרבה, וזה גם דוחף הוצאות גבוהות יותר על מנויים תוכנה, שירותים מנוהלים ושילוב פלטפורמה.
האיפוק הגדול ביותר הוא עדיין המחסור של אנשי מקצוע בתחום אבטחת סייבר מנוסים שיכולים באמת לנהל סביבות מתקדמות של אבטחה. זה סוג של מבני כי בניית כישרון מקומי לוקח שנים של חינוך, הסמכה והתרחבות כוח העבודה. ארגונים רבים מתקשים לתכנן את זרימות העבודה של האוטומציה, ולאחר מכן לשלוף יחד כמה כלי אבטחה. מעל זה, הם צריכים לשמור על ארכיטקטורות פעולות אבטחה פועל, וזה לא פשוט, אפילו עם ספקים טובים. כתוצאה מכך מחזורי הפריסה להאט, החלטות רכש מתעכבות, ותכונות פלטפורמה בסופו של דבר בשימוש אשר מגבילות את ההכנסות ללכוד בחלקים של השוק.
הזדמנות גדולה מופיעה בפלטפורמות של AI-oriented Security. ארגונים נוספים מחפשים פתרונות המשלבים , ניתוח ותגובה לאיום אוטונומית במקום אחד, בעיקר סביבה אחת במקום רכיבים מפוזרים. מדינות כמו סעודיה והאיחוד האמירויות ממשיכות להשקיע בצמיחה דיגיטלית, פרויקטים של ערים חכמות והגנה על תשתיות קריטיות.
מה הייתה ההשפעה של בינה מלאכותית בשוק האוטומציה של המזרח התיכון והאפריקה?
לאינטליגנציה מלאכותית יש סוג של פעולות אבטחה משתנות, על ידי הפעלת חבורה של משימות המשמשות לצורך תשומת לב אנליסטית ידנית. פלטפורמות SOAR של היום נשענות על AI כדי לדחוף התראות לראש סדר חכם יותר, לחבר אירועי אבטחה על פני מספר מקורות נתונים ולבצע חוברות משחק תגובה באופן אוטומטי. צוותי אבטחה בסופו של דבר חוקרים אירועים מהר יותר, משום שמודלים של למידת מכונה מציבים דפוסים מוזרים או חשודים ברשתות, מערכות נקודות קצה, חללי ענן ואפילו פעילות משתמשים.
גם זווית החיזוי הופכת ליותר ויותר חשובה. אלגוריתמי למידת מכונות מתנסים באמצעות התנהגות התקפה ישנה, מקורות מודיעין איומים, ואינדיקטורים התנהגותיים לפרויקט מה שעלול לקרות בהמשך, לפני שהוא הופך לבעיה גדולה יותר. בפועל, מודלים אלה מסייעים לארגונים לחדד את הדיוק של זיהוי האיומים, זרימות של תגובה טובה, וגם להפחית את זמני האירוע. כמה מאמצים מוקדמים מזכירים טיפות אמיתיות בעבודת חקירה ידנית, בנוסף יעילות תפעולית טובה יותר.
בנוסף לכך, אוטומציה של AI-enabled חוזרת לדיווחי תאימות מהירים יותר, חשיפה ביטחונית ברורה יותר ואכיפה יציבה יותר של מדיניות אבטחה. ארגונים יכולים לראות עלויות תפעול נמוכות יותר ככל שנדרשים פחות תהליכים מונעים יד כדי להתמודד עם האשתות הכוננות ההולכת וגדלה.
עם זאת, לאימוץ בינה מלאכותית יש מגבלות שלא ניתן להתעלם מהן. עלויות האינטגרציה נשארות גבוהות, במיוחד כאשר ארגונים לוחצים על פלטפורמות אבטחה ישנות יותר. בצד המודל, בעיות איכות נתונים, לא אפילו טלמטורי, ומחסור בידע סייבר יכול כולם לנער דיוק. בגלל בעיות אלה, ארגונים מסוימים נעים לאט יותר לקראת פריסה בקנה מידה מלא, גם אם הפוטנציאל לטווח ארוך נראה חזק.
שוק מפתח מגמות
- ארגונים הפחיתו את עבודת הטריג של האירוע בכ-30% בהשוואה למה שהם השתמשו בו במודלים של פעולות אבטחה לפני 2023, אתם יודעים את הדרך הישנה.
- פלטפורמות AI מונעות אבטחה צברו קשה בין 2024 ל-2026, שכן נפחי התראה החלו לטפס.
- פריסות המבוססות על ענן התגלגלו מהר יותר מאשר בהגדרות הנחת היסוד, בעיקר משום ש ניטור אבטחה רב-ענן צריך להמשיך לצמוח ולשנות את כל הזמן.
- בהשקעה נוספת באבטחת סייבר של GCC זינקה ביותר מ-20% מ-2023 עד 2025, אשר בתורו סייעה לאימוץ האזורי להרגיש יותר טבעי.
- כעת נראה כי צוותי הביטחון נשענים על פלטפורמות מאוחדות שמשלבות את SIEM עם XDR, בנוסף למודיעין האיומים וגם ל-SOAR bits, זה סוג של מצב עצירה אחד עבורם.
- כמו כן, ספקי אבטחה מנוהלים המשיכו להרחיב את תיקי השירות הממורכזים באוטומציה שלהם, בעיקר כדי לעזור עם מחסור בכישרונות אבטחת סייבר שפשוט לא באמת נעלמים.
- מסגרות אבטחת סייבר ממשלתיות החלו להציב דרישות דיווח של אירועים קשים יותר, וכי דחיפה סייעה להאיץ את פריסת פלטפורמות התזמורת.
- ספקים מרכזיים כמו Palo Alto Networks, Microsoft, IBM, וסיסקו מרחיבים את יכולות האוטומציה של בינה מלאכותית, כך שהמכשיר מרגיש יותר "ive" מבעבר.
- מרכזי התפעול הביטחוניים מפעילים יותר ויותר חוברות משחק אוטומטיות, כדי לכווץ את החקירה ולהכיל קווי זמן.
- בסופו של דבר, אינטגרציה של פלטפורמה חוצה הפכו לקריטריון קניות חזק, כי ארגונים מנסים לאחד פעולות אבטחה במקום תפרים הכל יחד על ידי חתיכה.
Middle East and Africa Security Orchestration Automation & Response Market Segmentation
על ידי Component
תוכנה היא סוג של הבסיס כי ת תזמורת אבטחה וסביבות תגובה לעמוד, זה עושה את זה על ידי חיבור כלי אבטחה, הפעלת זרימות עבודה אוטומטיות, וגם תמיכה בגישה ממוקדת יותר של טיפול איומים. רוב הארגונים תלויים בפלטפורמות תוכנה כדי להפוך את הדברים גלויים יותר, לתאם התראות הנכנסות, ולהגביר את החלטת האירוע באמצעות כל מיני מתקנים דיגיטליים מסובכים. ניתוח מתקדם יותר, מנועי תזוזה, וספרי משחק אוטומציה ממשיכים להגביר את היעילות מרגיש, אפילו עבור ארגונים גדולים או בינוניים.
לאחר מכן, השירות חוזר על כך לצורך יישום אמיתי ויום לביצועים יוםיים. שירותים מנוהלים מאפשרים לארגונים לנהל פלטפורמות אבטחה אלה, מבלי לבנות צוות פנימי ענק. שירותים מקצועיים, ייעוץ, שירותי אינטגרציה, ושירותי תמיכה לעזור עם פריסה, התאמה אישית, זרימת עבודה כוונון, תאימות, תחזוקה ושיפור מתמשך. יש גם אפשרויות אחרות כמו הכשרה מיוחדת, הערכות, והצעות מייעצות המיועדות לצרכים תפעוליים שהם קצת יותר ייחודיים, או פשוט קשה יותר להתאים לתוכנית סטנדרטית.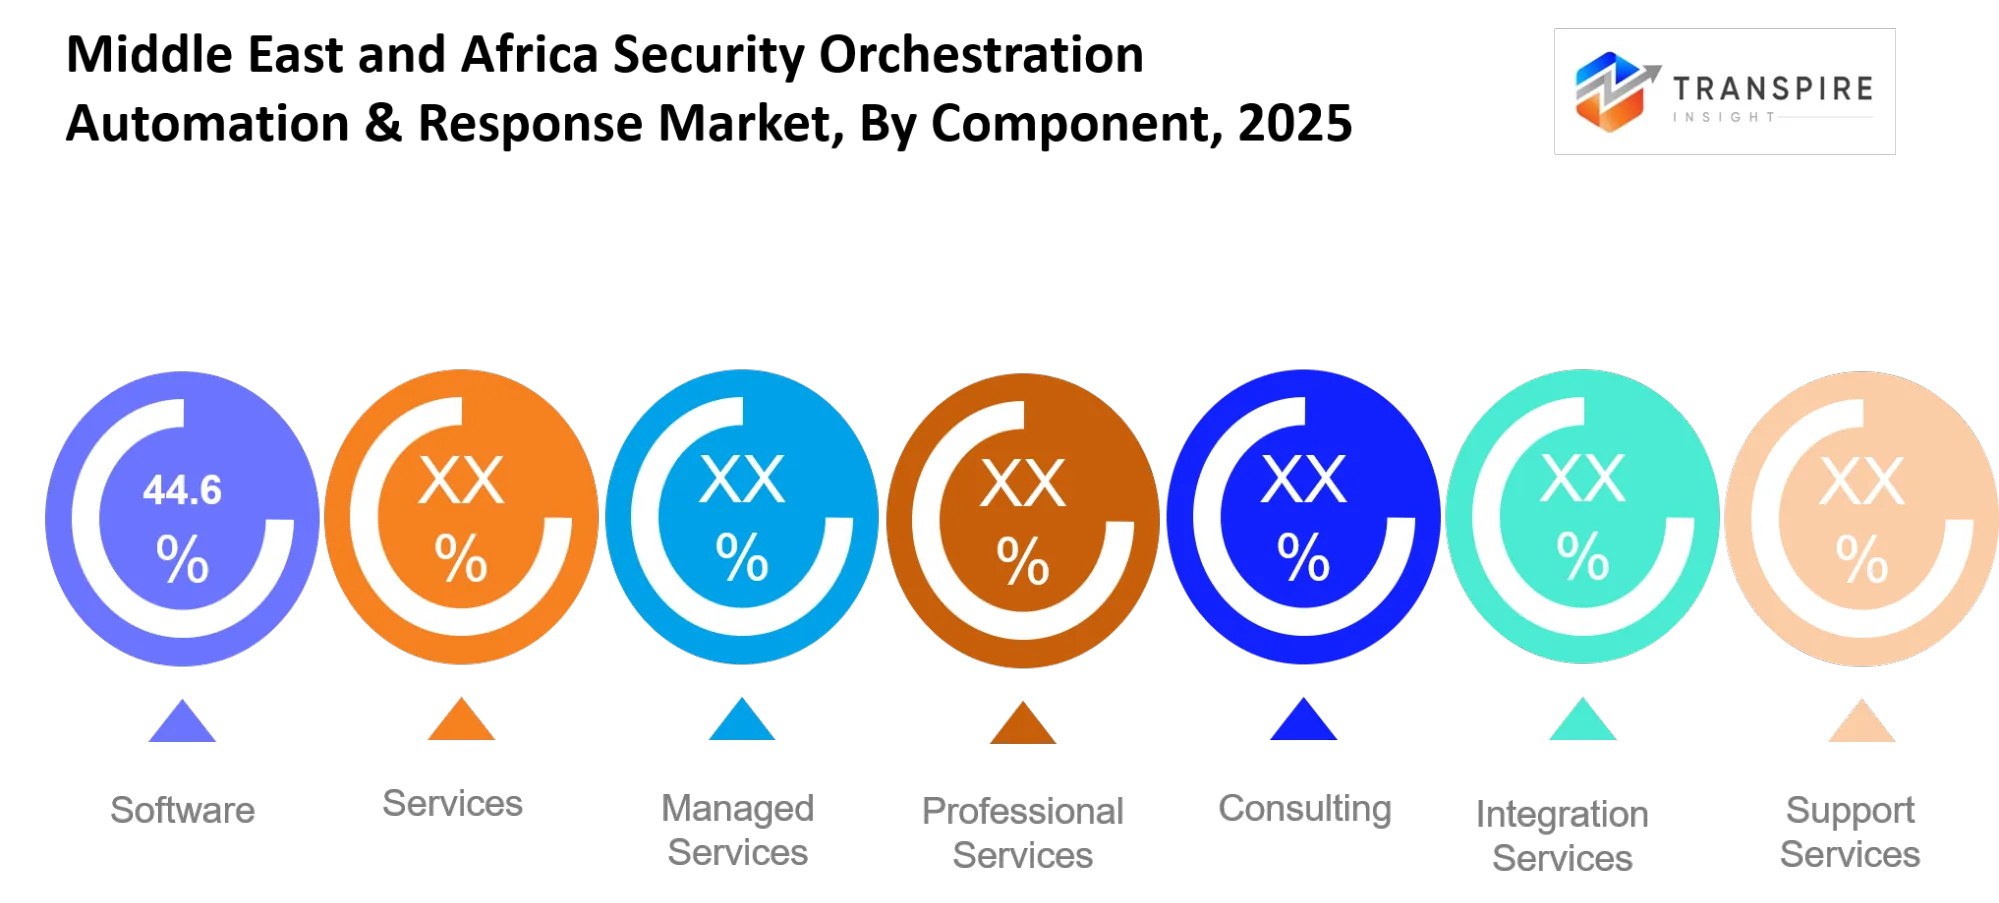
על ידי Deployment
פריסה המבוססת על ענן ממשיכה לקבל יותר מתח, כי אוגים רוצים כלים גמישים של פעולות אבטחה שיכולים בקנה מידה איתם. בתכנון ענן ציבורי, צוותים יכולים לשגר מהר יותר, ונטל התשתית הוא בדרך כלל נמוך יותר, למרבה הצער מודלים פרטיים ענן לתת יותר ממשל עבור מגזרים מוסדרים מאוד. עם משלוח SaaS, זה הופך קל יותר להגדיר דברים, כמו גם לשמור על הכל רץ לאורך זמן עם פחות מאמץ.
עם זאת, על פריסת הנחת היסוד חשוב הרבה עבור ארגונים העוסקים בנתונים רגישים, או שיש להם כללים נוקשים. סביבות ענן היברידיות סוג של גמישות תערובת עם שליטה הדוקה יותר ויכול גם לתמוך במודרניזציה הדרגתית. ארכיטקטורות ענן מרובות מופיעות, כך ארגונים יכולים להפעיל פעולות אבטחה על פני ספקים מרובים ללא יותר מדי חיכוך. מעבר לכך, ישנם דפוסי פריסה מותאמים אישית שעוצבו סביב המציאות התפעולית הספציפית, בנוסף למסגרת הרגולטורית המדוברת.
על ידי Enterprise Size
ארגונים גדולים מהווים נתח משמעותי מכיוון שתשתית דיגיטלית נרחבת יוצרת צרכים מורכבים למדי עבור ניטור אבטחה, ולמען האמת היא יכולה להתעסק במהירות. באופן כללי, מוסדות BFSI, ארגוני בריאות, מפעילי טלקום וארגונים ממשלתיים לעתים קרובות לשמור על מערכות אקולוגיות טכנולוגיות רחבות שבו זרימת עבודה אוטומטית אבטחה וניהול איומים מרכזי למעשה לעזור הרבה.
SMEs נעים לכיוון פלטפורמות אוטומציה אבטחה יותר ויותר, באמצעות מודלים מבוססי ענן, כמו גם מודלים שירות מנוהל כי לשמור על תפעול יתר על פני מטה, פחות חיכוך. חברות קמעונאיות, בינתיים, מחפשות הגנה חזקה יותר על נתוני לקוחות, מערכות תשלום וערוצים דיגיטליים. מגזרים אחרים כמו חינוך, תחבורה, לוגיסטיקהארגונים טכנולוגיים מתעוררים מופיעים גם כאן, שכן הם זקוקים לפעילות אבטחת סייבר, אך ללא קבוצות אבטחה פנימיות גדולות, לרוב.
תעשייה Vertical
BFSI עדיין נשאר מאמץ גדול בגלל צרכי מניעת הונאות, התחייבויות רגולטוריות ונוכחות של נכסים דיגיטליים בעלי ערך גבוה. בתחום הבריאות, ארגונים ממשיכים להשקיע באוטומציה של אבטחה, שנועדו להגן על רשומות מטופלים ועל מערכות רפואיות מחוברות, אתם יודעים. עבור IT & Telecom, הצוותים משתמשים בפלטפורמות תזמורת כדי לאבטח רשתות רחבות, שירותי ענן ולקוחות העומדים בפני תשתיות, כולם בבת אחת.
סוכנויות ממשלתיות מקדישות תשומת לב נוספת להגנה על שירותים קריטיים, בתוספת נכסים דיגיטליים לאומיים. מפעילי אנרגיה & Utilities נשענים על ניטור אבטחה מתקדם כדי לשמור על סביבות הטכנולוגיה התפעולית. ארגונים קמעונאיים גם מחזקים את ההגנות על פני ערוצי מסחר דיגיטליים, ואילו ייצור מתקנים מאובטחים יותר ויותר הגדרות ייצור מחובר ומערכות בקרה תעשייתיות.
ישנם גם אחרים, כמו תחבורה, חינוך ושירותים מקצועיים, כל אחד עם לחצים משלהם נקודות חשיפה.
מהם תיקי השימוש המרכזיים שמניעים את שוק האוטומציה והתגובה של המזרח התיכון?
מקרה השימוש העיקרי נראה על זיהוי אירוע אוטומטי, חקירה ותגובה, בתוך מרכזי פעולות אבטחה. כמו, מוסדות פיננסיים, ספקי טלקום וסוכנויות ממשלתיות פרסמו כמויות עצומות של התראות אבטחה בכל יום. פלטפורמות גידור אוטומטיות לתת לצוותי אבטחה דרך למיין, לדרג את האירועים, להפעיל את צעדי התגובה ולקצר תקופות המכילות, כך שבכנות זה הופך לנהג הגדול ביותר לביקוש בשוק.
אז יש זווית משנית, אשר מכסה פעולות אבטחת ענן וניהול תאימות. ארגוני בריאות משתמשים בפלטפורמות תזוזה כדי לשמור על עין על סביבות נתונים של המטופל, ומפעילי התקשורת מצטמצמים באוטומציה כדי למנוע איומים ברשת. תרחישים אלה צברו תנופה, בין השאר משום שהארגונים ממשיכים להרחיב את תשתיות הענן וכעת יש להם יותר התחייבויות אבטחת סייבר קפדניות להתמודד איתן.
עבור יישומים מתעוררים, אתה מתחיל לראות ציד איום מונע על ידי AI, בתוספת פעולות אבטחה אוטונומיות יותר. מפעילי תשתיות קריטיים בודקים תכונות מתקדמות של אוטומציה שיכולה להטיל ספק בהתנהגות מוקדם, ואז מציעים גם מה לעשות בהמשך. מקרים ספציפיים אלה הם עדיין סוג של מוקדם, אבל הם מחפשים מבטיח לטווח הארוך כמו טכנולוגיות בינה מלאכותית להמשיך להתבגר.
| דיווח על Metrics | פרטים |
| ערך השוק בשנת 2025 | 147.91 מיליון |
| ערך השוק ב-2026 | 172.02 מיליון דולר |
| תחזית ההכנסות ב-2033 | 495.05 מיליון |
| קצב הצמיחה | CAGR של 16.30% מ 2026 עד 2033 |
| בסיס השנה | 2025 |
| נתונים היסטוריים | 2021 - 2024 |
| תקופת חיזוי | 2026 - 2033 |
| דיווח כיסוי | תחזית הכנסות, נוף תחרותי, גורמי צמיחה ומגמות |
| היקף אזורי | ארצות הברית; קנדה; מקסיקו; בריטניה; גרמניה; צרפת; איטליה; ספרד; דנמרק; שוודיה; נורבגיה; סין; יפן; הודו; אוסטרליה; דרום קוריאה; תאילנד; ברזיל; ארגנטינה; דרום אפריקה; סעודיה; איחוד האמירויות הערביות; איחוד האמירויות הערביות |
| חברת מפתח פרופיל | Palo Alto Networks, IBM, Cisco, Microsoft, Splunk, Fortinet, Check Point, CrowdStrike, Sentinel One, Rapid7, Exabeam, Swimlane, Securonix, Trellix, Google |
| המונחים | דו"ח חופשי מותאם אישית (מדינה, אזורית וחלק). אפשרויות רכישה מותאמות אישית כדי לענות על צרכי המחקר המדויקים שלך. |
| דיווח Segment | על ידי Component (Software, שירותים, ניהול, שירותים מקצועיים, ייעוץ, שירותי אינטגרציה, שירותי תמיכה, אחרים); על ידי Deployment (Cloud-based, On-Premise, Hybrid Cloud, Private Cloud, Public Cloud, SaaS, Multi-Cloud, אחרים); על ידי Enterprise Size (Large Enterprises, SMEs, ארגונים ממשלתיים, BFSI Energy, ארגונים רפואיים, Telecom, Telecoms, קמעונאים ו-AI) על ידי ארגונים אחרים (Larcomt, חברות IT & IT & IT & IT & IT, חברות אחרות, חברות אחרות, חברות אחרות, חברות אחרות, חברות אחרות (Lar) |
אילו אזורים מניעים את הצמיחה של המזרח התיכון ואפריקה?
באזור מועצת שיתוף הפעולה במפרץ השוק נשאר קדימה, כי יש השקעות בקנה מידה גדול להיכנס למודרניזציה של אבטחת סייבר, מאמצי ממשלה דיגיטלית והגנה על תשתיות קריטיות. סעודיה, יחד עם איחוד האמירויות הערביות, ממשיכה להתגלגל אסטרטגיות אבטחת סייבר לאומיות, ודוחפות אלה ליכולות ביטחוניות חזקות יותר. גם אימוץ ענן הוא חזק, ויוזמות העיר החכמה באמת עוזרות, הן מכוונות לפלטפורמות אבטחה המונעות אוטומציה. יש גם מערכת אקולוגית בוגרת סביבו, עם ספקי טכנולוגיה, חברות אבטחה מנוהלות, ותכניות ציבוריות מחזקות את המנהיגות האזורית הזו, גם אם היא נראית מעט מופרכת.
דרום אפריקה היא למעשה התורנית השנייה בגודלה, והיא מרגישה שונה מהמפרץ, כי יש יותר ארגונים שהובילו לאימוץ, פחות ממשל הוביל טרנספורמציה. כאן, מוסדות פיננסיים, ספקי תקשורת ותאגידים רב-לאומיים הם אלה שמושכים את ההוצאות לקראת טכנולוגיות תזמורת אבטחה. תשתיות דיגיטליות יציבות יחסית, ופרקטיקות אבטחת סייבר כבר נמצאות במקום, כך שתבניות השקעה נשארות עקביות. כתוצאה מכך, ספקים הפועלים ברחבי האזור מקבלים בסיס הכנסות אמין ונתיב ברור יותר בקנה מידה.
השוק האפריקאי הרחב צפוי לגדול במהירות הגבוהה ביותר ב-2033. עלייה בעננים, שירותים דיגיטליים מתפשטים, ותקנות אבטחת סייבר מחמירות יותר, כך שהזדמנויות חדשות ממשיכות להופיע בכלכלות מתעוררות. בינתיים, השקעות בתשתיות דיגיטליות, וגם בבניית יכולת אבטחת סייבר, משפרות את מוכנות השוק הכוללת. עבור ספקים ומשקיעים, תנופה צמיחה זו יכולה להיות אפשרויות הרחבה חמורות מחוץ למרכזי אבטחת הסייבר הרגילים, גם כאשר תקציבים מרגישים צמודים.
מי הם שחקני מפתח במזרח התיכון ובשוק האוטומציה והתגובה של ביטחון אפריקה וכיצד הם מתחרים?
תחרות היא סוג של מרוכז מתון סביב ספקי אבטחת סייבר גלובליים עם אוטומציה מוצקה, ניתוח ויכולות מודיעין איומים. כלומר, חדשנות טכנולוגית היא עדיין הדבר העיקרי מאחורי התחרות, אבל שילוב שירות, תאימות בענן ותפקודי בינה מלאכותית גם מושכים יותר משקל בבחירת הקנייה. בינתיים, ספקים מבוססים ממשיכים להרחיב את יכולות הפלטפורמה שלהם, והשחקנים המתמחים יותר נוטים להיכנס עמוק יותר לאוטומציה, בתוספת יעילות תפעולית, לא רק תכונות ברמת פני השטח.
Palo Alto Networks יוצאת עם Cortex XSOAR ו- XSIAM, סוגה המשלבת תזמורת אבטחה, ניתוח, בתוספת תגובה אוטומטית, הכל בפלטפורמה מאוחדת אחת, וזה נשמע פשוט אבל באמת לא. החברה ממשיכה להשקיע במבצעי אבטחה מונעים על ידי בינה מלאכותית ובזרימות עבודה אוטונומיות. IBM, לעומת זאת, מתחרה באמצעות QRadar SOAR, והוא נשען קשה על שילוב ארגוני, מודיעין איומים וניהול של פעולות אבטחה בקנה מידה גדול. המעבר שלהם הוא תאימות אקולוגית רחבה וגמישות תפעולית, כך צוותים יכולים להתאים אותו לסביבות שונות ללא יותר מדי חיכוך.
סיסקו משפרת את מעמדה על ידי צמיגים יחד פלטפורמות אבטחה Splunk עם תשתית רשתות רחבות יותר. הם דוחפים לחשיפה מאוחדת, פעולות AI-enabled ויכולות שילוב נתונים. Microsoft נשענת על חוזקות מערכת אקולוגית בענן ושילוב חזק של פלטפורמת אבטחה על פני הגדרות ארגוניות. פורטינט מדגיש ארכיטקטורת אבטחה משולבת המשלבת אבטחת רשת, אוטומציה וניהול מרכזי. בסך הכל, משחקים אלה עוזרים לספקים להגדיל את האימוץ תוך חיזוק מקלות הפלטפורמה והכנסות חוזרות ונשנות, וזה בדרך כלל מה שכולם אוהבים בסוף.
רשימת החברה
- Palo Alto Networks
- IBM
- סיסקו סיסקו
- Microsoft Microsoft
- פשטנק
- פורטנט
- נקודת מבט
- המונחים:
- Sentinel One
- Rapid7
- Exabeam
- לשחות
- המונחים:
- Trellix
התפתחות חדשה חדשות News
בפברואר 2026, Palo Alto Networks השיקה את יחידה 42 Managed XSIAM 2.0 עם הרחבה של AI מנוהלת SOC מציע ותגובה מפרצת. ההשקה מחזקת זיהוי איומים אוטומטיים ויכולות תגובה לפעילות אבטחת הארגון.5.4 משקיעים.paloaltontworks.com
ב-20 במאי26, IBM הוציאה את QRadar SOAR V51.0.10.0 עם מעקב משופר של חוברת משחקים ובקרות התראה גרינוריות יותר. העדכון משפר את נראות האוטומציה ויעילות התפעולית בתוך זרימות עבודה של תגובה אבטחה.כתובת: www.ibm.com
בספטמבר 2025, סיסקו הציגה את Splunk Enterprise Security Premier Edition ו- Essentials Edition עם יכולות אבטחה המופעלות על ידי AI. ההשקה מקדמת גילוי איומים מאוחד, חקירה ותגובה סביבות ארגוניות.google: Investor.cisco.com
אילו תובנות אסטרטגיות מגדירות את עתידו של שוק האוטומציה והתגובה של המזרח התיכון?
השוק עומד לעבר פעולות אבטחה אוטונומיות, שבהן AI, ניתוח, מודיעין איומים ויכולות התזמורתיות פועלות בתוך פלטפורמה מאוחדת אחת, ולא כלי נקודה נפרדים אלה. שינוי זה נמשך על ידי חבורה של גורמים, כמו מורכבות התקפה כי ממשיך להיות מורכב יותר, יותר תשתית ענן לכסות, ואת הצורך הכלכלי הפשוט לנהל עומסי אבטחה גבוהים יותר ללא עלייה פרופורציונלית בחשבון אבטחת סייבר.
סיכון אחד שהוא יותר שקט, הוא ריכוז פלטפורמה. ארגונים רבים נשענים רק על כמה מערכות אקולוגיות אבטחה משולבות, כך שיש סיכוי אמיתי לתלות הספק ופחות יום עד היום גמישות כאשר מפת הדרכים הטכנולוגית משתנה. דאגה נוספת צריכה לעשות עם דיוק אוטומציה, במיוחד אם צוותים נשענים הרבה על AI יצר הצעות, כמו שהם בוטחים בתפוקה מהר מדי.
פתח גדול ומעניין יותר הוא בפלטפורמות AI-native אבטחה, שנבנה עם חשיבה ראשונה בענן והגדרות תשתיות קריטיות בראש. המדינות שמשקיעות בטרנספורמציה דיגיטלית וביכולות אבטחת סייבר לאומיות צפויות להפוך למרכזי אימוץ גדולים.
עבור שחקני שוק זה עוזר לדחוף לאדריכלות פתוחות, תכונות אינטגרציה מוצקות, ואוטומציה של AI, שעדיין שקוף וביקורתית. ספקים התוקפים איזון בין יעילות אוטומציה לבין פיקוח אנושי אמיתי צריכים להיות במקום טוב יותר ליהנות מהצמיחה לטווח הארוך עד 2033.
Middle East and Africa Security Orchestration Automation & Response Market Report Segmentation
-
על ידי Component
תוכנה
שירותים
ניהול שירותים
שירותים מקצועיים
ייעוץ
שירותי אינטגרציה
שירותי תמיכה
אחרים -
על ידי Deployment
מבוסס ענן
On-Premise
ענן היברידי
ענן פרטי
ענן ציבורי
SaaS
Multi-Cloud
אחרים -
על ידי Enterprise Size
ארגונים גדולים
SMEs
ארגונים ממשלתיים
מוסדות BFSI
ארגוני בריאות
מפעילי Telecom
אנטרפרייזs
אחרים -
תעשייה Vertical
BFSI
בריאות בריאות
IT & Telecom
ממשלה
אנרגיה וסובלנות
קמעונאי
ייצור
אחרים
שאלות נפוצות
מצא תשובות מהירות לשאלות הנפוצות ביותר.
התזמורת הסימפונית של המזרח התיכון ואפריקה גודל השוק לשוק יהיה 147.91 מיליון דולר ב-2033.\n.
משלוחים מרכזיים עבור המזרח התיכון ואפריקה אבטחה תוכנית אוטומציה ותגובה שוק הם על ידי Component (Software, שירותים, ניהול, שירותים מקצועיים, ייעוץ, שירותי אינטגרציה, שירותי תמיכה, אחרים); על ידי Deployment (Cloud-מבוסס, On-Premise, Native Cloud, Private Cloud, Public Cloud, Public Cloud, SaaS, Multi-Cloud, אחרים); על ידי Enterprise (Lge Enterprises, SME, UFCs, USM, USIs, BRICs, B Telecomtators, International Industrys, BRIC), על ידי ארגונים אחרים.
שחקני Global East and Africa Security Orchestration Automation & Response Market הם Palo Alto Networks, IBM, Cisco, Microsoft, Splunk, Fortinet, Check Point, CrowdStrike, Sentinel One, Rapid7, Exabeam, Swimlane, Securonix, Trellix, Google.\n.
כיום המזרח התיכון ואפריקה Security Orchestration Automation & Response Market הוא USD 147.91 מיליון בשנת 2025.\n.
שוק האוטומציה והתגובה של המזרח התיכון הוא 16.30% מ-2026 עד 2033.\n.
- Palo Alto Networks
- IBM
- סיסקו סיסקו
- Microsoft Microsoft
- פשטנק
- פורטנט
- נקודת מבט
- המונחים:
- Sentinel One
- Rapid7
- Exabeam
- לשחות
- המונחים:
- Trellix
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
דוחות שפורסמו לאחרונה
-
Apr 2026
3D פרופיל אופטי שׁוּק
גודל שוק פרופיל אופטי 3, נתח וניתוח דו"ח על ידי סוג (desktop 3d אופטי פרופיל, נייד 3d אופטי פרופילr), על ידי טכנולוגיה (טכנולוגיית מוקד, והתערבות אור לבן), על ידי תעשיית שימוש קצה (ניהול, מוסדות מחקר, רכב, חלל והגנה, מכשירים רפואיים, וגיאוגרפיה (צפון אמריקה, אירופה, כמו-pacific, 2031), מרכז אמריקה, 2031) ומרכזית, 2031
-
Apr 2026
המונחים: שׁוּק
גודל שוק החיישן העומק, דו"ח שיתוף וניתוח על ידי סוג (חיישנים עומק אינפרא אדום, חיישנים בזמן טיסה (tof), חיישני ראיית סטריאו, חיישני אור מובנים, עומק אודיו), על ידי יישום (automotive, רובוטיקה, משחקים, אלקטרוניקה צרכנית, אוטומציה תעשייתית, בריאות, אבטחה ועקב, אחרים), על ידי משתמשי קצה (יצרנים קטרים, חברות אלקטרוניקה צרכניות, שירותי בריאות, חברות אבטחה תעשייתיות, חברות אבטחה, מערכות אבטחה, מערכות אבטחה אירופיות, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות יחסים, מערכות אבטחה, מערכות יחסים, מערכות יחסים, מערכות יחסים, 2031 מרכזיות, חברות, חברות, רשתות, רשתות, חברות, צפון-אמריקה, צפון, צפון, רשתות, רשתות, צפון, חברות, חברות, חברות, רשתות, רשתות, צפון-אפ) ומזרחיות, 2031, צפון-קוריאניות, צפון-קוריאניות, גיאוגרפיות, צפון-קוריאניות, רשתות, חברות, צפון-קוריאניות, צפון-מזרחיות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-אמריקה
-
Apr 2026
ייצור דיגיטלי שׁוּק
גודל שוק הייצור הדיגיטלי, דו"ח שיתוף וניתוח על ידי רכיב (hardware, תוכנה ושירותים), על ידי טכנולוגיה (robotics, 3d הדפסה, אינטרנט של דברים (iot), ואחרים), על ידי יישום (automotive, תחבורה, חלל והגנה, אלקטרוניקה צרכנית, מכונות תעשייתיות ואחרים), על ידי תהליך (עיצוב מבוסס מחשב, סימולציה מבוססת מחשב, ניתוח חזותי, ואחרים), כמו גיאוגרפיה מרכזית, 2031 מרכז, מזרחה, מזרחה, מזרחה, ומזרחה, מזרחה, מרכזית, 2031 מרכזית, מרכזית, מרכזית, מרכזית, 2031 מרכזית (מרכזית, מרכזית, 2031 מרכזית, מזרחה, מזרחה, צפון אמריקה, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכז (מרכזית (מרכזית, מרכזית, מרכזית, 2031 מרכזית, מרכזית, 2031 מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכז (תכנון, מערכת אקולוגיה, מרכז (תכנון מחשב, 2031 מרכז (תכנון, מרכז סימולציה מבוססת מחשב, 2031 מרכז סימולציה מבוססת מחשב, 2031 מרכז (
-
Apr 2026
שירותי ויזה דיגיטלית שׁוּק
גודל שוק שירותי ויזה דיגיטלית, דו"ח שיתוף וניתוח על ידי סוג (מטיילים בודדים, מטיילים קבוצתיים), על ידי יישום (tourism, נסיעות עסקיות, אחרים), וגיאוגרפיה (צפון אמריקה, אירופה, asia-pacific, אמצע מזרח ואפריקה, דרום ומרכז אמריקה), 2021 - 2031