
European Web Application[עריכת קוד מקור | עריכה]
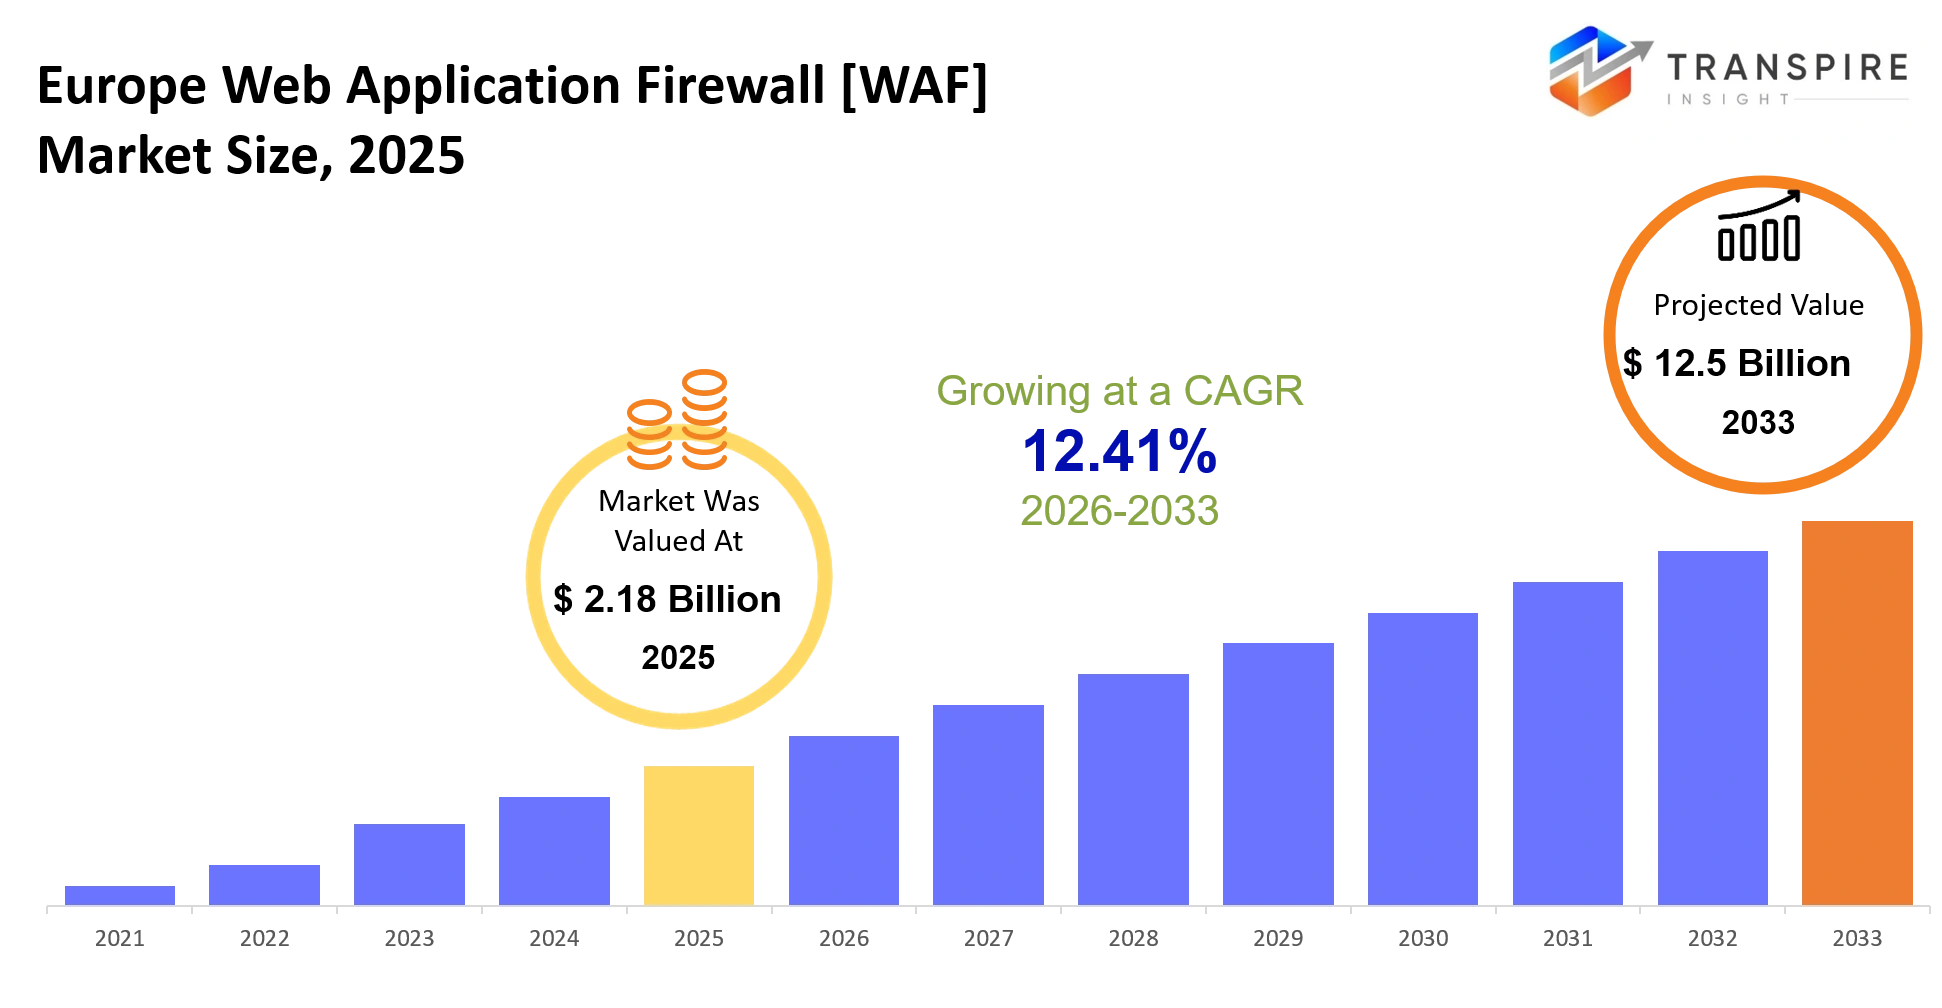
באשר ל-ranspire Insight Analysis the European Web Application[עריכת קוד מקור | עריכה] גודל ה-Switch הוא מוערך ב-2.18 מיליארד דולר ב-2025, והוא צפוי להגיע ל-12.5 מיליארד דולר עד 2033, שגדל ב- CAGR של 12.41% מ-2026 עד 2033.
שוק יישום האינטרנט של אירופה (WAF) יושב באמצע הדברים, מגן על יישומי אינטרנט קריטיים לעסקים, פורטלים של לקוחות, פלטפורמות תשלום ושירותים מבוססי ענן מהתקפות סייבר שיכולים לדפוק פעולות, להדליף נתונים רגישים, וגם מחלישים תאימות רגולטורית. הרבה בנקאות, בריאות, ייצור, קמעונאות וקבוצות ממשלתיות משתמשים בכלים של WAF כדי שיוכלו לסנן תנועה רעה תוך שמירה על שירותים דיגיטליים הפועלים בצורה חלקה עבור לקוחות, וגם לעובדים.
במהלך שלוש עד חמש שנים האחרונות, השוקייב עבר מפריסות ראשון לחומרה לעבר סביבת ענן וסביבות מעורבות, שם פלטפורמות WAF מתמזגות לאדריכלות רחבה יותר של אבטחת סייבר, כמו מערכת אקולוגית גדולה יותר. השינוי הזה השתפר עוד יותר לאחר הצמיחה המהירה של עבודה מרחוק ושירותים דיגיטליים במהלך תקופת COVID-19, כאשר פני השטח של ההתקפה עבור יישומים באינטרנט גדל מעט מאוד. מאחר שהגדרות היישום הפכו להתפשטות יותר, ארגונים רבים נשענים על מודלים של אבטחה הסתגלותית, כך שהגנות יכולות לכסות עומסי עבודה על פני כמה עננים בתוספת תשתיות הנחות, כולם בגישה אחת.
התקדמות זו מדלקת כעת הוצאות קבועות בפלטפורמות WAF חכמות יותר, ומסייעת לבנות זרמי הכנסות חוזרות ונשנות חזקים יותר של שירותים, ובמקביל, הגדלת רולטים בקרב ארגונים רודפים אחר טרנספורמציה דיגיטלית ארוכת טווח.
European Web Application[עריכת קוד מקור | עריכה]
- European Web Application[עריכת קוד מקור | עריכה | עריכה]
- שווי שוק צפוי 2033: USD 12.5 מיליארד
- תחזית CAGR: 12.41%
- אזור מוביל בשנת 2025: מערב אירופה
- אזור הצמיחה המהיר ביותר: מרכז ומזרח אירופה (CEE)
- פרופיל מפתח: Cloudflare, Akamai, F5, Imperva, Fortinet, AWS, Microsoft, Barracuda Networks, Radware, Sophos, Fast, Citrix, Palo Alto Networks, Check Point, Oracle Point, Oracle Point, Barracuda Networks, Barracuda Networks, Radware, Sophos, Fastly, Citrix, Palo Alto Networks, Check Point, Oracle Point, Oracle Point, Oracle Point, Oracle Point, Oracle Point, Oracle Point, Oracle Point, Oracle Point, Oracle
תובנות שוק המפתח
- מערב אירופה די הרבה הובילה את שוק חומת האש של יישומים באירופה (WAF), עם נתח שוק של 67% בשנת 2025, וזה היה נתמך על ידי מערכת דיגיטלית בוגרת יותר וכללי אבטחת סייבר הדוקים.
- בינתיים, מרכז ומזרח אירופה ימשיכו להיות האזור האזורי הצומח ביותר ב-2025–2033, בעיקר משום שאימוץ ענן ממשיך להתרחב, שירותים דיגיטליים במגזר הציבורי דוחפים קדימה, והוצאות החברה על תקציבי הגנת הארגון ממשיכות לטפס.
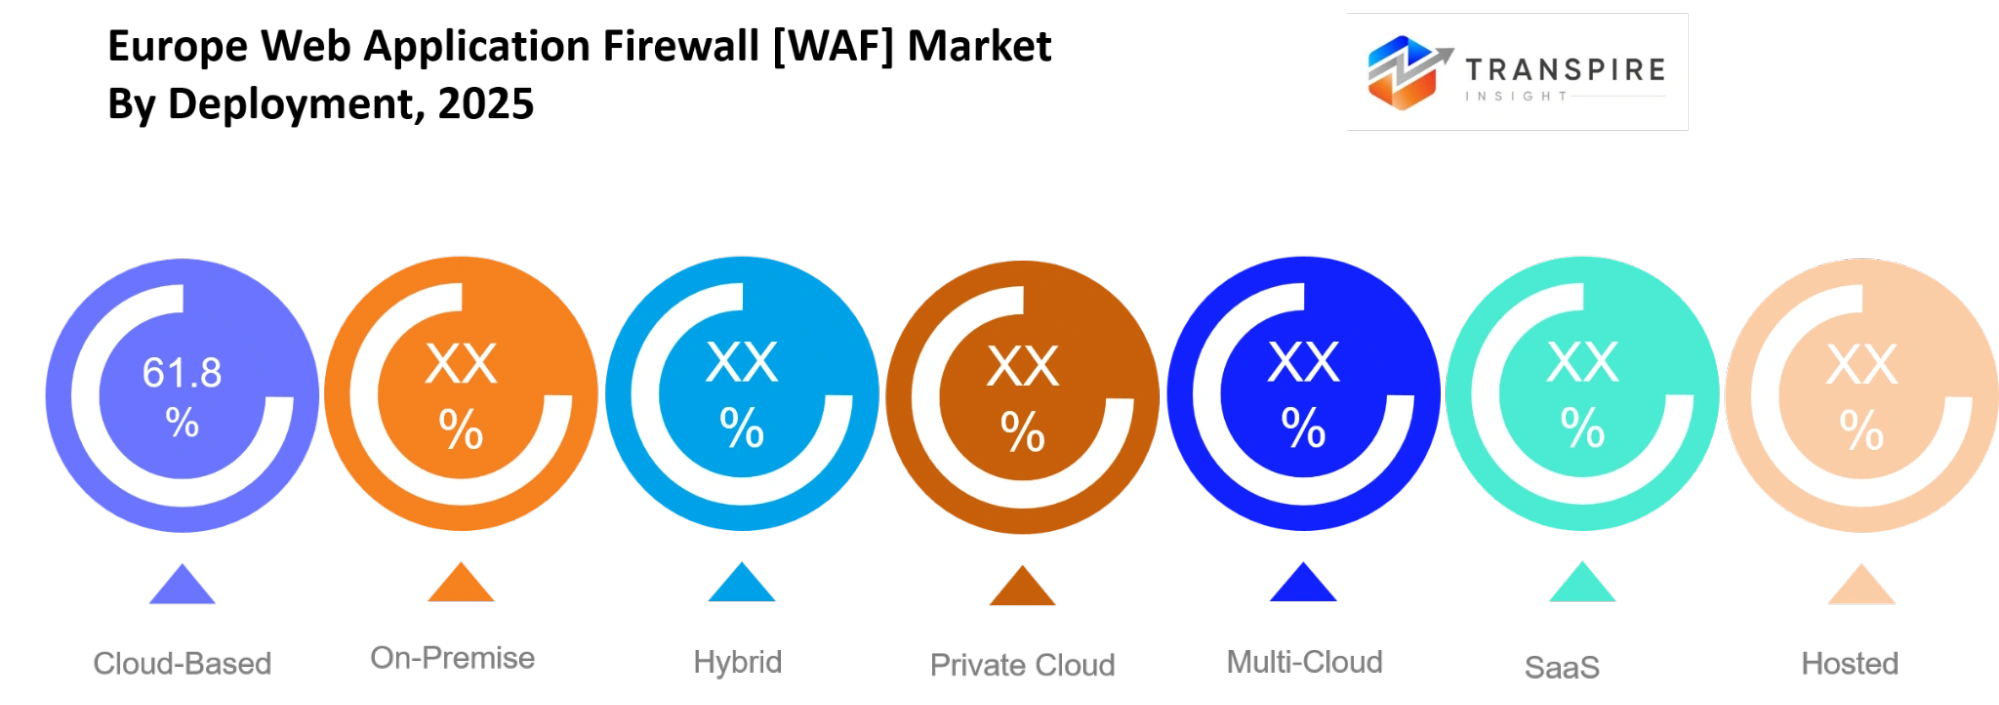
- בצד המוצר, פתרונות WAF מבוססי ענן היו בחזית עם נתח שוק של 61% בשנת 2025, אשר מציין כיצד ארגונים עוברים לעבר טביעות אצבע אבטחה בקנה מידה נרחב.
- פריסות WAF היברידיות ישבו גם במקום השני, כי תעשיות מוסדרות מנסה להשיג גמישות בענן אבל גם לשמור על כיסוי לתשתיות ישנות ומורשות שעדיין חשובות.
- עם זאת, פלטפורמות ה-WAF של AI צפויות להרחיב את המהירות ביותר עד 2033, המופעלות על ידי מודיעין איומים אוטומטיים וניהול מדיניות הסתגלות בזמן אמת.
- עבור סוג היישום, יישומי BFSI היו בערך 31% נתח שוק בשנת 2025, שכן בנקים ומוסדות פיננסיים אחרים ממשיכים לחזק את ההגנות נגד יישומים מתקדמים יותר והתקפות API.
- יישומי בריאות צפויים לגדול מהר ביותר במהלך חלון החיזוי, כי שירותי בריאות דיגיטליים מתרחבים והם צריכים אמצעי הגנה קבועים של יישומים, כל הדרך.
- לגבי משתמשי הקצה, מפעלים גדולים נשארו על גבי, מחזיקים כ-64% נתח שוק בשנת 2025, נתמך על ידי טביעת רגל דיגיטלית גדולה ומחויבויות ציות מורכבות.
- חברות קטנות ועסקים בינוניים צפויים להראות את הצמיחה המהירה ביותר עד 2033, בתמיכת שירותי אבטחת ענן מנוהלים, הם מסייעים לקצץ כאבי ראש הפריסה, בעיקר.
מהם נהגי המפתח, אימונים והזדמנויות ב- European Web Application Firewall[עריכת קוד מקור | עריכה]
הלחץ העיקרי דוחף את אירופה המונחים: Firewall השוק קדימה הוא די הרבה את השינוי המהיר לעבר יישומים ופעולות ממוקדות ענן, אתה יודע. כמו כללי אבטחת סייבר קפדניים יותר מתגלגלים, כמו ש"ח לוקח צורה ועוד התחייבויות הגנה על נתונים, ארגונים מתחילים לשים לב יותר אמצעי הגנה יישומים. אז במקום להישען רק על חומות אש רשת קונבנציונליות, חברות עכשיו לאבטח את פורטלים מבוססי לקוחות, מערכות התשלום, ואת יישומי הארגון הפנימיים שלהם. שינוי זה מרחיב את הכנסות המנוי החוזרות של ספקי WAF מנוהלים ועננים, והוא גם עוזר לנעול באימוץ פלטפורמה לטווח ארוך יותר על פני מימון, בריאות, ייצור ומגזרים ממשלתיים.
המלכודת המבנית הקשוחה ביותר היא כמה מסובך זה מקבל לאבטחת מתקנים היברידיים וסביבות ענן מרובות עם כללי אבטחה יציבים ועקביים. ארגונים רבים עדיין מנהלים יישומים ישנים לצד עומסי עבודה חדשים יותר בענן, מה שמוביל לתכנוןי אבטחה שמרגישים מפוצלים וקשה לאחד במהירות. בנוסף לכך, צוות אבטחת סייבר מוסמך עדיין נמצא בהיצע קצר במספר שווקים אירופיים. על פי Insight, בהתבסס על סקירה של הודעות רכישה אזוריות וקווי זמן חיים חיים, בעיית ההוצאה להורג הגדולה ביותר נשארת קשורה לריכוז שרשרת האספקה. כל זה נוטה להאט פריסות, מחזיק בחזרה שדרוגים ארגוניים, ומוסיף זמני רכש עבור פלטפורמות אבטחה מתקדמות, לפעמים יותר מאשר צוותים צפויים.
הזדמנות גדולה יושבת בתוך פלטפורמות אבטחת יישומים המופעלות על ידי AI, הממזגות חומת אש של יישום אינטרנט עם אבטחה של API, הפחתת בוט והגנה על זמן ריצה הכל תחת ארכיטקטורת גג אחת, סוג של מאוחד. באירופה, ארגונים ממשיכים להישען יותר על אפס מחשבות אמון ופריסות Secure Access Service Edge. מרכז ומזרח אירופה נראים מעניינים במיוחד להשקעות, כיוון שהמודרניזציה של תשתיות דיגיטליות מתקדמת. ספקים שיכולים להביא מודיעין איומים אוטומטי, פריסה חלקה יותר, ודיווח ציות כי זה יותר פשוט יעזור לבנות את ההכנסות קבועות זה, תוך גם לדחוף אימוץ ארגוני רחב יותר בתעשיות שעדיין נשמרות.
מה הייתה ההשפעה של בינה מלאכותית על חומת האש האירופית של יישום Web Application Firewall[עריכת קוד מקור | עריכה]
בינה מלאכותית יש, סוג של עיצוב מחדש ביסודו של הנוף אבטחת יישום האינטרנט האירופי על ידי כך שניתן לבצע בדיקה רציפה של תעבורת יישומים מבלי להישען רק על כללי האבטחה המוגדרים מראש. הרבה פלטפורמות האבטחה המודרניות בסופו של דבר לזהות באופן אוטומטי התנהגות חריגה, הם נוטים להכות את אירועי הסיכון הגבוהים ביותר לראש ולאחר מכן ליצור את מדיניות ההגנה הדינמית הזו שחתכה על כמות העבודה ידנית הצוותים מבצעים בדרך כלל. לאחר מכן, מודלים של למידת מכונות עוברים מיליארדים של בקשות, כדי לצפות כיצד התקפות עלולות להיראות, לעזור לספר למבקרים אמיתיים מלבד בוטים זדוניים, וגם לשפר את האופן שבו מתרחשת אכיפת מדיניות, לפני איומים עלולים לשבש שירותים עסקיים. עם יכולות חיזוי אלה, זמינות יישומים משתפרת בדרך כלל, חיובי כוזב מופחת, וצוותי אבטחה יכולים להגיב פרצות חדשות מהר יותר על פני ענן וסביבות היברידיות.
AI גם נראה להגביר את היעילות התפעולית של היום על ידי הפעלת דוח תאימות, מה שהופך את המדיניות לפשוטה יותר, ולהפחית את זמן החקירה עבור האנליסטים. ארגונים רבים טוענים כי הם רואים רווחים מוחשיים במהירות תגובה מקרית, חשיפה תפעולית, ואפילו ניצול תשתיות טוב יותר ברגע שפלטפורמות WAF חכמות מתחברות לכלי פעולה ביטחוניים רחבים יותר. זאת אומרת, אימוץ בינה מלאכותית ממשיך למגבלות מעשיות. עלויות אינטגרציה יכולות להיות תלולות במיוחד עבור ארגונים תקועים עם סביבות מורשת מורכבות, מודלים של למידת מכונה צריכים הרבה נתונים באיכות גבוהה התנועה כדי לשמור על דיוק יציב. אם איכות הנתונים בסופו של דבר לא עקבית על פני תשתיות היברידיות, אמינות חיזוי יכולה לקחת להיט, ולאחר מכן אתה עדיין מקבל את הצורך הזה אימות אנושי מתמשך, גם כאשר אוטומציה ממשיכה להגדיל.
שוק מפתח מגמות
- מאז 2022, ארגונים עברו יותר ויותר רחוק מהגדרות של WAF מבוססות Appliance לכיוון שירותי הגנה המסופקים בענן, עבור הגדרות יישומים מבוזרות.
- כעת, צוות תאימות של NIS2 דוחף ארגונים בחלון 2024-2027 כדי לחדש את הגנת שכבת היישומים שלהם על פני תחומי תשתיות מפתח, כמו ממש ישירות.
- כמו כן, אבטחת API הפכה לעדיפות השקעה אסטרטגית, שכן ארגונים מתחילים לחשוף שירותים דיגיטליים נוספים באמצעות ארכיטקטורות ילידיות ענן לאחר 2023.
- במקביל, AI סייע זיהוי איומים ממשיך להחליף בדיקות חתימה סטטיות, אשר מסייע לזהות חדירה של אפס ימים מהר יותר, וזה יכול אפילו לכוון מדיניות באופן אוטומטי ללא עבודה ידנית רבה.
- שירותי אבטחה מנוהלים התפשטו גם בקרב עסקים קטנים ובינוניים מאז 2023, הפחתת הנטל התפעולי והפיכת אימוץ WAF בענן היא פחות כואבת.
- Cloudflare, F5 ו-Akamai Technologies ממשיכים להכניס כסף להגנת יישומים המופעלת על ידי AI, והם מרחיבים את יכולות האבטחה המשולבות באזורים אירופיים.
- יותר ספקי אבטחה עכשיו לארוז WAF עם הגנת ממשק API וניהול בוט ו-Sms לערימה משולבת אחת, רק כדי לפשט פעולות אבטחת סייבר ארגוניות.
- בינתיים אפס ארכיטקטורות אבטחה אבטחה משמרות דפוסי רכישה מאז 2023, כך חברות אוהבות אבטחת יישומים משולבת ולא מבודדות טכנולוגיות הגנה היקפיות.
- לבסוף, צמיחת תשתיות הענן האזוריות ברחבי מרכז ומזרח אירופה מחזירה פריסה רחבה יותר של פלטפורמות אבטחה ילידיות ענן לאורך תקופת התחזית.
European Web Application[עריכת קוד מקור | עריכה]
על ידי Deployment:
פתרונות מבוססי ענן החזיקו את המניה המובילה מכיוון שחברות המשיכו לשנות יישומים, שירותים דיגיטליים, ועומסי עבודה ארגוניים לסביבות ענן, כמעט כמו שזה פשוט הגיוני. זווית פריסה גמישה, בתוספת עדכונים אוטומטיים, וכן, עלויות תשתית מופחתות, סייעה ליותר ויותר חברות לאמץ אותו על פני שירותים פיננסיים, בריאות, קמעונאות וטכנולוגיה. פלטפורמות ענן אלה גם מגבירות את יכולת הסקאלה כאשר תעבורת האינטרנט זינקה, ועדיין שומרות על ביצועי אבטחה די מוצקה. היה גם היערכות חזקה עם שגרות מודרניות של DevSecOps שהפכו את זה קל יותר להצדיק השקעות לטווח ארוך.
היברידית הפריסה באה בתור החלק השני בגודלו, כי הרבה ארגונים ניסו לאזן את מה שהיה להם כבר עם יישומי ענן חדשים. ארגונים גדולים הלכו לעתים קרובות לתוכניות הגירה הדרגתיות ולא רק השליכו את התשתית הנוכחית שלהם. בינתיים, הצעות על-premise נותרו רלוונטיות לקבוצות ניהול מידע רגיש, או אלה עם התחייבויות ציות קפדניות. Multi-Cloud, SaaS, Hosted, Private Cloud, וכמה גישות פריסה אחרות המשיכו לצמוח, שכן עסקים בחרו בהגדרות בהתבסס על צרכים תפעוליים, מגבלות רגולטוריות ודרישות ביצועים.
על ידי Component:
הפתרונות בסופו של דבר מהווים את הרכיב הגדול ביותר, שכן חברות באמת זקוקות לכיסוי משולב נגד התקפות יישומים-layer, זרמי תנועה רעים, וניסיונות גישה בלתי מורשים אלה. הם המשיכו לדחוף שדרוגים מורכבים ולהוסיף יכולות אבטחה רחבות יותר, ולכן ההשקעה נראתה שווה יותר לתעשיות שונות. הביקוש גם גדל, במיוחד כאשר חברות מתקפלות אבטחה לעבודה של טרנספורמציה דיגיטלית. בתכנון המודרני, פתרונות רבים מאפשרים ניהול מדיניות מרכזי, על פני כמה סביבות יישומים, אשר מסייע הרבה בפועל.
השירותים היו הפרסה הגדולה הבאה, בעיקר משום שארגונים נשענים על עבודת יישום, ייעוץ וסיוע טכני יציב כדי להרים את ביצועי האבטחה הכוללת. שירותים מנוהלים ראו את הצמיחה המהירה ביותר, בעיקר משום שצוותי אבטחה מסורים אמיתיים עדיין מוגבלים בארגונים רבים. לצד זה, שירותים מקצועיים, כלי Analytics, מודיעין איומים, כלי ניטור, וחבורה של הצעות אחרות המשיכו לתמוך בניהול סיכונים פרואקטיבי, תגובה מהירה יותר של אירוע, ויעילות מבצעית טובה יותר ביום. קבוצה רחבה יותר של שירותים סייעה לארגונים לפשט את פעולות אבטחת הסייבר שפעם הרגישו מורכבות למדי.
על ידי יישום:
הגנת DDoS נטלה את פרוסה הכוללת הגדולה ביותר, בעיקר משום שאף אחד לא יכול להרשות לעצמו לאבד גישה בלתי מופרעת לפלטפורמות דיגיטליות, זה פשוט נשאר חיוני להמשכיות עסקית ולאמון הלקוחות. כסף, ממוסדות פיננסיים, קמעונאים וארגונים ציבוריים, נכנס למניעת הפרעות שירות מהתקפות בקנה מידה גדול. מעל זה, ניהול תנועה תלוי פירושו פחות הפסדים תפעוליים כאשר הרשת התנהגה באופן חריג. וכן, ביצועי יישומים יציבים עדיין בסופו של דבר היו הסיבה העיקרית לרכישת, ללא דיון רב.
API האבטחה עלתה בתור היישום הצומח ביותר, שכן פלטפורמות דיגיטליות ממשיכות להסתמך יותר ויותר על שירותים מחוברים וממשקי תכנות יישומים מבוססי ענן. הגנת בוטים, נתונים הגנה, פיצוי, גילוי איומים, סינון תעבורה, וכמה סוגים אחרים של יישומים גם המשיכו לטפס, שכן איומי סייבר הפכו ליותר מתוחכם. קבלת כיסוי אבטחה רחב יותר עבדה כמו ניצחון כפול, הורדת סיכונים עסקיים תוך שמירה על תאימות רגולטורית. ניטור רציף גם חדד את זמן התגובה, במיוחד כשטכניקות התקפה חדשות החלו להופיע.
עד סוף המשתמש:
BFSI סוגה נותרה הקבוצה העיקרית למשתמשי הקצה מכיוון שארגונים פיננסיים מתמודדים עם העברות בעלות ערך גבוה ונתונים רגישים של לקוחות, פשוטו כמשמעו בכל יום. בנוסף לכך, כללים רגולטוריים קפדניים, בתוספת הניסיונות הקבועים של מתקפת סייבר, דחפו אותם להוצאה מתמשכת עבור אבטחת יישומים מתקדמת יותר. אפילו פלטפורמות בנקאיות דיגיטליות מאובטחות צריכות אמצעי הגנה יציבים, נגד איומים מקוונים שפשוט ממשיכים להשתנות. ותקציבי אבטחת הסייבר לטווח הארוך באמת עזרו לשמור על המגזר הפיננסי שארגן את ההגנות באופן עקבי.
בריאות, לעומת זאת, הראתה את הצמיחה המהירה ביותר, כי מרכזי אבחון בבתי חולים וספקי בריאות דיגיטליים המשיכו להעביר יותר שירותים מקוונים, כולל רשומות בריאות אלקטרוניות ופורטלים של מטופלים. ממשלה, קמעונאית, IT & Telecom, ייצור, חינוך ומגזרים אחרים גם הגדילה את ההשקעה שלהם כדי להגן על המבנה הדיגיטלי הגדל. עם יותר חברות באמצעות פלטפורמות ענן, הביקוש להגנה על יישומים זינק על פני ארגונים ציבוריים ופרטיים כאחד. בסך הכל, המודרניזציה הביטחונית נותרה בראש סדר העדיפויות של תעשיות רבות.
גודל ארגוני:
ארגונים גדולים לקחו את נתח השוק העליון, בעיקר בגלל שיש סוג כזה של הגדרה דיגיטלית גדולה באמת אומר שאתה צריך אבטחה מתקדמת על פני מיקומים עסקיים שונים וגם סביבות ענן מעורבות, אז כן זה הרבה. ארגונים גדולים נוטים להכניס כסף לפלטפורמות אבטחת סייבר משולבות שיכולות להתמודד עם ניטור מרכזי וניהול מדיניות אוטומטי וכל זה. כמו כן, היו להם עתודות פיננסיות מוצקות, אשר מאפשרות להם להמשיך לעשות רעננות טכנולוגיות רגילות, בתוספת זיכוך אבטחה מתמשך. בנוסף לכך, יוזמות טרנספורמציה דיגיטליות ברחבי הארגון עזרו לאימוץ לנוע מהר יותר ולהפוך יציב יותר.
חברות קטנות נראו כמו החלק הצומח ביותר, בעיקר בגלל ששירותי אבטחה מחונמים בעננים חתכו את הוצאות הפריסה והפכו את ההתקנה לפשוטים יותר. ארגונים בינוניים וסטארטאפים, יחד עם סוכנויות ציבוריות, ארגונים לא ממשלתיים, מוסדות אקדמיים וסוגים אחרים של ארגונים, הרחיבו גם את ההוצאות שלהם, בעיקר כדי להגן על יישומי אינטרנט מפני איומים מקוונים שימשיכו להיות יותר ויותר מתוחכם. מודלים של אבטחה מבוססי מנוי עשו את זה קל יותר גישה להגנה על קבוצות עם פחות משאבים טכניים. קדימה, דחיפה לדיגיטליזציה מתמשכת צריכה לעזור לאימוץ רחב יותר של חברות בכל גודל, איכשהו בדרך אחרת.
מהם תיקי השימוש המרכזיים שמניעים את אפליקציית Web Application Firewall[עריכת קוד מקור | עריכה]
הבנקים והמוסדות הפיננסיים די הרבה נשארים בתיק השימוש הגדול ביותר, כי הגנה בלתי פוסקת של בנקאות מקוונת, שערי תשלום ופורטלים של לקוחות היא עדיין מפתח עבור פעולות יומיומיות. ארגונים פיננסיים בסופו של דבר משקיעים באבטחת יישומי אינטרנט מתקדמת לחשיפה מופחתת של הונאה, להגן על נתוני עסקה רגישה, וגם לציית למחויבויות אבטחת סייבר אירופיות קפדניות כמו גם להגנה על נתונים.
ספקי שירותי בריאות יחד עם סוכנויות ממשלתיות מגבירים את האימוץ, שכן שירותים דיגיטליים הופכים להיות יותר ויותר מרכזיים לטיפול בחולי, וגם הממשל הציבורי. קמעונאית יחד עם ארגוני IT וטלקום גם פריסת אמצעי הגנה משופרים לפלטפורמות מסחר אלקטרוני, יישומי לקוחות ושירותים המבוססים על API הממעבדים מספר עצום של עסקאות דיגיטליות ובקשות למשתמש, כל הזמן.
חברות ייצור מתחילות לנעול סביבות ייצור מחובר פורטלים הספק כמו דיגיטציה תעשייתית ממשיך לגדול. מוסדות חינוכיים הולכים גם הם, מסתכלים על אבטחת יישומים מתקדמת עבור פלטפורמות למידה מבוססות ענן ומערכות מחקר, תוך ניסיון לעמוד בסטנדרטים אבטחת סייבר קשים יותר ברחבי אירופה.
| דיווח על Metrics | פרטים |
| ערך השוק בשנת 2025 | 2.18 מיליארד דולר |
| ערך השוק ב-2026 | 2.71 מיליארד דולר |
| תחזית ההכנסות ב-2033 | 12.5 מיליארד דולר |
| קצב הצמיחה | CAGR של 12.41% מ-2026 עד 2033 |
| בסיס השנה | 2025 |
| נתונים היסטוריים | 2021 - 2024 |
| תקופת חיזוי | 2026 - 2033 |
| דיווח כיסוי | תחזית הכנסות, נוף תחרותי, גורמי צמיחה ומגמות |
| היקף אזורי | אירופה (גרמניה, בריטניה, צרפת, איטליה, ספרד ומנוחה של אירופה) |
| חברת מפתח פרופיל | Cloudflare, Akamai, F5, Imperva, Fortinet, AWS, Microsoft, Barracuda Networks, Radware, Sophos, Fastly, Citrix, Palo Alto Networks, Check Point, Oracle . |
| המונחים | דו"ח חופשי מותאם אישית (מדינה, אזורית וחלק). אפשרויות רכישה מותאמות אישית כדי לענות על צרכי המחקר המדויקים שלך. |
| דיווח Segment | על ידי Deployment (Cloud-based, On-Premise, Hybrid, Private Cloud, Multi-Cloud, SaaS, Hosted, Others); by Component (Solutions, Services, Managed Services, Professional Services, Analytics Tools, Threat Intelligence, Threating Tools, others), by Applications (DDoS Protection, API, הגנת נתונים, Regulatory Protection, Detection, Detection, Detection, Detection, Detection, Detection, Detection, Detection, Detection, Detection, Detection, Detection, Software, Software, Software, Software, Software, Software, Software, Mediuming, Mediuming, Software, Software, Software, Software, Mediuming, Software, Software, IM, Mediuming, IM, IM, Mediuming, IM, IM, Mediuming, IMAP, Software, IM, IM, IMAP, IMAP, IMAP, IMAP, Softing, Softing, Softing, Softing, Softing, Softing, Softing, Softing, Softing, Softing, Us, Softing, Us, Us, Us, Us, Us, Soft Management, Us, Us, Soft Management, Soft Management, Us, Softing, IMAP, IMAP) by Small Business Services, |
אילו אזורים מניעים את יישום האינטרנט האירופי[עריכת קוד מקור | עריכה]
במערב אירופה סוג של הכנסות בסך של כ-67% מכלל ההכנסות ב-2025, כך שבמובן מסוים מדובר בנהג הגדול ביותר להתרחבות השוק. יש גם דחיפה חזקה זו על תקנות אבטחת סייבר, כמו GDPR ו- NIS2 יחד עם תשתיות ענן מתקדמות יותר, אשר שמרה על ההשקעה לזרום לתוך כלי אבטחה יישומים ויכולות. כלכלה דיגיטלית בוגרת בתוספת ספקי ענן גלובליים, ספקי אבטחת סייבר, ספקי שירותי אבטחה מנוהלים וארגונים שימשיכו להשקיע בטכנולוגיה יצרו למעשה מערכת אקולוגית מסחרית מוצקה. אם הגירה בענן תמשיך, הרגולציה ממשיכה להיאכסן, והאדריכלות הביטחונית הארגונית ממשיכה להפוך למודרנית, המנהיגות האזורית צריכה להישאר במקום לאורך רוב תקופת החיזוי.
צפון אירופה עדיין חשובה מאוד לתרומת הכנסות, כי ארגונים משקיעים בתשתיות דיגיטליות מאובטחות במשך שנים. הכללים הרגולטוריים יציבים יחסית, בגרות דיגיטלית גבוהה, וציבורית בתוספת הוצאות טכנולוגיה פרטיות נראים גמישים, כך שתבניות רכש נשארות צפויות על פני הממשלה, הכספים והטלקומוניקציה. שירותי ענן מאומצים באופן נרחב, וממשל אבטחת סייבר הוא חזק, המסייע לתמוך בפריסה עקבית של פלטפורמות הגנת יישומים מתקדמות. יחד זה אומר הכנסות לטווח ארוך תלויות, ללא צורך במחזורי ההשקעה המהירים והקצרים.
מרכז ומזרח אירופה צפויים לראות את ההתרחבות המהירה ביותר בחלון 2026–2033, שכן יוזמות תשתית דיגיטליות ועננים ארגוניים ממשיכים לדחוף קדימה, יש כאן אפקט כדור שלג. אימוץ נוסף של כללי אבטחת סייבר אירופיים, בתוספת הוצאות גדולות יותר על מרכזי נתונים מודרניים, דחף למעשה את הביקוש כלפי הגנת רמת היישום על פני מוסדות ציבוריים ופרטיים. במקביל, מודרניזציה מהירה בייצור, שירותים פיננסיים וגופים ממשלתיים פתחה פתחים טריים לפתרונות הגנה מבוססי ענן שהם קצת יותר מתוחכמת. בסך הכל מומנטום זה צריך לתרגם לסיכויי צמיחה משכנעים למוכרים טכנולוגיים, ספקי אבטחה מנוהלים ואפילו משקיעים המכוונות לטריטוריות צמיחה גבוהות באזור.
מי הם שחקני מפתח באפליקציית האינטרנט האירופית[עריכת קוד מקור | עריכה]
תחרות היא עדיין סוג של מאוחדת באופן מתון, שכן רק כמה שחקני אבטחת סייבר גדולים לוקחים הרבה נתח פריסת הארגון, ולאחר מכן חברות אבטחה מיוחדות אחרות לנסות לנצח באמצעות שירותים מנוהלים וחוזקות צרות יותר. בפועל, התקדמות טכנולוגית בתוספת ענן מתאים, זיהוי איומים מבוסס בינה מלאכותית, ורק איכות השירות הכללית תישאר כמו הנימוק התחרותי העיקרי, לא מחיר כשלעצמו, גם אם העלות תמיד חשובה במקצת. בינתיים, הספקים הממוסדים הארוכים ממשיכים להבריח על פלטפורמות אבטחה משולבות יותר, והספקים המתמחים יותר צומחים על ידי התמודדות עם דברים כמו הגנת ה- API, הפחתת הבוטנים, וצרכי זיהוי מנוהלים כי כמה סוויטות גדולות יותר עלולות לא לדחוף קשה.
Cloudflare מגדיר את עצמו בנפרד עם רשת ענן מבוזרת זו ברחבי העולם, המספקת אבטחת יישומים לצד הגנת DDoS וביצועים הכוונו כולם ממקום אחד. Akamai Technologies משלבת מחשוב קצה עם אבטחת יישומים, כך ארגונים יכולים להגן על שירותים דיגיטליים בנפח גבוה תוך שמירה על שקיפות נמוכה במיוחד בשווקים אירופיים. F5 נוטה להתמקד במתקנים ארגוניים היברידיים, על ידי שילוב של משלוח יישומים עם משמרות אבטחה קפדניות יותר, כך נע הרחק מן התשתיות הישנות מרגיש פחות כואב לארגונים גדולים יותר.
פורטינט מניע רחב יותר על ידי צמיגים של אבטחת יישום אינטרנט לתוך הצעות אבטחה רשת רחבות יותר, אשר מסייע לפשט פיקוח מרכזי על פני קבוצות מבוזרות. Imperva, לעומת זאת, נוטה קשה להגנה על נתונים מתקדמים, אבטחת API ומודיעין איומים, כך שהוא מושך מגזרים מוסדרים בכבדות, שבהם ציות הוא מסובך ובלתי ניתן להשגה. שדרוגים מורכבים, בריתות ענן, והמשך ההוצאות על זיהוי מונע בינה מלאכותית מסייעות לחברות אלה להחזיק לקוחות תוך הגדלת הכנסות מסוג המנוי החוזרות ברחבי אירופה.
רשימת החברה
- Cloudflare
- Akamai
- F5
- המונחים
- פורטנט
- AWS
- Microsoft Microsoft
- Barracuda Networks
- תוכנות Radware
- Sophos
- במהירות
- Citrix
- Palo Alto Networks
- נקודת מבט
- אורקל
התפתחות חדשה חדשות News
In In In 2026, Cloudflare שותף עם Gody כדי לשלב את יכולות הבקרה של AI Crawl באתרי GoDaddy-hosted. השותפות מחזקת את האבטחה של יישומי-שכבות ומעניקה לבעלי האתר שליטה רבה יותר על תעבורת הסורקים האוטומטית של AI, מרחיבה יכולות הגנת אינטרנט מתקדמות לעסקים. מקור: www.Cloudflare
In In In אפריל 2025, Akamai Technologies הושק App & API Protector Hybrid. הפתרון החדש של יישום אינטרנט היברידי של יישום ענן מרחיב הגנה עקבית של WAF על פני ריבוי עננים, על גבי פרסומות, וסביבות CDN-agnostic, חיזוק אבטחת יישומים ארגונית ותמיכה אסטרטגיות פריסה היברידיות רחבות יותר. מקור: www.ir.akamai.com/
אילו תובנות אסטרטגיות מגדירות את העתיד של יישום האינטרנט האירופי Firewall[עריכת קוד מקור | עריכה]
בחמש עד שבע שנים הקרובות, חומת האש של יישום האינטרנט האירופית (Placeion) PSK נוטה לנוע לעבר פלטפורמות אבטחה מאוחדות יותר של יישומים, שבו הגנה באינטרנט וסוג אבטחת API של התמזגות יחד, בתוספת הקטנת בוט, ואיום המונע על ידי בינה מלאכותית בסופו של דבר עד לאדריכלות אחת. אתה יכול לראות את המהלך המבני הזה נדחף על ידי ההתרחבות המהירה של יישומים מבוססי ענן, תקנות אבטחת סייבר הדוקות יותר, וגם אימוץ רחב יותר של דגמי אבטחה אפס אמון על פני אורגים ציבוריים ופרטיים.
יש גם סיכון לא כל כך כבד, זה התלות הגוברת בבריכה קטנה של ספקי אבטחת ענן גלובליים, וזה יכול להרים את ריכוז הספק, אז קונים ארגוניים עשויים למצוא פחות גמיש. עם זאת, יש הזדמנות שמתחילה להופיע: אבטחת יישומים עסקיים מופעלים על ידי בינה מלאכותית וממשקי טכנולוגיה תפעוליים, במיוחד כמרכז ומזרח אירופה ממשיכה להשקיע בתשתיות דיגיטליות.
עבור משתתפי השוק, upside הוא ברור יותר אם הם בונים פלטפורמות בין-שפע שמתאימות היטב עם מערכות מרובות עננים תוך מתן דיווח תאימות אוטומטי. גם מודלים של פריסת סגנון מנויים יהיה חשוב, כי צוותים רוצים אימוץ מהיר ללא חיכוך כבד.
European Web Application[עריכת קוד מקור | עריכה]
על ידי Deployment
- מבוסס ענן
- On-Premise
- היברידית
- ענן פרטי
- Multi-Cloud
- SaaS
- מארח
על ידי Component
- פתרונות Solutions
- שירותים
- ניהול שירותים
- שירותים מקצועיים
- כלי Analytics
- איומים מודיעין
- ניטור כלים
על ידי Application
- הגנת DDoS
- אבטחת API
- הגנת בוט
- הגנת נתונים
- המונחים Compliance
- גילוי איומים
- פילטר
למשתמש קצה
- BFSI
- ממשלה
- בריאות בריאות
- קמעונאי
- IT & Telecom
- ייצור
- חינוך חינוך
על ידי Enterprise Size
- ארגונים גדולים
- עסקים בינוניים
- עסקים קטנים
- סטארטאפים
- סוכנויות ציבוריות
- ארגונים לא ממשלתיים
- מוסדות אקדמיים
שאלות נפוצות
מצא תשובות מהירות לשאלות הנפוצות ביותר.
חומת האש של אירופה הצפויה (WAF) גודל השוק לשוק יהיה 12.5 מיליארד דולר ב-2033.
מגזרים מרכזיים עבור אירופה Web Application Firewall (WAF) שוק הם על ידי Deployment (Cloud- Based, On-Premise, Hybrid, Private Cloud, Multi-Cloud, SaaS, Hosted, אחרים); על ידי Component (Solutions, Services, Managed Services, Professional Services, Analytics Tools, Analytics, Monitoring Tools, אחרים); על ידי יישום (DDoS Protection, API, הגנת אבטחת מידע, קמעונאית, הגנת נתונים, , אוטומציה ו-Intation Enterprise Security , , DACreative Management Security , , , , DACreative Security , , , , , , DACreative Security , DACreative Security , DACreative Security , , , , DAAction , , , , DACrection , DACrection , , , , Electronic Security , , , DACreative Services , אוטומציה , DACreative Services , DACreative Security , , DACreative Security , , אוטומציה , , , DACrection .
בסביבה הקרובה של Major Europe Application Firewall[עריכת קוד מקור | עריכה] שחקני שוק הם Cloudflare, Akamai, F5, Imperva, Fortinet, AWS, Microsoft, Barracuda Networks, Radware, Sophos, Fastly, Citrix, Palo Alto Networks, Check Point, Oracle.
European Web Application Firewall[עריכת קוד מקור | עריכה] גודל השוק הוא 2.18 מיליארד דולר בשנת 2025.
אירופה Web Application Firewall (WAF) שוק CAGR הוא 12.41% מ-2026 עד 2033.
- Cloudflare
- Akamai
- F5
- המונחים
- פורטנט
- AWS
- Microsoft Microsoft
- Barracuda Networks
- תוכנות Radware
- Sophos
- במהירות
- Citrix
- Palo Alto Networks
- נקודת מבט
- אורקל
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
דוחות שפורסמו לאחרונה
-
Apr 2026
3D פרופיל אופטי שׁוּק
גודל שוק פרופיל אופטי 3, נתח וניתוח דו"ח על ידי סוג (desktop 3d אופטי פרופיל, נייד 3d אופטי פרופילr), על ידי טכנולוגיה (טכנולוגיית מוקד, והתערבות אור לבן), על ידי תעשיית שימוש קצה (ניהול, מוסדות מחקר, רכב, חלל והגנה, מכשירים רפואיים, וגיאוגרפיה (צפון אמריקה, אירופה, כמו-pacific, 2031), מרכז אמריקה, 2031) ומרכזית, 2031
-
Apr 2026
המונחים: שׁוּק
גודל שוק החיישן העומק, דו"ח שיתוף וניתוח על ידי סוג (חיישנים עומק אינפרא אדום, חיישנים בזמן טיסה (tof), חיישני ראיית סטריאו, חיישני אור מובנים, עומק אודיו), על ידי יישום (automotive, רובוטיקה, משחקים, אלקטרוניקה צרכנית, אוטומציה תעשייתית, בריאות, אבטחה ועקב, אחרים), על ידי משתמשי קצה (יצרנים קטרים, חברות אלקטרוניקה צרכניות, שירותי בריאות, חברות אבטחה תעשייתיות, חברות אבטחה, מערכות אבטחה, מערכות אבטחה אירופיות, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות יחסים, מערכות אבטחה, מערכות יחסים, מערכות יחסים, מערכות יחסים, 2031 מרכזיות, חברות, חברות, רשתות, רשתות, חברות, צפון-אמריקה, צפון, צפון, רשתות, רשתות, צפון, חברות, חברות, חברות, רשתות, רשתות, צפון-אפ) ומזרחיות, 2031, צפון-קוריאניות, צפון-קוריאניות, גיאוגרפיות, צפון-קוריאניות, רשתות, חברות, צפון-קוריאניות, צפון-מזרחיות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-אמריקה
-
Apr 2026
ייצור דיגיטלי שׁוּק
גודל שוק הייצור הדיגיטלי, דו"ח שיתוף וניתוח על ידי רכיב (hardware, תוכנה ושירותים), על ידי טכנולוגיה (robotics, 3d הדפסה, אינטרנט של דברים (iot), ואחרים), על ידי יישום (automotive, תחבורה, חלל והגנה, אלקטרוניקה צרכנית, מכונות תעשייתיות ואחרים), על ידי תהליך (עיצוב מבוסס מחשב, סימולציה מבוססת מחשב, ניתוח חזותי, ואחרים), כמו גיאוגרפיה מרכזית, 2031 מרכז, מזרחה, מזרחה, מזרחה, ומזרחה, מזרחה, מרכזית, 2031 מרכזית, מרכזית, מרכזית, מרכזית, 2031 מרכזית (מרכזית, מרכזית, 2031 מרכזית, מזרחה, מזרחה, צפון אמריקה, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכז (מרכזית (מרכזית, מרכזית, מרכזית, 2031 מרכזית, מרכזית, 2031 מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכז (תכנון, מערכת אקולוגיה, מרכז (תכנון מחשב, 2031 מרכז (תכנון, מרכז סימולציה מבוססת מחשב, 2031 מרכז סימולציה מבוססת מחשב, 2031 מרכז (
-
Apr 2026
שירותי ויזה דיגיטלית שׁוּק
גודל שוק שירותי ויזה דיגיטלית, דו"ח שיתוף וניתוח על ידי סוג (מטיילים בודדים, מטיילים קבוצתיים), על ידי יישום (tourism, נסיעות עסקיות, אחרים), וגיאוגרפיה (צפון אמריקה, אירופה, asia-pacific, אמצע מזרח ואפריקה, דרום ומרכז אמריקה), 2021 - 2031