
Endpoint Detection and Response (EDR) Market:
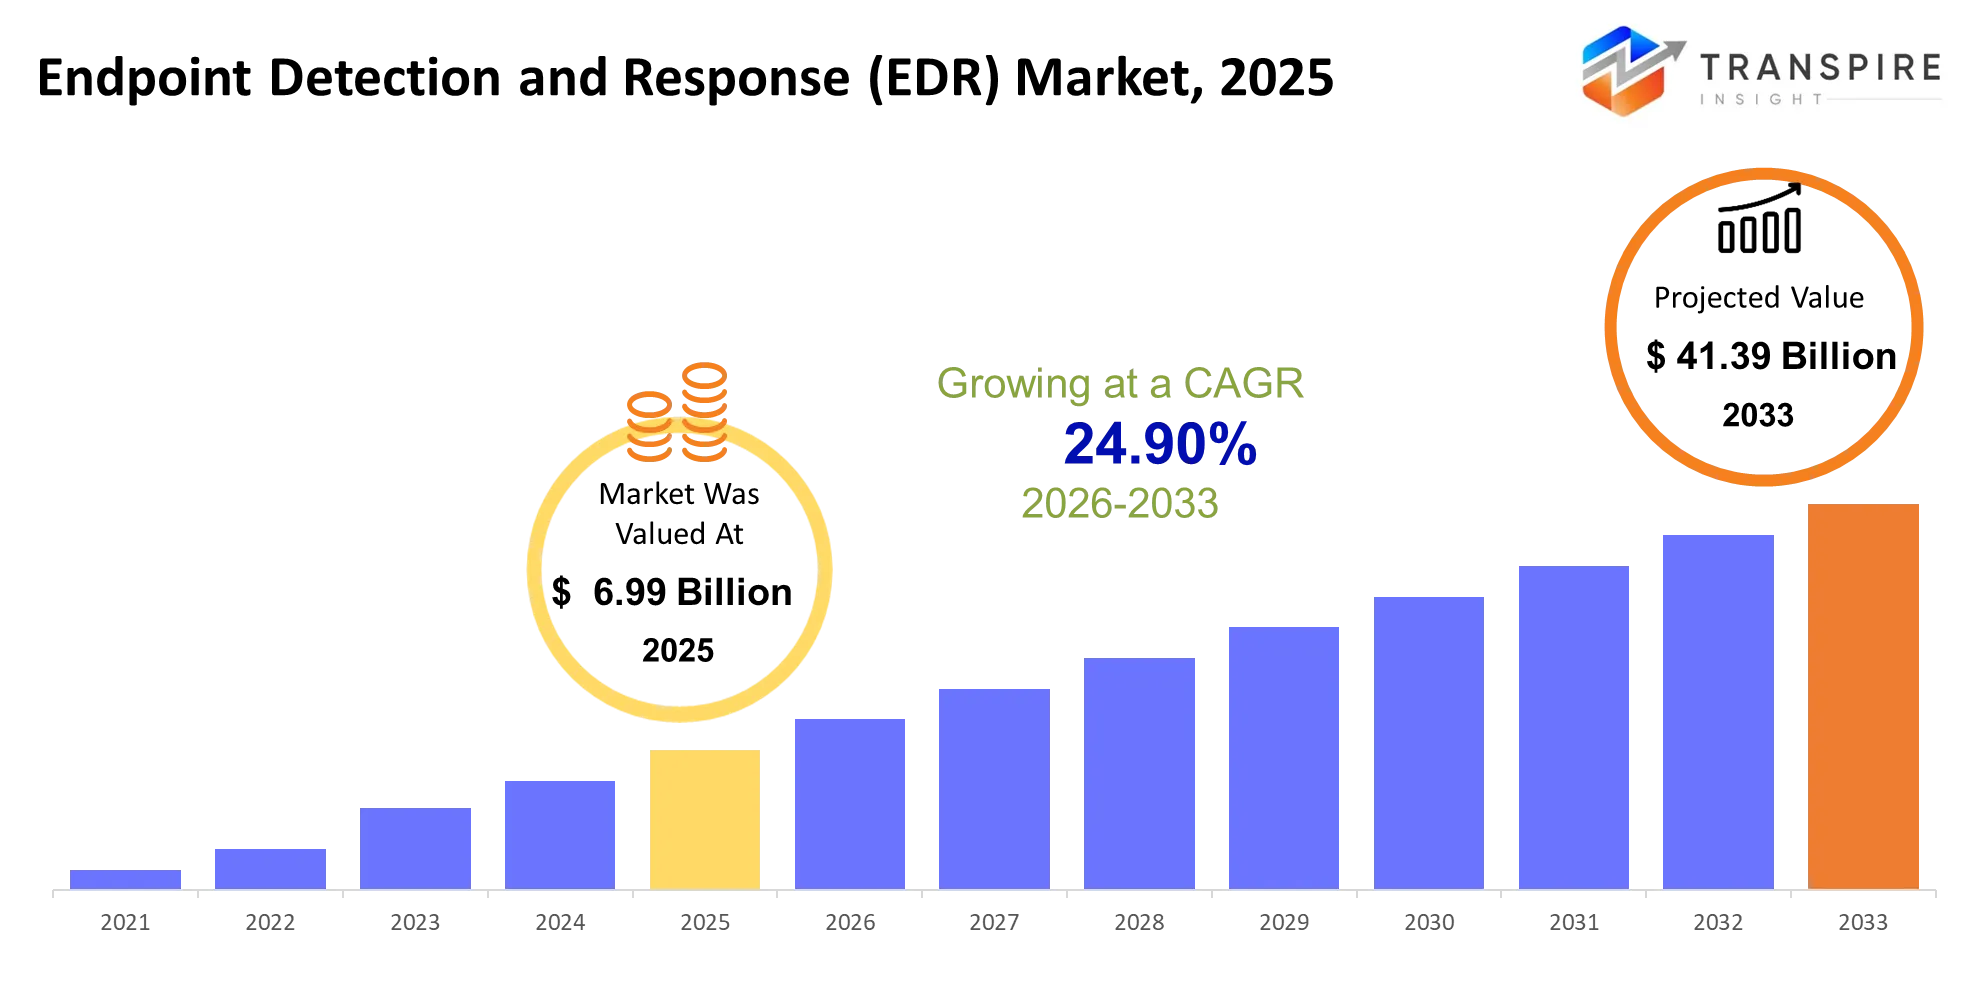
באשר לניתוח Insight טראנס, גודל ה-Everspire (EDR) הוא מוערך ב-6.99 מיליארד דולר ב- 2025 והוא צפוי להגיע ל-41.39 מיליארד דולר עד 2033, גדל ב- CAGR של 24.90% מ-2026 עד 2033.
שוק ה- Endpoint Detection and Response (EDR) מסייע לחברות לזהות ולעבור מחדש את השימוש במחשבים ניידים, שרתים, מכשירים ניידים ועומסי עבודה בענן לפני שמשתמשים מושפעים. הערך שלה נח ביכולתו לזהות כופר, גניבה מחוספסת, והתקפות ללא קבצים החמיצו בדרך כלל על ידי תוכנות אנטי וירוס מסורתיות. EDR התקדם מלהיות מוצר קצה בלבד לפני חמש שנים ועד לתוספת מבוססת ענן, AI-enabled עבור זהות, רשת וטלמטורי ענן בצורה של גילוי מורחב ותגובה (XDR). אבולוציה מבנית מרכזית כוללת שינוי בביטחון אפס אמון, שבו אימות נקודת קצה קבוע אינו תכונה אלא דרישה. דחיפה לאבטחת אפס אמון מואצת על ידי הפרסומות של כופר-כשירות, שהפך להתקפות מתוחכמות במחיר סביר עבור פושעים בלתי חוקיים. ככל שהחדירה הפכה לאוטומטית יותר ויותר, ארגונים קונים כלי EDR כדי לקצר את זמני זיהוי, להפחית את ההשפעה של הפרות, לדבוק בהתחייבויות דיווח מקריות תחת הנחיות הרשת והמערכות מידע 2 (NIS2).
גילוי ותגובה (EDR) גודל שוק וחיזוי:
- גודל שוק 2025: 6.99 מיליארד דולר
- ערך שוק צפוי (2033): USD 41.39 מיליארד דולר
- תחזית CAGR (2026-2033): 24.90%
- אזור מוביל בשנת 2025: צפון אמריקה
- אזור צמיחה מהיר: אסיה פסיפיק
- מפתח החברה פרופילים: CrowdStrike, Sentinelone, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Bitdefender, Cybereason, Secureworks.
המונחים:
המיקוד של EDR עובר מזיהוי קוד זדוני של נקודות הקצה כדי לספק פתרונות אבטחה לכל אחד עם ניתוח התנהגותי, תגובה אוטומטית, ניטור ובקרה AI-agent.
מנהיגות אזורית מבוססת על השקעה ביטחונית מוכחת, ועתיד הצמיחה יסתמך על אימוץ ענן, קלות השימוש והביטחון לעומסי עבודה דיגיטליים חדשים.
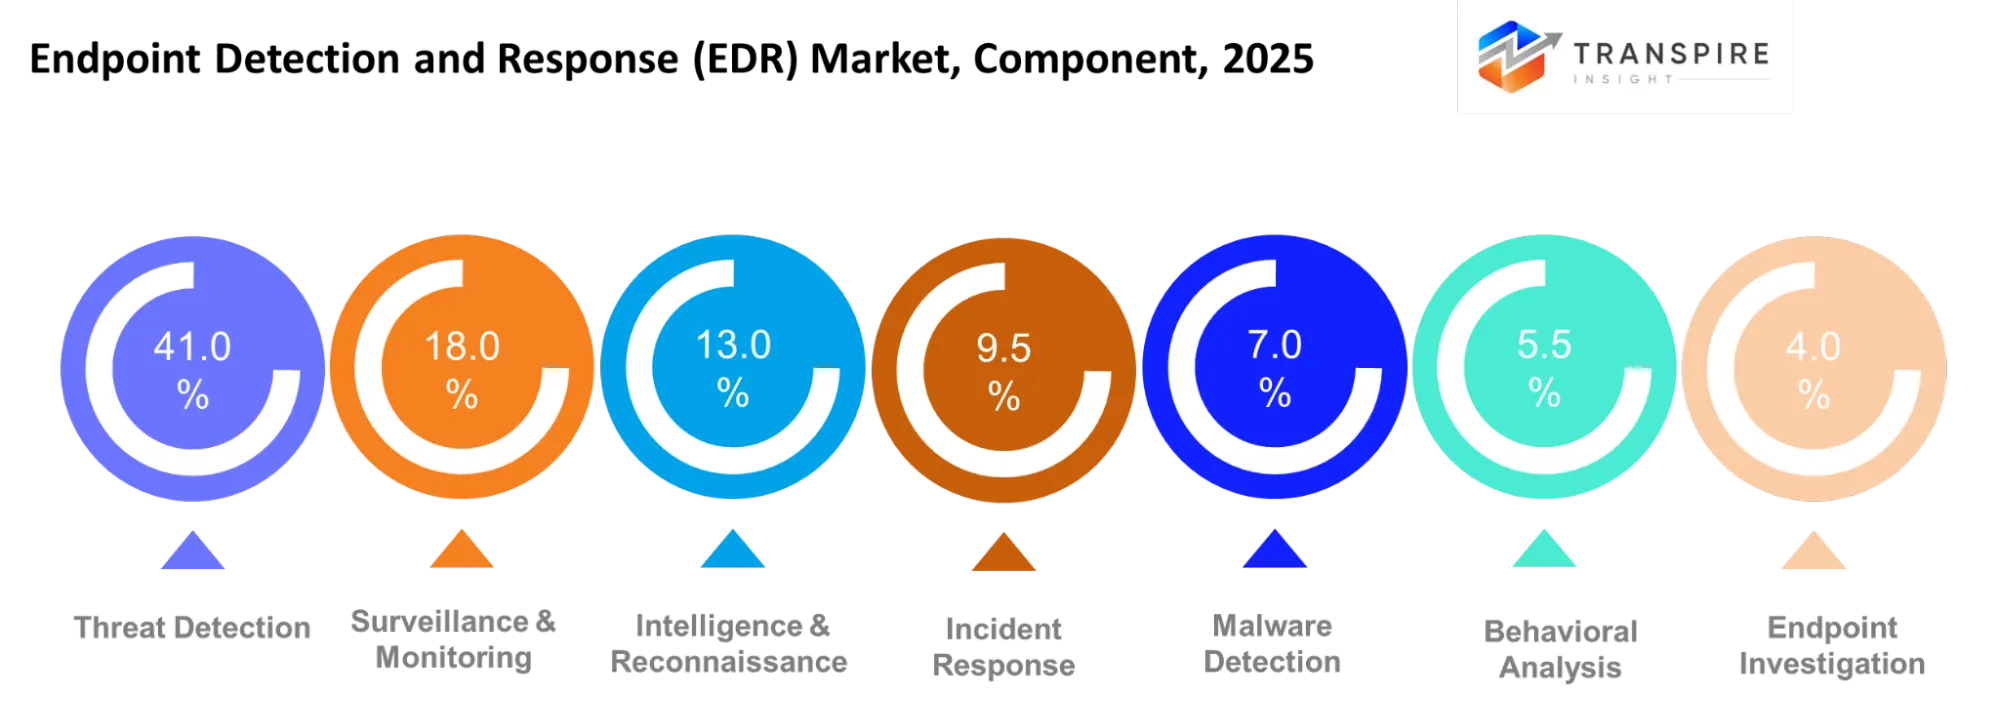
- איומים איומים זיהוי חשבונות עבור 41.0% מנתח השוק, ו CrowdStrike מגלגל את פלקון להגנה על זהות, ניהול שקיפות התקפה וממשל AI-agent.
- EDR מבוסס ענן צפוי להתרחב ב-28.1% CAGR, המונעת על ידי Stinel One's Agentic AI Purple Auto Investigation and Purple AI Agent Security for generative-AI.
- Microsoft מבדלת בצפון אמריקה עם Defender, Entra, Sentinel, ושילוב של טייס Co בנדל"ן, נדל"ן זהות ונדלני פרודוקטיביות, חשבונאות עבור 38.0% מהביקוש.
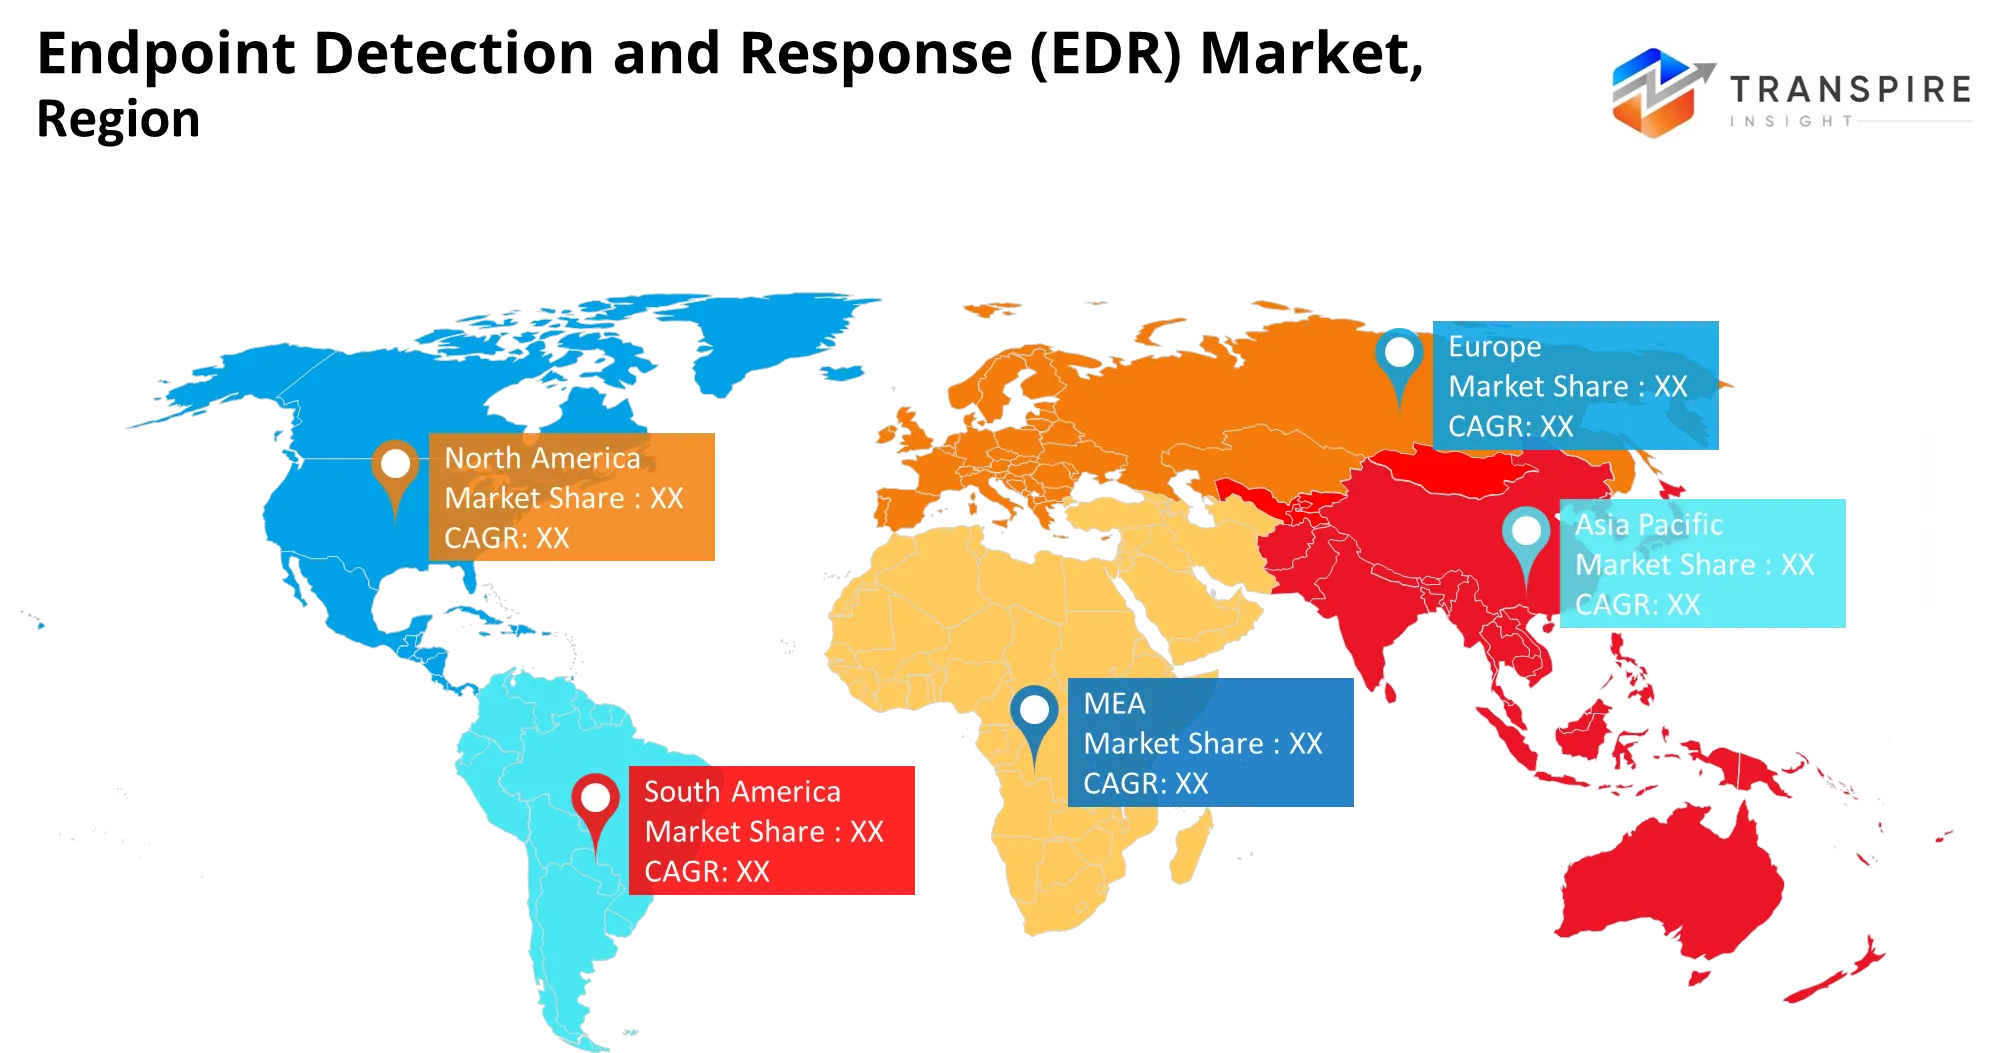
- אסיה פסיפיק הוא המגזר הגדול ביותר, המייצג 28.0% מהשוק, ופאלו אלטו רשתות מביא נקודות קצה, ענן, דפדפן, ובקרת אבטחה מלאכותית יחד תחת דגל קורטקס ופריססמה.
- 26.0% מגיע מאירופה, שם טרלקס וסופוס שואפים להשיג לקוחות מונעים ציות עם תיקי נקודות קצה ושירותי זיהוי מנוהלים.
- באמריקה הלטינית, נתח השוק הוא 4.5%, עם ספקים בראשות ערוצים, כמו Fortinet, Check Point ו Trend Micro, מתחרים במערכת אקולוגית אבטחה ארוזה; בעוד במזרח התיכון ואפריקה, זה 3.5%.
- Broadcom משתמשת ב-VMware ו-Smantec נכסים כדי להמשיך לאחר איחוד ארגוני; סיסקו מתמקדת בקורלציה ברשת עד קצה.
- בעוד Bitdefender ו- Cybereason מוקדשים לחדשנות מיוחדת לזיהוי, Secureworks מוקדש לזיהוי מוצלח ותגובה לצוותי אבטחה מוגבלים משאבים.
- המסר של התנועה ההתנהגותית הוא חזק וברור: פחות סוכנים, קונסולה אחת, ושלישייה המופעלת על ידי בינה מלאכותית מועדפים על ידי קונים על פני כלי קצה.
מהם נהגי המפתח, מחוסנים, והזדמנויות ב-ThePSKPSK (EDR) קידוד?
נהג:
Ransomware, גניבה כבדה, והתקפות ללא קבצים דוחפות ארגונים מעבר להגנה אנטי וירוס קונבנציונלית לעבר טלמטרי קצה מתמשכת וכיסוי מהיר. הרחבת העבודה ההיברידית והמכשירים המחוברים לענן יצרה יותר מסלולים לתוקפים, מה שהופך את זיהוי התנהגותי וסדרי עדיפויות חקירה מרכזיים. התחייבויות רגולטוריות, כולל המסגרת של האיחוד האירופי NIS2, מעודדות ארגונים מושפעים יותר כדי לשפר את הנראות והמוכנות של האירוע. דרישות אלה תומכים באימוץ של בקרת נקודות קצה מתקדמות ופלטפורמות אבטחה משולבות.
אימון:
מורכבות ספוימנט נשאר מעצמה גדולה. פלטפורמות EDR לייצר כמויות גדולות של טלמטריה, דורשות כוונון מתמשך, וחייבות להשתלב עם מערכות מורשת, עומסי עבודה בענן וכלי זהות. הבעיה נמשכת כי צוותי אבטחה עומדים בפני גבולות תקציב, אתגרים אינטגרציה, ומחסור באנליסטים המסוגלים לפרש התראות; ב- SMBs, מגבלות תקציב, מורכבות, פערים מיומנויות הם מכשולים מהירים יותר. אבטחת סייבר שיפור.
הזדמנות:
AI-native EDR, זיהוי ותגובה מנוהלת, חקירות מונעות AI מציעות לספקים הזדמנויות להגיע לארגונים במימון משאבים. לדוגמה, יכולות חקירה אוטומטיות יכולות לקשור התראות קשורות, לבחון קבצים חשודים, ורכיבים זדוניים, להפחית את העבודה של אנליסט חוזר. ספקים המשלבים תמחור שקוף, זיהוי מסביר, קשר זהות ותמיכה בנקודות קצה ענן ונייד יכולים להרחיב את האימוץ על פני SMEs, ספקי בריאות, יצרנים וטרנספורמציה דיגיטלית של עסקים.
ניתוח אפקט הנהג - Arrow (EDR) PSK
| נהג נהג | השפעה על צמיחה (%) | רלוונטיות גיאוגרפית | השפעה על Timeline | כוח הביקוש | צמיחה מכניזם | מפתח Beneficiies | המונחים: |
| התקפות כופר ואיומים מתמשכים מתקדמים (APTs) | 30% 30% | צפון אמריקה, אירופה, אסיה-פסיפיק | זמן קצר (≤2 שנים) | גבוה | Detects התנהגות זדונית ומאפשר בידוד נקודות קצה מהיר. | ספקי EDR, ספקי MDR, קבוצות אבטחה ארגוניות. | טכניקות eva EDR וטקטיקות תקיפה מתוחכמות. |
| זיהוי איומים מופעל על ידי AI ותגובה אוטומטית | 23% | צפון אמריקה, אירופה, אסיה-פסיפיק | בינוני (2-4 שנים) | גבוה | השתמש בניתוח התנהגותי כדי לזהות איומים ולהכילה אוטומטית. | ספקי אבטחה AI, יצרני EDR, מרכזי פעולות אבטחה. | חיובי כוזב, מגבלות מודל ומורכבות שילוב. |
| ציות ויוזמות אבטחת סייבר ממשלתיות | 18% | צפון אמריקה, אירופה, אסיה-פסיפיק | זמן קצר (≤2 שנים) | גבוה | חיזוק ניטור נקודות קצה, ביקורתיות וציות תגובה אירוע. | ספקים ממוקדים, סוכנויות ממשלתיות, ספקי שירותי אבטחת סייבר. | מגבלות תקציב שונות ודרישות תאימות אזוריות שונות. |
| אימוץ ענן, עבודה מרחוק והתרחבות פני השטח של נקודות הקצה | 16% | צפון אמריקה, אסיה פסיפיק, אירופה | בינוני (2-4 שנים) | גבוה | הקצה את הנראות של נקודות הקצה על פני מכשירים מבוזרים המחוברים לענן. | ספקי ענן EDR, ספקי אבטחה מנוהלים, ארגונים מבוזרים. | תשתית ומורכבות פריסת נקודות קצה. |
| שילוב EDR עם XDR, ארכיטקטורות של אפס אמון ושירותי אבטחה מנוהלים | 13% 13% | צפון אמריקה, אירופה, המזרח התיכון | זמן ארוך (≥4 שנים) | גבוה | Unifies Endpointטלmetry with Identity and cross-platform Threat Intelligence. | ספקי XDR, MSSPs, ספקי אבטחת ענן, משתמשי הארגון. | Vendor Lock-in, מחסור במיומנויות, ועלויות שילוב פלטפורמה. |
| Total Total | 100% | - - - | - - - | - - - | - - - | - - - | - - - |
מה הייתה ההשפעה של אינטליגנציה מלאכותית על ה-Everice (EDR)?
AI מתפתח EDR לתוך שכבת החלטות מעל גילוי בלבד. מודלים של בינה מלאכותית מוסיפים התנהגות תהליכים אוטונומית, פעילות קידוד קבצים, שינויים במרשם, ואנומליות לוגוניות כדי לזהות כופר והתקפות ללא קבצים מבלי להסתמך רק על חתימות ידועות. AI משתפת פעולה עם חקירות Tier-1 על ידי קיבוץ אזהרות קשורות, העשרה אותם עם מודיעין איומים, ממליץ על פעולות המכילות, וירי חוברות משחק כדי לבודד מכשירים ולסגור גישה. זה מנקה את העומס של אנליסטים SOC ומזרז את זמני התגובה EDR.
מודלים חיזוייים שהוכשרו על נתונים עצומים של טלמטרי נקודות קצה כבר הופכים למציאות, עוזרים לצוותים לזהות סימנים של תנועה מאוחרת או התעללות קשה. Vendors הם גם לבנות ציד איום מונע על ידי בינה מלאכותית, רולבק אוטומטי, ו- XDR מתאםים המשתרעים על פני נקודות קצה, ענן, זהות וסימנים לרשת. במקביל, הבינה המלאכותית אינה תחליף לחלוטין לעין החדה של האנליסטים. מודלים מפוזרים בצורה גרועה יכולים לגרום לאנדרנצ'ה של התראות; זמן אנליסט חיובי כוזב ספי ולתרום לעייפות ערנית. עלויות אינטגרציה, כוונון מודל והתערבות יריבות פוטנציאליות מגבילות את הפצת AI, במיוחד עבור ארגונים שעדיין לא לשלב את כלי האבטחה שלהם.
באוקטובר 2026, Sentinel One השיקה Singularity Agentic Detection and Response (ADR) כדי לגלות ולעקוב אחר סוכני AI בחברה בזמן אמת. מוצר זה מאפשר לצוותי אבטחה לעקוב אחר מה שסוכן AI הונח לעשות מול פעולותיו הממשיות, ולספק את היכולת לעצור סוכן זדוני באמצע פעולה מבלי להפריע לזרימות העבודה של נקודות הקצה שמסביב.5.4in. Investing.com/news/stock-market-news/sentinelone-launches-ai-agent-Agent-Agent-Acon-onecon-2026-93CH-5645611
שם הסרטון: KeyPSK (EDR) TERS מגמות:
EDR עובר מעבר לשליטה בנקודת הקצה ביכולת מבצעי אבטחה אוטומטית. איכות החקירות, זמני התגובה והחשיפה לתשתיות המופצות הופכת להיות שונה תחרותית קריטית.
- האבטחה של Endpoint עוברת מ-וירוס מבוסס חתימה ועד ליכולת לזהות את הזריקה, תהליך ההונאה, ושימוש לרעה חיוני בזמן אמת באמצעות ניתוח התנהגותי.
- EDR מתמזג עם XDR, אשר משלב אותות נקודות קצה עם ענן, רשת, זהות וטלמטורי יישומים כדי לחשוף התקפות מרובות שלבים.
- כאשר עסקים שמים דגש רב יותר על פריסה מהירה, תמיכה מרחוק של עובדים, ועדכונים מדרגים, משלוח בענן לוקח את המקום של פריסות על מטרות.
- EDR מנוהל הוא גדל בגלל חוסר של צוות אבטחה של SMEs, וצריכה להוציא קוד התראה, ניטור והסלמה מקרית.
- השימוש של triage מונע AI הוא הזרמת חקירה ידנית על ידי התאמת אזהרות, עדיפות סיכונים וגריצת תהליכים מכילים אוטומטיים.
- אימות נקודת קצה מתמשך הופך להיות דרישה תאימות וארכיטקטורה, ולא העדפה ביטחונית, שכן יותר ארגונים מאמצים אפס אמון.
- 2, דרישות גילוי ה-SEC ומנדטים של אבטחת סייבר גורמים לחברות להגיב ולהגיב במהירות.
- Ransomware-as-a-Service משפיע על החשיבה של הקונה ומניע יותר ביקוש עבור rollback, בידוד והחזקה בת שעות.
- מדד הקצה גדל עם התפשטות של IoT, מכונות וירטואליות, ועומסי עבודה בענן, ו- EDR צריך להרחיב מעבר לנקודת הקצה המסורתית של מחשבים ניידים לשרתים.
גילוי ותגובה (EDR) Market Segmentation
המונחים:
פתרונות מהווים את הבסיס של שוק ה- EDR על-ידי מתן מסכי קצה, זיהוי איומים, חקירה ויכולות להכיל. השירותים תומכים בפריסה, בתצורה, באופטימיזציה ובפעולות אבטחה מתמשך. EDR מנוהל מאפשר לארגונים ללא מרכזי אבטחה ייעודיים לגשת ניטור מתמשך ותגובה לאירוע מומחה. שירותים מקצועיים, ייעוץ, יישום, הכשרה ותמיכה טכנית לשפר את השילוב עם תשתיות IT קיימות. ככל שסביבות אבטחה הופכות מורכבות יותר, הקונים הופכים יותר ויותר לעדיפות של תוצאות הגנה, יעילות תפעולית ומומחיות מתמשכת על פריסת תוכנה עמידה.
נקודת המכירה:
עבודות ומחשבים ניידים נותרו נקודות קצה חשובות של EDR מכיוון שהעובדים משתמשים בהן עבור יישומים עסקיים, גישה מרחוק ותקשורת. שרתים דורשים הגנה מפני הסלמה פריבילגיה, גישה בלתי מורשית ותנועה מאוחרת ברחבי רשתות חברות. מערכות ענן ומכונות וירטואליות צריכות ניטור מדרגי כפי שעומסי עבודה הופכים להיות מבוזרים יותר. מכשירים ניידים מציגים סיכונים באמצעות קישוריות מרחוק, בעוד מכשירי IoT מרחיבים את פני השטח של ההתקפה בייצור ובבריאות. הבדלים אלה מעודדים ספקים לפתח נראות נקודות קצה ויכולות תגובה המתאימות לסביבות מכשירים מגוונות.
המונחים:
EDR מבוסס ענן צפוי לגדול ב-28.1% CAGR, נתמך על ידי הממשל המרכזי, עדכונים מהירים יותר והגנה על נקודות קצה מבוזרות גיאוגרפית. פריסות טרום-פרסום ממשיכות להיות רלוונטיות לארגונים המחייבים בקרת תשתיות גדולה יותר ומדיניות אבטחה מותאמת אישית. מודלים היברידיים לאזן את הטיפול בנתונים מקומיים עם ניתוח מבוסס ענן, בעוד SaaS ושירותים מארחים מפשטים את הפריסה. הגדרות ענן פרטיות וציבוריות מתייחסות לדרישות ממשל שונות, בעוד פריסת קצה תומכת סביבות מבוזרות הדורשות זיהוי איומים בזמן ותגובה.
יישום:
גילוי איומים מייצג את המגזר הגדול ביותר, ב-41.0%, שכן ארגונים מציבים ערך משמעותי בזיהוי פעילות חשודה לפני שאירוע אבטחה גדול מתרחש. מעקב אחר חשבונות מעקב ובקרה של 18.0%, ואחריו אינטליגנציה והתחדשות עם 13.0%. תגובה למקריות מהווה 9.5%, גילוי קוד זדוני 7.0%, ניתוח התנהגותי 5.5%, חקירת נקודות הקצה 4.0% ויישומים אחרים 2.0%. בסך הכל, יישומים אלה מאפשרים ניטור מתמשך, זיהוי איומים, חקירה משפטית, והכילה של פעילות זדונית. בשילוב, הם מסייעים לארגונים להתאים פעילות חשודה, להאיץ את קבלת ההחלטות סביב אירועים ניהוליים, לספק הפחתה של ההפרעה לפעולות ולהגדיל את החוסן של תשתיות הארגון נגד התקפות מתוחכמות.
משתמשי קצה:
ארגונים BFSI לאשר הגנה על נקודות הקצה כדי להגן על עסקאות פיננסיות, מידע על לקוחות וגישה מועדפת. סוכנויות ממשלתיות דורשות חשיפה על פני מערכות רגישות ותיעוד אירועים חזק יותר. ספקי שירותי בריאות מתמקדים בהגנה על רשומות החולה ושמירה על זמינות מערכת קלינית, שבו הפרעות יכולות להשפיע על שירותים חיוניים. מפעילי Telecom מספקים תשתיות מבוזרות מאובטחות, בעוד קמעונאים מגנים על מערכות תשלום ונתונים של לקוחות. יצרנים צריכים בקרה על סביבות ייצור מחוברות, וחברות IT ומוסדות חינוכיים חייבים לנהל מכשירים מגוונים, משתמשים והטבות גישה על פני סביבות דיגיטליות מבוזרות יותר ויותר.
גודל הארגון:
ארגונים גדולים ותאגידים רב לאומיים דורשים מדיניות נקודות קצה מרכזי, חשיפה עקבית של איומים, ותגובה מקרית מתואמת על פני מיקומים מרובים. ארגונים בינוניים מחפשים הגנה מדרגית שמתאימה להרחבת תשתיות IT מבלי ליצור עומסי עבודה אדמיניסטרטיביים מופרזים. SMEs וסטארט-אפים העדיפו לעתים קרובות שירותי EDR מנוהלים כי הם חסרים צוותי אבטחה ייעודיים ותקציבי אבטחת סייבר נרחבים. סוכנויות ממשלתיות צריכות ממשל, אחריות ובקרות גישה מתאימות, בעוד מפעילי תשתיות קריטיות מעדיפים רציפות מבצעית והחזקה מהירה. רישוי גמיש, פריסה פשוטה ואוטומציה יכול לעזור לספקים להתמודד עם דרישות ארגוניות שונות אלה.
מהם תיקי השימוש המרכזיים שמניעים את ה-Aquare (EDR)?
מקרה השימוש העיקרי הוא גילוי איומים מוקדם והכילה, המהווה 41.0% ממגזר היישום. EDR יכול לזהות תהליכים חשודים, גישה בלתי מורשית, פעילות כופר, המאפשר לצוותי אבטחה לזהות נקודות קצה נגועות לאחר שניתן להפיץ אותן בכל מערכות הארגון.
היישומים מרחיבים לכלול ציד איומים, חקירה זדונית, ו ניטור רציף ב- BFSI, בריאות, ממשלה ומגזרי ייצור. אזורים אלה מסתמכים על ראיות נקודות קצה כדי לחשוף הפרות, לשמור על נתונים רגישים, ולהקטין את הזמן. EDR מבוסס ענן מעצימה צוותים מבוזרים ותשתיות וירטואליות, ומשפרת ניהול אבטחה מרכזי.
מקרים חדשים של שימוש כוללים ניטור של זרימת עבודה של AI, הגנה על נקודות קצה ניידים ו-IoT, ואותות זהות מתאם עם פעילות נקודות קצה. EDR מנוהל גם מספק SMEs עם מעקב עגול ומומחיות תגובה לאירוע ללא צורך באתר SOC.
| דיווח על Metrics | פרטים |
| ערך השוק בשנת 2025 | 6.99 מיליארד דולר |
| ערך השוק ב-2026 | 8.73 מיליארד דולר |
| תחזית ההכנסות ב-2033 | 41.39 מיליארד דולר |
| קצב הצמיחה | CAGR של 24.90% מ 2026 עד 2033 |
| בסיס השנה | 2025 |
| נתונים היסטוריים | 2021 - 2024 |
| תקופת חיזוי | 2026 - 2033 |
| דיווח כיסוי | תחזית הכנסות, נוף תחרותי, גורמי צמיחה ומגמות |
| היקף אזורי | ארצות הברית; קנדה; מקסיקו; בריטניה; גרמניה; צרפת; איטליה; ספרד; דנמרק; שוודיה; נורבגיה; סין; יפן; הודו; אוסטרליה; דרום קוריאה; תאילנד; ברזיל; ארגנטינה; דרום אפריקה; סעודיה; איחוד האמירויות הערביות; איחוד האמירויות הערביות |
| חברות מפתח פרופיל | CrowdStrike, Sentinelone, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Bitdefender, Cybereason, Secureworks |
| המונחים | דו"ח חופשי מותאם אישית (מדינה, אזורית וחלק). אפשרויות רכישה מותאמות אישית כדי לענות על צרכי המחקר המדויקים שלך. |
| דיווח Segment | Component (Solutions, Services, Managed EDR, Professional Services, Consulting, Implementation, Training, Support)Point of Sale (Workstation, Laptop, Server, Cloud System, Mobile Device, IoT Device, Virtual Machine, Others)Deployment (Cloud-based, On-Premise, SaaS, Hosted User, Private Cloud, Public Cloud), Application (להלן: Advanced Enterprise Security Index, Monitoring, Monitoring, InterCrection and Reconware and Reconware) |
אילו אזורים מניעים את ה-Place duver (EDR) סגסוגת צמיחה?
צפון אמריקה היא השוק הגדול ביותר עבור EDR עם נתח של 38.0%. נוכחותם של ארגונים גדולים, תקריות כופר, דרישות תאימות בשירותים פיננסיים, בריאות, וחוזה הגנה הם חלק מהגורמים המגבירים את הביקוש ל- Endpoint Detection and Response (EDR). בצפון אמריקה יש תשתית ענן בוגרת, תקציבי סייבר גבוהים ואימוץ של פעולות אבטחת תמיכה ב-AI בשלב מוקדם. השוק של אזור זה גם מונע על ידי דיווח אירוע ומופע של מיומנויות המכילות מהירות.
באוקטובר 2026 הרחיבה CrowdStrike את שיתוף הפעולה האסטרטגי שלה עם NVIDIA כדי לשלב את פתרון זיהוי AI של פלקון גארדן ותגובה (AIDR) עם NVIDIA Open Shell מאובטח תוכנה ו- NVIDIA Sentry. שילוב זה מרחיב הגנה ארגונית מתקדמת וגילוי איום בינה מלאכותית אוטונומי משכבות תוכנה ישירות לגורמי מדיניות המבוססים על חומרה, ברמת הסיליקון על פני עומסי עבודה קריטיים.ה-https:ir.crowd Attack.com/news-releases/news-release-details/crowd Attack-and-nvidia-expand-ai-agent-Warsilicon-silicon-siliconsilicon
אירופה מייצגת 26.0% ולוקחת עמדה ממוקדת יותר מאשר בצפון אמריקה. האיחוד האירופי NIS2 הוראה, בשילוב עם כללי הגנת נתונים (GDPR) ותקנות ספציפיות המגזר, הוא המניע מפעילי תשתיות קריטיות ושירותים חיוניים אחרים כדי לפרוס גילוי נקודות תגובה ושירותי זיהוי וניהול כדי להפגין חוסן תפעולי. בעוד עוצמת ההוצאות אינה גבוהה כמו בצפון אמריקה, אירופה יכולה להציע מידה של יציבות עם דרישות מוסדיות לציות רגולטוריות, ספקי אבטחה מתקדמים והוצאה ציבורית מתמשכת.
במרץ 2026, חברת אבטחת הסייבר CrowdStrike משתפת פעולה עם ספקית תשתיות IT אירופאית שוורצ כדי לפרוס את פלטפורמת פלקון AI-native CrowdStrike על תשתית הענן של האיחוד האירופי. פריסה זו שומרת על נתונים רגישים לטלמטריות ולזיהוי בתוך האזור האירופי, ומספקת מפעילי תשתיות קריטיים עם ריבונות.כתובת:http-sec.com/en/mdr-Know-base/best-mdr-services- Europe
אסיה פסיפיק היא האזור הצומח ביותר עם קצב צמיחה שנתי של 26.1% ותורם 28.0% נתח השוק. הטרנספורמציה הדיגיטלית המתפתחת בסין, יפן, הודו ואוסטרליה, על פני השירותים הפיננסיים, הייצור, הממשלה והטכנולוגיות, תרחיב את פני השטח של ההתקפה על נקודות הקצה באופן משמעותי. הזדמנות השוק העתידית תהיה גילוי ענן ותגובה, שירותים מנוהלים לארגונים קטנים ובינוניים, תושבות נתונים, שכן ארגונים מחפשים לחדש את ארכיטקטורות האבטחה שלהם מבלי לבנות מרכזי אבטחה פנימיים גדולים יותר (SOCs).
באוגוסט 2026 חתמו NTT DATA ו- Palo Alto Networks על ברית אסטרטגית רב שנתית כדי להאיץ את הפיכת אבטחת הסייבר המונעת על ידי בינה מלאכותית בשווקים, כולל אזור אסיה-פסיפיק.כתובת: www.paloaltonetworks.in/company/press/2026/ntt-data-and-palo-alto-networks-sign-strategic-alliance-to-accelerate-ai-formation
מי הם שחקני מפתח ב-Placele (EDR) ,Place, וכיצד הם מתחרים?
התחרות ב- EDR העבירה את הדיוק של גילוי העבר ללחם של פלטפורמה, אוטומציה עם בינה מלאכותית ומשלוח של שירותים מנוהלים. הננודורים מנסים להפחית את מספר סוכני האבטחה, לקשר אותות נקודת קצה לאלה של זהות וענן, ולסגור את הפער מהערנות לקיום.
ל- CrowdStrike יש גישה חדשנית להובלת הכנסות מנקודות קצה לזהות, ענן, נתונים, דפדפן ואבטחת AI-agent, המונעת על ידי פלטפורמת פלקון. ההשוואה שלה מגיעה מסוכן קל משקל אחד, פלטפורמת טלמטריות רחבה, וצמיחה באמצעות רכישות, כמו גם מכירת צלב לאזורי אבטחה סמוכים. Sentinelone יש גישה אוטומציה AI-native כדי לגדול עם חקירות AI והוספת יכולות חדשות כדי להגן על סוכנים גנריים-AI. השונה שלו הוא תגובה אוטונומית, עם צמיחה באמצעות ענן, MSSP וערוץ. אסטרטגיית העלות והמערכת של מיקרוסופט כוללת Defender עם Windows, Entra, Azure, Sentinel ו- M365 כדי ליצור עלויות מעבר גבוהות ובלעדיות. Palo Alto Networks משתמשת בפלטפורמה על ידי חיבור אכיפה של קורטקס לנקודת קצה עם הענן, הרשת וחבילת האבטחה של AI. Trellix, Sophos, Broadcom, Cisco, Trend Micro, Check Point ו-Fortinetמינוף ערוץ להגיע ופורטפוליו המשולבים. Bitdefender, Cybereason ו- Secureworks נבדלים עם זיהוי, מודיעין איומים וגילוי מנוהל בהתאמה.
שחקני מפתח הם:
- המונחים:
- Sentinel One
- Microsoft Microsoft
- Palo Alto Networks
- Trellix
- Sophos
- Broadcom
- סיסקו סיסקו
- Trend Micro
- Vmware
- נקודת מבט
- פורטנט
- Bitdefender
- Cybereason
- Secureworks
Endpoint Detection and Response (EDR) Market - הגדלת התחרותיות Benchmarking
| חברה | ההרחבה Share Range | הצעות מפתח | עמדות אסטרטגיות | כוח גיאוגרפי | טכנולוגיה מתמקדת |
| המונחים: | 4-20% | Falcon Insight XDR; Falcon Prevent | Premium-native Endpoint Security | צפון אמריקה, אירופה, אסיה פסיפיק | זיהוי בינה מלאכותית, מודיעין איומים, תגובה אוטומטית |
| Microsoft Microsoft | 4-20% | Defender XDR; Defender for Business | אימוץ ושילוב פלטפורמה ארגונית | צפון אמריקה, אירופה, אסיה פסיפיק | ניתוח ענן, זיהוי התנהגותי, קורלציה בין-דומיין |
| Sentinel One | 8-13% | Singularity Endpoint; Singularity XDR; Purple AI | אוטומציה של AI ותגובה אוטונומית | צפון אמריקה, אירופה, אסיה פסיפיק | אוטומציה אוטונומית, ציד איום של בינה מלאכותית, אדריכלות בודדת |
| Palo Alto Networks | 7-12% | קורטקס XDR; Cortex XSIAM; Cortex XDR Pro | פלטפורמת האבטחה Cross-Domain differentiation | צפון אמריקה, אירופה, אסיה פסיפיק | Endpoint-network Analytics, AI התנהגותי, חקירה אוטומטית |
| Trend Micro (TrendAI) | 6-10% | חזון מגמות אבטחה קצה; שרת והגנה על עומס עבודה | כיסוי עומס עבודה משולב ו- XDR משולב | אסיה פסיפיק, צפון אמריקה, אירופה | Cross-layer Telemetry, מודיעין איומים, גילוי מבוסס סיכון |
| Sophos | 37% | וידאו: Sophos XDR; Sophos MDR | ניהול אבטחה ושותף ערוצים | אירופה, צפון אמריקה, אסיה פסיפיק | למידה עמוקה, ניצול מניעה, תגובה מוכחת |
| Broadcom (Symantec) | 37% | Symantec Endpoint Security; Endpoint Detection and Response; הסתגלות | Enterprise Install-base and Endpoint Power | צפון אמריקה, אירופה, אסיה פסיפיק | נקודת נוקשות, מודיעין איומים, הגנה המבוססת על התנהגות |
| Bitdefender | 25% | GravityZone EDR; GravityZone XDR; שירותי MDR | יעילות מבוססת מניעת ערך ויעילות אבטחה | אירופה, צפון אמריקה, אסיה פסיפיק | למידת מכונות, ניתוח התנהגותי, חקירת שרשרת התקפה |
| סיסקו סיסקו | 25% | סיסקו Secure Endpoint; Cisco XDR; Secure Malware Analytics | מערכת אקולוגית אבטחת רשת ושילוב בין מוצרים | צפון אמריקה, אירופה, אסיה פסיפיק | מתאם Endpoint-network, מודיעין איומים, המכילות אוטומטית |
| Trellix | 25% | Trellix Endpoint Security: Trellix EDR; Trellix XDR | הגנה גדולה של איום ותמיכה בנדל"ן | צפון אמריקה, אירופה, אסיה פסיפיק | ניתוח התנהגותי, מודיעין איומים, זיהוי הסתגלות |
התפתחות חדשה חדשות News
- באוגוסט 2026 השיקה SonicWall את SonicWall Endpoint Security, פתרון הגנת נקודות קצה מאוחדת המציע שירותי זיהוי ותגובה מנוהלים אופציונליים עבור ספקי שירותים מנוהלים המשרתים עסקים קטנים ובינוניים. ההשקה מרחיבה את הגישה לתגובת איום אוטומטית, זיהוי איומים בזמן אמת, ויכולות שחזור כופר לארגונים המבקשים אבטחה של נקודות קצה יעילות.**www.prnewswire
- באפריל 2026, Palo Alto Networks השלימה את רכישתה של Koi כדי לחזק את הגנת נקודות הקצה כנגד סיכונים הקשורים סוכני AI וכלי פיתוח אוטונומיים. הרכישה תומכת בפיתוח של אבטחת נקודות קצה Agentic על ידי שילוב הטכנולוגיה של Koi עם Prisma AirS, עוזר לארגונים לשפר את הנראות והשליטה על פעילות המונעת על ידי AI על פני נקודות קצה עובדים.**www.prnewswire.com/news-releases/palo-alto-networks-acquisition-of-koi-to-protect-the-agentic-endpoint-302741432.html
- באוקטובר 2026 השיקה קאנון אירופה את טכנולוגיית ההדפסה החלוצית שלה EDR, והרחיבה את המתודולוגיות המסורתיות של המחשב והשרתים לתשתית ההדפסה המסחרית. פריסה זו מציגה מעקב התנהגותי התואם למסגרת ה-MITRE ATT &CK ישירות לקושחת מדפסת רב-תפקודית, ומאפשרת לרשתות החברות לבודד באופן אוטומטי פרצות נקודות קצה וליירט איומים פנימיים לפני שהפרות נתונים מאוחרות מתרחשות.תרגומים: www.canon-europe.com/press-sur-releases/2026/10/canon-launches-pioneering-edr-טכנולוגיה-to-enhance-for-office-printers/canon-launches-pioneering-pioneering-der-eder-to-enhance-security-for-office-printers/office-office-printers
אילו תובנות אסטרטגיות מגדירות את עתידו של ה-Shalever desver (EDR) שׁוּ?
שוק גילוי ותגובה (EDR) נע לעבר פלטפורמות חכמות, מגובשות באמצעות סוכני AI המשלבים נקודות קצה, זהות, ענן וסימנים נתונים לתגובה מאוחדת. סיכון גדול של התפתחות זו הוא over-automation, כמו עודף AI triage עלול לגרום חיובי כוזב, להפחית את אמון האנליסט ולהפוך ארגונים פגיעים למניפולציה יריבה. הזדמנות גדולה היא להגן על הלא-אנושיים AI-Agent זהויות, שכן ארגונים מציגים זרימות עבודה אוטונומיות מעבר ליכולות של פתרונות קצה קיימים. על Vendors להתמקד באוטומציה מוסברת, אדריכלות אינטגרטיבית, ולנהל את שירותי EDR עבור SME במקום זיהוי ביצועים. בצפון אמריקה יש נתח שוק של 38.0%, באירופה יש 26.0%, ואילו אסיה פסיפיק צפוי לגדול ב-26.1% CAGR. חברות המשלבות עשירות פלטפורמה עם שיקולי תאימות אזוריים, אפשרויות פריסה גמישות, ומשלוח שירות אמין ממוקמים הטוב ביותר כדי לזכות בביקוש בשוק בר קיימא.
המונחים:
המונחים
- פתרונות Solutions
- שירותים
- ניהול EDR
- שירותים מקצועיים
- ייעוץ
- יישום
- אימון
- תמיכה
נקודת מכירה
- עבודה
- מחשב נייד
- Server Server Server
- מערכת ענן
- מכשיר נייד
- מכשיר IoT
- מכונה וירטואלית
- אחרים
המונחים:
- מבוסס ענן
- On-Premise
- היברידית
- SaaS
- מארח
- ענן פרטי
- ענן ציבורי
- Edge
יישום
- גילוי איומים
- איומים ציד
- אירוע תגובה
- מעקב ושקיפות
- מודיעין ורנסאנס
- גילוי Malware
- ניתוח התנהגותי
- אחרים
סוף משתמש
- BFSI
- ממשלה
- Telecom
- בריאות בריאות
- קמעונאי
- ייצור
- IT & Telecom
- חינוך חינוך
גודל הארגון
- ארגונים גדולים
- SMEs
- סוכנויות ממשלתיות
- סטארטאפים
- Mid-Sized Enterprises
- תאגידים בינלאומיים
- תשתיות קריטיות
- אחרים
ניתוח אזורי
צפון אמריקה
- ארה"ב
- קנדה קנדה קנדה
- מקסיקו מקסיקו
אירופה אירופה
- גרמניה גרמניה
- בריטניה בריטניה
- צרפת צרפת צרפת
- איטליה איטליה
- ספרד ספרד
- רוסיה רוסיה
- מנוחה לאירופה
אסיה פסיפיק
- סין
- יפן יפן יפן
- הודו הודו
- דרום קוריאה
- אוסטרליה אוסטרליה אוסטרליה
- שאר אסיה פסיפיק
דרום אמריקה
- ברזיל ברזיל
- ארגנטינה ארגנטינה ארגנטינה
- שאר דרום אמריקה
המזרח התיכון ואפריקה
- איחוד האמירויות
- סעודיה
- קטאר קטאר
- דרום אפריקה
- שאר המזרח התיכון ואפריקה
שאלות נפוצות
מצא תשובות מהירות לשאלות הנפוצות ביותר.
The endpoint detection and response (EDR) market size was valued at USD 6.99 billion in 2025 and is poised to reach USD 41.39 billion by 2033, expanding at a 24.90% CAGR
Key segments for the endpoint detection and response (EDR) market are Component (Solutions, Services, Managed EDR, Professional Services, Consulting, Implementation, Training, Support)Point of Sale (Workstation, Laptop, Server, Cloud System, Mobile Device, IoT Device, Virtual Machine, Others)Deployment (Cloud-Based, On-Premise, Hybrid, SaaS, Hosted, Private Cloud, Public Cloud, Edge)Application (Threat Detection, Threat Hunting, Incident Response, Surveillance & Monitoring, Intelligence & Reconnaissance, Malware Detection, Behavioral Analysis, Others)End User (BFSI, Government, Telecom, Healthcare, Retail, Manufacturing, IT & Telecom, Education)Organization Size (Large Enterprises, SMEs, Government Agencies, Startups, Mid-Sized Enterprises, Multinational Corporations, Critical Infrastructure, Others).
Growth is primarily driven by ransomware attacks, sophisticated cyber threats, hybrid work environments, cloud adoption, regulatory compliance requirements, and the integration of AI-powered threat detection and automated incident response.
The endpoint detection and response (EDR) market is led by major manufacturers, including CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, and Secureworks
North America holds a 38.0% market share, supported by mature cybersecurity infrastructure, high enterprise security spending, established technology providers, stringent compliance requirements, and widespread adoption of advanced endpoint protection.
Key opportunities include cloud-based EDR, AI-driven automated threat response, managed EDR services for SMEs, AI-agent identity protection, and scalable security solutions for emerging digital infrastructure.
- המונחים:
- Sentinel One
- Microsoft Microsoft
- Palo Alto Networks
- Trellix
- Sophos
- Broadcom
- סיסקו סיסקו
- Trend Micro
- Vmware
- נקודת מבט
- פורטנט
- Bitdefender
- Cybereason
- Secureworks
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
דוחות שפורסמו לאחרונה
-
Apr 2026
3D פרופיל אופטי שׁוּק
גודל שוק פרופיל אופטי 3, נתח וניתוח דו"ח על ידי סוג (desktop 3d אופטי פרופיל, נייד 3d אופטי פרופילr), על ידי טכנולוגיה (טכנולוגיית מוקד, והתערבות אור לבן), על ידי תעשיית שימוש קצה (ניהול, מוסדות מחקר, רכב, חלל והגנה, מכשירים רפואיים, וגיאוגרפיה (צפון אמריקה, אירופה, כמו-pacific, 2031), מרכז אמריקה, 2031) ומרכזית, 2031
-
Apr 2026
המונחים: שׁוּק
גודל שוק החיישן העומק, דו"ח שיתוף וניתוח על ידי סוג (חיישנים עומק אינפרא אדום, חיישנים בזמן טיסה (tof), חיישני ראיית סטריאו, חיישני אור מובנים, עומק אודיו), על ידי יישום (automotive, רובוטיקה, משחקים, אלקטרוניקה צרכנית, אוטומציה תעשייתית, בריאות, אבטחה ועקב, אחרים), על ידי משתמשי קצה (יצרנים קטרים, חברות אלקטרוניקה צרכניות, שירותי בריאות, חברות אבטחה תעשייתיות, חברות אבטחה, מערכות אבטחה, מערכות אבטחה אירופיות, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות יחסים, מערכות אבטחה, מערכות יחסים, מערכות יחסים, מערכות יחסים, 2031 מרכזיות, חברות, חברות, רשתות, רשתות, חברות, צפון-אמריקה, צפון, צפון, רשתות, רשתות, צפון, חברות, חברות, חברות, רשתות, רשתות, צפון-אפ) ומזרחיות, 2031, צפון-קוריאניות, צפון-קוריאניות, גיאוגרפיות, צפון-קוריאניות, רשתות, חברות, צפון-קוריאניות, צפון-מזרחיות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-אמריקה
-
Apr 2026
ייצור דיגיטלי שׁוּק
גודל שוק הייצור הדיגיטלי, דו"ח שיתוף וניתוח על ידי רכיב (hardware, תוכנה ושירותים), על ידי טכנולוגיה (robotics, 3d הדפסה, אינטרנט של דברים (iot), ואחרים), על ידי יישום (automotive, תחבורה, חלל והגנה, אלקטרוניקה צרכנית, מכונות תעשייתיות ואחרים), על ידי תהליך (עיצוב מבוסס מחשב, סימולציה מבוססת מחשב, ניתוח חזותי, ואחרים), כמו גיאוגרפיה מרכזית, 2031 מרכז, מזרחה, מזרחה, מזרחה, ומזרחה, מזרחה, מרכזית, 2031 מרכזית, מרכזית, מרכזית, מרכזית, 2031 מרכזית (מרכזית, מרכזית, 2031 מרכזית, מזרחה, מזרחה, צפון אמריקה, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכז (מרכזית (מרכזית, מרכזית, מרכזית, 2031 מרכזית, מרכזית, 2031 מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכז (תכנון, מערכת אקולוגיה, מרכז (תכנון מחשב, 2031 מרכז (תכנון, מרכז סימולציה מבוססת מחשב, 2031 מרכז סימולציה מבוססת מחשב, 2031 מרכז (
-
Apr 2026
שירותי ויזה דיגיטלית שׁוּק
גודל שוק שירותי ויזה דיגיטלית, דו"ח שיתוף וניתוח על ידי סוג (מטיילים בודדים, מטיילים קבוצתיים), על ידי יישום (tourism, נסיעות עסקיות, אחרים), וגיאוגרפיה (צפון אמריקה, אירופה, asia-pacific, אמצע מזרח ואפריקה, דרום ומרכז אמריקה), 2021 - 2031