
המונחים: intrusion Detection and Prevention Systems squad Size & Forecast:
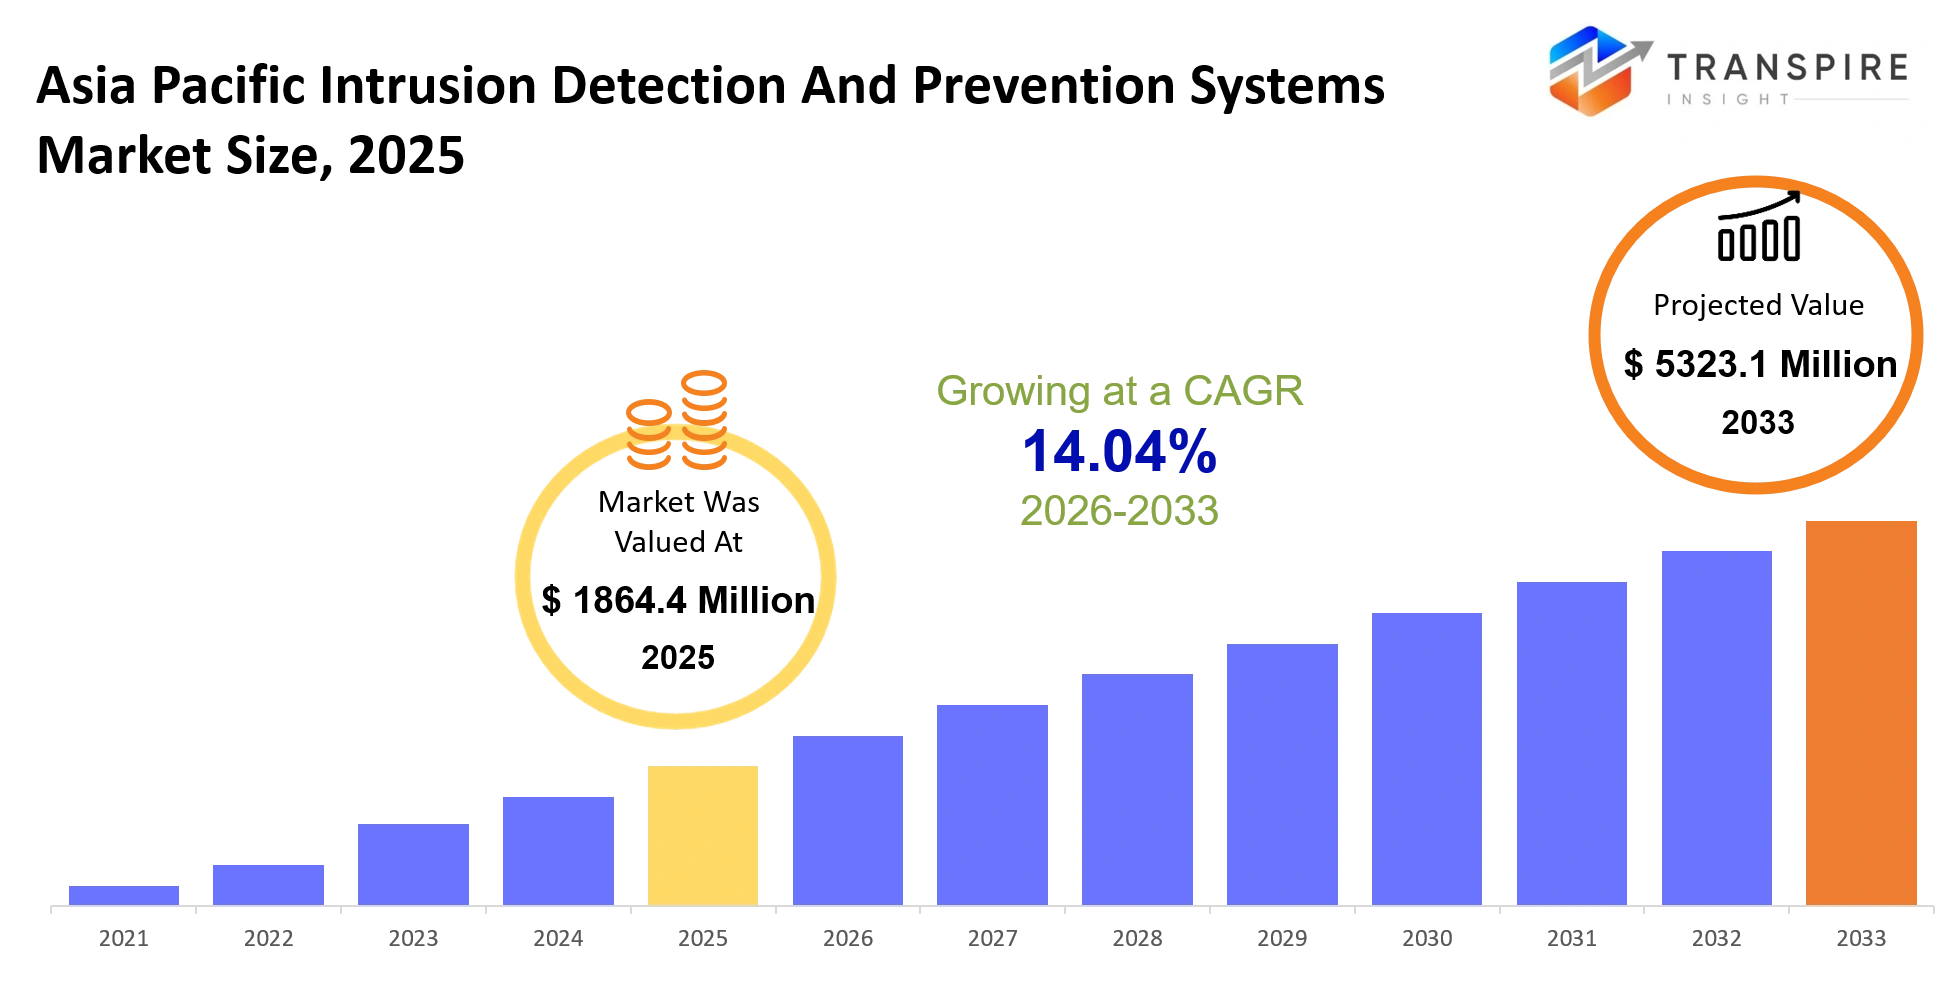
- קידוד Intrusion Detection and Prevention Systems מאופיין בגודל 2025: USD 1864.4 מיליון
- המונחים: intrusion Detection and Prevention Systems 2033:USD 5323.1 מיליון
- המונחים: intrusion Detection and Prevention Systems mite CAGR 14.04%
- המונחים: intrusion Detection and Prevention Systems משלוחים: על ידי Component (Hardware, Software, Services, Managed Services, Professional Services, Support Services, Consulting Services), אחרים); על ידי תנאי ניהול (Cloud- Based, On-Premise, Hybrid, Virtual Appliances, Network-based, Host- Based, Wireless-based, אחרים); על ידי Enterprise Size (Large Enterprises, Mediums, Enterprises, ארגונים קטנים, ארגונים, ממשלות, סטארט-אפ, סטארט-אפ, סטארט-אפ, סטארט-אפ, מוסדות חינוך, סטארט-אפ, תוכניות, מוסדות חינוך, מוסדות חינוך, תוכניות, תוכניות, תוכניות, תוכניות, תוכניות, תוכניות, מוסדות חינוך, תוכניות חינוכיים, תוכניות, תוכניות, תוכניות, תוכניות, מוסדות חינוך ו-אפ, מוסדות אחרים ו-אפ, מוסדות חינוך ו-טק, מוסדות חינוך, תוכניות, מוסדות חינוך ו-טכנולוגיים, מוסדות חינוך ו-טכנולוגיים, מוסדות חינוך אחרים, חברות אחרים, מוסדות אחרים, חברות אלקטרונים, יישומים אחרים, מערכות הפעלה).
ללמוד עוד על הדוח הזה,  להורדה Free Sample Report
המונחים: intrusion Detection and Prevention Systems mitd summary
מערכות זיהוי ומניעתן של מערכות מניעת זיהוי ומניעתן הוערך ב- USD 1864.4 מיליון בשנת 2025. צפוי להגיע ל-USD 5323.1 מיליון ב-2033. זהו CAGR של14.04% במהלך התקופה.
בשוק אסיה פסיפיק עבור Intrusion Detection and Prevention Systems, זה סוג של עסקה גדולה לשמירה על רשתות ארגוניות, מערכות בקרה תעשייתיות ותשתיות ענן בטוחות מפני כניסה לא מורשית, כופר, ואלה מהתקפות סייבר מתואמות שנדמה כי לא מפסיקות. על פני ייצור, לוגיסטיקה, בנקאות, טלקום ואנרגיה, הרעיון הוא שמערכות אלה רואות תנועה ברשת כפי שקורה, ואז חוסמות התנהגות חשודה מיד. אז זה יכול לעצור את ההפרעה לפני שהיא באמת בעיטות, וגם עוזר למנוע מידע רגיש להיפגע בתהליך.
מה שמעניין הוא איך השוק השתנה בחמש השנים האחרונות. ארגונים רבים עברו מהמחשבות הביטחוניות הישנות בסגנון היקפי, ולעבור לאדריכלות לגילוי איומים בענן, בתוספת ארכיטקטורות לזיהוי איומים של בינה מלאכותית. מהלך זה קיבל דחיפה מהירה יותר לאחר שעבודה מרחוק הפכה נפוצה, ולאחר אירועי כופר גדולים ופרופיל גבוה שפגעו בתשתיות קריטיות במהלך ואחרי תקופת COVID-19. בנוסף לכך, ממשלות ברחבי אסיה פסיפיק הפחיתו גם את דרישות ציות אבטחת הסייבר לבנקים, ומפעילים תעשייתיים. זה בעצם הכריח עסקים לרענן את מסגרות האבטחה שלהם, גם אם זה לא היה מתוכנן כל כך מהר.
ועכשיו, מכיוון שהתקפות סייבר הופכות ליותר אוטומטיות ולהישאר בסביבה יותר זמן, ארגונים משלמים יותר ויותר עבור פלטפורמות זיהוי ותגובה משולבות. זה גם אומר הכנסות חוזרות לטווח ארוך של ספקים, באמצעות שירותי אבטחה מנוהלים ומודלים של פריסה מבוסס מנויים, וזה נשמע קצת משעמם אבל זה באמת חשוב עבור תקציב.
תובנות שוק המפתח
- סין באמת עיצבה את שוק הזיהוי והמניעה של אסיה פסיפיק, ותפסה קרוב ל-34% מניות ב-2025, בעיקר בשל מספר רב של דוחי דיגיטציה ארגוניים. יפן עדיין שמרה על פרוסה בולטת למדי, בתמיכת חברות אבטחת סייבר תעשייתיות חזקות יותר בכל רכב, אלקטרוניקה ואפילו תשתיות קריטיות, במיוחד עד 2024-2025. הודו נראית כמו ההימור האזורי הגדל במהירות של עד 2032, שכן אימוץ ענן ממשיך לעלות, השקעות אבטחת פינטק ממשיכות לטפס, ותוכניות טרנספורמציה דיגיטלית בראשות הממשלה ממשיכות להתגלגל.
- בינתיים, מדינות דרום מזרח אסיה מתחילות לראות דרישה חדשה עבור שירותי מניעת חדירה מנוהלים על פני טלקום, בנקאות ומסחר אלקטרוני, פחות או יותר. במונחים של טכנולוגיה, מערכות זיהוי פולשניות מבוססות רשת נשארות על גבי, עם כ-41% נתח הכנסות בשנת 2025, קשורה בעיקר לצרכי ניטור תעבורה רחבים. פריסה מבוססת ענן הפכה לחלק השני בגודלו, שכן ארגונים עברו עומסי עבודה לקראת מתקני ענן היברידיים ורב-תעשייתיים.
- פלטפורמות למניעת חדירה מופעלות על ידי AI צפויות להראות את הצמיחה המהירה ביותר בין 2026 ל-2032, שכן הן יכולות לסכן מודיעין ופעולות קשורות. שירותי אבטחה מנוהלים גם יש מתחים רציניים בקרב SMEs, כי הם רוצים פחות מישול תפעולי ויציב, מתמשך אבטחת סייבר. בשנת 2025, שירותים פיננסיים בנקאיים ושימוש בביטוח היוו כמעט 29% מההכנסות בשוק החדירה של אסיה פסיפיק ומניעת מערכות. עבור שירותי הבריאות, רולטים אבטחת סייבר זינקו הרבה לאחר שהבתי חולים הרחיבו את שיאי המטופלים הדיגיטליים, בנוסף למערכת האקולוגית של מכשירים רפואיים מחוברים במהלך 2023-2025.
מהם נהגי המפתח, מחוסנים והזדמנויות ב-Aquare Intrusion Detection and Prevention Systems קידוד?
נהג הצמיחה החזק ביותר ב-Placeing Intrusion Detection and Prevention Systems , ההרחבה המהירה של בנקאות דיגיטלית מחשוב ענן, וכן תשתיות ארגוניות מחוברות לאחר 2020. תקריות כופר גדולות פוגעות ברשתות טלקום ובמוסדות פיננסיים ברחבי הודו, יפן ודרום מזרח אסיה הבהירו די ברור היכן שהגדרות אבטחה ישנות יותר חלשות. לכן ארגונים היו צריכים לחדש את ארכיטקטורת הגנת הרשת שלהם ולא לאט. ממשלות לאחר מכן התגלגלו כללים נוקשים יותר של תאימות לאבטחת סייבר יחד עם המנדטים להגנה על נתונים, במיוחד עבור תשתיות קריטיות וכן שירותים פיננסיים. השינוי הזה באמת דחף את ההוצאות על מערכות למניעת חדירה של AI, שירותי זיהוי מנוהלים ופלטפורמות מודיעין איומים בזמן אמת. בנוסף לכך, דגמי פריסת סייבר מבוססי מנויים הפחיתו את תנודות הכניסה, כך ספקים יכולים להמשיך להרוויח הכנסות חוזרות של שירות, בעוד אימוץ עלה אפילו בקרב ארגונים בינוניים.
עם זאת, האיפוק המבני הגדול ביותר הוא המחסור המתמשך של אבטחת סייבר מתקדמת יודע כמה על פני כלכלות מתפתחות באסיה פסיפיק. מערכות למניעת חדירה זקוקות להתבוננות מתמשכת, ניתוח איומים ושילוב הדוק עם תשתיות ארגוניות מבולגנות, אך צינורות הכישרון המקומיים נשארים דקים עבור פריסה רחבה. הרבה מפעלי ייצור, ומוסדות ציבור עדיין מנהלים רשתות טכנולוגיות תפעוליות ישנות יותר, שאינן תואמות אדריכלות אבטחת סייבר מודרנית. שילוב מערכת יכול גם להפוך לתשתיות יקרות, עם קווי זמן פריסה ארוכים יותר שדוחפים תקציבים. פער כישרון והתאמה זה מאט את תוכניות המודרניזציה, והוא בסופו של דבר מדכא הכנסות פוטנציאליות בשוק, במיוחד בתוך תעשיות רגישות בעלות וחברות קטנות יותר.
אינטליגנציה המבוססת על בינה מלאכותית ותשתית אבטחה של 5G, נראית כמו הדלת המוצקה ביותר לטווח ארוך של התרחבות. מפעילי טלקום בסין, דרום קוריאה והודו משקיעים כסף רציני בפלטפורמות ניטור רשת שיכולות להגן על מיליארדי מכשירים מקושרים, ומטפלים גם בזרמי תנועה מבוזרים. במקביל, מחשוב קצה ממשיך להתפשט ואינטרנט תעשייתי של פריסות דברים מוגדלים, אשר לאחר מכן מניע את הצורך במערכות למניעת חדירה עצמית יותר. מערכות אלה צריכות לזהות ולבודד פעילות חשודה בזמן אמת ללא צורך בתגובה אנושית.
מה ההשפעה של אינטליגנציה מלאכותית הייתה על גילוי ומניעת מערכות מניעה?
אינטליגנציה מלאכותית וטכנולוגיות דיגיטליות מקצה גבוה מעצבים מחדש מערכות זיהוי ומניעה ברחבי אסיה פסיפיק, סוג של על ידי אוטומציה של חלק מעקב הרשת, להאיץ את הערכת האיום, ולהפוך את תגובת הסייבר ליתר דיוק. בפועל, ארגונים רבים מגלגלים מערכות בקרה מונעות בינה מלאכותית ששומרות על התנהגות משתמשי תעבורה ברשת, ופעילות נקודת קצה, ללא צורך כל כך הרבה דחיפה ידנית. ספקי טלקום גדולים וחברות פיננסיות מסתמכים גם על פלטפורמות מודיעין איומים אוטומטיים כדי לזהות דפוסי תנועה מפוקפקים ולאחר מכן לבודד ברגע שהמכונות נראות פגועות. בסך הכל, גישה זו משבשת את השקיפות התגובה ותומכת בהמשכיות התפעולית על פני הגדרות תשתית דיגיטליות ענקיות.
מודלים של למידת מכונות הם יותר ויותר חיזוק אבטחת סייבר חיזוי. מנועי ניתוח מתקדמים יותר מונים באמצעות התנהגות התקפה ישנה, דפוסי גישה יוצאי דופן, ואי סדרי רשת שונים, כדי לצפות לאיומים סייבר סבירים לפני שהם גורמים לכל הפרעה תפעולית אמיתית. מספר ארגונים ביפן, סינגפור ודרום קוריאה אמרו כי הם ראו פחות התראות חיוביות כוזבות ואירוע מהיר יותר, לאחר ש-AI אפשרה ניתוח אבטחה הפך לחלק מערערמת הארגון שלהם. גילוי איומים חיזוי תומך גם באספקת תאימות, ויכול להוריד את הוצאות ניהול הסייבר מכיוון שמשימות ניטור חוזרות מטופלות באופן אוטומטי, ולא על ידי אנשים, יום אחרי יום.
עם זאת, החיסרון מגיע עם מחסומים, במיוחד אלה עלויות שילוב מעצבנות. הרבה צמחים תעשייתיים ורשתות המגזר הציבורי ממשיכים בתשתיות מורשת, אשר לא באמת משחק טוב עם פלטפורמות אבטחה מודרניות של בינה מלאכותית. בנוסף לכך, נתוני אימון אבטחת סייבר מוגבלים, על פני סביבות הפעלה מקומיות מנוהלות, יכולים להפחית את איכות החיזוי, בעיקר על דפוסי התקפה ספציפיים באזור וניתוח מודיעין איומים רב לשוני.
שוק מפתח מגמות
- האנטרפרייזs החלו לעבור ממודלי אבטחה ממוקדים בחומרה לפלטפורמות למניעת חדירה לענן, לאחר שהדברים ההיברידיים של כוח העבודה המואצים ברחבי אסיה פסיפיק, וזה היה לאחר 2021.
- סין ויפן הפחיתו את הכללים סביב אבטחת סייבר תשתיות קריטיות, בין 2022 ל-2025, אשר דחפה יותר הוצאות ארגוניות על מערכות ניטור בלתי פוסקות של איומים ברשת.
- בינתיים, מפעילי טלקום התגלגלו AI מונע זיהוי חדירה רחבה יותר לאחר צמיחה של 5G מנויים הפכה את פני השטח של התקפת הרשת רחב יותר, ברחבי הודו, דרום קוריאה וחלקים מדרום מזרח אסיה.
- חברות ייצור גם הגדילו את תקציבי אבטחת סייבר של טכנולוגיה מבצעית לאחר שתקריות כופר ספגו מוליכים למחצה ומתקני ייצור אלקטרוניקה במהלך 2023 ו-2024.
- אימוץ שירותי אבטחה מנוהל זינק עבור ארגונים בינוניים, בעיקר בגלל שתמחור מנויים הפחית את התלות הגדולה בהוצאות תשתיות אבטחת סייבר גדולות.
- ארגונים פיננסיים עברו לעבר ניתוח התנהגותי בתוספת ארכיטקטורת אמון אפס, לאחר ש-API הובילה מערכות אקולוגיות בנקאיות הגבירו את החשיפה להתקפות סייבר מבוססות סודיות, במיוחד לאחר 2022.
- גם מערכות סיסקו ופורטינט הרחיבו את שותפויות הענן האזוריות, במטרה לשפר את יכולות המודיעין והתגובה של איומים מקומיים, פחות או יותר באותו כיוון.
- האנטרפרייזs קיימו הסתמכות אחורית על מערכות חומת אש בלבד, לאחר שפלטפורמות זיהוי משולבות הראו השפעה מהירה יותר של האירוע, וגם פחות התראות חיוביות כוזבות.
- סוכנויות ממשלתיות במקומות כמו סינגפור, הודו ואוסטרליה פרסמו פרויקטים של מודרניזציה לאחר אישורי ההקצאה של נתונים, בתוספת תקריות תקיפה של תשתיות ציבוריות.
- לבסוף, אינטגרציית איומים בקוד פתוח עלתה לאחר שארגונים ביקשו זיהוי מהיר יותר של פרצות יום אפס ודפוסי קוד זדוני ספציפיים לכל אזור.
המונחים: intrusion Detection and Prevention Systems, Segmentation
על ידי Component
חומרה פתרונות עדיין בסופו של דבר להיות עמוד השדרה של אבטחת רשת ארגונית, בעיקר עם מכשירים ייעודיים המטפלים בבדיקות תנועה ואיומים המסננים בצורה ישירה יותר. בנקים, מפעילי טלקום ומתקני ממשלה ממשיכים להשקיע בתשתיות אבטחת סייבר פיזיות, כי כללי תאימות הם קפדניים ונפח תעבורת הרשת הוא, בכנות, ענק. פלטפורמות תוכנה יש יותר מתחים לאחר הגירה בענן התפשטה על פני הרבה תעשיות אזוריות בין 2021 עד 2025. ניתוח AI-enabled, תגובה אוטומטית של איומים, ו ניטור מרכזי יחד סוגה מחזק את האופן שבו פריסות תוכנה מתגלגלות על פני סביבות דיגיטליות מורכבות אלה.
לאחר מכן החלו השירותים לקבל תשומת לב עקבית יותר, כי פעילות אבטחת סייבר הפכה קשה יותר על פני מערכות ארגוניות מבוזרות. שירותים מנוהלים גדלו גם בקרב ארגונים בינוניים שרוצים ניטור מתמשך ופחות יום עד היום מתח מבצעי. מצד שני, שירותים מקצועיים, שירותי ייעוץ, מגבה מאמצי הגירה בענן, שיפורים תאימות ותוכניות מודרניזציה של ארכיטקטורת סייבר. שירותי תמיכה נותרו גם בביקוש, שכן ארגונים רבים זקוקים לעדכונים מתמשכים, הערכות פגיעות וניהול אירועים מהיר, כך שהמשכיות העסקית לא משתבשת.
המונחים: Deployment Mode
פריסה מבוססת ענן, סוג של חדירה לשוק מתחזק לאחר שארגונים רבים המשיכו להרחיב פעולות מרוחקות, וכן תשתית לשיתוף פעולה דיגיטלית. מודל התמחור של המנוי, בתוספת ניהול מרכזי וגלגלים מדרגיים, נראה לשפר את הקבלה הכוללת בבנקאות, קמעונאית ו- IT, למרות היסוס הרגיל. הפריסה ההיברידית קיבלה גם יותר מומנטום, מכיוון שארגונים גדולים יותר רצו גמישות בענן, אך עדיין נאלצו לשמור על קיומם הקיים בהגנת תשתיות האתר במקום, אתם יודעים. לאחר מכן, תוכניות אבטחת סייבר ארגוניות עברו יותר ויותר לכיוון ניטור מאוחד על פני סביבות מבצעיות מבוזרות, ולא רק חלקים בודדים.
עם זאת, על פריסת הנחת היסוד נשאר רלוונטי עבור סוכנויות ממשלתיות, שירותים, ותעשיות מוסדרות, שבו כללים קפדניים להגנה על נתונים הופכים את התלות החיצונית פחות מושך, או רק מסוכן. מכשירים וירטואליים עזרו לדרך הרחבה יעילה ללא צורך בהשקעות חומרה ענקיות. בינתיים, מערכות מבוססות רשת שמרו על ביקוש חזק מאז ניתוח תנועה מרכזי נותן חשיפה טובה יותר על פני סביבות ארגוניות. פריסות מבוססות מארח, ואפילו אפשרויות מבוססות אלחוטיות, גדלות מדי על מערכות ייצור מחוברות, פעילות מרחוק של כוח העבודה, ותשתיות ניידות ארגוניות, שבהן חשוב כיסוי מעשי.
ללמוד עוד על הדוח הזה, להורדה Free Sample Report
על ידי Enterprise Size
ארגונים גדולים יצרו הוצאות סייבר משמעותיות, כי פעולות רב לאומיות יצרו פריסות רשת מורכבות עם חשיפה רבה יותר לתוכנות כופר וניסיונות גישה לא מורשים. במוסדות פיננסיים מסוימים, ספקי טלקום וחברות ייצור הפיצו את ההוצאות על פלטפורמות ניטור איומים משולבות, כלים אלה יכולים לתמוך בניתוח בזמן אמת על פני תשתיות מבוזרות, וזה באמת משנה עבור פעולות היומיום שלהם. ארגונים ממשלתיים גם נשענים על רכש אבטחת סייבר לאחר אירועים שמקדמים מערכות דיגיטליות ציבוריות ותשתיות חיוניות. לאחר מכן דחקה אימוץ מהיר יותר בסביבות תפעוליות העוסקות בנתונים פיננסיים ומנהליים רגישים.
חברות בינוניות צמחו בינתיים תקציבי אבטחת סייבר מכיוון שפלטפורמות האבטחה המבוססות על מנויים הורידו את כל חיכוך הפריסה ונתנו יותר הסתגלות מבצעית. ארגונים קטנים נטו לאמץ שירותי זיהוי מנוהלים כדי לכסות ידע פנימי מוגבל. סטארט-אפים ומוסדות חינוכיים הרחיבו את השימוש בכלים ניטור בענן, שכן פלטפורמות למידה דיגיטליות ושיתוף פעולה חיזקו את החשיפה והחשיפה לרשת. גישות מחירים גמישות, בתוספת שירותי ניטור מחוץ לקור חוץ עזרו לארגונים קטנים יותר לגשת ליכולות אלה מבלי להינעל לתוך תוכניות פנימיות כבדות.
תעשייה Vertical
BFSI שמרה על תרומת שוק חזקה מאוד, בעיקר משום שמערכות בנקאיות דיגיטליות, פלטפורמות תשלום סלולריות ושירותים פיננסיים המבוססים על API הפכו בסופו של דבר ל... כמו כן, מטרות עסיסיות לניסיונות של מתקפות סייבר. מוסדות פיננסיים החלו להתגלגל ב- AI-enabled Analytics ופלטפורמות ניטור התנהגותיות אגרסיביות יותר לאחר כמה מקרי כופר אזוריים להתעסק בעיבוד עסקאות בין 2022 ל- 2025. בינתיים IT ו טלקום מגזרים גם העלו את הוצאות הסייבר שלהם, במיוחד אחרי 5G רולטים גדולים והתרחבות תשתיות ענן התגלגלו ברחבי סין, הודו, יפן ודרום מזרח אסיה. בפועל, ניטור תעבורת רשת בזמן אמת ופעולות תגובה אוטומטיות הפכו לסוג חיוני, כדי להגן על סביבות נתונים ארגוניות גבוהות.
גם בריאות אוגילס, דחפה את מודרניזציה בתחום אבטחת הסייבר לאחר שבתי חולים הרחיבו את מערכות ניהול החולה הדיגיטלי, ותשתיות רפואיות מחוברות. ייצור אתרים, לעומת זאת, העמיקו את אבטחת הטכנולוגיה התפעולית בעקבות התקפות סייבר שקטעו את פעילות ייצור המוליכים למחצה והאלקטרוניקה ברחבי מזרח אסיה. סוכנויות ממשלתיות הגדילו את ההוצאות על מערכות ניטור מתקדמות, שכן מסגרות אבטחת סייבר לאומיות אילצו למעשה דרישות הגנה חזקות יותר לתשתיות ציבוריות. לבסוף, מפעילי אנרגיה ושירותים אימצו מערכות זיהוי מתקדמות יותר, כדי להגן על פעולות רשת חכמות וגם להפחית את הסיכון לשיבוש תפעולי, גם כאשר תשתיות תעשייתיות מחוברות.
מהם תיקי השימוש המרכזיים שמניעים את מערכות זיהוי מניעת זיהוי ומניעתן?
מוסדות פיננסיים, סוג של פעולה כמקרה השימוש העיקרי עבור מערכות זיהוי ומניעת חדירה ברחבי אסיה פסיפיק. פלטפורמות בנקאיות דיגיטליות יישומי תשלום ניידים, וזרימות עבודה בזמן אמת באמת זקוקות למעקב רשתי מתמשך כדי לחסום מאמצי כופר, מחיקת ניסיונות, וגם אלה תקריות גישה בלתי מורשמות שצצים מכל מקום. עם כללי אבטחת סייבר קפדניים העוברים בסין, סינגפור, יפן והודו, חברות ממשיכות להכניס כסף ליכולות חדשות יותר לגילוי איומים על האזור הארוך.
מפעילי Telecom וספקי שירותי ענן הם גם מדרגים את שידורי הסייבר על פני הגדרות 5G, סביבות מחשוב קצה ופעולות ענן מעורבות. אתרי ייצור, במיוחד, החלו לאמץ יותר לאחר התקפות סייבר גרמו להפרעות חמורות לתפוקה למחצה ולזרימות עבודה אוטומציה תעשייתית ברחבי מזרח אסיה. ארגוני בריאות, בינתיים, הידקו את גישות ניטור הרשת שלהם כך שרשומות של מטופלים דיגיטליים נשארים בטוח ומחוברים רפואיים לא בסופו של דבר מדליפות נתונים.
בנוסף לכך, תרחישים חדשים מופיעים סביב תשתיות עיר חכמות, מערכות תחבורה מחוברות ואינטרנט תעשייתי של דברים סביבות. AI מופעל ניתוח התנהגותי בתוספת פלטפורמות תגובה איומים אוטונומיים מקבל יותר תשומת לב, שכן ארגונים רוצים גילוי מהיר יותר של פרצות אפס יום ותיאום הדוק יותר נגד מתקפות סייבר המתפשטות על פני תשתיות דיגיטליות מבוזרות.
| דיווח על Metrics | פרטים |
| ערך השוק בשנת 2025 |
USD 1864.4 מיליון
ערך השוק ב-2026
2121.6 מיליון דולר
תחזית ההכנסות ב-2033
5323.1 מיליון דולר
קצב הצמיחה
CAGR של 14.04% מ-2026 עד 2033
בסיס השנה
2025
נתונים היסטוריים
2021 - 2024
תקופת חיזוי
2026 - 2033
דיווח כיסוי
תחזית הכנסות, נוף תחרותי, גורמי צמיחה ומגמות
היקף אזורי
אסיה פסיפיק (אינדיה, סין, יפן, אוסטרליה, דרום קוריאה, שאר אסיה פסיפיק)
חברת מפתח פרופיל
סיסקו, Palo Alto Networks, Fortinet, Check Point Software, IBM, Trend Micro, McAfee, Broadcom, Joiper Networks, Trellix, FireEye, Sophos, Darktrace, CrowdStrike, Sentinel One.
המונחים
דו"ח חופשי מותאם אישית (מדינה, אזורית וחלק). אפשרויות רכישה מותאמות אישית כדי לענות על צרכי המחקר המדויקים שלך.
דיווח Segment
על ידי Component (Hardware, Software, Services, Managed Services, Professional Services, Support Services, Consulting Services, Others); by Deployment Mode (Cloud-based, On-Premise, Hybrid, Virtual Appliances, Network-based, Host- Based, Wireless-based, Others); על ידי Enterprise Size (Large Enterprises, Mediums Energys, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprise
אילו אזורים מניעים את טכנולוגיית ה-Intrusion Detection and Prevention Systems למקם את הצמיחה?
סין מובילה את השוק האזורי, סוגה כי כללי אבטחת הסייבר הלאומיים יש הרבה יותר קשה לאחר כמה התקפות פגעו ברשתות פיננסיות, תשתיות ציבוריות ומתקנים תעשייתיים בין 2021 ל-2025. במקביל, גלגולי ענן גדולים, פריסת 5G מהירה, ומאמץ דיגיטציה ארגוני רציני דאגו שיש ביקוש יציב לפלטפורמות למניעת חדירה מתקדמות. זה מופיע בבירור בבנקאות, טלקום וייצור. בנוסף לכך, יוזמות מימון הסייבר הממשלתיות לא רק עזרו, היא גם עשתה תשתיות אבטחה מקומיות בוגרות, והיא העלתה את השטף של מערכות ניטור מבוססות בינה מלאכותית. יש גם מערכת אקולוגית מקומית די מוצקה, מפעילי טלקום, ספקי שירותי ענן, יצרני Semiconductor וחברות אבטחת סייבר קטנות פועלות יחד. אז הדומיננטיות האזורית ממשיכה להיות נתמך על ידי פרויקטים של מודרניזציה לטווח ארוך, ולא רק הוצאות קצרות טווח.
יפן היא התורנית השנייה בגודלה, אם כי השוק הוא קצת שונה מסין. ביפן צמיחה נוטה יותר על יציבות מבצעית ותכנון ארגוני לטווח ארוך, ולא על התרחבות דיגיטלית מהירה לבד. קבוצות ייצור גדולות, עסקי רכב ומוסדות פיננסיים ממשיכים להפעיל תקציבי אבטחת סייבר על מחזור יציב. המיקוד שלהם הוא בדרך כלל על רציפות תפעולית וגם על הגנת שרשרת האספקה, לא רק הטכנולוגיה הבזקית. ציפיות ציות חזקות, בתוספת גישות ניהול תאגידיות מוצקות, מסייעות לוודא שמערכות ניטור רשת מתפרסות באופן עקבי על פני תשתיות תעשייתיות. יפן גם מרוויחה מתשתית דיגיטלית בוגרת, תנודות נמוכות יותר במדיניות אבטחת סייבר, ודפוסי הוצאות ארגוניות יציבים למדי, כך שהיא נותרה מקור אמין להכנסות לטווח ארוך בשוק.
נראה שהודו מתפתחת, כשוק האזורי הצומח ביותר, במיוחד לאחר שהתשתית הדיגיטלית הגדולה באמת החלה להרים את המהירות. מאז סביב 2022, אימוץ ענן עלה, פינטק המשיך להתרחב, ואת התוכניות הלאומיות למודרניזציה של אבטחת סייבר צברה גם מערכת, סוג של אפקט דומינו. עם גלגולי מרכז נתונים מהירים, יותר תשתיות 5G, ומערכות אקולוגיות תשלום דיגיטליות הזדווגות, החשיפה הכוללת להתקפות כופר גדלה גם כן, יחד עם פרצות נתונים בקנה מידה גדול, הן סביבות ציבוריות ופרטיות. בנוסף לכך, יוזמות אבטחת הסייבר הממשלתיות מתקדמות יותר ויותר ארגונים נוטלים שירותי זיהוי מנוהלים, אשר בעצם פותחים דלתות לספקי אבטחה וספקי מודיעין של איומים מונעים על ידי בינה מלאכותית. אם זה יימשך, צריך להיות התרחבות מוצקה עבור משקיעים אבטחת סייבר וספקי טכנולוגיה, במיוחד אלה מכוונים לארגונים בינוניים בינוניים ומפעילי תשתיות דיגיטליות בין 2026 ל-2033.
מי הם שחקני המפתח בזיהוי מערכות מניעת זיהוי ומניעה, וכיצד הם מתחרים?
תחרות ברחבי אסיה פסיפיק intrusion זיהוי ומערכות מניעה היא עדיין סוג של מאוחד מתון, עם שחקני אבטחת סייבר גדולים לתפוס הרבה פריסות הארגון בבנקאות, טלקום, ממשלה וייצור. מאוחר יותר התחרות מרגישה פחות על ביצועי חומת האש של סטנדלון, יותר על ניתוח איומים מונע על ידי בינה מלאכותית, מבנה אבטחה מבוסס ענן, ונבנה ביכולת סוג פלטפורמה. הספקים הגדולים מנסים להחזיק בנתח באמצעות רכישות, שירותי אבטחה מנוהלים, ומערכות ענן אזוריות, בעוד שחברות אבטחת סייבר מקצועיות קטנות יותר בוחרות תאוצה כי תגובת האירוע שלהן מהירה יותר וגילוין אוטומטי יותר. ארגונים רבים כיום רוצים מערכת אקולוגית אבטחה מאוחדת אחת המשלבת הגנה מקצה לקצה, ניטור רשת, מודיעין איומים וציות לקצב תפעולי אחד.
מערכות סיסקו מציגות שילוב חזק של רשתות רשת ארגוניות ותאימות תשתיות רחבות, במיוחד על פני טלקום והגדרות ממשלתיות. העניבה העמוקה יותר בין חומרת רשת וניתוח אבטחה מעניקה לסיסקו קצת קצה כשמדובר בטיפול בעסקאות בנפח גבוה, כמו בפועל. Palo Palo Palo אלטו רשתות נשען קשה לגילוי איומים, אבטחת ענן ומנגנוני תגובה אוטומטיים. חלק מהרכישות האחרונות שמתמקדות בתשתיות אבטחה של בינה מלאכותית סוג של שינוי פלטפורמה ולהגדיל את ההגנה לסביבות בינה מלאכותית אוטונומיות. במקום זאת, פורטינט מבחין באמצעות עלות יעילה של מכשירי אבטחה משולבים, שנראה כי הם נוחתים היטב עם ארגונים בינוניים בגודל ובפעילות מבוזרת ברחבי דרום מזרח אסיה.
CrowdStrike עדיין דוחף קדימה עם הגנת נקודות קצה ענן וניתוח התנהגותי מבוסס Ai, עשוי להתאים תשתיות כוח העבודה היברידית פחות או יותר. הרחבת הענן האזורית, יחד עם הוצאות הריבונות של נתונים, סייעה להשתלט על מגזרים מוסדרים מאוד שבו אנשים מטפלים בנתונים תפעוליים רגישים. בינתיים, Trend Micro יש נקודה מוצקה ברחבי יפן ומרבית אסיה פסיפיק על ידי שימוש במודיעין איומים מקומי, התמחות בתחום אבטחת סייבר תעשייתית, בתוספת ידע בעולם האמיתי להגן על עומסי ענן ארגוניים. Check Point Software Technologies ממשיכה להתחרות על ידי נשענת על ניהול מדיניות מרכזי ואדריכלות אבטחת סייבר כבדה, המשמשת הרבה מעבר למוסדות פיננסיים ולסביבות תשתית ציבורית.
רשימת החברה
- סיסקו סיסקו
- Palo Alto Networks
- פורטנט
- עקבו אחרי Point Software
- IBM
- Trend Micro
- מקאפי
- Broadcom
- רשתות Joiper
- Trellix
- אשאיי
- Sophos
- Darktrace
- המונחים:
- Sentinel One
התפתחות חדשה חדשות News
באפריל 2026 הכריזה Palo Alto Networks על כוונתה לרכוש את פורטקי. הרכישה חיזקה את יכולות האבטחה של AI Gateway עבור סוכני AI אוטונומיים והרחיבה את תשתית הגנת עסקאות AI.
מקור:כתובת URL (פאלו אלטו רשתות)
באפריל 2026, Palo Alto Networks השלימה את רכישת קובי. העסקה הציגה יכולות אבטחה של Agentic Endpoint שנועדו לאבטח נקודות קצה של ארגונים מונעים על ידי AI וסביבות קידוד אוטונומיות.
מקור:כתובת URL (פאלו אלטו רשתות)
במרץ 2026 השיקה CrowdStrike את יכולות האבטחה של פלטפורמת פלקון AI. ההשקה הרחיבה את גילוי האיום בריצה, AI Agent ממשל והגנה ברמת הקצה על פני סביבות ענן ו- SaaS.
מקור:כתובת URL (CrowdStrike)
אילו תובנות אסטרטגיות מגדירות את עתידם של מערכות זיהוי מניעת זיהוי ומניעתן?
השוק נראה נעים מבחינה מבנית לפלטפורמות אבטחת סייבר אוטונומיות המבוססות על בינה מלאכותית שיכולות למצוא, להסתכל פנימה, ולהגיב לאיומים עם התערבות אנושית מינימלית למדי. בחמש עד שבע השנים הבאות, הדבר כולו ימשיך להידחף על ידי ההתרחבות המהירה של תשתיות הענן, האינטרנט התעשייתי של דברים פריסות, וגם על ידי כמה מבוזר פעולות ארגוניות רבות נעשו. יש סיכון נוסף כי הוא קצת פחות גלוי, אשר גדל ההסתמכות על קבוצה קטנה של ספקי פלטפורמת אבטחת סייבר גלובלית. אם השוק יהיה מרוכז מדי, זה יכול להפוך לנקודה חלשה תפעולית, כמו, אם תזרים פלטפורמה להתרחש, או אם הלחץ התמחור עולה, או אם קונפליקטים רגולטוריים מופיעים, אז מערכות אקולוגיות ארגוניות בתעשיות מרובות עלולות להידרדר באותו זמן.
במקביל, הזדמנות מתפתחת מופיעה סביב ביטחון מגן עבור סוכני AI, מערכות מחשוב קצה, תשתיות תעשייתיות מחוברות ברחבי הודו ודרום מזרח אסיה. יותר השקעות אזוריות במרכזי נתונים, תשתיות 5G ושירותים פיננסיים דיגיטליים מדלקים את הביקוש למודיעין איומים מקומי ועיצוב אבטחה ראשון. חברות המנסות להיכנס לחלל זה כנראה יעשו טוב יותר על ידי מערכות אקולוגיות פלטפורמה משולבות - שילוב שירותי אבטחה מנוהלים, ניתוח בינה מלאכותית, ו ניטור ענן - במקום להסתמך אך ורק על מוצרי אבטחה ברשת עמידה.
שם מקור: Intrusion Detection and Prevention Systems PSK
על ידי Component
- חומרה
- תוכנה
- שירותים
- ניהול שירותים
- שירותים מקצועיים
- שירותי תמיכה
- שירותי ייעוץ
- אחרים
המונחים: Deployment Mode
- מבוסס ענן
- On-Premise
- היברידית
- Virtual Appliances
- רשת מבוססת
- בנייה מבוססת
- מבוסס Wireless
- אחרים
על ידי Enterprise Size
- ארגונים גדולים
- עסקים בינוניים
- עסקים קטנים
- ארגונים ממשלתיים
- סטארטאפים
- מוסדות חינוך
- אחרים
תעשייה Vertical
- BFSI
- IT & Telecom
- בריאות בריאות
- ממשלה
- קמעונאי
- ייצור
- אנרגיה וסובלנות
- אחרים
שאלות נפוצות
מצא תשובות מהירות לשאלות הנפוצות ביותר.
היקף שוק החדירה והמניעה של אסיה פסיפיק צפוי לשוק יהיה 5323.1 מיליון דולר ב-2033.
על ידי Component (Hardware, Software, Services, Managed Services, Professional Services, Support Services, Consulting Services, Others); by Deployment Mode (Cloud-based, On-Premise, Hybrid, Virtual Appliances, Network-based, Host- Based, Wireless-based, Others); על ידי Enterprise Size (Large Enterprises, Mediums Energys, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprises, Enterprise.
מרכזי אסיה פסיפיק Intrusion ו- Prevention Systems שחקנים הם סיסקו, Palo Alto Networks, Fortinet, Check Point Software, IBM, Trend Micro, McAfee, Broadcom, Janiper Networks, Trellix, FireEye, Sophos, Darktrace, CrowdStrike, CrowdStrike, Sentinel One.
שוק החדירה והמניעה של אסיה פסיפיק הוא USD 1864.4 מיליון בשנת 2025.
אסיה פסיפיק Intrusion and Prevention Systems Market CAGR הוא 14.04% מ 2026 עד 2033.
- סיסקו סיסקו
- Palo Alto Networks
- פורטנט
- עקבו אחרי Point Software
- IBM
- Trend Micro
- מקאפי
- Broadcom
- רשתות Joiper
- Trellix
- אשאיי
- Sophos
- Darktrace
- המונחים:
- Sentinel One
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
דוחות שפורסמו לאחרונה
-
Apr 2026
3D פרופיל אופטי שׁוּק
גודל שוק פרופיל אופטי 3, נתח וניתוח דו"ח על ידי סוג (desktop 3d אופטי פרופיל, נייד 3d אופטי פרופילr), על ידי טכנולוגיה (טכנולוגיית מוקד, והתערבות אור לבן), על ידי תעשיית שימוש קצה (ניהול, מוסדות מחקר, רכב, חלל והגנה, מכשירים רפואיים, וגיאוגרפיה (צפון אמריקה, אירופה, כמו-pacific, 2031), מרכז אמריקה, 2031) ומרכזית, 2031
-
Apr 2026
המונחים: שׁוּק
גודל שוק החיישן העומק, דו"ח שיתוף וניתוח על ידי סוג (חיישנים עומק אינפרא אדום, חיישנים בזמן טיסה (tof), חיישני ראיית סטריאו, חיישני אור מובנים, עומק אודיו), על ידי יישום (automotive, רובוטיקה, משחקים, אלקטרוניקה צרכנית, אוטומציה תעשייתית, בריאות, אבטחה ועקב, אחרים), על ידי משתמשי קצה (יצרנים קטרים, חברות אלקטרוניקה צרכניות, שירותי בריאות, חברות אבטחה תעשייתיות, חברות אבטחה, מערכות אבטחה, מערכות אבטחה אירופיות, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות אבטחה, מערכות יחסים, מערכות אבטחה, מערכות יחסים, מערכות יחסים, מערכות יחסים, 2031 מרכזיות, חברות, חברות, רשתות, רשתות, חברות, צפון-אמריקה, צפון, צפון, רשתות, רשתות, צפון, חברות, חברות, חברות, רשתות, רשתות, צפון-אפ) ומזרחיות, 2031, צפון-קוריאניות, צפון-קוריאניות, גיאוגרפיות, צפון-קוריאניות, רשתות, חברות, צפון-קוריאניות, צפון-מזרחיות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-קוריאניות, צפון-אמריקה
-
Apr 2026
ייצור דיגיטלי שׁוּק
גודל שוק הייצור הדיגיטלי, דו"ח שיתוף וניתוח על ידי רכיב (hardware, תוכנה ושירותים), על ידי טכנולוגיה (robotics, 3d הדפסה, אינטרנט של דברים (iot), ואחרים), על ידי יישום (automotive, תחבורה, חלל והגנה, אלקטרוניקה צרכנית, מכונות תעשייתיות ואחרים), על ידי תהליך (עיצוב מבוסס מחשב, סימולציה מבוססת מחשב, ניתוח חזותי, ואחרים), כמו גיאוגרפיה מרכזית, 2031 מרכז, מזרחה, מזרחה, מזרחה, ומזרחה, מזרחה, מרכזית, 2031 מרכזית, מרכזית, מרכזית, מרכזית, 2031 מרכזית (מרכזית, מרכזית, 2031 מרכזית, מזרחה, מזרחה, צפון אמריקה, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכז (מרכזית (מרכזית, מרכזית, מרכזית, 2031 מרכזית, מרכזית, 2031 מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכזית, מרכז (תכנון, מערכת אקולוגיה, מרכז (תכנון מחשב, 2031 מרכז (תכנון, מרכז סימולציה מבוססת מחשב, 2031 מרכז סימולציה מבוססת מחשב, 2031 מרכז (
-
Apr 2026
שירותי ויזה דיגיטלית שׁוּק
גודל שוק שירותי ויזה דיגיטלית, דו"ח שיתוף וניתוח על ידי סוג (מטיילים בודדים, מטיילים קבוצתיים), על ידי יישום (tourism, נסיעות עסקיות, אחרים), וגיאוגרפיה (צפון אמריקה, אירופה, asia-pacific, אמצע מזרח ואפריקה, דרום ומרכז אמריקה), 2021 - 2031