
Marché des Royaume-Uni Sécurité définitive par le logiciel Taille et prévisions :
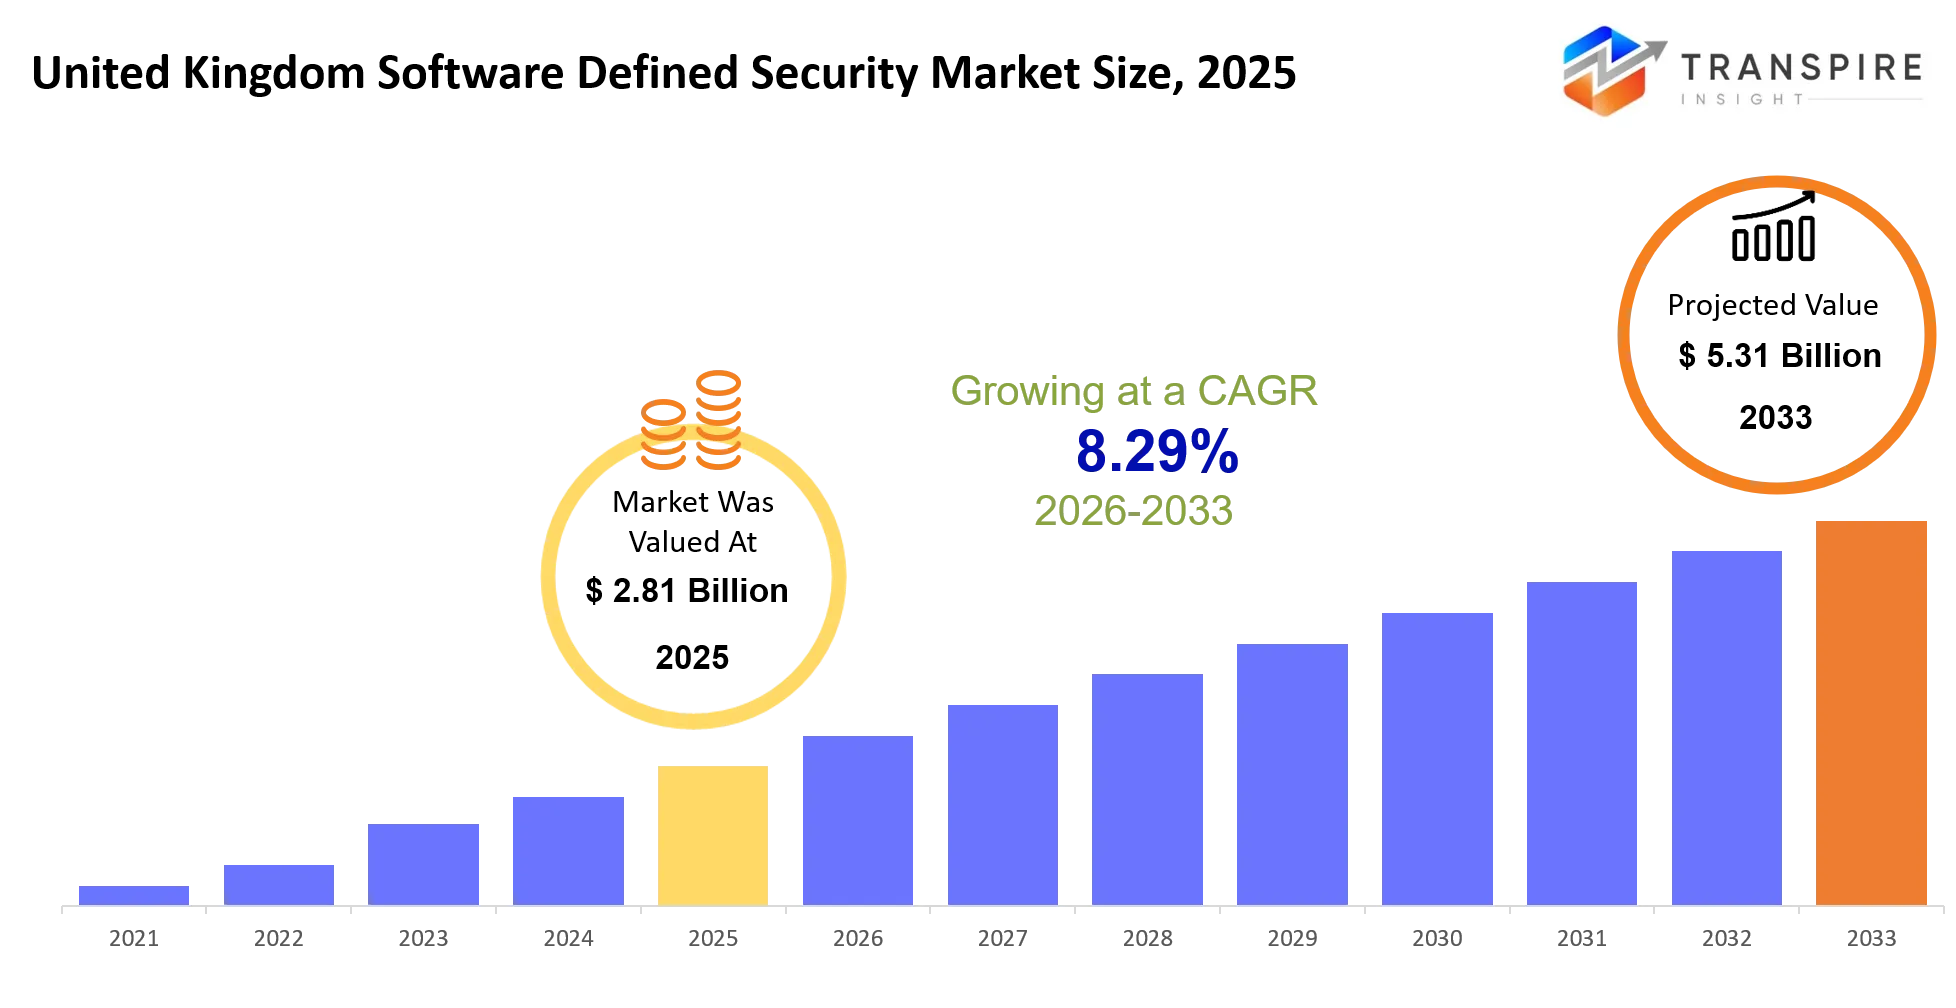
- Marché des Royaume-Uni Sécurité définitive par le logiciel Taille 2025: USD 2,81 Million
- Marché des Royaume-Uni Sécurité définitive par le logiciel Taille 2033: USD 5,31 Million
- Marché des Royaume-Uni Sécurité définitive par le logiciel CAGR: 8,29 %
- Marché des Royaume-Uni Sécurité définie par le logiciel Segments: Par Type de solution (Périmètre défini par logiciel, Logiciel de sécurité réseau, Plateformes de sécurité Cloud, Gestion d'identité et d'accès, Sécurité Zero Trust, Plateformes de sécurité AI, Autres); Par déploiement (Sécurité sur site, Sécurité sur site, Sécurité hybride, Plateformes de sécurité SaaS, Autres); Par application (BFSI, Santé, Gouvernement, Informatique et Télécom, Détail, Fabrication, Autres); Par taille d'entreprise (Grandes entreprises, PME, Startups, Autres)
Pour en savoir plus sur ce rapport,  Télécharger le rapport d'échantillon gratuit
Marché des Royaume-Uni Sécurité définitive par le logiciel Résumé
Le Marché des Royaume-Uni Sécurité définit par le logiciel a été évalué à 2,81 milliards de dollars en 2025. Il devrait atteindre 5,31 milliards de dollars d'ici 2033. C'est un TCAC de 8,29 % sur la période.
Le Marché des Royaume-Uni Sécurité définit par le logiciel a été évalué à environ 2,81 milliards de dollars en 2025, et il est toujours en expansion. Beaucoup d'entreprises s'éloignent des conceptions de sécurité centrées sur le matériel, vers des plates-formes logicielles qui peuvent protéger la charge de travail du cloud, les utilisateurs distants, les réseaux de branche, et fondamentalement les configurations informatiques hybrides, toutes à partir d'une seule couche de contrôle centralisée. En termes réels, la sécurité définie par les logiciels permet aux organisations d'appliquer des politiques de sécurité constantes dans des environnements numériques dispersés, mais sans s'appuyer sur un tas d'appareils autonomes distincts ou des appareils à usage unique.
Au cours des cinq dernières années, le marché a également commencé à s'éloigner de la défense du réseau uniquement dans le périmètre et vers des stratégies plus mélangées comme Secure Access Service Edge, SASE, Zero Trust et cloud native security frameworks. Ce changement s'est accéléré après que le travail à distance ait été adopté à grande échelle, et aussi lorsque les incidents liés aux ransomwares ont éclaté, en particulier dans les infrastructures essentielles, les services financiers et les organisations du secteur public. Parallèlement, un plus grand nombre de déploiements multicloud ont modifié les attentes en matière de sécurité. Cela pousse les entreprises vers des modèles de protection automatisés dirigés par des politiques. Et lorsque les entreprises relocalisent des applications et des données dans des espaces cloud, les équipes de sécurité finissent par avoir besoin de plateformes évolutives qui réduisent les tracas opérationnels, tout en renforçant la visibilité. Ce changement apparaît donc comme des budgets plus solides pour les pare-feu définis par les logiciels, la segmentation du réseau, l'orchestration de sécurité et les plates-formes de détection de menaces à travers le Royaume-Uni, assez directement.
Principales perspectives du marché
- En 2025, le Marché des Royaume-Uni Sécurité définitive par le logiciel, qui a dépassé les 2,8 milliards de dollars des États-Unis, a été poussé par la migration du cloud, le déploiement de Zero Trust et le besoin quotidien de protection hybride de la main-d'œuvre, ce qui est une sorte de problème.
- L'Angleterre représentait environ 72 % des dépenses du Royaume-Uni en matière de cybersécurité en 2025, principalement parce qu'elle a une forte concentration de services financiers et de centres de données d'entreprise.
- Londres est toujours le principal pôle régional, et elle continue à prendre de l'élan grâce à la demande dans les secteurs bancaire, des assurances, du secteur public et des entreprises technologiques, oui.
- L'Écosse montre l'une des voies de croissance les plus rapides, soutenues par des investissements dans la transformation numérique de l'énergie, des services publics et des infrastructures publiques, d'une manière générale.
- En 2025, SASE et les plateformes de sécurité basées sur le cloud ont pris près de 38 % des nouveaux déploiements de sécurité d'entreprise, alors que les organisations ont essayé de consolider le réseautage avec les fonctions de sécurité, sans trop de tracas.
- Les pare-feu définis par le logiciel restent la plus grande tranche de produits, avec plus de 30% de parts de marché dans les déploiements de sécurité d'entreprise, généralement.
- On prévoit que les plateformes de détection de menaces alimentées par l'IA deviendront le segment qui connaîtra la croissance la plus rapide jusqu'en 2033, principalement en raison des capacités automatisées de réaction aux incidents et de l'ensemble de l'angle d'efficacité.
- Pour les revenus, BFSI a contribué environ 27 % du marché total en 2025 en raison d'obligations de conformité strictes et des besoins de cyberrésilience, clairement.
- Entre-temps, l'adoption par le secteur public s'est accélérée après plusieurs initiatives gouvernementales de sécurité numérique axées sur la protection des infrastructures essentielles et les garanties connexes.
Qu'est-ce que les moteurs clés, les contraintes et les opportunités au Marché des Royaume-Uni Sécuritéfinie par le logiciel?
La croissance du marché est principalement due à un changement rapide vers une infrastructure de cloud hybride et ces paramètres de travail distribués qui continuent à apparaître partout. Lorsque les entreprises commencent à déplacer des applications importantes des installations sur site vers des nuages publics et privés, l'ancienne approche de sécurité axée sur le périmètre ne tient pas aussi bien. Dans le même temps, la pression réglementaire, comme les règles de protection des données et les attentes en matière de cyberrésilience, a essentiellement poussé les organisations vers les architectures Zero Trust, les plateformes SASE et les techniques de segmentation définies par logiciel. En fin de compte, cette évolution tend à augmenter les coûts récurrents des abonnements aux logiciels, à augmenter les dépenses consacrées aux services de sécurité gérés, ainsi qu'à renforcer les investissements en matière de sécurité menés par les plateformes.
Néanmoins, la plus grande contrainte est la difficulté générale de relier les outils de sécurité définis par les logiciels à une infrastructure d'entreprise plus ancienne. Beaucoup de grandes organisations gèrent plusieurs produits de sécurité de différents fournisseurs, et cela conduit à des maux de tête d'interopérabilité, ainsi que de vrais risques de migration. En outre, l'échange de cadres bien établis en matière de sécurité nécessite des capitaux importants, un savoir-faire spécialisé et un certain réaménagement opérationnel. Ainsi, les délais de déploiement s'étendent, et un bon nombre d'organisations de taille moyenne finissent par ne pas pouvoir moderniser pleinement leur environnement de sécurité.
Une forte opportunité se présente grâce à des opérations de sécurité autonomes pilotées par l'IA. De plus en plus d'entreprises recherchent des plateformes qui peuvent connecter ou corréler des événements de sécurité à travers le cloud, le terminal, l'identité et les couches réseau. Avec les centres d'opérations de sécurité alimentés par l'IA, la chasse automatisée aux menaces et l'analyse comportementale deviennent de plus en plus courants là-bas une nouvelle direction de croissance claire. On s'attend à ce que les entreprises qui investissent dans ces plates-formes de sécurité intégrées à l'IA continuent de connaître une forte demande pendant la majeure partie de la période de prévision 2026-2033.
Quel est l'impact de l'intelligence artificielle sur le Marché des Royaume-Uni Sécurité définitive par le logiciel ?
L'intelligence artificielle s'est, d'une manière ou d'une autre, transformée en un élément central des déploiements de sécurité définis par les logiciels modernes à travers le Royaume-Uni. Les entreprises comptent désormais de plus en plus sur les moteurs d'IA pour automatiser l'identification des menaces, l'application des politiques, la conduite analytique des utilisateurs et même l'administration de segmentation de réseau. Dans la pratique, les groupes de sécurité déploient des modèles d'apprentissage automatique qui lisent des millions d'événements en réseau, essentiellement en temps réel, de sorte que les plates-formes définies par le logiciel peuvent remarquer des imperfections et réagir aux menaces avant qu'elles dérivent, et se propager dans les espaces cloud et sur site.
L'analyse prédictive a grandement contribué à l'efficacité quotidienne. Les modèles d'IA se penchent sur les habitudes d'attaque passées, l'activité des paramètres, les modèles d'identité et le trafic réseau, puis tentent de prévoir les incidents potentiels de sécurité tout en triant les mesures correctives qui devraient être prises en premier. Beaucoup d'organisations mentionnent une intervention plus rapide en cas d'incident, moins de déclencheurs faux positifs et une meilleure observation de la conformité grâce aux plateformes automatisées d'orchestration de sécurité. Certaines configurations avancées simplifient également le déploiement des politiques de sécurité sur les réseaux distribués, réduisant le travail de configuration manuelle et réduisant les temps d'arrêt opérationnels.
Des déploiements plus récents montrent des résultats que vous pouvez mesurer. Le ministère de la Justice du Royaume-Uni a signalé une levée d'environ 400 % des incidents de sécurité qui ont été résolus automatiquement après l'adoption de technologies de sécurité adaptées à l'IA. Pourtant, l'adoption de l'IA reste un peu limitée. Les bloqueurs habituels se montrent – coûts d'intégration élevés, infrastructure existante fragmentée, problèmes de propreté des données et pénurie de professionnels qualifiés en cybersécurité – donc les déploiements restent plus lents pour de nombreuses organisations, en particulier les petites et moyennes entreprises.
Marché clé Tendances
- À partir de 2022, beaucoup d'entreprises ont en quelque sorte déplacé leurs budgets de sécurité d'appareils isolés autonomes et plus vers des plateformes combinées SASE, vous savez, celles qui se côtoient en réseau avec les contrôles de type Zero Trust et la sécurité cloud à la fois.
- Il n'est pas seulement un petit changement non plus – maintenant plus de 60% des grandes organisations du Royaume-Uni jugent les plateformes de sécurité principalement par des capacités d'automatisation, au lieu de numéros de performance matériel de l'ancienne école, si cela a du sens.
- De plus, l'adoption de la détection de menaces assistée par l'IA a vraiment augmenté en 2024-2026 parce que les menaces de ransomware sont devenues plus sophistiquées, et franchement beaucoup plus difficile à épingler par des examens manuels seuls.
- En 2025, Palo Alto Networks a même partagé qu'il y avait un saut de 400 % dans les incidents résolus automatiquement dans un grand déploiement du secteur public britannique, ce qui est assez significatif.
- Et puis il y a l'orchestration de sécurité multi-cloud, qui est devenu un point culminant après que les entreprises ont poussé plus de charges de travail à travers AWS, Azure et Google Cloud, diffuser tout.
- Vers 2025 aussi, Cisco a accru ses investissements dans des infrastructures d'IA sécurisées, suggérant que les entreprises exigent une protection accrue de la charge de travail de l'IA, et plus seulement des applications régulières.
- Du côté du partenariat, Vodafone Business et Fortinet ont élargi leur collaboration en 2025, en vue de fournir des réseaux convergents et des services de sécurité sur plusieurs marchés.
- Pendant ce temps, les institutions financières se sont penchées sur la micro-segmentation définie par logiciel, principalement pour améliorer la résilience face aux cyberattaques latérales, plutôt que d'attendre que quelque chose soit déjà compromis.
- De plus en plus de fournisseurs de sécurité abandonnent les copilotes d'IA génératifs directement dans les processus SOC, ce qui aide à réduire la fatigue d'alerte et à accélérer les workflows d'investigation qui ont servi à glisser sur.
- Enfin, les organisations semblent préférer les stratégies de consolidation des plateformes, ce qui signifie qu'elles utilisent moins de fournisseurs de sécurité en général tout en essayant d'améliorer la visibilité dans les environnements hybrides, le tout en même temps.
Marché des Royaume-Uni Sécurité définitive par le logiciel Segmentation
Par type de solution
Logiciels Le périmètre a toujours la position dominante, même si les entreprises se penchent lentement vers des approches de sécurité sans périmètre pour le cloud, et aussi l'accès à distance. Network Security Software suit derrière elle, principalement parce qu'il joue un rôle clé dans la défense de l'infrastructure d'entreprise contre les cybermenaces, plus l'accès non désiré ou non autorisé. Les plateformes de sécurité Cloud continuent à grimper, car les organisations poussent plus de charges de travail dans les configurations multi-cloud et elles ont besoin d'une protection centralisée dans ces espaces. Identity & Access Management reste également très pertinent, car les entreprises tentent de gouverner qui peut accéder à quoi, et de réduire les risques fondés sur l'identité dans les systèmes dispersés.
Zero Trust Security devrait se développer rapidement, à mesure que les entreprises s'éloignent des modèles plus anciens et les remplacent par des cadres de vérification constants. Les plateformes de sécurité basées sur l'IA devraient également connaître une forte croissance, en grande partie parce que l'automatisation continue d'améliorer la façon dont les menaces sont détectées, la rapidité avec laquelle les équipes réagissent et la précision du contrôle de sécurité. Les autres solutions aident encore à répondre à des besoins plus restreints, comme pour les systèmes existants, ou pour ces situations d'entreprise spécialisées. Et la modernisation continue des systèmes informatiques d'entreprise devrait maintenir la demande globale stable dans tous les segments, ou du moins cela représente la direction générale.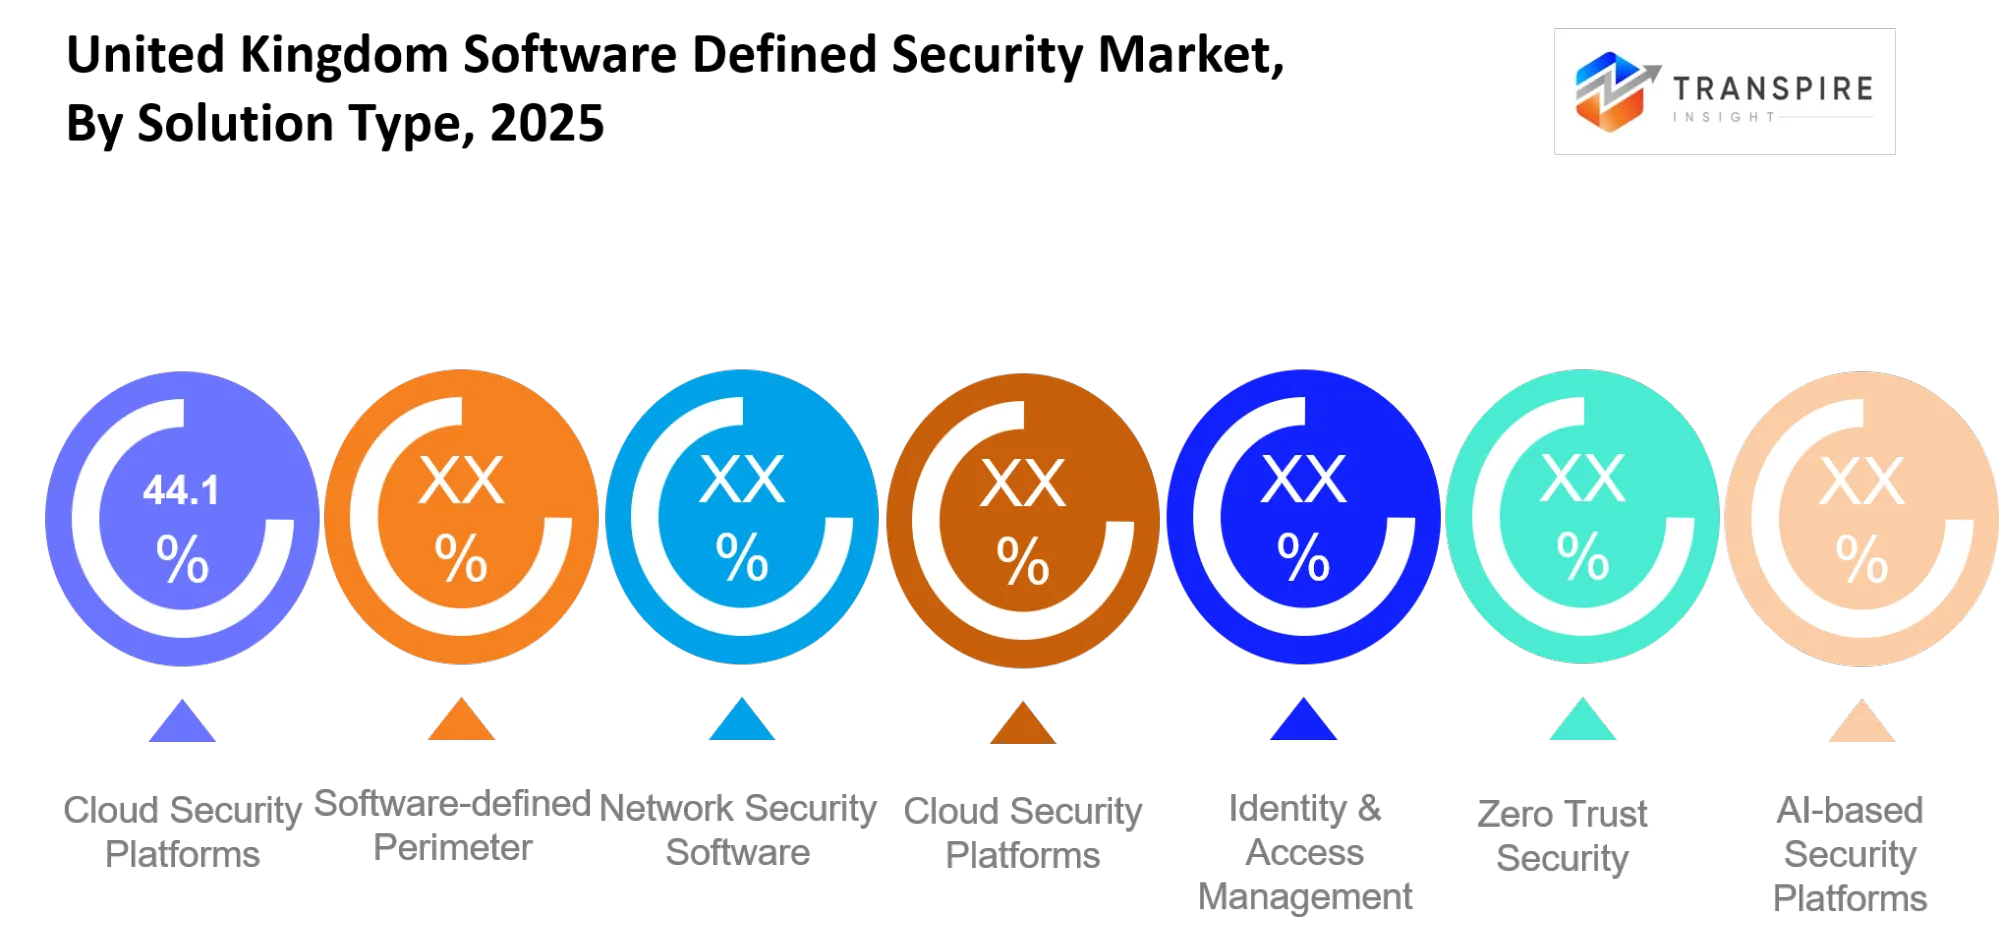
Pour en savoir plus sur ce rapport, Télécharger le rapport d'échantillon gratuit
Par déploiement
La sécurité basée sur le cloud occupe une position dominante, car les entreprises déplacent de plus en plus leurs opérations de sécurité dans des environnements cloud évolutives. La sécurité sur site reste également pertinente, en particulier lorsque les organisations ont un contrôle strict des données, des besoins de conformité, et bien, l'ancienne infrastructure qui ne peut pas être simplement échangée. La sécurité hybride est largement adoptée car les gens essaient d'équilibrer la flexibilité du cloud avec les exigences de contrôle sur site, en particulier dans les systèmes informatiques distribués. SaaS Sécurité Les plateformes se développent également, principalement parce que les modèles basés sur l'abonnement se sentent plus faciles, et le déploiement tend à être plus simple.
On s'attend à ce que la sécurité basée sur le cloud reste au sommet, sous l'impulsion de la migration du cloud en cours et de la transformation numérique plus importante que les entreprises. SaaS Sécurité Les plateformes devraient montrer la croissance la plus rapide, car de nombreuses organisations aiment les solutions de sécurité flexibles et rentables, un peu comme elle, plus simples à adopter sans trop de frais généraux. Hybrid Security conservera probablement un rôle stable, car les entreprises s'occupent de configurations informatiques complexes dans plus d'une infrastructure, ce qui est donc logique. Et puis d'autres modèles de déploiement continueront d'exister pour répondre aux besoins spécialisés, comme dans les industries réglementées et dans les anciens environnements de systèmes où les changements se produisent lentement.
Par demande
BFSI est toujours au sommet, principalement parce qu'il est fortement tributaire des transferts numériques sécurisés, de la protection des dossiers clients et du respect des règles de conformité strictes qui ne sont jamais vraiment assouplies. Les soins de santé sont au deuxième rang, car les hôpitaux et d'autres fournisseurs continuent d'investir dans le traitement soigneux des données des patients et dans les systèmes de santé numériques qui ne coupent pas les coins. Les institutions gouvernementales prennent une part significative, car elles sont mues par des initiatives nationales de cybersécurité, et elles ont besoin de solides protections pour les infrastructures essentielles et ce genre de choses. IT & Telecom continue à avancer assez fortement aussi, parce que les grands programmes d'infrastructure de réseau sont en cours de déploiement et l'expansion du service cloud se déroule à un rythme régulier.
Le commerce de détail devrait croître de façon mesurée, alimentée par l'augmentation du commerce en ligne et par la demande continue de flux de paiement sécurisés, ainsi que par les mesures de protection des données des clients. On prévoit que la fabrication connaîtra une forte croissance à mesure que les systèmes industriels seront plus connectés et, honnêtement, plus exposés aux cybermenaces. BFSI restera le chef de file, en raison de la pression réglementaire constante et de la nécessité de protéger l'information de grande valeur. Les autres secteurs rattraperont progressivement leur retard, appuyés par une adoption numérique plus large et une augmentation des dépenses de sécurité des entreprises.
Taille de l'entreprise
Les grandes entreprises détiennent la position la plus dominante parce qu'elles disposent d'une infrastructure informatique étendue, de budgets de cybersécurité plus importants et d'exigences en matière de sécurité assez complexes dans l'ensemble des opérations mondiales. Dans le même temps, les PME conservent également une part solide, d'autant plus que l'adoption numérique continue d'avancer et que la sensibilisation à la cybersécurité s'améliore dans les organisations de taille moyenne. Les startups sont encore plus petites, mais elles sont en croissance, principalement parce que les nouvelles entreprises numériques accordent maintenant la priorité à la sécurité dès les premiers stades de développement. Les autres catégories d'entreprises sont également importantes, en quelque sorte en contribuant à leur manière par des besoins opérationnels spécialisés et des exigences de sécurité spécifiques au secteur.
On s'attend à ce que les grandes entreprises restent en tête en continuant d'investir dans des plateformes de sécurité intégrées de pointe et des systèmes de protection pilotés par l'IA. Les PME devraient afficher la croissance la plus rapide depuis que les solutions de sécurité SaaS et basées sur le cloud sont plus faciles à atteindre et à déployer. Les startups devraient s'étendre plus progressivement, à mesure que la cybersécurité devient une exigence fondamentale des modèles d'affaires numériques. D'autres segments continueront d'appuyer l'expansion globale du marché par des déploiements ciblés et spécialisés en matière de sécurité.
Quels sont les cas d'utilisation clé conduisant le Marché des Royaume-Uni Sécurité définitive par le logiciel?
Le plus grand cas d'utilisation reste la protection réseau d'entreprise, à travers des contextes de cloud hybrides, en quelque sorte. Les institutions financières, les opérateurs de télécommunications et les agences gouvernementales mettent en place des plateformes de sécurité définies par logiciel afin de pouvoir appliquer des politiques de sécurité uniformes dans les centres de données, les charges de travail en nuage, les succursales et même les utilisateurs éloignés. Cette application a tendance à entraîner le plus de dépenses parce qu'elle s'attaque à la fois au risque de cybersécurité et à la complexité opérationnelle quotidienne.
Ensuite, il y a les applications secondaires, qui continuent à s'élargir dans la fabrication, les soins de santé et le commerce de détail. Les équipes utilisent la segmentation définie par logiciel pour séparer les systèmes opérationnels critiques de la mission et empêcher les appareils connectés de se déplacer latéralement vers d'autres domaines dans un cyber sens. Dans le domaine des soins de santé, en particulier, les prestataires adoptent de plus en plus des cadres de confiance zéro, pour protéger les données sur les patients et les nuage applications hébergées sans beaucoup d'hypothèses.
De nouveaux cas d'utilisation apparaissent aussi, comme la protection de la charge de travail de l'IA et des opérations de sécurité autonomes. Lorsque les entreprises s'orientent vers des applications d'IA génératrices, plus l'infrastructure informatique de pointe, ces plates-formes de sécurité définies par logiciel s'adaptent au trafic machine-to-machine, protègent les modèles d'IA et automatisent l'application des politiques dans des environnements très dispersés.
| Statistiques | Détails |
Valeur de la taille du marché en 2025
USD 2,81 milliards
Valeur de la taille du marché en 2026
3,04 milliards de dollars
Prévisions de recettes en 2033
5,31 milliards de dollars
Taux de croissance
TCAC de 8,29 % de 2026 à 2033
Année de référence
2025
Données historiques
2021 - 2024
Période de prévision
2026 - 2033
Couverture du rapport
Prévisions de revenus, contexte concurrentiel, facteurs de croissance et tendances
Portée régionale
Royaume-Uni
Profil d'entreprise clé
Palo Alto Networks, Cisco Systems, VMware, Fortinet, Check Point Software, Zscaler, Juniper Networks, IBM, Broadcom, Microsoft, Trend Micro, Sophos, Okta, CrowdStrike, Netskope
Portée de la personnalisation
Personnalisation gratuite des rapports (pays, région et segment). Avail options d'achat personnalisées pour répondre à vos besoins de recherche exacts.
Segmentation du rapport
Par type de solution (Périmètre défini par logiciel, Logiciel de sécurité réseau, Plateformes de sécurité Cloud, Gestion d'identité et d'accès, Sécurité zéro confiance, Plateformes de sécurité AI, Autres); Par déploiement (Sécurité sur site, Sécurité sur site, Sécurité hybride, SaaS, Autres); Par application (BFSI, Santé, Gouvernement, IT & Télécom, Détail, Fabrication, Autres); Par taille d'entreprise (Grandes entreprises, PME, Startups, Autres)
Quelles régions sont à l'origine du Marché des Royaume-Uni Sécurité définitive par le logique Croissance ?
L'Angleterre est encore en quelque sorte la région dominante du Marché des Royaumes-Uni Sécurité définitive par le logiciel, du moins c'est comme ça qu'elle se lit dans l'ensemble. Londres compte une forte concentration d'institutions financières, de fournisseurs de services cloud, de fournisseurs de cybersécurité et d'opérateurs d'infrastructures numériques. Grâce à une forte surveillance réglementaire de la part des autorités de réglementation financière et de protection des données, les entreprises continuent d'investir dans des technologies de cybersécurité plus avancées. Il y a aussi ce mélange mature de fournisseurs de sécurité gérés, opérateurs de cloud et entreprise logiciel les entreprises, qui maintiennent le leadership régional stable.
L'Écosse est le deuxième contributeur aux revenus du marché, bien que l'histoire de la demande soit différente de celle de Londres. Au lieu d'être principalement motivée par le financement, l'Écosse reçoit une impulsion de la part de l'énergie, des services publics, des services publics et des infrastructures industrielles liées aux investissements dans la cybersécurité. Dans ces domaines, les organisations se penchent fort sur la résilience opérationnelle et la protection des infrastructures essentielles. Cela signifie une demande stable pour des plateformes de sécurité définies par logiciel. De plus, les programmes de modernisation numérique soutenus par le gouvernement continuent d'apparaître, soutenant l'expansion à long terme du marché
Le Pays de Galles a l'air de croître le plus rapidement. Les investissements récents dans les services publics numériques, les projets d'infrastructure intelligente et les parcs d'affaires axés sur la technologie ont entraîné une hausse des dépenses en cybersécurité. Les organisations locales utilisent de plus en plus les modèles d'exploitation du premier cloud, ce qui crée une nouvelle demande pour logiciel-une protection réseau définie et des cadres de sécurité Zero Trust. Du point de vue des investisseurs ou des fournisseurs de solutions, le pays de Galles est une voie de croissance assez attrayante jusqu'en 2033, en grande partie parce que les taux d'adoption sont encore plus bas que dans les régions les plus matures du Royaume-Uni.
Qui sont les acteurs clés du Marché des Royaume-Uni Sécurité définitive par le logiciel et Comment sont-ils en concurrence ?
Le paysage concurrentiel est encore assez modérément consolidé, mais la façon dont les fournisseurs mondiaux de cybersécurité vont après les clients est à peu près la même, l'étendue de la plate-forme, les fonctionnalités d'IA, les intégrations de cloud et les services de sécurité gérés... Ce genre de chose. Récemment, il semble que la concurrence s'est déplacée de la vente de produits de sécurité autonomes, et plus vers des écosystèmes de sécurité unifiés, où le réseautage, la protection de l'identité, la sécurité des terminaux et la défense du cloud vivent ensemble dans une architecture. Et vous pouvez voir les fournisseurs pousser plus fort sur l'automatisation et l'efficacité opérationnelle, pas seulement la performance du matériel brut.
Cisco, cependant, se distingue par la construction de la sécurité directement dans l'infrastructure de réseau et les environnements cloud hybrides. Aussi leur récente attention sur l'infrastructure d'IA sécurisée, et ces solutions d'infrastructures numériques souveraines en quelque sorte renforce l'ensemble du positionnement avec les comptes gouvernementaux et les grandes entreprises, même lorsque les budgets sont serrés.
Palo Alto Networks est en concurrence avec les opérations de sécurité basées sur l'IA, Prisma SASE et les plateformes d'automatisation Cortex. Ils ont également conclu des partenariats avec des entités gouvernementales britanniques et des fournisseurs de cloud, ce qui les aide à développer l'adoption dans les industries réglementées, où les acheteurs ont tendance à être un peu prudents.
Fortinet s'appuie sur un réseau et une sécurité convergents, principalement grâce à son architecture de tissu de sécurité. Il ressemble plus à une collaboration stratégique avec les fournisseurs de télécommunications et les partenaires de services gérés, et qui élargit leur empreinte dans les environnements d'entreprise distribués, en particulier là où les succursales sont partout et où les équipes sont peu nombreuses.
Puis il ya VMware par Broadcom, qui s'appuie sur privé Sécurité du cloud et les forces de l'infrastructure définies par les logiciels. Leur approche écosystémique est centrée sur la mobilité sécuritaire de la charge de travail et la sécurité cloud intégrée dans les configurations hybrides. Il est moins sur un seul outil, plus sur le maintien de tout connecté, ce qui semble évident mais beaucoup de vendeurs ne le font toujours pas proprement.
Liste des entreprises
- Réseaux Palo Alto
- Systèmes Cisco
- VMware
- Fortinet
- Logiciel de point de vérification
- Zscaler
- Réseaux Juniper
- IBM
- Broadcom
- Microsoft
- Tendances Micro
- Sophos
- Okta
- CrowdStrike
- Netskope
Développement récent Nouvelles
En mai 2026, Westcon-Comstor a conclu un partenariat avec Palo Alto Networks pour lancer SASEvolution. L'initiative regroupe Prisma SASE avec des services gérés, permettant aux entreprises britanniques d'accélérer l'adoption de la sécurité définie par logiciel et des architectures Zero Trust grâce à des modèles de déploiement simplifiés.http://www.westconcomstor.com
En février 2026, Palo Alto Networks a terminé son acquisition de CyberArk Software. L'accord a renforcé les capacités de sécurité centrées sur l'identité au sein de plates-formes de sécurité unifiées définies par logiciel, améliorant l'application de Zero Trust pour les entreprises opérant dans des environnements cloud hybrides au Royaume-Uni.http://www.facebook.com
En janvier 2026, NEC Software Solutions a acquis Meganexus. L'acquisition a élargi le portefeuille de logiciels de sécurité du gouvernement numérique et du secteur de la justice, renforçant la demande de solutions de sécurité définies par des logiciels dans les infrastructures du secteur public britannique.http://www.prolificnorth.co.uk
Quelles perspectives stratégiques définissent l'avenir du Marché des Royaumes-Unis Sécurité définitive par le logiciel?
Le Marché des Royaumes-Uni Sécurité définit par le logiciel se dirige vers ces écosystèmes de sécurité très automatisés, permettant l'IA, où les réseaux, l'identité, la protection des nuages et la réponse aux menaces fonctionnent à travers une plate-forme logicielle unifiée. Ce changement est poussé par la migration de cloud d'entreprise, la complexité des cyberattaques qui ne cesse d'augmenter, et cela doit également protéger l'infrastructure numérique grâce à l'IA. Mais un risque qui se gâche, c'est la concentration de la plateforme. Lorsque les organisations finissent par se regrouper autour d'un petit ensemble de fournisseurs intégrés, cela peut conduire à des points faibles opérationnels parce qu'ils dépendent d'écosystèmes limités, et aussi il tend à réduire la flexibilité d'approvisionnement.
En même temps, il y a une opportunité qui commence à apparaître plus clairement, comme les plateformes de gouvernance de la sécurité de l'IA qui peuvent surveiller, valider et protéger les modèles d'IA d'entreprise ainsi que les agents autonomes. Ce segment en est encore à ses débuts, mais il deviendra probablement stratégiquement important à mesure que les déploiements d'IA s'étendent. Pour les acteurs du marché, la démarche raisonnable consiste à mettre l'accent sur les architectures interopérables et sur les cadres d'intégration ouverts, afin qu'ils puissent s'adapter à mesure que les exigences en matière de sécurité changent, plutôt que d'être coincés dans un seul écosystème technologique.
Marché des Royaume-Uni Sécurité définitive par le logiciel Report Segmentation
Par type de solution
- Périmètre défini par logiciel
- Logiciel de sécurité réseau
- Plateformes de sécurité Cloud
- Gestion de l'identité et de l'accès
- Sécurité de confiance zéro
- Plateformes de sécurité basées sur l'IA
- Autres
Par déploiement
- Sécurité basée sur le cloud
- Sécurité sur site
- Sécurité hybride
- Plateformes de sécurité SaaS
- Autres
Par demande
- BFSI
- Santé
- Gouvernement
- Télécommunications
- Commerce de détail
- Industrie manufacturière
- Autres
Taille de l'entreprise
- Grandes entreprises
- PME
- Créations
- Autres
Foire aux questions
Trouvez des réponses rapides aux questions les plus courantes.
La taille prévue du marché de la sécurité définie par le logiciel du Royaume-Uni sera de 5,31 milliards de dollars en 2033.\n.
Les segments clés du marché de la sécurité définie par les logiciels du Royaume-Uni sont par type de solution (Périmètre défini par les logiciels, Logiciel de sécurité réseau, Plateformes de sécurité en nuage, Gestion d\'identité et d\'accès, Sécurité zéro confiance, Plateformes de sécurité basées sur l\'intelligence artificielle, Autres); Par déploiement (Sécurité sur site, Sécurité sur site, Sécurité hybride, Plateformes de sécurité SaaS, Autres); Par application (BFSI, Santé, Gouvernement, IT & Télécom, Détail, Fabrication, Autres); Par taille d\'entreprise (Grandes entreprises, PME, Startups, Autres).
Les principaux acteurs du marché de la sécurité sont Palo Alto Networks, Cisco Systems, VMware, Fortinet, Check Point Software, Zscaler, Juniper Networks, IBM, Broadcom, Microsoft, Trend Micro, Sophos, Okta, CrowdStrike, Netskope.
La taille actuelle du marché de la sécurité définie par le logiciel du Royaume-Uni est de USD 2,81 milliards en 2025.
Le CAGR Software Defined Security Market du Royaume-Uni est de 8,29 % entre 2026 et 2033.
- Réseaux Palo Alto
- Systèmes Cisco
- VMware
- Fortinet
- Logiciel de point de vérification
- Zscaler
- Réseaux Juniper
- IBM
- Broadcom
- Microsoft
- Tendances Micro
- Sophos
- Okta
- CrowdStrike
- Netskope
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Rapports récemment publiés
-
Apr 2026
Marché des Profileur optique 3D
3d profileur optique taille du marché, rapport de part et d'analyse par type (desktop 3d profileur optique, et portable 3d profileur optique), par technologie (technologie confocale, et interférence de la lumière blanche), par industrie d'utilisation finale (industrie manufacturière, instituts de recherche, automobile, aérospatiale et défense, dispositifs médicaux, etc.), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 - 2031
-
Apr 2026
Marché des Capteur de profondeur
rapport d'analyse par type (capteurs de profondeur infrarouge, capteurs de temps de vol, capteurs de vision stéréo, capteurs de lumière structurés, capteurs de profondeur ultrasoniques), par application (automotive, robotique, jeu, électronique grand public, automatisation industrielle, soins de santé, sécurité et surveillance, autres), par les utilisateurs finaux (fabricants d'automobiles, entreprises d'électronique grand public, fournisseurs de soins de santé, entreprises industrielles, agences de sécurité, compagnies de jeux, entreprises de robotique, autres), et géographique (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 – 2031
-
Apr 2026
Marché des Fabrication numérique
taille du marché de la fabrication numérique, rapport de part et d'analyse par composante (matériel, logiciel et services), par technologie (robotique, impression 3d, internet des objets (iot), etc.), par application (automobile et transport, aérospatiale et défense, électronique grand public, machines industrielles, etc.), par type de processus (conception par ordinateur, simulation par ordinateur, visualisation 3d, analyse, etc.), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et amérique centrale), 2021 – 2031
-
Apr 2026
Marché des Services de visas numériques
services de visa numérique taille du marché, part et rapport d'analyse par type (voyageurs individuels, voyageurs de groupe), par demande (tourisme, voyage d'affaires, autres), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 – 2031