
Marché des Plateformes d'examen de code sécuriséRésumé:
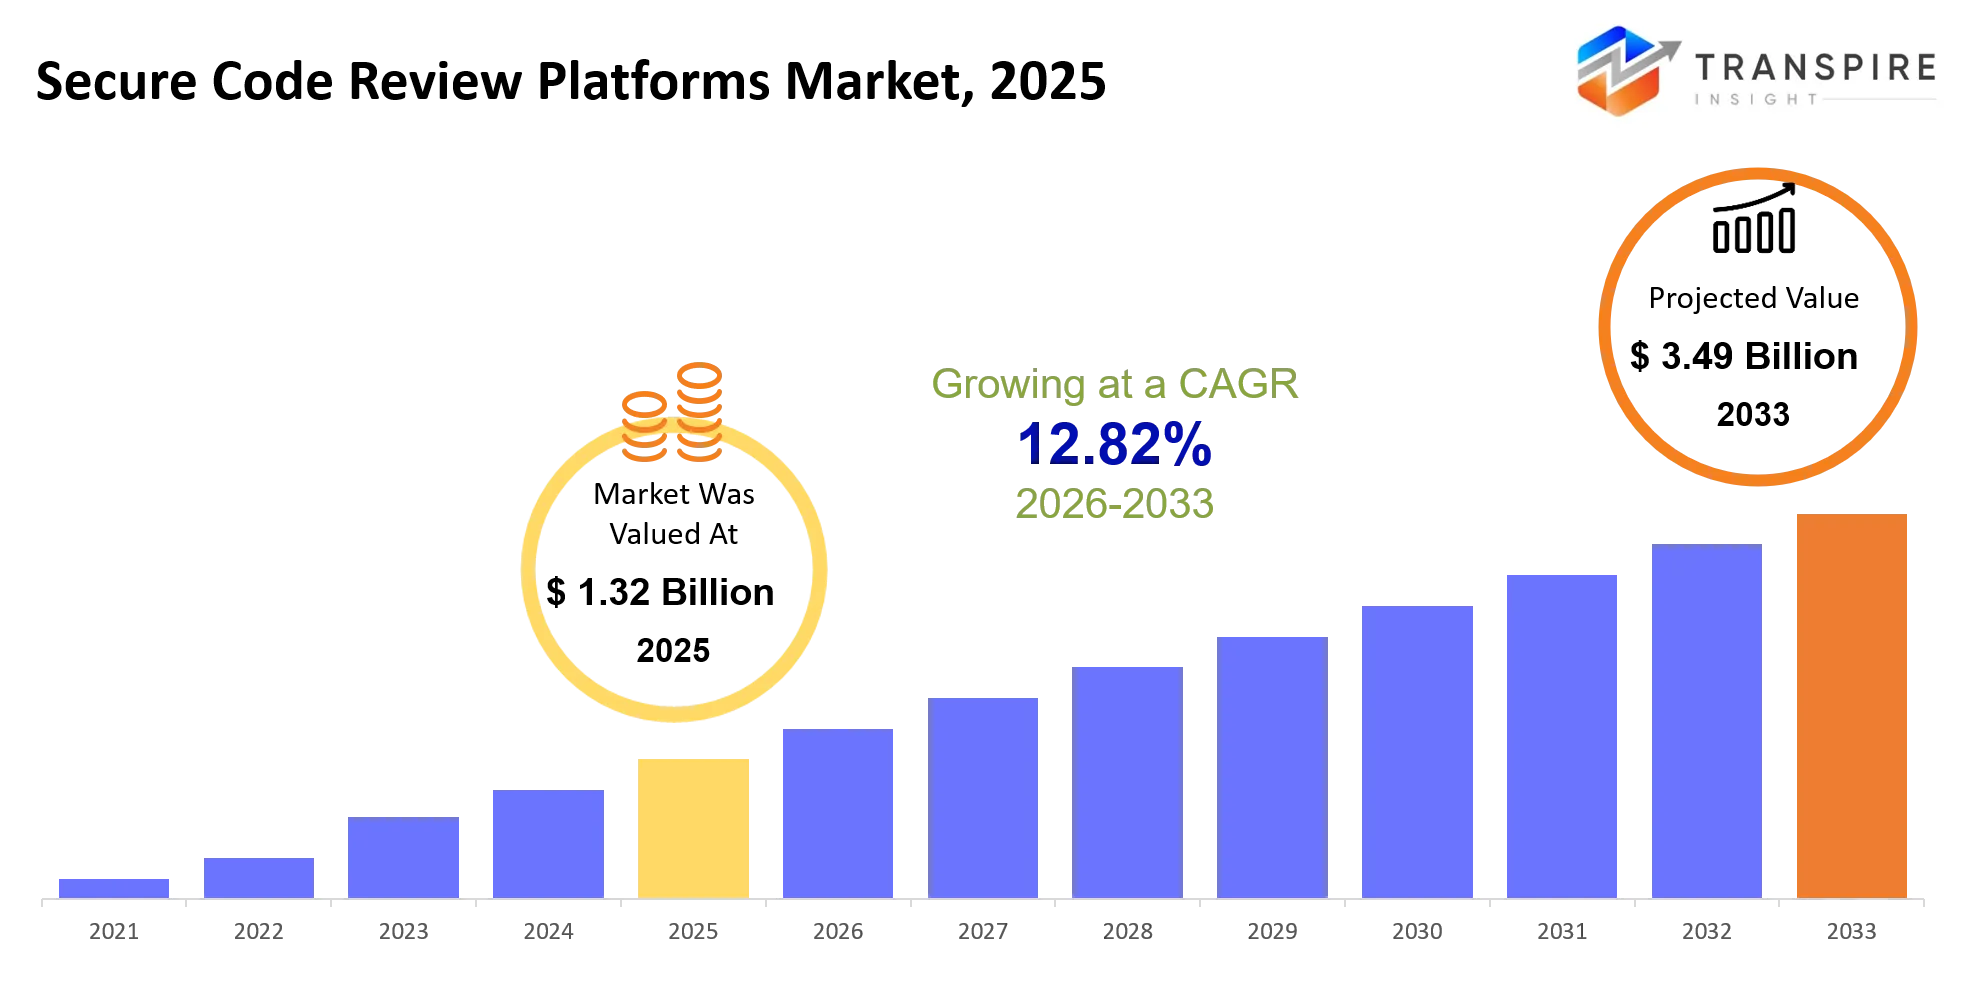
Selon l'analyse Transpire Insight, le Marché des Plateformes d'examen de code sécurisé est estimé à 1,32 milliard de dollars en 2025 et devrait atteindre 3,49 milliards de dollars d'ici 2033, soit un TCAC de 12,82 % entre 2026 et 2033.
secure code review plates-formes aident les équipes à identifier les défauts de sécurité du code d'application avant qu'il ne soit livré. Les plates-formes intègrent la sécurité dans les dépôts, les IDE et les processus d'intégration et de prestation continue au lieu de s'appuyer sur des audits durant les dernières phases de la prestation. Au cours des trois à cinq dernières années, le marché est passé de l'analyse statique fondée sur les règles à l'examen des cas d'IA, qui peut donner la priorité aux constatations, expliquer la gravité et les risques des défauts de sécurité et recommander des mesures correctives. Le changement structurel sur le marché signifie qu'il s'agit d'une convergence des tests de sécurité, des flux de dév et de la génération basée sur l'IA. Un déclencheur direct pertinent est l'offre en croissance rapide de code généré par l'IA, dont 45 % ont échoué aux tests de sécurité et présenté les vulnérabilités OWASP Top 10 dans l'analyse 2025, a noté Veracode. Dans l'ensemble, la croissance est alimentée par une relation causale: le développement assisté par l'IA plus rapide entraîne plus de code, plus de risques non testés, et donc la nécessité pour les entreprises d'automatiser des examens sécurisés plus tôt dans le cycle de vie du logiciel.
Marché des Plateformes d'examen de code sécuriséTaille et prévisions :
- Taille du marché 2025: 1,32 milliard USD
- Valeur marchande prévue (2033) : 3,49 milliards de dollars
- Prévisions CAGR (2026-2033): 12.82%
- Région phare en 2025 : Amérique du Nord
- Région en pleine croissance : Asie-Pacifique
- Profils clés de l'entreprise: Systèmes Epic, Oracle Health, MEDITECH, Veradigm, eClinicalWorks, NextGen Healthcare, athénahealth, GE Health Soins, Siemens Healthineers, Philips, Allscripts, CPSI, Greenway Health, InterSystems, Tietoevry.
Key Marché des Plateformes d'examen de code sécuriséInsights:
Le marché passe d'un outil d'analyse de vulnérabilité autonome à une plate-forme de développement sécurisée intégrée alimentée par l'IA qui intègre détection, hiérarchisation et assainissement. Le nouvel avantage concurrentiel est de minimiser les frictions du développeur, de démontrer sa conformité et d'assurer le code généré par l'IA.
- Les tests statiques de sécurité des applications représentent 36,8 % de la demande de type examen, et le portefeuille Fortify de Synopsys augmente avec l'analyse SAST et la composition logicielle à l'échelle de l'entreprise.
- L'examen assisté par l'IA représente 11 % du marché et augmente à 20,4 % du TCAC, Sonar se concentrant sur l'assurance du code d'IA et l'assainissement automatisé.
- Le déploiement Cloud est le modèle d'adoption préféré, et GitHub a intégré des contrôles de sécurité directement dans les dépôts de développeurs et les workflows de requêtes.
- GitLab s'attaque à une approche DevSecOps intégrée, se distinguant par ses capacités de gestion de code source, CI/CD, de numérisation de la dépendance et d'application de la politique de sécurité.
- Checkmarx se différencie par son innovation de sécurité d'application, qui inclut l'analyse de code contextuel et l'assainissement axé sur le développeur.
- Le modèle d'entreprise de Veracode est une approche de gestion des services et de priorité de risque pour aider les entreprises à traduire les résultats de l'analyse en programmes d'assainissement réalisables.
- Snyk et Black Duck renforcent la sécurité des chaînes d'approvisionnement avec l'intelligence de la dépendance, la visibilité des risques open-source et l'intégration des flux de travail des développeurs.
- Mend.io continue de déployer de nouvelles langues et vulnérabilités : En octobre 2026, elle a élargi sa couverture SAST pour y inclure la détection de risques sensibles de cookies et de données d'état critique contrôlées par l'extérieur à Python et à Java.
- Secure Code Warrior se distingue en se concentrant sur la modification du comportement : Il relie les connaissances acquises par Fortify, Black Duck et Snyk à une formation de codage sécurisé spécifique à la langue.
Quels sont les principaux moteurs, les restrictions et les possibilités du marché des plateformes d'examen des codes sécurisés?
Chauffeur:
Le principal moteur de croissance est l'accélération du développement de logiciels assistés par l'IA, qui augmente la sortie de code et fait pression sur les équipes de sécurité pour examiner les changements sans ralentir les versions. Des contrôles automatisés des demandes de retrait, des priorités de vulnérabilité et des correctifs suggérés aident les développeurs à résoudre les problèmes plus tôt, réduisant ainsi les coûts d'assainissement après la libération. Le projet de mise à jour du National Institute of Standards and Technology des États-Unis LogicielLe Cadre de développement a renforcé l'importance des pratiques structurées de sécurité des logiciels. Cela favorise l'adoption parmi les organisations à la recherche de processus d'examen répétables et vérifiables.
Dispositif de retenue:
La complexité de l'intégration demeure un obstacle important. Les grandes entreprises exploitent souvent de multiples dépôts, des applications héritées, des langages de programmation et des pipelines de développement, ce qui rend difficile l'application cohérente des politiques. Les faux positifs et les résultats mal contextualisés consomment également du temps pour les développeurs, tandis que les coûts de licence, d'infrastructure et de personnel spécialisé peuvent décourager les petites entreprises. Ces problèmes persistent parce que les outils de sécurité doivent comprendre l'architecture d'application et le contexte d'affaires, et non seulement signaler les modèles de code suspects.
Possibilités:
L'assainissement assisté par l'IA, les déploiements privés et la gouvernance de la chaîne d'approvisionnement des logiciels offrent d'importantes possibilités. Par exemple, les organisations au service de clients européens peuvent investir dans la révision plates-formesqui tiennent des registres de vulnérabilité, documentent les décisions d'assainissement et établissent un lien entre les résultats et les flux de travail liés aux rapports à la suite des changements apportés à la loi de l'UE sur la cyberrésilience. Les fournisseurs qui combinent des résultats explicables, des contrôles stratégiques et des intégrations avec des outils de développement existants peuvent améliorer l'adoption de l'entreprise et générer des revenus récurrents grâce à des capacités de sécurité premium et gérés services.
Quel est l'impact de l'intelligence artificielle sur le marché des plateformes d'examen des codes sécurisés?
L'IA transfère l'examen sécurisé du code d'un matcheur de modèle avancé à une couche sophistiquée de support de décision. Les modèles d'automatisation sont déjà utilisés pour examiner les demandes de tirage, détecter les chemins de codage vulnérables, classifier la gravité et suggérer des correctifs à l'intérieur de l'outil de développement-une tendance encore soulignée par l'annonce de Sonar 2025 de l'assurance de code AI et de code AI Correction pour l'assainissement d'un clic. Prédictivement, les modèles d'IA cartographier les événements de code en fonction des vulnérabilités historiques, des menaces de dépendance, de l'intelligence d'exécution et du comportement des acteurs permettent de hiérarchiser les questions « susceptibles d'être exploitées ». Sur le plan opérationnel, il réduit le besoin de triage manuel, raccourcit le cycle de vie de la remise en état et permet aux équipes de sécurité d'évaluer à grande échelle les grands domaines de repo et les pipelines de livraison continue. L'impact est amplifié par le déluge de code provenant de l'IA. La recherche de Veracode a révélé que 45% de son échantillon de code écrit AI a échoué à ses vérifications d'analyse, créant un impératif absolu pour valider la logique d'auteur de machine. Cependant, l'IA n'a pas complètement résolu l'écart de précision. Les faux positifs, l'incapacité de détecter les défauts de la logique commerciale, une visibilité étroite dans de vastes bases de code existantes et le coût de la maintenance, de la correction et de l'outillage des modèles avec l'infrastructure DevSecOps existante continuent de créer du glisser pour l'adoption d'entreprise. Par conséquent, nous voyons le marché graviter vers des workflows hybrides : où l'IA accélère le initial, et les humains valident l'impact.
En mars 2026, Snyk a lancé sa nouvelle solution Agent Security et annoncé la disponibilité générale de Snyk Evo AI-SPM. Ce déploiement régit les agents de codage autonomes du développement à la production, transformant la politique d'IA en contrôles exécutoires tout au long du cycle de vie des agents.
https://snyk.io/news/snyk-launches-agent-security-solution/
Key Marché des Plateformes d'examen de code sécurisé Tendances
Le marché se dirige vers des systèmes de sécurité qui fonctionnent toujours pendant la livraison, pas comme des outils de numérisation autonomes. La précision contextuelle, l'assainissement automatisé et la gouvernance du code humain et du code généré par l'IA deviennent des facteurs clés de différenciation concurrentielle.
- Le recours à l'examen assisté par l'IA est passé de 22 % des développeurs en 2024 à 47 % en 2025, et fait maintenant partie de leur workflow standard.
- Les fournisseurs intègrent SAST, SCA, la détection de secrets et l'assainissement dans une plate-forme de sécurité unique.
- Le code généré par l'IA génère une nouvelle catégorie d'examen pour valider la logique écrite par machine et s'assurer qu'il n'y a pas de défaut de sécurité.
- Les résultats deviennent une partie standard du workflow du développeur, pas seulement une partie d'un tableau de bord de sécurité.
- Alors que les équipes recherchent des résultats concrets, riches en contexte, la gestion fausse positive apparaît comme une priorité croissante pour les achats.
- Les forces réglementaires obligent les fournisseurs à répondre à la demande de pistes de vérification, de documents sur la gestion de la vulnérabilité et de documents sur le développement sécuritaire.
- La cyberrésilience de l'UE La loi accroît les besoins en matière de dépendance et d'examen de la vulnérabilité.
- Les entreprises associent les vulnérabilités de code au contexte cloud, runtime et API pour prioriser les vulnérabilités qui peuvent être exploitées.
- Les suggestions automatisées de correctifs changent les attentes des acheteurs, de la détection seulement aux résultats mesurables de l'assainissement.
Marché des Plateformes d'examen de code sécuriséSegmentation
En offrant :
Le logiciel demeure le principal facteur de revenu du marché, car les organisations investissent dans les moteurs de numérisation, les modules de développement et les modules de politique intégrés aux dépôts et aux pipelines CI/CD. Les services, la consultation, la gestion de l'examen, l'intégration, le soutien et la formation complètent ces outils en aidant les entreprises à configurer les règles de détection, à remédier aux vulnérabilités héritées et à maintenir des preuves de conformité. À mesure que les exigences en matière de sécurité deviennent plus complexes, l'achat passe des déploiements de logiciels autonomes aux contrats de services récurrents qui fournissent un suivi continu, une expertise en matière de mise en oeuvre et une optimisation continue de la sécurité.
Par type d'examen :
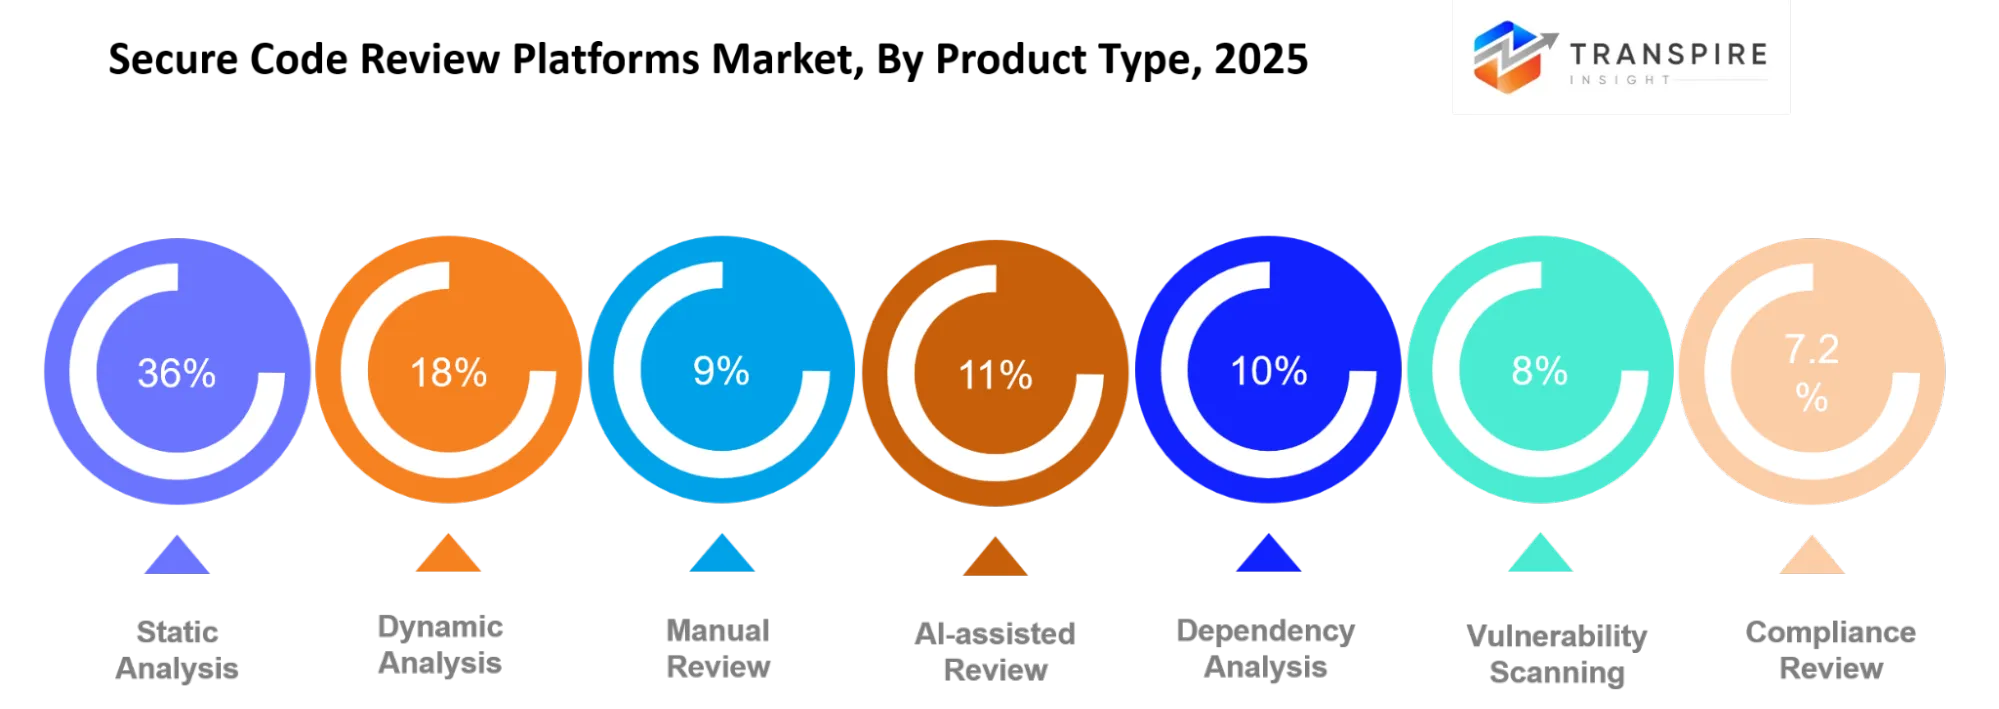
Pour les tests statiques de sécurité des applications (SAST), qui dépassent la liste à 36,8 %, des vulnérabilités de code sont détectées avant que l'application fonctionne pour faciliter les processus de DevSecOps et les audits de conformité. Pour 18%, l'analyse dynamique est utilisée pour vérifier que l'application fonctionne. L'examen manuel joue un rôle pour 9 %, toujours utile pour les bogues plus complexes du point de vue des affaires; l'examen assisté par l'IA compte pour 11 % et devrait croître à un TCAC de 20,4 %, en partie grâce à l'analyse contextuelle, au triage automatisé et aux directives d'assainissement. L'analyse de la dépendance représente 10 %, le balayage de la vulnérabilité 8 %, l'examen de la conformité 4 % et tout le reste 3,2 %, en partie en raison de l'attention accordée à la sécurité de la chaîne d'approvisionnement logicielle et à la préparation à l'audit.
Par déploiement :
Les tests statiques de sécurité d'application mènent avec 36,8% parce qu'il inspecte le code source au début du cycle de développement, avant le déploiement, ce qui le rend bien adapté aux DevSecOps et aux industries axées sur la conformité. L'analyse dynamique détient 18 % en validant les applications en cours d'exécution, tandis que l'examen manuel compte pour 9 % et demeure essentiel pour identifier les risques complexes liés aux activités. L'examen assisté par l'IA, à 11 %, est la catégorie qui se déplace le plus rapidement, avec un TCAC de 20,4 %, appuyé par un triage automatisé, une analyse contextuelle et des directives d'assainissement. L'analyse de la dépendance représente 10 %, l'analyse de la vulnérabilité 8 %, l'examen de la conformité 4 % et d'autres 3,2 %, ce qui témoigne de l'importance croissante accordée à la sécurité de la chaîne d'approvisionnement et à l'état de préparation à la vérification.
Par taille d'entreprise :
Les grandes entreprises demeurent les principales sources de revenus parce que les portefeuilles d'applications complexes, l'exposition réglementaire et les équipes de développement étendues nécessitent des contrôles de sécurité centralisés. Les PME et les start-up adoptent de plus en plus les plateformes SaaS car les coûts initiaux et les examens automatisés diminuent la dépendance à l'égard des spécialistes internes de la sécurité des applications. Les institutions financières accordent la priorité à la protection des transactions sensibles, tandis que les entreprises technologiques exigent une validation continue du code. Les organisations gouvernementales investissent également dans des processus de développement sécurisés pour renforcer la responsabilisation, protéger les systèmes essentiels et répondre aux exigences de cybersécurité applicables.
Par demande :
Les applications Web et les API demeurent des domaines d'adoption majeurs à mesure que les organisations élargissent les services numériques, les plateformes interconnectées et la communication machine-machine. Les applications mobiles et les applications en nuage nécessitent des tests continus car les versions fréquentes introduisent de nouvelles vulnérabilités. Les logiciels d'entreprise bénéficient d'un examen centralisé des systèmes d'affaires interconnectés, tandis que la sécurité des logiciels intégrés gagne en importance dans les appareils connectés et les produits industriels. L'intégration DevOps permet une détection plus précoce tout au long du développement. La loi de l'UE sur la cyberrésilience renforce encore les incitations pour les fabricants à gérer les vulnérabilités des produits connectés et de leurs cycles de vie logiciels.
Par langue :
Java, JavaScript, Python, C/C++ et C# restent importants parce qu'ils prennent en charge les applications d'entreprise, les services web, les plateformes cloud et les systèmes embarqués. L'adoption de Python bénéficie de l'IA et de l'ingénierie des données, tandis que JavaScript reste essentiel au développement du web. C/C++ continue d'exiger une analyse spécialisée parce que les faiblesses de la sécurité mémoire peuvent affecter la sécurité automobile, industrielle et des appareils connectés. Go gagne en pertinence dans l'infrastructure cloud-native, tandis que Ruby conserve les cas d'utilisation application-développement. Une couverture linguistique plus large aide les entreprises à appliquer des politiques de sécurité cohérentes dans divers dépôts et environnements de développement.
Quelles sont les principales causes d'utilisation du marché des plateformes d'examen des codes sécurisés?
Le premier cas d'utilisation est la détection de la vulnérabilité avant libération par l'analyse statique, la principale catégorie d'examen, soit 36,8 %. Les équipes scannent le code source et tirent les demandes de défauts d'injection, d'authentification non sécuritaire, de secrets exposés et de modèles de codage dangereux avant le déploiement, réduisant ainsi les coûts d'assainissement.
Les applications élargies incluent la sécurité de l'API, les tests d'applications mobiles, le développement cloud-natif et la validation de la dépendance. BFSI et les organismes de santé utilisent ces capacités pour renforcer les contrôles sur les données sensibles, tandis que les entreprises technologiques intègrent les examens dans les pipelines CI/CD pour maintenir la vitesse de sortie.
Les nouveaux cas d'utilisation comprennent la validation de sécurité du code généré par l'IA, la vérification automatisée des patchs et la gouvernance des agents de codage autonomes. Ces flux de travail aident les organisations à identifier les changements à risque, à appliquer les politiques de codage approuvées et à conserver les éléments probants pour les vérifications à mesure que la production de logiciels devient de plus en plus automatisée.
| Statistiques | Détails |
| Valeur de la taille du marché en 2025 | USD 1,32 milliard |
| Valeur de la taille du marché en 2026 | 1,5 milliard de dollars |
| Prévisions de recettes en 2033 | 3,49 milliards de dollars |
| Taux de croissance | TCAC de 12,82 % de 2026 à 2033 |
| Année de référence | 2025 |
| Données historiques | 2021 - 2024 |
| Période de prévision | 2026 - 2033 |
| Couverture du rapport | Prévisions de revenus, contexte concurrentiel, facteurs de croissance et tendances |
| Portée régionale | Allemagne, États-Unis, Canada, Mexique, Royaume-Uni, Espagne, France, Italie, Danemark, Suède, Norvège, Chine, Japon, Inde, Australie, Corée du Sud, Thaïlande, Brésil, Argentine, Afrique du Sud, Émirats arabes unis |
| Principales entreprises | Synopsys, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, Secure Code Warrior, Mend.io, Black Duck, Invicti, OpenText |
| Portée de la personnalisation | Personnalisation gratuite des rapports (pays, région et segment). Options d'achat sur mesure disponibles pour répondre à vos besoins de recherche exacts. |
| Segmentation du rapport | En offrant (logiciels, services, plateformes, conseils, services gérés, intégration, soutien, formation); Par type d'examen (analyse statique, analyse dynamique, examen manuel, examen assisté par l'IA, analyse de la dépendance, analyse de la vulnérabilité, examen de la conformité, autres); Par déploiement (Cloud, sur site, hybride, SaaS, Cloud privé, Cloud public, hébergé, autres); Par taille de l'entreprise (grandes entreprises, PME, startups, mi-size, gouvernement, institutions financières, entreprises technologiques, autres); Par application (applications Web, applications mobiles, API, applications Cloud, logiciel d'entreprise, logiciel embarqué, DevOps, autres); Par langue (Java, Python, JavaScript, C/C++, C#, Go, Ruby, autres); Par utilisateur final (BFSI, IT & Télécom, soins de santé, gouvernement, commerce de détail, fabrication, médias, autres). |
Quelles régions conduisent le Marché des Plateformes d'examen de code sécuriséGrowth?
L'Amérique du Nord a toujours été un marché dominant, représentant 43,5 % de sa part de marché, en raison de son grand nombre de fournisseurs de logiciels, de sociétés de cloud-native et d'établissements financiers et de soins de santé hautement réglementés. Des programmes de cybersécurité bien financés, des approches DevSecOps matures et des exigences des cycles d'achat d'entreprise font de l'examen de code sécurisé une porte naturelle dans le processus de développement logiciel. L'Amérique du Nord bénéficie de la principale communauté de fournisseurs de services de sécurité et des premiers changements du marché en matière de codage assisté par l'IA, ce qui rend nécessaire la détection automatisée des failles de sécurité, l'assainissement automatisé et l'assurance continue des logiciels.
En février 2026, Anthropic lance Claude Code Security. Ce lancement de produit introduit des capacités de sécurité d'application spécialisées dans le cycle de vie du développement, en utilisant son cadre Claude 4.6 pour analyser de manière autonome les environnements de production.
https://www.mindfort.ai/blog/best-code-security-tools
L'Europe représente 28 % du marché, où la demande est davantage motivée par la responsabilité réglementaire et la gouvernance des chaînes d'approvisionnement en logiciels que par l'avantage des dépenses technologiques de l'Amérique du Nord. La loi sur la cyberrésilience de l'Union européenne et le cadre NIS2 valident l'accent mis sur la gestion de la vulnérabilité, le développement sécurisé par la conception et l'assainissement démontrable. Les entreprises de services financiers, de fabrication et de logiciels d'entreprise exigent de plus en plus de preuves que les problèmes de sécurité sont détectés et corrigés activement, ce qui soutient la demande régulière de plateformes pour fournir des pistes d'audit, le déploiement géré et l'intégration dans les processus de gouvernance actuels.
En octobre 2026, l'initiative soutenue par l'UE SECURE a lancé son deuxième appel de fonds en cascade, en allouant 11,5 millions d'euros de subventions pour aider les micro, petites et moyennes entreprises (PME) européennes à s'adapter aux exigences réglementaires de la loi de l'Union européenne sur la cyberrésilience.
Le marché de l'Asie-Pacifique contribue à hauteur de 22 % et devrait croître à un TCAC de 19,2 %, le marché qui connaît la croissance la plus rapide au monde. L'adoption accrue de l'externalisation des logiciels, la migration vers le cloud, les services bancaires numériques et le développement assisté par l'IA sont à l'origine de volumes plus importants de code qui nécessitent un examen de sécurité. Des pays comme l'Inde, le Japon, la Corée du Sud et l'Australie ont le potentiel d'adopter cette technologie, car les organisations construisent leur fonction de sécurité des applications pour aider les clients. Les fournisseurs qui peuvent offrir des options de déploiement abordables, la tenue de mains localisées et l'examen assisté par l'IA à grande échelle répondront aux besoins des équipes de développeurs et des entreprises en croissance qui sont numériques en premier.
Dans Octobre 2026, HCLTech a signé un premier partenariat avec Anthropic pour établir une unité d'affaires Anthropic dédiée et intégrer Claude et Claude Code dans ses systèmes d'ingénierie logicielle.
Qui sont les principaux acteurs du marché des plateformes d'examen de code sécurisé et comment sont-ils compétitifs?
Le paradigme passe de la précision du scanner à la propriété du flux de travail. Les fournisseurs sont en concurrence pour être la couche de sécurité par défaut dans les dépôts, les IDE et les pipelines CI/CD. Et les fournisseurs consolident-intégrer la capacité de tout faire, avec SAST, l'analyse de composition logicielle, la détection de secrets, et même la réparation, dans une seule, tout encompassing application-security plate-forme.
Approche entreprise-plateforme, soulignant les forces d'analyse statique de Fortify, la capacité de soutenir une empreinte logicielle à grande échelle réglementée. Checkmarx: Innovation dans la sécurité des applications centrées sur le développeur, en utilisant l'analyse contextuelle et les conseils de réhabilitation pour réduire les frictions dans les organisations d'ingénierie en mouvement rapide. Veracode: Gestion de la sécurité des applications et hiérarchisation des risques, permettant d'élargir au-delà de la numérisation et des rapports pour aider les entreprises à rendre leurs conclusions opérationnelles. GitHub vs. Git Lab - Concurrence entre l'intégration des plateformes : GitHub intègre la sécurité dans la plus grande plateforme de collaboration de développeurs au monde, tandis que Git Lab profite d'une plateforme pour tous les outils DevSecOps afin de réduire l'étalement des outils. Snyk, Black Duck et Mend.io se concentrent sur l'espace ouvert et la chaîne d'approvisionnement, où le risque de dépendance et la visibilité des licences sont importants. Sonar et Semgrep se concentrent sur l'adoption peu coûteuse, développeur-première; Contrast Security a une fonction d'autoprotection des applications d'exécution distinctive; Secure Code Warrior utilise la prévention dirigée par la formation pour se connecter aux résultats du scanner.
Les principaux acteurs sont :
- Synopsys
- Checkmarx
- Veracode
- LabGit
- C'est pas vrai.
- Snyk
- Sonar
- Sémgrep
- Fortifier
- Sécurité contrastante
- Code sécurisé Warrior
- C'est une bonne idée.
- Canard noir
- Invicti
- Ouvrir le texte
Développement récent Nouvelles
En septembre 2026, Qodo a lancé sa boîte à outils Agentic, une série d'outils d'agents d'IA conçus pour intégrer l'examen indépendant du code et la gouvernance dans les flux de travail de développement assistés par l'IA. Le lancement permet aux équipes d'ingénierie d'évaluer les changements de code avant de tirer des demandes, d'identifier les risques potentiels, d'appliquer les normes de codage organisationnel et de tenir compte des résultats de l'examen plus tôt dans le processus d'élaboration.
http://finance.yahoo.com/technology/ai/articles/qodo-launches-first-agent-agent-130000467.html
En mai 2026, Sonar a acquis Gitar, une plate-forme de révision de code natif de l'IA, pour intégrer la révision de code automatisée avec ses capacités de vérification de code. L'acquisition renforce la qualité continue du code et les contrôles de sécurité, aidant les équipes de développement à identifier et à résoudre les vulnérabilités du code généré par l'IA plus tôt dans le cycle de vie du développement logiciel.
https://www.sonarsource.com/company/press-releases/sonar-acquires-gitar/
En septembre 2026, Carahsoft Technology Corp. a élargi son partenariat avec Sonar. Cet alignement de la distribution permet d'évaluer la disponibilité commerciale de la plateforme de validation SonarQube sur les marchés nord-américains, d'habiliter les équipes d'entreprises à appliquer la vérification du code de confiance zéro et de contenir les risques de sécurité dans les flux de travail de développement des agents.
Quelles sont les perspectives stratégiques qui définissent l'avenir du marché des plateformes d'examen des codes sécurisés?
Le marché évolue vers un nouveau paradigme d'assurance du développement sécuritaire - avec des plateformes évaluées par une charge de travail de sécurité vérifiée, réduite, et des preuves de codage humain et d'IA prêtes à l'audit. Le danger inhérent est de retomber dans la dépendance à l'outil sans le contexte approprié - avec des entreprises ajoutant plus de scanners qui créent une fatigue alerte, des résultats dupliqués et des rejets de glissement. Nous n'obtenons pas de meilleurs résultats en matière de sécurité. Cependant, l'assurance du code d'IA offre aux fournisseurs une nouvelle occasion de vérifier avec confiance le code généré par l'IA, d'attribuer des propriétaires de risques et d'automatiser la remise en état en lieu sûr. Comme les outils de codage AI accélèrent le développement de logiciels, les entreprises ont besoin de contrôles fiables qui maintiennent la vitesse et la productivité, mais préservent la sécurité et même réduisent les risques. Les fournisseurs de plate-forme devraient se concentrer sur l'intégration profonde avec les flux de travail des développeurs, l'amélioration de l'élimination fausse positive et des pistes claires d'audit d'assainissement. Les acheteurs d'entreprises devraient tenir compte des résultats vérifiés tels que le temps nécessaire pour remédier aux risques et la productivité. Les preuves alignées sur la loi de l'UE sur la cyberrésilience constitueront un défi pour les plateformes supplémentaires. Les fournisseurs qui combinent en toute sécurité l'automatisation, le contexte et la gouvernance auront de meilleures chances de succès à long terme.
Les principales segmentations sont les suivantes:
En offrant
- Logiciel
- Services
- Plateformes
- Conseil
- Services gérés
- Intégration
- Appui
- Formation
Par type de révision
- Analyse statique
- Analyse dynamique
- Révision manuelle
- Examen assisté par AI
- Analyse de la dépendance
- Analyse de vulnérabilité
- Examen de la conformité
- Autres
Par déploiement
- Nuage
- Sur place
- Hybride, SaaS
- Nuage privé
- Nuage public
- Accueillé
- Autres
Taille de l'entreprise
- Grandes entreprises
- PME
- Créations
- Moyenne
- Gouvernement
- Institutions financières
- Entreprises de technologie
- Autres
Par demande
- Applications Web
- Applications mobiles
- API
- Applications Cloud
- Logiciel d'entreprise
- Logiciel intégré
- DevOps
- Autres
Par langue
- Java
- Python
- JavaScript
- C/C++
- C#
- Allez
- Rubis
- Autres
Par Utilisateur final
- BFSI
- Télécommunications
- Santé
- Gouvernement
- Commerce de détail
- Industrie manufacturière
- Médias
- Autres
Foire aux questions
Trouvez des réponses rapides aux questions les plus courantes.
The secure code review platforms market size was valued at USD 1.32 billion in 2025 and is poised to reach USD 3.49 billion by 2033, expanding at a 12.82% CAGR
Key segments for the secure code review platforms market are By Offering (Software, Services, Platforms, Consulting, Managed Services, Integration, Support, Training); By Review Type (Static Analysis, Dynamic Analysis, Manual Review, AI-assisted Review, Dependency Analysis, Vulnerability Scanning, Compliance Review, Others); By Deployment (Cloud, On-premise, Hybrid, SaaS, Private Cloud, Public Cloud, Hosted, Others); By Enterprise Size (Large Enterprises, SMEs, Startups, Mid-sized, Government, Financial Institutions, Technology Companies, Others); By Application (Web Applications, Mobile Applications, APIs, Cloud Applications, Enterprise Software, Embedded Software, DevOps, Others); By Language (Java, Python, JavaScript, C/C++, C#, Go, Ruby, Others); By End User (BFSI, IT & Telecom, Healthcare, Government, Retail, Manufacturing, Media, Others).
Growth is primarily driven by AI-assisted software development, rising cybersecurity threats, DevSecOps adoption, stricter regulatory requirements, and increasing demand for automated vulnerability detection and remediation.
The market is led by major manufacturers, including Synopsys, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, Secure Code Warrior, Mend.io, Black Duck, Invicti, and OpenText.
North America dominates with a 43.5% share, supported by strong cybersecurity spending, mature DevSecOps adoption, established technology vendors, and stringent enterprise security requirements.
Key opportunities include AI-powered code review, automated remediation, software supply-chain security, managed security services, and compliance-focused solutions.
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Rapports récemment publiés
-
Apr 2026
Marché des Profileur optique 3D
3d profileur optique taille du marché, rapport de part et d'analyse par type (desktop 3d profileur optique, et portable 3d profileur optique), par technologie (technologie confocale, et interférence de la lumière blanche), par industrie d'utilisation finale (industrie manufacturière, instituts de recherche, automobile, aérospatiale et défense, dispositifs médicaux, etc.), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 - 2031
-
Apr 2026
Marché des Capteur de profondeur
rapport d'analyse par type (capteurs de profondeur infrarouge, capteurs de temps de vol, capteurs de vision stéréo, capteurs de lumière structurés, capteurs de profondeur ultrasoniques), par application (automotive, robotique, jeu, électronique grand public, automatisation industrielle, soins de santé, sécurité et surveillance, autres), par les utilisateurs finaux (fabricants d'automobiles, entreprises d'électronique grand public, fournisseurs de soins de santé, entreprises industrielles, agences de sécurité, compagnies de jeux, entreprises de robotique, autres), et géographique (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 – 2031
-
Apr 2026
Marché des Fabrication numérique
taille du marché de la fabrication numérique, rapport de part et d'analyse par composante (matériel, logiciel et services), par technologie (robotique, impression 3d, internet des objets (iot), etc.), par application (automobile et transport, aérospatiale et défense, électronique grand public, machines industrielles, etc.), par type de processus (conception par ordinateur, simulation par ordinateur, visualisation 3d, analyse, etc.), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et amérique centrale), 2021 – 2031
-
Apr 2026
Marché des Services de visas numériques
services de visa numérique taille du marché, part et rapport d'analyse par type (voyageurs individuels, voyageurs de groupe), par demande (tourisme, voyage d'affaires, autres), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 – 2031