
Résumé du marché :
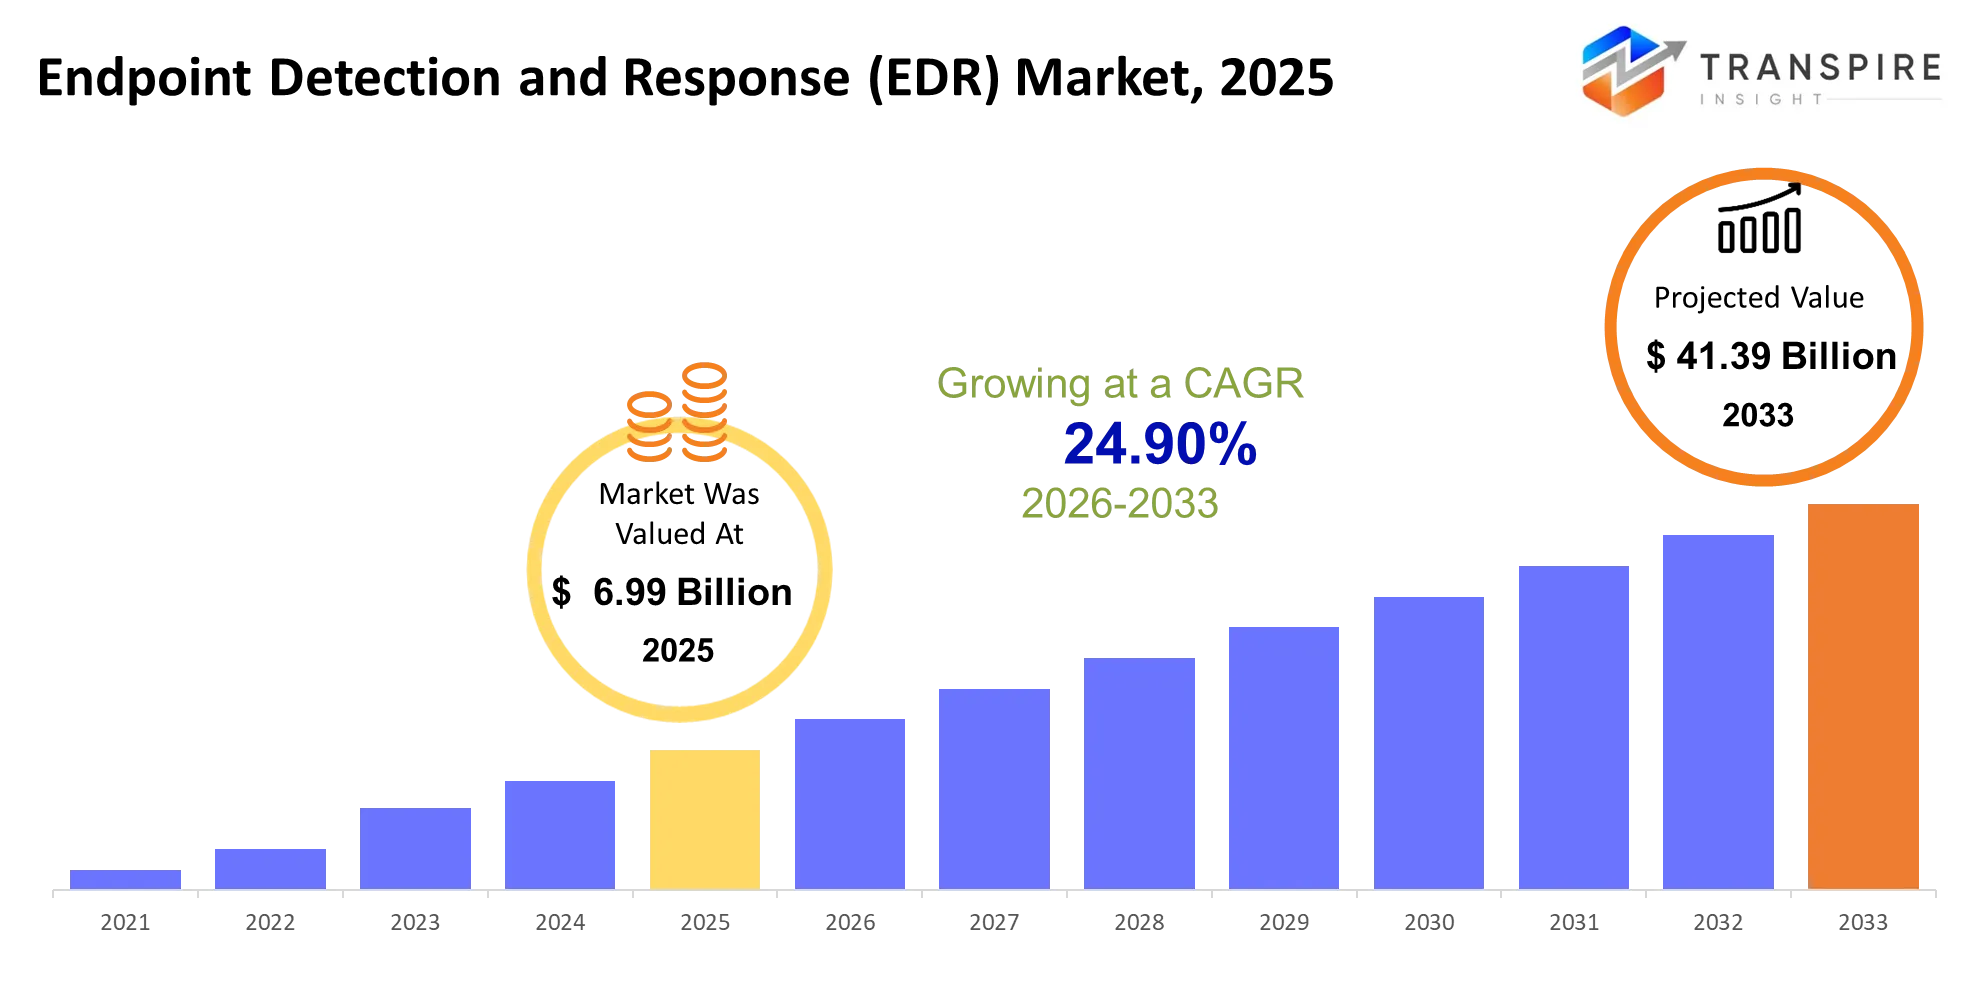
Selon l'analyse Transpire Insight, le Marché des Détectives et réponses au point d'extrémité (EDR) est estimé à 6,99 milliards de dollars en 2025 et devrait atteindre 41,39 milliards de dollars d'ici 2033, avec une croissance de 24,90 % entre 2026 et 2033.
Le marché Endpoint Detection and Response (EDR) aide les entreprises à détecter et à réparer les exploits sur les ordinateurs portables, les serveurs, les appareils mobiles et les charges de travail en nuage avant que les utilisateurs ne soient touchés. Sa valeur réside dans sa capacité à aider à identifier les ransomwares, le vol de justificatifs et les attaques sans fichiers généralement manquées par les logiciels antivirus traditionnels. EDR est passé d'un produit en phase terminale il y a cinq ans à un add-on compatible avec l'IA pour l'identité, le réseau et la télémétrie en nuage sous la forme de détection et de réponse étendues (XDR). Une évolution structurelle majeure implique un passage à la sécurité zéro confiance, où la vérification constante des paramètres n'est plus une caractéristique mais une exigence. La promotion de la sécurité zéro confiance a été accélérée par la commercialisation des ransomwares en tant que service, ce qui a rendu les attaques sophistiquées abordables pour les criminels peu avertis. À mesure que les intrusions sont de plus en plus automatisées, les entreprises achètent des outils EDR pour raccourcir les délais de détection, réduire l'impact des infractions et respecter les obligations de déclaration d'incident en vertu de la directive 2 sur les réseaux et les systèmes d'information (NIS2).
Détection et réponse au point d'extrémité (EDR) Taille du marché et prévisions :
- Taille du marché 2025: 6,99 milliards de dollars
- Valeur marchande prévue (2033) : 41,39 milliards de dollars
- Prévisions CAGR (2026-2033): 24,90%
- Région phare en 2025 : Amérique du Nord
- Région en pleine croissance : Asie-Pacifique
- Profils clés de l'entreprise: CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, Secureworks.
KeyMarché des Décoration et réponse au point d'extrémité (EDR) Insights:
L'objectif de l'EDR est de passer de la détection des logiciels malveillants aux solutions de sécurité tout-en-un avec l'analyse comportementale, la réponse automatisée et la surveillance et le contrôle des agents d'IA.
Le leadership régional repose sur des investissements avérés en matière de sécurité, et l'avenir de la croissance dépendra de l'adoption du cloud, de la facilité d'utilisation et de la sécurité des nouvelles charges de travail numériques.
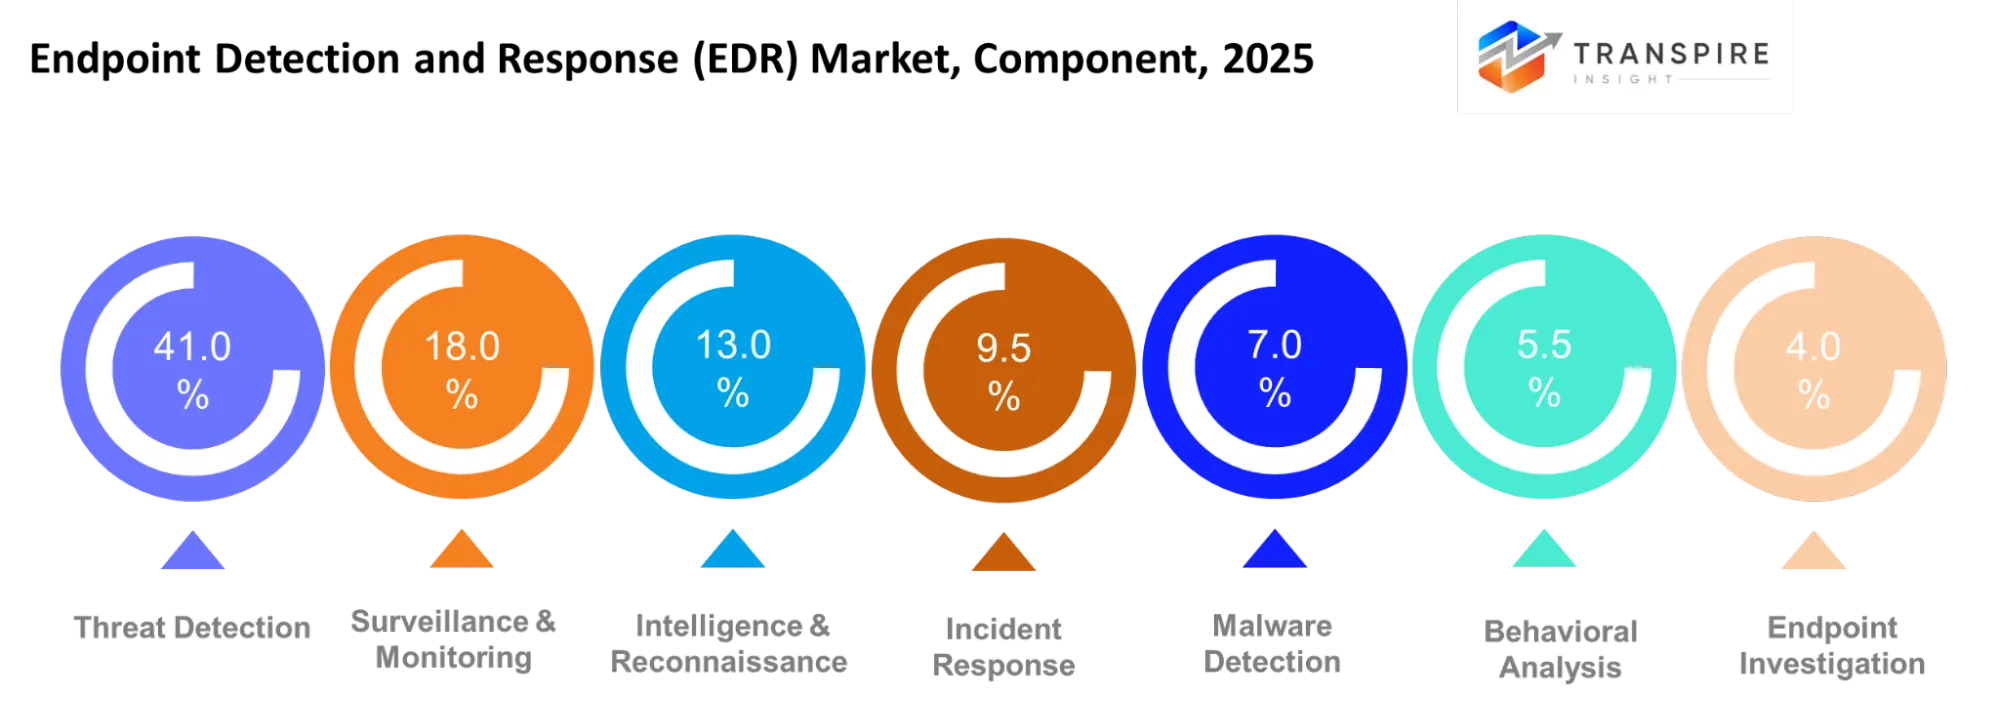
- Menaces détection représente 41,0 % de la part de marché, et CrowdStrike déploie Falcon à la protection de l'identité, à la gestion de la surface des attaques et à la gouvernance des agents d'IA.
- L'EDR basé sur le cloud devrait augmenter à 28,1% CAGR, sous l'impulsion de Purple AI Auto Investigation et de Purple AI Agent Security pour les environnements génératifs-AI.
- Microsoft se différencie en Amérique du Nord avec l'intégration Defender, Entra, Sentinel et Copilot dans les domaines Windows, les domaines d'identité et de productivité, représentant 38,0% de la demande.
- Asia Pacific est le segment le plus important, représentant 28,0 % du marché, et Palo Alto Networks réunit les contrôles de fin de gamme, de cloud, de navigateur et de sécurité AI sous la bannière Cortex et Prisma.
- 26,0% viennent d'Europe, où Trellix et Sophos visent à gagner des clients axés sur la conformité avec des portefeuilles de terminaux et des services de détection gérés.
- En Amérique latine, la part de marché est de 4,5 %, avec des fournisseurs canalisés, comme Fortinet, Check Point et Trend Micro, en concurrence dans un écosystème de sécurité groupé; alors qu'au Moyen-Orient et en Afrique, il est de 3,5 %.
- Broadcom utilise les actifs VMware et Symantec pour aller après la consolidation d'entreprise; Cisco se concentre sur la corrélation réseau-point.
- Alors que Bitdefender et Cybereason sont dédiés à l'innovation de détection spécialisée, Secureworks est dédié à la détection et à la réponse gérées pour les équipes de sécurité aux ressources limitées.
- Le message du mouvement comportemental est fort et clair: moins d'agents, une console unique et le triage à l'IA sont préférés des acheteurs par rapport aux outils de fin de course.
Qu'est-ce que les moteurs clés, les freins et les opportunités dans le Marché des Décorations et réponses au point d'extrémité (EDR)?
Conducteur :
Ransomware, vol de justificatifs et attaques sans fichiers poussent les organisations au-delà de la protection antivirus conventionnelle vers la télémétrie continue et le confinement rapide. L'expansion du travail hybride et des dispositifs reliés au cloud a créé plus de voies pour les attaquants, rendant la détection comportementale et les priorités opérationnelles d'investigation centralisées. Les obligations réglementaires, y compris le cadre de déclaration des incidents NIS2 de l'Union européenne, encouragent davantage les organisations touchées à améliorer la visibilité des incidents et la capacité d'intervention. Ces exigences appuient l'adoption de contrôles avancés et de plates-formes de sécurité intégrées.
3.1.2 Retenue:
La complexité du déploiement demeure une contrainte majeure. Les plateformes EDR génèrent de grands volumes de télémétrie, nécessitent un réglage continu et doivent s'intégrer aux systèmes existants, aux charges de travail en nuage et aux outils d'identité. Le problème persiste parce que les équipes de sécurité doivent faire face à des limites budgétaires, à des défis d'intégration et à une pénurie d'analystes capables d'interpréter les alertes; dans les MBS, les contraintes budgétaires, la complexité et les lacunes en matière de compétences font obstacle à l'accélération de la tâche. cybersécurité amélioration.
Possibilité :
L'EDR cloud-native, la détection et la réponse gérées, et les enquêtes assistées par l'IA offrent aux fournisseurs la possibilité d'atteindre des organisations à ressources limitées. Par exemple, les capacités d'enquête automatisées peuvent corréler des alertes connexes, examiner des dossiers suspects et mettre en quarantaine des objets malveillants, réduisant ainsi le travail répétitif des analystes. Les fournisseurs qui combinent une tarification transparente, une détection explicable, un contexte d'identité et un soutien pour les paramètres cloud et mobile peuvent élargir l'adoption dans les PME, les fournisseurs de soins de santé, les fabricants et les entreprises en transformation numérique.
Driver Impact Analysis -Marché des Détection et réponse au point d'extrémité (EDR)
| Chauffeur | Incidence relative sur la croissance (%) | Pertinence géographique | Échéancier de l'impact | Force de la demande | Mécanisme de croissance | Principaux bénéficiaires | Contrainte majeure |
| Crise des ransomwares et menaces persistantes avancées | 30% | Amérique du Nord, Europe, Asie-Pacifique | À court terme (2 ans) | Haut | Détecte les comportements malveillants et permet l'isolement rapide des paramètres. | Fournisseurs EDR, fournisseurs MDR, équipes de sécurité d'entreprise. | Techniques d'évasion EDR et tactiques d'attaque sophistiquées. |
| Détection de la menace par l'IA et intervention automatisée des incidents | 23% | Amérique du Nord, Europe, Asie-Pacifique | Moyen terme (2-4 ans) | Haut | Utilise l'analyse comportementale pour identifier les menaces et automatiser le confinement. | Fournisseurs de sécurité AI, fabricants EDR, centres d'opérations de sécurité. | Faux positifs, limites du modèle et complexité de l'intégration. |
| Conformité réglementaire et initiatives gouvernementales de cybersécurité | 18% | Amérique du Nord, Europe, Asie-Pacifique | À court terme (2 ans) | Haut | Renforcer la surveillance des paramètres, la vérification et la conformité à l'intervention en cas d'incident. | Fournisseurs axés sur la conformité, organismes gouvernementaux, fournisseurs de services de cybersécurité. | Limites budgétaires et exigences régionales différentes en matière de conformité. |
| Adoption de nuages, travail à distance et extension des surfaces d'attaque | 16% | Amérique du Nord, Asie-Pacifique, Europe | Moyen terme (2-4 ans) | Haut | Élargit la visibilité des paramètres sur les appareils distribués et reliés au nuage. | Fournisseurs Cloud EDR, fournisseurs de sécurité gérés, entreprises distribuées. | Infrastructure héritée et complexité du déploiement des paramètres. |
| Intégration EDR avec XDR, architectures de confiance zéro et services de sécurité gérés | 13% | Amérique du Nord, Europe, Moyen-Orient | Long terme (≥4 ans) | Haut | Unifie la télémétrie des paramètres avec l'identité et l'intelligence de la menace multiplateforme. | Fournisseurs XDR, MSSP, fournisseurs de sécurité en nuage, utilisateurs d'entreprise. | Verrouillage des fournisseurs, pénurie de compétences et coûts d'intégration des plateformes. |
| Total général | 100 % | — | — | — | — | — | — |
Qu'est-ce que l'impact de l'intelligence artificielle a-t-il eu sur le Marché des Détection et réponse au point d'éloignement (EDR)?
L'IA transforme l'EDR en une couche de décision au-delà de la simple détection. Les modèles d'IA ajoutent un comportement de processus autonome, une activité de chiffrement de fichiers, des modifications de registre et des anomalies de logo pour détecter les ransomwares et les attaques sans fichiers sans compter uniquement sur des signatures connues. L'IA automatise les enquêtes de niveau 1 en regroupant les alertes connexes, en les enrichissant de renseignements sur les menaces, en recommandant des mesures de confinement et en tirant des cahiers de lecture pour isoler les appareils et empêcher l'accès. Il allège la charge des analystes SOC et accélère les temps de réponse EDR.
Des modèles prédictifs formés sur de vastes ensembles de données de télémétrie terminale deviennent déjà une réalité, aidant les équipes à repérer des signes de mouvement latéral ou d'abus de compétences. Les fournisseurs construisent également des corrélations avec la chasse aux menaces assistée par l'IA, le renversement automatisé et les rapports XDR couvrant le paramètre, le nuage, l'identité et les signaux réseau. En même temps, l'IA ne remplace pas entièrement l'œil aigu des analystes humains. Les modèles mal configurés peuvent donner lieu à une avalanche d'alertes; les faux positifs sèvent le temps d'analyse et contribuent à la fatigue alerte. Les coûts d'intégration, la mise au point du modèle et l'interférence contradictoire potentielle limitent la prolifération de l'IA, en particulier pour les organisations qui n'ont pas encore intégré leurs outils de sécurité disparates.
En octobre 2026, SentinelleUn lancé Singularité Agentic Detection and Response (ADR) pour découvrir et surveiller en temps réel les agents d'IA d'entreprise. Ce produit permet aux équipes de sécurité de suivre ce qu'un agent d'IA a reçu l'instruction de faire par rapport à ses actions réelles, fournissant la capacité d'arrêter un agent malveillant en milieu d'action sans interrompre les flux de travail environnants.https://in.investing.com/news/stock-market-news/sentinelone-launches-ai-agent-security-products-at-onecon-2026-93CH-5645611
KeyMarché des Décoration et réponse au point d'extrémité (EDR) Tendances
L'EDR est en train de passer à une capacité d'opérations de sécurité automatisée. La qualité des enquêtes, les délais d'intervention et la visibilité dans l'infrastructure distribuée deviennent des dissociateurs concurrentiels essentiels.
- La sécurité d'Endpoint passe de l'antivirus basé sur la signature à la capacité d'identifier le ransomware, l'injection de processus et l'utilisation abusive de justificatifs en temps réel en utilisant l'analyse comportementale.
- EDR fusionne avec XDR, qui combine les signaux terminaux avec la télémétrie cloud, réseau, identité et application pour découvrir des attaques multi-étapes.
- Alors que les entreprises mettent davantage l'accent sur le déploiement rapide, le soutien à distance des employés et les mises à jour évolutives, la livraison cloud-native prend la place des déploiements sur site.
- L'EDR géré augmente en raison du manque de personnel de sécurité des PME et de la nécessité d'externaliser le triage des alertes, le suivi et l'escalade des incidents.
- L'utilisation du triage à l'aide de l'IA consiste à rationaliser les enquêtes manuelles en ajustant les alertes, en priorisant les risques et en déclenchant des processus de confinement automatisés.
- La validation continue des paramètres devient une exigence de conformité et d'architecture plutôt qu'une préférence en matière de sécurité, car plus d'organisations adoptent une confiance zéro.
- NIS2, les exigences de divulgation de la SEC et les mandats de cyberassurance font que les entreprises réagissent et réagissent rapidement.
- Ransomware-as-a-service influence l'état d'esprit de l'acheteur et entraîne une demande accrue de recul, d'isolement et de confinement de sous-heures.
- Le périmètre du terminal augmente avec la prolifération de l'IoT, des machines virtuelles et des charges de travail dans le cloud, et l'EDR doit s'étendre au-delà du terminal traditionnel des ordinateurs portables et des serveurs.
Détection des points d'extrémité et segmentation des marchés
Composante :
Les solutions constituent le fondement du marché des EDR en fournissant des capacités de télémétrie, de détection des menaces, d'enquête et de confinement. Les services soutiennent le déploiement, la configuration, l'optimisation et les opérations de sécurité en cours. L'EDR géré permet aux organisations sans centres d'opérations de sécurité dédiés d'accéder à une surveillance continue et à une intervention d'experts. Les services professionnels, le conseil, la mise en oeuvre, la formation et le soutien technique améliorent l'intégration avec l'infrastructure informatique existante. À mesure que les environnements de sécurité deviennent plus complexes, les acheteurs privilégient de plus en plus les résultats mesurables en matière de protection, l'efficacité opérationnelle et l'expertise soutenue en matière de déploiement de logiciels autonomes.
Lieu de vente:
Les postes de travail et les ordinateurs portables demeurent d'importants paramètres d'EDR parce que les employés les utilisent pour les applications commerciales, l'accès à distance et la communication. Les serveurs doivent être protégés contre l'escalade des privilèges, l'accès non autorisé et les mouvements latéraux sur les réseaux d'entreprise. Les systèmes Cloud et les machines virtuelles ont besoin d'une surveillance évolutive à mesure que les charges de travail se répartissent. Les appareils mobiles présentent des risques grâce à la connectivité à distance, tandis que les appareils IoT élargissent la surface d'attaque dans la fabrication et les soins de santé. Ces différences encouragent les fournisseurs à développer des capacités de visibilité et de réponse adaptées à divers environnements d'appareils.
Déploiement :
L'EDR basé sur le cloud devrait croître à un TCAC de 28,1%, soutenu par une administration centralisée, des mises à jour plus rapides et une protection pour les paramètres géographiquement répartis. Les déploiements sur place restent pertinents pour les organisations qui ont besoin d'un meilleur contrôle des infrastructures et de politiques de sécurité personnalisées. Les modèles hybrides équilibrent la gestion locale des données avec l'analyse en nuage, tandis que SaaS et les services hébergés simplifient le déploiement. Les configurations cloud privées et publiques répondent à différentes exigences en matière de gouvernance, tandis que le déploiement des bords prend en charge les environnements distribués nécessitant une détection et une réponse opportunes des menaces.
Demande:
La détection des menaces représente le segment le plus important, avec 41,0%, car les organisations accordent une grande importance à l'identification des activités suspectes avant qu'un incident majeur ne se produise. La surveillance et le suivi représentent 18,0 %, suivis par le renseignement et la reconnaissance, avec 13,0 %. La réponse aux incidents représente 9,5 %, la détection de logiciels malveillants 7,0 %, l'analyse comportementale 5,5 %, l'enquête sur les paramètres 4,0 % et d'autres applications 2,0 %. Dans l'ensemble, ces applications permettent une surveillance continue, l'identification des menaces, des enquêtes médico-légales et le confinement des activités malveillantes. Ensemble, ils aident les organisations à corréler les activités suspectes, à accélérer la prise de décisions concernant la gestion des incidents, à réduire les perturbations des opérations et à renforcer la résilience de l'infrastructure de l'organisation face aux attaques sophistiquées.
Utilisateur final :
Les organisations BFSI privilégient la protection des paramètres pour protéger les transactions financières, l'information sur les clients et l'accès privilégié. Les organismes gouvernementaux ont besoin d'une visibilité à l'échelle des systèmes sensibles et d'une meilleure documentation des incidents. Les fournisseurs de soins de santé se concentrent sur la protection des dossiers des patients et le maintien de la disponibilité du système clinique, où les perturbations peuvent affecter les services essentiels. Les opérateurs de télécommunications assurent la sécurité de l'infrastructure distribuée, tandis que les détaillants protègent les systèmes de paiement et les données des clients. Les fabricants ont besoin de contrôles pour les environnements de production connectés, et les entreprises informatiques et les établissements d'enseignement doivent gérer divers appareils, utilisateurs et privilèges d'accès dans des environnements numériques de plus en plus distribués.
Taille de l'organisation :
Les grandes entreprises et les multinationales ont besoin de politiques centralisées d'évaluation des résultats, d'une visibilité cohérente de la menace et d'une intervention coordonnée en cas d'incident à plusieurs endroits. Les entreprises de taille moyenne cherchent une protection évolutive qui leur permet de développer leur infrastructure de TI sans créer de charge de travail administrative excessive. Les PME et les startups privilégient souvent les services d'EDR gérés parce qu'ils manquent d'équipes dédiées aux opérations de sécurité et de budgets de cybersécurité étendus. Les organismes gouvernementaux ont besoin d'une gouvernance, d'une responsabilisation et de contrôles d'accès appropriés, tandis que les exploitants d'infrastructures essentielles privilégient la continuité opérationnelle et le confinement rapide. Des licences flexibles, un déploiement simplifié et l'automatisation peuvent aider les fournisseurs à répondre à ces exigences organisationnelles différentes.
Qu'est-ce que les cas d'utilisation clé conduisant au Marché des Détection et réponse au point d'extrémité (EDR)?
Le principal cas d'utilisation est la détection et le confinement précoces des menaces, qui représentent 41,0% du segment des applications. L'EDR peut détecter les processus suspects, l'accès non autorisé et l'activité ransomware, permettant aux équipes de sécurité de mettre en quarantaine les paramètres infectés avant qu'ils puissent être propagés dans tous les systèmes d'entreprise.
Les applications s'étendent à la chasse aux menaces, aux enquêtes sur les logiciels malveillants et à la surveillance continue dans les secteurs de la BFSI, des soins de santé, du gouvernement et de la fabrication. Ces zones s'appuient sur des données probantes pour découvrir les infractions, protéger les données sensibles et réduire les temps d'arrêt. L'EDR basé sur le cloud permet aux équipes distribuées et aux infrastructures virtuelles d'améliorer la gestion centralisée de la sécurité.
Les nouveaux cas d'utilisation comprennent la surveillance des flux de travail de l'IA, la protection des terminaux mobiles et IoT et la corrélation des signaux d'identité avec l'activité des terminaux. L'EDR géré fournit également aux PME une expertise 24 heures sur 24 en matière de surveillance et d'intervention en cas d'incident sans qu'il soit nécessaire de disposer d'un COS sur place.
| Statistiques | Détails |
| Valeur de la taille du marché en 2025 | 6,99 milliards de dollars |
| Valeur de la taille du marché en 2026 | 8,73 milliards de dollars |
| Prévisions de recettes en 2033 | 41,39 milliards de dollars |
| Taux de croissance | TCAC de 24,90 % de 2026 à 2033 |
| Année de référence | 2025 |
| Données historiques | 2021 - 2024 |
| Période de prévision | 2026 - 2033 |
| Couverture du rapport | Prévisions de revenus, contexte concurrentiel, facteurs de croissance et tendances |
| Portée régionale | Allemagne, États-Unis, Canada, Mexique, Royaume-Uni, Espagne, France, Italie, Danemark, Suède, Norvège, Chine, Japon, Inde, Australie, Corée du Sud, Thaïlande, Brésil, Argentine, Afrique du Sud, Émirats arabes unis |
| Principales entreprises | CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, Secureworks |
| Portée de la personnalisation | Personnalisation gratuite des rapports (pays, région et segment). Options d'achat personnalisées disponibles pour répondre à vos besoins de recherche exacts. |
| Segmentation du rapport | Composante (Solutions, Services, EDR géré, Services professionnels, Conseil, Mise en œuvre, Formation, Support)Point de vente (Station de travail, Ordinateur portable, Serveur, Système Cloud, Appareil mobile, IoT Device, Virtual Machine, Autres)Déploiement (Cloud-Based, On-Premise, Hybrid, SaaS, Hôted, Private Cloud, Public Cloud, Edge)Application (Détection des menaces, Chasse, Réaction aux incidents, Surveillance, Intelligence et Reconnaissance, Détection des logiciels malveillants, Analyse comportementale, Autres)Utilisateur final (BFSI, Gouvernement, Télécommunications, Santé, Détail, Fabrication, Informatique et Télécom, Éducation)Taille organisationnelle (Grandes entreprises, PME, Agences gouvernementales, Startups, Mid-Sized Enterprises, Multinational Corporations, Critical Infrastructure, Autres). |
Quelles régions sont à l'origine de la croissance?
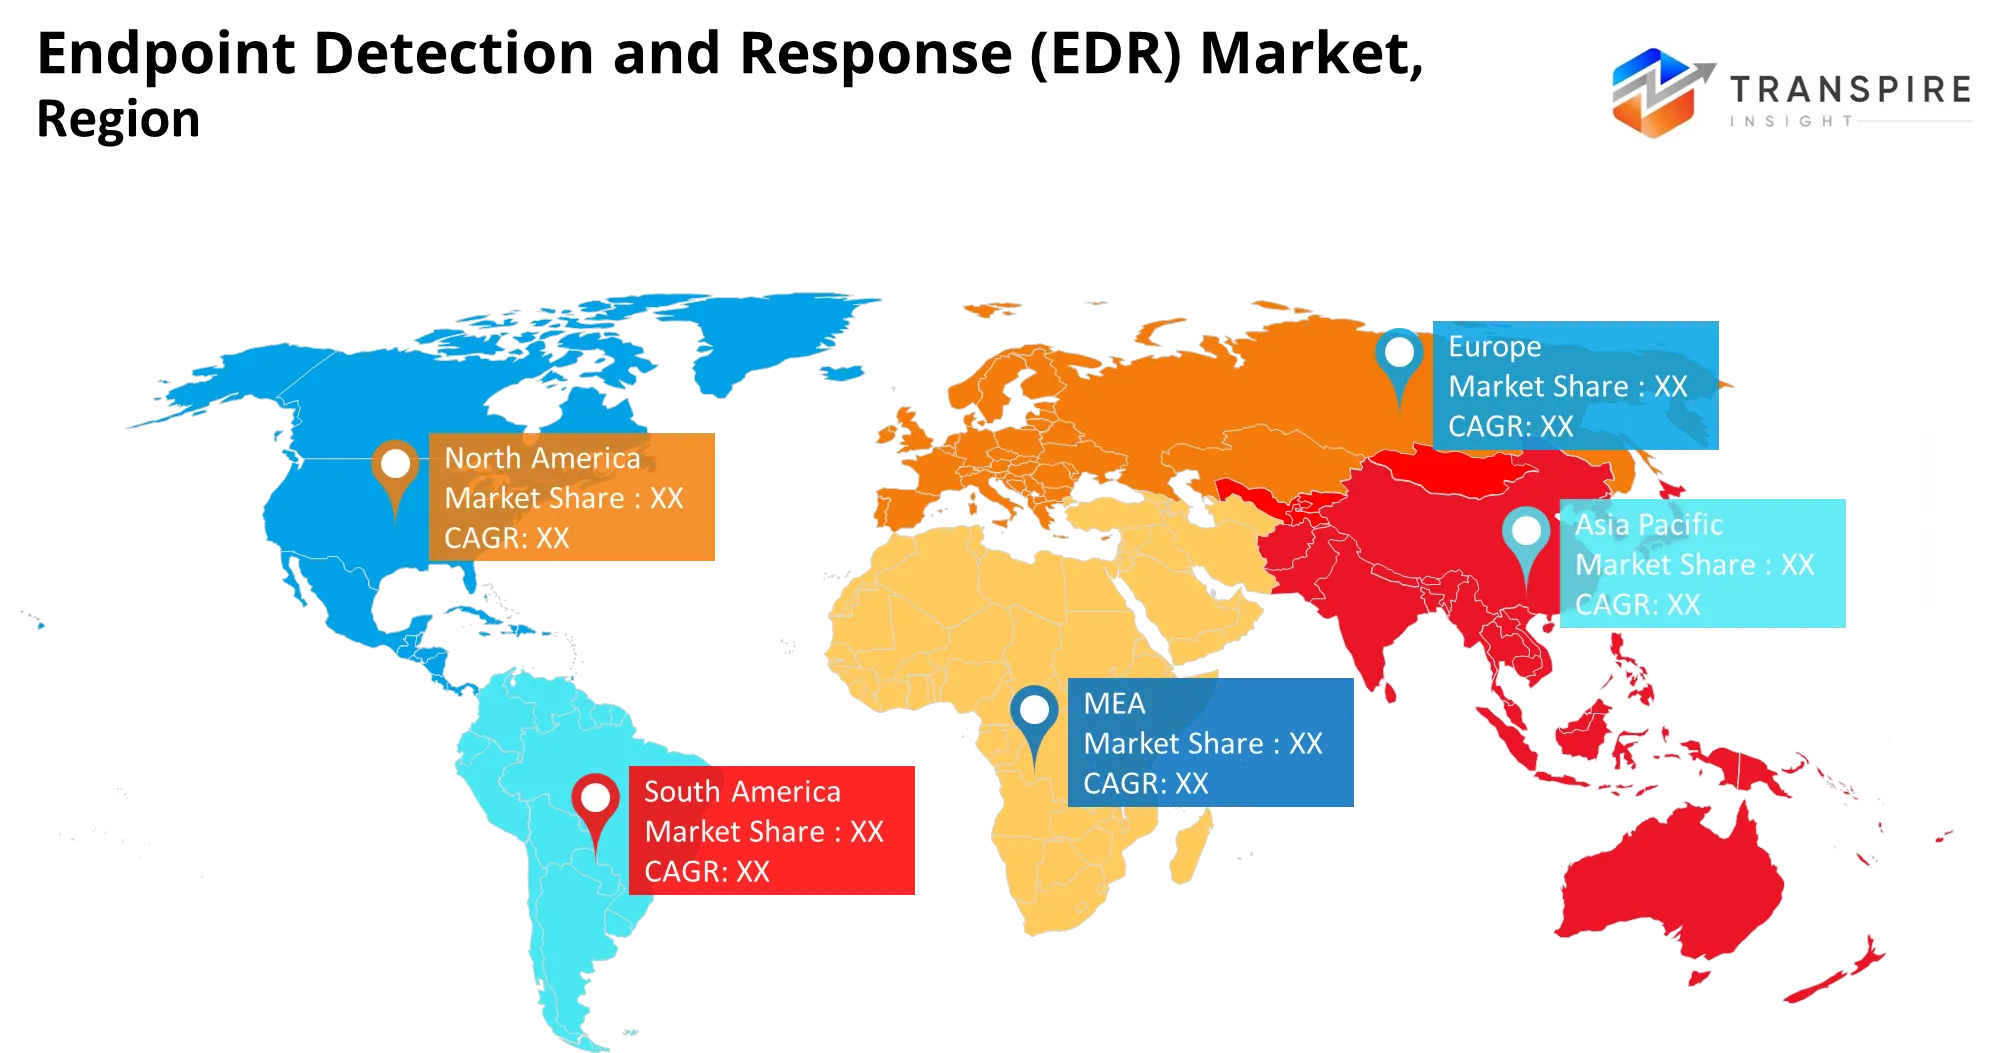
L'Amérique du Nord est le plus grand marché d'EDR avec une part de 38,0%. La présence de grandes entreprises, les incidents liés aux ransomwares et les exigences en matière de conformité dans les services financiers, les soins de santé et les contrats de défense sont quelques-uns des facteurs qui stimulent la demande de détection et de réponse au point final. L'Amérique du Nord possède une infrastructure infonuagique mature, des cyberbudgets élevés et l'adoption d'opérations de sécurité appuyées par l'IA à un stade précoce. Le marché de cette région est également motivé par des rapports d'incidents et une démonstration de compétences en confinement rapide.
En octobre 2026, CrowdStrike a élargi sa collaboration stratégique avec NVIDIA afin d'intégrer sa solution de détection et de réponse AI (AIDR) de Falcon Guardian avec le logiciel d'exécution sécurisé NVIDIA OpenShell et NVIDIA Sentry. Cette intégration étend la protection avancée de l'entreprise et la détection autonome de la menace d'IA des couches de logiciels directement jusqu'à l'application des politiques au niveau du silicium sur les charges de travail critiques.https://ir.crowdstrike.com/news-releases/news-release-details/crowdstrike-and-nvidia-expand-ai-agent-security-software-silicon
L'Europe représente 26,0% et adopte une position plus axée sur la réglementation que l'Amérique du Nord. La directive NIS2 de l'Union européenne, lorsqu'elle est combinée au règlement général sur la protection des données (RGPD) et à des réglementations sectorielles spécifiques, incite les opérateurs d'infrastructures critiques et d'autres services essentiels à déployer des services de détection et de réponse terminales et des services de détection gérés pour démontrer leur résilience opérationnelle. Bien que l'intensité des dépenses ne soit pas aussi élevée qu'en Amérique du Nord, l'Europe peut offrir une mesure de stabilité avec des exigences institutionnelles en matière de conformité à la réglementation, de fournisseurs de sécurité gérés et de dépenses soutenues du secteur public.
En mars 2026, le fournisseur de cybersécurité CrowdStrike s'est associé à un fournisseur d'infrastructure informatique européen Chiffres de Schwarz déployer la plate-forme AI-native CrowdStrike Falcon sur l'infrastructure cloud STACKIT de l'UE. Ce déploiement maintient complètement les données sensibles de télémétrie et de détection dans la région européenne, fournissant aux opérateurs d'infrastructures critiques la souveraineté.https://q-sec.com/fr/mdr-knowledge-base/best-mdr-services-europe
L'Asie-Pacifique est la région qui connaît la croissance la plus rapide, avec un taux de croissance annuel composé de 26,1 % et une part de marché de 28 %. La transformation numérique émergente en Chine, au Japon, en Inde et en Australie, dans les secteurs des services financiers, de la fabrication, du gouvernement et de la technologie, prolongera immensément l'attaque finale. La future opportunité du marché sera le Cloud-Native Endpoint Detection and Response, les services gérés pour les petites et moyennes organisations et la résidence des données, car les organisations cherchent à moderniser leurs architectures de sécurité sans construire de plus grands centres internes d'opérations de sécurité (SOC).
En août 2026, NTT DATA et Palo Alto Networks ont signé une alliance stratégique pluriannuelle pour accélérer la transformation de la cybersécurité axée sur l'IA dans tous les marchés, y compris dans la région Asie-Pacifique.https://www.paloaltonetworks.in/company/press/2026/ntt-data-et-palo-alto-networks-sign--strategique-alliance-à-accélération-sécurité-ai-transformation
Qui sont les acteurs clés du Marché des Détection et réponse au point d'extrémité (EDR), et comment sont-ils en compétition ?
La concurrence en EDR a transformé la précision de détection passée en une vaste plateforme, l'automatisation avec l'intelligence artificielle et la prestation de services gérés. Les fournisseurs essaient de réduire le nombre d'agents de sécurité, de relier les signaux d'arrivée à ceux de l'identité et du cloud et de combler l'écart entre l'alerte et le confinement.
CrowdStrike a une approche de croissance par innovation pour faire passer les revenus de l'extrémité à l'identité, le cloud, les données, le navigateur et la sécurité d'agents d'IA, sous l'impulsion de la plateforme Falcon. Sa différenciation provient d'un seul agent léger, d'une vaste plateforme de télémétrie, et se développe grâce à des acquisitions et à des ventes croisées dans des zones de sécurité adjacentes. SentinelOne a une approche d'automatisation de l'IA-native pour croître avec les enquêtes sur l'IA violet et ajouter de nouvelles capacités pour protéger les agents génériques de l'IA. Sa différenciation est une réponse autonome, avec croissance dans le nuage, MSSP et canal. La stratégie de coût et d'écosystème de Microsoft inclut Defender avec Windows, Entra, Azure, Sentinel et M365 pour créer des coûts de commutation élevés et l'exclusivité. Palo Alto Networks utilise la plate-forme en connectant l'application finale de Cortex avec sa suite cloud, réseau et sécurité AI. Trellix, Sophos, Broadcom, Cisco, Trend Micro, Check Point et Fortinet portée de canal de levier et portefeuilles intégrés. Bitdefender, Cybereason et Secureworks se différencient par la détection, l'intelligence des menaces et la détection gérée, respectivement.
Les joueurs clés sont :
- CrowdStrike
- SentinelleUn
- Microsoft
- Réseaux Palo Alto
- Trellix
- Sophos
- Broadcom
- Cisco
- Tendances Micro
- Vmware
- Vérifier le point
- Fortinet
- Bitdefender
- Cybereason
- Travaux sécurisés
Marché de la détection et de l'intervention des points d'extrémité (EDR) — Amélioration de l'étalonnage concurrentiel
| Société | Échelle des revenus | Offres clés | Positionnement stratégique | Force géographique | Objectif technologique |
| CrowdStrike | Estimation de 14 à 20 % | Falcon Insight XDR; Falcon Prevent; Falcon Complet MDR | Leadership en matière de sécurité cloud-native Premium | Amérique du Nord, Europe, Asie-Pacifique | détection de l'IA, renseignement sur les menaces, réponse automatisée |
| Microsoft | Estimation de 14 à 20 % | Défendeur pour Endpoint; Défendeur XDR; Défendeur pour les affaires | Adoption par les écosystèmes et intégration de la plate-forme d'entreprise | Amérique du Nord, Europe, Asie-Pacifique | Analyse des nuages, détection comportementale, corrélation entre les domaines |
| SentinelleUn | Estimation de 8 à 13 % | Point d'extrémité de la singularité; Singularité XDR; Pourpre AI | Automatisation dirigée par l'IA et réponse autonome au paramètre | Amérique du Nord, Europe, Asie-Pacifique | Réhabilitation autonome, chasse aux menaces d'IA, architecture mono-agent |
| Réseaux Palo Alto | Estimation de 7 à 12 % | Cortex XDR; Cortex XSIAM; Cortex XDR Pro | Différence entre les plates-formes de sécurité | Amérique du Nord, Europe, Asie-Pacifique | Endpoint-network analytique, IA comportementale, enquête automatisée |
| Tendance Micro (TrendAI) | Estimation de 6 à 10 % | Vision de la tendance Un; sécurité des paramètres; protection du serveur et de la charge de travail | Large couverture de la charge de travail et XDR intégré | Asie-Pacifique, Amérique du Nord, Europe | Télémétrie transversale, renseignement sur les menaces, détection fondée sur les risques |
| Sophos | Estimation de 3 à 7 % | Intercepte X; Sophos XDR; Sophos MDR | Sécurité gérée et différenciation canal-partenaire | Europe, Amérique du Nord, Asie-Pacifique | Apprentissage approfondi, exploitation de la prévention, intervention assistée par des analystes |
| Broadcom (Symantec) | Estimation de 3 à 7 % | Symantec Endpoint Security; Détection et réponse du point de terminaison; Protection adaptative | Forte de la politique de base et de fin d'entreprise installée | Amérique du Nord, Europe, Asie-Pacifique | Endpoint durcissement, renseignement de menace, protection basée sur le comportement |
| Bitdefender | Estimation de 2 à 5 % | GravityZone EDR; GravityZone XDR; services MDR | Valeur de prévention et efficacité en matière de sécurité | Europe, Amérique du Nord, Asie-Pacifique | Apprentissage automatique, analyse comportementale, enquête sur la chaîne d'attaque |
| Cisco | Estimation de 2 à 5 % | Cisco Secure Endpoint; Cisco XDR; Secure Malware Analytics | Intégration des écosystèmes de sécurité des réseaux et des produits transversaux | Amérique du Nord, Europe, Asie-Pacifique | Correspondance en réseau, renseignement sur les menaces, confinement automatisé |
| Trellix | Estimation de 2 à 5 % | Sécurité d'extrémité de Trellix; Trellix EDR; Trellix XDR | Défense des grandes entreprises et soutien à l'immobilier hétérogène | Amérique du Nord, Europe, Asie-Pacifique | Analyse comportementale, renseignement sur les menaces, détection adaptative |
Développement récent Nouvelles
- En août 2026, SonicWall a lancé SonicWall Endpoint Security, une solution unifiée de protection des endpoints offrant des services EDR autonomes et des services optionnels de détection et d'intervention gérés pour les fournisseurs de services gérés desservant les petites et moyennes entreprises. Le lancement élargit l'accès aux capacités automatisées de réaction aux menaces, de détection des menaces en temps réel et de récupération des ransomwares pour les organisations qui recherchent une sécurité de point de vente rentable.https://www.prnewswire.com/news-releases/sonicwall-expands-msp-portfolio-with-simply-endpoint-protection-302847876.html
- En avril 2026, Palo Alto Networks a achevé son acquisition de Koi afin de renforcer la protection des paramètres contre les risques associés aux agents d'IA et aux outils de développement autonomes. L'acquisition soutient le développement de Agentic Endpoint Security en intégrant la technologie de Koi avec Prisma AIRS, aidant les entreprises à améliorer la visibilité et le contrôle de l'activité induite par l'IA à travers les paramètres employés.https://www.prnewswire.com/news-releases/palo-alto-networks-completes-acquisition-de-koi-to-secure-the-gentic-endpoint-302741432.html
- En octobre 2026, Canon Europe a lancé sa technologie d'impression EDR novatrice, étendant les méthodes traditionnelles de sécurité des terminaux informatiques et serveurs à l'infrastructure d'impression commerciale. Ce déploiement introduit un suivi comportemental aligné sur le cadre MITRE ATT&CK directement dans le firmware d'imprimante multifonctionnel, permettant aux réseaux d'entreprise d'isoler automatiquement les vulnérabilités des paramètres et d'intercepter les menaces internes avant que des violations latérales de données ne se produisent.https://www.canon-europe.com/press-centre/press-releases/2026/10/canon-launches-pioneering-printer-edr-technology-to-enhance-security-for-office-printers/
Quelles sont les perspectives stratégiques qui définissent l'avenir du Marché des Décorations et réponses au point d'extrémité (EDR)?
Le marché de la détection et de la réponse en point d'arrivée (EDR) s'oriente vers des plateformes intelligentes et consolidées via des agents d'IA qui combinent les signaux en point d'arrivée, identité, nuage et données en une réponse unifiée. Un risque majeur de ce développement est la sur-automation, car un tri excessif de l'IA peut causer de faux positifs, réduire la confiance des analystes et rendre les organisations vulnérables à la manipulation contradictoire. Une occasion importante est de protéger les personnes non humaines et Agent d'IA identitaires, à mesure que les entreprises introduisent des flux de travail autonomes au-delà des capacités des solutions d'évaluation existantes. Les fournisseurs devraient se concentrer sur l'automatisation explicable, les architectures prêtes à l'intégration et les services EDR gérés pour les PME plutôt que sur les performances de détection. L'Amérique du Nord détient une part de marché de 38,0 %, l'Europe 26,0 %, tandis que l'Asie-Pacifique devrait connaître une croissance de 26,1 % du TCAC. Les entreprises qui combinent la richesse de la plate-forme avec des considérations de conformité régionale, des options de déploiement flexibles et une prestation de services fiable sont les mieux placées pour gagner une demande durable sur le marché.
Les principales segmentations sont les suivantes:
Composante
- Solutions
- Services
- EDR géré
- Services professionnels
- Conseil
- Mise en œuvre
- Formation
- Appui
Lieu de vente
- Poste de travail
- Ordinateur portable
- Serveur
- Système Cloud
- Appareil mobile
- Dispositif IoT
- Machine virtuelle
- Autres
Déploiement
- Nuageux
- Sur place
- Hybride
- SaaS
- Accueillé
- Nuage privé
- Nuage public
- Bord
Demande
- Détection des menaces
- Chasse aux menaces
- Réponse à l'incident
- Surveillance et surveillance
- Intelligence & Reconnaissance
- Détection des logiciels malveillants
- Analyse comportementale
- Autres
Utilisateur final
- BFSI
- Gouvernement
- Télécommunications
- Santé
- Commerce de détail
- Industrie manufacturière
- Télécommunications
- Éducation
Taille de l'organisation
- Grandes entreprises
- PME
- Organismes gouvernementaux
- Créations
- Entreprises intermédiaires
- Sociétés multinationales
- Infrastructures essentielles
- Autres
Analyse régionale
Amérique du Nord
- États-Unis
- Canada
- Mexique
Europe
- Allemagne
- Royaume Uni
- France
- Italie
- Espagne
- Russie
- Reste de l'Europe
Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Australie
- Reste de l ' Asie et du Pacifique
Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
Moyen-Orient et Afrique
- EAU
- Arabie saoudite
- Qatar
- Afrique du Sud
- Reste du Moyen-Orient & Afrique
Foire aux questions
Trouvez des réponses rapides aux questions les plus courantes.
The endpoint detection and response (EDR) market size was valued at USD 6.99 billion in 2025 and is poised to reach USD 41.39 billion by 2033, expanding at a 24.90% CAGR
Key segments for the endpoint detection and response (EDR) market are Component (Solutions, Services, Managed EDR, Professional Services, Consulting, Implementation, Training, Support)Point of Sale (Workstation, Laptop, Server, Cloud System, Mobile Device, IoT Device, Virtual Machine, Others)Deployment (Cloud-Based, On-Premise, Hybrid, SaaS, Hosted, Private Cloud, Public Cloud, Edge)Application (Threat Detection, Threat Hunting, Incident Response, Surveillance & Monitoring, Intelligence & Reconnaissance, Malware Detection, Behavioral Analysis, Others)End User (BFSI, Government, Telecom, Healthcare, Retail, Manufacturing, IT & Telecom, Education)Organization Size (Large Enterprises, SMEs, Government Agencies, Startups, Mid-Sized Enterprises, Multinational Corporations, Critical Infrastructure, Others).
Growth is primarily driven by ransomware attacks, sophisticated cyber threats, hybrid work environments, cloud adoption, regulatory compliance requirements, and the integration of AI-powered threat detection and automated incident response.
The endpoint detection and response (EDR) market is led by major manufacturers, including CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, and Secureworks
North America holds a 38.0% market share, supported by mature cybersecurity infrastructure, high enterprise security spending, established technology providers, stringent compliance requirements, and widespread adoption of advanced endpoint protection.
Key opportunities include cloud-based EDR, AI-driven automated threat response, managed EDR services for SMEs, AI-agent identity protection, and scalable security solutions for emerging digital infrastructure.
- CrowdStrike
- SentinelleUn
- Microsoft
- Réseaux Palo Alto
- Trellix
- Sophos
- Broadcom
- Cisco
- Tendances Micro
- Vmware
- Vérifier le point
- Fortinet
- Bitdefender
- Cybereason
- Travaux sécurisés
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Rapports récemment publiés
-
Apr 2026
Marché des Profileur optique 3D
3d profileur optique taille du marché, rapport de part et d'analyse par type (desktop 3d profileur optique, et portable 3d profileur optique), par technologie (technologie confocale, et interférence de la lumière blanche), par industrie d'utilisation finale (industrie manufacturière, instituts de recherche, automobile, aérospatiale et défense, dispositifs médicaux, etc.), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 - 2031
-
Apr 2026
Marché des Capteur de profondeur
rapport d'analyse par type (capteurs de profondeur infrarouge, capteurs de temps de vol, capteurs de vision stéréo, capteurs de lumière structurés, capteurs de profondeur ultrasoniques), par application (automotive, robotique, jeu, électronique grand public, automatisation industrielle, soins de santé, sécurité et surveillance, autres), par les utilisateurs finaux (fabricants d'automobiles, entreprises d'électronique grand public, fournisseurs de soins de santé, entreprises industrielles, agences de sécurité, compagnies de jeux, entreprises de robotique, autres), et géographique (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 – 2031
-
Apr 2026
Marché des Fabrication numérique
taille du marché de la fabrication numérique, rapport de part et d'analyse par composante (matériel, logiciel et services), par technologie (robotique, impression 3d, internet des objets (iot), etc.), par application (automobile et transport, aérospatiale et défense, électronique grand public, machines industrielles, etc.), par type de processus (conception par ordinateur, simulation par ordinateur, visualisation 3d, analyse, etc.), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et amérique centrale), 2021 – 2031
-
Apr 2026
Marché des Services de visas numériques
services de visa numérique taille du marché, part et rapport d'analyse par type (voyageurs individuels, voyageurs de groupe), par demande (tourisme, voyage d'affaires, autres), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 – 2031