
Marché des Asie-Pacifique Gestion unifiée des menaces Résumé
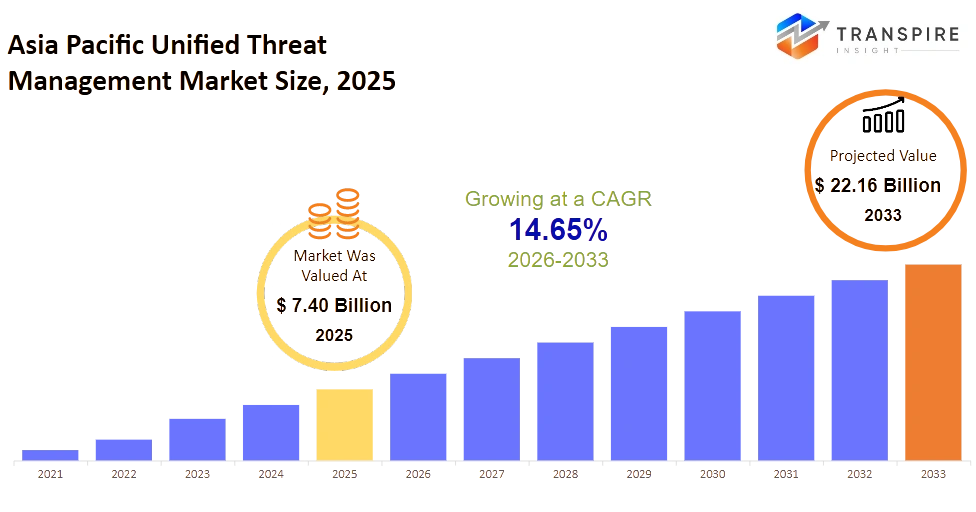
Selon Transpire Insight Analysis, la taille du Marché des Asie-Pacifique Gestion unifiée des menaces est estimée à 7,40 milliards de dollars en 2025 et devrait atteindre 22,16 milliards de dollars d'ici 2033, avec une augmentation de 14,65 % entre 2026 et 2033.
Le Marché des Asie-Pacifique Gestion unifiée des menaces aide les organisations à protéger leurs réseaux d'affaires avec une plate-forme, comme il regroupe le pare-feu, la prévention des intrusions, les antivirus, le filtrage web, le VPN et le contrôle des applications tout au même endroit. Dans la pratique, les entreprises, les organismes gouvernementaux, les fournisseurs de soins de santé, les fabricants et les établissements d'enseignement finissent par utiliser ces installations pour simplifier leurs opérations de sécurité, tout en réduisant la difficulté de jongler avec plusieurs outils de sécurité distincts. Au cours des dernières années, le marché s'est éloigné des déploiements électro-centriques et s'est penché davantage vers des plateformes de sécurité hybrides, plus des plateformes de gestion du cloud, parce que les entreprises ont continué d'étendre le travail à distance et qu'elles se développaient également dans des environnements multi-cloud. Puis la pandémie de COVID-19 a vraiment accéléré les choses, avec la transformation numérique mettant en lumière les lacunes dans les anciens modèles de sécurité réseau. Les cyberattaques ont également continué à devenir plus sophistiquées et, en plus de cela, les exigences réglementaires se sont renforcées dans plusieurs économies de l'Asie-Pacifique, de sorte que les entreprises ont consolidé les fonctions de sécurité pour obtenir une meilleure visibilité, réduire les coûts opérationnels et réagir plus efficacement aux menaces. Ce changement continu soutient même les accords de services à plus long terme, augmentant les revenus d'abonnement aux logiciels, et il entraîne une adoption plus large tant dans les grandes entreprises que dans les petites et moyennes entreprises.
Marché des Asie-Pacifique Gestion unifiée des menaces Taille et prévisions :
- Marché des Asie-Pacifique Gestion unifiée des menaces Taille 2025 : 7,40 milliards de dollars
- Valeur marchande prévue 2033 : 22,16 milliards de dollars
- TCAC prévisionnel: 14,65 %
- Grande région en 2025 : Asie de l ' Est
- Région la plus rapide : Asie du Sud & Océanie
- Profil clé : Fortinet, Cisco, Sophos, Check Point Software, Palo Alto Networks, SonicWall, WatchGuard Technologies, Juniper Networks, Barracuda Networks, Huawei, Forcepoint, Hillstone Networks, Sangfor Technologies, Trellix, Microsoft
Principales perspectives du marché
- En 2025, l'Asie de l'Est a dominé le marché, avec environ 43% de parts de marché, aidé par les dépenses informatiques grandes entreprises et l'infrastructure numérique vraiment avancée.
- Alors l'Asie du Sud et l'Océanie, ils sont encore attendus pour être le marché régional en mouvement le plus rapide jusqu'en 2025-2033, principalement parce que l'adoption du nuage accélère et cybersécuritéLe financement continue d'augmenter.
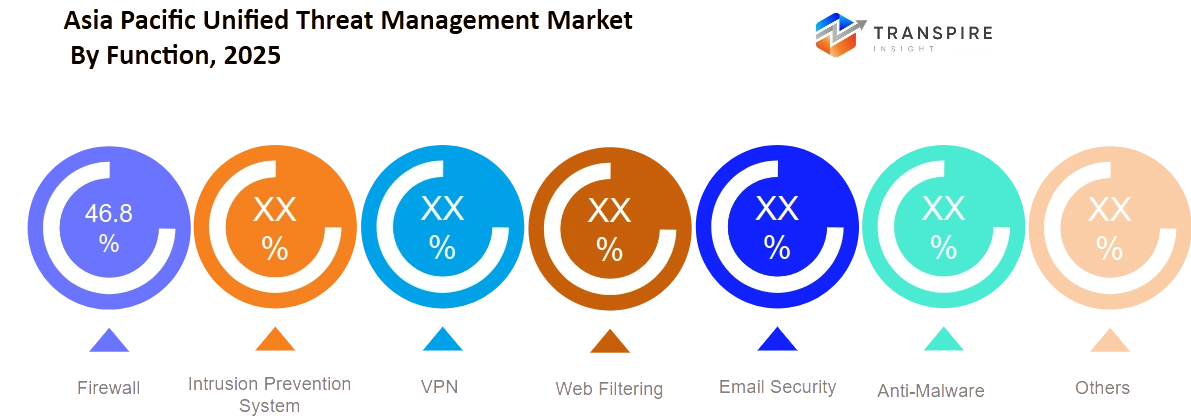
- Du côté des produits, les appareils UTM à base de matériel étaient en tête, avec près de 46 % de parts de marché en 2025, ce qui suggère un déploiement continu à travers les réseaux d'entreprise et ces environnements d'infrastructure critiques.
- Les solutions UTM virtuelles, ainsi que les solutions basées sur le cloud, ont pris la deuxième place, car les installations hybrides de sécurité sur le lieu de travail continuent de s'étendre aux entreprises de la région.
- Pour la croissance, les plates-formes de gestion unifiée des menaces gérées par le cloud devraient grimper le plus rapidement d'ici 2033, grâce à des modèles de déploiement de type abonnement et à une administration centralisée des politiques, c'est-à-dire une gouvernance plus contrôlée.
- En ce qui concerne l'application, la sécurité du réseau d'entreprise a occupé la tête avec environ 41 % de parts de marché en 2025, puisque les organisations fusionnent plusieurs capacités de sécurité en une seule plateforme unifiée.
- La sécurité Cloud et la protection des travailleurs à distance continueront d'être les applications les plus dynamiques dans la fenêtre de prévision, principalement parce que les configurations informatiques distribuées ne sont plus seulement temporaires.
- En ce qui concerne les utilisateurs finals, les grandes entreprises représentaient environ 61 % du marché en 2025, en grande partie grâce à des budgets de cybersécurité plus importants, plus des obligations de conformité plus sévères.
- Les petites et moyennes entreprises seront la catégorie d'utilisateurs finals qui connaîtra la croissance la plus rapide, car les services de sécurité gérés rendent le déploiement moins compliqué et réduisent globalement les coûts de propriété.
Quels sont les moteurs clés, les contraintes et les possibilités du Marché des Asie-Pacifique Gestion unifiée des menaces?
La force la plus forte qui pousse le Marché des Asie-Pacifique Gestion unifiée des menaces vers l'avant est le mouvement rapide vers l'infrastructure nuageuse hybride et tout ce style de travail distribué. Il s'est en quelque sorte accéléré après que les organisations ont modernisé leurs opérations numériques après la pandémie de COVID-19, puis les gouvernements ont ajouté des attentes plus strictes en matière de cybersécurité et de protection des données. Dans le passé, les entreprises ont essentiellement géré seules des pare-feu isolés, des VPN et des systèmes de prévention des intrusions, maintenant elles ont tendance à privilégier des plateformes intégrées qui réduisent les tracas opérationnels et donnent une meilleure visibilité en matière de sécurité. De plus, le processus de déploiement plus rapide tend à réduire les coûts administratifs, tandis que les licences basées sur l'abonnement créent des revenus récurrents des fournisseurs et aident davantage d'organisations de taille moyenne à sauter.
Dans le même temps , le plus grand frein structurel est toujours la pénurie de professionnels de cybersécurité expérimentés , plus la complexité ennuyeuse de l'épouser des environnements informatiques hérités . Beaucoup d'entreprises continuent d'utiliser des infrastructures vieillissantes, et il ne peut vraiment pas revenir en arrière politiques de sécurité avancées à moins qu'ils exécutent de plus grandes améliorations. Ces efforts de migration exigent des dépenses importantes et des délais de mise en œuvre plus longs. Et d'après Transpire Insight, les annonces régionales d'approvisionnement et les calendriers de lancement restent le principal risque d'exécution. En raison de cela, les décisions d'achat sont retardées, les déploiements à l'échelle de l'entreprise sont reportés, et l'avantage pour les revenus de logiciels et de services sur les marchés en développement se mue.
La prochaine phase de croissance proviendra de la détection des menaces grâce à l'IA, en quelque sorte cousue dans les architectures de Secure Access Service Edge (SASE) et Zero Trust. Les gouvernements de toute l'Asie du Sud-Est continuent de mettre de l'argent dans les services publics numériques, tandis que les institutions financières et les fabricants élargissent également leurs activités liées au cloud. Dans la pratique, ces secteurs ont besoin d'une plate-forme de sécurité capable de protéger les utilisateurs, les applications et les paramètres grâce à une surveillance centralisée. Les fournisseurs qui combinent l'analyse de l'IA avec des services de sécurité gérés et des approches de déploiement natif du cloud débarqueront des contrats à long terme plus difficiles, et ouvriront également des flux de revenus plus récurrents.
Quel a été l'impact de l'intelligence artificielle sur le Marché des Asie-Pacifique Gestion unifiée des menaces ?
L'intelligence artificielle est une sorte de transformation de l'industrie régionale unifiée de gestion des menaces, principalement en automatisant la surveillance des menaces, la détection des logiciels malveillants, l'application des politiques et même les rapports de conformité à travers les réseaux d'entreprise qui ne cessent de se compliquer. Dans la pratique, les plates-formes modernes sont constamment à l'affût de millions d'événements de sécurité, puis elles priorisent les alertes les plus critiques, et elles réduisent également le nombre d'équipes manuelles d'opérations de sécurité. Avec les modèles d'apprentissage automatique, le comportement anormal de l'utilisateur est repéré, précédemment des modèles d'attaque invisibles sont détectés, et des actions de confinement plus rapides sont recommandées afin que les incidents ne se propagent pas dans des environnements connectés comme il le ferait autrement. Il ya aussi l'analyse prédictive, qui semble aider les organisations à prévoir les faiblesses du réseau, régler les politiques de pare-feu, et distribuer les ressources de sécurité plus efficacement en s'appuyant sur les tendances d'attaque historiques plus les modèles opérationnels quotidiens.
Dans l'ensemble, ces fonctions améliorent les délais de réponse, réduisent les faux positifs, maintiennent les systèmes plus accessibles et peuvent réduire les coûts d'exploitation pour les entreprises qui ont une infrastructure de cloud hybride. En plus de cette automatisation pilotée par l'IA prend également en charge les prestataires de services de sécurité gérés, car elle les aide à offrir une protection évolutive aux petites et moyennes entreprises sans perdre de contrôle. Pourtant, l'adoption généralisée n'est pas lisse. Les coûts d'intégration peuvent être élevés, en particulier pour les organisations qui sont coincées avec l'infrastructure existante, et la précision de l'IA dépend beaucoup des données de sécurité de haute qualité recueillies dans différents environnements. De plus, l'interopérabilité limitée entre les anciens systèmes de réseau et aujourd'hui les plates-formes compatibles avec l'IA ralentissent la mise en œuvre, en particulier dans quelques industries où les organisations sont limitées par le budget.
Marché clé Tendances
- De 2021 à 2025, les entreprises se sont pour la plupart éloignées de l'entreprise autonome. sécurité produits vers des plates-formes plus unifiées, ce qui a réduit la complexité opérationnelle de manière assez directe, et a également aidé à centraliser la gestion des politiques, du moins dans la pratique.
- Après 2020, les déploiements gérés par le cloud ont connu une croissance très rapide, de sorte que les organisations pourraient protéger les utilisateurs à distance sans avoir à construire toutes ces infrastructures sur site.
- La détection de menaces par l'IA est devenue une sorte de différentiateur par défaut, tandis que Fortinet, Palo Alto Networks et Cisco ont continué à pousser leurs fonctionnalités de sécurité intelligentes à travers les portefeuilles régionaux, petit à petit.
- L'adoption de Zero Trust s'est également accélérée à partir de 2022, ce qui a permis de resserrer les liens entre la gestion de l'identité, l'accès au réseau et la protection des terminaux.
- Les services de sécurité gérés ont connu une forte dynamique à mesure que les petites et moyennes entreprises ont décidé de livrer leurs opérations quotidiennes de cybersécurité, en partie parce que les contraintes de personnel peuvent être brutales.
- Des secteurs comme les services financiers, les soins de santé et le secteur manufacturier ont également augmenté leurs dépenses de cybersécurité, surtout une fois que des règlements régionaux plus stricts sur la protection des données ont été adoptés dans plusieurs économies de l'Asie-Pacifique.
- Les licences de logiciels basées sur l'abonnement remplacent constamment l'achat de matériel perpétuel, et cela a créé des revenus récurrents plus prévisibles pour les fournisseurs de cybersécurité, ce que tout le monde aime.
- Entre-temps, les investissements d'infrastructure cloud régionaux de fournisseurs hyperéchelle mondiale ont stimulé la demande de plateformes virtuelles de gestion unifiée des menaces qui peuvent gérer des environnements multicloud.
- Et entre 2023 et 2025, les fournisseurs de sécurité se sont penchés sur de nouveaux partenariats stratégiques avec les opérateurs de télécommunications ainsi que les fournisseurs de services gérés, afin d'accélérer la pénétration du marché régional.
Marché des Asie-Pacifique Gestion unifiée des menaces Segmentation
Par composant :
Les appareils matériels aident toujours les organisations qui ont besoin d'une infrastructure dédiée de sécurité réseau, avec des performances solides et un contrôle centralisé, même lorsque tout se déplace rapidement. Du côté du logiciel, les choses ont continué à s'étendre, car la migration et la virtualisation du cloud continuent de remodeler la façon dont la sécurité de l'entreprise est gérée. Les services gérés gagnent en traction, principalement parce que de nombreuses équipes internes de cybersécurité atteignent des plafonds de ressources et font face à une pression opérationnelle quotidienne plus importante, pas seulement des tâches ponctuelles. Entre-temps, les services professionnels demeurent relativement essentiels pour la planification du déploiement, l'intégration du système, l'évaluation des risques et le soutien à la conformité dans les environnements informatiques complexes.
Les solutions de renseignement de sécurité améliorent la détection des menaces en observant l'activité du réseau et en voyant les comportements bizarres tôt, avant que les incidents ne se propagent à travers les systèmes connectés. D'autres types de composants comblent les lacunes spécialisées, car les besoins varient selon l'industrie et la taille de l'organisation. Dans l'ensemble, un bon mélange de matériel, de logiciels et de services devrait continuer à accroître l'efficacité de la sécurité tout en réduisant la complexité de la gestion, parce que honnêtement cela compte. Les fournisseurs de technologie se concentreront probablement sur les plateformes intégrées qui facilitent les opérations et qui aident à renforcer les relations client à long terme.
Par déploiement :
Nuage le déploiement basé s'est développé assez rapidement, parce que les organisations veulent une gestion de sécurité plus adaptable sur les réseaux distribués et aussi des configurations de travail à distance. Entre-temps, le déploiement sur le terrain convient encore à beaucoup d'industries qui ont des règles réglementaires strictes, et elles ont déjà des investissements en infrastructure. Le déploiement hybride prend le milieu en combinant la flexibilité du cloud avec le contrôle local, en particulier pour ces charges de travail sensibles. Les modèles de livraison SaaS ont également aidé les logiciels à atteindre plus facilement, tout en réduisant le temps pour faire fonctionner les choses et réduire les dépenses d'infrastructure.
Les environnements cloud privés restent importants pour les grandes entreprises qui gèrent des données commerciales confidentielles ou des informations gouvernementales qui ont vraiment besoin d'une surveillance plus stricte de la façon dont les données sont traitées. D'autres styles de déploiement continuent également à apparaître, pour répondre à différents besoins opérationnels qui peuvent varier grandement. Dans la pratique, les décisions de déploiement dépendent de plus en plus de la répartition de la charge de travail, de la conformité et des coûts d'exploitation à long terme. Les fournisseurs de technologie continueront de faire preuve de plus de souplesse en matière de déploiement pour appuyer les stratégies de sécurité des entreprises qui évoluent au fil du temps.
Par fonction :
Pare-feu Les solutions sont encore une sorte de couche de base pour la protection du réseau, car elles gèrent le trafic et arrêtent l'accès qui n'est pas censé se produire, à travers les paramètres de l'entreprise. Dans le même temps, les systèmes de prévention des intrusions aident un peu plus la situation, en pointant et en arrêtant les comportements suspects avant qu'il ne se transforme en un véritable incident qui perturbe les affaires quotidiennes. La technologie VPN continue d'apparaître comme un moyen fiable de protéger les utilisateurs distants, car les liens chiffrés permettent un accès sécurisé à partir de différents endroits et équipes. Les solutions de filtrage Web font également leur travail en réduisant l'exposition aux sites esquissés et en renforçant les règles d'Internet de l'organisation, de manière plus contrôlée.
La sécurité de l'email et les fonctions anti-malware se sentent de plus en plus nécessaires ces derniers temps, puisque les tentatives d'hameçonnage et les campagnes de ransomware continuent de cibler les entreprises dans plusieurs industries. Il y a aussi d'autres fonctions de sécurité, elles ajoutent une couverture pour les besoins opérationnels spécialisés et le genre de cyberrisques qui continuent d'apparaître. Lorsque les capacités de sécurité sont intégrées, vous obtenez une meilleure visibilité opérationnelle, et vous réduisez également la dépendance sur des produits de sécurité séparés. Enfin, les mises à jour en cours et l'analyse plus intelligente des menaces devraient rendre l'ensemble du réseau plus résilient dans les années à venir.
Par Utilisateur final :
Les organismes BFSI continuent d'investir dans des plateformes de sécurité plus avancées, pour défendre les transactions financières, l'information des clients et l'ensemble des besoins de conformité réglementaire. Les entreprises informatiques et de télécommunications s'appuient sur des systèmes de sécurité intégrés, pour protéger les grands réseaux numériques et pour aider les services cloud qui ne cessent de croître. Les organismes gouvernementaux renforcent également leur force de cybersécurité pour protéger les infrastructures nationales et toutes sortes d'information publique sensible. Les fournisseurs de soins de santé continuent à moderniser les installations de sécurité afin que les dispositifs médicaux connectés restent protégés, et les dossiers confidentiels des patients aussi.
Les entreprises manufacturières défendent la technologie opérationnelle et les environnements de production connectés contre les cybermenaces qui pourraient compromettre la continuité des activités. Les organisations de détail renforcent la sécurité des paiements et la protection des données des clients à mesure que le commerce numérique se déplace sur les marchés régionaux. Les établissements d'enseignement continuent d'améliorer la sécurité des réseaux, afin de soutenir les cadres d'apprentissage et les activités de recherche numériques. Les autres utilisateurs finaux adopteront généralement des plateformes de sécurité intégrées car les risques cybernétiques deviennent plus complexes dans différentes industries.
Par taille d'entreprise :
Les grandes entreprises continuent de diriger les dépenses technologiques parce que les infrastructures numériques lourdes finissent par avoir besoin d'une solide orchestration de sécurité et d'une vue centralisée, même lorsque les équipes sont déjà occupées. Les moyennes entreprises utilisent de plus en plus les plateformes de sécurité intégrées pour une protection supplémentaire sans avoir à développer des cyberéquipes internes, ou alors elles disent. Les petites entreprises voient souvent les avantages de solutions de sécurité simplifiées qui réduisent la complexité opérationnelle quotidienne et aident à maintenir la continuité des activités. Les PME s'orientent toujours vers des plateformes de sécurité basées sur l'abonnement qui assurent la défense au niveau de l'entreprise grâce à des modèles de services rentables.
Entre-temps, d'autres catégories d'entreprises continuent de choisir les types de déploiement en fonction des besoins opérationnels, du montant du budget disponible et des obligations réglementaires. La gestion basée sur le cloud, ainsi que les services de sécurité gérés, rendent les choses plus accessibles pour les organisations qui n'ont pas beaucoup de bande passante technique. Des modèles de prix flexibles favorisent également une adoption plus large entre les organisations de différentes tailles. À l'avenir, la transformation numérique en cours aidera à élargir l'utilisation de solutions intégrées de cybersécurité pendant la période de prévision.
Quels sont les cas d'utilisation clé conduisant le Marché des Asie-Pacifique Gestion unifiée des menaces?
Le cas d'utilisation le plus important vient de la sécurité du réseau d'entreprise, où la protection intégrée aide vraiment les opérations quotidiennes d'affaires à travers les banques, le gouvernement et les grands environnements d'entreprise. Les équipes de sécurité finissent par acheter des plates-formes unifiées pour gérer la protection des pare-feu, la prévention des intrusions, l'accès sécurisé à distance et la surveillance des menaces à travers un seul système. Dans la pratique, cela réduit beaucoup le temps d'administration tout en aidant les organisations à satisfaire des exigences strictes en matière de réglementation et de sécurité interne.
La sécurité en nuage et la protection des travailleurs à distance continuent de croître dans les secteurs de l'informatique et des télécommunications, des soins de santé et du commerce de détail. Les entreprises manufacturières utilisent également des plates-formes de sécurité unifiées pour protéger les systèmes de production connectés et les applications commerciales de base contre les attaques en réseau, tout en essayant de maintenir les opérations sans interruption sur plusieurs sites.
L'adoption précoce commence à apparaître dans les usines intelligentes et dans les projets d'infrastructure numérique publique, qui ont souvent besoin d'une protection centralisée pour les appareils connectés et les réseaux distribués. De même, les établissements d'enseignement et les organismes gouvernementaux régionaux vérifient des plateformes de sécurité plus avancées pour soutenir les efforts de transformation numérique, renforcer la cyberrésilience et rendre la gestion de la conformité un peu plus simple, même si les investissements technologiques continuent d'évoluer tout au long de la période de prévision.
| Statistiques | Détails |
| Valeur de la taille du marché en 2025 | 7,40 milliards de dollars |
| Valeur de la taille du marché en 2026 | 8,51 milliards de dollars |
| Prévisions de recettes en 2033 | 22,16 milliards de dollars |
| Taux de croissance | TCAC de 14,65 % de 2026 à 2033 |
| Année de référence | 2025 |
| Données historiques | 2021 - 2024 |
| Période de prévision | 2026 - 2033 |
| Couverture du rapport | Prévisions de revenus, contexte concurrentiel, facteurs de croissance et tendances |
| Portée régionale | Asie-Pacifique (Inde, Chine, Japon, Australie, Corée du Sud, Reste de l ' Asie-Pacifique) |
| Profil d'entreprise clé | Fortinet, Cisco, Sophos, Check Point Software, Palo Alto Networks, SonicWall, WatchGuard Technologies, Juniper Networks, Barracuda Networks, Huawei, Forcepoint, Hillstone Networks, Sangfor Technologies, Trellix, Microsoft . |
| Portée de la personnalisation | Personnalisation gratuite des rapports (pays, région et segment). Avail options d'achat personnalisées pour répondre à vos besoins de recherche exacts. |
| Segmentation du rapport | Par composant (appareils, solutions logicielles, services gérés, services professionnels, renseignement de sécurité, autres); Par déploiement (Cloud-Based, On-Premise, Hybrid, SaaS, Private Cloud, autres); Par fonction (Firewall, Système de prévention de l'intrusion, VPN, Filtrage Web, Sécurité par courriel, Anti-Malware, autres); Par utilisateur final (BFSI, IT & Telecom, Gouvernement, Santé, Fabrication, Commerce de détail, Éducation, autres); Par taille d'entreprise (grandes entreprises, moyennes entreprises, petites entreprises, PME, autres) |
Quelles régions conduisent le Marché des Asie-Pacifique Gestion unifiée des menaces ?
L'Asie de l'Est reste à l'avant-garde, avec environ **43 %** de parts de marché en 2025, et oui, la tendance reste solide. Un mélange de règles de cybersécurité difficiles, une infrastructure numérique plus mature, et beaucoup d'utilisation du cloud d'entreprise maintient l'élan là-bas. Un écosystème assez complet de grands fournisseurs de cybersécurité, de fournisseurs de services cloud, d'opérateurs de télécommunications et de partenaires technologiques aide également les choses à se déplacer, comme la livraison continue de produits, plus une expansion plus rapide du service. Et encore, la poussée constante vers l'intelligence artificielle, une meilleure infrastructure numérique et des mesures de protection plus strictes pour les réseaux critiques garderont probablement la région en tête pendant la majeure partie de la période de prévision.
L'Asie du Sud-Est vient ensuite, en tant que deuxième contributeur régional, principalement parce que la transformation numérique se répand dans plusieurs économies, même si elles ne sont pas encore toutes au même niveau. Les initiatives gouvernementales en matière d'économie numérique, les investissements étrangers solides et l'amélioration progressive des conditions réglementaires constituent une base stable pour des budgets de cybersécurité de longue durée. Les services financiers, les entreprises manufacturières et les entreprises de détail modernisent leurs installations technologiques, mais généralement en phases, pas comme des déploiements ponctuels. Ce type d'approche d'investissement mesurée fait de l'Asie du Sud-Est une source fiable de ventes continues de logiciels et de revenus de sécurité gérés.
L'Asie du Sud et l'Océanie connaîtront la croissance la plus rapide, car les gouvernements fortifient davantage les cadres de cybersécurité et commencent à accélérer les investissements dans les infrastructures publiques numériques, en quelque sorte de façon régulière. En même temps, l'adoption d'un cloud plus large, une portée à large bande plus fiable et la modernisation des environnements informatiques de l'entreprise ont facilité le déploiement de plates-formes de sécurité intégrées dans les secteurs public et privé. De plus, les petites organisations et les moyennes entreprises s'orientent vers des services de sécurité basés sur l'abonnement, principalement parce que les coûts de mise en oeuvre sont moins élevés et que la disponibilité des services continue de s'améliorer. Toute cette dynamique devrait ouvrir des perspectives attrayantes aux fournisseurs de technologie, aux sociétés de sécurité gérées et aux investisseurs à long terme dans la fenêtre 2026-2033.
Qui sont les principaux acteurs du Marché des Asie-Pacifique Gestion unifiée des menaces et comment font-ils concurrence?
La concurrence dans le Marché des Asie-Pacifique Gestion unifiée des menaces est en quelque sorte modérément consolidée, pas entièrement fragmentée, les principaux fournisseurs mondiaux de cybersécurité prenant une part notable tandis que les fournisseurs de services régionaux essaient d'accroître leur empreinte locale. Dans la pratique, l'innovation technologique est toujours la première chose que les gens regardent, puis gèrent les capacités de service, ainsi que les réseaux de soutien régionaux qui sont plus faciles à atteindre. Les fournisseurs les plus établis gardent leur avantage en s'appuyant sur des plateformes de sécurité intégrées, mais les fournisseurs spécialisés s'en prennent souvent aux petites et moyennes entreprises qui utilisent des modèles d'abonnement flexibles et des services gérés en nuage. Le développement continu des produits, l'intégration de l'intelligence artificielle et le déploiement qui se sent moins compliqué sont les moteurs récurrents derrière qui se comportent mieux dans la compétition.
Fortinet se distingue par l'utilisation de processeurs de sécurité spécialement conçus qui repoussent la vitesse d'inspection sans nuire fondamentalement aux performances du réseau. Ils continuent également d'investir dans le renseignement sur les menaces assisté par l'IA et d'étendre les opérations de sécurité, ce qui aide à leur adoption dans des secteurs comme les finances, la fabrication et le gouvernement. Palo Alto Networks est plutôt en concurrence avec une conception de sécurité cloud-native, où la protection du réseau, la sécurité des terminaux et la réponse automatisée aux menaces fonctionnent ensemble à l'intérieur d'une plate-forme unifiée. L'expansion des produits, ainsi que les partenariats technologiques, les aident à couvrir plus de terrain à travers les configurations hybrides et les environnements multicloud.
Liste des entreprises
- Fortinet
- Cisco
- Sophos
- Logiciel de point de vérification
- Réseaux Palo Alto
- SonicWall
- WatchGuard Technologies
- Réseaux Juniper
- Les réseaux de Barracuda
- Huawei
- Point de force
- Réseaux Hillstone
- Technologies Sangfor
- Trellix
- Microsoft
Développement récent Nouvelles
Dans Mai 2026, Fortinet lancé FortiSOC, une plateforme unifiée du Centre d'opérations de sécurité alimentée par l'IA agentique. Le lancement a élargi les capacités automatisées de détection et d'intervention des menaces, renforçant les offres de sécurité de réseau intégrées utilisées dans les environnements d'entreprise et de gouvernement. Sourcehttps://www.fortinet.com/
Dans Avril 2026, Check Point Technologies logicielles a annoncé une intégration entre ses Avion de défense AI et Google Cloud assurer la sécurité des agents d'IA par la découverte intégrée, la gouvernance et la protection des temps d'exécution. Le partenariat stratégique a renforcé les capacités de sécurité cloud-native et élargi la protection des entreprises pour les environnements informatiques hybrides.
Source https://www.checkpoint.com/
Quelles perspectives stratégiques définissent l'avenir du Marché des Asie-Pacifique Gestion unifiée des menaces?
Le Marché des Asie-Pacifique Gestion unifiée des menaces semble s'orienter progressivement vers des plates-formes de sécurité plus intelligentes et natives du cloud qui combinent la protection du réseau, l'automatisation et une sorte de contrôle centralisé des politiques dans un même espace opérationnel. Vous pouvez également voir la transformation numérique d'entreprise aller de l'avant, les configurations multi-cloud de plus en plus, et les règles de conformité de plus en plus strictes, ceux-ci continueront de guider les décisions de dépenses à long terme pour les acteurs publics et privés.
Il y a un risque plus silencieux aussi, il est la dépendance croissante sur un petit ensemble de fournisseurs de technologies de cybersécurité, qui peut faire monter les coûts d'approvisionnement, limiter la flexibilité de déploiement, et honnêtement rendre l'intégration plus difficile pour les organisations qui gèrent un mélange de fournisseurs, pas seulement un.
À la hausse, une nouvelle chance se dessine autour de la protection de l'IA pour les environnements technologiques opérationnels et les infrastructures essentielles, en particulier dans toute l'Asie du Sud-Est, à mesure que les programmes de modernisation industrielle s'accélèrent. Les participants au marché feront probablement mieux lorsqu'ils investiront dans des architectures de sécurité ouvertes et interopérables, celles qui se connectent en douceur avec les systèmes d'entreprise existants tout en étendant les services de sécurité gérés. Dans la pratique, cela pourrait aider à maintenir les clients plus longtemps, à maintenir des revenus d'abonnement récurrents et à réduire les obstacles à la mise en œuvre pour différentes tailles d'entreprises.
Marché des Asie-Pacifique Gestion unifiée des menaces Rapport Segmentation
Par composante
- Appareils matériels
- Solutions logicielles
- Services gérés
- Services professionnels
- Renseignements de sécurité
Par déploiement
- Nuageux
- Sur place
- Hybride
- SaaS
- Nuage privé
Par fonction
- Pare-feu
- Système de prévention des intrusions
- VPN
- Filtrage Web
- Sécurité des courriels
- Anti-Malware
Par Utilisateur final
- BFSI
- Télécommunications
- Gouvernement
- Santé
- Industrie manufacturière
- Commerce de détail
- Éducation
Taille de l'entreprise
- Grandes entreprises
- Moyennes entreprises
- Petites entreprises
- PME
Foire aux questions
Trouvez des réponses rapides aux questions les plus courantes.
La taille du marché prévue pour l\'Asie-Pacifique sera de USD 22,16 milliards en 2033.
Les principaux segments du marché de la gestion unifiée des menaces en Asie-Pacifique sont les suivants : par composant (appareils, solutions logicielles, services gérés, services professionnels, renseignement de sécurité, autres); par déploiement (Cloud-Based, On-Premise, Hybrid, SaaS, Private Cloud, autres); par fonction (firewall, système de prévention de l\'intrusion, VPN, filtrage Web, sécurité du courrier électronique, anti-malware, autres); par utilisateur final (BFSI, IT & Telecom, Gouvernement, Santé, Fabrication, Retail, Education, autres); par taille d\'entreprise (grandes entreprises, moyennes entreprises, petites entreprises, PME, autres).
Grande Asie-Pacifique Gestion unifiée des menaces Les acteurs du marché sont Fortinet, Cisco, Sophos, Check Point Software, Palo Alto Networks, SonicWall, WatchGuard Technologies, Juniper Networks, Barracuda Networks, Huawei, Forcepoint, Hillstone Networks, Sangfor Technologies, Trellix, Microsoft.
La gestion unifiée des menaces pour l \' Asie et le Pacifique La taille du marché est de USD 7,40 milliards en 2025.
Le TCAC du marché unifié de la gestion des menaces en Asie-Pacifique est de 14,65% entre 2026 et 2033.
- Fortinet
- Cisco
- Sophos
- Logiciel de point de vérification
- Réseaux Palo Alto
- SonicWall
- WatchGuard Technologies
- Réseaux Juniper
- Les réseaux de Barracuda
- Huawei
- Point de force
- Réseaux Hillstone
- Technologies Sangfor
- Trellix
- Microsoft
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Rapports récemment publiés
-
Apr 2026
Marché des Profileur optique 3D
3d profileur optique taille du marché, rapport de part et d'analyse par type (desktop 3d profileur optique, et portable 3d profileur optique), par technologie (technologie confocale, et interférence de la lumière blanche), par industrie d'utilisation finale (industrie manufacturière, instituts de recherche, automobile, aérospatiale et défense, dispositifs médicaux, etc.), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 - 2031
-
Apr 2026
Marché des Capteur de profondeur
rapport d'analyse par type (capteurs de profondeur infrarouge, capteurs de temps de vol, capteurs de vision stéréo, capteurs de lumière structurés, capteurs de profondeur ultrasoniques), par application (automotive, robotique, jeu, électronique grand public, automatisation industrielle, soins de santé, sécurité et surveillance, autres), par les utilisateurs finaux (fabricants d'automobiles, entreprises d'électronique grand public, fournisseurs de soins de santé, entreprises industrielles, agences de sécurité, compagnies de jeux, entreprises de robotique, autres), et géographique (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 – 2031
-
Apr 2026
Marché des Fabrication numérique
taille du marché de la fabrication numérique, rapport de part et d'analyse par composante (matériel, logiciel et services), par technologie (robotique, impression 3d, internet des objets (iot), etc.), par application (automobile et transport, aérospatiale et défense, électronique grand public, machines industrielles, etc.), par type de processus (conception par ordinateur, simulation par ordinateur, visualisation 3d, analyse, etc.), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et amérique centrale), 2021 – 2031
-
Apr 2026
Marché des Services de visas numériques
services de visa numérique taille du marché, part et rapport d'analyse par type (voyageurs individuels, voyageurs de groupe), par demande (tourisme, voyage d'affaires, autres), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 – 2031