
Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique Taille et prévisions :
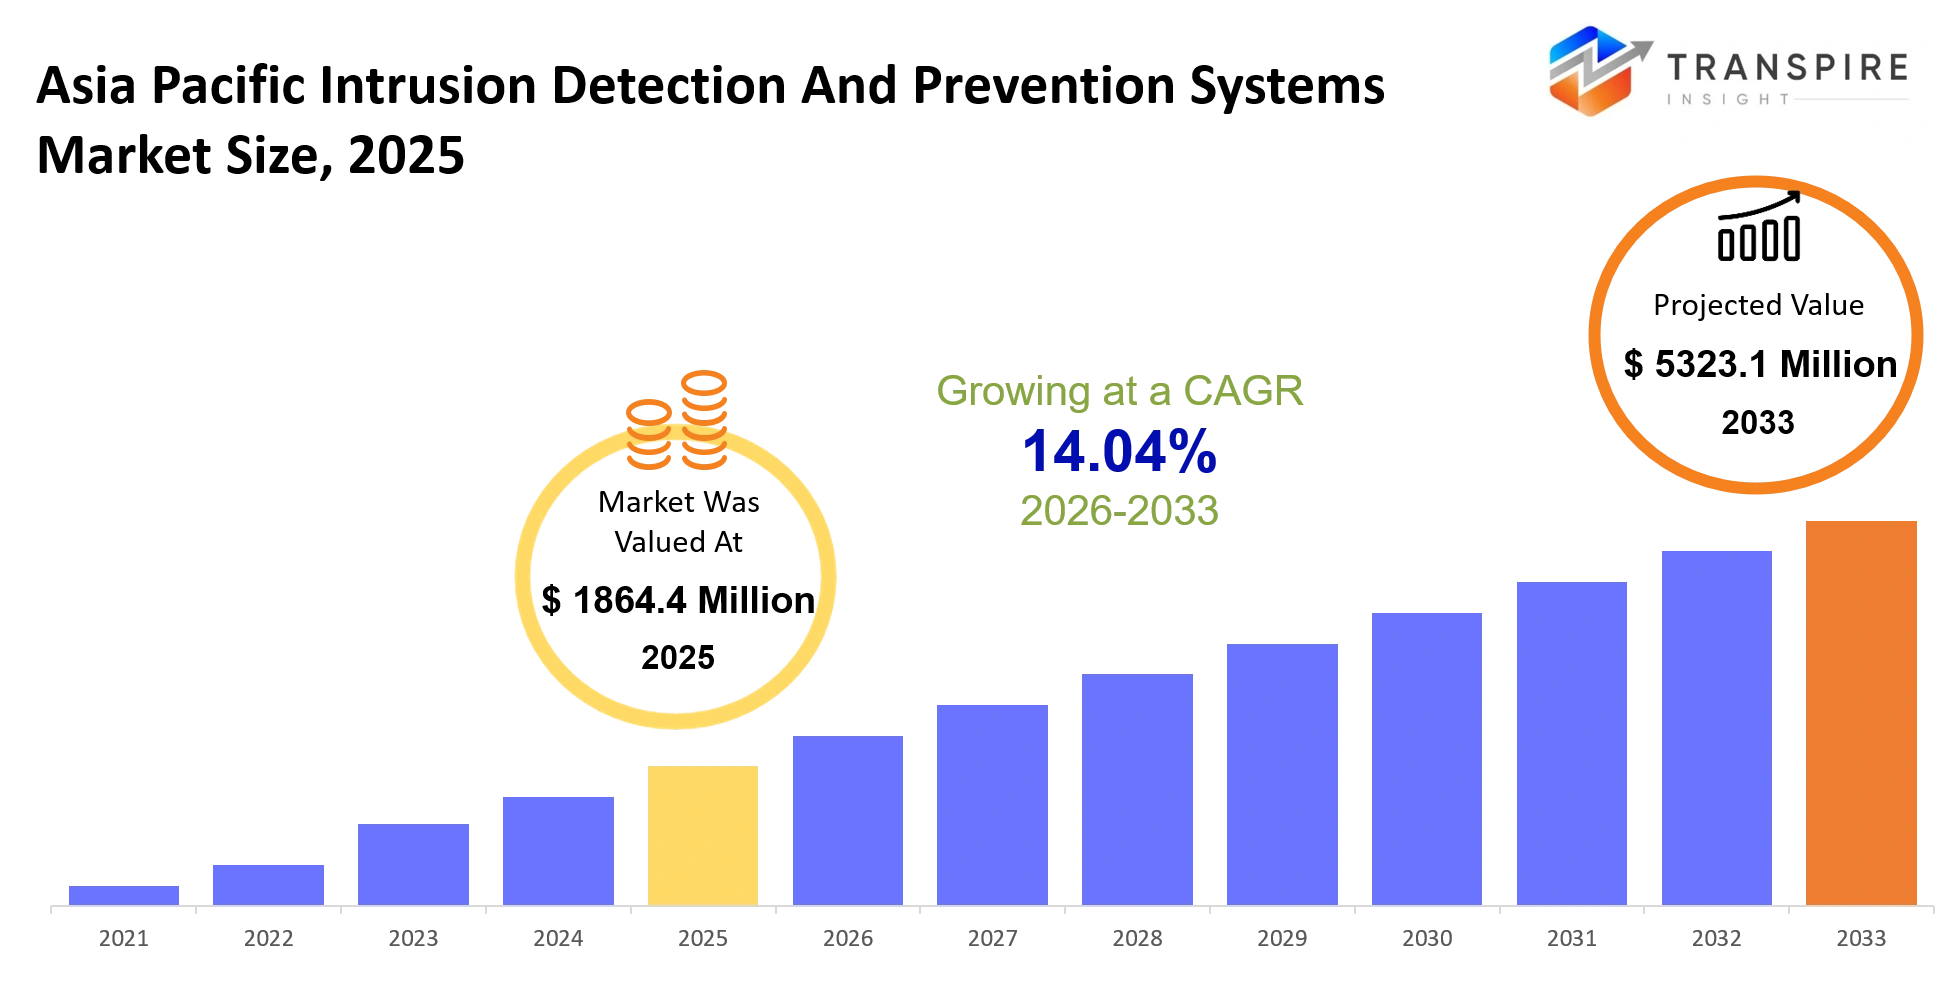
- Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique Taille 2025: USD 1864,4 Millions
- Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique Taille 2033:USD 5323.1 Millions
- Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique TCAC : 14.04 %
- Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique Segments : par composant (Hardware, Software, Services, Services Managés, Services professionnels, Services de soutien, Services de consultation, Autres); par mode de déploiement (Cloud-Based, On-Premise, Hybrid, Virtual Appliances, Network-Based, Host-Based, Wireless-Based, Autres); par taille d'entreprise (Grandes entreprises, moyennes entreprises, petites entreprises, organisations gouvernementales, startups, établissements d'enseignement, Autres); par industrie verticale (BFSI, IT & Télécom, Santé, Gouvernement, Détail, Fabrication, Énergie et Services publics, Autres).
Pour en savoir plus sur ce rapport,  Télécharger le rapport d'échantillon gratuit
Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique Résumé
Le Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique a été évalué à 1864,4 millions de dollars en 2025. Il devrait atteindre 5323,1 millions de dollars en 2033. C'est un TCAC de 14,04 % au cours de la période.
Dans le marché Asie-Pacifique des systèmes de détection et de prévention de l'intrusion, il s'agit d'une sorte de grand problème pour garder les réseaux d'entreprises, les systèmes de contrôle industriel et l'infrastructure cloud à l'abri des entrées non autorisées, des ransomwares et des cyberattaques coordonnées qui ne semblent jamais s'arrêter. Dans l'ensemble de la fabrication, de la logistique, des banques, des télécommunications et de l'énergie, l'idée est que ces systèmes surveillent le trafic réseau tel qu'il se produit, puis bloquent tout de suite les comportements suspects. Ainsi, il peut arrêter les perturbations avant qu'il ne se déclenche vraiment, et contribue également à empêcher que des informations sensibles soient compromises dans le processus.
Ce qui est intéressant c'est comment le marché a beaucoup changé au cours des cinq dernières années. De nombreuses organisations se sont éloignées de l'ancienne conception de la sécurité de type périmètre, et se sont tournées vers des architectures de détection de menaces natives du cloud et de l'IA. Ce mouvement a été plus rapide après que le travail à distance est devenu courant, et après les grands ransomwares, les incidents qui ont frappé l'infrastructure critique pendant et après la période COVID-19. En outre, les gouvernements de toute l'Asie-Pacifique ont également renforcé les exigences en matière de cybersécurité pour les banques et les opérateurs industriels. Cela a obligé les entreprises à actualiser leurs cadres de sécurité existants, même si ce n'était pas prévu si tôt.
Et maintenant, comme les cyberattaques deviennent plus automatisées et restent plus longtemps, les entreprises paient de plus en plus pour des plateformes de détection et de réponse intégrées. Cela signifie également des revenus récurrents à plus long terme pour les fournisseurs, grâce à des services de sécurité gérés et à des modèles de déploiement basés sur l'abonnement, ce qui semble un peu ennuyeux, mais cela compte en fait pour la budgétisation.
Principales perspectives du marché
- La Chine a en quelque sorte dominé le marché des systèmes de détection et de prévention des intrusions de l'Asie-Pacifique, s'élevant à près de 34% en 2025, principalement en raison d'un tas de poussées de numérisation d'entreprise. Le Japon a conservé une part assez notable, soutenue par des dépenses plus importantes en cybersécurité industrielle dans l'automobile, l'électronique et même les infrastructures critiques, en particulier jusqu'en 2024-2025. L'Inde semble être le pari régional en expansion la plus rapide jusqu'en 2032, alors que l'adoption du cloud continue d'augmenter, les investissements en matière de sécurité fintech continuent d'augmenter et les programmes de transformation numérique dirigés par le gouvernement continuent de se développer.
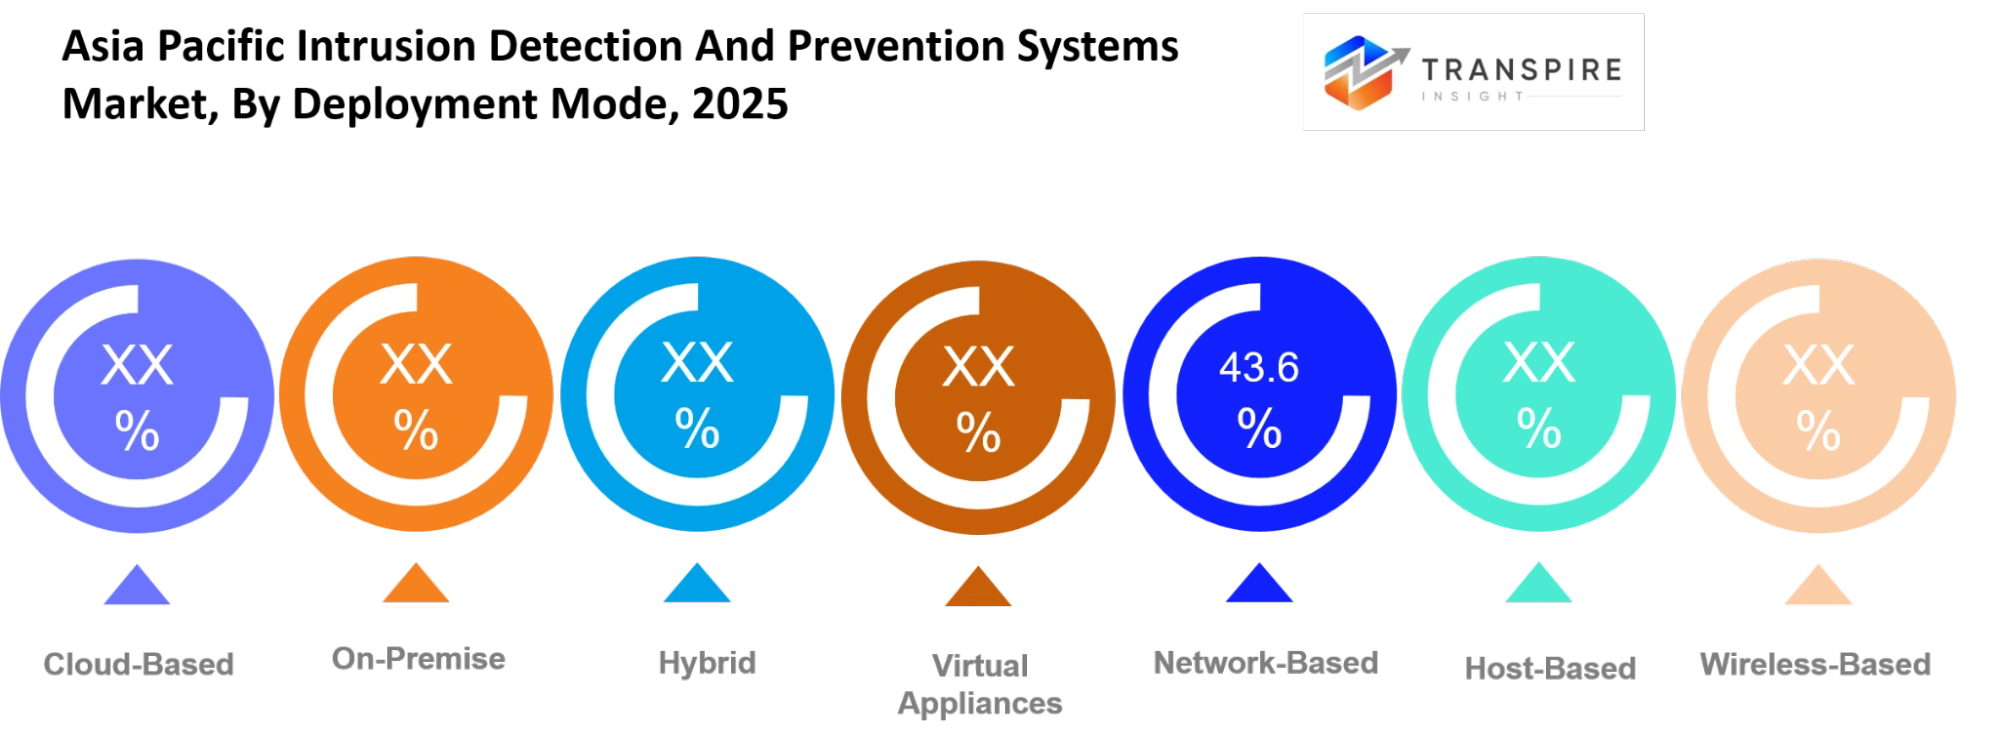
- Pendant ce temps, les pays de l'Asie du Sud-Est commencent à voir une nouvelle demande de services de prévention des intrusions gérés dans les télécommunications, les banques et le commerce électronique, plus ou moins. En termes de technologie, les systèmes de détection d'intrusion basés sur le réseau sont restés en tête, avec une part des revenus d'environ 41 % en 2025, en grande partie liée aux besoins de surveillance du trafic à l'échelle de l'entreprise. Le déploiement basé sur le cloud est devenu le deuxième segment le plus important lorsque les organisations ont déplacé leur charge de travail vers des configurations hybrides et multi cloud.
- Les plateformes de prévention des intrusions alimentées par l'IA devraient afficher la croissance la plus rapide entre 2026 et 2032, puisqu'elles peuvent automatiser le renseignement de menace et les actions connexes. Les services de sécurité gérés ont également été fortement influencés par les PME, car elles veulent moins de tracas opérationnels et une surveillance continue de la cybersécurité. En 2025, les services financiers bancaires et les caisses d'assurance représentaient près de 29 % des revenus du marché des systèmes de détection et de prévention des intrusions en Asie-Pacifique. Et pour les soins de santé, les déploiements de cybersécurité ont beaucoup sauté après que les hôpitaux aient élargi les dossiers numériques des patients, plus les écosystèmes d'appareils médicaux connectés pendant 2023-2025.
Qu'est-ce que les principaux moteurs, freins et opportunités du Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique?
Le moteur de croissance le plus fort du Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique vient de l'expansion rapide du cloud computing digital banking, ainsi que de l'infrastructure d'entreprise connectée après 2020. De grands incidents de ransomware touchant les réseaux de télécommunications et les institutions financières des hôpitaux de l'Inde, du Japon et de l'Asie du Sud-Est ont montré clairement où les anciennes installations de sécurité étaient faibles. Les organisations devaient donc moderniser leur architecture de défense des réseaux, et pas lentement. Les gouvernements ont ensuite mis en place des règles plus strictes en matière de cybersécurité ainsi que des mandats de protection des données, en particulier pour les infrastructures essentielles et les services financiers. Ce changement a vraiment poussé les entreprises à investir davantage dans les systèmes de prévention des intrusions, les services de détection gérés et les plateformes de renseignement en temps réel. En outre, les modèles de déploiement de cybersécurité basés sur l'abonnement ont réduit les obstacles à l'entrée, de sorte que les fournisseurs pouvaient continuer à gagner des revenus de services récurrents, tandis que l'adoption a augmenté même parmi les entreprises de taille moyenne.
Néanmoins, la plus grande contrainte structurelle est la pénurie continue de cybersécurité avancée dans de nombreuses économies émergentes de l'Asie-Pacifique. Les systèmes de prévention de l'intrusion ont besoin d'une observation continue, d'une analyse des menaces et d'une intégration étroite avec l'infrastructure d'entreprise désordonnée. Beaucoup d'usines de fabrication de services publics et d'institutions publiques gèrent encore de vieux réseaux technologiques opérationnels, qui ne sont pas alignés sur l'architecture moderne de cybersécurité. L'intégration du système peut aussi se transformer en une restructuration coûteuse de l'infrastructure, avec des délais de déploiement plus longs qui entraînent des budgets. Ce manque de talent et de compatibilité ralentit les programmes de modernisation et, à son tour, supprime les revenus potentiels du marché, particulièrement dans les industries à coûts sensibles et les petites entreprises.
Le renseignement de menace basé sur AI et l'infrastructure de sécurité 5G, semble être la porte la plus solide à long terme pour l'expansion. Les opérateurs de télécommunications en Chine, en Corée du Sud et en Inde mettent de l'argent dans des plates-formes de surveillance du réseau qui peuvent protéger des milliards d'appareils connectés et gérer des flux de trafic décentralisés. En même temps, l'informatique de pointe continue de se propager et les déploiements industriels d'Internet des objets s'accélèrent, ce qui entraîne la nécessité de systèmes de prévention des intrusions plus autonomes. Ces systèmes devraient repérer et isoler l'activité suspecte en temps réel sans jamais avoir besoin d'une réponse humaine.
Quel est l'impact de l'intelligence artificielle sur le Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique ?
L'intelligence artificielle et les technologies numériques haut de gamme remodelent les systèmes de détection et de prévention des intrusions dans toute l'Asie-Pacifique, en quelque sorte en automatisant la partie surveillance du réseau, en accélérant l'évaluation des menaces et en rendant la réponse cybersécurité plus précise. Dans la pratique, de nombreuses entreprises mettent en place des systèmes de contrôle pilotés par l'IA qui continuent de surveiller la conduite des utilisateurs du trafic réseau, et l'activité finale, en continu, sans avoir besoin d'une telle poussée manuelle. Les grands fournisseurs de télécommunications et les sociétés financières s'appuient également sur des plateformes automatisées de renseignement sur les menaces pour repérer des modèles de trafic douteux et isoler immédiatement les machines qui semblent compromises. Dans l'ensemble, cette approche réduit la latence de réponse et soutient la continuité opérationnelle dans d'énormes paramètres d'infrastructure numérique.
Les modèles d'apprentissage automatique renforcent en outre la cybersécurité prédictive. Les moteurs d'analyse plus avancés trient par le biais de vieux comportements d'attaque, des schémas d'accès inhabituels, et diverses irrégularités du réseau, pour prévoir les cybermenaces probables avant qu'elles ne causent de véritables perturbations opérationnelles. Un certain nombre d'organisations au Japon, à Singapour et en Corée du Sud ont déclaré avoir vu moins de fausses alertes positives et un confinement plus rapide des incidents une fois que l'IA a permis l'analyse de la sécurité est devenue une partie de leur pile d'entreprises. La découverte de menaces prédictives appuie également les résultats attendus en matière de conformité et peut réduire les dépenses de gestion de la cybersécurité parce que les tâches de surveillance répétitives sont gérées automatiquement, plutôt que par les gens, jour après jour.
Cependant, l'avantage vient avec des obstacles, en particulier ces coûts d'intégration ennuyeux. Beaucoup d'usines industrielles et de réseaux du secteur public continuent sur l'infrastructure existante, qui ne joue pas vraiment bien avec les plates-formes modernes de sécurité grâce à l'IA. En outre, des ensembles de données limités sur la formation à la cybersécurité, dans les environnements d'exploitation gérés localement, peuvent réduire la qualité des prévisions, principalement pour les modèles d'attaques spécifiques à la région et l'analyse multilingue des menaces.
Marché clé Tendances
- Les entreprises ont commencé à passer de modèles de sécurité centrés sur le matériel à des plates-formes de prévention des intrusions natives dans le nuage, après que la main-d'œuvre hybride s'est accélérée dans toute l'Asie-Pacifique, et c'était un peu après 2021.
- La Chine et le Japon ont ensuite resserré les règles relatives à la cybersécurité des infrastructures critiques , entre 2022 et 2025 , ce qui a poussé les entreprises à dépenser davantage pour des systèmes de surveillance des menaces réseau sans escale .
- Pendant ce temps, les opérateurs de télécommunications ont déployé la détection d'intrusion induite par l'IA plus largement après la croissance de l'abonné 5G a rendu les surfaces d'attaque réseau plus larges, à travers l'Inde, la Corée du Sud et aussi des parties de l'Asie du Sud-Est.
- Les entreprises manufacturières ont également augmenté les budgets de cybersécurité des technologies opérationnelles après que des ransomwares aient gâché les installations de production de semi-conducteurs et d'électronique en 2023 et 2024.
- L'adoption de services de sécurité gérés a bondi pour les moyennes entreprises, en grande partie parce que le prix de l'abonnement a réduit cette forte dépendance à l'égard des dépenses d'infrastructure de cybersécurité à l'avance importantes.
- Les organisations financières ont évolué vers l'analyse comportementale plus l'architecture de confiance zéro, après API a conduit les écosystèmes bancaires a augmenté l'exposition aux cyberattaques basées sur les titres de compétences, en particulier après 2022.
- Des fournisseurs comme Cisco Systems et Fortinet ont également développé des partenariats en nuage régionaux afin d'améliorer le renseignement local sur les menaces et d'automatiser les capacités d'intervention, plus ou moins dans la même direction.
- Les entreprises ont fait appel à des systèmes de pare-feu autonomes, une fois que les plates-formes de détection intégrées ont montré un confinement des incidents plus rapide, et aussi moins d'alertes fausses positives.
- Des organismes gouvernementaux comme Singapour, l'Inde et l'Australie ont lancé des projets de modernisation après des mandats de localisation des données, ainsi que des incidents d'attaque d'infrastructures publiques.
- Enfin, l'intégration du renseignement sur les menaces à source ouverte a augmenté après que les entreprises ont demandé essentiellement une identification plus rapide des vulnérabilités de zéro jour et des modèles de malware spécifiques à chaque région.
Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique Segmentation
Par composante
Matériel Les solutions finissent toujours par être l'épine dorsale de la sécurité du réseau d'entreprise, principalement avec des appareils dédiés qui traitent l'inspection du trafic et le filtrage des menaces de manière plus directe. Les banques, les opérateurs de télécommunications et les installations gouvernementales continuent d'investir dans l'infrastructure de cybersécurité physique, car les règles de conformité sont strictes et le volume de trafic réseau est, franchement, énorme. Les plateformes logicielles ont obtenu plus de traction lorsque la migration du cloud s'est répandue dans de nombreuses industries régionales de 2021 à 2025. L'analyse assistée par l'IA, la réponse automatisée à la menace et la surveillance centralisée ont renforcé la façon dont les déploiements de logiciels se déroulent dans ces environnements numériques complexes.
Ensuite, les services ont commencé à obtenir une attention plus cohérente, parce que les opérations de cybersécurité sont devenues plus difficiles dans les systèmes d'entreprise distribués. Les services gérés ont également augmenté chez les moyennes entreprises qui veulent une surveillance continue et moins de contraintes opérationnelles quotidiennes. Sur le côté, les services professionnels, et services de conseil, appuyé les efforts de migration des nuages, les améliorations de la conformité et les programmes de modernisation de l'architecture de cybersécurité. Les services de soutien sont également restés en demande, car de nombreuses organisations ont besoin de mises à jour continues, d'évaluations de vulnérabilité et de gestion rapide des incidents.
Par mode de déploiement
Déploiement basé sur le cloud, sorte de pénétration renforcée du marché après que de nombreuses entreprises ont continué d'étendre les opérations à distance, et l'infrastructure de collaboration numérique. Le modèle de tarification de l'abonnement, ainsi que l'administration centralisée et le déploiement évolutif, semblent améliorer l'acceptation globale dans le secteur bancaire, le commerce de détail et l'informatique, malgré les hésitations habituelles. Le déploiement hybride a également pris de l'ampleur, car les plus grandes organisations voulaient une flexibilité du cloud, mais elles devaient conserver leurs protections existantes sur le site. Les plans de cybersécurité de l'entreprise ont ensuite été de plus en plus axés sur une surveillance unifiée dans les environnements opérationnels distribués, et non sur des segments isolés.
Néanmoins, sur le terrain, le déploiement est resté pertinent pour les organismes gouvernementaux, les services publics et les industries réglementées, où des règles strictes de protection des données rendent la dépendance à l'hébergement externe moins attrayante, ou tout simplement risquée. Les appareils virtuels ont contribué à une expansion rentable sans forcer d'énormes investissements matériels. Entre-temps, les systèmes basés sur le réseau ont maintenu une forte demande puisque l'analyse centralisée du trafic donne une meilleure visibilité à l'ensemble des environnements d'entreprise. Les déploiements basés sur l'hôte, et même les options sans fil, ont augmenté trop dans les systèmes de fabrication connectés, les opérations de la main-d'œuvre à distance et l'infrastructure de mobilité d'entreprise, où la couverture pratique est importante.
Pour en savoir plus sur ce rapport, Télécharger le rapport d'échantillon gratuit
Taille de l'entreprise
Les grandes entreprises ont généré des dépenses significatives en cybersécurité, car les opérations multinationales ont créé des configurations de réseau complexes, plus exposées aux ransomwares et aux tentatives d'accès non autorisées. En particulier, les institutions financières, les fournisseurs de télécommunications et les entreprises manufacturières ont augmenté les dépenses consacrées aux plates-formes intégrées de surveillance des menaces, ces outils peuvent soutenir l'analyse en temps réel dans l'ensemble des infrastructures distribuées et cela a vraiment compté pour leurs opérations quotidiennes. Les organisations gouvernementales se sont également penchées sur la cybersécurité après des incidents qui visaient des systèmes numériques publics et des infrastructures cruciales. L'application de la réglementation a ensuite favorisé une adoption plus rapide dans les environnements opérationnels qui traitent de données financières et administratives sensibles.
Entre-temps, les moyennes entreprises ont augmenté les budgets de cybersécurité parce que les plateformes de sécurité basées sur les abonnements ont réduit l'ensemble des frictions de déploiement et donné plus d'adaptabilité opérationnelle. Les petites entreprises ont tendance à adopter des services de détection gérés pour couvrir un savoir-faire interne limité en matière de cybersécurité. Les startups et les établissements d'enseignement ont élargi l'utilisation des outils de surveillance cloud-native, car les plateformes d'apprentissage et de collaboration numériques ont accru la visibilité et l'exposition des réseaux. Des approches de tarification flexibles, ainsi que des services de surveillance externalisés, ont aidé les petites organisations à accéder à ces capacités sans être enfermées dans de lourds programmes internes.
Par industrie verticale
BFSI a maintenu une contribution du marché très forte, principalement parce que les systèmes bancaires numériques, les plateformes de paiement mobiles et ces services financiers basés sur l'API ont fini par... Des cibles vraiment juteuses pour les tentatives de cyberattaque. Les institutions financières ont commencé à mettre en place des plates-formes d'analyse et de surveillance comportementale plus agressives après que certains ransomwares régionaux se soient mêlés au traitement des transactions entre 2022 et 2025. Entre-temps, les télécommunications Les secteurs ont également grimpé leurs dépenses de cybersécurité, surtout après les gros déploiements 5G et l'expansion de l'infrastructure cloud en Chine, en Inde, au Japon et en Asie du Sud-Est. Dans la pratique, la surveillance du trafic réseau en temps réel et les mesures de réponse automatisées sont devenues essentielles pour protéger les environnements de données d'entreprise à volume élevé.
Les organismes de soins de santé ont également fait avancer la modernisation de la cybersécurité après que les hôpitaux aient élargi les systèmes numériques de gestion des patients et l'infrastructure médicale connectée. Industrie manufacturière En revanche, les sites ont renforcé la sécurité des technologies opérationnelles à la suite des cyberattaques qui ont interrompu les activités de production de semi-conducteurs et d'électronique dans toute l'Asie de l'Est. Les organismes gouvernementaux ont augmenté les dépenses consacrées aux systèmes de surveillance avancés, car les cadres nationaux de cybersécurité ont essentiellement imposé des exigences plus strictes en matière de protection des infrastructures publiques. Enfin, les opérateurs d'énergie et de services publics ont adopté des systèmes de détection plus avancés, afin de protéger les opérations de réseau intelligent et de réduire les risques de perturbation opérationnelle, même lorsque l'infrastructure industrielle est connectée.
Quels sont les cas d'utilisation clé conduisant le Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique?
Les institutions financières jouent un rôle de premier plan dans les systèmes de détection et de prévention des intrusions en Asie-Pacifique. Les plateformes bancaires numériques applications de paiement mobile, et les flux de transactions en temps réel vraiment besoin de surveillance de réseau continue pour bloquer les efforts ransomware, les tentatives d'hameçonnage, et aussi ces incidents d'accès non autorisés qui sortent de nulle part. Avec des règles de cybersécurité strictes qui traversent la Chine, Singapour, le Japon et l'Inde, les entreprises continuent de mettre de l'argent dans de nouvelles capacités de détection des menaces pour le long terme.
Les opérateurs de télécommunications et les fournisseurs de services en nuage intensifient également les déploiements de cybersécurité dans les configurations 5G, les environnements informatiques de bord et les opérations en nuage mixte. Les sites de fabrication, en particulier, ont commencé à adopter davantage après les cyberattaques, entraînant de graves interruptions de la production de semi-conducteurs et des flux de travail d'automatisation industrielle dans toute l'Asie de l'Est. Entre-temps, les organismes de soins de santé ont resserré leurs approches de surveillance du réseau afin que les dossiers numériques des patients restent sûrs et connectés dispositifs médicaux ne finissent pas par fuir les données.
En outre, de nouveaux scénarios se présentent autour de l'infrastructure de la ville intelligente, des systèmes de transport connectés et des environnements industriels d'Internet des objets. L'analyse comportementale alimentée par l'IA et les plates-formes de réponse aux menaces autonomes sont également de plus en plus attention, car les entreprises veulent une détection plus rapide des vulnérabilités à jour zéro et une coordination plus étroite contre les cyberattaques qui se propagent à travers l'infrastructure numérique distribuée.
| Statistiques | Détails |
| Valeur de la taille du marché en 2025 |
1864,4 millions de dollars
Valeur de la taille du marché en 2026
2121.6 millions de dollars
Prévisions de recettes en 2033
5323,1 millions de dollars
Taux de croissance
TCAC de 14,04 % de 2026 à 2033
Année de référence
2025
Données historiques
2021 - 2024
Période de prévision
2026 - 2033
Couverture du rapport
Prévisions de revenus, contexte concurrentiel, facteurs de croissance et tendances
Portée régionale
Asie-Pacifique (Inde, Chine, Japon, Australie, Corée du Sud, Reste de l ' Asie-Pacifique)
Profil d'entreprise clé
Cisco, Palo Alto Networks, Fortinet, Check Point Software, IBM, Trend Micro, McAfee, Broadcom, Juniper Networks, Trellix, FireEye, Sophos, Darktrace, CrowdStrike, SentinelOne.
Portée de la personnalisation
Personnalisation gratuite des rapports (pays, région et segment). Avail options d'achat personnalisées pour répondre à vos besoins de recherche exacts.
Segmentation du rapport
Par composante (logiciels, services, services gérés, services professionnels, services de soutien, services de consultation, autres); Par mode de déploiement (appareils sur mesure, hybrides, virtuels, réseaux, hôtes, sans fil, autres); Par taille d'entreprise (grandes entreprises, moyennes entreprises, petites entreprises, organisations gouvernementales, startups, établissements d'enseignement, autres); Par industrie verticale (BFSI, TI et télécommunications, soins de santé, gouvernement, commerce de détail, fabrication, énergie et services publics, autres).
Quelles régions conduisent le Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique Growth?
La Chine dirige le marché régional, en quelque sorte parce que les règles nationales de cybersécurité sont devenues beaucoup plus difficiles après plusieurs attaques ont frappé les réseaux financiers, les infrastructures publiques et les structures industrielles entre 2021 et 2025. Dans le même temps, les déploiements de gros nuages, le déploiement rapide de 5G et les efforts sérieux de numérisation d'entreprise ont assuré qu'il y a une demande constante de plates-formes avancées de prévention des intrusions. Cela apparaît clairement dans les secteurs bancaire, des télécommunications et de la fabrication. En plus de ce que les initiatives de financement de la cybersécurité soutenues par le gouvernement n'ont pas seulement aidé, il a également fait mûrir l'infrastructure de sécurité intérieure, et il a accéléré le déploiement de systèmes de surveillance compatibles avec l'IA. Il y a aussi cet écosystème local assez solide, les opérateurs de télécommunications, les fournisseurs de services en nuage, les fabricants de semi-conducteurs et les petites entreprises de cybersécurité travaillent ensemble. Ainsi, la domination régionale continue d'être soutenue par des projets de modernisation à long terme, et pas seulement par des dépenses à court terme.
Le Japon est le deuxième contributeur, bien que l'ambiance du marché soit un peu différente de la Chine. Au Japon, la croissance repose davantage sur la stabilité opérationnelle et la planification d'entreprise à plus long terme que sur l'expansion numérique rapide. Les grands groupes manufacturiers, les entreprises automobiles et les institutions financières continuent de gérer les budgets de cybersécurité sur un cycle régulier. Ils mettent généralement l'accent sur la continuité opérationnelle et la protection de la chaîne d'approvisionnement, et pas seulement sur la technologie flashy. De solides attentes en matière de conformité, ainsi que des approches solides en matière de gouvernance d'entreprise, contribuent à assurer que les systèmes de surveillance des réseaux soient déployés de façon cohérente dans l'ensemble de l'infrastructure industrielle. Le Japon bénéficie également d'infrastructures numériques matures, d'une politique de cybersécurité moins favorable et de modes de dépenses relativement stables pour les entreprises, de sorte qu'il demeure une source fiable de revenus à long terme sur le marché.
L'Inde semble émerger, car le marché régional qui connaît la croissance la plus rapide, surtout après que la grande infrastructure numérique ait vraiment commencé à prendre de la vitesse. Depuis environ 2022, l'adoption du cloud a augmenté, fintech a continué à se développer, et les programmes nationaux de modernisation de la cybersécurité ont également gagné en traction, une sorte d'effet domino. Avec le déploiement rapide des centres de données, plus d'infrastructure 5G, et les écosystèmes de paiement numérique arrivant à maturité, l'exposition globale aux attaques ransomware a également augmenté, ainsi que les violations de données à grande échelle, dans les environnements publics et privés. En outre, les initiatives gouvernementales en matière de cybersécurité progressent et de plus en plus d'entreprises prennent des services de détection gérés, ce qui ouvre essentiellement des portes aux fournisseurs de services de sécurité natifs du cloud et aux fournisseurs de renseignements sur les menaces liés à l'IA. Si cela continue, il devrait y avoir une forte expansion pour les investisseurs en cybersécurité et les fournisseurs de technologie, en particulier ceux qui visent les entreprises moyennes et les opérateurs d'infrastructures numériques entre 2026 et 2033.
Qui sont les principaux acteurs du Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique et comment font-ils concurrence?
La concurrence dans l'ensemble du paysage des systèmes de détection et de prévention des intrusions en Asie-Pacifique est encore quelque peu consolidée, les grands acteurs mondiaux de la cybersécurité accaparant beaucoup des déploiements d'entreprises dans les banques, les télécommunications, le gouvernement et la fabrication. Dernièrement, la concurrence se sent moins au sujet des performances de pare-feu autonomes, plus au sujet de l'analyse de la menace liée à l'IA, de la structure de sécurité cloud-native et des capacités de type plate-forme. Les grands fournisseurs essaient de conserver leurs parts par le biais d'acquisitions, de services de sécurité gérés et de relations régionales avec le cloud, tandis que les petites entreprises spécialisées dans la cybersécurité prennent de l'ampleur parce que leur réponse aux incidents est plus rapide et leur détection plus automatisée. Beaucoup d'entreprises veulent maintenant un écosystème de cybersécurité unifié qui combine la défense des paramètres, la surveillance du réseau, l'intelligence des menaces et la surveillance de la conformité en un seul rythme opérationnel.
Cisco Systems se montre avec une solide intégration de réseau d'entreprise et une large compatibilité de l'infrastructure, en particulier entre les télécommunications et les installations gouvernementales. Le lien plus profond entre le matériel réseau et l'analyse de sécurité donne à Cisco un peu d'avantage lorsqu'il s'agit de gérer le trafic d'entreprise à volume élevé, comme dans la pratique. Palo Alto Networks s'appuie fort sur l'IA pour détecter les menaces, assurer la sécurité du cloud et automatiser les mécanismes de réponse. Quelques acquisitions récentes qui mettent l'accent sur l'infrastructure de sécurité de l'IA, comme la différenciation des plates-formes et l'élargissement de la protection des environnements autonomes de l'IA. Fortinet se distingue plutôt par des appareils de sécurité intégrés rentables, qui semblent bien atterrir avec des entreprises de taille moyenne et des opérations réparties dans toute l'Asie du Sud-Est.
CrowdStrike continue d'avancer avec la protection des paramètres natifs du cloud et l'analyse comportementale basée sur l'ai, faite pour s'adapter à l'infrastructure de main-d'œuvre hybride plus ou moins. L'expansion du cloud régional, ainsi que les dépenses de souveraineté des données, ont contribué à l'adoption dans les secteurs hautement réglementés où les gens manipulent des données opérationnelles sensibles. Pendant ce temps, Trend Micro détient une position solide à travers le Japon et une grande partie de l'Asie-Pacifique en utilisant l'intelligence de menace localisée, une spécialisation en cybersécurité industrielle, ainsi que le savoir-faire réel protégeant les charges de travail des entreprises en nuage. Check Point Software Technologies continue de rivaliser en s'appuyant sur la gestion centralisée des politiques et une architecture de cybersécurité lourde de conformité, qui est utilisé beaucoup dans les institutions financières et les environnements d'infrastructure publique.
Liste des entreprises
- Cisco
- Réseaux Palo Alto
- Fortinet
- Logiciel de point de vérification
- IBM
- Tendances Micro
- McAfee
- Broadcom
- Réseaux Juniper
- Trellix
- Feu
- Sophos
- Trace noire
- CrowdStrike
- SentinelleUn
Développement récent Nouvelles
En avril 2026, Palo Alto Networks a annoncé son intention d'acquérir Portkey. L'acquisition a renforcé les capacités de sécurité de la passerelle d'IA pour les agents d'IA autonomes et élargi l'infrastructure de protection des transactions d'IA d'entreprise.
Source:URL (Réseaux Palo Alto).
En avril 2026, Palo Alto Networks a achevé l'acquisition de Koi. La transaction a introduit des capacités Agentic Endpoint Security conçues pour sécuriser les paramètres d'entreprise et les environnements de codage autonomes.
Source:URL (Réseaux Palo Alto).
En mars 2026, CrowdStrike a lancé la nouvelle plateforme Falcon AI. Le lancement a élargi la détection des menaces d'exécution, la gouvernance des agents d'IA et la protection au niveau des paramètres dans les environnements cloud et SaaS.
Source:URL (CrowdStrike).
Quelles sont les perspectives stratégiques définissant l'avenir du Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique?
Le marché semble évoluer structurellement vers des plateformes autonomes de cybersécurité basées sur l'IA qui peuvent trouver, examiner et réagir aux menaces avec une intervention humaine assez minimale. Au cours des cinq à sept prochaines années, l'ensemble continuera d'être poussé par l'expansion rapide de l'infrastructure cloud, les déploiements industriels d'Internet des objets, et aussi par le nombre décentralisé d'opérations d'entreprise sont devenus. Il ya un autre risque qui est un peu moins visible aussi, qui est de plus en plus la dépendance sur un petit ensemble de fournisseurs de plateformes de cybersécurité mondiale. Si le marché est trop concentré, il peut devenir un point faible opérationnel, comme , si des pannes de plate-forme se produisent, ou si la pression sur les prix augmente, ou si des conflits réglementaires apparaissent, alors les écosystèmes de cybersécurité des entreprises dans plusieurs industries pourraient être perturbés en même temps.
Dans le même temps, une nouvelle occasion se présente de protéger les agents de l'IA, les systèmes informatiques de pointe et les infrastructures industrielles connectées en Inde et en Asie du Sud-Est. Plus d'investissements régionaux dans les centres de données, l'infrastructure 5G et les services financiers numériques alimentent la demande de renseignements localisés sur les menaces et de conception de la sécurité en premier lieu. Les entreprises qui tentent d'entrer dans cet espace feront probablement mieux en assemblant des écosystèmes intégrés de plate-forme – combinant des services de sécurité gérés, des analyses d'IA et une surveillance cloud-native – plutôt que de s'appuyer uniquement sur des produits de sécurité de réseau autonomes.
Marché des Systèmes de détection et de prévention des intrusions en Asie-Pacifique Report Segmentation
Par composante
- Matériel
- Logiciel
- Services
- Services gérés
- Services professionnels
- Services d ' appui
- Services de conseil
- Autres
Par mode de déploiement
- Nuageux
- Sur place
- Hybride
- Appareils virtuels
- Réseau
- Basé sur l'hôte
- Sans fil
- Autres
Taille de l'entreprise
- Grandes entreprises
- Moyennes entreprises
- Petites entreprises
- Organisations gouvernementales
- Créations
- Établissements d ' enseignement
- Autres
Par industrie verticale
- BFSI
- Télécommunications
- Santé
- Gouvernement
- Commerce de détail
- Industrie manufacturière
- Énergie et services publics
- Autres
Foire aux questions
Trouvez des réponses rapides aux questions les plus courantes.
La taille du marché prévue des systèmes de détection et de prévention de l\'intrusion en Asie-Pacifique sera de 5323,1 millions de dollars en 2033.
Par composante (logiciels, services, services gérés, services professionnels, services de soutien, services de consultation, autres); Par mode de déploiement (appareils sur mesure, hybrides, virtuels, réseaux, hôtes, sans fil, autres); Par taille d\'entreprise (grandes entreprises, moyennes entreprises, petites entreprises, organisations gouvernementales, startups, établissements d\'enseignement, autres); Par industrie verticale (BFSI, TI et télécommunications, soins de santé, gouvernement, commerce de détail, fabrication, énergie et services publics, autres).
Principaux systèmes de détection d\'intrusion et de prévention en Asie du Pacifique Les acteurs du marché sont Cisco, Palo Alto Networks, Fortinet, Check Point Software, IBM, Trend Micro, McAfee, Broadcom, Juniper Networks, Trellix, FireEye, Sophos, Darktrace, CrowdStrike, SentinelOne.
La taille du marché des systèmes de détection et de prévention de l\'intrusion en Asie-Pacifique est de 1864,4 millions de dollars en 2025.
Le CAGR du marché des systèmes de détection et de prévention de l\'intrusion en Asie-Pacifique est de 14,04 % entre 2026 et 2033.
- Cisco
- Réseaux Palo Alto
- Fortinet
- Logiciel de point de vérification
- IBM
- Tendances Micro
- McAfee
- Broadcom
- Réseaux Juniper
- Trellix
- Feu
- Sophos
- Trace noire
- CrowdStrike
- SentinelleUn
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Rapports récemment publiés
-
Apr 2026
Marché des Profileur optique 3D
3d profileur optique taille du marché, rapport de part et d'analyse par type (desktop 3d profileur optique, et portable 3d profileur optique), par technologie (technologie confocale, et interférence de la lumière blanche), par industrie d'utilisation finale (industrie manufacturière, instituts de recherche, automobile, aérospatiale et défense, dispositifs médicaux, etc.), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 - 2031
-
Apr 2026
Marché des Capteur de profondeur
rapport d'analyse par type (capteurs de profondeur infrarouge, capteurs de temps de vol, capteurs de vision stéréo, capteurs de lumière structurés, capteurs de profondeur ultrasoniques), par application (automotive, robotique, jeu, électronique grand public, automatisation industrielle, soins de santé, sécurité et surveillance, autres), par les utilisateurs finaux (fabricants d'automobiles, entreprises d'électronique grand public, fournisseurs de soins de santé, entreprises industrielles, agences de sécurité, compagnies de jeux, entreprises de robotique, autres), et géographique (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 – 2031
-
Apr 2026
Marché des Fabrication numérique
taille du marché de la fabrication numérique, rapport de part et d'analyse par composante (matériel, logiciel et services), par technologie (robotique, impression 3d, internet des objets (iot), etc.), par application (automobile et transport, aérospatiale et défense, électronique grand public, machines industrielles, etc.), par type de processus (conception par ordinateur, simulation par ordinateur, visualisation 3d, analyse, etc.), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et amérique centrale), 2021 – 2031
-
Apr 2026
Marché des Services de visas numériques
services de visa numérique taille du marché, part et rapport d'analyse par type (voyageurs individuels, voyageurs de groupe), par demande (tourisme, voyage d'affaires, autres), et géographie (amérique du nord, europe, asie-pacifique, moyen-orient et afrique, amérique du sud et centre), 2021 – 2031