
Mercado de Reino Unido Seguridad definida por software Size & Forecast:
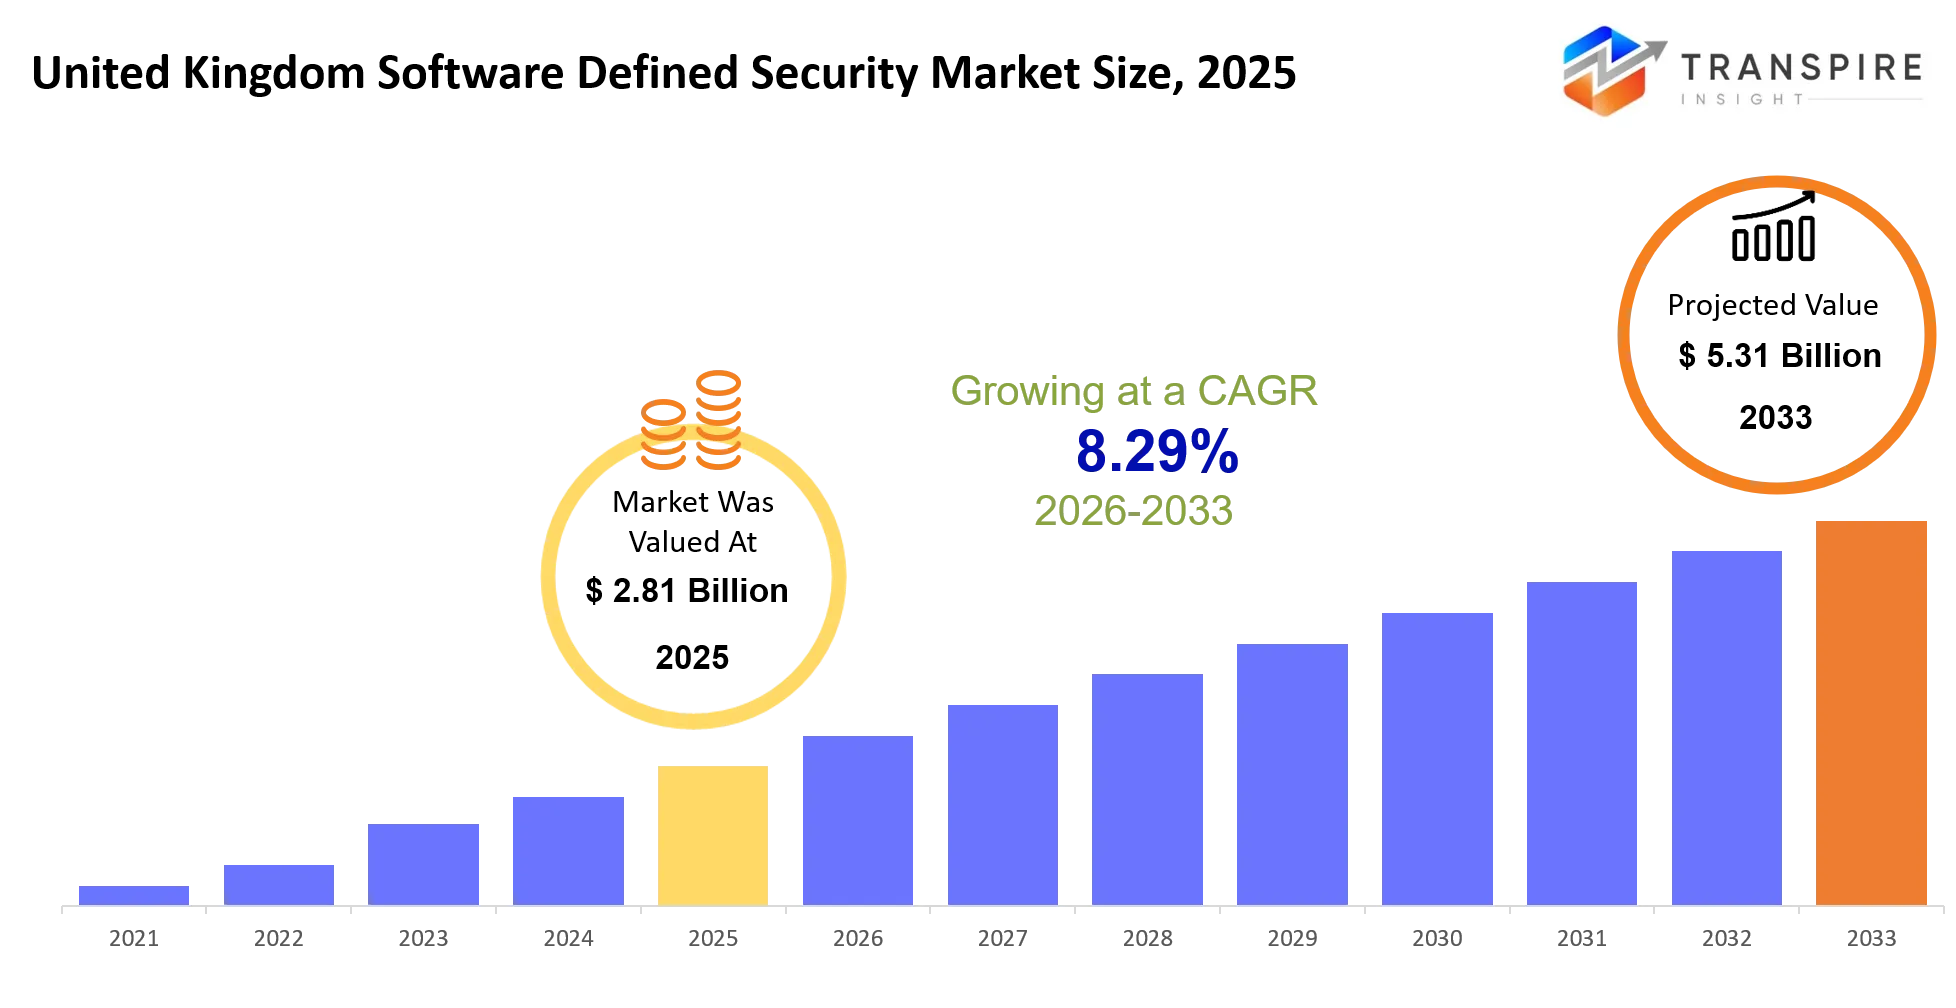
- Mercado de Reino Unido Seguridad definida por software Tamaño 2025: USD 2.81 Billion
- Mercado de Reino Unido Seguridad definida por software Tamaño 2033: USD 5.31 Billones
- Mercado de Reino Unido Seguridad definida por software CAGR: 8,29%
- Mercado de Reino Unido Seguridad definida por software Segmentos: Por Solución Tipo (Perímetro definido por software, Software de Seguridad de la Red, Plataformas de Seguridad de la Nube, Gestión de Identidad " , Seguridad Cero Confianza, Plataformas de Seguridad basadas en IA, Otros); Por Implementación (Seguridad basada en el ruido, Seguridad en el local, Seguridad híbrida, Plataformas de seguridad de Saa, Otros);
Para saber más sobre este informe,  Descargar Free Sample Report
Mercado de Reino Unido Seguridad definida por software Resumen
El Mercado de Reino Unido Seguridad definida por software fue valorado en USD 2.81 Billion en 2025. Se prevé que alcance USD 5.31 Billion para 2033. Es una CAGR del 8,29% durante el período.
El Mercado de Reino Unido Seguridad definida por software fue valorado aproximadamente en USD 2.81 mil millones en 2025, y todavía se está expandiendo. Muchas empresas se están alejando de los diseños de seguridad centrados en hardware, hacia plataformas impulsadas por software que pueden proteger cargas de trabajo en la nube, usuarios remotos, redes de rama, y básicamente configuraciones de TI híbridas, todo desde una capa de control centralizada. En términos reales, la seguridad definida por software permite a las organizaciones aplicar políticas de seguridad estables en entornos digitales dispersos, pero sin apoyarse en un montón de electrodomésticos independientes o dispositivos “un propósito”.
En los últimos cinco años, el mercado también comenzó a alejarse de la defensa de la red sólo perímetro y hacia estrategias más mezcladas como Secure Access Service Edge, SASE, Zero Trust y cloud nativa security frameworks. Este cambio recogió la velocidad después de que se adoptara a escala el trabajo a distancia, y también cuando aumentaron los incidentes de ransomware, especialmente en infraestructura crítica, servicios financieros y organizaciones del sector público. Al mismo tiempo, más despliegues multicloud han alterado las expectativas de seguridad. Eso empuja a las empresas hacia modelos de protección automatizados dirigidos por políticas. Y cuando las empresas trasladan aplicaciones y datos a espacios en la nube, los equipos de seguridad terminan necesitando plataformas escalables que recortan la molestia operacional, al tiempo que aumentan la visibilidad. Así que este cambio se presenta como presupuestos más sólidos para firewalls definidos por software, segmentación de red, orquestación de seguridad y plataformas de detección de amenazas habilitadas por AI en todo el Reino Unido, bastante directamente.
Key Market Insights
- En 2025, el Mercado de Reino Unido Seguridad definida por software, básicamente rematado USD 2,8 mil millones, fue impulsado por la migración en la nube, el despliegue de Zero Trust, y el día a día la necesidad de protección de la fuerza de trabajo híbrida, que es algo importante.
- Inglaterra conformó alrededor del 72% del gasto en ciberseguridad del Reino Unido en 2025, principalmente porque tiene una fuerte concentración de servicios financieros más centros de datos empresariales, allí.
- Londres sigue siendo el principal centro regional, y sigue recibiendo impulso de la demanda en las empresas bancarias, de seguros, del sector público y de tecnología juntas, sí.
- Escocia está mostrando una de las vías de crecimiento más rápidas, apoyadas por las inversiones en transformación digital a través de la energía, las utilidades y la infraestructura pública, en términos generales.
- En 2025, la SASE y las plataformas de seguridad basadas en la nube tomaron casi el 38% de los nuevos despliegues de seguridad empresarial, ya que las organizaciones trataron de consolidar las redes junto con las funciones de seguridad, sin demasiada molestia.
- Los cortafuegos definidos por software se mantienen en la mayor rebanada de productos, con más del 30% de cuota de mercado a través de implementaciones de seguridad empresarial, generalmente hablando.
- Se prevé que las plataformas de detección de amenazas propulsadas por la IA se conviertan en el segmento de mayor crecimiento hasta 2033, principalmente debido a las capacidades automatizadas de respuesta a incidentes y a todo ese ángulo de eficiencia.
- Para los ingresos, BFSI contribuyó alrededor del 27% del mercado total en 2025 debido a obligaciones estrictas de cumplimiento y necesidades de resistencia cibernética, claramente.
- Entretanto, la adopción del sector público tomó la velocidad después de varias iniciativas de seguridad digital dirigidas por el Gobierno que se concentraron en la protección crítica de la infraestructura y las salvaguardias conexas.
¿Cuáles son los controladores clave, las restricciones y las oportunidades en el Mercado de Reino Unido Seguridad definida por software?
El crecimiento del mercado es impulsado principalmente por un rápido cambio hacia la infraestructura de la nube híbrida y estos ajustes de trabajo distribuidos que siguen apareciendo en todas partes. Cuando las empresas comienzan a mover aplicaciones importantes lejos de las configuraciones de premisas en las nubes públicas y privadas, el viejo enfoque de seguridad centrado en el perímetro simplemente no se mantiene así. Al mismo tiempo, la presión regulatoria, como las normas de protección de datos y las expectativas de resistencia cibernética, ha anulado básicamente organizaciones hacia arquitecturas Zero Trust, plataformas SASE y técnicas de segmentación definidas por software. Al final este movimiento tiende a aumentar los costos recurrentes de las suscripciones de software, más gasto en servicios de seguridad gestionados, más inversiones de seguridad lideradas por plataformas más fuertes.
Sin embargo, la mayor moderación es la dificultad general de atar herramientas de seguridad definidas por software en la infraestructura empresarial más antigua. Muchas organizaciones grandes dirigen varios productos de seguridad de diferentes proveedores, que conducen a dolores de cabeza de interoperabilidad, junto con riesgos de migración reales. Además, el intercambio de marcos de seguridad bien establecidos requiere capital importante, conocimientos especializados y algunos trabajos operacionales. Así que los plazos de despliegue se extienden, y un número justo de organizaciones de tamaño medio terminan incapaces de modernizar plenamente sus entornos de seguridad.
Una fuerte oportunidad es aparecer a través de operaciones de seguridad autónomas impulsadas por AI. Cada vez más empresas están buscando plataformas que puedan conectar o correlacionar eventos de seguridad a través de nubes, puntos finales, identidad y capas de red. Con los Centros de Operaciones de Seguridad alimentados por AI, la caza de amenazas automatizada y la analítica conductual cada vez más común hay una nueva dirección de crecimiento clara. Se espera que las empresas que invierten en estas plataformas de seguridad unificadas de AI sigan viendo una fuerte demanda en la mayoría del período de previsión 2026–2033.
¿Qué tiene el impacto de la inteligencia artificial en el Mercado de Reino Unido Seguridad definida por software?
La inteligencia artificial, de alguna manera, se ha convertido en una pieza central de despliegues modernos de seguridad definidos por software en todo el Reino Unido. Las empresas confían cada vez más en los motores de IA para automatizar la identificación de amenazas, la aplicación de políticas, la realización de análisis del usuario e incluso la administración de segmentación de redes. En la práctica, los grupos de seguridad implementan modelos de aprendizaje automático que leen a través de millones de eventos de red, básicamente en tiempo real, por lo que las plataformas definidas por software pueden notar probabilidades y reaccionar ante amenazas antes de que se desvíen, y se extienden a través de espacios en la nube y en la premisa.
La analítica predictiva ha ayudado notablemente la eficiencia cotidiana. Los modelos de IA miran atrás hábitos de ataque pasados, actividad de punta final, patrones de identidad y tráfico de red, y luego tratan de prever posibles incidentes de seguridad mientras que también clasifican qué remediación debe llegar primero. Muchas organizaciones mencionan una respuesta rápida de incidentes, menos desencadenantes falsos y una mejor observación de cumplimiento gracias a plataformas automatizadas de orquestación de seguridad. Algunas configuraciones avanzadas también simplifican la implantación de políticas de seguridad en redes distribuidas, reduciendo el trabajo manual de configuración y reduciendo las horas de inactividad operativa.
Las implementaciones más recientes muestran resultados que puedes medir. El Ministerio de Justicia del Reino Unido informó alrededor de un aumento del 400% en incidentes de seguridad que se resolvieron automáticamente después de adoptar tecnologías de seguridad habilitadas por AI. Aun así, la adopción de AI sigue siendo un poco limitada. Los bloqueadores usuales muestran altos costos de integración, infraestructuras heredadas fragmentadas, problemas de limpieza de datos y una escasez de profesionales cualificados de ciberseguridad, así que los despliegues permanecen más lentos para muchas organizaciones, especialmente pequeñas y medianas.
Mercado clave Tendencias
- A partir de 2022, un montón de empresas amables movieron sus presupuestos de seguridad lejos de los aparatos aislados independientes y más hacia las plataformas SASE combinadas, ya sabes, las que cosían las redes junto con los controles del tipo Zero Trust y la seguridad de la nube de inmediato.
- No es sólo un pequeño cambio, ya que más del 60% de las grandes organizaciones del Reino Unido están juzgando plataformas de seguridad principalmente por habilidades de automatización, en lugar de números de rendimiento de hardware antiguos, si eso tiene sentido.
- Además, la adopción de detección de amenazas asistida por AI surgió realmente en 2024–2026 porque las amenazas de ransomware se hicieron más sofisticadas y, francamente, más difícil de hacer pasar revistas manuales por sí solas.
- En 2025, Palo Alto Networks incluso compartió que vieron un salto del 400% en incidentes resueltos automáticamente dentro de un importante despliegue del sector público británico, que es bastante significativo.
- Y luego hay orquestación de seguridad multi-cloud, que se convirtió en un enfoque superior después de que las empresas empujaron más cargas de trabajo a través de AWS, Azure y Google Cloud, difundiendo todo.
- Alrededor de 2025 también, Cisco incrementó la inversión en infraestructuras seguras de IA, sugiriendo que las empresas requieren una mayor protección para las cargas de trabajo de IA, no sólo aplicaciones regulares.
- Por su parte, Vodafone Business, junto con Fortinet ampliaron su colaboración en 2025, con el objetivo de ofrecer redes convergentes más servicios de seguridad en varios mercados.
- Mientras tanto, las instituciones financieras se han inclinado en la microseguración definida por software, principalmente para mejorar la resiliencia contra ciberataques laterales, en lugar de esperar hasta que algo ya esté comprometido.
- Cada vez más proveedores de seguridad también están bajando copilotos de IA generativos directamente en procesos SOC, lo que ayuda a reducir la fatiga de alerta y acelerar los flujos de trabajo de investigación que solían arrastrar.
- Por último, las organizaciones parecen preferir estrategias de consolidación de plataformas, lo que significa que utilizan menos proveedores de seguridad en general mientras tratan de mejorar la visibilidad en entornos híbridos, todo al mismo tiempo.
Mercado de Reino Unido Seguridad definida por software Segmentation
Por tipo de solución
Software definido El perímetro todavía tiene el punto dominante, incluso a medida que las empresas lentamente se inclinan más en enfoques de seguridad sin perímetro para la nube, y también acceso remoto, entornos. Network Security Software rastrea justo detrás de él, principalmente porque juega una parte clave en la defensa de la infraestructura empresarial de amenazas cibernéticas, más acceso no deseado o no autorizado. Las Plataformas de Seguridad de la Nube siguen escalando, ya que las organizaciones impulsan más cargas de trabajo en configuraciones multicloud y necesitan protección centralizada en esos espacios. Identity & Access Management también se mantiene muy relevante, ya que las empresas están tratando de gobernar quién puede acceder a qué y reducir los riesgos basados en la identidad en los sistemas extendidos.
Se prevé que Zero Trust Security crecerá rápidamente, ya que las empresas se alejan de los diseños de confianza más antiguos y los reemplazan con marcos de verificación constantes. Las plataformas de seguridad basadas en la inteligencia artificial también deben ver un fuerte crecimiento, en gran medida porque la automatización sigue mejorando la forma en que se detectan las amenazas, la rapidez con que responden los equipos y la exactitud de la vigilancia de la seguridad. Las otras soluciones siguen ayudando con necesidades más estrechas, como los sistemas heredados, o para aquellas situaciones empresariales especializadas. Y la modernización continua de los sistemas de TI empresarial debe mantener la demanda general constante en todos los segmentos, o por lo menos esa es la dirección general.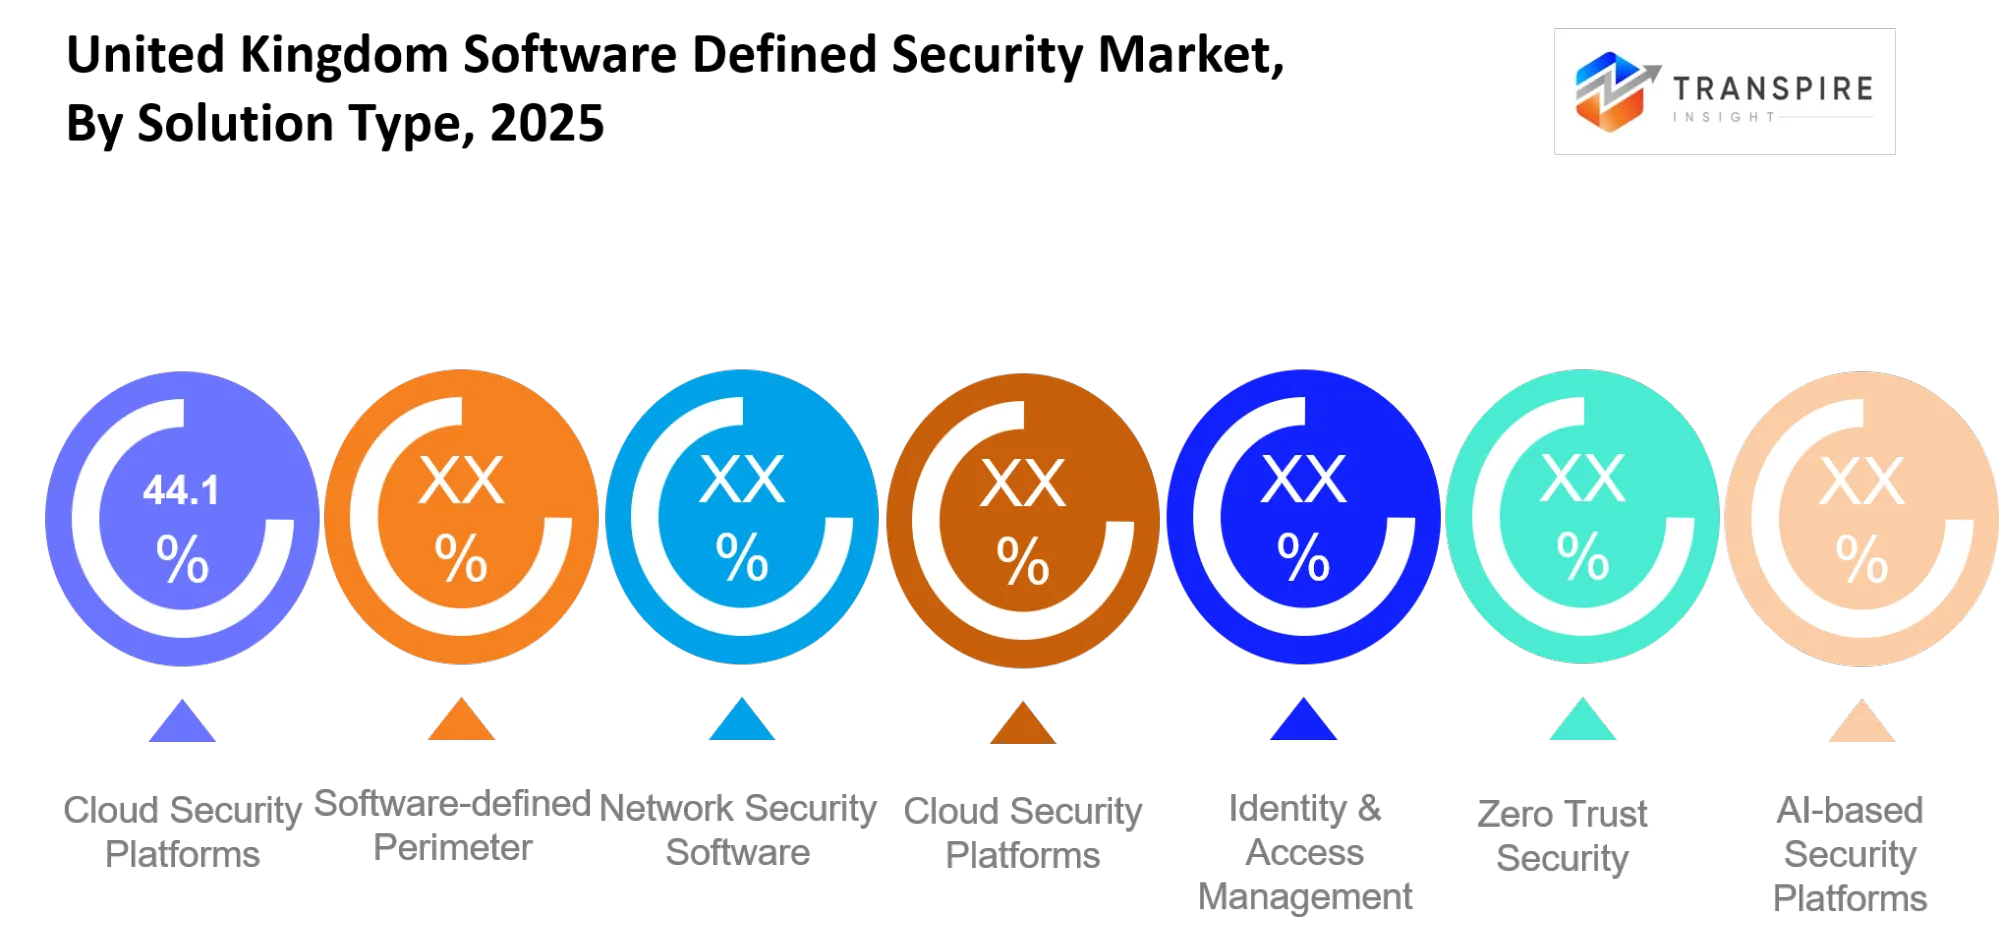
Para saber más sobre este informe, Descargar Free Sample Report
Despliegue
Seguridad basada en la nube mantiene la posición dominante, porque las empresas están moviendo sus operaciones de seguridad en entornos cloud escalables cada vez más. La seguridad en la premisa también es relevante, especialmente cuando las organizaciones tienen estricto control de datos, necesidades de cumplimiento, y bien, infraestructura heredada que no se puede simplemente cambiar. La seguridad híbrida es ampliamente adoptada ya que las personas tratan de equilibrar la flexibilidad de la nube con los requisitos de control en la premisa, especialmente en los sistemas de TI distribuidos. SaaS Seguridad Las plataformas también están creciendo, principalmente porque los modelos basados en la suscripción se sienten más fáciles, y el despliegue tiende a ser más sencillo.
Se espera que la seguridad basada en la nube se mantenga en la cima, impulsada por la migración en la nube y el mayor impulso de la transformación digital a través de las empresas. SaaS Seguridad Se proyecta que las plataformas muestren el crecimiento más rápido, ya que muchas organizaciones como soluciones de seguridad flexibles y rentables, como si fuera más sencillo adoptar sin añadir demasiado sobrecarga. La seguridad híbrida probablemente mantendrá un papel estable a medida que las empresas se ocupen de las complejas configuraciones de TI en más de una infraestructura, por lo que tiene sentido. Y entonces seguirán existiendo otros modelos de despliegue para apoyar las necesidades especializadas, como en las industrias reguladas y en los entornos de sistemas heredados donde el cambio sucede lentamente.
By Application
BFSI todavía está en la parte superior, sobre todo porque tiene una gran dependencia de transferencias digitales seguras, protegiendo los registros de los clientes, y cumpliendo duras normas de cumplimiento regulatorio que nunca se relajan. El cuidado de la salud se encuentra en el segundo lugar, ya que los hospitales y otros proveedores siguen invirtiendo en cuidadoso manejo de datos de pacientes y en sistemas de salud digital que no cortan esquinas. Las instituciones gubernamentales toman una parte significativa, ya que están impulsadas por iniciativas nacionales de ciberseguridad, además necesitan fuertes protecciones para la infraestructura crítica y ese tipo de cosas. IT & Telecom sigue avanzando bastante fuerte también, porque los grandes programas de infraestructura de red están funcionando y la expansión del servicio en la nube está ocurriendo a un ritmo constante.
El comercio minorista debe crecer de forma medida, alimentado por el aumento del comercio en línea y la demanda continua de flujos de trabajo de pago seguros junto con las salvaguardias de los datos del cliente. Se proyecta que la fabricación muestre un crecimiento sólido a medida que los sistemas industriales se conectan más y, honestamente, más expuestos a amenazas cibernéticas. BFSI seguirá siendo el líder, debido a la presión regulatoria constante y la necesidad de salvaguardar información de alto valor. Los otros sectores se pondrán gradualmente al día, con el apoyo de una adopción digital más amplia y el aumento del gasto en seguridad empresarial.
By Enterprise Size
Las grandes empresas tienen la posición más dominante porque tienen esta extensa infraestructura de TI, presupuestos de ciberseguridad más grandes y requisitos de seguridad que son bastante complejos en todas las operaciones globales. Mientras tanto, las PYMES también mantienen una participación sólida, especialmente a medida que la adopción digital sigue avanzando y la sensibilización sobre la seguridad cibernética mejora en las organizaciones de tamaño mediano. Las startups siguen siendo una rebanada más pequeña pero están creciendo, principalmente porque las nuevas empresas digitales están priorizando la seguridad desde etapas tempranas de desarrollo. Las demás categorías de empresas también importan, por su propia vía, mediante necesidades operacionales especializadas y demandas de seguridad específicas para el sector.
Se espera que las grandes empresas permanezcan en el frente, ya que siguen invirtiendo en plataformas de seguridad avanzadas e integradas y sistemas de protección impulsados por las IA. Es probable que las PYME muestren el crecimiento más rápido, ya que las soluciones de seguridad de SaaS se están volviendo más fáciles de alcanzar y desplegar. Las startups deben ampliarse más gradualmente, ya que la ciberseguridad se convierte en un requisito básico dentro de los modelos de negocios digitales. Otros segmentos seguirán apoyando la expansión general del mercado mediante despliegues de seguridad específicos y especializados.
¿Cuáles son los casos de uso clave que conducen el Mercado de Reino Unido Seguridad definida por software?
El caso de mayor uso mantiene la protección de la red empresarial, a través de contextos de nube híbrida, como. Las instituciones financieras, los operadores de telecomunicaciones y las agencias gubernamentales establecen plataformas de seguridad definidas por software para que puedan aplicar políticas de seguridad uniformes en centros de datos, cargas de trabajo en la nube, ubicaciones de sucursales e incluso usuarios remotos. Esta aplicación tiende a impulsar el mayor gasto porque aborda tanto el riesgo de ciberseguridad como la complejidad operacional cotidiana.
Luego están las aplicaciones secundarias, que se mantienen ampliando a través de la fabricación, la atención médica y el comercio minorista. Los equipos utilizan la segmentación definida por software para separar los sistemas operativos críticos de la misión y evitar que los dispositivos conectados se muevan lateralmente hacia otras áreas en un sentido cibernético. En la salud especialmente, los proveedores están adoptando cada vez más marcos Zero Trust, para proteger los datos y nube alojado aplicaciones sin muchas suposiciones.
También se presentan casos de uso más recientes, como la protección del volumen de trabajo de IA y las operaciones de seguridad autónomas. Cuando las empresas se mueven hacia aplicaciones de IA generativas, además de la infraestructura de computación de bordes, estas plataformas de seguridad definidas por software se están adaptando para ver el tráfico de máquina a máquina, proteger modelos IA y automatizar la aplicación de políticas en entornos muy dispersos.
| Metrices de informes | Detalles |
Valor de tamaño de mercado en 2025
USD 2,81 Billion
Valor de tamaño de mercado en 2026
USD 3.04 Billion
Previsión de ingresos en 2033
USD 5.31 Billion
Tasa de crecimiento
CAGR of 8.29% from 2026 to 2033
Año base
2025
Datos históricos
2021 - 2024
Período previsto
2026 - 2033
Cobertura de los informes
Pronóstico de ingresos, paisaje competitivo, factores de crecimiento y tendencias
Alcance regional
Reino Unido
Empresa clave perfilada
Palo Alto Networks, Cisco Systems, VMware, Fortinet, Check Point Software, Zscaler, Juniper Networks, IBM, Broadcom, Microsoft, Trend Micro, Sophos, Okta, CrowdStrike, Netskope
Alcance de personalización
Personalización gratuita de los informes (ámbito de país, regional). Opciones de compra personalizadas Avail para satisfacer sus necesidades de investigación exactas.
Report Segmentation
Por tipo de solución (Perímetro definido por software, software de seguridad de red, plataformas de seguridad en la nube, gestión de identidades y acceso, seguridad cero, plataformas de seguridad basadas en inteligencia artificial, otros); por despliegue (seguridad basada en el ruido, seguridad en la premisa, seguridad híbrida, plataformas de seguridad de SaaS, otros); por aplicación (BFSI, atención médica, gobierno, IT & Telecom);
¿Qué regiones conducen el Mercado de Reino Unido Seguridad definida por software Crecimiento?
Inglaterra sigue siendo una especie de región dominante en el Mercado de Reino Unido Seguridad definida por software, por lo menos así es como se lee en general. Londres tiene una gran concentración de instituciones financieras, proveedores de servicios en la nube, proveedores de ciberseguridad y operadores de infraestructura digital. Con una fuerte supervisión reguladora de los reguladores financieros y las autoridades de protección de datos, las empresas siguen poniendo dinero en tecnologías de ciberseguridad más avanzadas. También hay esta mezcla madura de proveedores de seguridad gestionados, operadores de nube y empresa software firmas, que simplemente mantienen firme el liderazgo regional.
Escocia es el segundo mayor contribuyente a los ingresos del mercado, aunque la historia de la demanda se siente diferente de Londres. En lugar de ser impulsado principalmente por las finanzas, Escocia obtiene impulso de la energía, los servicios públicos, los servicios públicos y la infraestructura industrial vinculada a las inversiones en ciberseguridad. En esas esferas, las organizaciones se esfuerzan por lograr la resiliencia operacional y proteger la infraestructura esencial y crítica. Eso significa una demanda estable de plataformas de seguridad definidas por software. Además, los programas de modernización digital respaldados por el gobierno siguen apareciendo, apoyando la expansión del mercado a largo plazo
Gales parece que está creciendo más rápido. Las inversiones recientes en servicios públicos digitales, proyectos de infraestructura inteligente y parques de negocios centrados en la tecnología han aumentado el gasto en ciberseguridad. Las organizaciones locales están utilizando cada vez más modelos operativos primero en la nube, lo que crea una demanda nueva software- protección de red definida y marcos de seguridad Zero Trust. Desde un ángulo de proveedor de inversión o solución, Gales es una ruta de crecimiento bastante atractiva a través de 2033, en gran medida porque las tasas de adopción siguen siendo menores que en las regiones más maduras de todo el Reino Unido.
¿Quiénes son los jugadores clave en el Mercado de Reino Unido Seguridad definida por software y cómo compiten?
El paisaje competitivo sigue siendo bastante moderadamente consolidado, pero la forma en que los proveedores globales de ciberseguridad van tras los clientes es prácticamente la misma, plataforma de amplitud, características de IA, integraciones de nubes y servicios de seguridad gestionados... ese tipo de cosas. Últimamente, parece que la competencia se ha alejado de la venta de productos de seguridad independientes, y más hacia ecosistemas de seguridad unificados, donde las redes, la protección de identidad, la seguridad de punto final y la defensa de la nube viven juntas en una arquitectura. Y usted puede ver a los proveedores empujando más fuerte en la automatización y eficiencia operacional, no sólo el rendimiento de hardware crudo.
Cisco, sin embargo, destaca por la construcción de seguridad directamente en la infraestructura de redes más entornos de nube híbridos. También su reciente atención sobre la infraestructura de IA segura, y esas soluciones soberanas de infraestructura digital refuerzan todo el posicionamiento con cuentas gubernamentales y grandes empresas, incluso cuando los presupuestos se ajustan.
Palo Alto Networks compite con operaciones de seguridad impulsadas por AI, Prisma SASE y las plataformas de automatización Cortex. También tienen alianzas con entidades gubernamentales del Reino Unido y proveedores de nubes, y eso les ayuda a ampliar la adopción en industrias reguladas, donde los compradores tienden a ser un poco cautelosos.
Fortinet se apoya en redes convergentes y seguridad, principalmente a través de su arquitectura Tejido de Seguridad. Es más como, colaboración estratégica con proveedores de telecomunicaciones y socios de servicios gestionados, y que extiende su huella en entornos empresariales distribuidos, especialmente donde las sucursales están en todas partes y los equipos están cortos de personal.
Luego está VMware de Broadcom, que se apoya en privado seguridad en la nube y fortalezas de infraestructura definidas por software. Su enfoque ecosistémico se centra en la movilidad segura de la carga de trabajo y la seguridad integrada de la nube en las configuraciones híbridas. Es menos sobre una sola herramienta, más sobre mantener todo conectado, lo que suena obvio pero muchos proveedores todavía no lo hacen limpiamente.
Compañía Lista
- Palo Alto Networks
- Cisco Systems
- VMware
- Fortinet
- Software de puntos de control
- Zscaler
- Juniper Networks
- IBM
- Broadcom
- Microsoft
- Trend Micro
- Sophos
- Okta
- CrowdStrike
- Netskope
Desarrollo reciente Noticias
En mayo de 2026, Westcon-Comstor estableció una asociación con Palo Alto Networks para lanzar SASEvolution. La iniciativa agrupa a Prisma SASE con servicios gestionados, permitiendo a las empresas del Reino Unido acelerar la adopción de arquitecturas de seguridad definidas por software y Zero Trust a través de modelos de implementación simplificados.http://www.westconcomstor.com
En febrero de 2026, Palo Alto Networks completó su adquisición de CyberArk Software. El acuerdo fortaleció las capacidades de seguridad centradas en la identidad dentro de plataformas de seguridad unificadas definidas por software, mejorando la aplicación Zero Trust para empresas que operan en entornos de nube híbrida en el Reino Unido.http://www.facebook.com
En enero de 2026, NEC Software Solutions adquirió Meganexus. La adquisición amplió la cartera de software de seguridad del gobierno digital y del sector de la justicia, reforzando la demanda de soluciones de seguridad definidas por software en la infraestructura del sector público del Reino Unido.http://www.prolificnorth.co.uk
What Strategic Insights Define the Future of the Mercado de Reino Unido Seguridad definida por software?
El Mercado de Reino Unido Seguridad definida por software se está moviendo hacia estos ecosistemas de seguridad bastante automatizados y habilitados por AI donde las redes, identidad, protección de la nube y respuesta a amenazas operan a través de una plataforma de software unificada. Ese cambio está siendo empujado por la migración de la nube empresarial, la complejidad del ciberataque que sigue escalando, y esto también necesita salvaguardar la infraestructura digital habilitada por AI. Pero un riesgo que se suaviza, es la concentración de plataformas. Cuando las organizaciones terminan consolidando alrededor de un pequeño conjunto de proveedores integrados, puede dar lugar a puntos débiles operacionales porque dependen de ecosistemas limitados, y también tiende a reducir la flexibilidad de las adquisiciones.
Al mismo tiempo hay una oportunidad que está empezando a aparecer más claramente, como plataformas de gobernanza de seguridad AI que pueden monitorear, validar y proteger los modelos de empresa AI y los agentes autónomos. Este segmento todavía está en su etapa inicial, pero es probable que resulte estratégicomente importante a medida que se expanden los despliegues de IA. Para los jugadores de mercado, el movimiento razonable es enfatizar arquitecturas interoperables, y abrir marcos de integración también, para que puedan ajustarse a medida que los requisitos de seguridad siguen cambiando, en lugar de quedar atrapados dentro de un solo ecosistema tecnológico.
Mercado de Reino Unido Seguridad definida por software Report Segmentation
Por tipo de solución
- Perímetro definido por software
- Software de seguridad de red
- Plataformas de seguridad en la nube
- Identidad " Gestión del acceso "
- Zero Trust Security
- Plataformas de seguridad basadas en la inteligencia artificial
- Otros
Despliegue
- Seguridad basada en la nube
- Seguridad preventiva
- Seguridad híbrida
- SaaS Security Platforms
- Otros
By Application
- BFSI
- Salud
- Gobierno
- IT & Telecom
- Retail
- Fabricación
- Otros
By Enterprise Size
- Grandes Empresas
- PYME
- Startups
- Otros
Preguntas frecuentes
Encuentre respuestas rápidas a las preguntas más comunes.
El tamaño del mercado de seguridad definido del software del Reino Unido esperado para el mercado será USD 5.31 Billion en 2033.\n.
Los segmentos clave para el mercado de seguridad definido por software del Reino Unido son por tipo de solución (perímetro definido por software, software de seguridad de red, plataformas de seguridad en la nube, gestión de identidades, seguridad cero, plataformas de seguridad basadas en inteligencia, otros); por despliegue (seguridad basada en el ruido, seguridad en la nube, seguridad híbrida, plataformas de seguridad de SaaS, otros).
Los principales jugadores de Software del Reino Unido Defined Security Market son Palo Alto Networks, Cisco Systems, VMware, Fortinet, Check Point Software, Zscaler, Juniper Networks, IBM, Broadcom, Microsoft, Trend Micro, Sophos, Okta, CrowdStrike, Netskope.
El tamaño actual del mercado de seguridad definido del Reino Unido es de USD 2,81 millones en 2025.
El mercado de seguridad definido por software del Reino Unido CAGR es de 8,29% de 2026 a 2033.
- Palo Alto Networks
- Cisco Systems
- VMware
- Fortinet
- Software de puntos de control
- Zscaler
- Juniper Networks
- IBM
- Broadcom
- Microsoft
- Trend Micro
- Sophos
- Okta
- CrowdStrike
- Netskope
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Informes publicados recientemente
-
Apr 2026
Mercado de Perfilador óptico 3D
3d perfilador óptico tamaño del mercado, informe de análisis compartido por tipo (desktop 3d perfilr óptico y portátil 3d perfilr óptico), por tecnología (tecnología focal y interferencia de luz blanca), por industria de uso final (manufactura, instituciones de investigación, automotriz, aeroespacial y defensa, dispositivos médicos y otros), y geografía (norte america, europe, asia-pacific, centro este y africa)
-
Apr 2026
Mercado de Sensor de profundidad
profundidad sensor tamaño del mercado, compartir " informe de análisis por tipo (sensores de profundidad infrarrojos, sensores de tiempo de vuelo, sensores de visión estereo, sensores de luz estructurados, sensores de profundidad ultrasónicos), por aplicación (automotriz, robótica, juegos, electrónica de consumo, automatización industrial, salud, seguridad " vigilancia, otros), por usuarios finales (generadores africanos, empresas de electrónica de consumo, empresas de juegos industriales, empresas de seguridad
-
Apr 2026
Mercado de Fabricación digital
de fabricación digital tamaño de mercado, compartir " informe de análisis por componente (hardware, software y servicios), por tecnología (robotics, impresión 3d, internet de las cosas (ot), y otros), por aplicación (automotriz y transporte, aeroespacial y defensa, electrónica de consumo, maquinaria industrial, y otros), por tipo de proceso (diseñación con ordenador, simulación computarizada 3d, análisis, y otros)
-
Apr 2026
Mercado de Servicios de Visa Digital
servicios de visa digital tamaño del mercado, compartir " informe de análisis por tipo (usuarios individuales, viajeros de grupo), por aplicación (turismo, viajes de negocios, otros), y geografía (norte america, europe, asia-pacifico, oriente medio y áfrica, sur y américa central), 2021 – 2031