
Mercado de Plataformas de revisión de códigos segurosSummary:
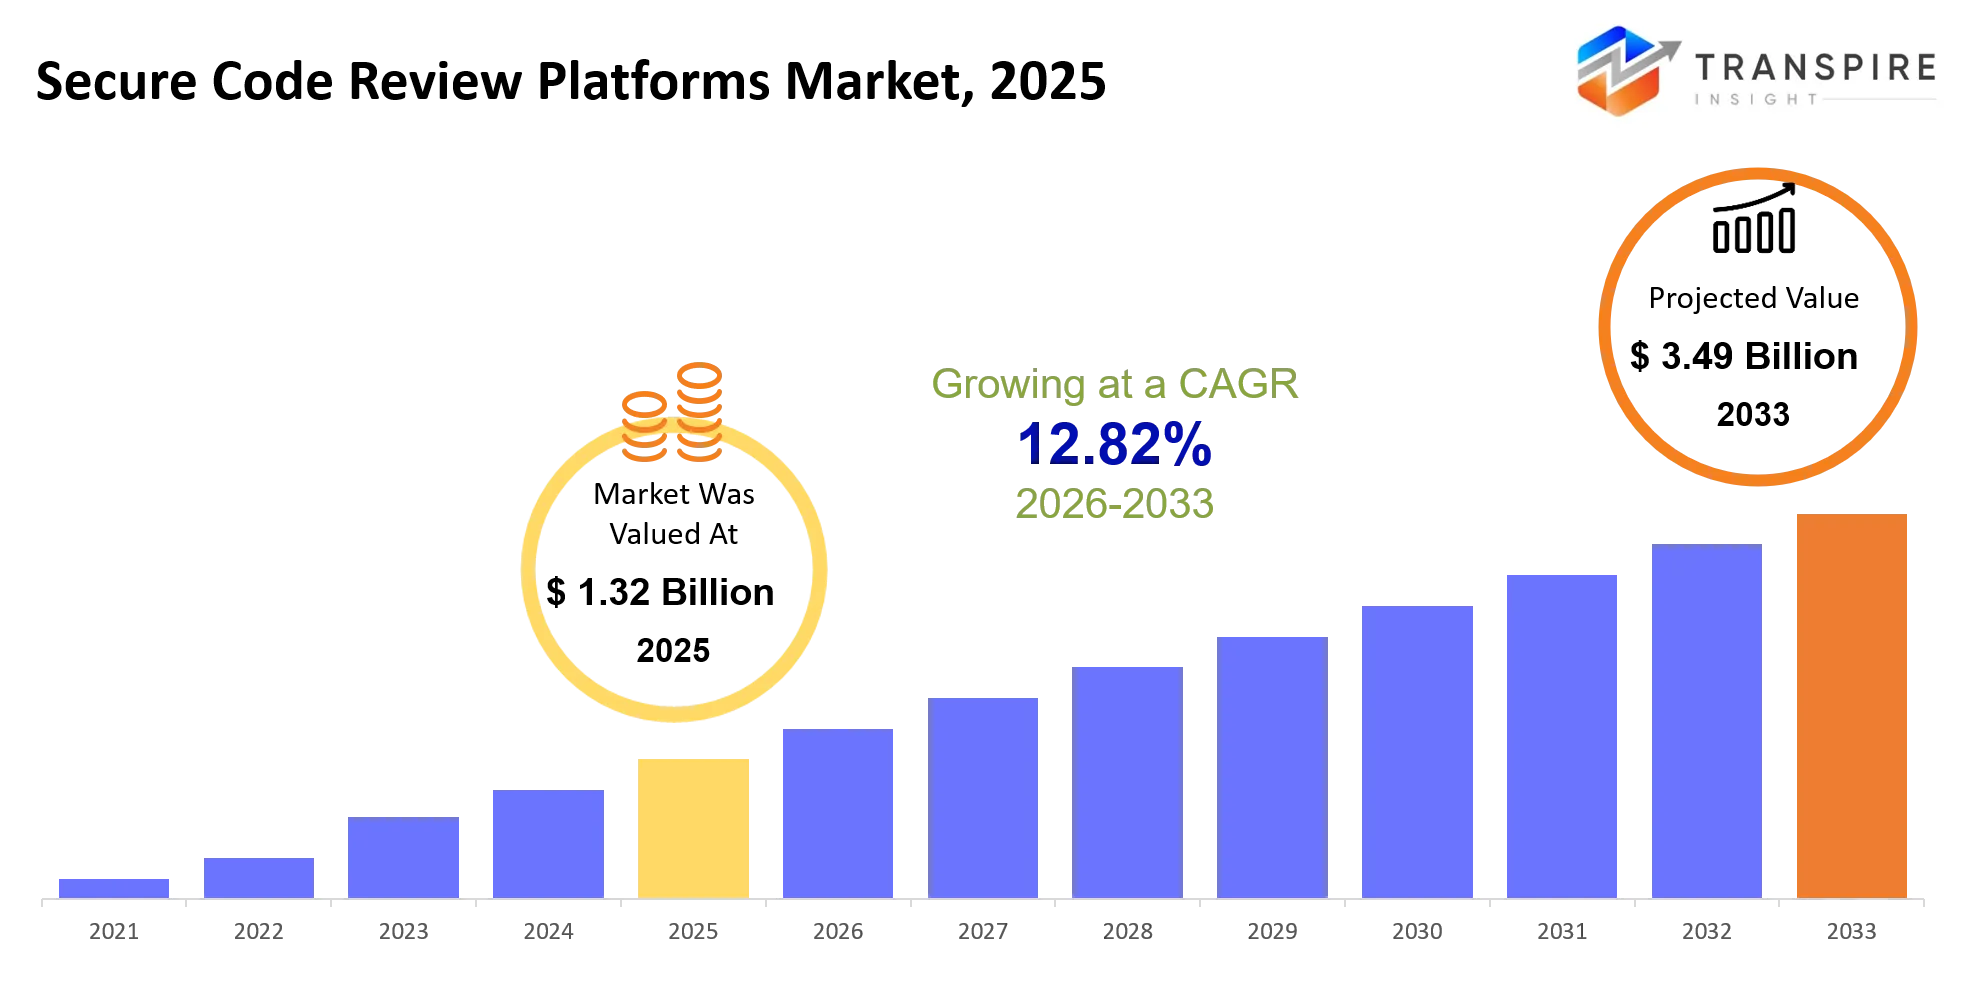
De acuerdo con el Análisis Transpire Insight, el Mercado de Plataformas de revisión de códigos segurosize se estima en USD 1.32 mil millones en 2025 y se prevé alcanzar USD 3.49 mil millones en 2033, creciendo en un CAGR de 12.82% de 2026 a 2033.
plataformas de revisión de código seguro ayudan a los equipos dev a identificar fallos de seguridad de código de aplicación antes de que navegue. Las plataformas incrustaron la seguridad en los repositorios, IDE y procesos continuos de integración y entrega en lugar de depender de auditorías durante las últimas fases de la entrega. En los últimos tres a cinco años, el mercado ha madurado del escaneo estático basado en normas para incluir ahora exámenes de información sobre el contexto que pueden priorizar los hallazgos, explicar la gravedad y los riesgos de las fallas de seguridad, y recomendar medidas correctivas. El cambio estructural en el mercado significa que esta es una convergencia de pruebas de seguridad, flujo de devoto y generación basada en IA. Un desencadenante directo relevante es el suministro rápido de código generado por AI, 45% de los cuales falló las pruebas de seguridad y presentó OWASP Top 10 vulnerabilidades en el análisis 2025, Veracode señaló. En general, el crecimiento se alimenta de una relación causal: más rápido el desarrollo asistido por AI impulsa más código, más riesgos no probados, y por lo tanto la necesidad de que las empresas automaticen los exámenes seguros antes en el ciclo de vida del software.
Mercado de Plataformas de revisión de códigos seguros Size & Forecast:
- Tamaño del mercado 2025: USD 1.32 billón
- Valor de mercado esperado (2033): USD 3.49 billón
- CAGR prefabricado (2026-2033): 12,82%
- Región líder en 2025: América del Norte
- Región de crecimiento más rápida: Asia Pacífico
- Perfiles de la compañía clave: Sistemas épicos, Salud de Oracle, MEDITECH, Veradigm, EClinicalWorks, Salud de NextGen, Atenes, GE Health Cuidado, Siemens Healthineers, Philips, Allscripts, CPSI, Greenway Health, InterSystems, Tietoevry.
Key Mercado de Plataformas de revisión de códigos seguros Insights:
El mercado está pasando de una herramienta independiente de exploración de la vulnerabilidad a una plataforma de desarrollo segura integrada y impulsada por AI que integra la detección, la priorización y la rehabilitación. La nueva ventaja competitiva es minimizar la fricción de desarrolladores, demostrar la disponibilidad de cumplimiento y asegurar código generado por IA.
- Las pruebas de seguridad de aplicaciones estaticas representan el 36,8% de la demanda de tipo de revisión, y la cartera de Fortify de Synopsys está creciendo con SAST a escala empresarial y análisis de composición de software.
- La revisión asistida por AI es el 11% del mercado y está creciendo en el 20,4% CAGR, con enfoque Sonar en la garantía del código AI y la rehabilitación automatizada.
- El despliegue en la nube es el modelo de adopción preferido, y GitHub ha integrado los controles de seguridad directamente en los repositorios de desarrolladores y los flujos de trabajo de búsqueda.
- GitLab está abordando un enfoque integrado de DevSecOps, destacando su gestión integral de códigos fuente, CI/CD, análisis de dependencia y capacidades de aplicación de políticas de seguridad.
- Checkmarx se diferencia por su innovación en seguridad de aplicaciones, que incluye análisis de código contextual y remediación centrada en desarrolladores.
- El modelo de negocio de Veracode es un enfoque de servicio gestionado y priorización del riesgo para ayudar a las empresas a traducir los resultados de la exploración en programas de remediación factibles.
- Snyk y Black Duck están intensificando la seguridad de las cadenas de suministro con inteligencia de dependencia, visibilidad de riesgo de código abierto e integración de flujo de trabajo de desarrolladores.
- Mend.io sigue desarrollando nuevos idiomas y vulnerabilidades: En octubre de 2026, amplió su cobertura del SAST para incluir la detección de riesgos crítico-estatal-datos de control externo y sensible en Python y Java.
- Secure Code Warrior se destaca por centrarse en la modificación del comportamiento: Conecta las ideas obtenidas de Fortify, Black Duck y Snyk a la formación de codificación segura específica del lenguaje.
¿Cuáles son los controladores clave, las restricciones y las oportunidades en el mercado de plataformas de revisión de códigos seguros?
Conductor:
El principal factor de crecimiento es la aceleración del desarrollo de software asistido por AI, lo que aumenta la producción de código y presiona a los equipos de seguridad para que revisen los cambios sin demorar las versiones. Comprobaciones automatizadas, priorización de vulnerabilidad y correcciones sugeridas ayudan a los desarrolladores a resolver problemas antes, reduciendo costosas remediaciones post-liberación. El proyecto de actualización del Instituto Nacional de Normas y Tecnología de EE.UU. a su seguro SoftwareEl Marco de Desarrollo reforzó la importancia de las prácticas estructuradas de seguridad de los programas. Esto apoya la adopción entre las organizaciones que buscan procesos de revisión repetibles y auditables.
Restraint:
La complejidad de la integración sigue siendo una barrera significativa. Las grandes empresas suelen operar múltiples repositorios, aplicaciones heredadas, lenguajes de programación y oleoductos de desarrollo, lo que dificulta la aplicación de políticas coherente. Los falsos resultados positivos y las conclusiones poco contextualizadas también consumen tiempo de desarrollo, mientras que las licencias, la infraestructura y los costos de personal especializado pueden desalentar a las empresas más pequeñas. Estos problemas persisten porque las herramientas de seguridad deben entender la arquitectura de aplicaciones y el contexto empresarial, no simplemente marcar patrones de código sospechoso.
Oportunidad:
La rehabilitación asistida por AI, los despliegues privados y la gobernanza de la cadena de suministro de software ofrecen oportunidades sustanciales. Por ejemplo, las organizaciones que prestan servicios a clientes europeos pueden invertir en revisión plataformasque mantienen registros de vulnerabilidad, decisiones de remediación de documentos, y conectan los hallazgos con los flujos de trabajo de presentación de informes tras los cambios de la Ley de Seguridad Cibernética de la UE. Los proveedores que combinan resultados explicables, controles de políticas e integraciones con los instrumentos de desarrollo existentes pueden mejorar la adopción empresarial y generar ingresos recurrentes mediante capacidades de seguridad premium y gestión servicios.
¿Qué ha tenido el impacto de la inteligencia artificial en el mercado de las plataformas de revisión de códigos seguros?
AI cambia la revisión segura del código de un emparejador avanzado del patrón a una capa sofisticada de apoyo a la decisión. Los modelos de automatización ya se utilizan para revisar las solicitudes de tiradas, detectar caminos de codificación vulnerables, clasificar la gravedad, y sugerir parches dentro del programador de herramientas-una tendencia más subrayada por el anuncio 2025 de Sonar de Aseguramiento del Código AI y Código AI fijar para la remediación de un clic. Predictivamente, los modelos de IA de mapeo de código cambian sucesos contra vulnerabilidades históricas, amenazas de dependencia, inteligencia de tiempo de ejecución y comportamiento de actor permiten priorizar temas "de igual a ser explotados". Operacionalmente, reduce la necesidad de triaging manual, acorta los ciclos de vida de remediación, y permite a los equipos de seguridad escalar la revisión en grandes fincas y tuberías de entrega continuas. El impacto es amplificado por el diluvio de código procedente de AI. La investigación de Veracode encontró que el 45% de su conjunto de muestras de código escrito por AI fracasó sus cheques de escaneado, creando un imperativo absoluto para validar la lógica autorizada por la máquina. Sin embargo, AI no ha resuelto la brecha de precisión. Los falsos positivos, la incapacidad para detectar defectos de lógica empresarial, la visibilidad estrecha en vastas bases de código heredadas, y el costo de mantener, parchear y herramientas de modelos con la infraestructura de DevSecOps existente continúan creando arrastre para la captación de empresas. Por lo tanto, estamos viendo el mercado gravitar a los flujos de trabajo híbridos: donde AI acelera la inicial, y los humanos validan el impacto.
En marzo de 2026, Snyk lanzó su nueva solución de Seguridad de Agentes y anunció la disponibilidad general de Snyk Evo AI-SPM. Este despliegue rige a los agentes autónomos de codificación desde el desarrollo a través de la producción, convirtiendo la política de IA en controles ejecutables a lo largo del ciclo de vida.
https://snyk.io/news/snyk-launches-agent-security-solution/
Key Mercado de Plataformas de revisión de códigos seguros Tendencias:
El mercado se dirige hacia sistemas de seguridad que siempre funcionan durante la entrega, no como herramientas de escaneo independientes. La precisión contextual, la remediación automatizada y la gobernanza del código humano-escrito y generado por IA se están convirtiendo en factores clave en la diferenciación competitiva.
- El uso de la revisión con ayuda de AI ha aumentado del 22% de los desarrolladores en 2024 al 47% en 2025, y ahora forma parte de su flujo de trabajo estándar.
- Los proveedores están integrando SAST, SCA, detección de secretos y rehabilitación en una sola plataforma de seguridad de aplicaciones.
- El código generado por AI está generando una nueva categoría de revisión para validar la lógica escrita por máquina y para asegurar que no haya defectos inseguros.
- Los hallazgos se están convirtiendo en una parte estándar del flujo de trabajo del desarrollador, no sólo una parte de un panel de seguridad.
- A medida que los equipos buscan resultados viables y ricos en contextos, la gestión positiva falsa está surgiendo como una prioridad adquisitiva cada vez mayor.
- Las fuerzas reguladoras obligan a los proveedores a satisfacer la demanda de rutas de auditoría, documentación de gestión de la vulnerabilidad y documentación de desarrollo seguro.
- The EU Cyber Resilience La ley está impulsando las necesidades de dependencia y examen de la vulnerabilidad.
- Las empresas están asociando vulnerabilidades de código con contexto de nube, tiempo de ejecución y API para priorizar vulnerabilidades que pueden ser explotadas.
- Las sugerencias automatizadas para las correcciones están cambiando las expectativas de los compradores de la detección sólo a los resultados mensurables de la remediación.
Mercado de Plataformas de revisión de códigos segurosSegmentation
Ofreciendo:
El software sigue siendo el principal contribuyente de ingresos del mercado, ya que las organizaciones invierten en motores de escaneo, plug-ins de desarrolladores y módulos de políticas integrados con repositorios y tuberías CI/CD. Servicios, consultoría, revisión gestionada, integración, apoyo y capacitación complementan estas herramientas ayudando a las empresas a configurar reglas de detección, remediar vulnerabilidades heredadas y mantener evidencias de cumplimiento. A medida que las necesidades de seguridad se vuelven más complejas, la compra pasa de despliegues de software independientes hacia contratos de servicios recurrentes que proporcionan supervisión continua, experiencia en la ejecución y optimización continua de la seguridad.
Por tipo de revisión:
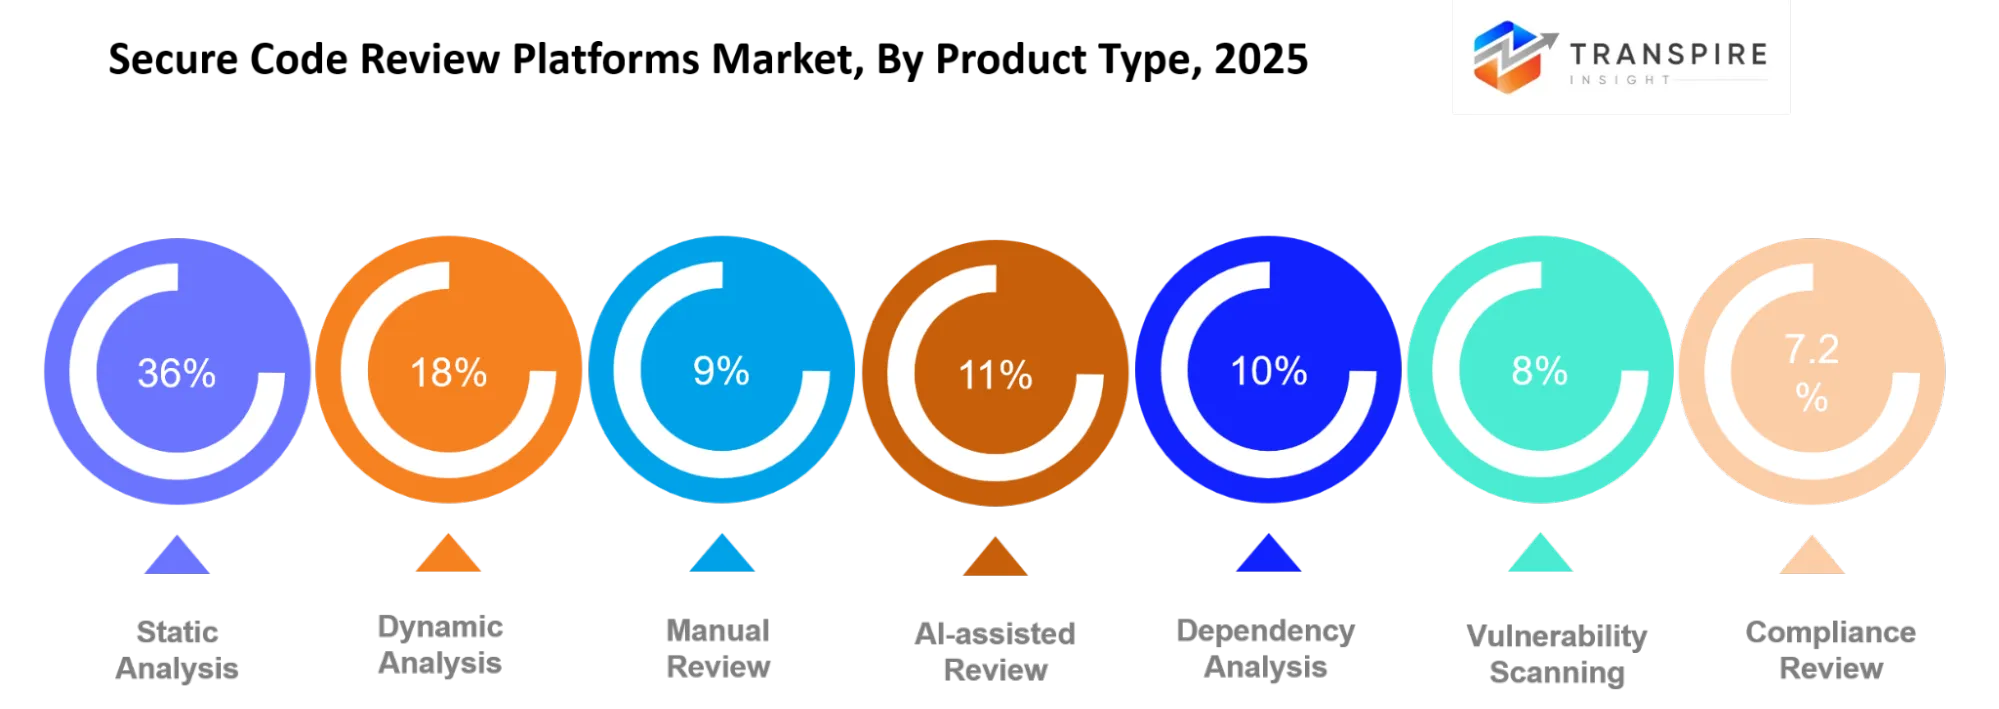
Para las pruebas de seguridad de aplicaciones estáticas (SAST), que superan la lista al 36,8%, se detectan vulnerabilidades de código antes de que la aplicación se ejecute para facilitar los procesos de DevSecOps y las auditorías de cumplimiento. Para el 18%, el análisis dinámico se utiliza para comprobar que la aplicación funciona. La revisión manual juega una parte para el 9%, todavía útil para errores empresariales más complejos; la revisión asistida por AI representa el 11% y se establece para crecer en una CAGR del 20,4%, en parte gracias al análisis contextual, triaje automatizado y guía de remediación. El análisis de dependencia supone un 10%, el análisis de vulnerabilidad 8%, la revisión de cumplimiento 4%, y todo lo demás 3,2%, debido en parte a una mayor atención prestada a la seguridad de la cadena de suministro de software y la capacidad de auditoría.
Mediante el despliegue:
Las pruebas de seguridad de aplicaciones estaticas conducen al 36,8% porque inspecciona el código fuente a principios del ciclo de desarrollo, antes del despliegue, lo que hace que sea adecuado para DevSecOps y las industrias impulsadas por el cumplimiento. El análisis dinámico mantiene el 18% validando las aplicaciones de funcionamiento, mientras que la revisión manual representa el 9% y sigue siendo esencial para identificar los riesgos complejos empresariales. El examen asistido por IA, al 11%, es la categoría de movimiento más rápido con un 20,4% de CAGR, apoyado por triaje automatizado, análisis contextuales y orientación de remediación. El análisis de dependencia representa el 10%, el análisis de vulnerabilidad 8%, la revisión de cumplimiento 4% y otros 3,2%, lo que refleja el creciente enfoque en la seguridad de la cadena de suministro y la preparación de auditoría.
Por tamaño de la empresa:
Las grandes empresas siguen siendo los principales contribuyentes de ingresos porque las complejas carteras de aplicaciones, la exposición reglamentaria y los amplios equipos de desarrollo requieren controles de seguridad centralizados. Las PYME y las startups adoptan cada vez más plataformas de SaaS porque los costos iniciales más bajos y los exámenes automatizados reducen la dependencia de los especialistas en seguridad de aplicaciones internos. Las instituciones financieras priorizan la protección de transacciones sensibles, mientras que las empresas tecnológicas requieren validación continua de códigos. Las organizaciones gubernamentales también invierten en procesos de desarrollo seguros para fortalecer la rendición de cuentas, proteger los sistemas críticos y cumplir los requisitos de ciberseguridad aplicables.
Por Aplicación:
Las aplicaciones web y las API siguen siendo importantes áreas de adopción a medida que las organizaciones expanden los servicios digitales, las plataformas interconectadas y la comunicación de máquina a máquina. Aplicaciones móviles y aplicaciones en la nube requieren pruebas continuas a medida que las versiones frecuentes introducen nuevas vulnerabilidades. El software empresarial se beneficia de una revisión centralizada a través de sistemas de negocios interconectados, mientras que la seguridad del software incrustado cobra importancia en dispositivos conectados y productos industriales. La integración de DevOps permite la detección previa a lo largo del desarrollo. The EU Cyber Resilience Act further strengthens incentives for manufacturers to manage vulnerabilities across connected products and their software lifecycles.
Por idioma:
Java, JavaScript, Python, C/C++ y C# siguen siendo importantes porque soportan aplicaciones empresariales, servicios web, plataformas de nube y sistemas integrados. La adopción de pitón se beneficia de la IA y la ingeniería de datos, mientras que JavaScript sigue siendo esencial para el desarrollo web. C/C++ sigue requiriendo análisis especializados porque las debilidades de seguridad de la memoria pueden afectar a la seguridad del dispositivo automotriz, industrial y conectado. Go está ganando relevancia en la infraestructura nativa de la nube, mientras que Ruby conserva casos de uso de aplicaciones. La cobertura de idiomas más amplia ayuda a las empresas a aplicar políticas de seguridad coherentes en diversos repositorios y entornos de desarrollo.
¿Cuáles son los casos de uso clave que conducen al mercado de plataformas de revisión de códigos seguros?
El caso de uso primario es la detección de vulnerabilidad previa a la liberación a través del análisis estático, la categoría principal de revisión a 36,8%. Los equipos escanean código fuente y sacan solicitudes de fallos de inyección, autenticación insegura, secretos expuestos y patrones de codificación inseguros antes del despliegue, reduciendo costos de remediación.
Ampliar aplicaciones incluyen seguridad API, pruebas de aplicaciones móviles, desarrollo nativo de la nube y validación de dependencia. BFSI y las organizaciones sanitarias utilizan estas capacidades para fortalecer los controles sobre datos sensibles, mientras que las empresas tecnológicas incrustan revisiones en tuberías CI/CD para mantener la velocidad de liberación.
Los casos de uso emergente incluyen la validación de seguridad del código generado por IA, la verificación automática de parches y la gobernanza de agentes de codificación autónomos. Estos flujos de trabajo ayudan a las organizaciones a identificar cambios de riesgo, aplicar políticas de codificación aprobadas y mantener pruebas para las auditorías a medida que la producción de software se automatiza cada vez más.
| Metrices de informes | Detalles |
| Valor de tamaño de mercado en 2025 | USD 1,32 billón |
| Valor de tamaño de mercado en 2026 | USD 1,5 billón |
| Previsión de ingresos en 2033 | USD 3.49 Billion |
| Tasa de crecimiento | CAGR of 12.82% from 2026 to 2033 |
| Año base | 2025 |
| Datos históricos | 2021 - 2024 |
| Período previsto | 2026 - 2033 |
| Cobertura de los informes | Pronóstico de ingresos, paisaje competitivo, factores de crecimiento y tendencias |
| Alcance regional | Estados Unidos; Canadá; México; Reino Unido; Alemania; Francia; Italia; España; Dinamarca; Suecia; Noruega; China; Japón; India; Australia; Corea del Sur; Tailandia; Brasil; Argentina; Sudáfrica; Emiratos Árabes Unidos; |
| Principales empresas perfiladas | Sinopsias, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, Secure Code Warrior, Mend.io, Black Duck, Invicti, OpenText |
| Alcance de personalización | Personalización gratuita de los informes (ámbito de país, regional). Opciones de compra personalizadas disponibles para satisfacer sus necesidades de investigación exactas. |
| Report Segmentation | Aplicación de Internet (Software, Servicios, Plataformas, Consultoría, Servicios Gestionados, Integración, Apoyo, Formación); Por tipo de revisión (Análisis estadístico, Análisis dinámico, Revisión manual, Revisión con ayuda de inteligencia, Análisis de dependencia, Escaneo de vulnerabilidad, Revisión de cumplimiento, Otros); |
¿Qué regiones conducen el Mercado de Plataformas de revisión de códigos segurosGrowth?
América del Norte ha sido un mercado históricamente dominante, que representa el 43,5% de la cuota de mercado, impulsado por su gran número de proveedores de software, empresas nativas de la nube, e instituciones financieras y sanitarias altamente reguladas. Programas de ciberseguridad bien financiados, enfoques DevSecOps maduros, y requisitos de ciclos de compra de empresas hacen una revisión de código seguro una puerta natural en el proceso de desarrollo de software. América del Norte se beneficia de la principal comunidad de proveedores de seguridad y los primeros impulsores del mercado en la codificación con ayuda de AI, creando la necesidad de detección automatizada de fallas de seguridad, remediación automatizada y seguridad de software en curso.
En febrero de 2026, Antrópico lanzó Claude Code Security. Este lanzamiento de productos introduce capacidades de seguridad de aplicaciones especializadas en el ciclo de vida del desarrollo, utilizando su marco Claude 4.6 para analizar autónomamente entornos de producción.
https://www.mindfort.ai/blog/best-code-security-tools
Europa representa el 28% del mercado, donde la demanda es impulsada más por la responsabilidad regulatoria y la gobernanza de las cadenas de suministro de software que por la ventaja del gasto tecnológico de Norteamérica. The European Union Cyber Resilience Act and the NIS2 framework validate the focus on vulnerability management, secure-by-design development and demonstrable remediation. Las empresas de servicios financieros, de fabricación y de software empresarial exigen cada vez más pruebas de que se detectan y corrigen activamente las cuestiones de seguridad, lo que apoya la demanda periódica de plataformas para proporcionar pistas de auditoría, el despliegue y la integración gestionados en los procesos de gobernanza actuales.
En octubre de 2026, la iniciativa respaldada por la UE SECURE lanzó su segunda convocatoria de financiación en cascada, asignando 11,5 millones de euros en subvenciones para ayudar a las microempresas europeas, pequeñas y medianas empresas (PYME) a adaptarse a los requisitos regulatorios de la Ley de Resiliencia Cibernética de la Unión Europea.
El mercado de Asia Pacífico aporta el 22% y se prevé que crezca en un CAGR del 19,2%, el mercado de mayor crecimiento mundial. El aumento de la adopción de fuentes externas de software, la migración a la nube, la banca digital y el desarrollo asistido por AI está impulsando mayores volúmenes de código que requieren revisión de seguridad. Países incluyendo India, Japón, Corea del Sur y Australia tienen el potencial de adoptar esta tecnología, ya que las organizaciones construyen su función de seguridad de aplicaciones para apoyar a los clientes. Los proveedores que puedan proporcionar opciones de despliegue asequibles, la colocación localizada y la ampliación de la revisión con ayuda de inteligencia artificial abordarán las necesidades de los crecientes equipos y empresas de desarrollo que son el primero digital.
In Octubre 2026, HCLTech firmó una Premier Partnership con Anthropic para establecer una Unidad de Negocios Antrópicos dedicada e integrar Claude y Claude Code en sus sistemas de ingeniería de software.
¿Quiénes son los jugadores clave en el mercado de las plataformas de revisión de código seguro, y cómo compiten?
El paradigma está pasando de la precisión del escáner a la propiedad del flujo de trabajo. Los proveedores compiten por ser la capa de seguridad predeterminada en los repositorios, IDEs y los oleoductos CI/CD. Y los proveedores están consolidando-integrando la capacidad de hacerlo todo, con SAST, análisis de composición de software, detección de secretos e incluso Remediación, en una plataforma de seguridad de aplicaciones única y completa.
Enfoque Enterprise-platform, destacando las fortalezas de análisis estáticos de Fortify, capacidad para soportar una huella de software regulada a gran escala. Checkmarx: Innovación en seguridad de aplicaciones centradas en desarrolladores, utilizando análisis contextuales y orientación de remediación para reducir la fricción en organizaciones de ingeniería de rápido movimiento. Veracode: Managed application security and risk prioritisation, allowing for broadening beyond scan and reporting to help enterprises operationalise findings. GitHub vs. Git Lab - Competencia entre integración de plataformas: GitHub incrusta la seguridad en la plataforma de colaboración comunitaria de desarrolladores más grande del mundo, mientras que Git Lab aprovecha una plataforma para todas las herramientas DevSecOps para reducir el esguince de herramientas. Snyk, Black Duck y Mend.io se centran en el espacio de código abierto y cadena de suministro, donde el riesgo de dependencia y la visibilidad de la licencia son importantes. Sonar y Semgrep se centran en la adopción económica y de desarrollo; Contrast Security tiene una característica de autoprotección de aplicaciones de tiempo fijo; Secure Code Warrior utiliza la prevención dirigida por el entrenamiento para conectarse a los resultados del escáner.
Los jugadores clave son:
- Sinopsias
- Checkmarx
- Veracode
- GitLab
- GitHub
- Snyk
- Sonar
- Semgrep
- Fortify
- Contrast Security
- Cierre de código seguro
- Mend.io
- Negro Duck
- Invicti
- OpenText
Desarrollo reciente Noticias
En septiembre de 2026, Qodo lanzó su Toolbox Agentic, un conjunto de herramientas de agente AI diseñadas para integrar la revisión independiente del código y la gobernanza en los flujos de trabajo de desarrollo asistidos por AI. El lanzamiento permite a los equipos de ingeniería evaluar los cambios de código antes de obtener solicitudes, determinar los posibles riesgos, aplicar normas de codificación de la organización y abordar las conclusiones del examen antes del proceso de desarrollo.
http://finance.yahoo.com/technology/ai/articles/qodo-launches-first-agent-agent-130000467.html
En mayo de 2026, Sonar adquirió Gitar, una plataforma de revisión de código nativo de AI, para integrar la revisión automática de códigos con sus capacidades de verificación de códigos. La adquisición refuerza la calidad continua del código y los controles de seguridad, ayudando a los equipos de desarrollo a identificar y resolver vulnerabilidades en el código generado por AI antes en el ciclo de vida del desarrollo del software.
https://www.sonarsource.com/company/press-releases/sonar-acquires-gitar/
En septiembre de 2026, Carahsoft Technology Corp. amplió su asociación con Sonar. Esta alineación de distribución escala la disponibilidad comercial de la plataforma de validación SonarQube en los mercados de América del Norte, facultando a los equipos institucionales para hacer cumplir la verificación de códigos de fisura cero y contener riesgos de seguridad dentro de los flujos de trabajo de desarrollo agentes.
What Strategic Insights Define the Future of the Secure Code Review Platforms Market?
El mercado está evolucionando hacia un nuevo paradigma de seguridad para el desarrollo, con plataformas evaluadas por un volumen de trabajo de seguridad verificado, reducido y pruebas de codificación humana y de inteligencia artificial. El peligro inherente está cayendo de nuevo en la dependencia de herramientas sin el contexto adecuado - con las empresas añadiendo más escáneres que crean fatiga de alerta, resultados duplicados y liberaciones de deslizamiento. No estamos ganando mejores resultados de seguridad. Sin embargo, la garantía de código AI ofrece una nueva oportunidad para que los proveedores auditen con confianza el código generado por AI, asigne a los propietarios de riesgos y automatice la rehabilitación segura. A medida que las herramientas de codificación AI aceleran el desarrollo de programas informáticos, las empresas necesitan controles de confianza que mantengan la velocidad y la productividad, pero que preserven la seguridad e incluso reduzcan el riesgo. Los proveedores de plataformas deben centrarse en la integración profunda con los flujos de trabajo de los desarrolladores, una eliminación positiva falsa y rutas de auditoría de remediación claras. Los compradores de empresas deben considerar resultados verificados como mejoras de tiempo a inmediato y fáciles de seguir en los riesgos expuestos y la productividad. Las pruebas alineadas con la Ley de Resiliencia Cibernética de la UE darán a las plataformas adicionales un desafío digno. Los proveedores que combinen con seguridad la automatización, el contexto y la gobernanza tendrán una mejor oportunidad de éxito empresarial a largo plazo.
Segmentations clave son:
Ofreciendo
- Software
- Servicios
- Plataformas
- Consultoría
- Servicios gestionados
- Integración
- Apoyo
- Capacitación
Por tipo de revisión
- Análisis estadístico
- Análisis dinámico
- Examen manual
- AI-assisted Review
- Análisis de la dependencia
- Escaneo de vulnerabilidad
- Examen del cumplimiento
- Otros
Despliegue
- Cloud
- Locales
- Hybrid, SaaS
- Private Cloud
- Public Cloud
- Hosted
- Otros
By Enterprise Size
- Grandes Empresas
- PYME
- Startups
- Medianas
- Gobierno
- Instituciones financieras
- Technology Companies
- Otros
By Application
- Aplicaciones de la Web
- Aplicaciones Móviles
- API
- Aplicaciones de la nube
- Enterprise Software
- Software incrustado
- DevOps
- Otros
Por idioma
- Java
- Python
- JavaScript
- C/C++
- C#
- Vamos.
- Ruby
- Otros
Por usuario final
- BFSI
- IT & Telecom
- Salud
- Gobierno
- Retail
- Fabricación
- Media
- Otros
Preguntas frecuentes
Encuentre respuestas rápidas a las preguntas más comunes.
The secure code review platforms market size was valued at USD 1.32 billion in 2025 and is poised to reach USD 3.49 billion by 2033, expanding at a 12.82% CAGR
Key segments for the secure code review platforms market are By Offering (Software, Services, Platforms, Consulting, Managed Services, Integration, Support, Training); By Review Type (Static Analysis, Dynamic Analysis, Manual Review, AI-assisted Review, Dependency Analysis, Vulnerability Scanning, Compliance Review, Others); By Deployment (Cloud, On-premise, Hybrid, SaaS, Private Cloud, Public Cloud, Hosted, Others); By Enterprise Size (Large Enterprises, SMEs, Startups, Mid-sized, Government, Financial Institutions, Technology Companies, Others); By Application (Web Applications, Mobile Applications, APIs, Cloud Applications, Enterprise Software, Embedded Software, DevOps, Others); By Language (Java, Python, JavaScript, C/C++, C#, Go, Ruby, Others); By End User (BFSI, IT & Telecom, Healthcare, Government, Retail, Manufacturing, Media, Others).
Growth is primarily driven by AI-assisted software development, rising cybersecurity threats, DevSecOps adoption, stricter regulatory requirements, and increasing demand for automated vulnerability detection and remediation.
The market is led by major manufacturers, including Synopsys, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, Secure Code Warrior, Mend.io, Black Duck, Invicti, and OpenText.
North America dominates with a 43.5% share, supported by strong cybersecurity spending, mature DevSecOps adoption, established technology vendors, and stringent enterprise security requirements.
Key opportunities include AI-powered code review, automated remediation, software supply-chain security, managed security services, and compliance-focused solutions.
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Informes publicados recientemente
-
Apr 2026
Mercado de Perfilador óptico 3D
3d perfilador óptico tamaño del mercado, informe de análisis compartido por tipo (desktop 3d perfilr óptico y portátil 3d perfilr óptico), por tecnología (tecnología focal y interferencia de luz blanca), por industria de uso final (manufactura, instituciones de investigación, automotriz, aeroespacial y defensa, dispositivos médicos y otros), y geografía (norte america, europe, asia-pacific, centro este y africa)
-
Apr 2026
Mercado de Sensor de profundidad
profundidad sensor tamaño del mercado, compartir " informe de análisis por tipo (sensores de profundidad infrarrojos, sensores de tiempo de vuelo, sensores de visión estereo, sensores de luz estructurados, sensores de profundidad ultrasónicos), por aplicación (automotriz, robótica, juegos, electrónica de consumo, automatización industrial, salud, seguridad " vigilancia, otros), por usuarios finales (generadores africanos, empresas de electrónica de consumo, empresas de juegos industriales, empresas de seguridad
-
Apr 2026
Mercado de Fabricación digital
de fabricación digital tamaño de mercado, compartir " informe de análisis por componente (hardware, software y servicios), por tecnología (robotics, impresión 3d, internet de las cosas (ot), y otros), por aplicación (automotriz y transporte, aeroespacial y defensa, electrónica de consumo, maquinaria industrial, y otros), por tipo de proceso (diseñación con ordenador, simulación computarizada 3d, análisis, y otros)
-
Apr 2026
Mercado de Servicios de Visa Digital
servicios de visa digital tamaño del mercado, compartir " informe de análisis por tipo (usuarios individuales, viajeros de grupo), por aplicación (turismo, viajes de negocios, otros), y geografía (norte america, europe, asia-pacifico, oriente medio y áfrica, sur y américa central), 2021 – 2031