
Endpoint Detection and Response (EDR) Market Summary:
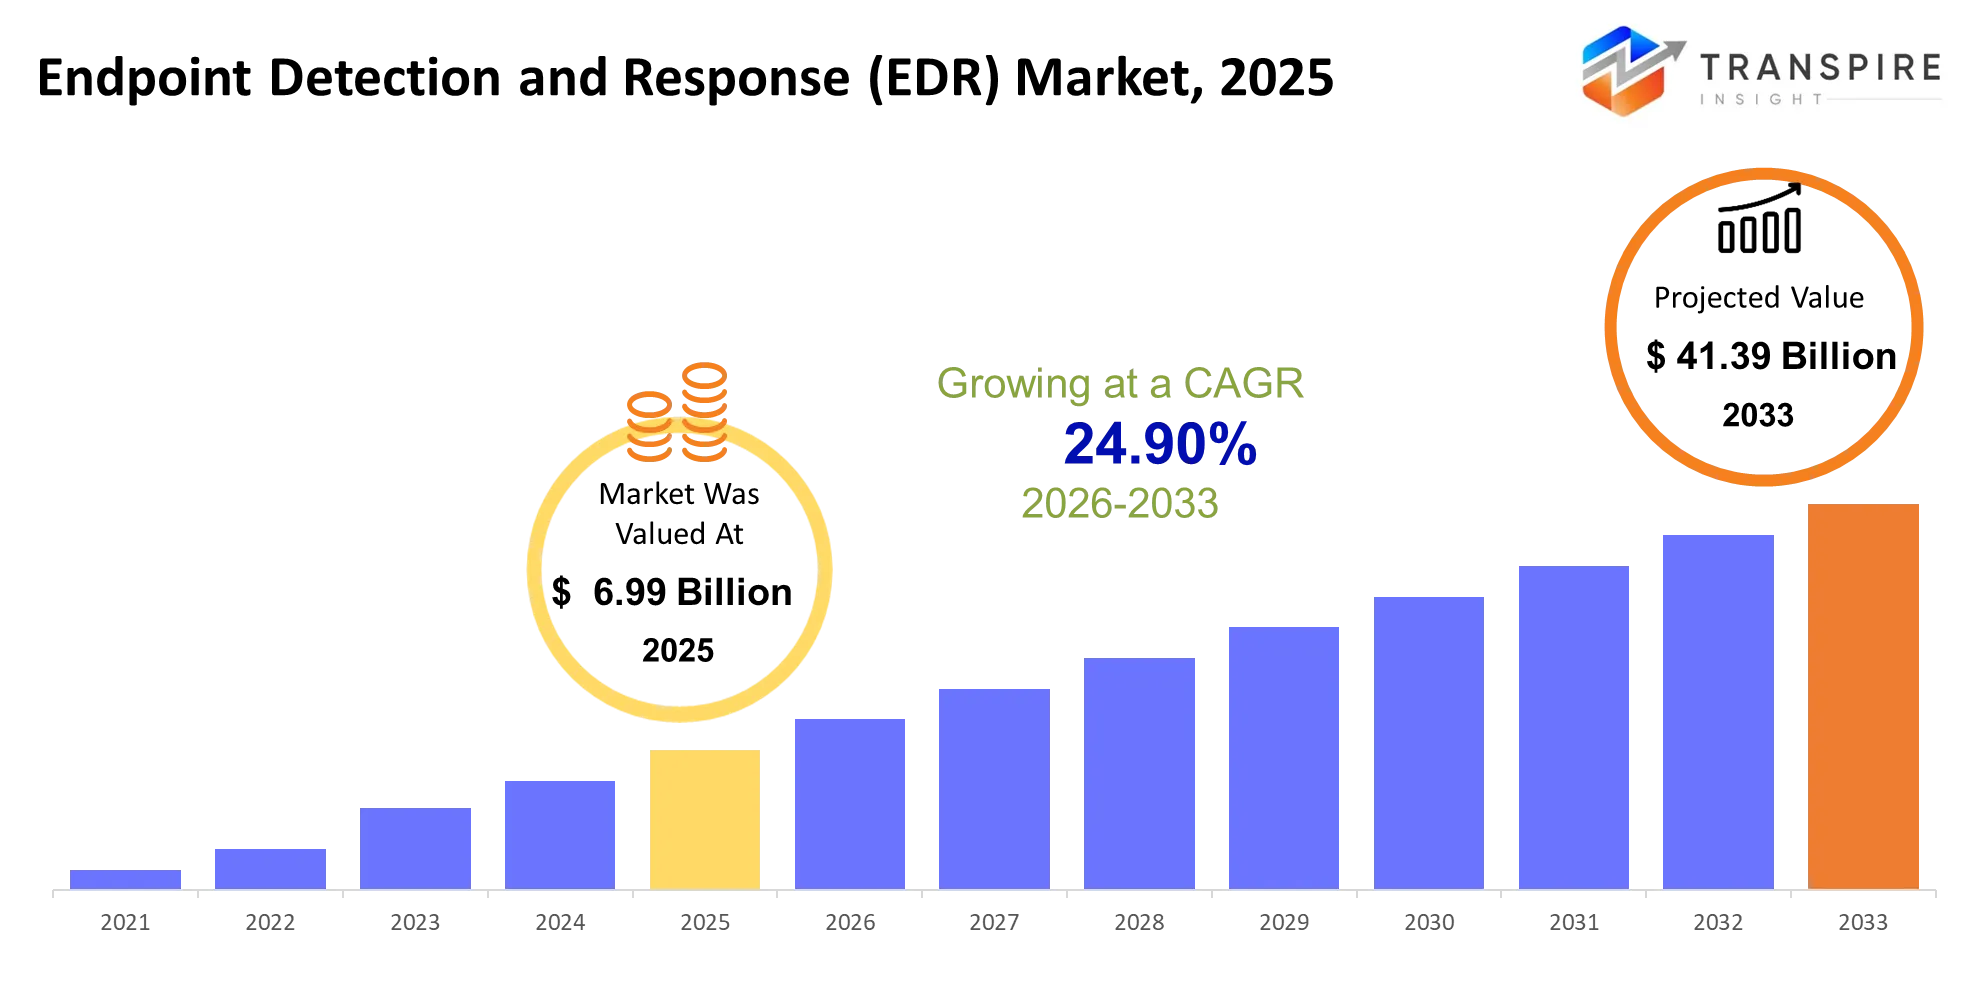
Según el análisis Transpire Insight, el tamaño de TheMercado de Endpoint Detection and Response (EDR) se estima en USD 6.99 mil millones en 2025 y se prevé alcanzar USD 41.39 mil millones en 2033, creciendo en un CAGR de 24,90% de 2026 a 2033.
El mercado Endpoint Detection and Response (EDR) ayuda a las empresas a detectar y remediar exploits en laptops, servidores, dispositivos móviles y cargas de trabajo en la nube antes de que los usuarios sean impactados. Su valor descansa en su capacidad de ayudar a identificar ransomware, robo credencial y ataques sin archivos comúnmente perdidos por el software antivirus tradicional. EDR ha avanzado de ser un producto solo de punta final hace cinco años a un complemento suministrado por la nube, habilitado para IA para identidad, red y telemetría en la nube en forma de detección y respuesta ampliadas (XDR). Una evolución estructural importante implica un cambio a la seguridad de la confianza cero, donde la verificación constante de punto final ya no es una característica sino un requisito. El empuje a la seguridad cero-verdad se ha acelerado por la comercialización de ransomware-como-a-servicio, que ha hecho ataques sofisticados asequibles para delincuentes no sofisticados. A medida que las intrusiones se han automatizado cada vez más, las empresas compran herramientas de EDR para acortar los tiempos de detección, reducir el impacto de las infracciones y cumplir con las obligaciones de presentación de informes de incidentes en virtud de la Directiva 2 (NIS2).
Detección y respuesta de endpoint (EDR) Tamaño del mercado & pronóstico:
- Tamaño del mercado 2025: USD 6.99 millones
- Valor de mercado esperado (2033): USD 41.39 millones
- Predicción de CAGR (2026-2033): 24,90%
- Región líder en 2025: América del Norte
- Región de crecimiento más rápida: Asia Pacífico
- Perfiles de la compañía clave: CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, Secureworks.
KeyMercado de Endpoint Detection and Response (EDR) Insights:
El enfoque de EDR se está moviendo de detectar malware endpoint a proporcionar soluciones de seguridad todo en uno con análisis conductuales, respuesta automatizada y monitoreo y control de inteligencia artificial.
El liderazgo regional se basa en una inversión de seguridad comprobada, y el futuro del crecimiento dependerá de la adopción en la nube, la facilidad de uso y la seguridad para nuevas cargas de trabajo digitales.
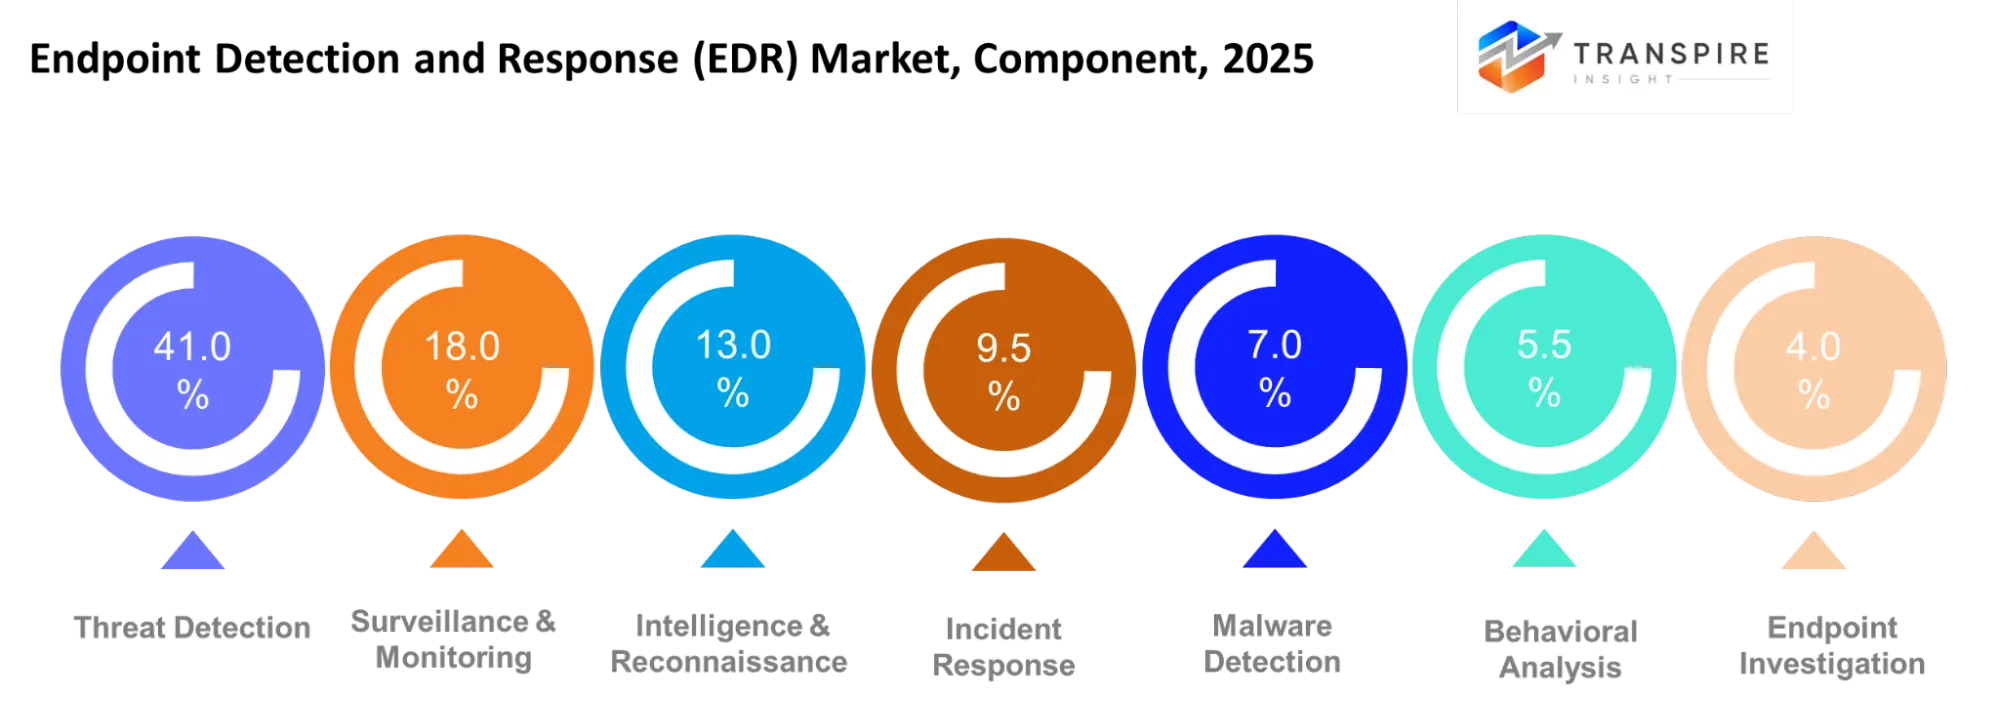
- Amenaza detección representa el 41,0% de la cuota de mercado, y CrowdStrike está lanzando Falcon a la protección de identidad, la gestión de la superficie de ataque y la gobernanza de inteligencia artificial.
- Se espera que la EDR basada en la nube se expanda a un 28,1% de CAGR, impulsada por el agente químico Purple AI Auto Investigation y Purple AI Agent Security para entornos generativos-AI.
- Microsoft diferencia en América del Norte con Defender, Entrar, Sentinel y Copilot integración en propiedades de Windows, propiedades de identidad y propiedades de productividad, con un 38,0% de demanda.
- Asia Pacific es el segmento más grande, representando el 28,0% del mercado, y Palo Alto Networks está llevando a cabo controles de punta, nube, navegador y seguridad AI bajo la bandera Cortex y Prisma.
- 26.0% viene de Europa, donde Trellix y Sophos pretenden ganar clientes con carteras de endpoint y servicios de detección gestionados.
- En América Latina, la cuota de mercado es del 4,5%, con proveedores dirigidos por canales, como Fortinet, Check Point y Trend Micro, compitiendo en un ecosistema de seguridad agrupado; mientras que en Oriente Medio & África, es del 3,5%.
- Broadcom está utilizando activos VMware y Symantec para ir después de la consolidación empresarial; Cisco se centra en la correlación entre red y punto.
- Mientras que Bitdefender y Cybereason están dedicados a la innovación especializada en la detección, Secureworks está dedicado a la detección y respuesta gestionadas para equipos de seguridad con recursos.
- El mensaje del movimiento conductual es fuerte y claro: menos agentes, una consola única y un triaje impulsado por AI son preferidos por los compradores sobre herramientas de punta.
¿Cuáles son los controladores clave, las restricciones y las oportunidades en elMercado de Endpoint Detection and Response (EDR)?
Conductor:
Ransomware, robo credencial y ataques sin archivos están empujando a las organizaciones más allá de la protección antivirus convencional hacia la telemetría de punta continua y la contención rápida. La expansión del trabajo híbrido y los dispositivos conectados a la nube ha creado más caminos para los atacantes, haciendo la detección conductual y las prioridades operativas de investigación centralizadas. Las obligaciones reglamentarias, incluido el marco de presentación de informes sobre incidentes NIS2 de la Unión Europea, alientan además a las organizaciones afectadas a que mejoren la visibilidad de los incidentes y la preparación para la respuesta. Estas necesidades apoyan la adopción de controles avanzados de puntos finales y plataformas integradas de seguridad.
Restricción:
La complejidad del despliegue sigue siendo una limitación importante. Las plataformas EDR generan grandes volúmenes de telemetría, requieren un ajuste continuo y deben integrarse con sistemas heredados, cargas de trabajo en la nube y herramientas de identidad. El problema persiste porque los equipos de seguridad se enfrentan a límites presupuestarios, problemas de integración y escasez de analistas capaces de interpretar alertas; en las SMB, las limitaciones presupuestarias, la complejidad y las deficiencias en materia de aptitudes están conduciendo obstáculos a una mayor rapidez ciberseguridad mejora.
Oportunidad:
EDR nativa de la nube, detección y respuesta gestionada, e investigaciones respaldadas por AI ofrecen a los proveedores oportunidades de llegar a organizaciones con recursos capacitados. Por ejemplo, las capacidades de investigación automatizadas pueden correlacionar alertas relacionadas, examinar archivos sospechosos y artefactos maliciosos cuarentena, reduciendo el trabajo analista repetitivo. Los proveedores que combinan precios transparentes, detección explicable, contexto de identidad y soporte para cloud y terminales móviles pueden ampliar la adopción en pymes, proveedores de atención médica, fabricantes y empresas transformadoras digitalmente.
Driver Impact Analysis -Mercado de Endpoint Detection and Response (EDR)
| Conductor | Impacto relativo en el crecimiento (%) | Relevancia geográfica | Tiempo de impacto | Fuerza de demanda | Mecanismo de crecimiento | Beneficiarios principales | Major Constraint |
| Rising ransomware attacks and advanced persistent threats (APTs) | 30% | América del Norte, Europa, Asia y el Pacífico | A corto plazo (≤2 años) | Alto | Detecta comportamientos maliciosos y permite el aislamiento de punta rápida. | Proveedores de EDR, proveedores de MDR, equipos de seguridad empresarial. | Técnicas de evasión EDR y tácticas sofisticadas de atacante. |
| Detección de amenazas impulsada por AI y respuesta automática de incidentes | 23% | América del Norte, Europa, Asia y el Pacífico | Mediano período (2 a 4 años) | Alto | Usa análisis conductual para identificar amenazas y automatizar la contención. | Vendedores de seguridad AI, fabricantes de EDR, centros de operaciones de seguridad. | Falsos positivos, limitaciones modelo y complejidad de integración. |
| Compromiso normativo e iniciativas gubernamentales de ciberseguridad | 18% | América del Norte, Europa, Asia y el Pacífico | A corto plazo (≤2 años) | Alto | Fortalece el control de puntos finales, la auditoría y el cumplimiento de la respuesta a incidentes. | Proveedores centrados en el cumplimiento, organismos gubernamentales, proveedores de servicios de ciberseguridad. | Limitaciones presupuestarias y requisitos de cumplimiento regionales diferentes. |
| Adopción en la nube, trabajo remoto y superficies de ataque de punta final en expansión | 16% | América del Norte, Asia y el Pacífico, Europa | Mediano período (2 a 4 años) | Alto | Amplia la visibilidad de endpoint a través de dispositivos distribuidos y conectados a la nube. | Los proveedores de EDR Cloud, los proveedores de seguridad gestionados, las empresas distribuidas. | Infraestructura de legado y complejidad de despliegue de puntos finales. |
| Integración EDR con XDR, arquitecturas de confianza cero y servicios de seguridad gestionados | 13% | América del Norte, Europa, Oriente Medio | A largo plazo (≥4 años) | Alto | Unifica la telemetría de endpoint con identidad e inteligencia de amenazas cruzadas. | Proveedores XDR, MSSPs, proveedores de seguridad en la nube, usuarios empresariales. | El bloqueo de proveedores, la escasez de habilidades y los costos de integración de plataformas. |
| Total | 100% | — | — | — | — | — | — |
¿Qué ha tenido el impacto de la inteligencia artificial en elMercado de Endpoint Detection and Response (EDR)?
AI evoluciona la EDR en una capa de decisión por encima de la mera detección. Los modelos AI añaden comportamiento de proceso autónomo, actividad de cifrado de archivos, cambios de registro y anomalías de logotipo para detectar ransomware y ataques sin archivos sin depender únicamente de firmas conocidas. AI automatiza las investigaciones Tier-1 agrupando alertas relacionadas, enriqueciéndolas con inteligencia de amenazas, recomendando acciones de contención, y disparando libros de juego para aislar dispositivos y apagar el acceso. Aligera la carga de los analistas SOC y acelera los tiempos de respuesta EDR.
Los modelos predictivos entrenados en vastos conjuntos de datos de la telemetría de punta final ya se están convirtiendo en realidad, ayudando a los equipos a detectar signos de movimiento lateral o abuso credencial. Los proveedores también están creando correlaciones de caza de amenazas asistidas por IA, retroceso automatizado y XDR que abarcan puntos finales, nube, identidad y señales de red. Al mismo tiempo, AI no sustituye completamente el ojo agudo de los analistas humanos. Los modelos mal configurados pueden resultar en una avalancha de alertas; falsos positivos sap analista tiempo y contribuir a alertar la fatiga. Los costos de integración, el ajuste modelo y las posibles interferencias adversarias limitan la proliferación de la IA, especialmente para las organizaciones que aún no han integrado sus diferentes herramientas de seguridad.
En octubre de 2026, SentinelOne lanzó Singularity Agentic Detection and Response (ADR) para descubrir y monitorear agentes corporativos de IA en tiempo real. Este producto permite a los equipos de seguridad hacer un seguimiento de lo que un agente de inteligencia artificial fue instruido para hacer frente a sus acciones reales, proporcionando la capacidad de detener a un agente malintencionado a media acción sin interrumpir los flujos de trabajo de endpoint circundantes.https://in.investing.com/news/stock-market-news/sentinelone-launches-ai-agent-security-products-at-onecon-2026-93CH-5645611
KeyMercado de Endpoint Detection and Response (EDR) Tendencias:
La EDR va más allá del control de puntos finales a una capacidad automatizada de operaciones de seguridad. La calidad de las investigaciones, los tiempos de respuesta y la visibilidad de la infraestructura distribuida se están convirtiendo en diferenciadores competitivos críticos.
- Endpoint security is shifting from signature-based antivirus to the ability to identify ransomware, process injection, and credential misuse in real time using behavioural analytics.
- EDR se fusiona con XDR, que combina señales de punto final con la tecnología cloud, red, identidad y aplicación para descubrir ataques multietapa.
- A medida que las empresas ponen mayor énfasis en el despliegue rápido, el apoyo remoto a los empleados y las actualizaciones escalables, la entrega nativa de la nube está tomando el lugar de despliegues en locales.
- La EDR administrada está creciendo debido a la falta de personal de seguridad de las PYMES y la necesidad de subcontratar la triage alerta, monitoreo y escalada de incidentes.
- El uso de triaje impulsado por AI está racionalizando la investigación manual combinando alertas, priorizando riesgos y desencadenando procesos automatizados de contención.
- La validación continua de endpoint se está convirtiendo en un requisito de cumplimiento y arquitectura, en lugar de una preferencia de seguridad, ya que más organizaciones adoptan cero confianza.
- NIS2, SEC requirements and cyber-insurance mandates are making firms respond and react quickly.
- Ransomware-as-a-service está influenciando la mentalidad del comprador y impulsando más demanda de devolución, aislamiento y contención sub-hora.
- El perímetro de punto final está creciendo con la proliferación de IoT, máquinas virtuales y cargas de trabajo en la nube, y EDR necesita extenderse más allá del tradicional punto final de los portátiles y servidores.
Detección y respuesta de endpoint (EDR) Market Segmentation
Componente:
Las soluciones constituyen la base del mercado de EDR proporcionando tecnología de punta final, detección de amenazas, investigación y capacidades de contención. Servicios de apoyo al despliegue, configuración, optimización y operaciones de seguridad en curso. La EDR administrada permite a las organizaciones sin centros de operaciones de seguridad dedicados acceder a la vigilancia continua y la respuesta de incidentes de expertos. Los servicios profesionales, la consultoría, la ejecución, la capacitación y el apoyo técnico mejoran la integración con la infraestructura informática existente. A medida que los entornos de seguridad se vuelven más complejos, los compradores priorizan cada vez más los resultados mensurables de la protección, la eficiencia operacional y la experiencia sostenida sobre el despliegue de software independiente.
Punto de venta:
Las estaciones de trabajo y las computadoras portátiles siguen siendo importantes puntos finales de EDR porque los empleados las utilizan para aplicaciones empresariales, acceso remoto y comunicación. Los servidores requieren protección contra la escalada de privilegios, el acceso no autorizado y el movimiento lateral en redes corporativas. Los sistemas cloud y las máquinas virtuales necesitan monitoreo escalable a medida que se distribuyen más las cargas de trabajo. Los dispositivos móviles introducen riesgos mediante conectividad remota, mientras que los dispositivos IoT expanden la superficie de ataque en la fabricación y la atención médica. Estas diferencias son alentadoras para que los proveedores desarrollen capacidades de visibilidad y respuesta de puntos finales adecuadas a diversos entornos de dispositivos.
Despliegue:
Se prevé que la EDR basada en la nube crecerá a un 28,1% de CAGR, apoyado por la administración centralizada, actualizaciones más rápidas y protección para los puntos finales geográficamente distribuidos. Las implementaciones locales siguen siendo relevantes para las organizaciones que requieren mayor control de infraestructura y políticas de seguridad personalizadas. Los modelos híbridos equilibran el manejo de datos locales con análisis basados en la nube, mientras que SaaS y los servicios hospedados simplifican el despliegue. Las configuraciones de nube privada y pública abordan diferentes requisitos de gobernanza, mientras que el despliegue de bordes apoya entornos distribuidos que requieren una detección y respuesta oportunas de amenazas.
Aplicación:
La detección de amenazas representa el segmento más grande, al 41,0%, ya que las organizaciones valoran significativamente la identificación de actividades sospechosas antes de que se produzca un importante incidente de seguridad. La vigilancia y la vigilancia representan el 18,0%, seguido de inteligencia y reconocimiento con 13,0%. Respuesta del incidente representa el 9,5%, detección de malware 7.0%, análisis de comportamiento 5.5%, investigación de punto final 4.0%, y otras aplicaciones 2.0%. En general, estas aplicaciones permiten un seguimiento continuo, la identificación de amenazas, la investigación forense y la contención de actividades maliciosas. Cuando se combinan, ayudan a las organizaciones a correlacionar la actividad sospechosa, acelerar la toma de decisiones en torno a la gestión de incidentes, proporcionar una reducción de la perturbación a las operaciones y aumentar la resiliencia de la infraestructura de la organización contra ataques sofisticados.
Usuario final:
Las organizaciones de BFSI priorizan la protección de puntos finales para salvaguardar transacciones financieras, información de clientes y acceso privilegiado. Los organismos gubernamentales requieren visibilidad en todos los sistemas sensibles y una mayor documentación sobre incidentes. Los proveedores de atención médica se centran en proteger los registros de pacientes y mantener la disponibilidad del sistema clínico, donde las perturbaciones pueden afectar los servicios esenciales. Los operadores de telecomunicaciones aseguran la infraestructura distribuida, mientras que los minoristas protegen los sistemas de pago y los datos del cliente. Los fabricantes necesitan controles para entornos de producción conectados, y las empresas de TI e instituciones educativas deben gestionar diversos dispositivos, usuarios y acceso a privilegios en entornos digitales cada vez más distribuidos.
Tamaño de la organización:
Las grandes empresas y las empresas multinacionales requieren políticas centralizadas de puntos finales, visibilidad constante de las amenazas y respuesta coordinada de incidentes en múltiples lugares. Las empresas de tamaño mediano buscan una protección escalable que dé cabida a la ampliación de la infraestructura informática sin crear cargas excesivas de trabajo administrativo. Las PYME y las startups a menudo favorecen los servicios de EDR gestionados porque carecen de equipos de operaciones de seguridad dedicados y presupuestos amplios de ciberseguridad. Los organismos gubernamentales necesitan gobernanza, rendición de cuentas y controles adecuados de acceso, mientras que los operadores de infraestructura esenciales priorizan la continuidad operacional y la contención rápida. Las licencias flexibles, el despliegue simplificado y la automatización pueden ayudar a los proveedores a atender estos diferentes requisitos organizativos.
¿Cuáles son los casos de uso clave que conducen elMercado de Endpoint Detection and Response (EDR)?
El principal caso de uso es la detección y contención de amenazas tempranas, que representa el 41,0% del segmento de aplicación. EDR puede detectar procesos sospechosos, acceso no autorizado y actividad ransomware, permitiendo que los equipos de seguridad cuarenten puntos finales infectados antes de que puedan propagarse a través de sistemas empresariales.
Las aplicaciones se están expandiendo para incluir caza de amenazas, investigación de malware y monitoreo continuo en los sectores de BFSI, salud, gobierno y manufactura. Estas áreas dependen de la evidencia de endpoint para descubrir infracciones, salvaguardar datos confidenciales y reducir el tiempo de inactividad. EDR basado en la nube habilita a equipos distribuidos e infraestructura virtual, mejorando la gestión de seguridad centralizada.
Los nuevos casos de uso incluyen la vigilancia de los flujos de trabajo de IA, la protección de endpoints móviles e IoT y la correlación de señal de identidad con la actividad de endpoint. Gestioned EDR also provides SMEs with round-the-clock monitoring and incident-response expertise without the need to have an on-site SOC.
| Metrices de informes | Detalles |
| Valor de tamaño de mercado en 2025 | USD 6,99 billón |
| Valor de tamaño de mercado en 2026 | USD 8.73 Billion |
| Previsión de ingresos en 2033 | USD 41.39 Billion |
| Tasa de crecimiento | CAGR of 24.90% from 2026 to 2033 |
| Año base | 2025 |
| Datos históricos | 2021 - 2024 |
| Período previsto | 2026 - 2033 |
| Cobertura de los informes | Pronóstico de ingresos, paisaje competitivo, factores de crecimiento y tendencias |
| Alcance regional | Estados Unidos; Canadá; México; Reino Unido; Alemania; Francia; Italia; España; Dinamarca; Suecia; Noruega; China; Japón; India; Australia; Corea del Sur; Tailandia; Brasil; Argentina; Sudáfrica; Emiratos Árabes Unidos; |
| Principales empresas perfiladas | CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, Secureworks |
| Alcance de personalización | Personalización gratuita de los informes (ámbito de país, regional). Opciones de compra personalizadas disponibles para satisfacer sus necesidades de investigación exactas. |
| Report Segmentation | Análisis de las empresas, tecnología de la información, tecnología de la información, tecnología de la información, tecnología de la información, tecnología de la información, tecnología de la información, tecnología de la información, etc. |
¿Qué regiones están generando elMercado de Endpoint Detection and Response (EDR) Growth?
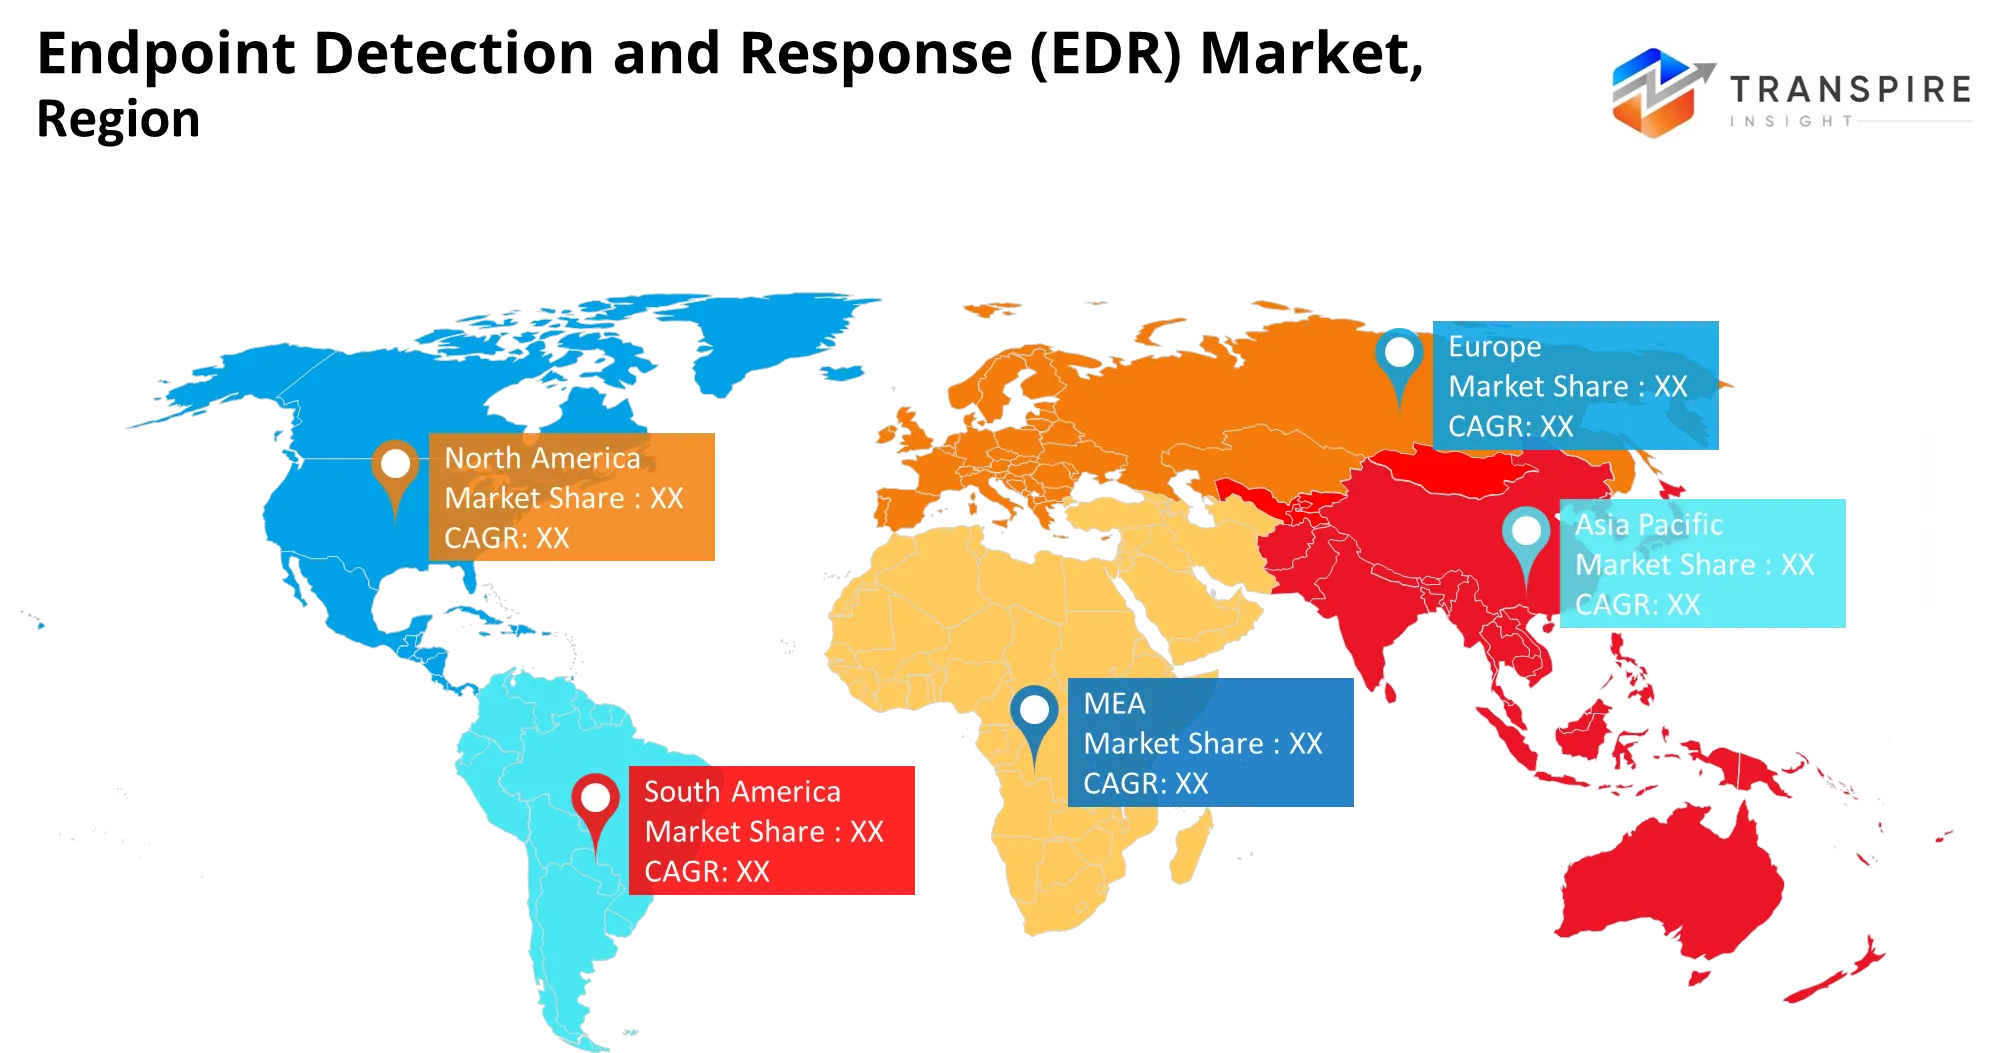
América del Norte es el mercado más grande de EDR con una cuota de 38,0%. La presencia de grandes empresas, incidentes de ransomware y requisitos de cumplimiento en servicios financieros, asistencia sanitaria y contratación de defensa son algunos de los factores que impulsan la demanda de detección y respuesta de puntos finales. América del Norte tiene una infraestructura en la nube madura, altos presupuestos cibernéticos y la adopción de operaciones de seguridad apoyadas por AI en una etapa temprana. El mercado de esta región también está impulsado por reportes de incidentes y una muestra de habilidades de contención rápida.
En octubre de 2026, CrowdStrike amplió su colaboración estratégica con NVIDIA para integrar su solución Falcon Guardian AI Detection and Response (AIDR) con NVIDIA OpenShell software seguro de tiempo de ejecución y NVIDIA Sentry. Esta integración amplía la protección empresarial avanzada y la detección autónoma de amenazas de inteligencia artificial desde capas de software directamente hasta la aplicación de políticas basadas en hardware y a nivel de silicio en todo volumen de trabajo crítico.https://ir.crowdstrike.com/news-releases/news-release-details/crowdstrike-and-nvidia-expand-ai-agent-security-software-silicon
Europa representa el 26,0% y toma una posición más centrada en la regulación que Norteamérica. La Directiva NIS2 de la Unión Europea, cuando se combina con el Reglamento General de Protección de Datos (GDPR) y las regulaciones sectoriales específicas, está motivando a los operadores de infraestructura crítica y otros servicios esenciales para desplegar servicios de detección y respuesta de puntos finales y de detección gestionada para demostrar resiliencia operacional. Aunque la intensidad del gasto no es tan alta como en América del Norte, Europa puede ofrecer una medida de estabilidad con requisitos institucionales para el cumplimiento regulatorio, los proveedores de seguridad gestionados maduros y el gasto público sostenido.
En marzo de 2026, el proveedor de ciberseguridad CrowdStrike se asoció con el proveedor europeo de infraestructura informática Schwarz Digits para desplegar la plataforma de CrowdStrike Falcon de IA en la infraestructura cloud STACKIT operada por la UE. Este despliegue mantiene datos confidenciales de telemetría y detección completamente dentro de la región europea, proporcionando soberanía a los operadores de infraestructura crítica.https://q-sec.com/en/mdr-knowledge-base/best-mdr-services-europe
Asia Pacífico es la región de crecimiento más rápido con una tasa de crecimiento anual compuesta del 26,1% y aporta el 28,0% de la cuota de mercado. La transformación digital emergente en China, Japón, India y Australia, a través de los servicios financieros, industrias manufactureras, gubernamentales y tecnológicas, extenderá enormemente la superficie de ataque de punta final. La futura oportunidad de mercado será la detección y respuesta de puntos finales nublados, servicios gestionados para organizaciones pequeñas y medianas, y residencia de datos, ya que las organizaciones buscan modernizar sus arquitecturas de seguridad sin construir centros de operaciones de seguridad internos más grandes (SOCs).
En agosto de 2026, NTT DATA y Palo Alto Networks firmaron una alianza estratégica multianual para acelerar la transformación de la ciberseguridad impulsada por AI en mercados, incluida la región de Asia y el Pacífico.https://www.paloaltonetworks.in/company/press/2026/ntt-data-and-palo-alto-networks-sign--strategic-alliance-to-accelerate-secure-ai-transformation
¿Quiénes son los jugadores clave en elMercado de Endpoint Detection and Response (EDR), y cómo compiten?
La competencia en EDR ha pasado la precisión de detección a la amplitud de la plataforma, la automatización con inteligencia artificial y la prestación de servicios gestionados. Los proveedores están tratando de reducir el número de agentes de seguridad, relacionan las señales de punto final con las de identidad y nube, y cierran la brecha de alerta a contención.
CrowdStrike tiene un enfoque de crecimiento por innovación para impulsar los ingresos desde el punto de vista hacia la identidad, la nube, los datos, el navegador y la seguridad de inteligencia artificial, impulsado por la plataforma Falcon. Su diferenciación proviene de un agente ligero, una amplia plataforma de telemetría, y crece a través de adquisiciones y ventas cruzadas en áreas de seguridad adyacentes. SentinelOne tiene un enfoque de automatización nativa de AI para crecer con investigaciones Purple AI y añadir nuevas capacidades para proteger agentes genéricos de IA. Su diferenciador es una respuesta autónoma, con crecimiento a través de la nube, MSSP y el canal. La estrategia de costos y ecosistemas de Microsoft implica incluir a Defender con Windows, Entrar, Azure, Sentinel y M365 para crear altos costos de conmutación y exclusividad. Palo Alto Networks utiliza la plataformaización mediante la conexión de Cortex endpoint enforcement con su nube, red y suite de seguridad AI. Trellix, Sophos, Broadcom, Cisco, Trend Micro, Check Point y Fortinet canal de apalancamiento alcance y carteras integradas. Bitdefender, Cybereason y Secureworks diferencian con detección, inteligencia de amenazas y detección gestionada, respectivamente.
Los jugadores clave son:
- CrowdStrike
- SentinelOne
- Microsoft
- Palo Alto Networks
- Trellix
- Sophos
- Broadcom
- Cisco
- Trend Micro
- Vmware
- Punto de control
- Fortinet
- Bitdefender
- Cybereason
- Trabajos seguros
Endpoint Detection and Response (EDR) Market — Enhanced Competitive Benchmarking
| Company | Est. Revenue Share Range | Ofertas clave | Posición estratégica | Fuerza geográfica | Technology Focus |
| CrowdStrike | Estimación 14-20% | Falcon Insight XDR; Falcon Prevent; Falcon Complete MDR | Liderazgo de seguridad de punto final de nube | América del Norte, Europa, Asia Pacífico | Detección nativa, inteligencia de amenazas, respuesta automatizada |
| Microsoft | Estimación 14-20% | Defender for Endpoint; Defender XDR; Defender for Business | Integración de las plataformas institucionales y de adopción impulsadas por los ecosistemas | América del Norte, Europa, Asia Pacífico | Análisis en la nube, detección del comportamiento, correlación entre dominios |
| SentinelOne | Estimación 8-13% | Singularity Endpoint; Singularity XDR; Purple AI | Automatización dirigida por AI y respuesta autónoma al punto final | América del Norte, Europa, Asia Pacífico | Remediación autónoma, caza de amenazas AI, arquitectura de un solo agente |
| Palo Alto Networks | Estimación del 7-12% | Cortex XDR; Cortex XSIAM; Cortex XDR Pro | Diferenciación de la plataforma de seguridad de dominio cruzado | América del Norte, Europa, Asia Pacífico | Endpoint-network analytics, conductual AI, investigación automatizada |
| Trend Micro (TrendAI) | Estimación 6-10% | Tendencia Visión One; endpoint security; server and burden protection | Amplia cobertura del volumen de trabajo y XDR integrada | Asia Pacífico, América del Norte, Europa | Telemetría cruzada, inteligencia de amenazas, detección basada en el riesgo |
| Sophos | Estimación 3-7% | Intercepto X; Sophos XDR; Sophos MDR | Managed security and channel-partner differentiation | Europa, América del Norte, Asia Pacífico | Aprendizaje profundo, prevención de la explotación, respuesta asistida por analistas |
| Broadcom (Symantec) | Estimación 3-7% | Symantec Endpoint Security; Endpoint Detection and Response; Adaptive Protection | Capacidad de la política institucional de base y punto final | América del Norte, Europa, Asia Pacífico | Endpoint endurecimiento, inteligencia de amenaza, protección basada en el comportamiento |
| Bitdefender | Estimación 2-5% | GravityZone EDR; GravityZone XDR; MDR services | Rendimiento del valor y la seguridad impulsados por la prevención | Europa, América del Norte, Asia Pacífico | Aprendizaje de máquinas, análisis de comportamiento, investigación de cadena de ataque |
| Cisco | Estimación 2-5% | Cisco Secure Endpoint; Cisco XDR; Secure Malware Analytics | Ecosistema de seguridad de la red e integración de los productos | América del Norte, Europa, Asia Pacífico | Correlación de red Endpoint, inteligencia de amenazas, contención automatizada |
| Trellix | Estimación 2-5% | Trellix Endpoint Security; Trellix EDR; Trellix XDR | Defensa de la amenaza de gran empresa y apoyo heterogéneo | América del Norte, Europa, Asia Pacífico | Análisis conductual, inteligencia de amenazas, detección adaptativa |
Desarrollo reciente Noticias
- En agosto de 2026, SonicWall lanzó SonicWall Endpoint Security, una solución de protección de endpoint unificada que ofrece servicios independientes de EDR y de detección y respuesta gestionados opcionalmente para proveedores de servicios gestionados que prestan servicios a pequeñas y medianas empresas. El lanzamiento amplía el acceso a una respuesta automatizada de amenazas, detección de amenazas en tiempo real y capacidades de recuperación de ransomware para las organizaciones que buscan una seguridad eficaz en función de los costos.https://www.prnewswire.com/news-releases/sonicwall-expands-msp-portfolio-with-simplified-endpoint-protection-302847876.html
- En abril de 2026, Palo Alto Networks completó su adquisición de Koi para fortalecer la protección de puntos finales contra los riesgos asociados con agentes de IA y herramientas de desarrollo autónomo. La adquisición apoya el desarrollo de la Seguridad de Endpoint Agentic mediante la integración de la tecnología de Koi con Prisma AIRS, ayudando a las empresas a mejorar la visibilidad y el control de la actividad impulsada por AI en los puntos finales de los empleados.https://www.prnewswire.com/news-releases/palo-alto-networks-completes-acquisition-of-koi-to-secure-the-agentic-endpoint-302741432.html
- En octubre de 2026, Canon Europe lanzó su innovadora tecnología Printer EDR, ampliando las metodologías tradicionales de seguridad informática y servidor endpoint en la infraestructura de impresión comercial. Este despliegue introduce un seguimiento de comportamiento alineado con el marco MITRE ATT plagaCK directamente en el firmware de impresoras multifuncionales, permitiendo a las redes corporativas aislar automáticamente vulnerabilidades de punto final e interceptar amenazas internas antes de que ocurran infracciones laterales de datos.https://www.canon-europe.com/press-centre/press-releases/2026/10/canon-launches-pioneering-printer-edr-technology-to-enhance-security-for-office-printers/
What Strategic Insights Define the Future of theMercado de Endpoint Detection and Response (EDR)?
El mercado Endpoint Detection and Response (EDR) se mueve hacia plataformas inteligentes y consolidadas a través de agentes AI que combinan endpoint, identidad, nube y señales de datos en una respuesta unificada. Un riesgo importante de este desarrollo es la sobreautomatización, ya que la excesiva triage AI puede causar falsos positivos, reducir la confianza analista y hacer que las organizaciones sean vulnerables a la manipulación adversaria. Una oportunidad importante es proteger a los no humanos y AI-agent identidades, ya que las empresas introducen flujos de trabajo autónomos más allá de las capacidades de las soluciones de endpoint existentes. Los proveedores deben centrarse en la automatización explicable, las arquitecturas listas para la integración y gestionar los servicios de EDR para PYME en lugar de detectar el rendimiento. América del Norte tiene un 38,0% cuota de mercado, Europa tiene 26,0%, mientras que se espera que Asia Pacífico crezca en 26,1% CAGR. Las empresas que combinan la riqueza de las plataformas con las consideraciones de cumplimiento regionales, las opciones de despliegue flexible y la prestación de servicios fiables están en mejores condiciones para ganar una demanda de mercado sostenible.
Segmentations clave son:
Componente
- Soluciones
- Servicios
- EDR gestionada
- Servicios profesionales
- Consultoría
- Aplicación
- Capacitación
- Apoyo
Punto de venta
- Funcionamiento
- Laptop
- Servidor
- Sistema Cloud
- Dispositivo móvil
- Dispositivo IoT
- Máquina virtual
- Otros
Despliegue
- Cloud-Based
- On-Premise
- híbrido
- SaaS
- Hosted
- Private Cloud
- Public Cloud
- Edge
Aplicación
- Detección de amenazas
- Threat Hunting
- Respuesta del incidente
- Vigilancia
- Inteligencia
- Detección de malware
- Análisis conductual
- Otros
Usuario final
- BFSI
- Gobierno
- Telecom
- Salud
- Retail
- Fabricación
- IT & Telecom
- Educación
Tamaño de la Organización
- Grandes Empresas
- PYME
- Organismos gubernamentales
- Startups
- Empresas de tamaño mediano
- Multinational Corporations
- Infraestructura crítica
- Otros
Por análisis regional
América del Norte
- Estados Unidos
- Canadá
- México
Europa
- Alemania
- UK
- Francia
- Italia
- España
- Rusia
- El resto de Europa
Asia Pacífico
- China
- Japón
- India
- Corea del Sur
- Australia
- El resto de Asia Pacífico
América del Sur
- Brasil
- Argentina
- El resto de América del Sur
Oriente Medio y África
- UAE
- Arabia Saudita
- Qatar
- Sudáfrica
- El resto del Oriente Medio " África
Preguntas frecuentes
Encuentre respuestas rápidas a las preguntas más comunes.
The endpoint detection and response (EDR) market size was valued at USD 6.99 billion in 2025 and is poised to reach USD 41.39 billion by 2033, expanding at a 24.90% CAGR
Key segments for the endpoint detection and response (EDR) market are Component (Solutions, Services, Managed EDR, Professional Services, Consulting, Implementation, Training, Support)Point of Sale (Workstation, Laptop, Server, Cloud System, Mobile Device, IoT Device, Virtual Machine, Others)Deployment (Cloud-Based, On-Premise, Hybrid, SaaS, Hosted, Private Cloud, Public Cloud, Edge)Application (Threat Detection, Threat Hunting, Incident Response, Surveillance & Monitoring, Intelligence & Reconnaissance, Malware Detection, Behavioral Analysis, Others)End User (BFSI, Government, Telecom, Healthcare, Retail, Manufacturing, IT & Telecom, Education)Organization Size (Large Enterprises, SMEs, Government Agencies, Startups, Mid-Sized Enterprises, Multinational Corporations, Critical Infrastructure, Others).
Growth is primarily driven by ransomware attacks, sophisticated cyber threats, hybrid work environments, cloud adoption, regulatory compliance requirements, and the integration of AI-powered threat detection and automated incident response.
The endpoint detection and response (EDR) market is led by major manufacturers, including CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, and Secureworks
North America holds a 38.0% market share, supported by mature cybersecurity infrastructure, high enterprise security spending, established technology providers, stringent compliance requirements, and widespread adoption of advanced endpoint protection.
Key opportunities include cloud-based EDR, AI-driven automated threat response, managed EDR services for SMEs, AI-agent identity protection, and scalable security solutions for emerging digital infrastructure.
- CrowdStrike
- SentinelOne
- Microsoft
- Palo Alto Networks
- Trellix
- Sophos
- Broadcom
- Cisco
- Trend Micro
- Vmware
- Punto de control
- Fortinet
- Bitdefender
- Cybereason
- Trabajos seguros
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Informes publicados recientemente
-
Apr 2026
Mercado de Perfilador óptico 3D
3d perfilador óptico tamaño del mercado, informe de análisis compartido por tipo (desktop 3d perfilr óptico y portátil 3d perfilr óptico), por tecnología (tecnología focal y interferencia de luz blanca), por industria de uso final (manufactura, instituciones de investigación, automotriz, aeroespacial y defensa, dispositivos médicos y otros), y geografía (norte america, europe, asia-pacific, centro este y africa)
-
Apr 2026
Mercado de Sensor de profundidad
profundidad sensor tamaño del mercado, compartir " informe de análisis por tipo (sensores de profundidad infrarrojos, sensores de tiempo de vuelo, sensores de visión estereo, sensores de luz estructurados, sensores de profundidad ultrasónicos), por aplicación (automotriz, robótica, juegos, electrónica de consumo, automatización industrial, salud, seguridad " vigilancia, otros), por usuarios finales (generadores africanos, empresas de electrónica de consumo, empresas de juegos industriales, empresas de seguridad
-
Apr 2026
Mercado de Fabricación digital
de fabricación digital tamaño de mercado, compartir " informe de análisis por componente (hardware, software y servicios), por tecnología (robotics, impresión 3d, internet de las cosas (ot), y otros), por aplicación (automotriz y transporte, aeroespacial y defensa, electrónica de consumo, maquinaria industrial, y otros), por tipo de proceso (diseñación con ordenador, simulación computarizada 3d, análisis, y otros)
-
Apr 2026
Mercado de Servicios de Visa Digital
servicios de visa digital tamaño del mercado, compartir " informe de análisis por tipo (usuarios individuales, viajeros de grupo), por aplicación (turismo, viajes de negocios, otros), y geografía (norte america, europe, asia-pacifico, oriente medio y áfrica, sur y américa central), 2021 – 2031