
Mercado de Asia Pacífico Unified Threat Management Summary
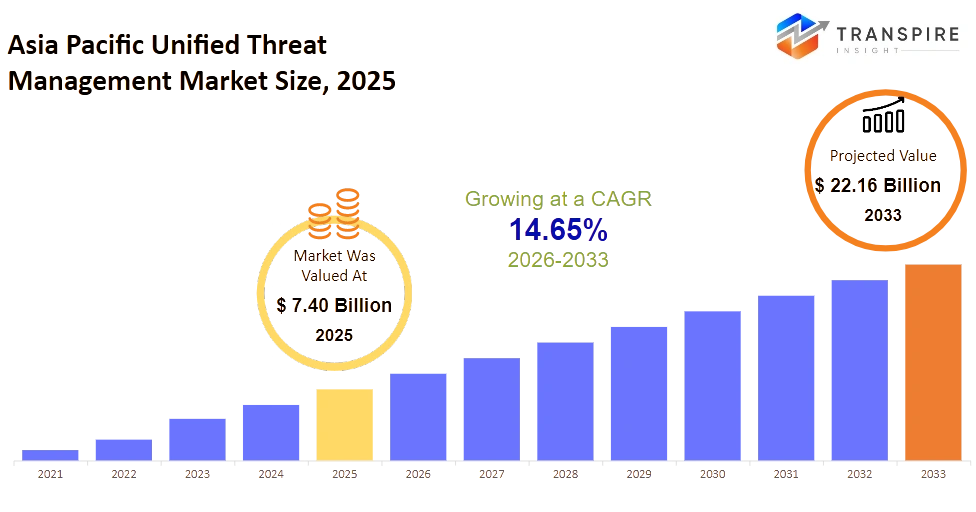
Según el Análisis de la Insight Transpire, el tamaño del Mercado de Asia Pacífico Unified Threat Management se estima en USD 7.40 Billion en 2025 y se prevé alcanzar USD 22.16 Billion en 2033, creciendo en una CAGR de 14.65% de 2026 a 2033.
El Mercado de Asia Pacific Unified Threat Management ayuda a las organizaciones a proteger sus redes de negocios con una plataforma, como por ejemplo bomberos, prevención de intrusiones, antivirus, filtrado web, VPN y control de aplicaciones en el mismo lugar. En la práctica, las empresas, las agencias gubernamentales, los proveedores de atención médica, los fabricantes y las instituciones educativas terminan utilizando estas configuraciones para simplificar sus operaciones de seguridad, al mismo tiempo que se reducen al problema de varias herramientas de seguridad separadas. Durante los últimos años, el mercado se apartó de las implementaciones centradas en electrodomésticos y se inclinó más en plataformas de seguridad híbridas, además de gestionadas por la nube, porque las empresas seguían expandiendo el trabajo remoto y también estaban creciendo en entornos multicloud. Luego la pandemia COVID-19 realmente surgió las cosas, con la transformación digital poniendo foco en las brechas de los modelos de seguridad de red más antiguos. Los ciberataques también se mantenían cada vez más sofisticados y, por encima de eso, los requisitos reglamentarios se reforzaban en múltiples economías de Asia y el Pacífico, por lo que las empresas consolidaron las funciones de seguridad para conseguir una mejor visibilidad, reducir los costos operacionales y responder a las amenazas de manera más eficaz. Este cambio en curso está incluso apoyando acuerdos de servicios a largo plazo, aumentando los ingresos de suscripción de software, y está impulsando una adopción más amplia tanto en grandes empresas como en pequeñas empresas de tamaño mediano también.
Mercado de Asia Pacific Unified Threat Management Size & Forecast:
- Mercado de Asia Pacífico Gestión unificada de amenazas Tamaño 2025: USD 7.40 millones
- Valor de mercado previsto 2033: 22,16 dólares
- CAGR pronóstico: 14.65%
- Región líder en 2025: Asia oriental
- Región de crecimiento más rápida: Asia meridional y Oceanía
- Perfil clave: Fortinet, Cisco, Sophos, Check Point Software, Palo Alto Networks, SonicWall, WatchGuard Technologies, Juniper Networks, Barracuda Networks, Huawei, Forcepoint, Hillstone Networks, Sangfor Technologies, Trellix, Microsoft
Key Market Insights
- En 2025, Asia oriental dominaba el mercado, con alrededor del 43% de cuota de mercado, ayudado por el gasto de TI de gran empresa y la infraestructura digital realmente avanzada.
- Entonces Asia del Sur & Oceanía, todavía se espera que sean el mercado regional más rápido a través de 2025–2033, principalmente porque la adopción de la nube está acelerando y ciberseguridadla financiación sigue creciendo.
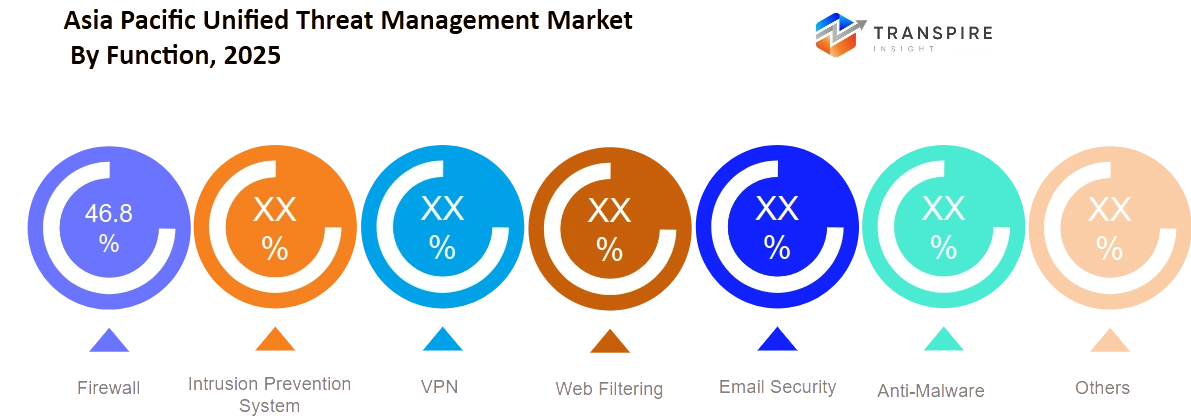
- En el lado del producto, los aparatos UTM basados en hardware estaban liderando, con casi el 46% de cuota de mercado en 2025, lo que sugiere la implantación continua en redes empresariales y en esos entornos críticos de infraestructura.
- Las soluciones UTM basadas en la nube se sentaron en segundo lugar, ya que las configuraciones de seguridad en el lugar de trabajo híbrido siguen difundiéndose entre las empresas de la región.
- Para el crecimiento, las plataformas de gestión de amenazas unificadas gestionadas por la nube se establecen para escalar lo más rápido para 2033, impulsadas por modelos de implementación de estilo de suscripción y administración centralizada de políticas, es decir, una gobernanza más controlada.
- Cuando se trata de la aplicación, la seguridad de la red empresarial mantuvo el liderazgo con aproximadamente 41% de cuota de mercado en 2025, ya que las organizaciones han estado fusionando múltiples capacidades de seguridad en una plataforma unificada.
- La seguridad en la nube junto con la protección de la fuerza de trabajo remota, seguirá siendo la aplicación de mayor crecimiento a través de la ventana de pronóstico, principalmente porque las configuraciones de TI distribuidas ya no son sólo temporales.
- En cuanto a los usuarios finales, las grandes empresas representaron alrededor del 61% de la cuota de mercado en 2025, debido en gran medida a presupuestos de ciberseguridad más grandes, además de obligaciones de cumplimiento más difíciles.
- Las pequeñas y medianas empresas serán la categoría de usuarios finales de mayor crecimiento, ya que los servicios de seguridad gestionados hacen que el despliegue sea menos complicado y reduzca los costos de propiedad, en general.
¿Cuáles son los principales impulsores, restricciones y oportunidades en el Mercado de Asia Pacífico Unified Threat Management?
La fuerza más fuerte que impulsa el Mercado de Asia Pacífico Unified Threat Management hacia adelante es el rápido movimiento hacia la infraestructura de nube híbrida y todo ese estilo de trabajo distribuido. Surgió después de que las organizaciones modernizaran sus operaciones digitales después de la pandemia COVID-19, y luego los gobiernos agregaron más estrictas expectativas de seguridad cibernética y protección de datos. En el pasado, las empresas manejaban básicamente cortafuegos aislados, VPNs y sistemas de prevención de intrusiones por su cuenta, ahora tienden a favorecer plataformas integradas que cortan la molestia operacional y dan mejor visibilidad a la seguridad. Además, el proceso de despliegue más rápido tiende a reducir los costos administrativos, mientras que las licencias basadas en la suscripción generan ingresos recurrentes de los proveedores y ayuda a que las organizaciones de tamaño medio salten.
Al mismo tiempo, el mayor freno estructural sigue siendo la escasez de profesionales experimentados de ciberseguridad, además de la molesta complejidad de casarse con entornos de TI heredados. Muchas compañías siguen utilizando infraestructuras de envejecimiento, y no puede realmente respaldar políticas de seguridad avanzadas a menos que ejecuten mejoras más grandes. Esos esfuerzos de migración exigen un gasto serio y un plazo más largo de aplicación. Y sobre la base de la mirada de Transpire Insight a los anuncios regionales de adquisiciones y los horarios de lanzamiento, la concentración de la cadena de suministro sigue siendo el principal riesgo de ejecución. Debido a esto, las decisiones de compra se retrasan, las implementaciones de toda la empresa se posponen, y la ventaja de los ingresos de software y servicios en los mercados en desarrollo se mutilan.
La siguiente fase de crecimiento va a provenir de la detección de amenazas habilitada por AI, algo cosido en Secure Access Service Edge (SASE) más Zero Trust architectures. Los gobiernos de Asia sudoriental siguen poniendo dinero en los servicios públicos digitales, mientras que las instituciones financieras y los fabricantes también están ampliando sus operaciones nativas de la nube. En la práctica, estos sectores necesitan una plataforma de seguridad que pueda proteger a los usuarios, las aplicaciones y los puntos finales mediante una supervisión centralizada. Los vendedores que mezclan analíticas de IA con servicios de seguridad gestionados y enfoques de despliegue nativo en la nube aterrizarán contratos a largo plazo más duros, y también abrirán corrientes de ingresos más recurrentes.
¿Qué ha tenido el impacto de la inteligencia artificial en el Mercado de Asia Pacific Unified Threat Management?
La inteligencia artificial es una especie de transformación de la industria regional unificada de gestión de amenazas, principalmente mediante la automatización de la vigilancia de amenazas, la detección de malware, la aplicación de políticas e incluso la presentación de informes de cumplimiento en redes empresariales que siguen siendo cada vez más intrincadas. En la práctica, las plataformas modernas están mirando continuamente a través de millones de eventos de seguridad, luego priorizan las alertas más críticas, y también disminuyen la cantidad de equipos de operaciones de seguridad de esfuerzo manual tienen que hacer. Con los modelos de aprendizaje automático, se detectan comportamientos anormales del usuario, se detectan patrones de ataque no vistos previamente, y se recomiendan acciones de contención más rápidas para que los incidentes no se diseminen en entornos conectados como lo haría de otro modo. También hay análisis predictivos, que parece ayudar a las organizaciones a prever las debilidades de la red, sintonizar las políticas de cortafuegos y distribuir los recursos de seguridad de manera más eficiente al apoyarse en las tendencias históricas de ataque más patrones operativos diarios.
En general, estas funciones mejoran los tiempos de respuesta, reducen los falsos positivos, mantienen los sistemas más disponibles y pueden reducir los costos operativos para las empresas que se ocupan de la infraestructura de nube híbrida. Además de que la automatización impulsada por AI también es compatible con proveedores de servicios de seguridad gestionados, ya que les ayuda a ofrecer protección escalable para pequeñas y medianas empresas sin perder control. Sin embargo, la adopción generalizada no es suave. Los costos de integración pueden ser altos, especialmente para las organizaciones atascadas con infraestructuras heredadas, y la precisión de IA depende mucho de datos de seguridad de alta calidad recopilados de diferentes entornos. Además, la limitada interoperabilidad entre los sistemas de red más antiguos y las plataformas habilitadas para la IA de hoy sigue disminuyendo la aplicación, especialmente en algunas industrias donde las organizaciones están limitadas al presupuesto.
Mercado clave Tendencias
- De alrededor de 2021 a 2025, las empresas en su mayoría se desplazaron lejos de ser independientes seguridad productos hacia plataformas más unificadas, que reducen la complejidad operacional de manera bastante directa, y también ayudan a centralizar la gestión de políticas, al menos en la práctica.
- Después de 2020, los despliegues gestionados por la nube crecieron muy rápido, por lo que las organizaciones podían proteger a los usuarios remotos sin tener que construir todo lo pesado de la infraestructura local.
- La detección de amenazas impulsada por IA se convirtió en una especie de diferenciador predeterminado, mientras que Fortinet, Palo Alto Networks y Cisco siguieron presionando sus funciones de seguridad inteligentes en carteras regionales, poco a poco.
- La adopción Zero Trust también recogió la velocidad a partir de 2022, lo que dio lugar a vínculos más estrechos entre la gestión de identidad, el acceso a la red y la protección de puntos finales, todos trabajando juntos más estrechamente.
- Los servicios de seguridad administrados tuvieron un gran impulso, ya que las pequeñas y medianas empresas decidieron realizar operaciones diarias de ciberseguridad, en parte porque las limitaciones de personal pueden ser brutales.
- Sectores como los servicios financieros, la atención de la salud y la fabricación aumentaron su gasto en ciberseguridad también, especialmente una vez que se implantaron normas regionales más estrictas de protección de datos en varias economías de Asia y el Pacífico.
- Las licencias basadas en la suscripción de software han estado reemplazando constantemente la compra de hardware perpetuo, y eso ha creado ingresos recurrentes más previsibles para los proveedores de ciberseguridad, que a todos les gusta.
- Mientras tanto, las inversiones regionales en infraestructuras cloud de proveedores mundiales de hiperescala impulsaron la demanda de plataformas virtuales Unified Threat Management que pueden manejar entornos multicloud.
- Y entre 2023 y 2025, los proveedores de seguridad se apoyaron en nuevas alianzas estratégicas con operadores de telecomunicaciones y proveedores de servicios gestionados, para acelerar la penetración del mercado regional.
Mercado de Asia Pacífico Unified Threat Management Segmentation
Por componente :
Electrodomésticos Hardware todavía ayudan a las organizaciones que necesitan una infraestructura de seguridad de red dedicada, con un rendimiento sólido y control centralizado, incluso cuando todo se mueve rápido. En el lado del software, las cosas se han ido expandiendo también a medida que la migración en la nube y la virtualización siguen remodelando cómo se maneja la seguridad empresarial. Los servicios gestionados están recibiendo más tracción, principalmente porque muchos equipos internos de ciberseguridad alcanzaron los techos de los recursos y se ocupan de una mayor presión operacional diaria, no sólo tareas únicas. Mientras tanto, los servicios profesionales siguen siendo muy cruciales para la planificación del despliegue, la integración del sistema, la evaluación del riesgo y el apoyo al cumplimiento en entornos informáticos complejos.
Las soluciones de inteligencia de seguridad mejoran la detección de amenazas observando la actividad de la red y detectando comportamientos extraños temprano, antes de que los incidentes se extendieran a través de sistemas conectados. Otros tipos de componentes llenan las lagunas especializadas, ya que los requisitos varían según la industria y también por el tamaño de la organización. En general, una buena combinación de hardware, software y servicios debe seguir empujando la eficiencia de la seguridad al marcar la complejidad de la gestión, porque honestamente eso importa. Los proveedores de tecnología probablemente se concentrarán en plataformas integradas que hacen que las operaciones sean más sencillas, y que ayuden a mantener relaciones de clientes a largo plazo más fuertes también.
By Deployment :
Cloud El despliegue basado ha crecido bastante rápido, ya que las organizaciones quieren una gestión de seguridad más adaptable en redes distribuidas y también configuraciones de trabajo remotas. Mientras tanto, en el despliegue de premisas todavía caben muchas industrias que tienen reglas regulatorias estrictas, y ya tienen inversiones de infraestructura en su lugar. La implementación híbrida toma el terreno medio combinando la flexibilidad de la nube con el control local, especialmente para aquellas cargas de trabajo sensibles. Los modelos de entrega de SaaS también han ayudado a que el software sea más fácil de alcanzar, al tiempo que reducen el tiempo para conseguir que las cosas funcionen y reducir los gastos de infraestructura.
Los entornos de nube privada siguen siendo importantes para las empresas más grandes que gestionan datos comerciales confidenciales o información relacionada con el gobierno que realmente necesita una supervisión más fuerte sobre cómo se manejan los datos. Otros estilos de despliegue también siguen apareciendo, para satisfacer diferentes necesidades operacionales que pueden variar ampliamente. En la práctica, las decisiones sobre el despliegue dependen cada vez más de cómo se distribuyen las cargas de trabajo, de qué cumplimiento se requiere y de qué se parecen los costos de funcionamiento a largo plazo. Los proveedores de tecnología seguirán impulsando una mayor flexibilidad de despliegue, a fin de apoyar las estrategias de seguridad empresarial cambiantes a medida que evolucionan con el tiempo.
Por función:
Firewall las soluciones siguen siendo una especie de capa base para la protección de la red, porque gestionan el tráfico y detienen el acceso que no se supone que ocurra, a través de la configuración empresarial. Al mismo tiempo, los sistemas de prevención de la intrusión ayudan a la situación un poco más, al detectar y detener el comportamiento sospechoso antes de convertirse en un incidente real que interrumpe el negocio día a día. La tecnología VPN sigue apareciendo como una forma confiable de proteger a los usuarios remotos, ya que los enlaces cifrados permiten un acceso seguro desde diferentes lugares y equipos. Las soluciones de filtrado web también hacen su trabajo reduciendo la exposición a sitios bocetos y reforzando las reglas de Internet de la organización, de manera más controlada.
Las funciones de seguridad de correo electrónico y antimalware se sienten cada vez más necesarias últimamente, ya que los intentos de phishing y las campañas de ransomware siguen apuntando a empresas en múltiples industrias. También hay otras funciones de seguridad, agregan cobertura para las necesidades operacionales especializadas y el tipo de riesgos cibernéticos que siguen apareciendo. Cuando las capacidades de seguridad están integradas, obtendrá una mejor visibilidad operacional, y también reduce la dependencia de productos de seguridad separados. Por último, las actualizaciones en curso más el análisis de amenazas más inteligentes deben hacer que toda la red sea más resistente en los años venideros.
Por Usuario Final :
Las organizaciones de BFSI siguen invirtiendo en plataformas de seguridad más avanzadas, para defender transacciones financieras, información de los clientes y todo el conjunto de necesidades de cumplimiento regulatorio. Las empresas de TI y telecomunicaciones se apoyan en sistemas de seguridad integrados, para proteger grandes redes digitales y ayudar con servicios en la nube que siguen creciendo. Las agencias gubernamentales también impulsan su músculo de seguridad cibernética, para proteger la infraestructura nacional y todo tipo de información pública sensible. Los proveedores de atención de salud siguen modernizando las configuraciones de seguridad para que los dispositivos médicos conectados permanezcan protegidos y los registros confidenciales de pacientes también.
Las empresas manufactureras defienden la tecnología operacional y los entornos de producción conectados de amenazas cibernéticas que podrían afectar a la continuidad de las operaciones. Las organizaciones minoristas refuerzan la seguridad de los pagos y la protección de los datos de los clientes a medida que el comercio digital se mueve a través de mercados regionales. Las instituciones educativas siguen mejorando la seguridad de la red, para respaldar los entornos de aprendizaje digital y las actividades de investigación. Los demás usuarios finales generalmente adoptarán plataformas de seguridad integradas ya que los riesgos cibernéticos se vuelven más intrigados en diferentes industrias.
By Enterprise Size :
Las grandes empresas siguen liderando el paso de la tecnología porque la infraestructura digital pesada termina necesitando orquestación de seguridad sólida y una visión centralizada, incluso cuando los equipos ya están ocupados. Las empresas medias están ahora más y más utilizando plataformas de seguridad integradas para protección adicional sin tener que crecer equipos cibernéticos internos, o por lo que dicen. Las pequeñas empresas suelen ver el beneficio en soluciones de seguridad simplificadas que reducen la complejidad operacional cotidiana y ayudan a la continuidad de las operaciones a mantenerse estables. Las PYMES siguen avanzando hacia plataformas de seguridad basadas en la suscripción que ofrecen defensa a nivel empresarial mediante modelos de servicio eficientes en función del costo.
Mientras tanto, otras categorías de negocios siguen escogiendo tipos de despliegue basados en lo que las operaciones necesitan, cuánto presupuesto es gratuito y qué obligaciones regulatorias requieren. Gestión basada en la nube, además de servicios de seguridad gestionados, hacen las cosas más accesibles para las organizaciones que no tienen mucho ancho de banda técnico. Los modelos de precios flexibles también reducen la adopción más amplia en organizaciones de diferentes tamaños. La transformación digital en curso ayudará a ampliar el uso de soluciones integradas de ciberseguridad durante el período previsto.
¿Cuáles son los casos clave de uso que conducen el Mercado de Asia Pacífico Unified Threat Management?
El mayor tipo de caso de uso proviene de la seguridad de la red empresarial, donde la protección integrada realmente ayuda con operaciones de negocios diarias en entornos bancarios, gubernamentales y grandes empresas. Los equipos de seguridad terminan comprando plataformas unificadas para que puedan manejar la protección del cortafuegos, la prevención de la intrusión, el acceso remoto seguro y el monitoreo de amenazas a través de un solo sistema. En la práctica esto reduce el tiempo de administración mucho mientras que sigue ayudando a las organizaciones a satisfacer requisitos de seguridad regulatorio e interno difíciles.
La seguridad en la nube, y la protección de la fuerza de trabajo remota siguen creciendo a través de las organizaciones de TI y telecomunicaciones, salud y retail. Las empresas manufactureras también utilizan plataformas de seguridad unificadas para proteger sistemas de producción conectados y aplicaciones empresariales centrales de ataques basados en la red, mientras intentan mantener las operaciones funcionando sin interrupciones en múltiples sitios.
La adopción temprana comienza a aparecer en fábricas inteligentes y en proyectos de infraestructura digital pública, que a menudo necesitan protección centralizada para dispositivos conectados y redes distribuidas. Las instituciones educativas y los organismos gubernamentales regionales también están comprobando plataformas de seguridad más avanzadas para apoyar los esfuerzos de transformación digital, aumentar la resiliencia cibernética y hacer que la gestión del cumplimiento se sienta un poco más sencilla, incluso a medida que las inversiones tecnológicas siguen avanzando durante todo el período previsto.
| Metrices de informes | Detalles |
| Valor de tamaño de mercado en 2025 | 7.40 millones de dólares |
| Valor de tamaño de mercado en 2026 | USD 8.51 Billion |
| Previsión de ingresos en 2033 | 22.16 millones de dólares |
| Tasa de crecimiento | CAGR of 14.65% from 2026 to 2033 |
| Año base | 2025 |
| Datos históricos | 2021 - 2024 |
| Período previsto | 2026 - 2033 |
| Cobertura de los informes | Pronóstico de ingresos, paisaje competitivo, factores de crecimiento y tendencias |
| Alcance regional | Asia Pacífico (India, China, Japón, Australia, Corea del Sur, resto de Asia Pacífico) |
| Empresa clave perfilada | Fortinet, Cisco, Sophos, Check Point Software, Palo Alto Networks, SonicWall, WatchGuard Technologies, Juniper Networks, Barracuda Networks, Huawei, Forcepoint, Hillstone Networks, Sangfor Technologies, Trellix, Microsoft . |
| Alcance de personalización | Personalización gratuita de los informes (ámbito de país, regional). Opciones de compra personalizadas Avail para satisfacer sus necesidades de investigación exactas. |
| Report Segmentation | Por componente (Aplicaciones de hardware, soluciones de software, servicios gestionados, servicios profesionales, inteligencia de seguridad, otros); por despliegue (Basado en voz alta, prematuro, SaaS, nube privada, otros); por función (Firewall, sistema de prevención de la intrusión, VPN, Filtración web, seguridad de correo electrónico, antimalware, otros); por medio del usuario pequeño (BFSI, sistema de comunicación) |
¿Qué regiones están impulsando el crecimiento del Mercado de Asia Pacific Unified Threat Management?
Asia oriental se mantiene en primera línea, con aproximadamente **43%** cuota de mercado en 2025, y sí la tendencia sigue siendo sólida. Una mezcla de regulaciones de seguridad cibernética dura, infraestructura digital más madura, y mucho uso de nube empresarial mantiene el impulso allí. Un ecosistema bastante completo de los principales proveedores de ciberseguridad, proveedores de servicios en la nube, operadores de telecomunicaciones y socios tecnológicos también ayuda a que las cosas sigan moviéndose, como la entrega continua de productos, más una expansión de servicio más rápida. Y aún así, el impulso constante hacia la inteligencia artificial, una mejor infraestructura digital, y salvaguardias más fuertes para las redes críticas probablemente mantendrán a la región liderando la mayor parte del período previsto.
El sudeste asiático viene después, como segundo contribuyente regional más grande, principalmente porque la transformación digital se está propagando en varias economías, incluso si todavía no están todos al mismo nivel. Las iniciativas de economía digital impulsadas por el Gobierno, la inversión extranjera sólida y la mejora gradual de las condiciones reglamentarias proporcionan a la zona una base estable para los presupuestos de ciberseguridad de larga data. Los servicios financieros , la fabricación y las organizaciones minoristas están modernizando sus configuraciones de tecnología, pero generalmente en fases , no como enormes despliegues de una sola vez. Ese tipo de enfoque de inversión medido hace de Asia sudoriental una fuente confiable para las ventas continuas de software y los ingresos de seguridad gestionados.
El sur de Asia y Oceanía verán el crecimiento más rápido, ya que los gobiernos fortifican aún más los marcos de seguridad cibernética y comienzan a acelerar la inversión en la infraestructura pública digital, de manera constante. Al mismo tiempo, la adopción en la nube más amplia, el alcance de banda ancha más fiable y la modernización dentro de los entornos empresariales de tecnología de la información han facilitado el despliegue de plataformas de seguridad integradas en los sectores público y privado. Las organizaciones más pequeñas y las empresas de tamaño mediano también están avanzando hacia servicios de seguridad basados en la suscripción, principalmente porque los costos de implementación fuera de los bolsillos se sienten menos pesados, y la disponibilidad de servicios gestionados sigue mejorando. Todo este impulso debe abrir oportunidades atractivas para proveedores de tecnología, compañías de seguridad gestionadas y inversores a largo plazo en la ventana 2026–2033.
¿Quiénes son los jugadores clave en el Mercado de Asia Pacific Unified Threat Management y cómo compiten?
La competencia en el Mercado de Asia Pacífico Unified Threat Management es moderadamente consolidada, no totalmente fragmentada, con los principales proveedores mundiales de ciberseguridad tomando una parte notable mientras los proveedores regionales de servicios tratan de aumentar su huella local. En la práctica, la innovación tecnológica sigue siendo lo primero que la gente mira, luego la capacidad de servicio gestionada, más las redes regionales de apoyo que son más fáciles de alcanzar. Los proveedores más establecidos mantienen su ventaja al apoyarse en plataformas de seguridad integradas, pero los proveedores especializados suelen ir tras pequeñas y medianas empresas utilizando modelos de suscripción flexibles y servicios gestionados por la nube. El desarrollo continuo de productos, la integración de inteligencia artificial y el despliegue que se siente menos complicado son los conductores recurrentes detrás de los cuales se ejecuta mejor en la competencia.
Fortinet destaca por el uso de procesadores de seguridad construidos a propósito que aumentan la velocidad de inspección sin dañar básicamente el rendimiento de la red. También siguen invirtiendo en inteligencia de amenazas asistida por AI y expandiendo las Operaciones de Seguridad, y eso ayuda a su ascenso de adopción en sectores como finanzas, manufacturas y gobierno. Palo En cambio, Alto Networks compite con un diseño de seguridad nublado, donde la protección de la red, la seguridad de punto final y la respuesta automática de amenazas trabajan juntos dentro de una plataforma unificada. La expansión de productos, además de las alianzas tecnológicas, les ayuda a cubrir más terreno en conjuntos híbridos y entornos multicloud.
Compañía Lista
- Fortinet
- Cisco
- Sophos
- Software de puntos de control
- Palo Alto Networks
- SonicWall
- WatchGuard Technologies
- Juniper Networks
- Barracuda Networks
- Huawei
- Punto de fuerza
- Hillstone Networks
- Sangfor Technologies
- Trellix
- Microsoft
Desarrollo reciente Noticias
In Mayo 2026, Fortinet lanzada FortiSOC, una plataforma unificada del Centro de Operaciones de Seguridad impulsada por la AI. El lanzamiento amplió las capacidades de detección y respuesta automatizadas, fortaleciendo las ofertas integradas de seguridad de la red utilizadas en entornos empresariales y gubernamentales. Fuentehttps://www.fortinet.com/
In Abril 2026, Tecnologías de software de punto de control anunció una integración entre su AI Defense Plane y Google Cloud para asegurar a los agentes de inteligencia artificial mediante el descubrimiento integrado, la gobernanza y la protección del tiempo de ejecución. La alianza estratégica fortaleció las capacidades de seguridad nativas de la nube y amplió la protección empresarial para entornos híbridos de TI.
Fuente https://www.checkpoint.com/
¿Qué perspectivas estratégicas definan el futuro del Mercado de Asia Pacífico Unified Threat Management?
El Mercado de Asia Pacífico Unified Threat Management parece que va a derivar gradualmente hacia plataformas de seguridad más inteligentes y nativas de la nube que, uh, combinan protección de red, automatización y una especie de control centralizado de políticas todo en un espacio operativo. También se puede ver la transformación digital de la empresa avanzando, las configuraciones multicloud cada vez más grandes, y las reglas de cumplimiento se vuelven más estrictas, que mantendrán las decisiones de gasto a largo plazo para los jugadores públicos y privados.
También hay un riesgo más silencioso, es la dependencia cada vez mayor de un pequeño conjunto de proveedores de tecnología de seguridad cibernética, lo que puede aumentar los costos de adquisición, limitar la flexibilidad de implementación, y honestamente hacer la integración más difícil para las organizaciones que ejecutan una mezcla de proveedores, no sólo uno.
En primer lugar, una oportunidad emergente está tomando forma en torno a la protección de la IA para entornos operativos de tecnología e infraestructura crítica, especialmente en todo el sudeste asiático, a medida que los programas de modernización industrial aceleran. Los participantes en el mercado probablemente lo harán mejor cuando inviertan en arquitecturas de seguridad abiertas e interoperables, las que se conectan sin problemas con los sistemas institucionales existentes, al tiempo que amplían los servicios de seguridad gestionados. En la práctica esto podría ayudar a mantener a los clientes más tiempo, sostener ingresos recurrentes de suscripción, y reducir las barreras a la implementación para diferentes tamaños de la empresa.
Mercado de Asia Pacífico Unified Threat Management Report Segmentation
Por componente
- Electrodomésticos de hardware
- Soluciones de software
- Servicios gestionados
- Servicios profesionales
- Security Intelligence
Despliegue
- Cloud-Based
- On-Premise
- híbrido
- SaaS
- Private Cloud
Por función
- Firewall
- Sistema de prevención de la intrusión
- VPN
- Filtración web
- Seguridad del correo electrónico
- Anti-Malware
Por usuario final
- BFSI
- IT & Telecom
- Gobierno
- Salud
- Fabricación
- Retail
- Educación
By Enterprise Size
- Grandes Empresas
- Medium Enterprises
- Pequeñas empresas
- PYME
Preguntas frecuentes
Encuentre respuestas rápidas a las preguntas más comunes.
El tamaño previsto para el mercado de Asia Pacífico Unified Threat Management Market será de USD 22.16 Billion en 2033.
Sectores clave para el mercado de gestión de amenazas unificadas de Asia Pacífico son por componente (Aplicaciones de hardware, soluciones de software, servicios gestionados, servicios profesionales, inteligencia de seguridad, otros); por despliegue (Basado en voz alta, prematuro, híbridos, saaS, nube privada, otros); por función (sistema de prevención de interferencias, VPN, Filtro web, seguridad de otras empresas).
Major Asia Pacific Unified Threat Management Los jugadores de mercado son Fortinet, Cisco, Sophos, Check Point Software, Palo Alto Networks, SonicWall, WatchGuard Technologies, Juniper Networks, Barracuda Networks, Huawei, Forcepoint, Hillstone Networks, Sangfor Technologies, Trellix, Microsoft.
La gestión de amenazas unificada de Asia y el Pacífico El tamaño del mercado es USD 7,40 millones en 2025.
El mercado de gestión de amenazas unificada de Asia Pacífico CAGR es de 14.65% de 2026 a 2033.
- Fortinet
- Cisco
- Sophos
- Software de puntos de control
- Palo Alto Networks
- SonicWall
- WatchGuard Technologies
- Juniper Networks
- Barracuda Networks
- Huawei
- Punto de fuerza
- Hillstone Networks
- Sangfor Technologies
- Trellix
- Microsoft
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Informes publicados recientemente
-
Apr 2026
Mercado de Perfilador óptico 3D
3d perfilador óptico tamaño del mercado, informe de análisis compartido por tipo (desktop 3d perfilr óptico y portátil 3d perfilr óptico), por tecnología (tecnología focal y interferencia de luz blanca), por industria de uso final (manufactura, instituciones de investigación, automotriz, aeroespacial y defensa, dispositivos médicos y otros), y geografía (norte america, europe, asia-pacific, centro este y africa)
-
Apr 2026
Mercado de Sensor de profundidad
profundidad sensor tamaño del mercado, compartir " informe de análisis por tipo (sensores de profundidad infrarrojos, sensores de tiempo de vuelo, sensores de visión estereo, sensores de luz estructurados, sensores de profundidad ultrasónicos), por aplicación (automotriz, robótica, juegos, electrónica de consumo, automatización industrial, salud, seguridad " vigilancia, otros), por usuarios finales (generadores africanos, empresas de electrónica de consumo, empresas de juegos industriales, empresas de seguridad
-
Apr 2026
Mercado de Fabricación digital
de fabricación digital tamaño de mercado, compartir " informe de análisis por componente (hardware, software y servicios), por tecnología (robotics, impresión 3d, internet de las cosas (ot), y otros), por aplicación (automotriz y transporte, aeroespacial y defensa, electrónica de consumo, maquinaria industrial, y otros), por tipo de proceso (diseñación con ordenador, simulación computarizada 3d, análisis, y otros)
-
Apr 2026
Mercado de Servicios de Visa Digital
servicios de visa digital tamaño del mercado, compartir " informe de análisis por tipo (usuarios individuales, viajeros de grupo), por aplicación (turismo, viajes de negocios, otros), y geografía (norte america, europe, asia-pacifico, oriente medio y áfrica, sur y américa central), 2021 – 2031