
Mercado de Asia Pacific Intrusion Detection and Prevention Systems Size & Forecast:
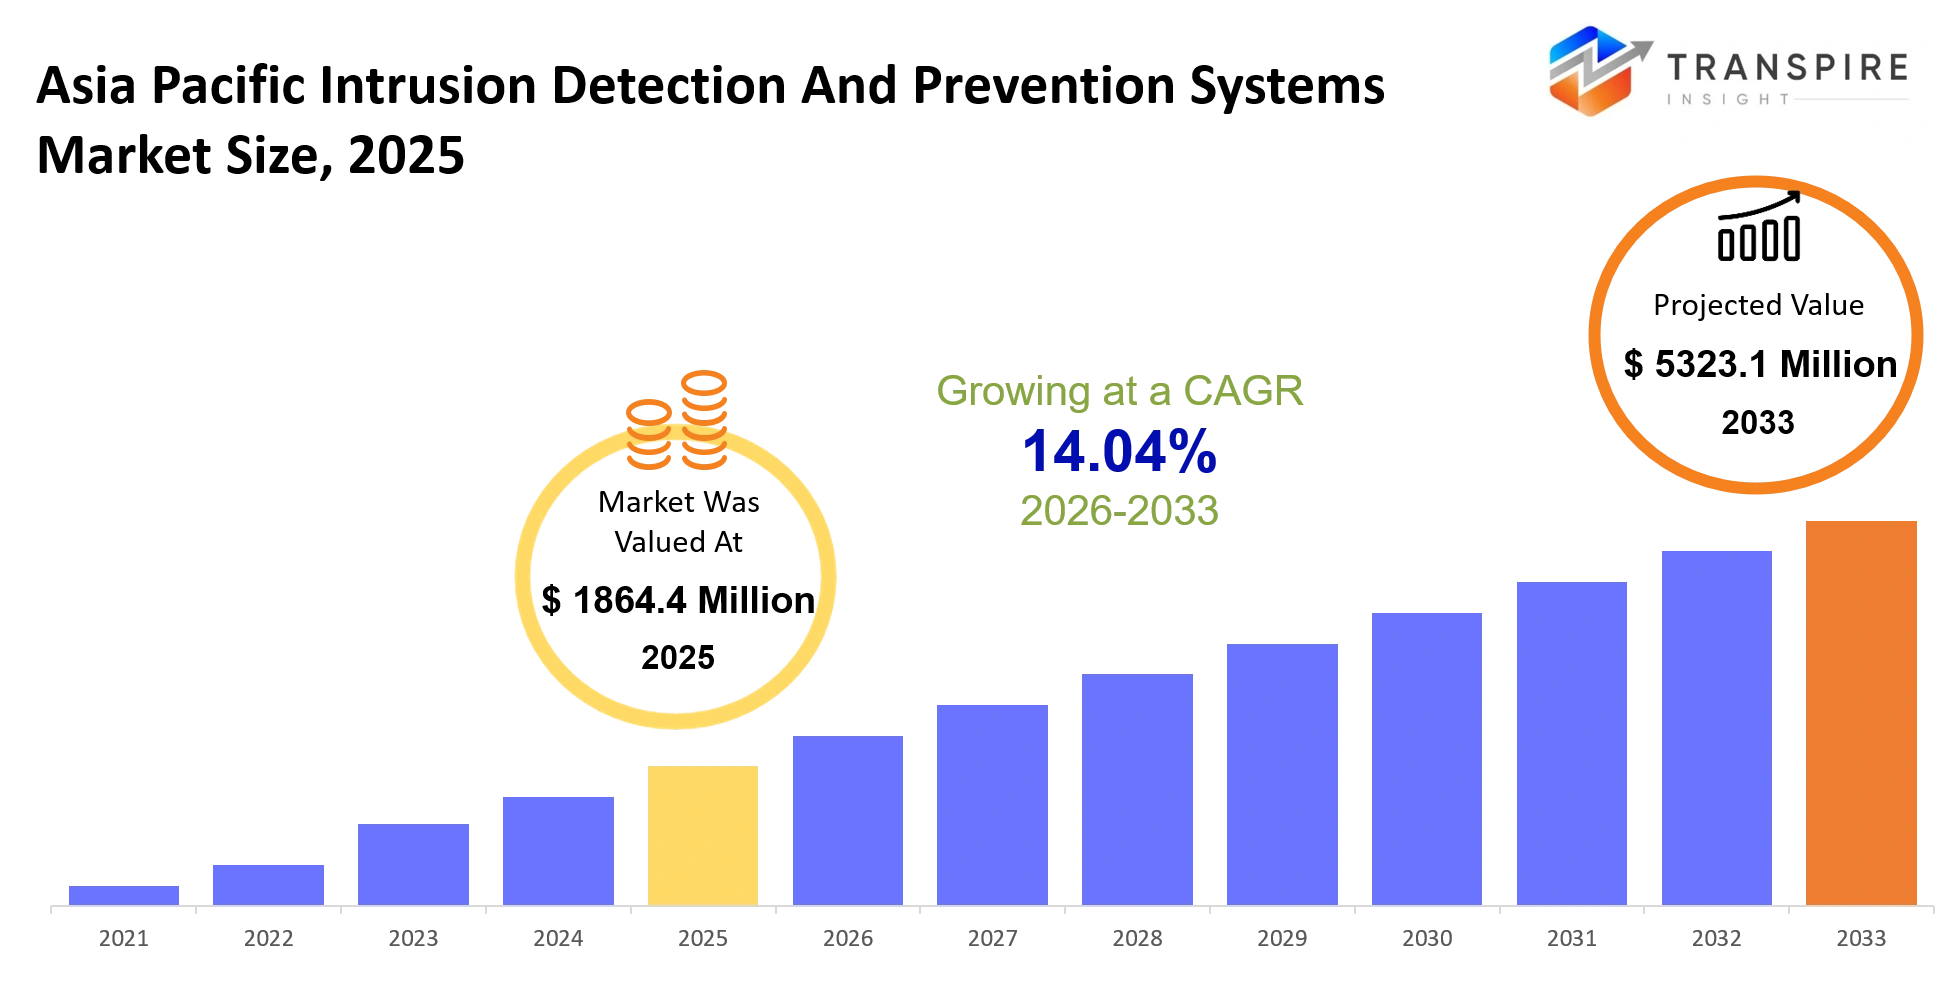
- Mercado de Asia Pacific Intrusion Detection and Prevention Systems Tamaño 2025: USD 1864.4 Millones
- Mercado de Asia Pacific Intrusion Detection and Prevention Systems Tamaño 2033:USD 5323.1 Millones
- Mercado de Asia Pacific Intrusion Detection and Prevention Systems CAGR:14.04%
- Mercado de Asia Pacific Intrusion Detection and Prevention Systems Segments: By Component (Hardware, Software, Services, Managed Services, Professional Services, Support Services, Consulting Services, Others); By Deployment Mode (Cloud-Based, On-Premise, Hybrid, Virtual Appliances, Network-Based, Host-Based, Wireless-Based, Other); Media Enterprise Size
Para saber más sobre este informe,  Descargar Free Sample Report
Mercado de Asia Pacific Intrusion Detection and Prevention Systems Summary
El Mercado de Asia Pacific Intrusion Detection and Prevention Systems fue valorado en USD 1864.4 millones en 2025. Se prevé que alcance USD 5323.1 Millones por 2033. Es un CAGR de 14,04% durante el período.
En el mercado de Asia Pacífico para sistemas de detección y prevención de intrusiones, es una especie de gran cosa para mantener redes empresariales, sistemas de control industrial e infraestructura cloud a salvo de entrada no autorizada, ransomware y esos ciberataques coordinados que parecen nunca detenerse. A través de la fabricación, logística, banca, telecomunicaciones y energía, la idea es que estos sistemas observan el tráfico de la red como sucede, y luego bloquean el comportamiento sospechoso de inmediato. Así que puede detener la interrupción antes de que realmente comience, y también ayuda a evitar que la información sensible se comprometa en el proceso.
Lo interesante es cómo el mercado ha cambiado mucho en los últimos cinco años. Muchas organizaciones se alejaron del viejo pensamiento de seguridad de estilo perímetro, y hacia arquitecturas de detección de amenazas invencibles en la nube, más AI. Este movimiento consiguió un impulso más rápido después de que el trabajo remoto se hizo común, y después de los grandes incidentes de ransomware de alto perfil que golpearon la infraestructura crítica durante y después del período COVID-19. Además, los gobiernos de toda Asia Pacífico también han reforzado los requisitos de cumplimiento de la ciberseguridad para los bancos y para los operadores industriales. Eso ha obligado básicamente a las empresas a refrescar sus marcos de seguridad heredados, incluso si no se planeó tan pronto.
Y ahora, dado que los ciberataques están cada vez más automatizados y permanecen más tiempo, las empresas están pagando cada vez más por plataformas integradas de detección y respuesta. Esto también significa ingresos recurrentes a largo plazo para los proveedores, a través de servicios de seguridad gestionados y modelos de implementación basados en suscripción, lo que suena un poco aburrido pero en realidad importa para la presupuestación.
Key Market Insights
- China realmente encabezó el mercado de sistemas de detección y prevención de intrusiones en Asia Pacífico, acaparando cerca del 34% en 2025, principalmente debido a un montón de empujes de digitalización empresarial. Japón todavía mantuvo una rebanada bastante notable, sin embargo, apoyada por un mayor gasto industrial de ciberseguridad a través de la infraestructura automotriz, electrónica e incluso crítica, especialmente a través de 2024-2025. India parece como la apuesta regional más rápida en expansión hasta 2032 , ya que la adopción de la nube sigue aumentando, las inversiones de seguridad fintech siguen escalando, y los programas de transformación digital dirigidos por el gobierno siguen funcionando.
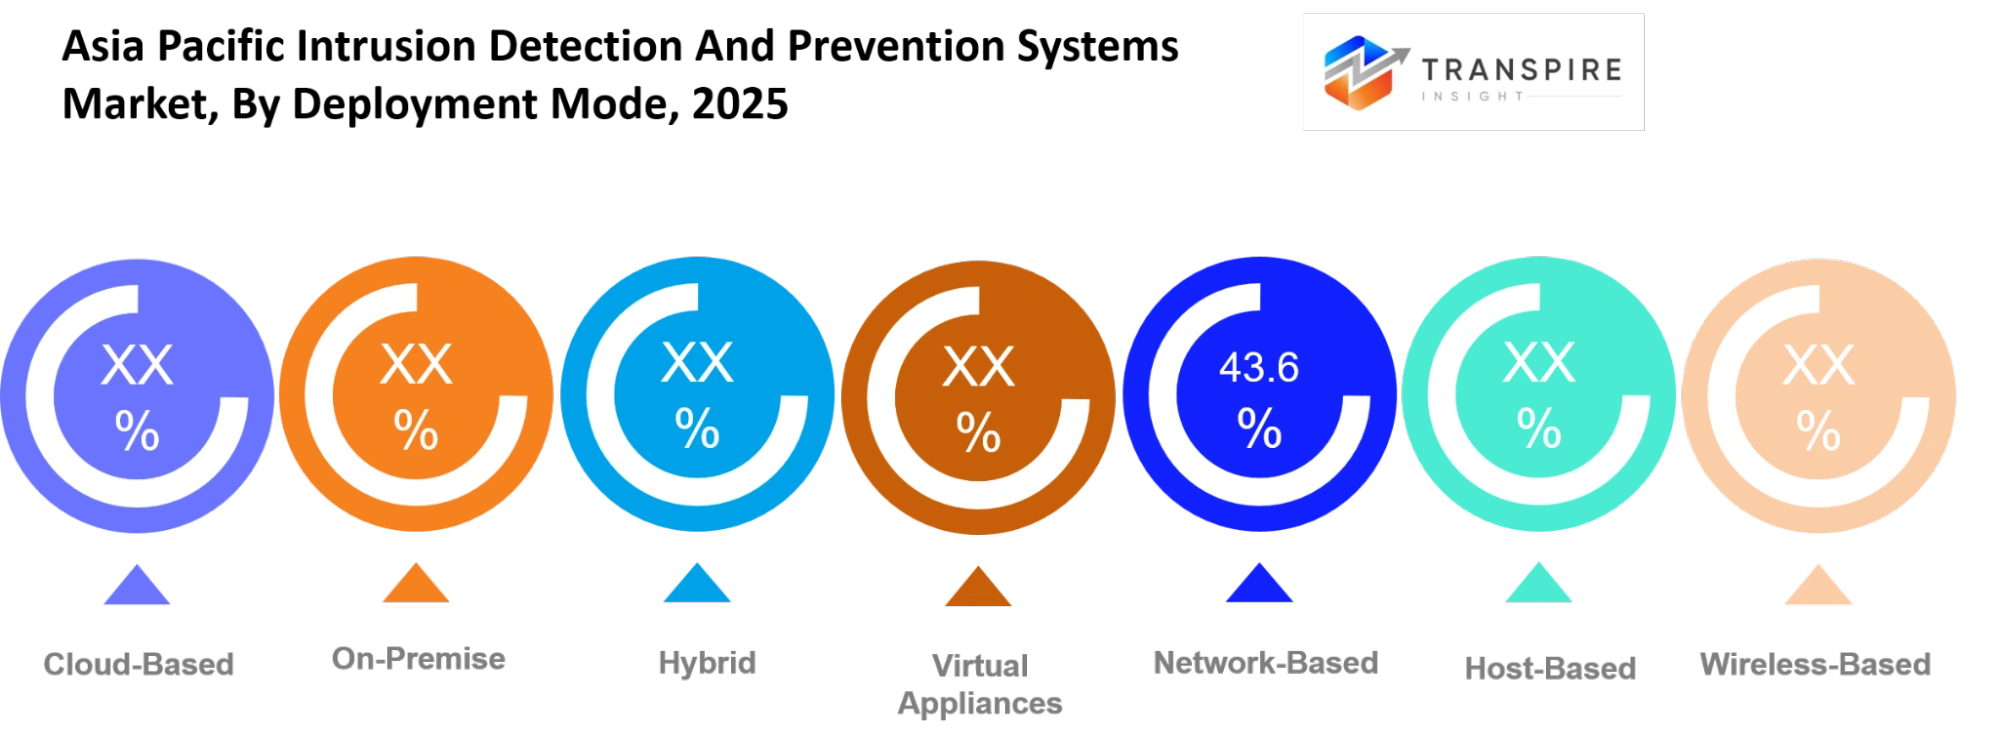
- Mientras tanto, los países del sudeste asiático están empezando a ver una nueva demanda de servicios de prevención de intrusiones gestionados en telecomunicaciones, banca y comercio electrónico, más o menos. En términos de tecnología, los sistemas de detección de intrusiones basados en la red se mantuvieron en la parte superior, con aproximadamente el 41% de la cuota de ingresos en 2025, en gran parte vinculada a las necesidades de monitoreo de tráfico de la empresa. El despliegue basado en la nube se convirtió en el segundo segmento más grande a medida que las organizaciones cambiaron las cargas de trabajo hacia configuraciones híbridas y multi cloud.
- Se espera que las plataformas de prevención de la intrusión impulsadas por AI muestren el crecimiento más rápido entre 2026 y 2032, ya que pueden automatizar la inteligencia de la amenaza y las acciones conexas. Los servicios de seguridad administrados también tuvieron graves dificultades entre las PYME, ya que quieren menos problemas operacionales y una supervisión constante y continua de la ciberseguridad. En 2025, los servicios financieros bancarios y los casos de uso de seguros representaron casi el 29% de los ingresos del mercado de los sistemas de detección y prevención de intrusiones en Asia Pacífico. Y para la salud, los despliegues de ciberseguridad saltaron mucho después de que los hospitales ampliaran los registros de pacientes digitales, además de los ecosistemas de dispositivos médicos conectados durante 2023-2025.
¿Cuáles son los principales impulsores, restricciones y oportunidades en el mercado de Asia Pacific Intrusion Detection and Prevention Systems?
El mayor impulsor de crecimiento en el Mercado de Asia Pacific Intrusion Detection and Prevention Systems proviene de la rápida expansión de la banca digital informática en la nube, y también de la infraestructura empresarial conectada después de 2020. Big ransomware incidents hitting hospitals hospitals telecom networks and financial institutions across India, Japan, and Southeast Asia made it bastante clear where older security setups were weak. Así que las organizaciones tenían que modernizar su arquitectura de defensa de la red, y no lentamente. A continuación, los gobiernos elaboraron normas más estrictas de cumplimiento de la seguridad cibernética junto con los mandatos de protección de datos, especialmente para infraestructuras críticas y servicios financieros. Todo ese cambio realmente impulsó el gasto empresarial en sistemas de prevención de intrusiones habilitados por AI, servicios de detección gestionados y plataformas de inteligencia de amenazas en tiempo real. Además, los modelos de implementación de la ciberseguridad basados en la suscripción disminuyeron los obstáculos de entrada, por lo que los proveedores podían seguir ganando ingresos recurrentes de servicios, mientras que la adopción aumentó incluso entre las empresas de tamaño mediano.
Sin embargo, la mayor moderación estructural es la persistente escasez de ciberseguridad avanzada saber cómo en muchas economías emergentes de Asia Pacífico. Los sistemas de prevención de la intrusión necesitan observación continua, análisis de amenazas e integración estrecha con la infraestructura empresarial desordenada, sin embargo, las tuberías de talento locales se mantienen delgadas para un amplio despliegue. Muchas plantas de fabricación, y las instituciones públicas siguen administrando redes de tecnología operativa más antiguas, que no están alineadas con la arquitectura moderna de ciberseguridad. La integración del sistema también puede convertirse en un costoso trabajo de infraestructura, con plazos de despliegue más largos que arrastran los presupuestos. Esta brecha de talento y compatibilidad disminuye los programas de modernización, y a su vez suprime los ingresos potenciales del mercado, especialmente dentro de industrias sensibles a los costos y empresas más pequeñas.
Inteligencia de amenaza basada en AI más infraestructura de seguridad 5G, parece la puerta más sólida a largo plazo para la expansión. Los operadores de telecomunicaciones en China, Corea del Sur y la India están poniendo dinero serio en plataformas de monitoreo de redes que pueden salvaguardar miles de millones de dispositivos conectados, y manejar también flujos de tráfico descentralizados. Al mismo tiempo, la computación de bordes sigue difundiéndose y las implementaciones de Internet industrial de Cosas están aumentando, lo que luego impulsa la necesidad de sistemas de prevención de intrusiones más autogobernantes. Estos sistemas deben detectar y aislar la actividad sospechosa en tiempo real sin necesidad de una respuesta humana, nunca.
¿Qué tiene el impacto de la inteligencia artificial en el mercado de Asia Pacific Intrusion Detection and Prevention Systems?
La inteligencia artificial y las tecnologías digitales de alto nivel están remodelando los sistemas de detección y prevención de intrusiones en Asia Pacífico, como automatizar la parte de vigilancia de la red, acelerar la evaluación de amenazas y hacer más precisa la respuesta a la ciberseguridad. En la práctica, muchas empresas implementan sistemas de control impulsados por IA que mantienen vigilando la conducta del usuario de tráfico de red, y la actividad de endpoint, continuamente, sin necesidad de tanto empuje manual. Los grandes proveedores de telecomunicaciones y las empresas financieras también dependen de plataformas de inteligencia de amenazas automatizadas para detectar patrones de tráfico cuestionables y luego aislar inmediatamente las máquinas que parecen comprometidas. En general, este enfoque recorta latencia de respuesta y apoya la continuidad operacional en grandes configuraciones de infraestructura digital.
Los modelos de aprendizaje automático se refuerzan además la seguridad cibernética predictiva. Los motores de análisis más avanzados clasifican a través del viejo comportamiento de ataque, patrones de acceso inusuales y varias irregularidades de red, para prever probables amenazas cibernéticas antes de causar cualquier perturbación operacional real. Varias organizaciones en Japón, Singapur y Corea del Sur dijeron que vieron menos falsas alertas positivas y una contención más rápida de incidentes una vez que AI permitió que los análisis de seguridad se integraran en su pila de empresas. El descubrimiento de amenazas predictivas también apoya los entregables de cumplimiento, y puede reducir los gastos de gestión de la ciberseguridad porque las tareas de monitoreo repetitivos se manejan automáticamente, en lugar de por personas, día tras día.
Sin embargo, la desventaja viene con barreras, especialmente aquellos costos molestos de integración. Muchas plantas industriales y redes del sector público continúan en infraestructuras heredadas, que realmente no juega bien con plataformas modernas de seguridad habilitadas por AI. Además, los conjuntos de datos limitados de capacitación en ciberseguridad, en entornos operativos gestionados localmente, pueden reducir la calidad de las predicciones, principalmente para patrones de ataque específicos de la región y análisis multilingües de inteligencia de amenazas.
Mercado clave Tendencias
- Las empresas comenzaron a pasar de los modelos de seguridad centricos de hardware hacia las plataformas de prevención de la intrusión nativa en la nube, después de que la fuerza de trabajo híbrida se aceleró en Asia Pacífico, y eso fue algo después de 2021.
- China y Japón apretaron entonces las reglas sobre la ciberseguridad de infraestructura crítica, entre 2022 y 2025 , que empujaron más gasto empresarial en sistemas de monitoreo de amenazas de red sin parar .
- Mientras tanto, los operadores de telecomunicaciones lanzaron la detección de intrusión impulsada por IA más ampliamente después del crecimiento del suscriptor 5G hizo que las superficies de ataque de red fueran más amplias, en toda la India, Corea del Sur y también partes del sudeste asiático.
- Las empresas manufactureras también aumentaron los presupuestos de ciberseguridad de la tecnología operacional después de incidentes de ransomware arruinaron las instalaciones de producción de semiconductores y electrónicos durante 2023 y 2024.
- La adopción de servicios de seguridad administrados saltó para las empresas medias, en gran medida porque los precios de suscripción disminuyeron esa gran dependencia del gasto de infraestructura de ciberseguridad.
- Las organizaciones financieras se desplazaron hacia análisis conductuales más arquitectura de confianza cero, después de que los ecosistemas bancarios liderados por API aumentaran la exposición a ciberataques basados en credenciales, especialmente después de 2022.
- Los proveedores como Cisco Systems y Fortinet también ampliaron las alianzas regionales en la nube, con el objetivo de mejorar la inteligencia de amenazas localizadas y automatizar las capacidades de respuesta, más o menos en la misma dirección.
- Las empresas marcaron la confianza en los sistemas de firewall de soporte, una vez que las plataformas de detección integradas mostraron una contención más rápida de incidentes, y también menos falsas alertas positivas.
- Las agencias gubernamentales en lugares como Singapur, la India y Australia iniciaron proyectos de modernización después de mandatos de localización de datos, además de incidentes de infraestructura pública.
- Finalmente, la integración de la amenaza de código abierto surgió después de que las empresas básicamente pidieron una identificación más rápida de vulnerabilidades de día cero y patrones de malware que son específicos para cada región.
Mercado de Asia Pacific Intrusion Detection and Prevention Systems Segmentation
Por componente
Hardware las soluciones todavía terminan siendo la columna vertebral para la seguridad de la red empresarial, principalmente con aparatos dedicados que manejan la inspección del tráfico y la filtración de amenazas de manera más directa. Bancos, operadores de telecomunicaciones e instalaciones gubernamentales siguen invirtiendo en infraestructura física de ciberseguridad, porque las reglas de cumplimiento son estrictas y el volumen de tráfico de la red es, francamente, enorme. Las plataformas de software tienen más tracción una vez que la migración de nubes se extendió a través de muchas industrias regionales de 2021 a 2025. Analítica habilitada para la IA, respuesta automatizada de amenazas y monitoreo centralizado juntos, reforzaron la forma en que las implementaciones de software se desarrollan en esos entornos digitales complicados.
Luego los servicios comenzaron a recibir una atención más consistente, porque las operaciones de ciberseguridad se hicieron más difíciles en los sistemas empresariales distribuidos. Los servicios administrados también crecieron entre las empresas medianas que quieren una vigilancia continua y una tensión operacional menos cotidiana. Por el lado, servicios profesionales, y servicios de consultoría, apoyo a los esfuerzos de migración en la nube, mejoras de cumplimiento y programas de modernización de la arquitectura de ciberseguridad. Los servicios de apoyo se mantuvieron en demanda también, ya que muchas organizaciones necesitan actualizaciones continuas, evaluaciones de la vulnerabilidad y gestión rápida de incidentes, por lo que la continuidad de las operaciones no se descarrila.
Por Modo de Despliegue
Implementación basada en la nube, una especie de intensificación de la penetración del mercado después de que muchas empresas siguieran expandiendo las operaciones remotas y la infraestructura de colaboración digital. El modelo de precios de suscripción, además de la administración centralizada y la implantación escalable, parecía mejorar la aceptación general en la banca, el comercio minorista y la TI, a pesar de la vacilación habitual. El despliegue híbrido también tuvo más impulso, porque las organizaciones más grandes querían flexibilidad en la nube, pero aún tenían que mantener sus actuales protecciones de infraestructura en el sitio, ya sabes. Los planes de ciberseguridad empresarial cambiaron cada vez más hacia la vigilancia unificada en los entornos operacionales distribuidos, no sólo segmentos aislados.
Sin embargo, el despliegue de premisas siguió siendo relevante para los organismos gubernamentales, los servicios públicos y las industrias reguladas, donde normas estrictas de protección de datos hacen que la dependencia de alojamiento externa sea menos atractiva o simplemente arriesgada. Los electrodomésticos virtuales ayudaron a un camino de expansión eficiente en costos sin forzar grandes inversiones de hardware. Mientras tanto, los sistemas basados en redes mantenían una fuerte demanda, ya que el análisis centralizado del tráfico da una mejor visibilidad en entornos empresariales. Los despliegues basados en hospedajes e incluso las opciones inalámbricas, aumentaron también en los sistemas de fabricación conectados, las operaciones de fuerza de trabajo remota e infraestructura de movilidad empresarial, donde la cobertura práctica importa.
Para saber más sobre este informe, Descargar Free Sample Report
By Enterprise Size
Las grandes empresas generaron un gasto significativo en seguridad cibernética, ya que las operaciones multinacionales crearon complejos diseños de red con mayor exposición al ransomware y a intentos de acceso no autorizados. En particular las instituciones financieras, los proveedores de telecomunicaciones y las empresas manufactureras aumentaron el gasto en plataformas integradas de monitoreo de amenazas, estas herramientas pueden apoyar el análisis en tiempo real en toda la infraestructura distribuida, y realmente importaron sus operaciones diarias. Las organizaciones gubernamentales también se apoyaron en la adquisición de seguridad cibernética después de incidentes que apuntaban a sistemas digitales públicos e infraestructuras cruciales. A continuación, la aplicación de la reglamentación impulsó una adopción más rápida en los entornos operacionales que se ocupan de datos financieros y administrativos delicados.
Mientras tanto, las empresas medianas aumentaron los presupuestos de ciberseguridad porque las plataformas de seguridad basadas en la suscripción disminuyeron toda la fricción del despliegue y dieron más adaptabilidad operacional. Las pequeñas empresas tienden a adoptar servicios de detección gestionados para cubrir los conocimientos de ciberseguridad internos limitados. Las empresas y las instituciones educativas ampliaron el uso de herramientas de vigilancia nativas de la nube, ya que las plataformas de aprendizaje y colaboración digitales aumentaron la visibilidad y la exposición de la red. Los enfoques flexibles de fijación de precios, además de los servicios externos de vigilancia ayudaron a las organizaciones más pequeñas a acceder a estas capacidades sin que se encerrara en programas internos pesados.
Por Industria Vertical
BFSI mantuvo una contribución de mercado muy fuerte, principalmente porque los sistemas bancarios digitales, las plataformas de pago móvil y los servicios financieros basados en API terminaron siendo... como, objetivos realmente jugosos para los intentos de ciberataque. Las instituciones financieras comenzaron a lanzar plataformas de análisis y monitoreo conductual habilitadas por IA más agresivamente después de algunos incidentes regionales de ransomware con procesamiento de transacciones entre 2022 y 2025. Mientras tanto la TI y telecomunicaciones Los sectores también aumentaron su gasto en ciberseguridad, especialmente después de grandes despliegues de 5G y expansión de la infraestructura en la nube en China, India, Japón y el sudeste asiático. En la práctica, la vigilancia del tráfico de redes en tiempo real y las medidas automatizadas de respuesta se convirtieron en algo esencial para salvaguardar entornos de datos institucionales de alto volumen.
Las orgs de salud también impulsaron la modernización de la ciberseguridad después de que los hospitales ampliaran los sistemas de gestión de pacientes digitales y conectaran la infraestructura médica. Fabricación sitios, por otro lado, reforzaron la seguridad tecnológica operacional tras los ciberataques que interrumpieron las actividades de producción de semiconductores y electrónicos en Asia oriental. Los organismos gubernamentales aumentaron el gasto en sistemas avanzados de vigilancia, ya que los marcos nacionales de ciberseguridad obligaron básicamente a reforzar los requisitos de protección de la infraestructura pública. Por último, los operadores de energía y servicios públicos adoptaron sistemas de detección más avanzados, para proteger las operaciones de redes inteligentes y también reducir el riesgo de perturbación operacional, incluso cuando se conecta la infraestructura industrial.
¿Cuáles son los casos clave de uso que conducen el Mercado de Asia Pacific Intrusion Detection and Prevention Systems?
Las instituciones financieras, como el principal caso de uso de los sistemas de detección y prevención de intrusiones en Asia Pacífico. Plataformas bancarias digitales aplicaciones de pago móvil, y los flujos de trabajo de transacciones en tiempo real realmente necesitan vigilancia de red continua para bloquear los esfuerzos de ransomware, intentos de phishing, y también esos incidentes de acceso no autorizados que surgen de la nada. Con reglas estrictas de seguridad cibernética que atraviesan China, Singapur, Japón e India, las empresas siguen poniendo dinero en nuevas capacidades de detección de amenazas durante mucho tiempo.
Los operadores de telecomunicaciones y proveedores de servicios en la nube también están aumentando los despliegues de seguridad cibernética a través de configuraciones 5G, entornos de computación de bordes y operaciones de nube mixta. Los sitios de fabricación, en particular, comenzaron a adoptar más después de los ciberataques causaron graves interrupciones a la producción de semiconductores y los flujos de trabajo de automatización industrial en Asia oriental. Las organizaciones de salud, mientras tanto, reforzaron sus enfoques de monitoreo de redes para que los registros de pacientes digitales permanezcan seguros y los dispositivos médicos conectados no terminen filtrando datos.
Además de eso, los escenarios más nuevos están apareciendo alrededor de infraestructura de ciudades inteligentes, sistemas de transporte conectados, e Internet industrial de entornos de Cosas. Los análisis conductuales alimentados por AI y las plataformas autónomas de respuesta a amenazas también están recibiendo más atención, ya que las empresas quieren una detección más rápida de vulnerabilidades de día cero y una coordinación más estrecha contra ciberataques que se propagan a través de la infraestructura digital distribuida.
| Metrices de informes | Detalles |
| Valor de tamaño de mercado en 2025 |
USD 1864,4 millones
Valor de tamaño de mercado en 2026
USD 2121.6 Million
Previsión de ingresos en 2033
USD 5323.1 Million
Tasa de crecimiento
CAGR of 14.04% from 2026 to 2033
Año base
2025
Datos históricos
2021 - 2024
Período previsto
2026 - 2033
Cobertura de los informes
Pronóstico de ingresos, paisaje competitivo, factores de crecimiento y tendencias
Alcance regional
Asia Pacífico (India, China, Japón, Australia, Corea del Sur, resto de Asia Pacífico)
Empresa clave perfilada
Cisco, Palo Alto Networks, Fortinet, Check Point Software, IBM, Trend Micro, McAfee, Broadcom, Juniper Networks, Trellix, FireEye, Sophos, Darktrace, CrowdStrike, SentinelOne.
Alcance de personalización
Personalización gratuita de los informes (ámbito de país, regional). Opciones de compra personalizadas Avail para satisfacer sus necesidades de investigación exactas.
Report Segmentation
Por componente de energía (Hardware, software, servicios, servicios gestionados, servicios profesionales, servicios de apoyo, servicios de consultoría, otros); por modo de despliegue (Basado en voz alta, prematuro, plataformas virtuales, basado en red, basado en la red, basado en la red, basado en servicios inalámbricos, otros); por tamaño de la empresa (empresas altas, empresas medias, pequeñas empresas, instituciones públicas),
¿Qué regiones están impulsando el crecimiento del Mercado de Asia Pacific Intrusion Detection and Prevention Systems?
China está liderando el mercado regional, porque las normas nacionales de ciberseguridad se pusieron mucho más difíciles después de varios ataques golpearon las redes financieras, la infraestructura pública y las configuraciones industriales entre 2021 y 2025. Al mismo tiempo, los grandes despliegues en la nube, el despliegue rápido de 5G y los serios esfuerzos de digitalización empresarial se aseguraron de que haya una demanda constante de plataformas avanzadas de prevención de intrusiones. Esto aparece claramente en banca, telecomunicaciones y manufactura. Además de que las iniciativas de financiación de la ciberseguridad respaldadas por el gobierno no sólo ayudaron, también hizo madurar la infraestructura de seguridad nacional, y surgió la implantación de sistemas de vigilancia habilitados por la IA. También hay un ecosistema local bastante sólido, operadores de telecomunicaciones, proveedores de servicios en la nube, fabricantes de semiconductores y pequeñas empresas de ciberseguridad trabajando juntas. Por lo tanto, el dominio regional sigue siendo apoyado por proyectos de modernización a largo plazo, y no sólo gasto a corto plazo.
Japón es el siguiente, es el segundo mayor contribuyente, aunque la vibración del mercado es un poco diferente a China. En el Japón el crecimiento se basa más en la estabilidad operacional y la planificación de las empresas a largo plazo, en lugar de en la rápida expansión digital. Grandes grupos de fabricación, empresas automotrices e instituciones financieras siguen ejecutando presupuestos de ciberseguridad en un ciclo constante. Su enfoque suele ser la continuidad operacional y también la protección de la cadena de suministro, no sólo la tecnología flashy. Las fuertes expectativas de cumplimiento, además de enfoques sólidos de gobernanza empresarial, ayudan a asegurar que los sistemas de monitoreo de redes se implementen de forma sistemática en toda la infraestructura industrial. Japón también se beneficia de la infraestructura digital madura, los cambios más bajos en la política de ciberseguridad y los patrones de gasto empresarial bastante estables, por lo que mantiene una fuente confiable de ingresos a largo plazo en el mercado.
India parece estar surgiendo, como el mercado regional de más rápido crecimiento, especialmente después de que el gran impulso de infraestructura digital realmente comenzó a recoger la velocidad. Desde alrededor de 2022, la adopción en la nube subió, fintech siguió expandiéndose, y los programas nacionales de modernización de la ciberseguridad también obtuvieron tracción, una especie de efecto dominó. Con los despliegues rápidos de centros de datos, más infraestructura de 5G y los ecosistemas de pago digitales, la exposición general a ataques ransomware también creció, junto con violaciones de datos a gran escala, tanto en entornos públicos como privados. Además, las iniciativas de ciberseguridad del gobierno están avanzando y más empresas están tomando servicios de detección gestionados, lo que básicamente abre puertas para proveedores de seguridad nativos de la nube y proveedores de inteligencia de amenazas impulsadas por AI. Si esto continúa, debería haber una expansión sólida en los inversores de ciberseguridad y los proveedores de tecnología, especialmente los que apuntan a empresas medianas y operadores de infraestructura digital entre 2026 y 2033.
¿Quiénes son los jugadores clave en el Mercado de Asia Pacific Intrusion Detection and Prevention Systems y Cómo Compete?
La competencia en todo el paisaje de sistemas de detección y prevención de intrusiones en Asia Pacífico sigue siendo moderadamente consolidada, con grandes jugadores de ciberseguridad global apropiando muchas de las implementaciones empresariales en banca, telecomunicaciones, gobierno y fabricación. Últimamente la competición se siente menos sobre el rendimiento de firewall independiente, más sobre analítica de amenazas impulsadas por AI, estructura de seguridad nativa en la nube, y construida en capacidades de tipo plataforma. Los grandes proveedores están tratando de mantener la participación mediante adquisiciones, servicios de seguridad gestionados y relaciones regionales en la nube, mientras que las pequeñas empresas especializadas de ciberseguridad están cobrando impulso porque su respuesta a incidentes es más rápida y su detección es más automatizada. Muchas empresas quieren ahora un ecosistema unificado de seguridad cibernética que combina defensa de endpoint, monitoreo de redes, inteligencia de amenazas y supervisión de cumplimiento en un ritmo operativo.
Cisco Systems se presenta con una sólida integración de redes empresariales y una amplia compatibilidad de infraestructura, especialmente en telecomunicaciones y configuraciones gubernamentales. El vínculo más profundo entre hardware de red y análisis de seguridad le da a Cisco un poco de ventaja cuando se trata de manejar el tráfico empresarial de alto volumen, como en la práctica. Palo Alto Networks se apoya en mecanismos de detección de amenazas, seguridad en la nube y respuesta automatizada. Algunas adquisiciones recientes que se centran en la infraestructura de seguridad de la IA agudizan la diferenciación de plataformas y amplían la protección para entornos autónomos de IA. Fortinet en su lugar diferencia a través de aparatos de seguridad integrados eficaces en función del costo, que parecen aterrizar bien con empresas de tamaño mediano y con operaciones distribuidas en todo el sudeste asiático.
CrowdStrike sigue impulsando con la protección nativa de endpoints en la nube y análisis conductual basados en ai, hechos para adaptarse a la infraestructura híbrida de la fuerza laboral más o menos. La expansión regional de la nube, junto con el gasto en soberanía de datos, ayudó a aumentar en sectores altamente regulados donde las personas manejan datos operativos sensibles. Mientras tanto, Trend Micro tiene un punto sólido en todo Japón y gran parte de Asia Pacífico utilizando inteligencia de amenazas localizada, una especialización de ciberseguridad industrial, además de saber-cómo proteger las cargas de trabajo de nube empresarial. Check Point Software Technologies sigue compitiendo al apoyarse en la gestión de políticas centralizada y una arquitectura de seguridad cibernética pesada, que se utiliza mucho en instituciones financieras y entornos de infraestructura pública.
Compañía Lista
- Cisco
- Palo Alto Networks
- Fortinet
- Software de puntos de control
- IBM
- Trend Micro
- McAfee
- Broadcom
- Juniper Networks
- Trellix
- FireEye
- Sophos
- Darktrace
- CrowdStrike
- SentinelOne
Desarrollo reciente Noticias
En abril de 2026, Palo Alto Networks anunció la intención de adquirir Portkey. La adquisición fortaleció las capacidades de seguridad de AI Gateway para agentes autónomos de inteligencia artificial y la infraestructura ampliada de protección de las transacciones empresariales AI.
Fuente:URL (Palo Alto Networks).
En abril de 2026, Palo Alto Networks completó la adquisición de Koi. La transacción introdujo las capacidades de Seguridad Agentic Endpoint diseñadas para asegurar puntos finales empresariales impulsados por AI y entornos de codificación autónomos.
Fuente:URL (Palo Alto Networks).
En marzo de 2026, CrowdStrike lanzó nuevas capacidades de seguridad de la plataforma Falcon AI. El lanzamiento amplió la detección de amenazas en tiempo de ejecución, la gobernanza de los agentes de inteligencia artificial y la protección a nivel de punta en entornos de nube y SaaS.
Fuente:URL (CrowdStrike).
¿Qué visiones estratégicas definen el futuro del mercado de Asia Pacific Intrusion Detection and Prevention Systems?
El mercado parece moverse estructuralmente hacia plataformas autónomas de ciberseguridad basadas en IA que pueden encontrar, ver y reaccionar ante amenazas con una intervención humana bastante mínima. En los próximos cinco a siete años, todo el asunto seguirá siendo empujado por la rápida expansión de la infraestructura de la nube, los despliegues de Internet industrial de las cosas, y también por cómo se han descentralizado muchas operaciones empresariales. Hay otro riesgo que es un poco menos visible también, que está aumentando la confianza en sólo un pequeño conjunto de proveedores de plataformas de ciberseguridad global. Si el mercado se concentra demasiado, puede convertirse en un punto débil operativo, como , si ocurren salidas de plataformas, o si la presión de precios aumenta, o si los conflictos regulatorios aparecen, entonces los ecosistemas de ciberseguridad empresarial en varias industrias podrían ser interrumpidos al mismo tiempo.
Al mismo tiempo, una oportunidad emergente se presenta en torno a la seguridad protectora para agentes de IA, sistemas de computación de bordes e infraestructura industrial conectada en toda la India y el sudeste asiático. Más inversión regional en centros de datos, infraestructura 5G y servicios financieros digitales está impulsando la demanda de inteligencia de amenazas localizadas y diseño de seguridad. Las empresas que intentan entrar en este espacio probablemente lo harán mejor si se agrupan ecosistemas de plataforma integrados, combinando servicios de seguridad gestionados, análisis de inteligencia artificial y vigilancia nativa de la nube, en lugar de depender únicamente de productos de seguridad de red independientes.
Mercado de Asia Pacific Intrusion Detection and Prevention Systems Report Segmentation
Por componente
- Hardware
- Software
- Servicios
- Servicios gestionados
- Servicios profesionales
- Servicios de apoyo
- Servicios de consultoría
- Otros
Por Modo de Despliegue
- Cloud-Based
- On-Premise
- híbrido
- Electrodomésticos virtuales
- Base de red
- Host-Based
- Base inalámbrica
- Otros
By Enterprise Size
- Grandes Empresas
- Medium Enterprises
- Pequeñas empresas
- Government Organizations
- Startups
- Instituciones educativas
- Otros
Por Industria Vertical
- BFSI
- IT & Telecom
- Salud
- Gobierno
- Retail
- Fabricación
- Energía y utilidades
- Otros
Preguntas frecuentes
Encuentre respuestas rápidas a las preguntas más comunes.
El tamaño del mercado de Asia Pacific Intrusion Detection and Prevention Systems para el mercado será USD 5323.1 millones en 2033.
Por componente de energía (Hardware, software, servicios, servicios gestionados, servicios profesionales, servicios de apoyo, servicios de consultoría, otros); por modo de despliegue (Basado en voz alta, prematuro, plataformas virtuales, basado en la red, basado en la red, basado en la red, basado en los medios inalámbricos, otros); por tamaño de la empresa (empresas altas, empresas medias, pequeñas empresas, instituciones públicas).
Major Asia Pacific Intrusion Detection and Prevention Systems Market players are Cisco, Palo Alto Networks, Fortinet, Check Point Software, IBM, Trend Micro, McAfee, Broadcom, Juniper Networks, Trellix, FireEye, Sophos, Darktrace, CrowdStrike, SentinelOne.
El tamaño del mercado de sistemas de detección y prevención de la intrusión en Asia Pacífico es de USD 1864.4 millones en 2025.
El mercado de sistemas de detección y prevención de la intrusión en Asia Pacífico es de 14,04% de 2026 a 2033.
- Cisco
- Palo Alto Networks
- Fortinet
- Software de puntos de control
- IBM
- Trend Micro
- McAfee
- Broadcom
- Juniper Networks
- Trellix
- FireEye
- Sophos
- Darktrace
- CrowdStrike
- SentinelOne
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Informes publicados recientemente
-
Apr 2026
Mercado de Perfilador óptico 3D
3d perfilador óptico tamaño del mercado, informe de análisis compartido por tipo (desktop 3d perfilr óptico y portátil 3d perfilr óptico), por tecnología (tecnología focal y interferencia de luz blanca), por industria de uso final (manufactura, instituciones de investigación, automotriz, aeroespacial y defensa, dispositivos médicos y otros), y geografía (norte america, europe, asia-pacific, centro este y africa)
-
Apr 2026
Mercado de Sensor de profundidad
profundidad sensor tamaño del mercado, compartir " informe de análisis por tipo (sensores de profundidad infrarrojos, sensores de tiempo de vuelo, sensores de visión estereo, sensores de luz estructurados, sensores de profundidad ultrasónicos), por aplicación (automotriz, robótica, juegos, electrónica de consumo, automatización industrial, salud, seguridad " vigilancia, otros), por usuarios finales (generadores africanos, empresas de electrónica de consumo, empresas de juegos industriales, empresas de seguridad
-
Apr 2026
Mercado de Fabricación digital
de fabricación digital tamaño de mercado, compartir " informe de análisis por componente (hardware, software y servicios), por tecnología (robotics, impresión 3d, internet de las cosas (ot), y otros), por aplicación (automotriz y transporte, aeroespacial y defensa, electrónica de consumo, maquinaria industrial, y otros), por tipo de proceso (diseñación con ordenador, simulación computarizada 3d, análisis, y otros)
-
Apr 2026
Mercado de Servicios de Visa Digital
servicios de visa digital tamaño del mercado, compartir " informe de análisis por tipo (usuarios individuales, viajeros de grupo), por aplicación (turismo, viajes de negocios, otros), y geografía (norte america, europe, asia-pacifico, oriente medio y áfrica, sur y américa central), 2021 – 2031