
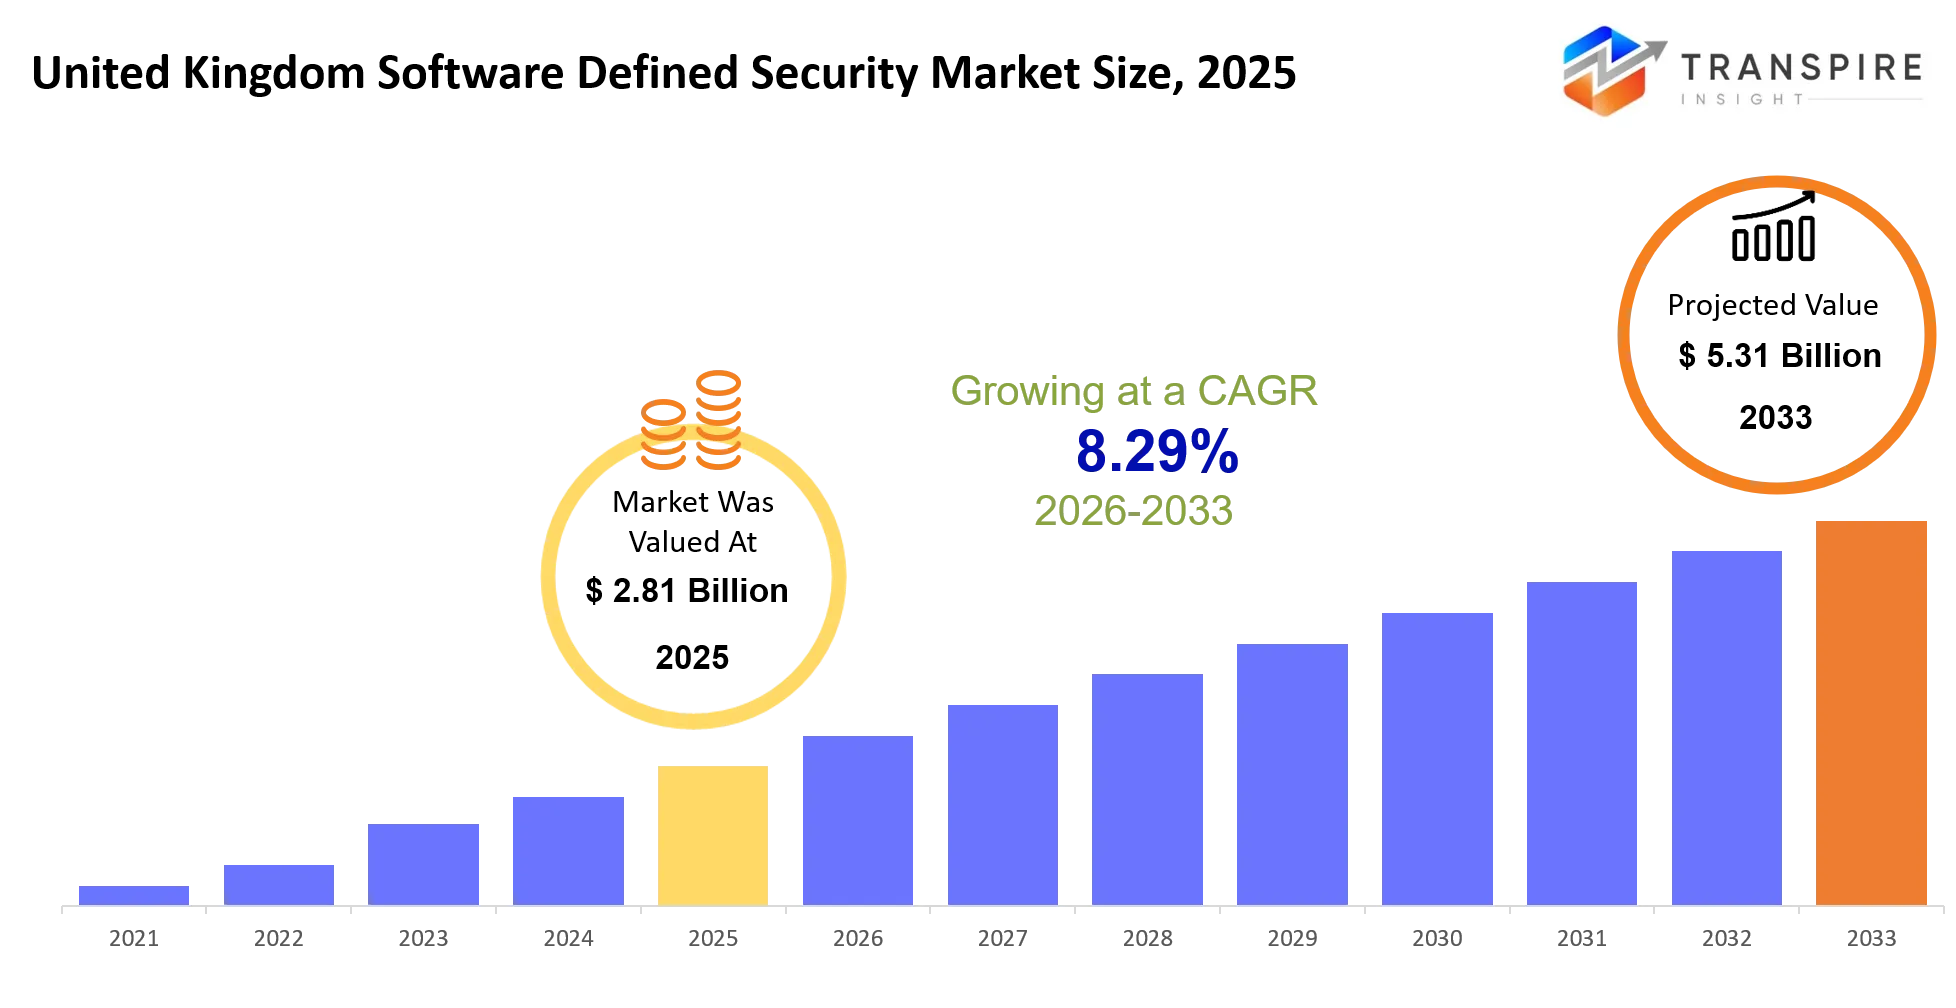
Markt für Vereinigtes Königreich Software Definierte Sicherheit Größe & Wettervorhersage:
- Markt für Vereinigtes Königreich Software Definierte Sicherheit Größe 2025: USD 2.81 Billion
- Markt für Vereinigtes Königreich Software Definierte Sicherheit Größe 2033: USD 5.31 Billion
- Markt für Großbritannien Software Definierte Sicherheit CAGR: 8,29%
- Markt für Großbritannien Software Definierte Sicherheit Segmente: Durch Lösungstyp (Software-definierte Perimeter, Netzwerksicherheitssoftware, Cloud Security Platforms, Identity & Access Management, Zero Trust Security, AI-basierte Sicherheitsplattformen, Andere); Durch Bereitstellung (Cloud-basierte Sicherheit, On-Premise Security, Hybrid Security, SaaS Security Platforms, Others); Durch Anwendung (BFSI, Healthcare, Government, IT & Telecom, Retail, Manufacturing, Others Startge)
Um mehr über diesen Bericht zu erfahren,  Kostenlose Sample Report herunterladen
Markt für Vereinigtes Königreich Software Definierte Sicherheit Zusammenfassung
Der Markt für Vereinigtes Königreich Software Definierte Sicherheit wurde 2025 bei USD 2,81 Billion bewertet. Es wird voraussichtlich bis 2033 USD 5,31 Milliarden erreichen. Das ist ein CAGR von 8,29% im Laufe des Zeitraums.
Der Markt für Vereinigtes Königreich Software Definierte Sicherheit wurde 2025 mit 2,81 Mrd. USD annähernd bewertet und wächst weiter. Viele Unternehmen bewegen sich weg von Hardware-zentrierten Sicherheitsdesigns, zu Software-getriebenen Plattformen, die Cloud-Workloads, Remote-Nutzer, Zweignetzwerke und im Wesentlichen hybride IT-Setups, alle von einer zentralen Kontrollschicht schützen können. In realen Begriffen, Software definierte Sicherheit ermöglicht Organisationen durchgängige Sicherheitsrichtlinien über verstreute digitale Umgebungen, aber ohne sich auf eine Reihe von separaten Standalone-Geräten oder "ein Zweck"-Geräte.
In den letzten fünf Jahren fing der Markt auch an, sich von der perimeter-only-Netzwerk-Verteidigung wegzutreiben und zu mehr gemischten Strategien wie Secure Access Service Edge, SASE, Zero Trust und Cloud-Native Security Frameworks. Diese Änderung nahm Geschwindigkeit ab, nachdem Remote-Arbeit im Maßstab angenommen wurde, und auch wenn ransomware Vorfälle, vor allem bei kritischen Infrastruktur, Finanzdienstleistungen und öffentlichen Sektor Organisationen. Gleichzeitig haben mehr Multi-Cloud-Einsätze Sicherheitserwartungen verändert. Das treibt Unternehmen in Richtung Politik geführt, automatisierte Schutzmodelle. Und wenn Unternehmen Anwendungen und Daten in Cloud-Räume verlagern, benötigen Sicherheitsteams am Ende skalierbare Plattformen, die den operativen Aufwand reduzieren und gleichzeitig die Sichtbarkeit steigern. Diese Verschiebung zeigt sich also als stärkere Budgets für Software definierte Firewalls, Netzwerksegmentierung, Sicherheits-Orchestrierung und AI-fähige Bedrohungserkennungsplattformen in ganz Großbritannien, ziemlich direkt.
Schlüsselmarkt Einblicke
- Der Markt für Vereinigtes Königreich Software Definierte Sicherheit, der im Grunde 2,8 Milliarden US-Dollar erreichte, wurde 2025 von der Cloud-Migration, dem Rollout von Zero Trust und dem täglichen Bedarf an Hybrid-Beschäftigungsschutz vorangetrieben.
- England hat im Jahr 2025 rund 72 % der britischen Cybersicherheitsausgaben ausgemacht, vor allem weil es eine starke Konzentration an Finanzdienstleistungen und Unternehmensdatenzentren hat.
- London ist immer noch der wichtigste regionale Knotenpunkt, und es wird immer wieder von der Nachfrage in Banken, Versicherungen, öffentlichen Sektor und Technologieunternehmen zusammen, ja.
- Schottland zeigt einen der schnelleren Wachstumspfade, unterstützt durch Investitionen in die digitale Transformation über Energie, Versorgungsunternehmen und öffentliche Infrastruktur, im Allgemeinen.
- Im Jahr 2025 nahmen SASE- und Cloud-basierte Sicherheitsplattformen fast 38% der neuen Enterprise Security-Bereitstellungen ein, da Organisationen versuchten, die Vernetzung zusammen mit Sicherheitsfunktionen zu konsolidieren, ohne zu viel Aufwand.
- Software-definierte Firewalls bleiben die größte Produktscheibe, mit mehr als 30% Marktanteil über Unternehmenssicherheits-Bereitstellungen, in der Regel gesprochen.
- KI-getriebene Bedrohungserkennungsplattformen werden voraussichtlich bis 2033 zum am schnellsten wachsenden Segment werden, vor allem wegen automatisierter Anfallsreaktionsfähigkeiten und des gesamten Effizienzwinkels.
- Die BFSI trugen 2025 aufgrund strenger Compliance- und Cyber-Resilienzanforderungen rund 27% des gesamten Marktes bei.
- Inzwischen hat die Adoption des öffentlichen Sektors nach mehreren staatlichen Initiativen zur digitalen Sicherheit beschleunigt, die sich auf den kritischen Infrastrukturschutz und die damit verbundenen Sicherheitsmaßnahmen konzentrierten.
Was sind die Key Drivers, Restraints und Chancen im Markt für Vereinigtes Königreich Software Definierte Sicherheit?
Das Marktwachstum wird meist durch einen schnellen Wandel in Richtung Hybrid Cloud-Infrastruktur und diese verteilten Arbeitseinstellungen getrieben, die überall auftauchen. Wenn Unternehmen beginnen, wichtige Anwendungen weg von On-Premise-Setups in öffentliche und private Wolken zu bewegen, hält der alte perimeter-fokussierte Sicherheitsansatz einfach nicht aufrecht. Gleichzeitig hat der regulatorische Druck, wie Datenschutzregeln und Cyber-Resilienz-Erwartungen, im Grunde Organisationen zu Zero Trust-Architekturen, SASE-Plattformen und softwaredefinierten Segmentierungstechniken verwickelt. Am Ende tendiert diese Bewegung dazu, wiederkehrende Kosten für Software-Abonnements, mehr Ausgaben für verwaltete Sicherheitsdienste zu erhöhen, plus stärkere Plattform führte Sicherheitsinvestitionen.
Dennoch ist die größte Zurückhaltung die allgemeine Schwierigkeit, Software-definierte Sicherheitstools in ältere Unternehmensinfrastruktur zu binden. Viele große Organisationen führen mehrere Sicherheitsprodukte von verschiedenen Anbietern aus, und das führt zu Interoperabilitätskopfschmerzen, zusammen mit realen Migrationsrisiken. Auch das Austauschen gut etablierter Sicherheitsrahmen erfordert Großkapital, Fachwissen und einige operative Arbeiten. So strecken sich die Einsatzzeiträume aus, und eine gerechte Anzahl mittelgroßer Organisationen kann ihre Sicherheitsumgebungen nicht vollständig modernisieren.
Eine starke Gelegenheit zeigt sich durch autonome Sicherheitsoperationen mit AI-Antrieb. Immer mehr Unternehmen suchen nach Plattformen, die Sicherheitsereignisse über Cloud-, Endpoint-, Identitäts- und Netzwerkschichten verbinden oder korrelieren können. Mit AI powered Security Operations Centers, automatisierter Bedrohungsjagd und Verhaltensanalysen werden häufiger, gibt es eine klare neue Wachstumsrichtung. Unternehmen, die in diese vereinheitlichte KI investieren, werden erwartet, dass sie in den meisten Prognoseperioden von 2026–2033 weiterhin starke Nachfrage sehen.
Was hat der Einfluss von Künstlicher Intelligenz auf den Markt für Vereinigtes Königreich Software Definierte Sicherheit?
Künstliche Intelligenz hat sich irgendwie in ein zentrales Stück moderner Software-definierter Sicherheitseinsätze in ganz Großbritannien verwandelt. Unternehmen verlassen sich nun immer mehr auf KI-Motoren, um Bedrohungsidentifikation, politische Durchsetzung, Benutzer führen Analyse und sogar Netzwerksegmentierungsverwaltung zu automatisieren. In der Praxis implementieren Sicherheitsgruppen maschinelle Lernmodelle, die durch Millionen von Netzwerkereignissen lesen, im Wesentlichen in Echtzeit, so dass die softwaredefinierten Plattformen kann Unraditionen erkennen und auf Bedrohungen reagieren, bevor sie treiben, und verbreiten sich über Cloud- und On-Premise-Räume.
Prädiktive Analytik hat Tag zu Tag Effizienz spürbar geholfen. KI-Modelle blicken auf vergangene Angriffsgewohnheiten, Endpoint-Aktivität, Identitätsmuster und Netzwerkverkehr zurück, dann versuchen, potenzielle Sicherheitsvorfälle zu prognostizieren, während auch sortieren, welche Abhilfe sollte zuerst kommen. Viele Organisationen nennen schnellere Vorfallreaktion, weniger falsche positive Trigger und bessere Compliance-Beobachtung dank automatisierter Sicherheits-Orchestrationsplattformen. Einige fortgeschrittene Setups optimieren auch das Rollout von Sicherheitsrichtlinien über verteilte Netzwerke, Schneiden auf manuelle Konfiguration Arbeit und reduzieren Betriebsausfallzeiten.
Neuere Bereitstellungen zeigen Ergebnisse, die Sie tatsächlich messen können. Das britische Justizministerium berichtete über einen 400%igen Auftrieb bei Sicherheitsvorfällen, der nach der Übernahme von AI-fähigen Sicherheitstechnologien automatisch behoben wurde. Dennoch bleibt die KI-Adoption etwas eingeschränkt. Die üblichen Blocker zeigen – hohe Integrationskosten, fragmentierte Vermächtnisinfrastruktur, Probleme mit der Datenreinigung und ein Mangel an qualifizierten Cybersicherheitsexperten – so dass Rollouts für viele Organisationen, insbesondere kleine und mittlere, langsamer bleiben.
Schlüsselmarkt Trends
- Ab 2022 zogen viele Unternehmen ihre Sicherheitsbudgets von isolierten Standalone-Geräten weg und mehr in Richtung kombinierte SASE-Plattformen, wissen Sie, diejenigen, die die Vernetzung mit Zero Trust-Typ-Kontrollen und Cloud-Sicherheit auf einmal nähen.
- Es ist auch nicht nur eine kleine Schicht – heute beurteilen mehr als 60% der großen britischen Organisationen Sicherheitsplattformen vor allem durch Automatisierungsfähigkeiten, statt der alten Hardware-Performance-Nummern, wenn das Sinn macht.
- Auch, AI-assisted Bedrohung Erkennung Adoption wirklich in 2024–2026 aufgespult, weil ransomware Bedrohungen wurden anspruchsvoller, und offen viel schwieriger, durch manuelle Bewertungen allein zu stiften.
- Im Jahr 2025 teilten Palo Alto Networks sogar, dass sie einen 400% Sprung in automatisch aufgelöste Zwischenfälle in einem großen britischen öffentlichen Sektor Rollout, die ziemlich wichtig ist.
- Und dann gibt es Multi-Cloud-Sicherheits-Orchestrierung, die ein Top-Fokus wurde, nachdem Unternehmen mehr Workloads über AWS, Azure und Google Cloud geschoben und alles ausbreiten.
- Auch um 2025, Cisco erhöhte Investitionen in sichere KI-Infrastruktur, was darauf hindeutet, dass Unternehmen einen stärkeren Schutz für KI-Workloads fordern, nicht nur regelmäßige Apps mehr.
- Auf der Partnerschaftsseite erweiterte Vodafone Business zusammen mit Fortinet ihre Zusammenarbeit im Jahr 2025, um konvergierte Netzwerk- und Sicherheitsdienste auf mehreren Märkten anzubieten.
- Inzwischen haben sich Finanzinstitute in softwaredefinierte Mikrosegmentierung gelehnt, vor allem um die Widerstandsfähigkeit gegen seitliche Cyberangriffe zu verbessern, anstatt zu warten, bis etwas bereits gefährdet ist.
- Immer mehr Security-Anbieter fallen auch generative AI-Kopilots direkt in SOC-Prozesse, was hilft, die Ermüdung zu reduzieren und die Untersuchung Workflows zu beschleunigen, die verwendet, um weiter zu ziehen.
- Schließlich scheinen Organisationen Plattformkonsolidierungsstrategien zu bevorzugen, d.h. sie verwenden insgesamt weniger Sicherheitsanbieter, während sie versuchen, die Sichtbarkeit in hybriden Umgebungen zu verbessern, alle gleichzeitig.
Markt für Großbritannien Software Definierte Sicherheit
Nach Lösungstyp
Software-definiert Perimeter hat immer noch den dominanten Punkt, auch wenn Unternehmen sich langsam mehr in perimeterlose Sicherheitsansätze für die Cloud, und auch Remote Access, Umgebungen. Network Security Software verfolgt direkt dahinter, vor allem weil es eine wichtige Rolle bei der Verteidigung der Unternehmensinfrastruktur von Cyber-Bedrohungen spielt, sowie unerwünschten oder unberechtigten Zugriff. Cloud Security Platforms klettern weiter, da Organisationen mehr Workloads in Multi-Cloud-Setups schieben und sie einen zentralen Schutz über diese Räume benötigen. Identity & Access Management bleibt auch sehr relevant, weil Unternehmen versuchen, zu regieren, wer auf das zugreifen kann, und niedrigere Identitätsrisiken in ausgebreiteten Systemen.
Zero Trust Security wird voraussichtlich schnell wachsen, da Unternehmen von älteren Trust-Lerndesigns weggehen und diese durch ständige Verifikationsrahmen ersetzen. AI-basierte Sicherheitsplattformen sollten auch ein starkes Wachstum sehen, vor allem, weil die Automatisierung immer mehr verbessert, wie Bedrohungen erkannt werden, wie schnelle Teams reagieren und wie sich eine genaue Sicherheitsüberwachung herausstellt. Die anderen Lösungen helfen immer noch bei engeren Bedürfnissen, wie etwa bei Legacy-Systemen oder bei diesen spezialisierten Unternehmenssituationen. Und die laufende Modernisierung von IT-Systemen des Unternehmens sollte die Gesamtnachfrage über alle Segmente hinweg stabil halten, oder zumindest das ist die allgemeine Richtung.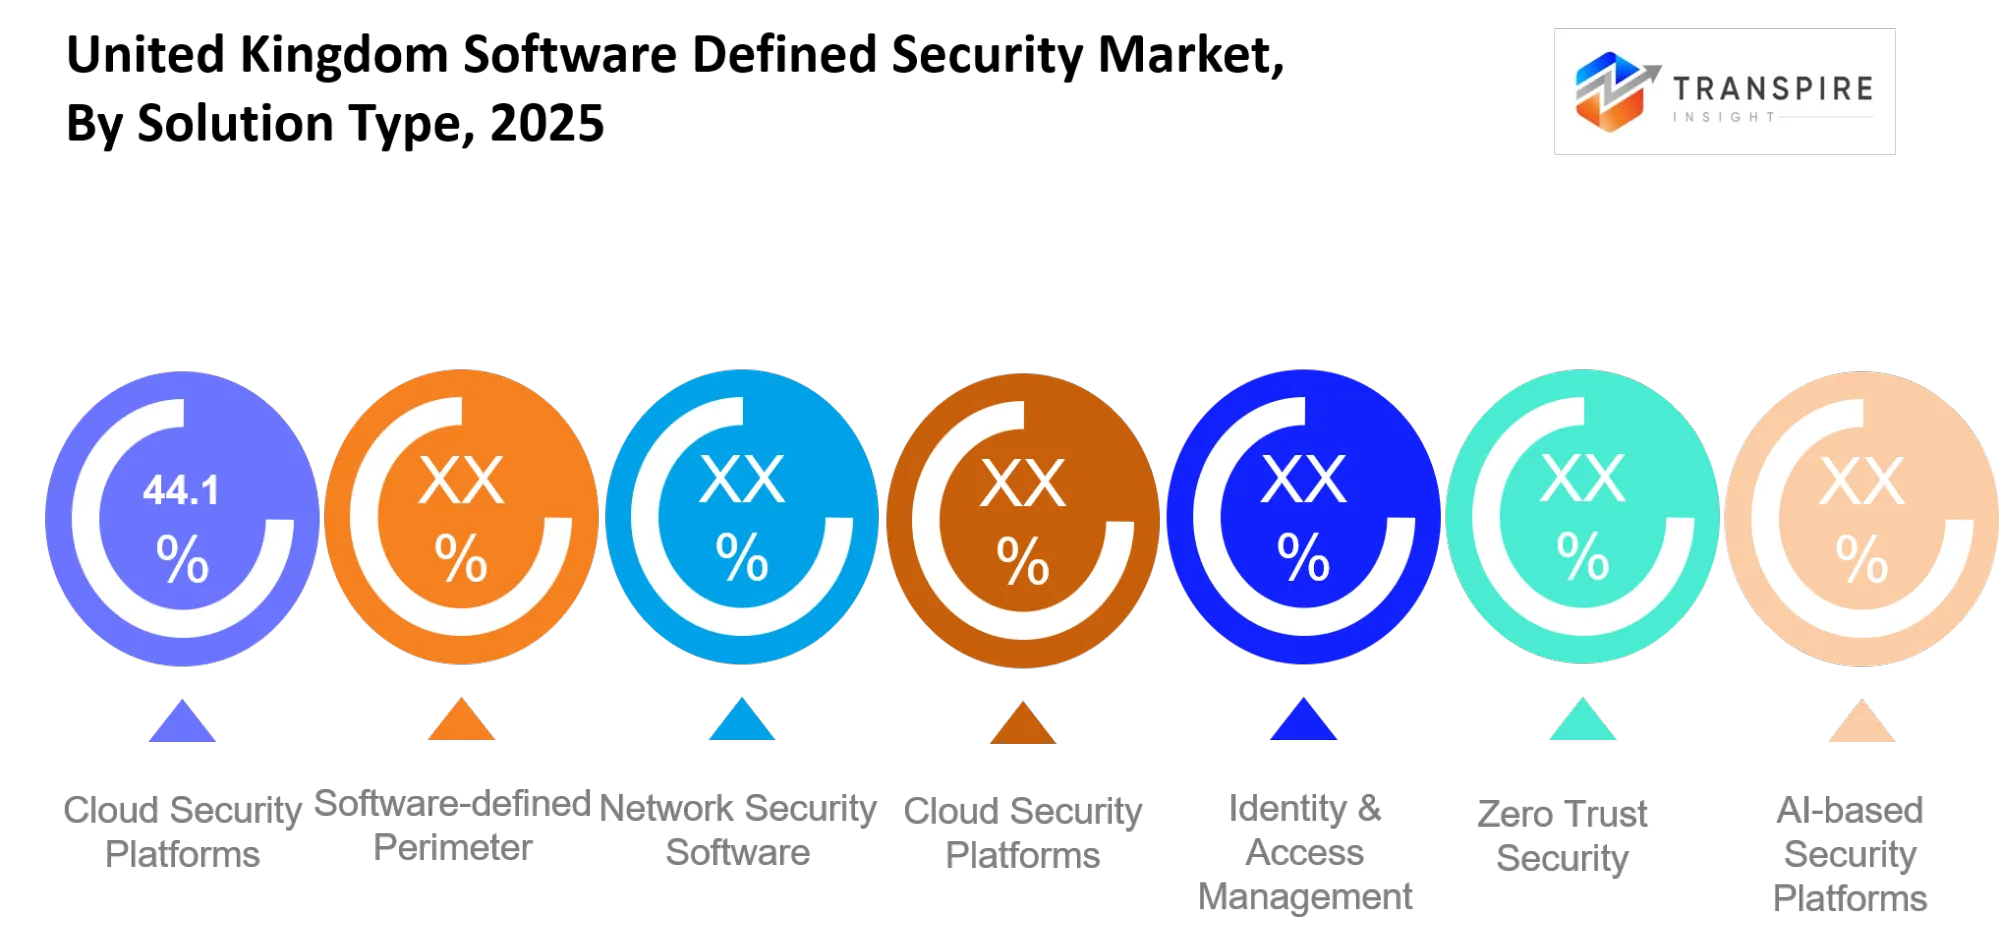
Um mehr über diesen Bericht zu erfahren, Kostenlose Sample Report herunterladen
Durch die Bereitstellung
Cloud-basierte Sicherheit hält die dominante Position, denn Unternehmen bewegen ihre Sicherheitsoperationen in skalierbare Cloud-Umgebungen immer mehr. Sicherheit ist auch weiterhin relevant, vor allem, wenn Organisationen strenge Datenkontrolle, Compliance-Anforderungen und gut, alte Infrastruktur haben, die nicht nur vertauscht werden kann. Hybrid Security ist weit verbreitet, da die Menschen versuchen, die Cloud-Flexibilität mit termingerechten Steuerungsanforderungen, insbesondere über verteilte IT-Systeme, auszugleichen. Saa Sicherheit Plattformen wachsen auch, vor allem, weil sich Abonnement-basierte Modelle leichter fühlen und die Bereitstellung tendenziell einfacher ist.
Cloud-basierte Sicherheit wird erwartet, dass sie von der laufenden Cloud-Migration und dem größeren digitalen Transformationsschub über die Unternehmen getrieben wird. Saa Sicherheit Plattformen werden projiziert, um das schnellste Wachstum zu zeigen, da viele Organisationen wie Sicherheitslösungen, die flexibel und kosteneffizient sind, wie es einfacher zu übernehmen ist, ohne zu viel Overhead. Hybrid Security wird wahrscheinlich eine stabile Rolle, da Unternehmen mit komplexen IT-Setups in mehr als einer Infrastruktur umgehen, so dass es Sinn macht. Und dann werden noch andere Einsatzmodelle existieren, um spezialisierte Bedürfnisse zu unterstützen, wie in regulierten Branchen und in jenen alten Systemumgebungen, in denen sich die Veränderung langsam abspielt.
Anwendung
BFSI ist immer noch in der Spitze, vor allem weil es eine starke Abhängigkeit von sicheren digitalen Transfers, den Schutz von Kundenrekorden und die Einhaltung harter regulatorischer Compliance-Regeln hat, die nie wirklich entspannt sind. Healthcare sitzt an zweiter Stelle, da Krankenhäuser und andere Anbieter weiterhin in eine sorgfältige Patientendatenverarbeitung und in digitale Gesundheitssysteme investieren, die keine Ecken schneiden. Regierungseinrichtungen nehmen einen aussagekräftigen Anteil auf, da sie von nationalen Cybersicherheitsinitiativen angetrieben werden, und sie brauchen einen starken Schutz für kritische Infrastruktur und solche Dinge. IT & Telecom bewegt sich auch weiterhin ziemlich stark voran, weil große Netzwerkinfrastrukturprogramme ausrollen und die Cloud-Service-Erweiterung läuft stetig.
Der Einzelhandel sollte in einer gemessenen Weise wachsen, die durch den Anstieg des Online-Handels und die anhaltende Nachfrage nach sicheren Zahlungsabwicklungen zusammen mit Kundendatensicherungen getrieben wird. Die Fertigung wird prognostiziert, um ein solides Wachstum zu zeigen, da Industriesysteme mehr vernetzt und ehrlich gesagt eher Cyber-Bedrohungen ausgesetzt werden. BFSI wird aufgrund des ständigen Regulierungsdrucks und der Notwendigkeit, hochwertige Informationen zu schützen, weiterhin führen. Die anderen Sektoren werden sich allmählich erholen, unterstützt von einer breiteren digitalen Adoption und einer Erhöhung der Ausgaben für die Sicherheit des Unternehmens.
Nach Unternehmensgröße
Große Unternehmen halten die dominanteste Position, weil sie diese umfangreiche IT-Infrastruktur, größere Cybersicherheitsbudgets und Sicherheitsanforderungen haben, die ziemlich komplex im globalen Betrieb sind. Inzwischen halten die KMU auch einen soliden Anteil, vor allem, da die digitale Adoption weiter vorangeht und das Cybersicherheitsbewusstsein in mittleren Unternehmen verbessert. Startups sind immer noch ein kleineres Stück, aber sie wachsen vor allem, weil neue digitale Unternehmen jetzt die Sicherheit von frühen Entwicklungsstadien priorisieren. Die anderen Unternehmenskategorien sind auch wichtig, eine Art Beitrag auf ihre eigene Weise durch spezialisierte betriebliche Bedürfnisse und sektorspezifische Sicherheitsanforderungen.
Große Unternehmen werden erwartet, dass sie weiterhin in fortschrittliche, integrierte Sicherheitsplattformen und AI-getriebene Schutzsysteme investieren. KMU zeigen das schnellste Wachstum, da erschwingliche Cloud-basierte und SaaS-Sicherheitslösungen leichter zu erreichen und zu implementieren sind. Startups sollten sich allmählich erweitern, da Cybersicherheit in digitalen Geschäftsmodellen zu einer Kernanforderung wird. Andere Segmente unterstützen die gesamte Markterweiterung durch gezielte und spezialisierte Sicherheitseinsätze.
Was sind die Key Use Cases, die den Markt für Großbritannien Software Definierte Sicherheit antreiben?
Der größte Anwendungsfall bleibt Unternehmensnetzwerk-Schutz, über hybride Cloud-Kontexte, kinda. Finanzinstitute, Telekommunikationsbetreiber und Regierungsbehörden rollen Software-definierte Sicherheitsplattformen aus, so dass sie einheitliche Sicherheitsrichtlinien über Rechenzentren, Cloud-Workloads, Filialen und sogar Remote-Benutzer durchsetzen können. Diese Anwendung neigt dazu, die meisten Ausgaben zu treiben, weil sie sowohl Cyber-Sicherheitsrisiko als auch die tägliche operative Komplexität behandelt.
Dann gibt es die sekundären Anwendungen, die sich in der Produktion, im Gesundheitswesen und im Einzelhandel weiter ausbreiten. Teams nutzen eine softwaredefinierte Segmentierung, um missionskritische Betriebssysteme zu trennen und vernetzte Geräte davon abzuhalten, sich seitlich in andere Bereiche im Cybersinn zu bewegen. Insbesondere im Gesundheitswesen übernehmen Anbieter zunehmend Zero Trust Frameworks, um Patientendaten zu schützen und Wolke gehostete Anwendungen ohne viele Annahmen.
Auch neuere Anwendungsfälle zeigen sich auf, wie z.B. KI-Workload-Schutz und eine Art autonomer Sicherheitsoperationen. Wenn Unternehmen sich in Richtung generative KI-Anwendungen und Edge Computing-Infrastruktur bewegen, werden diese softwaredefinierten Sicherheitsplattformen angepasst, um Maschinen-zu-Maschine-Verkehr zu beobachten, KI-Modelle zu schützen und die Durchsetzung der Politik in sehr verstreuten Umgebungen zu automatisieren.
| Bericht Metriken | Details |
Marktgrößenwert 2025
USD 2.81 Billion
Marktgrößenwert 2026
USD 3.04 Milliarden
Umsatzprognose 2033
USD 5.31 Billion
Wachstumsrate
CAGR von 8,29% von 2026 bis 2033
Basisjahr
2025
Historische Daten
2021 - 2024
Vorausschätzungszeitraum
2026 - 2033
Berichterstattung
Umsatzprognose, Wettbewerbslandschaft, Wachstumsfaktoren und Trends
Regionaler Geltungsbereich
Vereinigtes Königreich
Kennwort des Unternehmens
Palo Alto Networks, Cisco Systems, VMware, Fortinet, Check Point Software, Zscaler, Juniper Networks, IBM, Broadcom, Microsoft, Trend Micro, Sophos, Okta, CrowdStrike, Netskope
Anwendungsbereich
Freier Bericht Anpassung (Land, Region & Segment Bereich). Verwalten Sie kundenspezifische Kaufoptionen, um Ihre genauen Forschungsanforderungen zu erfüllen.
Bericht Segmentierung
Durch Lösungstyp (Software-definierte Perimeter, Netzwerksicherheitssoftware, Cloud Security Platforms, Identity & Access Management, Zero Trust Security, AI-basierte Sicherheitsplattformen, Andere); Durch Bereitstellung (Cloud-basierte Sicherheit, On-Premise Security, Hybrid Security, SaaS Security Platforms, Others); Durch Anwendung (BFSI, Healthcare, Regierung, IT & Telecom, Retail, Manufacturing, Others); Durch Unternehmen Größe (Lar
Welche Regionen fahren den Markt für Vereinigtes Königreich Software Definierte Sicherheit Growth?
England ist immer noch eine der dominanten Regionen im Markt für Vereinigtes Königreich Software Definierte Sicherheit, zumindest so liest es insgesamt. London hat eine große Konzentration an Finanzinstituten, Cloud-Dienstleistern, Cyber Security-Anbietern und digitalen Infrastrukturbetreibern. Mit einer starken Regulierungsaufsicht von Finanzregulatoren und Datenschutzbehörden setzen Unternehmen weiterhin Geld in fortschrittlichere Cybersicherheitstechnologien ein. Auch gibt es diese reife Mischung aus verwalteten Sicherheitsanbietern, Cloud-Operatoren und Unternehmen Software Unternehmen, die einfach die regionale Führung stabil halten.
Schottland ist der zweitgrößte Beitrag zu Markteinnahmen, obwohl sich die Nachfragegeschichte von London unterscheidet. Anstatt meist finanziell angetrieben zu werden, wird Schottland von Energie, Versorgungsunternehmen, öffentlichen Dienstleistungen und industrieller Infrastruktur an Cybersicherheitsinvestitionen gebunden. In diesen Bereichen lehnen sich Organisationen hart an die operative Widerstandsfähigkeit und den Schutz wesentlicher, kritischer Infrastruktur ab. Das bedeutet eine stabile Nachfrage nach softwaredefinierten Sicherheitsplattformen. Außerdem zeigen die staatlich unterstützten digitalen Modernisierungsprogramme immer wieder auf und unterstützen die langfristige Markterweiterung
Wales sieht aus, als würde es am schnellsten wachsen. Die jüngsten Investitionen in digitale öffentliche Dienstleistungen, Smart-Infrastruktur-Projekte und technologieorientierte Geschäftsparks haben die Ausgaben für Cybersicherheit aufgestockt. Lokale Organisationen nutzen zunehmend Cloud-erste Betriebssystemmodelle, die dann frische Nachfrage nach Software-definierter Netzwerkschutz und Zero Trust Sicherheitsrahmen. Aus einem Investor- oder Lösungsanbieter-Winkel ist Wales ein attraktiver Wachstumspfad bis 2033, vor allem weil die Adoptionsraten noch niedriger sind als in den reiferen Regionen in Großbritannien.
Wer sind die Key Players im Markt für Vereinigtes Königreich Software Definierte Sicherheit und wie werden sie vervollständigt?
Die konkurrenzfähige Landschaft ist noch ziemlich mäßig konsolidiert, aber die Art und Weise, wie globale Cyber-Sicherheits-Anbieter nach Kunden gehen ist ziemlich gleich, Plattform Breite, KI-Funktionen, Cloud-Integrationen und verwaltete Sicherheitsdienste... So was. In letzter Zeit fühlt es sich an, als hätte der Wettbewerb sich von dem Verkauf von eigenständigen Sicherheitsprodukten und mehr zu vereinheitlichten Sicherheitsökosystemen bewegt, wo Networking, Identitätsschutz, Endpoint Security und Cloud Defense in einer Architektur zusammenleben. Und Sie können sehen, dass Anbieter härter auf Automatisierung und betriebliche Effizienz drängen, nicht nur Roh-Hardware-Performance.
Cisco zeichnet sich jedoch durch den Aufbau von Sicherheit direkt in die Netzwerkinfrastruktur sowie hybride Cloud-Umgebungen aus. Auch ihre jüngste Aufmerksamkeit auf die sichere KI-Infrastruktur und diese souveränen digitalen Infrastrukturlösungen verstärken die gesamte Positionierung mit Regierungskonten und größeren Unternehmen, auch wenn Budgets knapp werden.
Palo Alto Networks tritt mit AI-getriebenen Sicherheitsoperationen, Prisma SASE und den Cortex Automationsplattformen zusammen. Sie haben auch Partnerschaften mit britischen Behörden und Cloud-Anbietern, und das hilft ihnen, die Annahme in regulierten Branchen zu erweitern, wo Käufer neigen, ein wenig vorsichtig zu sein.
Fortinet lehnt sich in konvergente Vernetzung und Sicherheit, meist durch seine Security Fabric Architektur. Es ist eher eine strategische Zusammenarbeit mit Telekommunikationsanbietern und Managed Service-Partnern, die ihren Fußabdruck auf verteilte Unternehmensumgebungen ausdehnt, vor allem dort, wo Niederlassungen überall sind und Teams kurze Mitarbeiter sind.
Dann gibt es VMware von Broadcom, die sich auf private Cloud-Sicherheit und softwaredefinierte Infrastrukturstärken. Ihr Ökosystemansatz konzentriert sich auf die sichere Workload-Mobilität und die integrierte Cloud-Sicherheit über Hybrid-Setups. Es geht weniger um ein einziges Werkzeug, mehr um alles in Verbindung zu halten, was offensichtlich klingt, aber viele Anbieter tun es immer noch nicht sauber.
Warenbezeichnung
- Palo Alto Netzwerke
- Cisco Systems
- VMware
- Fortinet
- Check Point Software
- Zscaler
- Juniper Networks
- IBM
- Broadcom
- Microsoft
- Trend Micro
- Sophos
- Okta
- CrowdStrike
- Netzteil
Aktuelle Entwicklung Nachrichten
Im Mai 2026 hat Westcon-Comstor eine Partnerschaft mit Palo Alto Networks aufgenommen, um SASEvolution zu starten. Die Initiative bündelt Prisma SASE mit verwalteten Dienstleistungen und ermöglicht es britischen Unternehmen, die Einführung von softwaredefinierten Sicherheits- und Zero Trust-Architekturen durch vereinfachte Bereitstellungsmodelle zu beschleunigen.http://www.westconcomstor.com
Im Februar 2026 hat Palo Alto Networks seinen Erwerb von CyberArk Software abgeschlossen. Der Deal stärkte die identitätszentrierten Sicherheitsfunktionen innerhalb einheitlicher Software-definierter Sicherheitsplattformen und verbessert die Durchsetzung von Zero Trust für Unternehmen, die in hybriden Cloud-Umgebungen in Großbritannien tätig sind.http://www.facebook.com
Im Januar 2026 erwarb NEC Software Solutions Meganexus. Die Akquisition erweiterte das digitale Regierungs- und Justizsektor-Sicherheitssoftware-Portfolio der NEC und verstärkte die Nachfrage nach softwaredefinierten Sicherheitslösungen in der öffentlichen Infrastruktur des Vereinigten Königreichs.http://www.prolificnorth.co.uk
Welche strategischen Insights definieren die Zukunft des Markt für Vereinigtes Königreich Software Definierte Sicherheit?
Der Markt für Vereinigtes Königreich Software Definierte Sicherheit bewegt sich in Richtung dieser ziemlich hochautomatisierten, AI-fähigen Sicherheitsökosysteme, in denen Netzwerk-, Identitäts-, Cloud-Schutz- und Bedrohungsreaktionen über eine einheitliche Software-Plattform funktionieren. Diese Verschiebung wird durch Unternehmenswolkenmigration, Cyberangriffskomplexität, die immer weiter klettert, und dies muss auch AI-fähige digitale Infrastruktur sichern. Aber ein Risiko, das überstrichen wird, ist die Plattformkonzentration. Wenn Organisationen sich um eine kleinere Gruppe von integrierten Anbietern festigen, kann es zu betriebsschwächlichen Punkten führen, weil sie von begrenzten Ökosystemen abhängig sind, und sie neigt dazu, die Flexibilität der Beschaffung zu reduzieren.
Gleichzeitig gibt es eine Gelegenheit, die deutlicher auftaucht, wie AI-Sicherheits-Governance-Plattformen, die Enterprise AI-Modelle und autonome Agenten überwachen, validieren und schützen können. Dieses Segment ist noch in der frühen Phase, aber es ist wahrscheinlich strategisch wichtig, wie AI Rollouts erweitern. Für Marktteilnehmer ist der vernünftige Schritt, interoperable Architekturen und offene Integrationsrahmen zu betonen, so dass sie sich anpassen können, da sich die Sicherheitsanforderungen ändern, anstatt in nur einem Technologie-Ökosystem stecken bleiben.
Markt für Vereinigtes Königreich Software Definierte Sicherheit Bericht Segment
Nach Lösungstyp
- Softwaredefinierter Perimeter
- Netzwerk-Sicherheitssoftware
- Cloud-Sicherheitsplattformen
- Identität und Zugriffsmanagement
- Zero Trust Security
- KI-basierte Sicherheitsplattformen
- Sonstige
Durch die Bereitstellung
- Cloud-basierte Sicherheit
- Sicherheit vor Ort
- Hybride Sicherheit
- Sicherheitsplattformen von SaaS
- Sonstige
Anwendung
- BFSI
- Gesundheit
- Regierung
- IT & Telecom
- Einzelhandel
- Herstellung
- Sonstige
Nach Unternehmensgröße
- Große Unternehmen
- KMU
- Startups
- Sonstige
Häufig gestellte Fragen
Finden Sie schnelle Antworten auf die häufigsten Fragen.
Die erwartete britische Software Defined Security Market Größe für den Markt wird USD 5,31 Milliarden in 2033.\n.
Schlüsselsegmente für den United Kingdom Software Defined Security Market sind nach Lösungstyp (Software-definierte Perimeter, Netzwerk-Sicherheitssoftware, Cloud Security Platforms, Identity & Access Management, Zero Trust Security, AI-basierte Sicherheitsplattformen, Andere); durch Bereitstellung (Cloud-basierte Sicherheit, On-Premise Security, Hybrid Security, SaaS Security Platforms, Andere); durch Anwendung (BFSI, Healthcare, Regierung, IT & Telecom).
Major United Kingdom Software Defined Security Market Spieler sind Palo Alto Networks, Cisco Systems, VMware, Fortinet, Check Point Software, Zscaler, Juniper Networks, IBM, Broadcom, Microsoft, Trend Micro, Sophos, Okta, CrowdStrike, Netskope.
Die aktuelle britische Software Defined Security Market Größe ist USD 2,81 Billion in 2025.
Der United Kingdom Software Defined Security Market CAGR beträgt 8,29% von 2026 bis 2033.
- Palo Alto Netzwerke
- Cisco Systems
- VMware
- Fortinet
- Check Point Software
- Zscaler
- Juniper Networks
- IBM
- Broadcom
- Microsoft
- Trend Micro
- Sophos
- Okta
- CrowdStrike
- Netzteil
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Zuletzt veröffentlichte Berichte
-
Apr 2026
Markt für 3D Optisches Profil
3d optische profiler marktgröße, aktien- und analysebericht nach typ (desktop 3d optische profiler, und tragbare 3d optische profiler), durch technologie (konfokaltechnologie, weißlichtinterferenz), durch endverwendung industrie (hersteller, forschungseinrichtungen, automotive, aerospace und verteidigung, medizinische geräte und andere), und geographie (nordamerika, europa, asien-pazifik, mittelost und afrika)
-
Apr 2026
Markt für Depth Sensor
tiefensensor marktgröße, aktien- und analysebericht nach typ (infrarote tiefensensoren, zeit-of-flight (tof) sensoren, stereo vision sensoren, strukturierte lichtsensoren, ultraschall tiefensensoren), durch anwendung (automotive, robotik, gaming, unterhaltungselektronik, industrieautomatisierung, healthcare, security & monitoring, andere), durch endnutzer (automotivhersteller, consumer electronics, healthcare provider, industrieunternehmen, sicherheitsagenturen, gaming-unternehmen, robotik, robotik)
-
Apr 2026
Markt für Digitale Fertigung
digitaler fertigungsmarktgröße, aktien- und analysebericht nach komponenten (hardware, software und dienstleistungen), nach technologie (robotik, 3d-druck, internet der dinge (joint), u.a.), durch anwendung (automotive und transport, luft- und raumfahrt und verteidigung, unterhaltungselektronik, industriemaschinen, u.a.), durch prozessart (computer-basiertes design, computer-basierte simulation, computer 3d-visualisierung, analytik, u.a) und geographie (nordeuropa)
-
Apr 2026
Markt für Digital Visa Services
digital visa services market size, share & analysis report by type (individuelle reisende, gruppenreisende), durch anwendung (tourismus, geschäftsreisen, andere), und geographie (nordamerika, europa, asien-pazifik, mittelosten und afrika, süd- und zentralamerika), 2021 – 2031