
Markt für Secure Code Review PlattformenSummary:
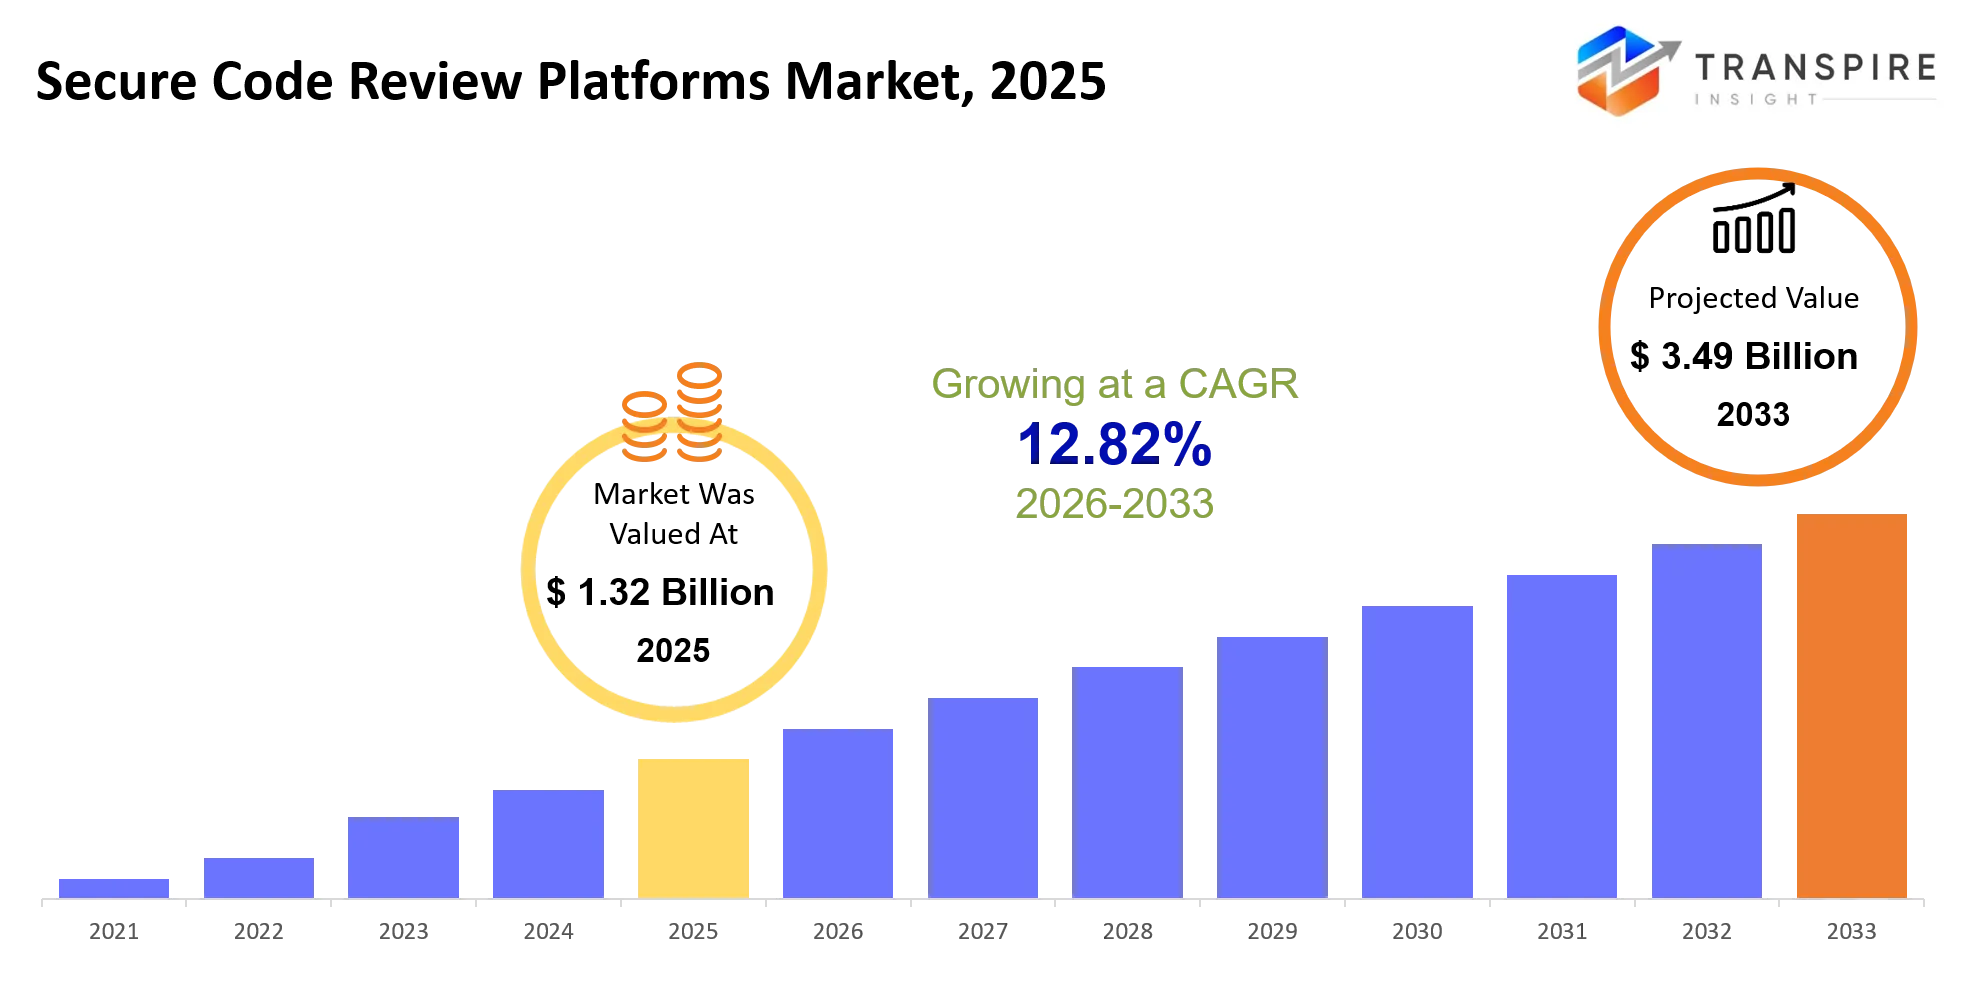
Nach der Transpire Insight Analysis wird der Markt für Secure Code Review Plattformensize im Jahr 2025 auf 1,32 Milliarden US-Dollar geschätzt und wird voraussichtlich bis 2033 auf 3,49 Milliarden US-Dollar steigen und von 2026 bis 2033 auf einem CAGR von 12,82% wachsen.
sichere Code-Review-Plattformen helfen dev-Teams, um App-Code-Sicherheitsfehler zu identifizieren, bevor es Schiffe. Die Plattformen haben Sicherheit in Repositories, IDEs und kontinuierliche Integration/kontinuierliche Lieferprozesse eingeprägt, anstatt sich auf Audits in den letzten Lieferphasen zu verlassen. In den letzten drei bis fünf Jahren hat sich der Markt von der regelbasierten statischen Abtastung gereift, um jetzt AI-gestützte, kontextbezogene Bewertungen, die Ergebnisse priorisieren können, die Schwere und Risiken von Sicherheitslücken erklären und Abhilfemaßnahmen empfehlen. Der strukturelle Wandel auf dem Markt bedeutet, dass dies eine Konvergenz der Sicherheitstests, des Abflusses und der AI-basierten Generation ist. Ein relevanter direkter Auslöser ist die schnell wachsende Versorgung mit AI-generierten Code, davon 45% ausgefallene Sicherheitstests und präsentierten OWASP Top 10 Schwachstellen in der 2025-Analyse, Veracode bemerkte. Insgesamt wird das Wachstum durch eine ursächliche Beziehung getrieben: schnellere AI-gestützte Entwicklung treibt mehr Code, mehr ungetestete Risiken und damit die Notwendigkeit für Unternehmen, sichere Bewertungen früher im Software-Lebenszyklus zu automatisieren.
Markt für Secure Code Review PlattformenSize & Wettervorhersage:
- Marktgröße 2025: USD 1.32 Milliarden
- Voraussichtlicher Marktwert (2033): USD 3.49 Milliarden
- Prognose CAGR (2026–2033): 12,82%
- Leitregion 2025: Nordamerika
- Schnellste Anbauregion: Asia Pacific
- Key Company Profiles: Epic Systems, Oracle Health, MEDITECH, Veradigm, eClinicalWorks, NextGen Healthcare, athenahealth, GE Health Care, Siemens Healthineers, Philips, Allscripts, CPSI, Greenway Health, InterSystems, Tietoevry.
Key Markt für Secure Code Review PlattformenInsights:
Der Markt verlagert sich von einem eigenständigen Sicherheits-Scan-Tool auf eine integrierte, AI-powered sichere Entwicklungsplattform, die Erkennung, Priorisierung und Abhilfe integriert. Der neue Wettbewerbsvorteil besteht darin, die Entwicklerreibung zu minimieren, die Compliancebereitschaft zu demonstrieren und AI-generierten Code zu gewährleisten.
- Die statischen Anwendungssicherheitstests belaufen sich auf 36,8 % der Überprüfungsanforderungen, und das Portfolio von Synopsys' Fortify wächst mit der Enterprise-Skala SAST und der Analyse der Softwarezusammensetzung.
- AI-assisted review ist 11% des Marktes und wächst mit 20,4% CAGR, mit Sonar konzentriert sich auf AI Code Assurance und automatisierte Abhilfe.
- Cloud-Bereitstellung ist das bevorzugte Adoptionsmodell, und GitHub hat Sicherheitskontrollen direkt in Entwickler-Repositories und Pull-Request-Workflows integriert.
- GitLab beschäftigt sich mit einem integrierten DevSecOps-Ansatz, der sich mit seiner umfassenden Quellcode-Management-, CI/CD-, Abhängigkeits-Scanning- und Sicherheitspolitik-Fähigkeiten auszeichnet.
- Checkmarx unterscheidet sich durch seine Anwendungssicherheitsinnovation, die Kontext-Code-Analyse und Entwickler-zentrierte Sanierung umfasst.
- Das Geschäftsmodell von Veracode ist ein Managed-Service- und Risikoprioritisierungsansatz, um Unternehmen zu helfen, die Scan-Ergebnisse in handlungsfähige Sanierungsprogramme umzusetzen.
- Snyk und Black Duck sorgen für die Sicherheit von Lieferketten mit Abhängigkeitsinformationen, Open-Source-Risikosicht und Entwickler-Workflow-Integration.
- Mend.io fährt neue Sprachen und Schwachstellen aus: Im Oktober 2026 erweiterte sie ihre SAST-Berichterstattung, um die Erkennung von empfindlich-cookie und extern kontrollierten kritisch-state-data Risiken in Python und Java.
- Secure Code Warrior steht im Fokus auf Verhaltensänderungen: Es verbindet Erkenntnisse aus Fortify, Black Duck und Snyk mit einer sprachspezifischen Sicherheitscodierung.
Was sind die Key Drivers, Restraints und Möglichkeiten im Secure Code Review Platforms Market?
Fahrer:
Der Hauptwachstumstreiber ist die Beschleunigung der AI-gestützten Software-Entwicklung, die Code-Ausgang erhöht und Druck auf Sicherheitsteams, um Änderungen zu überprüfen, ohne zu verlangsamen Releases. Automatisierte Pull-Request-Checks, Sicherheitspriorisierung und vorgeschlagene Fixes helfen Entwicklern, Probleme früher zu lösen, wodurch teure Post-Release-Remediation reduziert. Das US National Institute of Standards and Technology's Entwurf der Aktualisierung seiner Secure SoftwareEntwicklungsrahmen verstärkte die Bedeutung strukturierter Software-Sicherheitspraktiken. Dies unterstützt die Übernahme von Organisationen, die wiederholbare, auditierbare Überprüfungsprozesse suchen.
Zurückhaltung:
Integrationskomplexität bleibt eine bedeutende Barriere. Große Unternehmen arbeiten oft mehrere Repositories, Legacy-Anwendungen, Programmiersprachen und Entwicklungspipelines, wodurch konsequente politische Durchsetzung schwierig. Falsche positive und wenig kontextualisierte Erkenntnisse verbrauchen auch Entwicklerzeit, während Lizenz-, Infrastruktur- und spezialisierte Personalkosten kleinere Unternehmen entmutigen können. Diese Probleme bestehen weiterhin, weil Sicherheitstools Anwendungsarchitektur und Geschäftskontext verstehen müssen, nicht nur Fahnen verdächtige Codemuster.
Möglichkeit:
KI-gestützte Abhilfe, private Bereitstellungen und Software Supply-Chain Governance bieten erhebliche Chancen. Zum Beispiel können Organisationen, die europäische Kunden bedienen, in die Überprüfung investieren Plattformendie Sicherheitsaufzeichnungen, Dokumentbehebungsentscheidungen aufrecht erhalten und Ergebnisse mit Berichten über die Arbeitsabläufe nach den Änderungen des EU Cyber Resilience Act verbinden. Anbieter, die erläuternde Ergebnisse, politische Kontrollen und Integrationen mit bestehenden Entwicklertools kombinieren, können die Unternehmensannahme verbessern und wiederkehrende Einnahmen durch erstklassige Sicherheitsfunktionen generieren und verwaltet Dienstleistungen.
Was hat die Auswirkungen von künstlicher Intelligenz auf den Secure Code Review Platforms Markt?
AI verschiebt sichere Code-Review von einem fortgeschrittenen Muster-Spieler zu einer ausgeklügelten Schicht der Entscheidungsunterstützung. Automatisierungsmodelle werden bereits verwendet, um Pull-Anfragen zu überprüfen, verletzliche Codierungspfade zu erkennen, Schwere zu klassifizieren und Patches innerhalb von Entwickler-Tooling-ein Trend weiter unterstrichen von Sonars 2025 Ankündigung von AI Code Assurance und AI Code Fix für Ein-Klick-Remediation. KI-Modelle, die Codes abbilden, verändern Ereignisse gegen historische Schwachstellen, Abhängigkeitsbedrohungen, Laufzeitintelligenz und Aktorenverhalten, ermöglichen eine Priorisierung von "wahrscheinlich-zu-be-exploitierten" Problemen. Operationell reduziert es die Notwendigkeit der manuellen Triaging, verkürzt die Abhilfe-Lebenszyklen und ermöglicht Sicherheitsteams, die Überprüfung über große Repo-Anlagen und kontinuierliche Lieferung Pipelines zu skalieren. Die Auswirkungen werden verstärkt durch die Verblendung des Codes aus KI. Veracodes Forschung fand heraus, dass 45% seiner Sample-Satz von AI-schriftlichen Code seine Scan-Checks versagten, wodurch ein absolutes Imperativ für die Validierung der maschinell autorisierten Logik geschaffen wurde. AI hat jedoch die Genauigkeitslücke nicht vollständig gelöst. Falsche Positive, Unfähigkeit, Geschäftslogik-Defekte zu erkennen, enge Sichtbarkeit in riesige Legacy-Codebases, und die Kosten für die Aufrechterhaltung, Patching und Tooling-up-Modelle mit bestehenden DevSecOps-Infrastruktur weiterhin ziehen für Unternehmensaufnahmen. Daher sehen wir den Markt Gravitation zu hybriden Workflows: wo KI die Initialzündung beschleunigt und der Mensch die Auswirkungen validiert.
Im März 2026 startete Snyk seine neue Agent Security Lösung und kündigte die allgemeine Verfügbarkeit von Snyk Evo AI-SPM an. Dieser Einsatz regelt autonome Codiermittel von der Entwicklung über die Produktion und verwandelt die KI-Politik in durchsetzbare Kontrollen im gesamten Lebenszyklus.
http://snyk.io/news/snyk-launches-agent-security-solution/
Key Markt für Secure Code Review PlattformenTrends:
Der Markt geht auf Sicherheitssysteme, die immer während der Lieferung laufen, nicht als eigenständige Scanwerkzeuge. Kontextgenauigkeit, automatisierte Abhilfe und Governance von menschgeschriebenen und AI-generierten Code werden zu Schlüsselfaktoren bei der Wettbewerbsdifferenzierung.
- Der Einsatz von AI-assisted Review hat sich von 22% der Entwickler im Jahr 2024 auf 47% im Jahr 2025 erhöht und ist jetzt Teil ihres Standard-Workflows.
- Anbieter integrieren SAST, SCA, Geheimnisseerkennung und Abhilfe in eine einzige Anwendungssicherheitsplattform.
- KI-generierter Code generiert eine neue Überprüfungskategorie, um maschinengeschriebene Logik zu validieren und sicherzustellen, dass keine unsicheren Vorgaben vorliegen.
- Findings werden zu einem standardmäßigen Teil des Workflows des Entwicklers, nicht nur ein Teil eines Security Dashboards.
- Da Teams nach handlungsfähigen, kontextreichen Ergebnissen suchen, entsteht falsches positives Management als wachsende Kaufpriorität.
- Regulatorische Kräfte zwingen die Anbieter dazu, die Nachfrage nach Audit-Strecken, Sicherheits-Handling-Dokumentation und Dokumentation der sicheren Entwicklung zu erfüllen.
- Die EU Cyber Resilienz Act treibt Abhängigkeits- und Sicherheitsüberprüfungsanforderungen an.
- Unternehmen ordnen Code Schwachstellen mit Cloud-, Laufzeit- und API-Kontext zu prioritären Schwachstellen zusammen, die ausgenutzt werden können.
- Automatisierte Vorschläge für Fixes ändern die Erwartungen für Käufer von der Erkennung auf messbare Abhilfeergebnisse.
Markt für Secure Code Review PlattformenSegmentation
Mit Angebot:
Software bleibt der Kernumsatz des Marktes, da Unternehmen in Scan-Engines, Entwickler-Plugins und Policy-Module investieren, die mit Repositories und CI/CD-Pipelines integriert sind. Dienstleistungen, Beratung, Managed Review, Integration, Unterstützung und Schulung ergänzen diese Tools, indem Unternehmen dabei helfen, Erkennungsregeln zu konfigurieren, Verwundbarkeiten zu vermeiden und Compliance-Beweise zu erhalten. Da die Sicherheitsanforderungen komplexer werden, wird der Einkauf von eigenständigen Software-Bereitstellungen auf wiederkehrende Service-Kontrakte umgestellt, die eine kontinuierliche Überwachung, Implementierungskompetenz und eine laufende Sicherheitsoptimierung bieten.
Nach Bewertungsart:
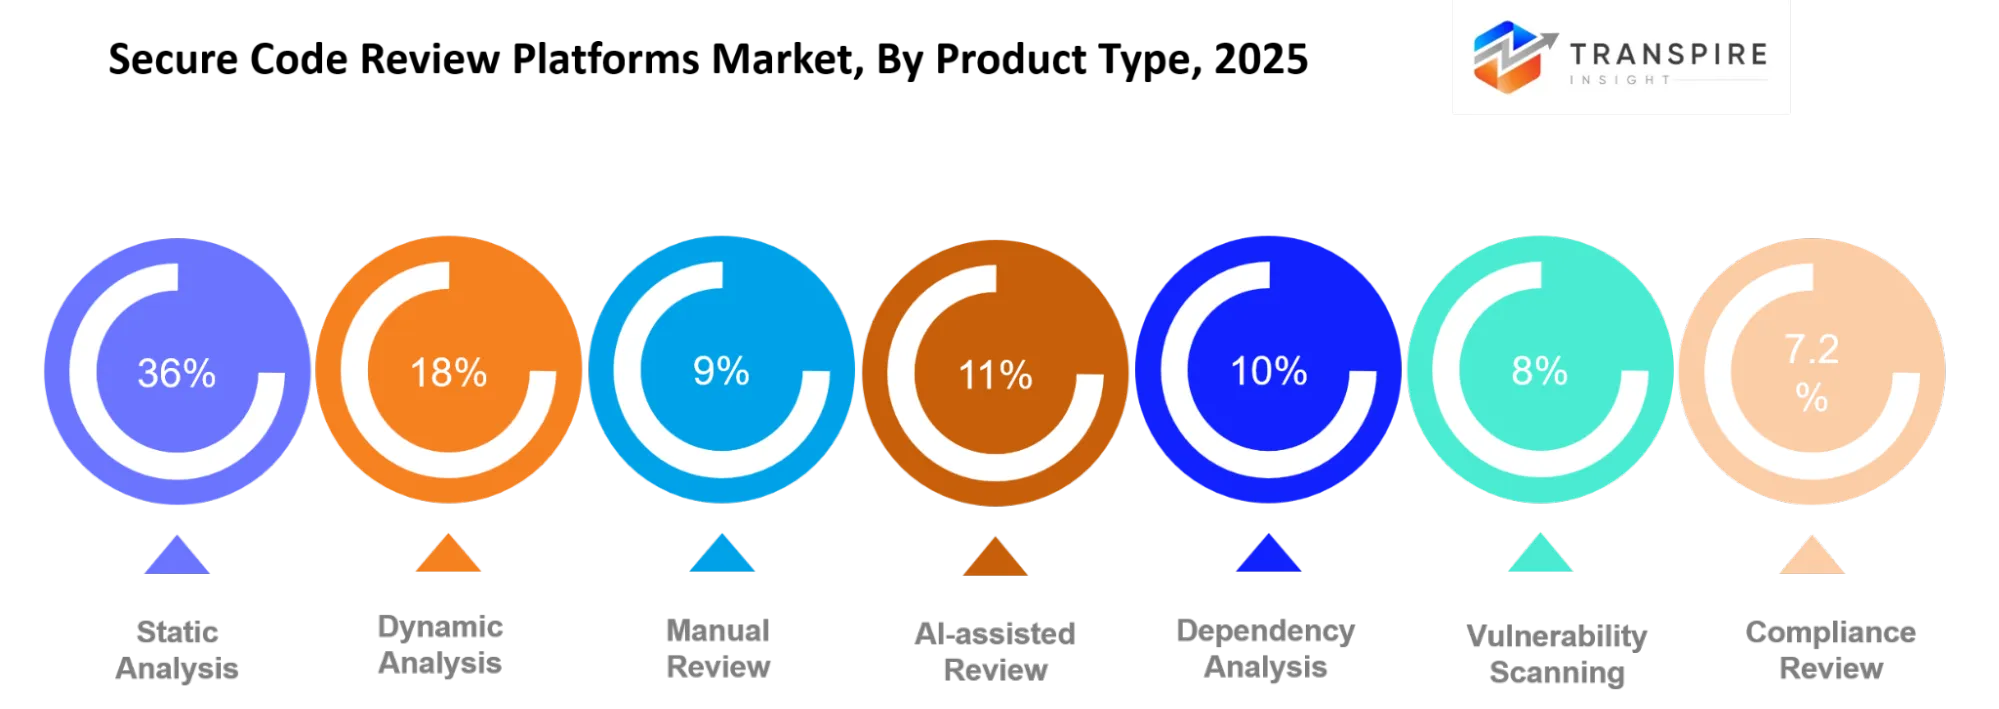
Bei statischen Applikationssicherheitstests (SAST), die die Liste bei 36,8% abdeckt, werden Codelücken erkannt, bevor die App läuft, um DevSecOps-Prozesse und Compliance-Audits zu erleichtern. Für 18% wird die dynamische Analyse verwendet, um zu überprüfen, ob die App läuft. Die manuelle Überprüfung spielt eine Rolle für 9%, immer noch nützlich für komplexere geschäftslogische Fehler; AI-assisted Review beläuft sich auf 11% und wird mit einem CAGR von 20,4% wachsen, zum Teil dank kontextueller Analyse, automatisierter Triage und Abhilfeführung. Die Abhängigkeitsanalyse macht 10%, die Schwachstelle Scannen 8%, die Compliance-Review 4%, und alles andere 3.2%, zum Teil wegen mehr Aufmerksamkeit auf die Software Supply-Chain-Sicherheit und Auditbereitschaft.
Durch die Bereitstellung:
Statische Anwendungssicherheitstests führen mit 36,8%, weil sie den Quellcode früh im Entwicklungszyklus inspizieren, vor der Einführung, so dass es für DevSecOps und Compliance-getriebene Branchen gut geeignet ist. Dynamische Analyse hält 18% durch die Validierung von laufenden Anwendungen, während die manuelle Überprüfung 9% ausmacht und für die Identifizierung komplexer geschäftslogischer Risiken unerlässlich bleibt. AI-assisted review, mit 11%, ist die am schnellsten bewegende Kategorie mit einem 20,4% CAGR, unterstützt durch automatisierte Triage, kontextuelle Analyse und Abhilfeführung. Die Abhängigkeitsanalyse stellt 10%, die Schwachstelle Scannen 8%, Compliance-Review 4% und andere 3.2% dar, was den wachsenden Fokus auf die Versorgungs-Kettensicherheit und Auditbereitschaft widerspiegelt.
Nach Unternehmensgröße:
Große Unternehmen bleiben die Haupteinnahmen, da komplexe Anwendungsportfolios, regulatorische Exposition und umfangreiche Entwicklungsteams zentrale Sicherheitskontrollen erfordern. KMU und Startups übernehmen zunehmend SaaS-Plattformen, da niedrigere Kosten und automatisierte Bewertungen die Abhängigkeit von hausinternen Anwendungssicherheitsspezialisten verringern. Finanzinstitute priorisieren den Schutz sensibler Transaktionen, während Technologieunternehmen eine kontinuierliche Codevalidierung benötigen. Regierungsorganisationen investieren auch in sichere Entwicklungsprozesse, um die Rechenschaftspflicht zu stärken, kritische Systeme zu schützen und die geltenden Cybersicherheitsanforderungen zu erfüllen.
Durch Anwendung:
Web-Anwendungen und APIs bleiben wichtige Adoptionsbereiche, da Organisationen digitale Dienste, vernetzte Plattformen und maschinelle Kommunikation erweitern. Mobile Anwendungen und Cloud-Anwendungen erfordern kontinuierliche Tests, da häufige Releases neue Schwachstellen einführen. Enterprise-Software profitiert von einer zentralisierten Überprüfung über vernetzte Business-Systeme, während Embedded-Software-Sicherheit gewinnt an Bedeutung in vernetzten Geräten und Industrieprodukten. DevOps-Integration ermöglicht eine frühere Erkennung während der Entwicklung. Das EU Cyber Resilience Act stärkt die Anreize für Hersteller, Schwachstellen in vernetzten Produkten und deren Softwarelebenszyklen zu verwalten.
Nach Sprache:
Java, JavaScript, Python, C/C++ und C# bleiben wichtig, weil sie Unternehmensanwendungen, Webdienste, Cloud-Plattformen und Embedded-Systeme unterstützen. Die Python-Adoption profitiert von der KI- und Datentechnik, während JavaScript für die Webentwicklung unerlässlich bleibt. C/C++ erfordert weiterhin eine spezialisierte Analyse, da sich die Schwachstellen der Speichersicherheit auf die Sicherheit im Bereich Automotive, Industrial und Connected-Device auswirken können. Go gewinnt in der Cloud-Native-Infrastruktur Relevanz, während Ruby Anwendungs-Entwicklungs-Anwendungen behält. Die umfassendere Sprachabdeckung hilft Unternehmen, einheitliche Sicherheitspolitiken in verschiedenen Repositorien und Entwicklungsumgebungen anzuwenden.
Was sind die Key Use Cases, die den Secure Code Review Platforms Market antreiben?
Der primäre Anwendungsfall ist die Vorab-Release-Verwundbarkeitserkennung durch statische Analyse, die führende Überprüfungskategorie bei 36,8%. Teams scannen Quellcode und ziehen Anfragen nach Injektionsfehlern, unsichere Authentifizierung, exponierte Geheimnisse und unsichere Kodierungsmuster vor der Bereitstellung, reduzieren Abhilfekosten.
Erweiterungsanwendungen umfassen API-Sicherheit, mobile Anwendungstests, Cloud-native Entwicklung und Abhängigkeitsvalidierung. BFSI und Gesundheitsorganisationen nutzen diese Fähigkeiten, um die Kontrolle über sensible Daten zu stärken, während Technologieunternehmen Bewertungen in CI/CD-Pipelines einführten, um die Freisetzungsgeschwindigkeit zu erhalten.
Zu den Emerging Use Cases gehören die Sicherheitsvalidierung von AI-generierten Code, die automatisierte Patch-Verifikation und die Governance von autonomen Codierern. Diese Workflows helfen Organisationen, risikobehaftete Änderungen zu identifizieren, genehmigte Kodierungsrichtlinien durchzusetzen und Beweise für Audits beizubehalten, da die Softwareproduktion zunehmend automatisiert wird.
| Bericht Metriken | Details |
| Marktgrößenwert 2025 | USD 1.32 Milliarden |
| Marktgrößenwert 2026 | USD 1.5 Milliarden |
| Umsatzprognose 2033 | USD 3.49 Milliarden |
| Wachstumsrate | CAGR von 12,82% von 2026 bis 2033 |
| Basisjahr | 2025 |
| Historische Daten | 2021 - 2024 |
| Vorausschätzungszeitraum | 2026 - 2033 |
| Berichterstattung | Umsatzprognose, Wettbewerbslandschaft, Wachstumsfaktoren und Trends |
| Regionaler Geltungsbereich | Vereinigte Staaten; Kanada; Mexiko; Vereinigtes Königreich; Deutschland; Frankreich; Italien; Spanien; Dänemark; Schweden; Norwegen; China; Japan; Indien; Australien; Südkorea; Thailand; Brasilien; Südafrika; Saudi-Arabien; Vereinigte Arabische Emirate |
| Schlüsselunternehmen profiliert | Synopsy, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, Secure Code Warrior, Mend.io, Black Duck, Invicti, OpenText |
| Anwendungsbereich | Freier Bericht Anpassung (Land, Region & Segment Bereich). Verfügbare kundenspezifische Kaufoptionen, um Ihren genauen Forschungsanforderungen gerecht zu werden. |
| Bericht Segmentierung | Durch das Angebot (Software, Services, Plattformen, Consulting, Managed Services, Integration, Support, Training); Durch Review-Typ (Static Analysis, Dynamic Analysis, Manual Review, AI-assisted Review, Dependency Analysis, Vulnerability Scanning, Compliance Review, Andere); durch Bereitstellung (Cloud, On-Premise, Hybrid, SaaS, Private Cloud, Public Cloud, Hosted, Andere); |
Welche Regionen fahren den Markt für Secure Code Review PlattformenGrowth?
Nordamerika ist ein historisch dominanter Markt, der 43,5% des Marktanteils ausmacht, der von seiner großen Anzahl an Software-Anbietern, Cloud-Native-Unternehmen und hoch regulierten Finanz- und Gesundheitseinrichtungen angetrieben wird. Gut finanzierte Cybersecurity-Programme, reife DevSecOps-Ansätze und Anforderungen von Unternehmenskaufzyklen machen eine sichere Code-Review ein natürliches Tor in der Software-Entwicklung Prozess. Nordamerika profitiert von der führenden Security-Anbieter-Community und den ersten Movern auf AI-assisted Codierung, wodurch die Notwendigkeit einer automatisierten Sicherheitslückenerkennung, automatisierter Abhilfe und laufender Softwaresicherheit geschaffen wird.
Im Februar 2026 startete Anthropic Claude Code Security. Dieses Produkt-Start stellt spezialisierte Anwendungssicherheitsfunktionen in den Entwicklungs-Lebenszyklus vor und nutzt seinen Claude 4.6 Rahmen, um die Produktionsumgebungen autonom zu scannen.
http://www.mindfort.ai/blog/best-code-security-tools
Europa macht 28% des Marktes aus, wo die Nachfrage mehr durch regulatorische Rechenschaftspflicht und die Steuerung von Software-Versorgungsketten als durch den Vorteil der Technologieausgaben Nordamerikas angetrieben wird. Das Cyber Resilience Act der Europäischen Union und der NIS2-Framework validieren den Fokus auf Sicherheitsmanagement, sichere Entwicklung und nachweisbare Sanierung. Finanzdienstleistungen, Fertigungs- und Unternehmenssoftwareunternehmen verlangen immer mehr Beweise dafür, dass Sicherheitsfragen aktiv erkannt und korrigiert werden, was die regelmäßige Nachfrage nach Plattformen unterstützt, um Audit-Strecken, verwaltete Bereitstellung und Integration in aktuelle Governance-Prozesse bereitzustellen.
Im Oktober 2026 startete die EU-geförderte Initiative SECURE ihren zweiten Kaskadenfinanzierungsruf, der Zuschüsse in Höhe von 11,5 Mio. € zur Unterstützung der europäischen Klein-, Klein- und Mittelbetriebe (KMU) zur Anpassung an die regulatorischen Anforderungen des Cyber Resilience Act der Europäischen Union bereitstellte.
Der Asien-Pazifik-Markt trägt 22% bei und wird mit einem CAGR von 19,2%, dem am schnellsten wachsenden Markt weltweit, wachsen. Eine verstärkte Übernahme von Software-Outsourcing, Migration in die Cloud, digitales Banking und AI-assisted-Entwicklung treibt größere Mengen an Code, die eine Sicherheitsüberprüfung erfordern. Länder wie Indien, Japan, Südkorea und Australien haben das Potenzial, diese Technologie zu übernehmen, da Organisationen ihre Anwendungssicherheitsfunktion zur Unterstützung von Kunden aufbauen. Anbieter, die erschwingliche Bereitstellungsoptionen, lokalisiertes Handhalten und Scale-up AI-assisted Review bieten können, werden die Bedürfnisse von wachsenden Entwickler-Teams und Unternehmen, die digital-first.
In Im Oktober 2026 unterzeichnete HCLTech eine Premier-Partnerschaft mit Anthropic, um eine engagierte Anthropic Business Unit zu etablieren und Claude und Claude Code in ihre Software-Engineering-Systeme zu integrieren.
Wer sind die Key Player im Secure Code Review Platforms Market und wie konkurrieren sie?
Das Paradigma wechselt von der Scannergenauigkeit auf den Workflow-Besitz. Anbieter konkurrieren um die Standard-Sicherheitsschicht in Repositories, IDEs und CI/CD-Pipelines. Und die Anbieter konsolidieren die Fähigkeit, alles zu tun, mit SAST, Software-Kompositionsanalyse, Geheimnisseerkennung und sogar Entfernung, in eine einzige, allumfassende Anwendungssicherheitsplattform.
Enterprise-Plattform-Ansatz, betont die statischen Analysestärken von Fortify, die Fähigkeit, einen regulierten großformatigen Software-Fußabdruck zu unterstützen. Checkmarx: Innovation in der entwicklungszentrierten Anwendungssicherheit, die Nutzung von kontextuellen Analyse- und Sanierungshinweisen zur Verringerung der Reibung in schnelllebigen Ingenieurorganisationen. Veracode: Verwaltete Anwendungssicherheit und Risikopriorisierung, die es ermöglicht, die Ergebnisse über das Scannen und Reporting hinaus zu erweitern, um Unternehmen bei der operativen Analyse von Ergebnissen zu helfen. GitHub vs. Git Lab - Wettbewerb zwischen Plattformintegration: GitHub verkörpert die Sicherheit in die weltweit größte Entwickler-Community-Kooperationsplattform, während Git Lab eine Plattform für alle DevSecOps-Tools nutzt, um die Tool-Sprawl zu reduzieren. Snyk, Black Duck und Mend.io konzentrieren sich auf den Open Source- und Supply-Chain-Bereich, wo Abhängigkeitsrisiko und Lizenzsicht wichtig sind. Sonar und Semgrep konzentrieren sich auf eine kostengünstige, Entwickler-erste Adoption; Contrast Security hat eine unverwechselbare Laufzeit-Anwendung Self-Protection-Funktion; Secure Code Warrior verwendet Training-led Prävention, um mit Scanner-Ergebnisse zu verbinden.
Die wichtigsten Spieler sind:
- Synopsien
- Checkmarx
- Veracode
- Ich weiß nicht.
- GitHub
- Snyk
- Sonar
- Semgrep
- Festung
- Gegenseitige Sicherheit
- Sicherer Code Krieger
- Mend.io
- Schwarzer Schwanz
- Invicity
- OpenText
Aktuelle Entwicklung Nachrichten
Im September 2026 startete Qodo seine Agentic Toolbox, eine Suite mit KI-Agenten-Tools, um unabhängige Code-Review und Governance in AI-gestützte Entwicklungs-Workflows zu integrieren. Der Start ermöglicht Ingenieurteams, Code-Änderungen vor Zuganfragen zu bewerten, potenzielle Risiken zu identifizieren, organisatorische Kodierungsstandards durchzusetzen und im Entwicklungsprozess frühere Überprüfungsergebnisse anzusprechen.
http://finance.yahoo.com/technology/ai/articles/qodo-launches-first-agent-130000467.html
Im Mai 2026 erwarb Sonar Gitar, eine KI-Native Code-Review-Plattform, um die automatisierte Code-Review mit seinen Code-Verifikationsfunktionen zu integrieren. Die Akquisition stärkt die kontinuierliche Codequalität und Sicherheitsüberprüfungen und hilft Entwicklungsteams dabei, Schwachstellen im AI-generierten Code früher im Software-Entwicklungs-Lebenszyklus zu identifizieren und zu beheben.
http://www.sonarsource.com/company/press-releases/sonar-acquires-gitar/
Im September 2026 erweiterte Carahsoft Technology Corp. seine Partnerschaft mit Sonar. Diese Verteilungsausrichtung skaliert die kommerzielle Verfügbarkeit der SonarQube-Validierungsplattform auf nordamerikanischen Märkten und ermöglicht Unternehmensteams, die Null-Trust-Code-Verifikation durchzusetzen und Sicherheitsrisiken innerhalb von agentischen Entwicklungs-Workflows zu beinhalten.
Welche strategischen Insights definieren die Zukunft des Secure Code Review Platforms Market?
Der Markt entwickelt sich zu einem neuen Paradigma der sicheren Entwicklungsicherung - mit Plattformen, die durch verifizierte, reduzierte Sicherheitsarbeit und audit-ready Beweise für menschliche und AI-Codierung bewertet werden. Die inhärente Gefahr fällt ohne den richtigen Kontext in die Werkzeughaltung zurück - mit Unternehmen, die mehr Scanner hinzufügen, die Alarmermüdung, doppelte Befunde und Schlupffreigaben verursachen. Wir gewinnen keine besseren Sicherheitsergebnisse. Die AI-Code-Versicherung bietet jedoch eine neue Möglichkeit für Anbieter, zuversichtlich AI-generierten Code zu prüfen, Risikoinhaber zuzuordnen und sichere Abhilfe zu automatisieren. Da KI-Coding-Tools die Softwareentwicklung beschleunigen, benötigen Unternehmen vertrauenswürdige Kontrollen, die Geschwindigkeit und Produktivität beibehalten, aber Sicherheit bewahren und sogar das Risiko reduzieren. Plattform-Anbieter sollten sich auf eine tiefe Integration mit Entwickler-Workflows, eine verbesserte falsche positive Beseitigung und klare Sanierungs-Auditpfade konzentrieren. Unternehmen Käufer sollten überprüfte Ergebnisse wie zeit-zu-vermittelnde und leicht-zu-Track-Verbesserungen bei exponierten Risiken und Produktivität berücksichtigen. Die auf das EU Cyber Resilience Act ausgerichteten Beweise geben zusätzlichen Plattformen eine Herausforderung für die Wertigkeit. Die Anbieter, die Automatisierung, Kontext und Governance sicher kombinieren, haben eine bessere Chance auf langfristigen Unternehmenserfolg.
Schlüsselsegmente sind:
Durch Angebot
- Software
- Dienstleistungen
- Plattformen
- Beratung
- Managed Services
- Integration
- Unterstützung
- Ausbildung
Typ der Bewertung
- Strategische Analyse
- Dynamische Analyse
- Zurück zur Übersicht
- AI-assisted Review
- Abhängigkeitsanalyse
- Schwachstelle Scannen
- Überprüfung der Einhaltung der Vorschriften
- Sonstige
Durch die Bereitstellung
- Cloud
- Vorkommnisse
- Hybrid, SaaS
- Private Cloud
- Public Cloud
- Gehostet
- Sonstige
Nach Unternehmensgröße
- Große Unternehmen
- KMU
- Startups
- Mittelgroß
- Regierung
- Finanzinstitute
- Technologieunternehmen
- Sonstige
Anwendung
- Webanwendungen
- Mobile Anwendungen
- APIs
- Cloud-Anwendungen
- Software für Unternehmen
- Software für die Zukunft
- DevOs
- Sonstige
Von der Sprache
- Java
- Python
- JavaScript
- C++
- C.
- Los!
- Rubin
- Sonstige
Von Ende Benutzer
- BFSI
- IT & Telecom
- Gesundheit
- Regierung
- Einzelhandel
- Herstellung
- Medien
- Sonstige
Häufig gestellte Fragen
Finden Sie schnelle Antworten auf die häufigsten Fragen.
The secure code review platforms market size was valued at USD 1.32 billion in 2025 and is poised to reach USD 3.49 billion by 2033, expanding at a 12.82% CAGR
Key segments for the secure code review platforms market are By Offering (Software, Services, Platforms, Consulting, Managed Services, Integration, Support, Training); By Review Type (Static Analysis, Dynamic Analysis, Manual Review, AI-assisted Review, Dependency Analysis, Vulnerability Scanning, Compliance Review, Others); By Deployment (Cloud, On-premise, Hybrid, SaaS, Private Cloud, Public Cloud, Hosted, Others); By Enterprise Size (Large Enterprises, SMEs, Startups, Mid-sized, Government, Financial Institutions, Technology Companies, Others); By Application (Web Applications, Mobile Applications, APIs, Cloud Applications, Enterprise Software, Embedded Software, DevOps, Others); By Language (Java, Python, JavaScript, C/C++, C#, Go, Ruby, Others); By End User (BFSI, IT & Telecom, Healthcare, Government, Retail, Manufacturing, Media, Others).
Growth is primarily driven by AI-assisted software development, rising cybersecurity threats, DevSecOps adoption, stricter regulatory requirements, and increasing demand for automated vulnerability detection and remediation.
The market is led by major manufacturers, including Synopsys, Checkmarx, Veracode, GitLab, GitHub, Snyk, Sonar, Semgrep, Fortify, Contrast Security, Secure Code Warrior, Mend.io, Black Duck, Invicti, and OpenText.
North America dominates with a 43.5% share, supported by strong cybersecurity spending, mature DevSecOps adoption, established technology vendors, and stringent enterprise security requirements.
Key opportunities include AI-powered code review, automated remediation, software supply-chain security, managed security services, and compliance-focused solutions.
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Zuletzt veröffentlichte Berichte
-
Apr 2026
Markt für 3D Optisches Profil
3d optische profiler marktgröße, aktien- und analysebericht nach typ (desktop 3d optische profiler, und tragbare 3d optische profiler), durch technologie (konfokaltechnologie, weißlichtinterferenz), durch endverwendung industrie (hersteller, forschungseinrichtungen, automotive, aerospace und verteidigung, medizinische geräte und andere), und geographie (nordamerika, europa, asien-pazifik, mittelost und afrika)
-
Apr 2026
Markt für Depth Sensor
tiefensensor marktgröße, aktien- und analysebericht nach typ (infrarote tiefensensoren, zeit-of-flight (tof) sensoren, stereo vision sensoren, strukturierte lichtsensoren, ultraschall tiefensensoren), durch anwendung (automotive, robotik, gaming, unterhaltungselektronik, industrieautomatisierung, healthcare, security & monitoring, andere), durch endnutzer (automotivhersteller, consumer electronics, healthcare provider, industrieunternehmen, sicherheitsagenturen, gaming-unternehmen, robotik, robotik)
-
Apr 2026
Markt für Digitale Fertigung
digitaler fertigungsmarktgröße, aktien- und analysebericht nach komponenten (hardware, software und dienstleistungen), nach technologie (robotik, 3d-druck, internet der dinge (joint), u.a.), durch anwendung (automotive und transport, luft- und raumfahrt und verteidigung, unterhaltungselektronik, industriemaschinen, u.a.), durch prozessart (computer-basiertes design, computer-basierte simulation, computer 3d-visualisierung, analytik, u.a) und geographie (nordeuropa)
-
Apr 2026
Markt für Digital Visa Services
digital visa services market size, share & analysis report by type (individuelle reisende, gruppenreisende), durch anwendung (tourismus, geschäftsreisen, andere), und geographie (nordamerika, europa, asien-pazifik, mittelosten und afrika, süd- und zentralamerika), 2021 – 2031