
Endpoint Detection and Response (EDR) Marktübersicht:
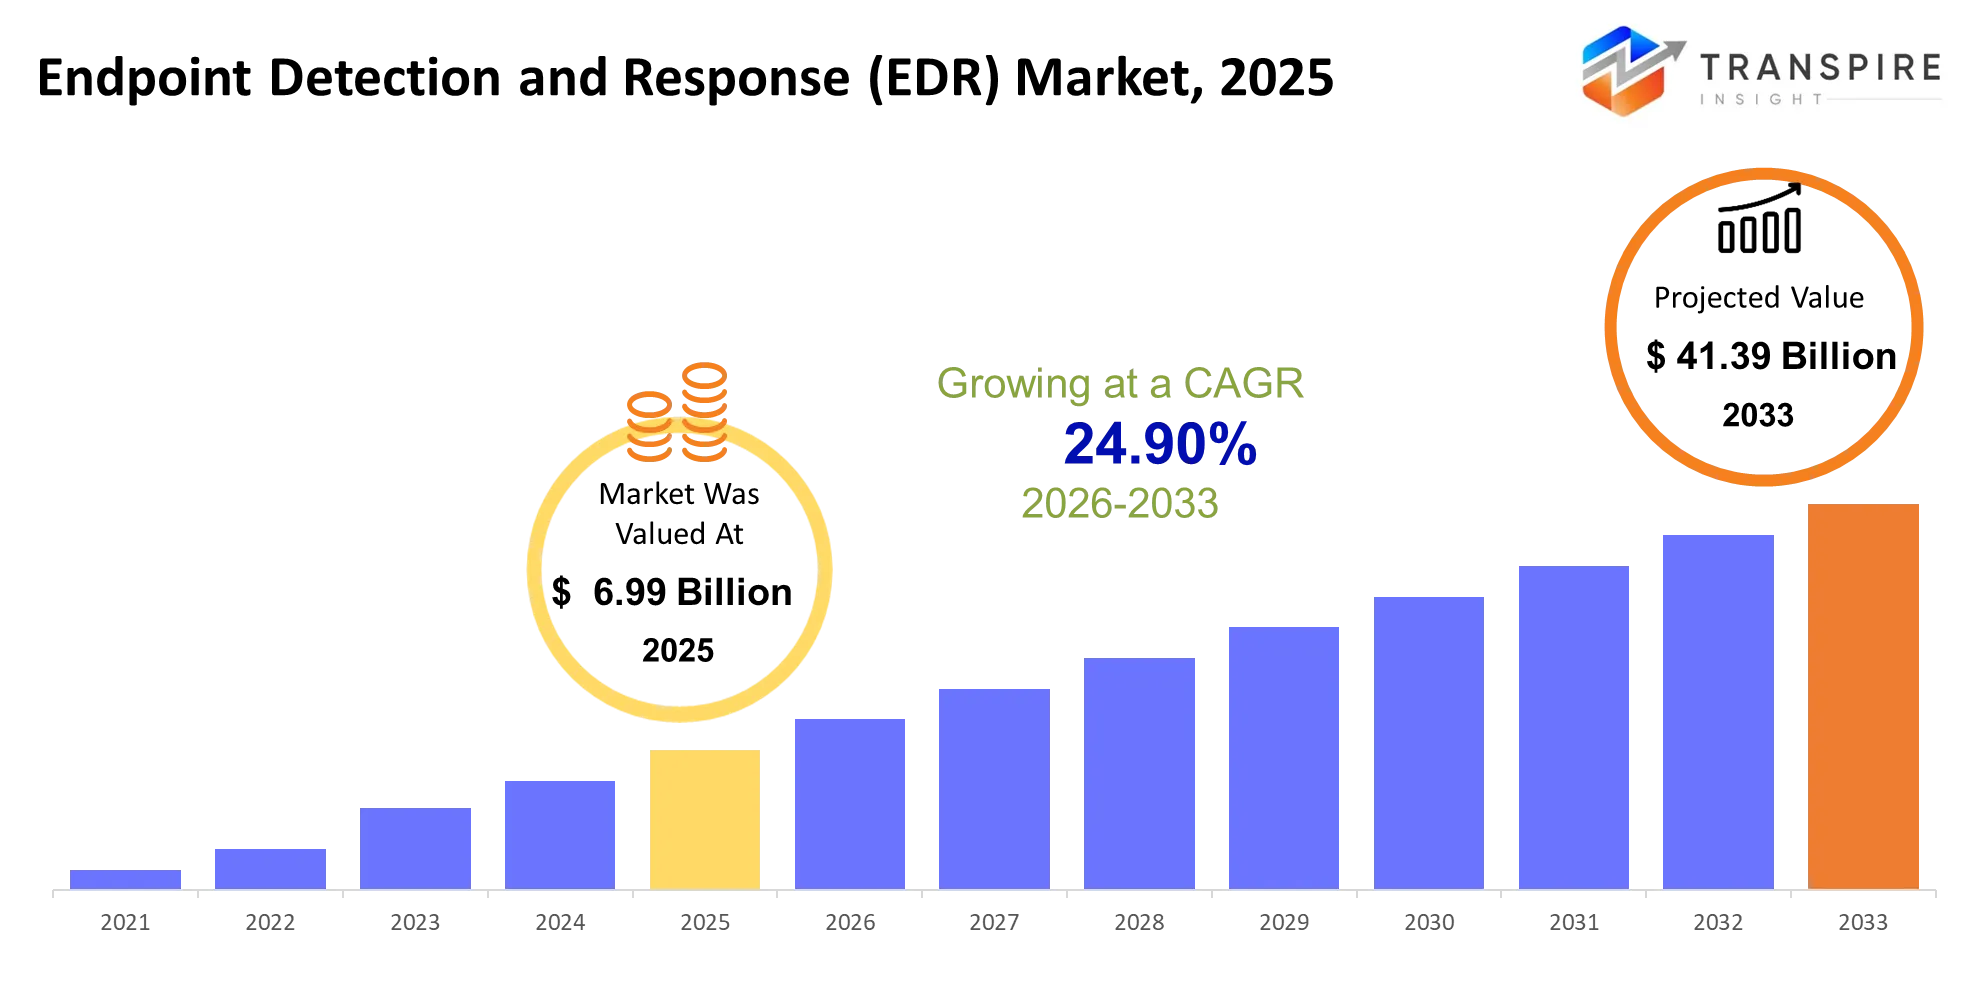
Nach der Transpire Insight-Analyse wird der Markt für Endpunkterkennung und -reaktion (EDR) im Jahr 2025 auf 6,99 Milliarden US-Dollar geschätzt und wird voraussichtlich bis 2033 auf 41,39 Milliarden US-Dollar erreichen, was von 2026 bis 2033 auf 24,90% zunimmt.
Der Endpoint Detection and Response (EDR)-Markt hilft Unternehmen, Exploits auf Laptops, Servern, mobilen Geräten und Cloud-Workloads zu erkennen und wieder aufzulösen, bevor die Nutzer betroffen sind. Sein Wert ruht in seiner Fähigkeit zu helfen, Ransomware zu identifizieren, Anmelde Diebstahl und Dateilose Angriffe häufig von traditionellen Antiviren-Software verpasst. EDR hat sich von einem Endpoint-only-Produkt vor fünf Jahren zu einem Cloud-Liefered, AI-fähiges Add-on für Identität, Netzwerk und Cloud-Telemetrie in Form von Extended Detection and Response (XDR) entwickelt. Eine große strukturelle Entwicklung beinhaltet eine Verschiebung auf Null-Trust-Sicherheit, bei der eine ständige Endpunkt-Verifikation nicht mehr ein Merkmal, sondern eine Anforderung ist. Der Druck auf die Null-Trust-Sicherheit wurde durch die Kommerzialisierung von Ransomware-as-a-Service beschleunigt, die anspruchsvolle Angriffe für unvorhergesehene Verbrecher erschwinglich gemacht. Da die Intrusionen zunehmend automatisiert wurden, kaufen Unternehmen EDR-Tools, um die Detektionszeiten zu verkürzen, die Auswirkungen von Verletzungen zu reduzieren und die auffälligen Meldepflichten im Rahmen der Netzwerk- und Informationssysteme Richtlinie 2 (NIS2) einzuhalten.
Endpoint Detection and Response (EDR) Marktgröße & Wettervorhersage:
- Marktgröße 2025: USD 6.99 Milliarden
- Voraussichtlicher Marktwert (2033): USD 41,39 Milliarden
- Prognose CAGR (2026-2033): 24,90%
- Leitregion 2025: Nordamerika
- Schnellste Anbauregion: Asia Pacific
- Key Company Profiles: CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, Secureworks.
KeyMarkt für Endpunkterkennung und -reaktion (EDR) Einblicke:
Der Fokus der EDR bewegt sich vom Erkennen von Endpoint-Malware bis zur Bereitstellung von All-in-One-Sicherheitslösungen mit Verhaltensanalysen, automatisierter Reaktion und AI-agent Überwachung und Kontrolle.
Regionale Führung basiert auf bewährten Sicherheitsinvestitionen, und die Zukunft des Wachstums wird auf Cloud-Adoption, Benutzerfreundlichkeit und Sicherheit für neue digitale Workloads vertrauen.
- Threat Nachweis Konten für 41,0% des Marktanteils, und CrowdStrike rollt Falcon auf Identitätsschutz, Angriffsflächenmanagement und AI-agent Governance aus.
- Cloud-basierte EDR wird voraussichtlich bei 28,1 % CAGR ausbauen, die von SentinelOne's agentic Purple AI Auto Investigation und Purple AI Agent Security für generative-AI-Umgebungen angetrieben werden.
- Microsoft unterscheidet sich in Nordamerika mit Defender, Entra, Sentinel und Copilot-Integration in Windows-Immobilien, Identitätsgüter und Produktivitätsgüter, was 38,0% der Nachfrage ausmacht.
- Asia Pacific ist das größte Segment, das 28,0% des Marktes repräsentiert, und Palo Alto Networks bringt Endpoint-, Cloud-, Browser- und AI-Sicherheitskontrollen unter dem Cortex- und Prisma-Banner zusammen.
- 26,0% kommt aus Europa, wo Trellix und Sophos die Kunden mit Endpoint-Portfolios und Managed-Detektionsdiensten überzeugen wollen.
- In Lateinamerika liegt der Marktanteil bei 4,5 %, bei kanalgebundenen Anbietern wie Fortinet, Check Point und Trend Micro, die in einem gebündelten Sicherheitssystem konkurrieren; im Nahen Osten und Afrika liegt er bei 3,5 %.
- Broadcom verwendet VMware und Symantec-Assets, um nach Unternehmenskonsolidierung zu gehen; Cisco konzentriert sich auf Netzwerk-zu-Endpoint-Korrelation.
- Während Bitdefender und Cybereason spezialisierten Erkennungsinnovationen gewidmet sind, ist Secureworks auf die verwaltete Erkennung und Reaktion für ressourcenschonende Sicherheitsteams ausgerichtet.
- Die Botschaft der Verhaltensbewegung ist laut und klar: weniger Agenten, eine einzige Konsole und AI-powered Triage werden von Käufern über Endpoint-Tools bevorzugt.
Was sind die Key Drivers, Restraints und Chancen im Markt für Endpunkterkennung und -reaktion (EDR)?
Fahrer:
Ransomware, Anmeldediebstahl und Dateilose Angriffe drängen Organisationen jenseits des konventionellen Antivirenschutzes auf kontinuierliche Endpoint-Telemetrie und schnelle Eindämmung. Die Erweiterung von Hybrid-Arbeit und Cloud-verbundenen Geräten hat mehr Wege für Angreifer geschaffen, Verhaltenserkennung und zentralisierte Untersuchung operative Prioritäten. Regulatorische Verpflichtungen, einschließlich des NIS2-Rahmens der Europäischen Union, fördern die betroffenen Organisationen weiter, um die Sichtbarkeit und Reaktionsbereitschaft der Vorfälle zu verbessern. Diese Anforderungen unterstützen die Annahme fortschrittlicher Endpoint-Kontrollen und integrierter Sicherheitsplattformen.
Zurückhaltend:
Die Komplexität des Einsatzes ist nach wie vor eine wichtige Voraussetzung. EDR-Plattformen erzeugen große Lautstärken der Telemetrie, erfordern eine kontinuierliche Abstimmung und müssen mit Altsystemen, Cloud-Workloads und Identitätstools integriert werden. Das Problem bleibt bestehen, weil Sicherheitsteams mit Budgetgrenzen, Integrationsherausforderungen und einem Mangel an Analysten konfrontiert sind, die in der Lage sind, Alarme zu interpretieren. Internet und Internet Verbesserung.
Möglichkeit:
Cloud-native EDR, verwaltete Erkennung und Reaktion und AI-gestützte Untersuchungen bieten Anbietern Möglichkeiten, ressourcenschonende Organisationen zu erreichen. Beispielsweise können automatisierte Untersuchungsfunktionen verwandte Warnungen korrelieren, verdächtige Dateien und Quarantäne bösartige Artefakte untersuchen und repetitive Analysearbeit reduzieren. Anbieter, die transparente Preise, erklärbare Erkennung, Identitätskontext und Unterstützung für Cloud- und mobile Endpunkte kombinieren, können die Übernahme in KMU, Gesundheitsdienstleister, Hersteller und digital transformierende Unternehmen erweitern.
Driver Impact Analysis -Markt für Endpunkterkennung und -reaktion (EDR)
| Fahrer | relative Auswirkungen auf das Wachstum (%) | Geografische Relevanz | Auswirkungen Timeline | Nachfrage Stärke | Wachstumsmechanik | Schlüsselempfänger | Hauptbeschränkung |
| Rising Ransomware-Angriffe und erweiterte anhaltende Bedrohungen (APTs) | 30% | Nordamerika, Europa, Asien-Pazifik | Kurzfristig (≤2 Jahre) | hoch | Erkennt schädliches Verhalten und ermöglicht schnelle Endpunktisolierung. | EDR-Anbieter, MDR-Anbieter, Unternehmenssicherheitsteams. | EDR Evasionstechniken und anspruchsvolle Angreifertaktiken. |
| KI-gestützte Bedrohungserkennung und automatisierte Vorfallreaktion | 23% | Nordamerika, Europa, Asien-Pazifik | Mittelfristig (2-4 Jahre) | hoch | Benutzt Verhaltensanalysen, um Bedrohungen zu identifizieren und Eindämmung zu automatisieren. | KI-Sicherheitsanbieter, EDR-Hersteller, Sicherheitszentren. | Falsche Positive, Modellbeschränkungen und Integrationskomplexität. |
| Regulatorische Compliance und staatliche Cybersicherheitsinitiativen | 18% | Nordamerika, Europa, Asien-Pazifik | Kurzfristig (≤2 Jahre) | hoch | Stärkung der Endpoint-Überwachung, Auditability und der Notfall-Reaktions-Compliance. | Compliance-orientierte Anbieter, Behörden, Cybersicherheitsdienstleister. | Haushaltsbeschränkungen und unterschiedliche regionale Compliance-Anforderungen. |
| Cloud Adoption, Remote-Arbeit und Erweiterung von Endpoint-Angriffsflächen | 16% | Nordamerika, Asien-Pazifik, Europa | Mittelfristig (2-4 Jahre) | hoch | Erweitert die Endpunktsicht über verteilte und Cloud-verbundene Geräte. | Cloud EDR-Anbieter, Managed Security Provider, verteilte Unternehmen. | Legacy-Infrastruktur und Endpoint-Bereitstellungskomplexität. |
| EDR-Integration mit XDR, Zero-Trust-Architekturen und verwalteten Sicherheitsdiensten | 13% | Nordamerika, Europa, Mittlerer Osten | Langfristig (≥4 Jahre) | hoch | Vereinheitlicht die Endpunkttelemetrie mit Identität und plattformübergreifender Bedrohungsinformation. | XDR-Anbieter, MSSPs, Cloud-Sicherheitsanbieter, Unternehmensnutzer. | Vendor Lock-in, Qualifikationsmangel und Plattform-Integration Kosten. |
| Insgesamt | 100% | — | — | — | — | — | — |
Was hat die Auswirkungen der künstlichen Intelligenz auf den Markt für Endpunkterkennung und -reaktion (EDR)?
KI entwickelt EDR zu einer Entscheidungsschicht über der bloßen Detektion. AI-Modelle fügen autonomes Prozessverhalten, Dateiverschlüsselungsaktivität, Registrierungsänderungen und Logon-Anomalien hinzu, um Ransomware und Dateilose Angriffe zu erkennen, ohne sich ausschließlich auf bekannte Signaturen zu verlassen. AI automatisiert Tier-1-Untersuchungen, indem sie entsprechende Warnungen gruppieren, sie mit Bedrohungsinformationen bereichern, Eindämmungsaktionen empfehlen und Playbooks feuern, um Geräte zu isolieren und den Zugang abzuschalten. Es erhellt die Belastung der SOC-Analysten und beschleunigt die Reaktionszeiten der EDR.
Prädiktive Modelle, die auf riesigen Datensätzen der Endpoint-Telemetrie trainiert werden, werden bereits Realität und helfen Teams, Anzeichen von lateraler Bewegung oder beglaubigten Missbrauch zu erkennen. Anbieter bauen auch AI-gestützte Bedrohungsjagd, automatisiertes Rollback und XDR-Korrelationen auf, die Endpunkt-, Cloud-, Identitäts- und Netzwerksignale umfassen. Gleichzeitig ersetzt AI nicht ganz das scharfe Auge der menschlichen Analytiker. Schlecht konfigurierte Modelle können zu einer Lawine von Warnungen führen; falsche Positive sap Analystzeit und tragen zur Ermüdung bei. Integrationskosten, Modell-Feinabstimmung und mögliche adversariale Interferenzen begrenzen die Verbreitung von KI, vor allem für Organisationen, die noch ihre unterschiedlichen Sicherheitstools integrieren müssen.
Im Oktober 2026, Das ist ein gestartet Singularity Agentic Detection and Response (ADR) um Corporate AI Agents in Echtzeit zu entdecken und zu überwachen. Dieses Produkt ermöglicht Sicherheitsteams zu verfolgen, was ein KI-Agent angewiesen wurde, im Vergleich zu seinen eigentlichen Aktionen zu tun, bietet die Möglichkeit, einen schädlichen Agenten Mid-Action zu stoppen, ohne die umliegenden Endpoint-Workflows zu unterbrechen.https://in.investing.com/news/stock-market-news/sentinelone-launches-ai-agent-security-products-at-onecon-2026-93CH-5645611
KeyMarkt für Endpunkterkennung und -reaktion (EDR) Trends:
EDR bewegt sich über die Endpunktkontrolle hinaus auf eine automatisierte Sicherheitsfunktion. Die Qualität der Untersuchungen, Reaktionszeiten und die Sichtbarkeit der verteilten Infrastruktur werden zu kritischen Wettbewerbsunterschieden.
- Endpoint-Sicherheit wird von Signatur-basierten Antiviren auf die Fähigkeit, Ransomware, Prozessinjektion und Anmelden Missbrauch in Echtzeit mithilfe von Verhaltensanalysen zu identifizieren.
- EDR verbindet sich mit XDR, die Endpunktsignale mit Cloud, Netzwerk, Identität und Anwendungstelemetrie kombiniert, um mehrstufige Angriffe aufzudecken.
- Da Unternehmen mehr Gewicht auf schnelle Bereitstellung, Remote-Mitarbeiterunterstützung und skalierbare Updates legen, erfolgt die Cloud-native Lieferung an Ort und Stelle von On-Premises-Einsätzen.
- Die verwaltete EDR wächst aufgrund des Mangels an Sicherheitspersonal der KMU und muss Alarmversuche, Überwachung und Vorfälle auslagern.
- Die Verwendung von AI-getriebenem Triage wird die manuelle Untersuchung durch Anpassung von Alarmen, Priorisierung von Risiken und Auslösung automatisierter Eindämmungsprozesse vereinfachen.
- Die kontinuierliche Endpunktvalidierung wird zu einem Compliance- und Architekturbedarf, anstatt zu einer Sicherheitspräferenz, da mehr Organisationen kein Vertrauen annehmen.
- NIS2, SEC Offenlegung Anforderungen und Cyber-Versicherung Mandate machen Unternehmen reagieren und reagieren schnell.
- Ransomware-as-a-Service beeinflusst die Denkweise des Käufers und treibt mehr Nachfrage nach Rollback, Isolation und Sub-Stunden-Eindämmung.
- Der Endpunktumfang wächst mit der Verbreitung von IoT-, virtuellen Maschinen- und Cloud-Workloads und EDR muss sich über den traditionellen Endpunkt von Laptops und Servern hinaus erstrecken.
Endpoint Detection and Response (EDR) Marktsegmentierung
Komponenten:
Lösungen bilden die Grundlage des EDR-Marktes durch die Bereitstellung von Endpoint-Telemetrie, Bedrohungserkennung, Untersuchung und Eindämmungsfähigkeiten. Services unterstützen Bereitstellung, Konfiguration, Optimierung und laufende Sicherheitsoperationen. Die verwaltete EDR ermöglicht Organisationen ohne eigene Sicherheitsoperationszentren Zugang zu einer kontinuierlichen Überwachung und einer fachkundigen Notfallreaktion. Professionelle Dienstleistungen, Beratung, Implementierung, Schulung und technische Unterstützung verbessern die Integration mit der bestehenden IT-Infrastruktur. Da Sicherheitsumgebungen komplexer werden, priorisieren die Käufer zunehmend messbare Schutzergebnisse, Betriebseffizienz und nachhaltiges Know-how im Standalone-Softwareeinsatz.
Verkaufsstelle:
Workstations und Laptops bleiben wichtige EDR-Endpunkte, weil die Mitarbeiter sie für Geschäftsanwendungen, Remote Access und Kommunikation nutzen. Server benötigen Schutz vor Privileg Eskalation, unbefugtem Zugriff und lateraler Bewegung in Unternehmensnetzwerken. Cloud-Systeme und virtuelle Maschinen benötigen eine skalierbare Überwachung, da Workloads stärker verteilt werden. Mobile Geräte stellen Risiken durch Remote-Konnektivität vor, während IoT-Geräte die Angriffsfläche in der Fertigung und im Gesundheitswesen erweitern. Diese Unterschiede sind ermutigende Anbieter, Endpoint Sichtbarkeit und Reaktionsfähigkeiten zu entwickeln, die für verschiedene Geräteumgebungen geeignet sind.
Bereitstellung:
Cloud-basierte EDR wird mit 28,1% CAGR wachsen, unterstützt durch zentrale Verwaltung, schnellere Updates und Schutz für geografisch verteilte Endpunkte. On-Premises-Einsätze bleiben für Organisationen relevant, die eine größere Infrastrukturkontrolle und eine angepasste Sicherheitspolitik erfordern. Hybrid-Modelle bilanzieren die lokale Datenverarbeitung mit Cloud-basierten Analysen, während SaaS und Hosted Services die Bereitstellung vereinfachen. Private und öffentliche Cloud-Konfigurationen adressieren unterschiedliche Governance-Anforderungen, während die Edge-Bereitstellung verteilte Umgebungen unterstützt, die eine zeitnahe Bedrohungserkennung und -reaktion erfordern.
Anwendung:
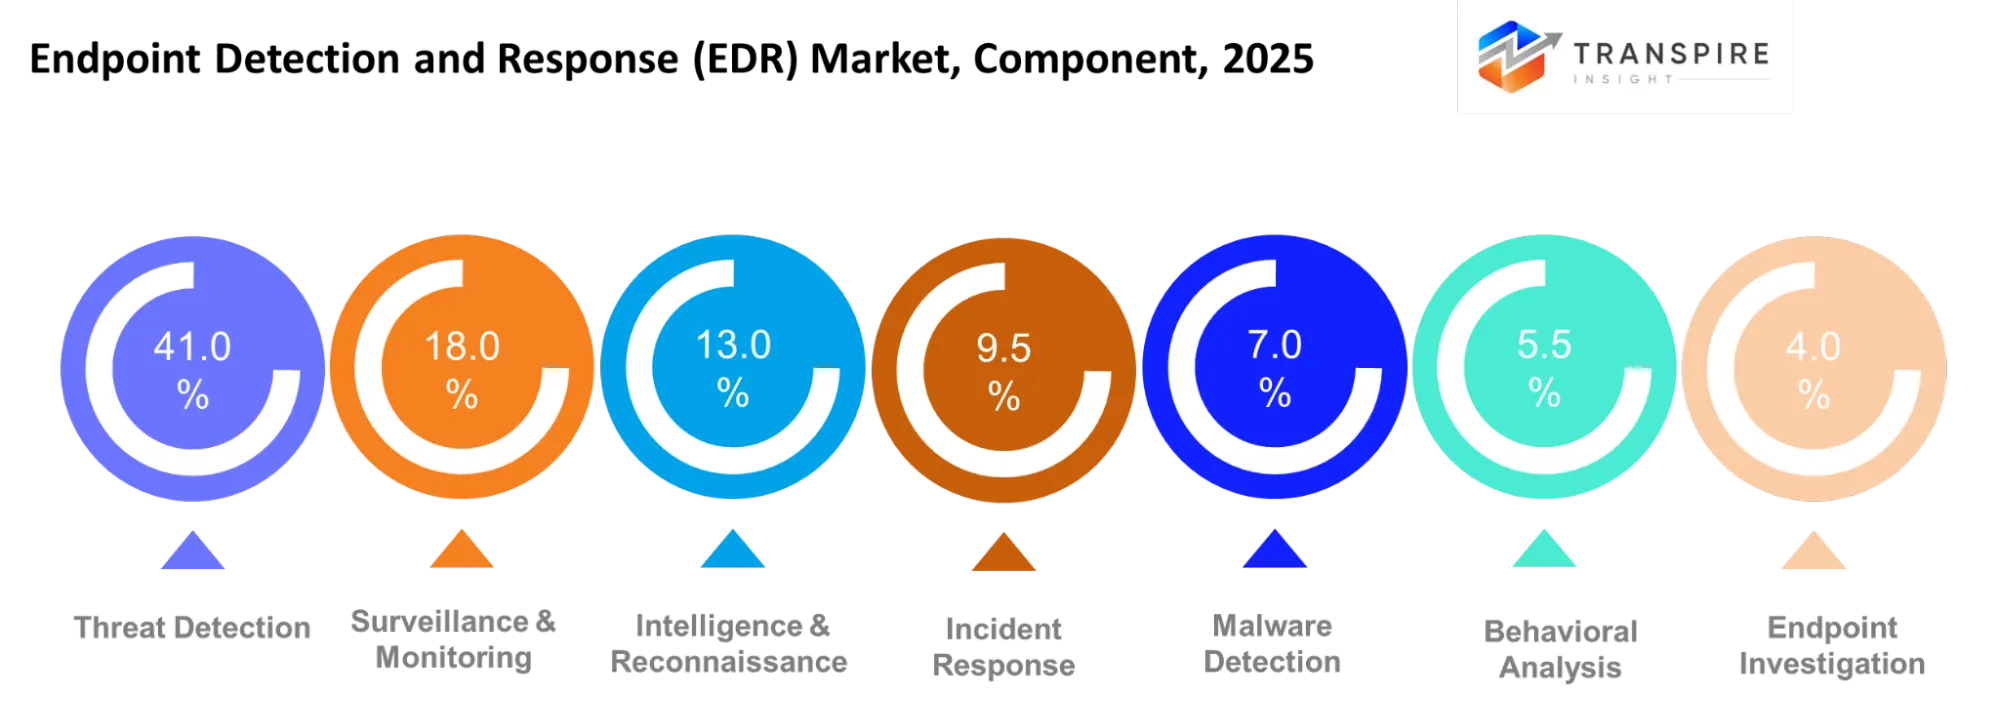
Die Bedrohungserkennung stellt das größte Segment bei 41,0% dar, da Organisationen einen signifikanten Wert auf die Identifizierung verdächtiger Aktivitäten legen, bevor ein großer Sicherheitsvorfall auftritt. Die Überwachung und Überwachung beläuft sich auf 18,0%, gefolgt von Intelligenz und Aufklärung mit 13,0%. Incident Response Konten für 9,5%, Malware-Erkennung 7,0%, Verhaltensanalyse 5,5%, Endpoint-Ermittlung 4,0%, und andere Anwendungen 2,0%. Insgesamt ermöglichen diese Anwendungen gemeinsam eine kontinuierliche Überwachung, die Identifizierung von Bedrohungen, forensische Untersuchung und die Eindämmung von schädlichen Aktivitäten. Zusammengefasst helfen sie Organisationen, verdächtige Aktivitäten zu korrelieren, die Entscheidungsfindung rund um das Management von Vorfällen zu beschleunigen, eine Verringerung der Betriebsstörungen vorzusehen und die Widerstandsfähigkeit der Organisationsinfrastruktur gegen anspruchsvolle Angriffe zu erhöhen.
End User:
BFSI-Organisationen priorisieren den Endpoint-Schutz, um Finanztransaktionen, Kundeninformationen und privilegierten Zugriff zu schützen. Regierungsbehörden benötigen Sichtbarkeit über sensible Systeme und eine stärkere Vorfalldokumentation. Healthcare-Anbieter konzentrieren sich auf den Schutz von Patientenakten und die Aufrechterhaltung der Verfügbarkeit des klinischen Systems, wo Störungen wesentliche Dienste betreffen können. Telecom-Betreiber sichern verteilte Infrastruktur, während Einzelhändler Zahlungssysteme und Kundendaten schützen. Hersteller benötigen Kontrollen für vernetzte Produktionsumgebungen, und IT-Unternehmen und Bildungseinrichtungen müssen verschiedene Geräte, Benutzer und Zugriffsrechte in zunehmend verteilten digitalen Umgebungen verwalten.
Organisationsgröße:
Große Unternehmen und multinationale Konzerne benötigen zentralisierte Endpoint-Politiken, eine konsequente Bedrohungssicht und koordinierte Vorfallreaktion an mehreren Standorten. Mittelgroße Unternehmen suchen einen skalierbaren Schutz, der den Ausbau der IT-Infrastruktur ermöglicht, ohne übermäßige administrative Arbeitsbelastungen zu verursachen. KMU und Startups bevorzugen oft verwaltete EDR-Dienste, weil es ihnen keine speziellen Sicherheitsteams und umfangreiche Cybersicherheitsbudgets gibt. Regierungsbehörden benötigen Governance, Rechenschaftspflicht und angemessene Zugangskontrollen, während kritische Infrastrukturbetreiber die operative Kontinuität und die schnelle Eindämmung priorisieren. Flexible Lizenzierung, vereinfachte Bereitstellung und Automatisierung können Anbietern dabei helfen, diese unterschiedlichen organisatorischen Anforderungen anzugehen.
Was sind die Key Use Cases, die den Markt für Endpunkterkennung und -reaktion (EDR) antreiben?
Der größte Anwendungsfall ist die Früherkennung und Eindämmung von Bedrohungen, die 41,0% des Anwendungssegments ausmacht. EDR kann verdächtige Prozesse, unbefugten Zugriff und Ransomware-Aktivität erkennen, so dass Sicherheitsteams infizierte Endpunkte zu quarantinieren, bevor sie in allen Unternehmenssystemen propagiert werden können.
Die Anwendungen erweitern sich auf Bedrohungsjagd, Malware-Untersuchung und kontinuierliche Überwachung in den Bereichen BFSI, Healthcare, Regierung und Produktion. Diese Bereiche stützen sich auf Endpoint-Anweisungen, um Verletzungen aufzudecken, sensible Daten zu schützen und Ausfallzeiten zu reduzieren. Cloud-basierte EDR ermöglicht verteilte Teams und virtuelle Infrastrukturen, wodurch das zentrale Sicherheitsmanagement verbessert wird.
Neue Anwendungsfälle umfassen die Überwachung von KI-Workflows, den mobilen und IoT-Endpoint-Schutz und die Korrelation von Identitätssignalen mit Endpoint-Aktivität. Die Managed EDR bietet KMU auch Rund-um-die-Uhr-Überwachungs- und Notfall-Response-Know-how ohne die Notwendigkeit, eine vor Ort SOC haben.
| Bericht Metriken | Details |
| Marktgrößenwert 2025 | USD 6.99 Milliarden |
| Marktgrößenwert 2026 | USD 8.73 Milliarden |
| Umsatzprognose 2033 | USD 41,39 Milliarden |
| Wachstumsrate | CAGR von 24,90% von 2026 bis 2033 |
| Basisjahr | 2025 |
| Historische Daten | 2021 - 2024 |
| Vorausschätzungszeitraum | 2026 - 2033 |
| Berichterstattung | Umsatzprognose, Wettbewerbslandschaft, Wachstumsfaktoren und Trends |
| Regionaler Geltungsbereich | Vereinigte Staaten; Kanada; Mexiko; Vereinigtes Königreich; Deutschland; Frankreich; Italien; Spanien; Dänemark; Schweden; Norwegen; China; Japan; Indien; Australien; Südkorea; Thailand; Brasilien; Südafrika; Saudi-Arabien; Vereinigte Arabische Emirate |
| Schlüsselunternehmen profiliert | CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, Secureworks |
| Anwendungsbereich | Freier Bericht Anpassung (Land, Region & Segment Bereich). Verfügbare kundenspezifische Kaufoptionen, um Ihren genauen Forschungsanforderungen gerecht zu werden. |
| Bericht Segmentierung | Component (Solutions, Services, Managed EDR, Professional Services, Consulting, Implementation, Training, Support)Point of Sale (Workstation, Laptop, Server, Cloud System, Mobile Device, IoT-Infrastruktur, Virtual Machine, Others)Anwendung (Cloud-Based, On-Premise, Hybrid, SaaS, Hosted, Private Cloud, Public Cloud, Edge)Anwendung (Threat Detection, Threat Huntking |
Welche Regionen treiben den Markt für Endpunkterkennung und -reaktion (EDR) Wachstum?
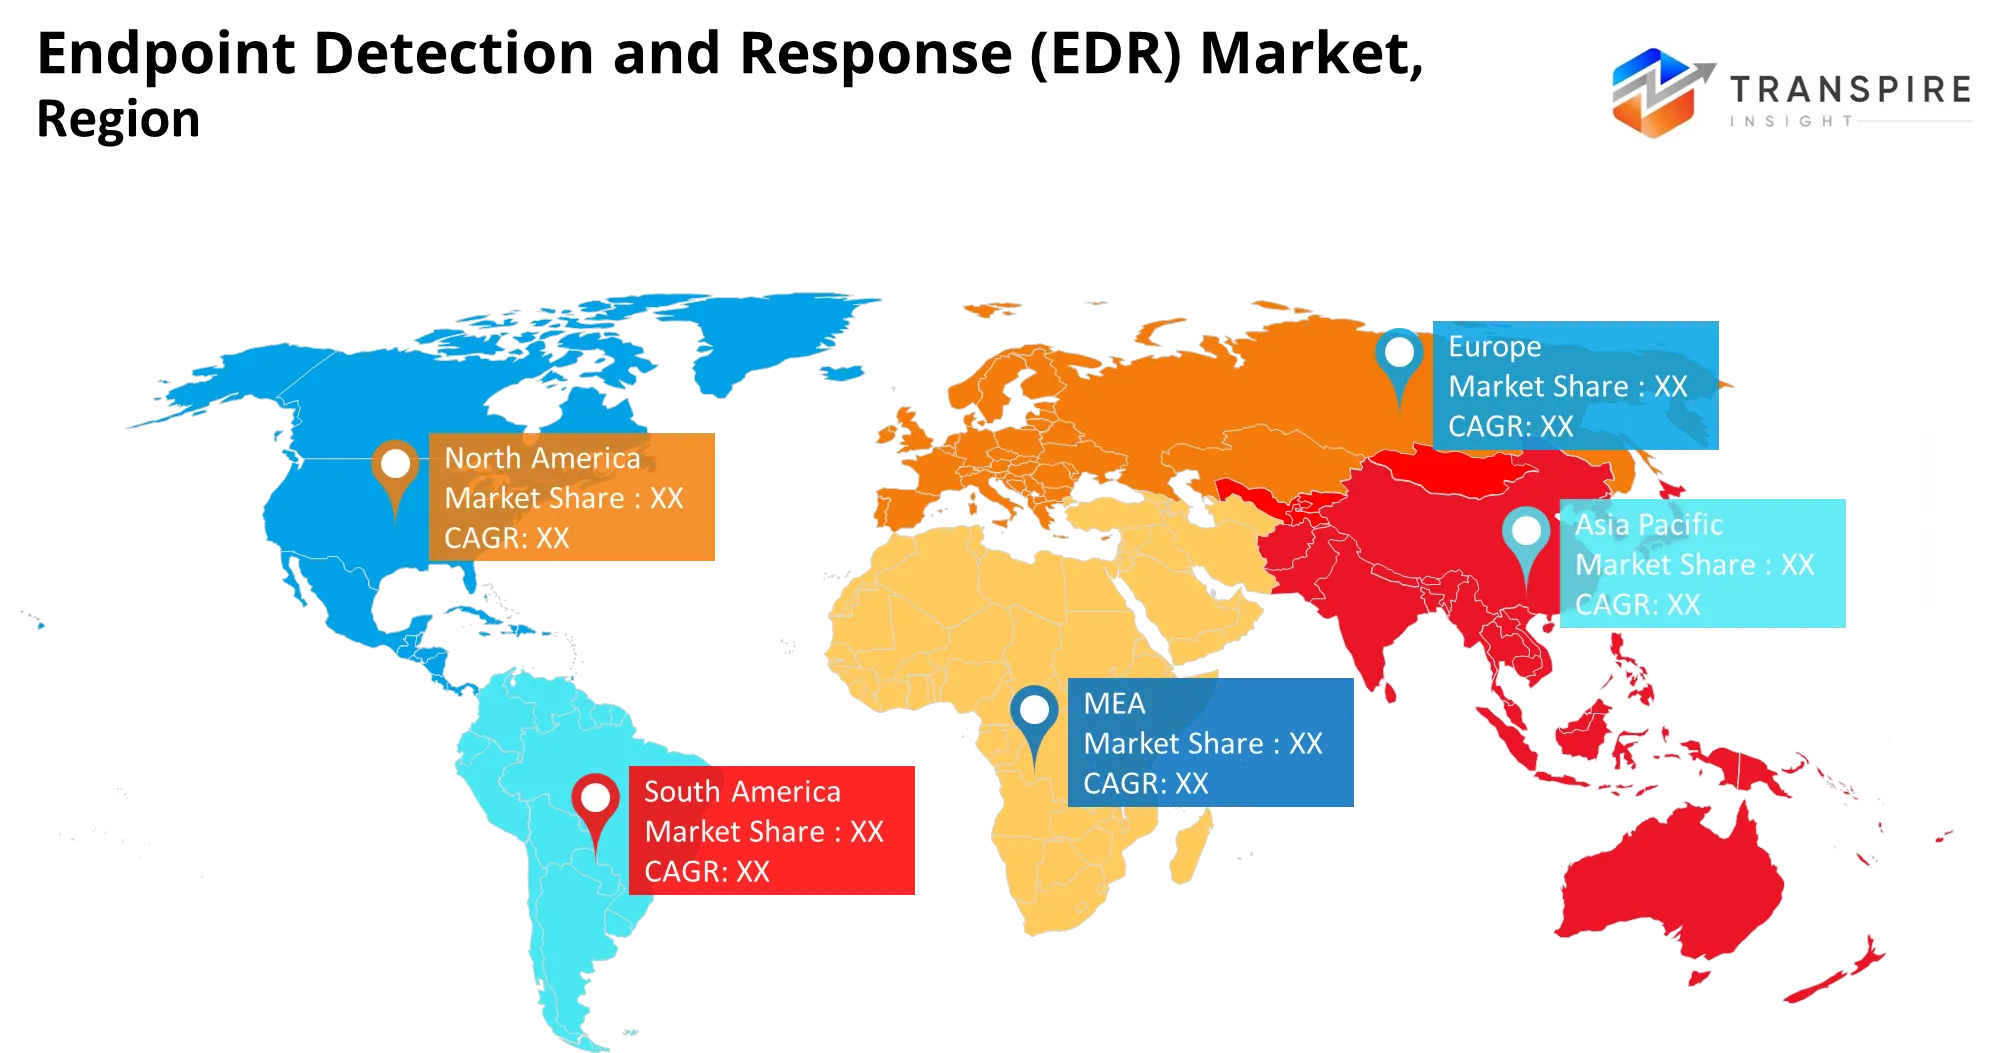
Nordamerika ist der größte Markt für EDR mit einem Anteil von 38,0%. Die Präsenz großer Unternehmen, Ransomware Vorfälle und Compliance-Anforderungen in Finanzdienstleistungen, Gesundheitsversorgung und Verteidigungskontraktion sind einige der Faktoren, die die Nachfrage nach Endpoint Detection and Response (EDR) steigern. Nordamerika verfügt über eine reife Cloud-Infrastruktur, hohe Cyber-Budgets und frühzeitige Übernahme von AI-gestützten Sicherheitsoperationen. Der Markt dieser Region wird auch durch eine Vorfallberichterstattung und eine Show von schnellen Eindämmungskompetenzen angetrieben.
Im Oktober 2026 erweiterte CrowdStrike seine strategische Zusammenarbeit mit NVIDIA, um die Lösung von Falcon Guardian AI Detection and Response (AIDR) mit NVIDIA OpenShell Secure Laufzeitsoftware und NVIDIA Sentry zu integrieren. Diese Integration erweitert den fortschrittlichen Enterprise Protection und die autonome AI-Drohungserkennung von Softwareschichten direkt bis hin zur hardwarebasierten, silicium-Level-Richtliniendurchsetzung über kritische Workloads.https://ir.crowdstrike.com/news-releases/news-release-details/crowdstrike-and-nvidia-expand-ai-agent-security-software-silicon
Europa repräsentiert 26,0% und nimmt eine regulierungsorientiertere Haltung als Nordamerika. Die NIS2-Richtlinie der Europäischen Union, in Verbindung mit der Datenschutz-Grundverordnung (DSGVO) und sektorspezifischen Vorschriften, motiviert Betreiber kritischer Infrastrukturen und anderer wesentlicher Dienste, Endpoint Detection and Response und Managed Detection Services einzusetzen, um operative Widerstandsfähigkeit zu zeigen. Während die Intensität der Ausgaben nicht so hoch ist wie in Nordamerika, Europa kann ein Maß an Stabilität mit institutionellen Anforderungen für die Einhaltung der Vorschriften, reife verwaltete Sicherheitsanbieter und nachhaltige Ausgaben des öffentlichen Sektors bieten.
Im März 2026 kooperierte der Cybersecurity-Anbieter CrowdStrike mit dem europäischen IT-Infrastruktur-Anbieter Schwarze Zahlen zur Bereitstellung der AI-native CrowdStrike Falcon-Plattform auf der EU-operierten STACKIT-Cloud-Infrastruktur. Dieser Einsatz hält sensible Telemetrie- und Detektionsdaten vollständig innerhalb der Europäischen Region und bietet kritischen Infrastrukturbetreibern Souveränität.https://q-sec.com/en/mdr-knowledge-base/best-mdr-services-europe
Asia Pacific ist die am schnellsten wachsende Region mit einer jährlichen Wachstumsrate von 26,1% und trägt 28,0% des Marktanteils bei. Die aufstrebende digitale Transformation in China, Japan, Indien und Australien über die Finanzdienstleistungen, die Produktion, die Regierung und die Technologiebranche wird die Endpunktangriffsfläche enorm erweitern. Die künftige Marktchance wird Cloud-native Endpoint Detection and Response, Managed Services für kleine und mittlere Organisationen und Datenresidenz sein, da Organisationen ihre Sicherheitsarchitekturen modernisieren wollen, ohne größere interne Security Operations Center (SOCs) aufzubauen.
Im August 2026 unterzeichneten NTT DATA und Palo Alto Networks ein mehrjähriges strategisches Bündnis, um die AI-getriebene Cybersicherheitstransformation über die Märkte zu beschleunigen, einschließlich der Region Asien-Pazifik.http://www.paloaltonetworks.in/company/press/2026/ntt-data-and-palo-alto-networks-sign-strategic-alliance-to-accelerate-secure-ai-transformation
Wer sind die Key Player im Markt für Endpunkterkennung und -reaktion (EDR) und wie konkurrieren sie?
Der Wettbewerb in der EDR hat die Erkennungsgenauigkeit in die Breite der Plattform, die Automatisierung mit künstlicher Intelligenz und die Lieferung von Managed Services verlagert. Die Anbieter versuchen, die Anzahl der Sicherheitsagenten zu reduzieren, Endpunktsignale von Identität und Wolke zu beziehen und die Lücke von Warnung zu Eindämmung zu schließen.
CrowdStrike hat einen Wachstums-by-Innovation-Ansatz, um Einnahmen von Endpoint zu Identität, Cloud, Daten, Browser und AI-agent-Sicherheit, angetrieben von der Falcon-Plattform. Seine Differenzierung kommt von einem leichten Agenten, einer breiten Telemetrie-Plattform und wächst durch Akquisitionen sowie Cross-Selling in benachbarte Sicherheitsbereiche. SentinelOne hat einen AI-native Automatisierungsansatz, um mit Purple AI-Untersuchungen zu wachsen und neue Fähigkeiten zum Schutz von Generika-AI-Agenten hinzuzufügen. Sein Differenzierer ist autonome Reaktion, mit Wachstum durch Cloud, MSSP und Kanal. Microsofts Kosten-und-Ecosystem-Strategie beinhaltet Defender mit Windows, Entra, Azure, Sentinel und M365 hohe Schaltkosten und Exklusivität zu schaffen. Palo Alto Networks nutzt die Plattformisierung durch die Verbindung von Cortex Endpoint Durchsetzung mit Cloud, Netzwerk und AI-Sicherheits-Suite. Trellix, Sophos, Broadcom, Cisco, Trend Micro, Check Point und Fortinet Hebelkanal erreichen und integrierte Portfolios. Bitdefender, Cybereason und Secureworks unterscheiden sich mit Erkennung, Bedrohungs-Geheimdienst und verwalteter Erkennung.
Key Players sind:
- CrowdStrike
- Das ist ein
- Microsoft
- Palo Alto Netzwerke
- Trellix
- Sophos
- Broadcom
- Cisco
- Trend Micro
- Vmware
- Prüfstelle
- Fortinet
- Das ist nicht gut.
- Das ist kein Problem.
- Sicherheiten
Endpoint Detection and Response (EDR) Market — Enhanced Competitive Benchmarking
| Unternehmen | Est. Revenue Share Range | Wichtige Angebote | Strategische Positionierung | Geografische Stärke | Technologiefokus |
| CrowdStrike | Geschätzte 14-20% | Falcon Insight XDR; Falcon Prevent; Falcon Complete MDR | Premium Cloud-native Endpoint Security Leadership | Nordamerika, Europa, Asien-Pazifik | KI-Native Erkennung, Bedrohung Intelligenz, automatisierte Reaktion |
| Microsoft | Geschätzte 14-20% | Defender für Endpoint; Defender XDR; Defender für Business | Ökosystembasierte Adoptions- und Unternehmensplattformintegration | Nordamerika, Europa, Asien-Pazifik | Cloud-Analyse, Verhaltenserkennung, Cross-Domain-Korrelation |
| Das ist ein | Geschätzte 8-13% | Singularity Endpoint; Singularity XDR; Purple AI | KI-gesteuerte Automatisierung und autonome Endpunktantwort | Nordamerika, Europa, Asien-Pazifik | Autonome Sanierung, KI-Drohung Jagd, einmalige Architektur |
| Palo Alto Netzwerke | Geschätzte 7-12% | Cortex XDR; Cortex XSIAM; Cortex XDR Pro | grenzübergreifende Sicherheitsplattformdifferenzierung | Nordamerika, Europa, Asien-Pazifik | Endpunkt-Netzwerkanalyse, Verhaltens-KI, automatisierte Untersuchung |
| Trend Micro (TrendAI) | Geschätzte 6-10% | Trend Vision Eins; Endpoint-Sicherheit; Server- und Workload-Schutz | Breite Arbeitslastabdeckung und integrierte XDR | Asia Pacific, Nordamerika, Europa | Querschicht-Telemetrie, Bedrohungsintelligenz, risikobasierte Erkennung |
| Sophos | Geschätzte 3-7% | Abschnitt X; Sophos XDR; Sophos MDR | Verwaltete Sicherheits- und Channel-Partnerdifferenzierung | Europa, Nordamerika, Asien-Pazifik | Deep Learning, Exploit Vorbeugung, analytische Antwort |
| Broadcom (Symantec) | Geschätzte 3-7% | Symantec Endpoint Security; Endpoint Detection and Response; Adaptive Protection | Enterprise installierte Basis- und Endpoint-Politikstärke | Nordamerika, Europa, Asien-Pazifik | Endpoint-Härtung, Bedrohung Intelligenz, verhaltensbasierter Schutz |
| Das ist nicht gut. | Geschätzte 2-5% | GravityZone EDR; GravityZone XDR; MDR Dienstleistungen | Vorbeugende Wert- und Sicherheitseffizienz | Europa, Nordamerika, Asien-Pazifik | maschinelles Lernen, Verhaltensanalysen, Angriffskettenuntersuchung |
| Cisco | Geschätzte 2-5% | Cisco Secure Endpoint; Cisco XDR; Secure Malware Analytics | Netzwerk-Sicherheits-Ökosystem und produktübergreifende Integration | Nordamerika, Europa, Asien-Pazifik | Endpunkt-Netzwerk-Korrelation, Bedrohung Intelligenz, automatisierte Eindämmung |
| Trellix | Geschätzte 2-5% | Trellix Endpoint Security; Trellix EDR; Trellix XDR | Großunternehmen bedrohen Verteidigung und heterogene Immobilienunterstützung | Nordamerika, Europa, Asien-Pazifik | Verhaltensanalyse, Bedrohung Intelligenz, adaptive Erkennung |
Aktuelle Entwicklung Nachrichten
- Im August 2026 hat SonicWall SonicWall Endpoint Security ins Leben gerufen, eine einheitliche Endpoint Protection-Lösung, die eigenständige EDR und optional verwaltete Erkennungs- und Antwortdienste für verwaltete Dienstleister bietet, die kleine und mittlere Unternehmen bedienen. Der Start erweitert den Zugang zu automatisierter Bedrohungsreaktion, Echtzeit-Drohungserkennung und Ransomware-Recovery-Funktionen für Organisationen, die eine kostengünstige Endpoint-Sicherheit suchen.https://www.prnewswire.com/news-releases/sonicwall-expands-msp-portfolio-with-simplified-endpoint-protection-302847876.html
- Im April 2026 hat Palo Alto Networks seinen Erwerb von Koi abgeschlossen, um den Endpunktschutz gegen Risiken im Zusammenhang mit KI-Agenten und autonomen Entwicklungswerkzeugen zu stärken. Die Akquisition unterstützt die Entwicklung von Agentic Endpoint Security durch die Integration von Koi-Technologie mit Prisma AIRS und hilft Unternehmen dabei, die Sichtbarkeit und Kontrolle der AI-getriebenen Aktivitäten über Mitarbeiterendpunkte zu verbessern.https://www.prnewswire.com/news-releases/palo-alto-networks-completes-acquisition-of-koi-to-secure-the-agentic-endpoint-302741432.html
- Im Oktober 2026 startete Canon Europe seine wegweisende Printer EDR-Technologie und erweiterte traditionelle Computer- und Server-Endpoint-Sicherheitsmethoden in die kommerzielle Druckinfrastruktur. Diese Bereitstellung führt das Verhaltenstracking im Einklang mit dem MITRE ATT&CK-Framework direkt in Multifunktionsdrucker-Firmware ein, so dass Unternehmensnetzwerke Endpoint Schwachstellen automatisch isolieren und interne Bedrohungen abfangen können, bevor seitliche Datenverletzungen auftreten.http://www.canon-europe.com/press-centre/press-releases/2026/10/canon-launches-pioneering-printer-edr-technology-to-enhance-security-for-office-printers/
Welche strategischen Insights definieren die Zukunft des Marktes für Endpunkterkennung und -reaktion (EDR)?
Der Endpoint Detection and Response (EDR)-Markt bewegt sich auf intelligente, konsolidierte Plattformen über KI-Agenten, die Endpoint-, Identitäts-, Cloud- und Datensignale zu einer einheitlichen Antwort kombinieren. Ein großes Risiko dieser Entwicklung ist die Überautomatisierung, da übermäßige AI-Triage falsche Positive verursachen kann, das Analystenvertrauen verringern und Organisationen verletzlich gegen die adversariale Manipulation machen. Eine große Gelegenheit besteht darin, nichtmenschliche und KI-Agent Identitäten, da Unternehmen autonome Workflows über die Fähigkeiten bestehender Endpoint-Lösungen einführen. Die Anbieter sollten sich auf erklärbare Automatisierungs-, Integrations-ready-Architekturen und verwaltete EDR-Dienste für KMU konzentrieren und nicht auf die Erkennungsleistung. Nordamerika hat einen Marktanteil von 38,0%, Europa hat 26,0%, während Asien-Pazifik mit 26,1% CAGR wachsen wird. Unternehmen, die Plattformreichtum mit regionalen Compliance-Betrachtungen kombinieren, flexible Bereitstellungsoptionen und zuverlässige Service-Lieferung sind am besten platziert, um eine nachhaltige Marktnachfrage zu gewinnen.
Schlüsselsegmente sind:
Komponente
- Lösungen
- Dienstleistungen
- Verwaltet EDR
- Professionelle Dienstleistungen
- Beratung
- Durchführung
- Ausbildung
- Unterstützung
Verkaufsstelle
- Arbeitsplatz
- Laptop
- Server
- Das System der
- Mobilgerät
- IoT-Gerät
- Virtuelle Maschine
- Sonstige
Bereitstellung
- Cloud-basiert
- On-Premise
- Hybrid
- Saa
- Gehostet
- Private Cloud
- Public Cloud
- Rand
Anwendung
- Bedrohungsdetektion
- Drohende Jagd
- Incident Response
- Überwachung und Überwachung
- Intelligenz und Aufklärung
- Malware-Detektion
- Verhaltensanalyse
- Sonstige
Benutzer
- BFSI
- Regierung
- Telecom
- Gesundheit
- Einzelhandel
- Herstellung
- IT & Telecom
- Bildung
Organisation Größe
- Große Unternehmen
- KMU
- Behörden
- Startups
- Mid-Sized Enterprises
- Multinationale Unternehmen
- Kritische Infrastruktur
- Sonstige
Durch regionale Analyse
Nordamerika
- USA
- Kanada
- Mexiko
Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Russland
- Rest Europas
Asia Pacific
- China
- Japan
- Indien
- Südkorea
- Australien
- Rest von Asia Pacific
Südamerika
- Brasilien
- Argentinien
- Rest Südamerikas
Naher Osten und Afrika
- VAE
- Saudi Arabien
- Katar
- Südafrika
- Rest des Nahen Ostens & Afrika
Häufig gestellte Fragen
Finden Sie schnelle Antworten auf die häufigsten Fragen.
The endpoint detection and response (EDR) market size was valued at USD 6.99 billion in 2025 and is poised to reach USD 41.39 billion by 2033, expanding at a 24.90% CAGR
Key segments for the endpoint detection and response (EDR) market are Component (Solutions, Services, Managed EDR, Professional Services, Consulting, Implementation, Training, Support)Point of Sale (Workstation, Laptop, Server, Cloud System, Mobile Device, IoT Device, Virtual Machine, Others)Deployment (Cloud-Based, On-Premise, Hybrid, SaaS, Hosted, Private Cloud, Public Cloud, Edge)Application (Threat Detection, Threat Hunting, Incident Response, Surveillance & Monitoring, Intelligence & Reconnaissance, Malware Detection, Behavioral Analysis, Others)End User (BFSI, Government, Telecom, Healthcare, Retail, Manufacturing, IT & Telecom, Education)Organization Size (Large Enterprises, SMEs, Government Agencies, Startups, Mid-Sized Enterprises, Multinational Corporations, Critical Infrastructure, Others).
Growth is primarily driven by ransomware attacks, sophisticated cyber threats, hybrid work environments, cloud adoption, regulatory compliance requirements, and the integration of AI-powered threat detection and automated incident response.
The endpoint detection and response (EDR) market is led by major manufacturers, including CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, and Secureworks
North America holds a 38.0% market share, supported by mature cybersecurity infrastructure, high enterprise security spending, established technology providers, stringent compliance requirements, and widespread adoption of advanced endpoint protection.
Key opportunities include cloud-based EDR, AI-driven automated threat response, managed EDR services for SMEs, AI-agent identity protection, and scalable security solutions for emerging digital infrastructure.
- CrowdStrike
- Das ist ein
- Microsoft
- Palo Alto Netzwerke
- Trellix
- Sophos
- Broadcom
- Cisco
- Trend Micro
- Vmware
- Prüfstelle
- Fortinet
- Das ist nicht gut.
- Das ist kein Problem.
- Sicherheiten
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Zuletzt veröffentlichte Berichte
-
Apr 2026
Markt für 3D Optisches Profil
3d optische profiler marktgröße, aktien- und analysebericht nach typ (desktop 3d optische profiler, und tragbare 3d optische profiler), durch technologie (konfokaltechnologie, weißlichtinterferenz), durch endverwendung industrie (hersteller, forschungseinrichtungen, automotive, aerospace und verteidigung, medizinische geräte und andere), und geographie (nordamerika, europa, asien-pazifik, mittelost und afrika)
-
Apr 2026
Markt für Depth Sensor
tiefensensor marktgröße, aktien- und analysebericht nach typ (infrarote tiefensensoren, zeit-of-flight (tof) sensoren, stereo vision sensoren, strukturierte lichtsensoren, ultraschall tiefensensoren), durch anwendung (automotive, robotik, gaming, unterhaltungselektronik, industrieautomatisierung, healthcare, security & monitoring, andere), durch endnutzer (automotivhersteller, consumer electronics, healthcare provider, industrieunternehmen, sicherheitsagenturen, gaming-unternehmen, robotik, robotik)
-
Apr 2026
Markt für Digitale Fertigung
digitaler fertigungsmarktgröße, aktien- und analysebericht nach komponenten (hardware, software und dienstleistungen), nach technologie (robotik, 3d-druck, internet der dinge (joint), u.a.), durch anwendung (automotive und transport, luft- und raumfahrt und verteidigung, unterhaltungselektronik, industriemaschinen, u.a.), durch prozessart (computer-basiertes design, computer-basierte simulation, computer 3d-visualisierung, analytik, u.a) und geographie (nordeuropa)
-
Apr 2026
Markt für Digital Visa Services
digital visa services market size, share & analysis report by type (individuelle reisende, gruppenreisende), durch anwendung (tourismus, geschäftsreisen, andere), und geographie (nordamerika, europa, asien-pazifik, mittelosten und afrika, süd- und zentralamerika), 2021 – 2031