
Markt für Asia Pacific Unified Threat Management Zusammenfassung
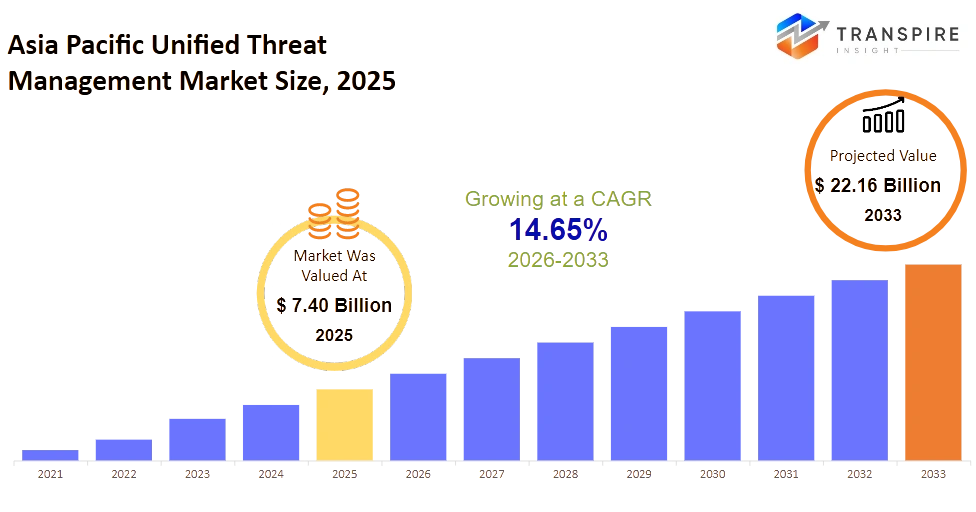
Nach Transpire Insight Analysis wird der Markt für Asia Pacific Unified Threat Management-Größe auf USD 7,40 Milliarden im Jahr 2025 geschätzt und wird voraussichtlich USD 22,16 Milliarden bis 2033 erreichen, wächst mit einem CAGR von 14,65% von 2026 bis 2033.
Der Markt für Asia Pacific Unified Threat Management hilft Organisationen, ihre Geschäftsnetzwerke mit einer Plattform zu schützen, wie es Firewall, Intrusionsprävention, Antivirus, Webfiltering, VPN und Application Control alles an der gleichen Stelle. In der Praxis nutzen Unternehmen, Behörden, Gesundheitsdienstleister, Hersteller und Bildungseinrichtungen diese Einrichtungen, um ihre Sicherheitsoperationen zu vereinfachen und gleichzeitig mehrere separate Sicherheitstools zu knüpfen. In den letzten Jahren zog die Marktsorte von gerätezentrierten Bereitstellungen weg und lehnte sich mehr in hybride und Cloud-gestützte Sicherheitsplattformen ab, weil die Unternehmen die Remote-Arbeit weiter ausbauten und sie auch in Multi-Cloud-Umgebungen wachsen. Dann spuckte die COVID-19 Pandemie wirklich die Dinge nach oben, mit der digitalen Transformation, die die Lücken in älteren Netzwerk-Sicherheitsmodellen beleuchtet. Cyberattacks wurde auch immer anspruchsvoller und darüber hinaus die regulatorischen Anforderungen an mehrere asiatisch-pazifische Wirtschaften verschärft, so dass Unternehmen die Sicherheitsfunktionen konsolidierten, um bessere Sichtbarkeit zu erhalten, die operativen Kosten zu senken und auf Bedrohungen effektiver reagieren. Diese anhaltende Veränderung unterstützt sogar langfristige Servicevereinbarungen, die Steigerung der Software-Abonnement-Umsätze, und sie treibt die breitere Übernahme sowohl in Großunternehmen als auch in kleinen, mittleren Unternehmen voran.
Markt für Asia Pacific Unified Threat Management Größe & Wettervorhersage:
- Markt für Asia Pacific Unified Threat Management Größe 2025: USD 7.40 Milliarden
- Erwartete Marktwert 2033: USD 22.16 Milliarden
- Prognose CAGR: 14,65%
- Leitregion 2025: Ostasien
- Schnellste Anbauregion: Südasien und Ozeanien
- Schlüsselprofil: Fortinet, Cisco, Sophos, Check Point Software, Palo Alto Networks, SonicWall, WatchGuard Technologies, Juniper Networks, Barracuda Networks, Huawei, Forcepoint, Hillstone Networks, Sangfor Technologies, Trellix, Microsoft
Schlüsselmarkt Einblicke
- Im Jahr 2025 dominierte Ostasien den Markt mit rund 43% Marktanteil, half Big Enterprise IT ausgeben und wirklich fortschrittliche digitale Infrastruktur.
- Dann Südasien & Ozeanien, werden sie bis 2025–2033 immer noch der am schnellsten bewegende regionale Markt sein, vor allem weil die Cloud-Adoption beschleunigt und Internet und InternetDie Finanzierung wächst weiter.
- Auf der Produktseite führten Hardware-basierte UTM-Geräte mit fast 46% Marktanteil im Jahr 2025 an, was einen kontinuierlichen Rollout über Unternehmensnetze und kritische Infrastrukturumgebungen nahelegt.
- Virtuelle und Cloud-basierte UTM-Lösungen saßen an zweiter Stelle, da sich die Hybrid-Arbeitssicherheits-Setups über Unternehmen in der Region ausbreiten.
- Für das Wachstum werden Cloud-managed Unified Threat Management-Plattformen gesetzt, um die schnellsten bis 2033 zu klettern, angetrieben von Subskriptionsmodellen und zentralisierten Politikverwaltung, also kontrollierter Governance.
- Bei der Anwendung war die Sicherheit des Unternehmensnetzwerks mit rund 41 % Marktanteil im Jahr 2025 an der Spitze, da Unternehmen mehrere Sicherheitsfunktionen zu einer einheitlichen Plattform zusammenbringen.
- Cloud-Sicherheit zusammen mit Remote-Beschäftigungsschutz, wird immer die am schnellsten wachsende Anwendung über das Prognosefenster, vor allem weil verteilte IT-Setups nicht mehr nur vorübergehend sind.
- Für Endverbraucher entfielen 2025 rund 61% Marktanteile auf große Cybersicherheitsbudgets sowie härtere Compliance-Verpflichtungen.
- Kleine und mittlere Unternehmen werden die am schnellsten wachsende Endbenutzer-Kategorie sein, denn verwaltete Sicherheitsdienste machen den Einsatz weniger kompliziert und reduzieren die Eigentumskosten insgesamt.
Was sind die Key Drivers, Restraints und Chancen im Markt für Asia Pacific Unified Threat Management?
Die stärkste Kraft, die das Markt für Asia Pacific Unified Threat Management vorantreibt, ist die schnelle Bewegung in Richtung hybrider Cloud-Infrastruktur und der gesamte verteilte Arbeitsstil. Nach der Modernisierung der digitalen Operationen nach der COVID-19 Pandemie haben die Unternehmen ihre digitalen Operationen modernisiert, und dann haben die Regierungen strengere Cybersicherheit und Datenschutzerwartungen hinzugefügt. In der Vergangenheit behandelten die Unternehmen grundsätzlich isolierte Firewalls, VPNs und Intrusions-Präventionssysteme alleine, jetzt neigen sie dazu, integrierte Plattformen zu bevorzugen, die den operativen Aufwand reduzieren und eine bessere Sicherheitssicht geben. Auch der schnellere Rollout-Prozess neigt dazu, die Verwaltungskosten zu senken, während die Abonnement-basierte Lizenzierung wiederkehrende Anbietereinkommen baut und hilft mehr Mid-Size-Organisationen einspringen.
Gleichzeitig ist die größte strukturelle Bremse immer noch der Mangel an erfahrenen Cyber-Sicherheitsexperten und die ärgerliche Komplexität der Heirat älterer IT-Umgebungen. Viele Unternehmen nutzen immer wieder alternde Infrastruktur, und es kann nicht wirklich wieder fortschrittliche Sicherheitspolitiken, es sei denn, sie führen größere Upgrades. Diese Migrationsbemühungen erfordern ernsthafte Ausgaben und längere Umsetzungszeiträume. Und basierend auf dem Blick von Transpire Insight auf regionale Ausschreibungen und Startpläne, bleibt die Konzentration an Lieferketten das Hauptausführungsrisiko. Dadurch werden Kaufentscheidungen verspätet, unternehmensweite Bereitstellungen verschoben, und der Upside für Software- und Service-Umsätze in den Entwicklungsmärkten wird gedämpft.
Die nächste Wachstumsphase wird von der AI-fähigen Bedrohungserkennung kommen, eine Art in Secure Access Service Edge (SASE) plus Zero Trust Architekturen geheftet. Regierungen in ganz Südostasien setzen weiterhin Geld in digitale öffentliche Dienstleistungen, während Finanzinstitute und Hersteller ihre Cloud-Native-Operationen erweitern. In der Praxis benötigen diese Sektoren eine Sicherheitsplattform, die Nutzer, Anwendungen und Endpunkte durch zentralisierte Aufsicht tatsächlich schützen kann. Anbieter, die KI-Analysen mit verwalteten Sicherheitsdiensten und Cloud-Native-Bereitstellungsansätzen verbinden, werden härtere langfristige Verträge landen und auch wiederkehrende Einnahmenströme eröffnen.
Was hat der Einfluss von Künstlicher Intelligenz auf den Markt für Asia Pacific Unified Threat Management?
Künstliche Intelligenz ist eine Art der Transformation der regionalen einheitlichen Bedrohungsmanagement-Branche, vor allem durch die Automatisierung von Bedrohungsüberwachung, Malware-Erkennung, politische Durchsetzung und sogar Compliance-Berichterstattung über Unternehmensnetzwerke, die immer mehr kompliziert. In der Praxis suchen moderne Plattformen ständig Millionen von Sicherheitsereignissen durch, dann priorisieren sie die kritischsten Warnungen, und sie schrumpfen auch die Menge der manuellen Anstrengungs-Sicherheitsteams zu tun haben. Mit maschinellen Lernmodellen wird ein abnormales Nutzerverhalten entdeckt, zuvor werden ungesehene Angriffsmuster erkannt und schnellere Eindämmungsaktionen empfohlen, so dass Vorfälle sich nicht über verbundene Umgebungen verbreiten, wie es sonst wäre. Es gibt auch prognostizierende Analytik, die Organisationen helfen scheint, Netzwerkschwächen zu sehen, Firewall-Politiken abzustimmen und Sicherheitsressourcen effizienter zu verteilen, indem sie sich auf historische Angriffstrends und Tag-zu-Tag-Betriebsmuster stützen.
Insgesamt verbessern diese Funktionen Reaktionszeiten, reduzieren falsche Positive, halten Systeme mehr zur Verfügung und können die Betriebskosten für Unternehmen, die sich mit der Hybrid Cloud-Infrastruktur befassen, reduzieren. Darüber hinaus unterstützt die KI-getriebene Automatisierung auch Managed Security Service Provider, denn sie hilft ihnen, skalierbaren Schutz für kleine bis mittlere Unternehmen anzubieten, ohne die Kontrolle zu verlieren. Dennoch ist die verbreitete Adoption nicht glatt. Integrationskosten können hoch sein, vor allem für Organisationen, die mit der alten Infrastruktur stecken, und KI-Genauigkeit hängt viel von hochwertigen Sicherheitsdaten aus verschiedenen Umgebungen. Außerdem verlangsamt die begrenzte Interoperabilität zwischen älteren Netzsystemen und den heutigen KI-fähigen Plattformen die Umsetzung, insbesondere in einigen Industriezweigen, in denen Organisationen Budget eingeschränkt sind.
Schlüsselmarkt Trends
- Von etwa 2021 bis 2025 zogen die Unternehmen meist von Standalone weg Sicherheit Produkte zu vereinheitlichten Plattformen, die die operative Komplexität auf eine ziemlich direkte Art und Weise reduzierten und dazu beigetragen haben, das politische Management zumindest in der Praxis zu zentralisieren.
- Nach 2020 wuchsen Cloud-managed-Bereitstellungen sehr schnell, so dass Organisationen Remote-Nutzer schützen konnten, ohne all diese schweren On-Premise-Infrastruktur-Krame aufzubauen.
- KI-getriebene Bedrohungserkennung wurde zu einer Art Standard-Differenzator, während Fortinet, Palo Alto Networks und Cisco ihre intelligenten Sicherheitsfunktionen über regionale Portfolios, Bit-by-Peaks, weiter schieben.
- Zero Trust Adoption nahm auch Geschwindigkeit ab 2022 auf, was zu engeren Verbindungen zwischen Identitätsmanagement, Netzzugang und Endpoint Protection führte, die alle enger zusammenarbeiten.
- Managed Security Services sah große Momentum, da kleine und mittlere Unternehmen beschlossen, Tag zu Tag Cybersicherheit Operationen auszugeben, zum Teil, weil die Mitarbeiter Zwänge können brutal sein.
- Auch Sektoren wie Finanzdienstleistungen, Gesundheitswesen und Produktion haben ihre Cybersicherheitsausgaben erhöht, vor allem wenn in mehreren Ländern des asiatischen Pazifik stärkere regionale Datenschutzvorschriften eingeführt wurden.
- Abonnement basierte Software-Lizenzierung wurde ständig ersetzt ewige Hardware-Kauf, und das schaffte mehr vorhersehbare wiederkehrende Einnahmen für Cyber-Sicherheits-Anbieter, die jeder mag.
- Inzwischen haben regionale Cloud-Infrastruktur-Investitionen von globalen Hyperscale-Anbietern die Nachfrage nach virtuellen Unified Threat Management-Plattformen erhöht, die mit Multi-Cloud-Umgebungen umgehen können.
- Zwischen 2023 und 2025 lehnen sich Sicherheitsanbieter in neue strategische Partnerschaften mit Telekommunikationsbetreibern sowie Managed Service Providern ein, um die regionale Marktdurchdringung zu beschleunigen.
Markt für Asia Pacific Unified Threat Management Segmente
Von der Komponente :
Hardware-Geräte helfen immer noch Organisationen, die spezielle Netzwerk-Sicherheitsinfrastruktur benötigen, mit solider Leistung und zentraler Kontrolle, auch wenn alles schnell bewegt. Auf der Softwareseite haben sich die Dinge auch weiterhin erweitert, da die Cloud-Migration und Virtualisierung immer wieder neu gestalten, wie die Unternehmenssicherheit gehandhabt wird. Managed Services werden immer mehr Traktion, vor allem weil viele interne Cybersicherheitsteams Ressourcendecken treffen und mit größerem täglichen Betriebsdruck umzugehen, nicht nur ein-off Aufgaben. Inzwischen bleiben professionelle Dienstleistungen für die Bereitstellungsplanung, Systemintegration, Risikobewertung und Compliance-Unterstützung über komplexe IT-Einstellungen ziemlich entscheidend.
Security Intelligence-Lösungen verbessern die Bedrohungserkennung, indem sie die Netzwerkaktivität beobachten und seltsames Verhalten frühzeitig erkennen, bevor Vorfälle durch vernetzte Systeme verbreitet werden. Andere Komponententypen füllen die spezialisierten Lücken, da die Anforderungen nach Industrie und auch nach Organisationsgröße variieren. Insgesamt sollte eine gute Mischung aus Hardware, Software und Dienstleistungen weiterhin die Effizienz der Sicherheit erhöhen und gleichzeitig die Komplexität des Managements senken, weil das ehrlich ist. Technologie-Anbieter werden sich wahrscheinlich auf integrierte Plattformen konzentrieren, die den Betrieb einfacher machen und die dazu beitragen, auch langfristige Kundenbeziehungen stärker zu halten.
Durch die Bereitstellung:
Cloud Die basierte Bereitstellung ist ziemlich schnell gewachsen, denn Organisationen wollen mehr anpassungsfähiges Sicherheitsmanagement über verteilte Netzwerke und auch Remote-Work-Setups. In der Zwischenzeit passt die Bereitstellung der Prämissen immer noch zu einer Menge Industrien, die strenge Regulierungsvorschriften haben, und sie haben bereits Infrastrukturinvestitionen. Hybride Einsatzart nimmt den mittleren Boden durch die Kombination der Flexibilität der Cloud mit lokaler Steuerung, insbesondere für diese sensiblen Workloads. Die SaaS-Liefermodelle haben auch dazu beigetragen, die Software leichter zu erreichen, während die Zeit verkürzt, um die Dinge laufen zu lassen und die Infrastrukturkosten zu senken.
Private Cloud-Umgebungen bleiben für größere Unternehmen wichtig, die vertrauliche Geschäftsdaten oder staatliche Informationen verwalten, die wirklich eine stärkere Aufsicht über die Umgang mit Daten benötigen. Andere Bereitstellungsarten zeigen sich auch immer wieder auf, um unterschiedliche betriebliche Anforderungen zu erfüllen, die sehr unterschiedlich sein können. In der Praxis hängen die Einsatzentscheidungen immer mehr davon ab, wie die Workloads verteilt werden, welche Compliance erforderlich ist und wie die langfristigen Betriebskosten aussehen. Technologie-Anbieter werden weiterhin für mehr Einsatzflexibilität sorgen, um die sich im Laufe der Zeit entwickelnden Strategien der Unternehmenssicherheit zu unterstützen.
Nach Funktion :
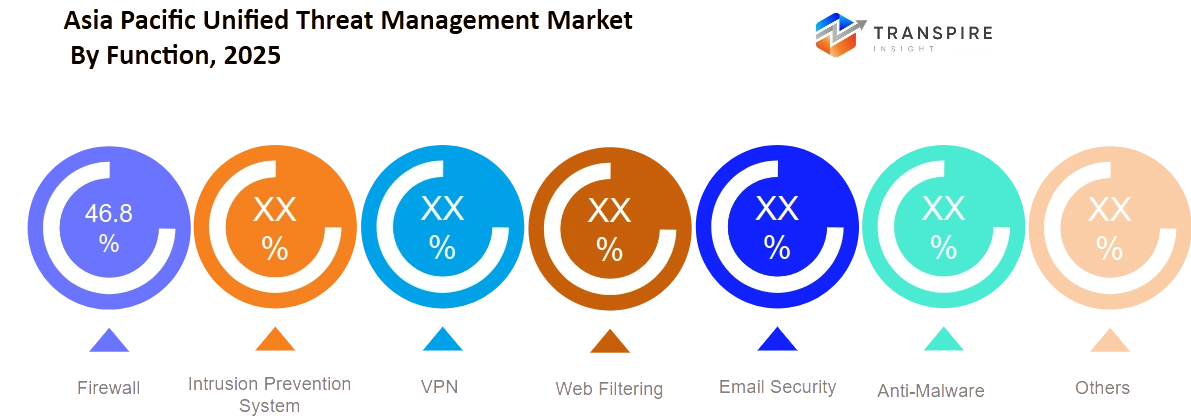
Firewall Lösungen sind immer noch irgendwie die Basisschicht für den Netzwerkschutz, weil sie Traffic verwalten und den nicht zu passierenden Zugriff auf das Unternehmen verhindern. Gleichzeitig helfen Intrusions-Präventionssysteme der Situation ein bisschen mehr, indem sie verdächtiges Verhalten erkennen und stoppen, bevor es zu einem echten Vorfall wird, der Tag-zu-Tag-Geschäft stört. VPN-Technologie zeigt sich weiterhin als zuverlässiger Weg, um Remote-Benutzer zu schützen, da verschlüsselte Links einen sicheren Zugriff von verschiedenen Orten und Teams ermöglichen. Webfiltering-Lösungen machen auch ihren Job, indem sie die Exposition gegenüber skizzierten Standorten reduzieren und die Internet-Regeln der Organisation in kontrollierter Weise stärken.
E-Mail-Sicherheit und Anti-Malware-Funktionen fühlen sich in letzter Zeit immer notwendiger, da Phishing-Ansätze und Ransomware-Kampagnen weiterhin auf Unternehmen in mehreren Branchen ausgerichtet. Es gibt auch andere Sicherheitsfunktionen, sie ergänzen die Deckung für spezialisierte operative Bedürfnisse und die Art von Cyber-Risiken, die immer auftauchen. Wenn Sicherheitsfunktionen integriert sind, erhalten Sie eine bessere betriebliche Sichtbarkeit und Sie reduzieren auch die Abhängigkeit von separaten Sicherheitsprodukten. Schließlich sollten laufende Updates und eine intelligentere Bedrohungsanalyse das gesamte Netzwerk in den kommenden Jahren widerstandsfähiger machen.
Von End User :
BFSI-Organisationen investieren weiterhin in fortschrittlichere Sicherheitsplattformen, um Finanztransaktionen, Kundeninformationen und die gesamte regulatorische Compliance-Anforderung zu verteidigen. IT- und Telekommunikationsunternehmen lehnen sich an integrierte Sicherheitssysteme, um große digitale Netzwerke zu schützen und mit Cloud-Services zu helfen, die immer größer werden. Regierungsbehörden drängen auch ihre Cyber-Sicherheitsmuskel, um nationale Infrastruktur und alle Arten von sensiblen öffentlichen Informationen zu schützen. Healthcare-Anbieter modernisieren Sicherheitseinrichtungen, damit verbundene medizinische Geräte geschützt bleiben und vertrauliche Patientendaten auch.
Fertigungsunternehmen verteidigen die operative Technologie und die vernetzten Produktionsumgebungen von Cyber-Bedrohungen, die mit der Geschäftskontinuität in Einklang bringen könnten. Retail-Organisationen stärken die Zahlungssicherheit und den Datenschutz der Kunden, da sich der digitale Handel über regionale Märkte hinweg bewegt. Bildungseinrichtungen verbessern weiterhin die Netzsicherheit, um digitale Lerneinstellungen und Forschungsaktivitäten zu unterstützen. Die anderen Endbenutzer werden in der Regel integrierte Sicherheitsplattformen übernehmen, da Cyber-Risiken in verschiedenen Branchen immer komplizierter werden.
Nach Unternehmensgröße :
Große Unternehmen führen den Weg für Technologie-Ausgaben, weil schwere digitale Infrastruktur endet, die eine solide Sicherheits-Orchestrierung und eine zentrale Ansicht, auch wenn Teams bereits beschäftigt sind. Mittlere Unternehmen nutzen jetzt immer mehr integrierte Sicherheitsplattformen für zusätzlichen Schutz, ohne interne Cyber-Teams wachsen zu müssen, oder so sagen sie. Kleine Unternehmen sehen oft den Vorteil in optimierten Sicherheitslösungen, die die operative Komplexität von Tag zu Tag reduzieren und die Unternehmenskontinuität stabil bleiben. KMU bewegen sich immer noch in Richtung Abo-basierte Sicherheitsplattformen, die Unternehmensebene Verteidigung über kosteneffiziente Servicemodelle liefern.
In der Zwischenzeit wählen andere Geschäftskategorien die Bereitstellungstypen, basierend auf dem, was Operationen benötigen, wie viel Budget frei ist und welche regulatorischen Verpflichtungen erforderlich sind. Cloud-basiertes Management und verwaltete Sicherheitsdienste machen die Dinge für Organisationen zugänglich, die nicht viel technische Bandbreite haben. Flexible Preismodelle nudge breitere Adoption über Organisationen unterschiedlicher Größen. Die laufende digitale Transformation wird dazu beitragen, den Einsatz integrierter Cybersicherheitslösungen während der Prognosezeit zu erweitern.
Was sind die Key Use Cases, die den Markt für Asia Pacific Unified Threat Management antreiben?
Die größte Anwendungsfall-Art kommt von der Unternehmensnetzwerksicherheit, wo der integrierte Schutz wirklich bei täglichen Geschäftsvorgängen über Bank-, Regierungs- und Großunternehmen hilft. Sicherheitsteams kaufen schließlich einheitliche Plattformen, damit sie mit Firewall-Schutz, Intrusions-Prävention, sicheren Fernzugriff und Bedrohungsüberwachung durch ein einziges System umgehen können. In der Praxis reduziert dies die Admin-Zeit viel, während immer noch helfen Organisationen harte regulatorische und interne Sicherheitsanforderungen erfüllen.
Cloud-Sicherheit und Remote-Beschäftigungsschutz wachsen weiterhin über IT- und Telekommunikations-, Gesundheits- und Einzelhandelsorganisationen. Fertigungsunternehmen nutzen auch einheitliche Sicherheitsplattformen, um vernetzte Produktionssysteme und Kerngeschäftsanwendungen vor netzbasierten Angriffen zu schützen, während sie versuchen, den Betrieb ohne Unterbrechungen an mehreren Standorten zu halten.
Die frühe Annahme beginnt in intelligenten Fabriken und in öffentlichen digitalen Infrastrukturprojekten aufzutauchen, die oft einen zentralen Schutz für vernetzte Geräte und verteilte Netzwerke benötigen. Bildungseinrichtungen und regionale Regierungsbehörden überprüfen ebenfalls fortschrittlichere Sicherheitsplattformen, um digitale Transformationsbemühungen zu unterstützen, Cyber-Resilienz zu steigern und Compliance-Management fühlen sich etwas einfacher, auch wenn Technologie-Investitionen durch den gesamten Prognosezeitraum bewegen.
| Bericht Metriken | Details |
| Marktgrößenwert 2025 | USD 7.40 Milliarden |
| Marktgrößenwert 2026 | USD 8.51 Milliarden |
| Umsatzprognose 2033 | USD 22.16 Milliarden |
| Wachstumsrate | CAGR von 14,65% von 2026 bis 2033 |
| Basisjahr | 2025 |
| Historische Daten | 2021 - 2024 |
| Vorausschätzungszeitraum | 2026 - 2033 |
| Berichterstattung | Umsatzprognose, Wettbewerbslandschaft, Wachstumsfaktoren und Trends |
| Regionaler Geltungsbereich | Asien-Pazifik (Indien, China, Japan, Australien, Südkorea, Rest Asien-Pazifik) |
| Kennwort des Unternehmens | Fortinet, Cisco, Sophos, Check Point Software, Palo Alto Networks, SonicWall, WatchGuard Technologies, Juniper Networks, Barracuda Networks, Huawei, Forcepoint, Hillstone Networks, Sangfor Technologies, Trellix, Microsoft . |
| Anwendungsbereich | Freier Bericht Anpassung (Land, Region & Segment Bereich). Verwalten Sie kundenspezifische Kaufoptionen, um Ihre genauen Forschungsanforderungen zu erfüllen. |
| Bericht Segmentierung | Von Component (Hardware Appliances, Software Solutions, Managed Services, Professional Services, Security Intelligence, Andere); durch Bereitstellung (Cloud-Based, On-Premise, Hybrid, SaaS, Private Cloud, Andere); durch Funktion (Firewall, Intrusion Prevention System, VPN, Web Filtering, E-Mail-Sicherheit, Anti-Malware, Andere); |
Welche Regionen fahren den Markt für Asia Pacific Unified Threat Management Growth?
Ostasien bleibt vor Ort, mit etwa **43%** Marktanteil in 2025, und ja, der Trend sieht weiterhin solide aus. Eine Mischung aus harten Cyber-Sicherheitsvorschriften, reifere digitale Infrastruktur und viele Unternehmen Cloud-Nutzung hält den Impuls dort. Ein ziemlich komplettes Ökosystem von großen Cyber-Sicherheits-Anbietern, Cloud-Dienstleistern, Telekommunikationsbetreibern und Tech-Partnern hilft auch, Dinge zu bewegen, wie kontinuierliche Produktlieferung, plus schnellere Serviceerweiterung. Der stetige Schub in Richtung künstlicher Intelligenz, besserer digitaler Infrastruktur und stärkere Schutzmaßnahmen für kritische Netzwerke werden die Region wahrscheinlich durch den größten Teil der Prognosezeit führen.
Südostasien kommt als zweiter regionaler Beitrag zum nächsten, vor allem weil sich die digitale Transformation über mehrere Volkswirtschaften ausbreitet, auch wenn sie noch nicht alle auf derselben Ebene sind. Regierungsgetriebene digitale Wirtschaftsinitiativen, solide ausländische Investitionen und eine schrittweise Verbesserung der regulatorischen Bedingungen geben dem Bereich eine stabile Basis für langfristige Cybersicherheitsbudgets. Finanzdienstleistungen, Fertigungs- und Einzelhandelsunternehmen modernisieren ihre Technologie-Setups, aber in der Regel in Phasen, nicht als riesige einmalige Rollouts. Diese Art von gemessenen Investitionsansatz macht Südostasien zu einer zuverlässigen Quelle für den Fortbestand von Softwareverkäufen und verwalteten Sicherheitseinnahmen.
Südasien und Ozeanien werden das schnellste Wachstum sehen, da die Regierungen die Cybersicherheitsrahmen weiter stärken und Investitionen in die digitale öffentliche Infrastruktur beschleunigen. Gleichzeitig haben eine breitere Cloud-Adoption, eine zuverlässigere Breitband-Anbindung und eine Modernisierung innerhalb der IT-Umgebungen des Unternehmens die Integration von Sicherheitsplattformen sowohl im öffentlichen als auch im privaten Sektor erleichtert. Kleinere Organisationen und mittelständische Unternehmen bewegen sich auch in Richtung Abo-basierte Sicherheitsdienste, vor allem weil die Kosten für die Implementierung von Taschen weniger schwer sind und die Verfügbarkeit von Managed Service immer mehr verbessert. All diese Dynamik sollte attraktive Chancen für Tech-Anbieter, verwaltete Sicherheitsunternehmen und langfristige Investoren im Fenster 2026–2033 eröffnen.
Wer sind die Key Players im Markt für Asia Pacific Unified Threat Management und wie vervollständigen sie?
Der Wettbewerb im Markt für Asia Pacific Unified Threat Management ist irgendwie mäßig konsolidiert, nicht vollständig fragmentiert, mit großen globalen Cyber-Sicherheits-Anbietern, die einen bemerkenswerten Anteil nehmen, während regionale Dienstleister versuchen, ihre lokalen Footprint zu wachsen. In der Praxis ist die Technologieinnovation immer noch das erste, was die Menschen betrachten, dann die Managed Service-Fähigkeit, plus regionale Support-Netzwerke, die einfacher zu erreichen sind. Die etablierteren Anbieter halten sich an der Spitze, indem sie sich auf integrierte Sicherheitsplattformen stützen, aber spezialisierte Anbieter gehen oft nach kleinen und mittleren Unternehmen mit flexiblen Subskriptionsmodellen und Cloud-managed Services. Die fortschreitende Produktentwicklung, die künstliche Intelligenzintegration und die Bereitstellung, die weniger kompliziert ist, sind die wiederkehrenden Treiber, die im Wettbewerb besser funktionieren.
Fortinet zeichnet sich durch die Verwendung von zielgerichteten Sicherheitsprozessoren aus, die die Inspektionsgeschwindigkeit schieben, ohne die Netzwerkleistung grundsätzlich zu verletzen. Sie investieren auch weiterhin in AI-gestützte Bedrohungsintelligenz und erweitern Sicherheitsoperationen und helfen deren Adoption in Sektoren wie Finanzen, Produktion und Regierung zu erhöhen. Palo Alto Networks konkurrieren stattdessen mit einem Cloud-nativem Sicherheitsdesign, bei dem Netzwerkschutz, Endpunktsicherheit und automatisierte Bedrohungsreaktion innerhalb einer einheitlichen Plattform zusammenarbeiten. Produkterweiterung und Technologiepartnerschaften helfen ihnen dabei, mehr Boden über Hybrid-Setups und Multi-Cloud-Umgebungen zu decken.
Warenbezeichnung
- Fortinet
- Cisco
- Sophos
- Check Point Software
- Palo Alto Netzwerke
- SonicWall
- WatchGuard Technologies
- Juniper Networks
- Barracuda Netzwerke
- Huawei
- Macht
- Hillstone Networks
- Sangfor Technologies
- Trellix
- Microsoft
Aktuelle Entwicklung Nachrichten
In Mai 2026, Fortinet gestartet FortiSOC, eine einheitliche Security Operations Center-Plattform von Agentic AI betrieben. Die Einführung erweiterte automatisierte Bedrohungserkennungs- und Reaktionsfähigkeiten und verstärkte integrierte Netzwerksicherheitsangebote für Unternehmen und Behörden. Quellehttp://www.fortinet.com/
In April 2026, Check Point Software Technologies die Integration zwischen KI Verteidigungsplan und Google Cloud KI-Agenten durch integrierte Entdeckung, Governance und Laufzeitschutz zu sichern. Die strategische Partnerschaft stärkte die Cloud-native Sicherheit und erweiterte den Enterprise Protection für hybride IT-Umgebungen.
Quelle http://www.checkpoint.com/
Welche strategischen Insights definieren die Zukunft des Marktes für Asien-Pazifik Unified Threat Management?
Das Markt für Asia Pacific Unified Threat Management scheint sich nach und nach auf intelligentere, Cloud-native Sicherheitsplattformen zu treiben, die den Netzwerkschutz, die Automatisierung und eine Art zentralisierte Politiksteuerung in einem Betriebsraum kombinieren. Sie können auch sehen, dass Unternehmen digitale Transformation voran, Multi-Cloud-Setups immer größer, und Compliance-Regeln immer strenger, diese werden die Steuerung langfristig Ausgaben Entscheidungen für öffentliche und private Spieler.
Es gibt auch ein ruhigeres Risiko, es ist die wachsende Abhängigkeit von einer kleinen Reihe von Cyber-Sicherheits-Technologie-Anbietern, die die Beschaffungskosten erhöhen können, die Bereitstellung Flexibilität begrenzen, und ehrlich machen Integration härter für Organisationen, die eine Mischung von Anbietern, nicht nur einen.
Auf der anderen Seite wird sich eine neue Chance um den KI-Schutz für operative Technologie-Umgebungen und kritische Infrastruktur, vor allem in Südostasien, entwickeln, da industrielle Modernisierungsprogramme beschleunigen. Marktteilnehmer werden wahrscheinlich besser tun, wenn sie in offene, interoperable Sicherheitsarchitekturen investieren, diejenigen, die reibungslos mit bestehenden Unternehmenssystemen verbinden und auch verwaltete Sicherheitsdienste ausbauen. In der Praxis könnte dies dazu beitragen, die Kunden länger zu halten, wiederkehrende Abonnement-Einnahmen zu erhalten und die Hindernisse für die Umsetzung für verschiedene Unternehmensgrößen zu senken.
Markt für Asia Pacific Unified Threat Management Report Segmentation
Von der Komponente
- Hardwaregeräte
- Software-Lösungen
- Managed Services
- Professionelle Dienstleistungen
- Sicherheit und Sicherheit
Durch die Bereitstellung
- Cloud-basiert
- On-Premise
- Hybrid
- Saa
- Private Cloud
Durch die Funktion
- Firewall
- Intrusion Prevention System
- VPN
- Webfilterung
- E-Mail senden
- Anti-Malware
Von Ende Benutzer
- BFSI
- IT & Telecom
- Regierung
- Gesundheit
- Herstellung
- Einzelhandel
- Bildung
Nach Unternehmensgröße
- Große Unternehmen
- Mittlere Unternehmen
- Kleine Unternehmen
- KMU
Häufig gestellte Fragen
Finden Sie schnelle Antworten auf die häufigsten Fragen.
Die erwartete Größe des Asien-Pazifik-Unified Threat Management-Markts für den Markt wird USD 22.16 Milliarden im Jahr 2033.
Schlüsselsegmente für den Asien-Pazifik-Unified Threat Management-Markt sind von Komponenten (Hardware Appliances, Software Solutions, Managed Services, Professional Services, Security Intelligence, Andere); durch Bereitstellung (Cloud-Based, On-Premise, Hybrid, SaaS, Private Cloud, Andere); Durch Funktion (Firewall, Intrusion Prevention System, VPN, Web Filtering, E-Mail-Sicherheit, User-Unternehmen).
Großasien Pazifik Unified Threat Management Marktteilnehmer sind Fortinet, Cisco, Sophos, Check Point Software, Palo Alto Networks, SonicWall, WatchGuard Technologies, Juniper Networks, Barracuda Networks, Huawei, Forcepoint, Hillstone Networks, Sangfor Technologies, Trellix, Microsoft.
Das Asia Pacific Unified Threat Management Marktgröße ist USD 7.40 Billion in 2025.
Der Asia Pacific Unified Threat Management Market CAGR beträgt 14,65% von 2026 bis 2033.
- Fortinet
- Cisco
- Sophos
- Check Point Software
- Palo Alto Netzwerke
- SonicWall
- WatchGuard Technologies
- Juniper Networks
- Barracuda Netzwerke
- Huawei
- Macht
- Hillstone Networks
- Sangfor Technologies
- Trellix
- Microsoft
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Zuletzt veröffentlichte Berichte
-
Apr 2026
Markt für 3D Optisches Profil
3d optische profiler marktgröße, aktien- und analysebericht nach typ (desktop 3d optische profiler, und tragbare 3d optische profiler), durch technologie (konfokaltechnologie, weißlichtinterferenz), durch endverwendung industrie (hersteller, forschungseinrichtungen, automotive, aerospace und verteidigung, medizinische geräte und andere), und geographie (nordamerika, europa, asien-pazifik, mittelost und afrika)
-
Apr 2026
Markt für Depth Sensor
tiefensensor marktgröße, aktien- und analysebericht nach typ (infrarote tiefensensoren, zeit-of-flight (tof) sensoren, stereo vision sensoren, strukturierte lichtsensoren, ultraschall tiefensensoren), durch anwendung (automotive, robotik, gaming, unterhaltungselektronik, industrieautomatisierung, healthcare, security & monitoring, andere), durch endnutzer (automotivhersteller, consumer electronics, healthcare provider, industrieunternehmen, sicherheitsagenturen, gaming-unternehmen, robotik, robotik)
-
Apr 2026
Markt für Digitale Fertigung
digitaler fertigungsmarktgröße, aktien- und analysebericht nach komponenten (hardware, software und dienstleistungen), nach technologie (robotik, 3d-druck, internet der dinge (joint), u.a.), durch anwendung (automotive und transport, luft- und raumfahrt und verteidigung, unterhaltungselektronik, industriemaschinen, u.a.), durch prozessart (computer-basiertes design, computer-basierte simulation, computer 3d-visualisierung, analytik, u.a) und geographie (nordeuropa)
-
Apr 2026
Markt für Digital Visa Services
digital visa services market size, share & analysis report by type (individuelle reisende, gruppenreisende), durch anwendung (tourismus, geschäftsreisen, andere), und geographie (nordamerika, europa, asien-pazifik, mittelosten und afrika, süd- und zentralamerika), 2021 – 2031