
Markt für Asia Pacific Intrusion Detection and Prevention Systems Größe & Wettervorhersage:
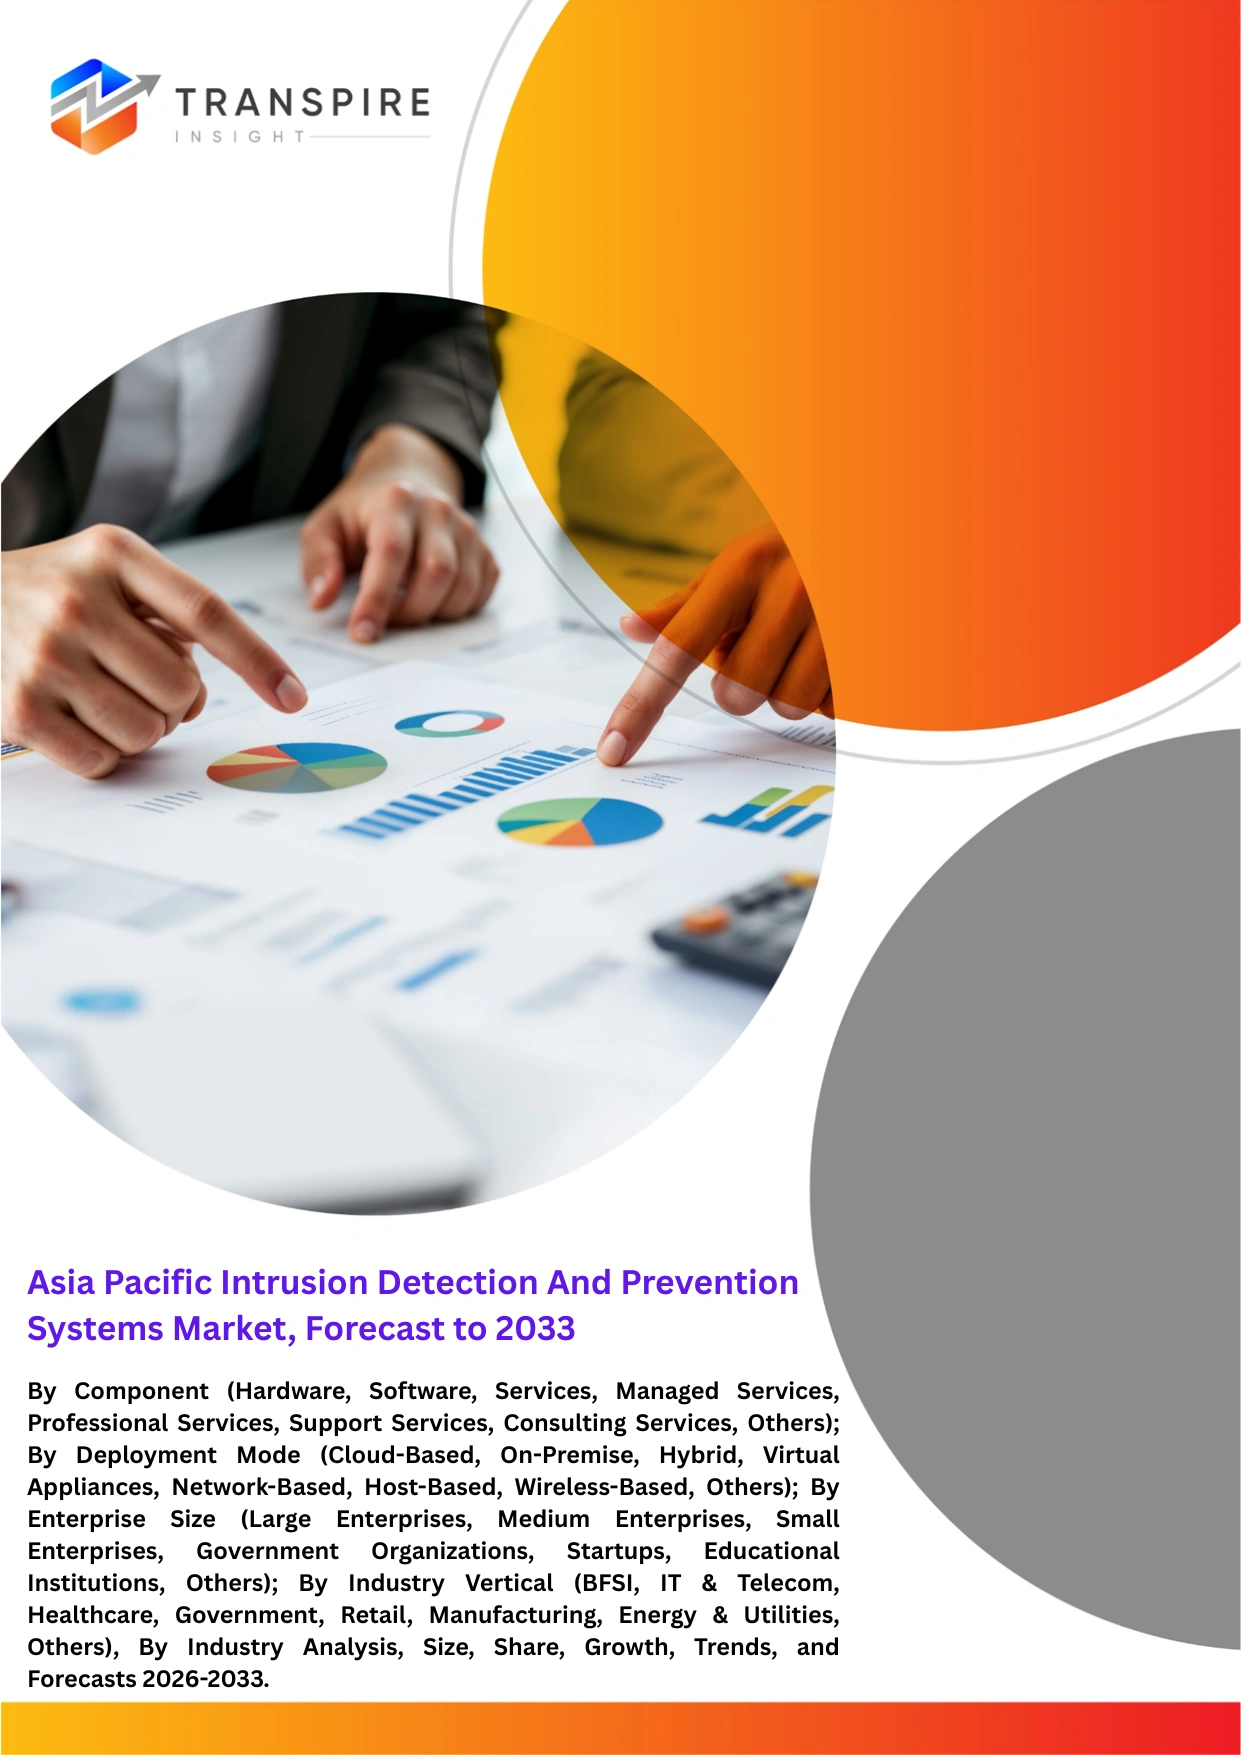
- Markt für Asia Pacific Intrusion Detection and Prevention Systems Größe 2025: USD 1864.4 Millionen
- Markt für Asia Pacific Intrusion Detection and Prevention Systems Größe 2033:USD 5323.1 Million
- Markt für Asia Pacific Intrusion Detection and Prevention Systems CAGR:14.04%
- Markt für Asia Pacific Intrusion Detection and Prevention Systems Segmente: By Component (Hardware, Software, Services, Managed Services, Professional Services, Support Services, Consulting Services, Andere); By Deployment Mode (Cloud-Based, On-Premise, Hybrid, Virtual Appliances, Network-Based, Host-Based, Wireless-Based, Others); By Enterprise Size (Large Enterprises, Medium Enterprises).
Um mehr über diesen Bericht zu erfahren,  Kostenlose Sample Report herunterladen
Markt für Asia Pacific Intrusion Detection and Prevention Systems Zusammenfassung
Der Markt für Asia Pacific Intrusion Detection and Prevention Systems wurde 2025 auf USD 1864,4 Millionen geschätzt. Es wird prognostiziert, um 5323.1 Million bis 2033 zu erreichen. Das ist ein CAGR von 14,04% im Zeitraum.
Im asiatisch-pazifischen Markt für Intrusion Detection and Prevention Systems ist es eine große Sache, Unternehmen Netzwerke, industrielle Steuerungssysteme und Cloud-Infrastruktur vor unbefugtem Einstieg, Ransomware und die koordinierten Cyberangriffe, die scheinbar nie stoppen. Über die Herstellung, Logistik, Bankwesen, Telekommunikation und Energie ist die Idee, dass diese Systeme den Netzwerkverkehr beobachten, wie es passiert, und dann verdächtiges Verhalten sofort blockieren. So kann es die Störung stoppen, bevor es wirklich eintritt, und auch verhindert, dass sensible Informationen im Prozess beeinträchtigt werden.
Interessant ist, wie sich der Markt in den letzten fünf Jahren sehr verändert hat. Viele Organisationen zogen vom alten Sicherheitsdenken im Perimeter-Stil weg, und in Richtung Cloud-native, plus AI-fähige Bedrohungserkennungsarchitekturen. Diese Bewegung bekam einen schnelleren Schub nach Remote-Arbeit wurde gemeinsam, und nach den großen, hochkarätigen Ransomware Zwischenfälle, die kritische Infrastruktur während und nach der COVID-19 Periode getroffen. Darüber hinaus haben Regierungen in ganz Asien Pazifik auch die Anforderungen an die Einhaltung der Cybersicherheit für Banken und für industrielle Betreiber verschärft. Das hat im Grunde dazu gezwungen, ihre Legacy-Sicherheitsrahmen zu aktualisieren, auch wenn es nicht so bald geplant war.
Und jetzt, da Cyberangriffe immer automatisierter werden und länger bleiben, zahlen Unternehmen zunehmend für integrierte Erkennungs- und Antwortplattformen. Dies bedeutet auch längerfristige wiederkehrende Einnahmen für Anbieter, durch verwaltete Sicherheitsdienste und Abonnement-basierte Bereitstellungsmodelle, die etwas langweilig klingt, aber es ist eigentlich wichtig für die Budgetierung.
Schlüsselmarkt Einblicke
- China führte wirklich freundlich den asiatisch-pazifischen Intrusion Detection and Prevention Systems Markt, fast 34% Anteil in 2025 griff, vor allem aufgrund einer Reihe von Unternehmen Digitalisierung Pushs. Japan blieb jedoch weiterhin eine ziemlich bemerkenswerte Scheibe, unterstützt durch stärkere industrielle Cyber-Sicherheit Ausgaben in der Automobil-, Elektronik- und sogar kritische Infrastruktur, speziell bis 2024-2025. Indien scheint wie die am schnellsten expandierende regionale Wette bis 2032, da die Cloud-Adoption immer weiter ansteigt, Fintech-Sicherheitsinvestitionen steigen und staatliche digitale Transformationsprogramme weiter ausrollen.
- In der Zwischenzeit beginnen die südostasiatischen Länder mit der neuen Nachfrage nach verwalteten Intrusions-Präventionsdiensten im Bereich Telekommunikation, Bankwesen und E-Commerce, mehr oder weniger. In Bezug auf Technologie blieben die netzbasierten Intrusions-Detektionssysteme oben, mit rund 41 % Umsatzanteil im Jahr 2025, weitgehend gebunden an unternehmensweite Verkehrsüberwachungsanforderungen. Cloud-basierte Bereitstellung wurde das zweitgrößte Segment, da Unternehmen Workloads zu Hybrid- und Multi-Cloud-Setups verschoben haben.
- KI-powered Intrusion Prevention-Plattformen werden erwartet, dass das schnellste Wachstum zwischen 2026 und 2032 zeigt, da sie Bedrohungsinformationen und damit verbundene Aktionen automatisieren können. Managed Security Services erhielt auch eine starke Traktion zwischen KMU, weil sie weniger operativen und stetigen, kontinuierlichen Cyber-Sicherheitsaufsicht wollen. Im Jahr 2025 bildeten Bank-Finanzdienstleistungen und Versicherungsfälle fast 29% der Markteinnahmen von Detection and Prevention Systems aus. Und für die Gesundheitsversorgung sprangen Cyber-Sicherheits-Rollouts viel nach Krankenhäusern erweiterte digitale Patientenaufzeichnungen, plus angeschlossene medizinische Geräte-Ökosysteme während 2023-2025.
Was sind die Key Drivers, Restraints und Chancen im Markt für Intrusion Detection and Prevention Systems?
Der stärkste Wachstumstreiber im Markt für Asia Pacific Intrusion Detection and Prevention Systems stammt aus der schnellen Expansion des Cloud Computing Digital Banking und auch der vernetzten Unternehmensinfrastruktur nach 2020. Große Ransomware-Vorfälle, die Krankenhäuser Telekommunikationsnetze und Finanzinstitute in ganz Indien, Japan und Südostasien trafen, machten es ziemlich deutlich, wo ältere Sicherheitseinrichtungen schwach waren. So mussten Organisationen ihre Netzwerk-Verteidigungsarchitektur modernisieren und nicht langsam. Die Regierungen führten dann strengere Bestimmungen zur Einhaltung der Cybersicherheit zusammen mit Datenschutz-Mandats aus, insbesondere für kritische Infrastrukturen und Finanzdienstleistungen. Diese ganze Änderung hat tatsächlich die Ausgaben für Unternehmen nach oben auf AI-fähige Intrusion Präventionssysteme, verwaltete Erkennungsdienste und Echtzeit-Drohungsplattformen geschoben. Darüber hinaus senkten die auf Abonnement basierenden Cybersicherheits-Bereitstellungsmodelle die Einstiegshürden, so dass die Anbieter immer wiederkehrende Service-Einnahmen erhalten konnten, während die Adoption sogar bei mittelständischen Unternehmen gestiegen ist.
Dennoch ist die größte strukturelle Einschränkung die anhaltende Mangel an fortgeschrittener Cybersicherheit wissen, wie in vielen Schwellenländern im asiatisch-pazifischen Raum. Intrusion Präventionssysteme benötigen kontinuierliche Beobachtung, Bedrohungsanalyse und enge Integration mit messy Enterprise-Infrastruktur, aber die lokalen Talent Pipelines bleiben dünn für breite Bereitstellung. Viele Produktionsanlagen und öffentliche Einrichtungen betreiben immer noch ältere operative Technologie-Netzwerke, die nicht mit der modernen Cyber-Sicherheits-Architektur ausgerichtet sind. Die Systemintegration kann auch zu einem kostspieligen Infrastruktur-Rework werden, mit längeren Laufzeiten, die Budgets ausziehen. Diese Talent- und Kompatibilitätslücke verlangsamt Modernisierungsprogramme, und sie unterdrückt wiederum potenzielle Markteinnahmen, insbesondere in kostensensitiven Industrien und kleineren Unternehmen.
KI basierte Bedrohung Intelligenz plus 5G Sicherheitsinfrastruktur scheint wie die solideste langfristige Tür für Erweiterung. Telecom-Betreiber in China, Südkorea und Indien setzen ernsthaftes Geld in Netzwerk-Überwachungsplattformen, die Milliarden von verlinkten Geräten schützen können, und behandeln auch dezentrale Verkehrsströme. Gleichzeitig wird das Edge-Computing immer weiter verbreitet und das industrielle Internet der Dinge-Bereitstellungen erklimmen, was dann die Notwendigkeit von selbst treibenden Intrusions-Präventionssystemen antreibt. Diese Systeme sollten verdächtige Aktivität in Echtzeit erkennen und isolieren, ohne eine menschliche Reaktion zu benötigen.
Was ist der Einfluss von Künstlicher Intelligenz auf den Markt für Intrusion Detection and Prevention Systems?
Künstliche Intelligenz und digitale High-End-Technologien sind die Umgestaltung von Intrusions-Detektions- und Präventionssystemen in ganz Asien-Pazifik, die Art der Automatisierung des Netzwerküberwachungsteils, die Beschleunigung der Bedrohungsbewertung und die präzisere Reaktion der Cybersicherheit. In der Praxis rollen viele Unternehmen KI-gesteuerte Steuerungssysteme aus, die das Verhalten von Netzwerk-Verkehrsnutzern und Endpoint-Aktivität kontinuierlich beobachten, ohne dass so viel manueller Druck erforderlich ist. Big Telecom-Anbieter und Finanzunternehmen verlassen sich auch auf automatisierte Bedrohungsinformationen Plattformen, um fragwürdige Verkehrsmuster zu erkennen und dann auf einmal die Maschinen zu isolieren, die Kompromisse aussehen. Insgesamt reduziert dieser Ansatz die Reaktionslatenz und unterstützt operative Kontinuität über riesige digitale Infrastruktur-Einstellungen.
Maschinenlernmodelle verstärken darüber hinaus die vorausschauende Cybersicherheit. Fortgeschrittene Analytikmotoren sortieren durch altes Angriffsverhalten, ungewöhnliche Zugriffsmuster und verschiedene Netzunregelmäßigkeiten, um wahrscheinliche Cyber-Bedrohungen zu prognostizieren, bevor sie eine echte operative Störung verursachen. Eine Reihe von Organisationen in Japan, Singapur und Südkorea sagte, dass sie weniger falsche positive Warnungen und schnellere Zwischenfälle sahen, sobald AI ermöglichte, dass Sicherheitsanalysen Teil ihres Unternehmensstapels wurde. Prädiktive Bedrohungsentdeckung unterstützt auch Compliance-Auslieferungen und kann die Kosten für Cybersicherheitsmanagement senken, weil sich wiederholte Überwachungsaufgaben automatisch handhaben lassen, anstatt von Menschen, Tag für Tag.
Dennoch kommt der Nachteil mit Barrieren, vor allem mit den ärgerlichen Integrationskosten. Viele Industrieanlagen und öffentliche Netzwerke setzen sich fort auf die alte Infrastruktur, die nicht wirklich gut mit modernen AI-fähigen Sicherheitsplattformen spielt. Darüber hinaus können begrenzte Cybersicherheitstrainingsdatensätze in lokal verwalteten Betriebsumgebungen die Vorhersagequalität verringern, vor allem für gebietsspezifische Angriffsmuster und mehrsprachige Bedrohungsanalysen.
Schlüsselmarkt Trends
- Unternehmen begannen, von Hardware-zentrischen Sicherheitsmodellen in Richtung Cloud-Native Intrusions-Präventionsplattformen zu wechseln, nachdem die Hybrid-Arbeitskräfte über den asiatischen Pazifik beschleunigten und das nach 2021.
- China und Japan verschärften dann die Regeln rund um die kritische Infrastruktur Cybersicherheit, zwischen 2022 und 2025, die mehr Unternehmen Ausgaben für Nonstop-Netzwerk Bedrohung Überwachungssysteme drängt.
- Mittlerweile haben Telecom-Betreiber AI-getriebene Intrusions-Erkennung stärker ausgerollt, nachdem das 5G-Teilnehmerwachstum die Netzwerkangriffsflächen in Indien, Südkorea und auch Teile Südostasiens vergrößerte.
- Die Fertigungsfirmen erhöhten auch die operative Technologie Cybersicherheitsbudgets nach Ransomware-Vorfällen vermasselt Halbleiter- und Elektronikproduktionsanlagen während 2023 und 2024 .
- Managed Security Service Adoption für mittlere Unternehmen gesprungen, zum größten Teil, weil Abonnementpreise reduziert, dass große Abhängigkeit von großen vorn Cybersicherheit Infrastruktur Ausgaben .
- Finanzorganisationen bewegten sich in Richtung Verhaltensanalytik plus Zero Trust-Architektur , nachdem API führte Bankökosysteme erhöhte Exposition gegenüber auf Anmeldebasis Cyberattacken , vor allem nach 2022.
- Anbieter wie Cisco Systems und Fortinet erweiterten auch regionale Cloud-Partnerschaften, um lokalisierte Bedrohungsinformationen zu verbessern und Reaktionsfähigkeiten mehr oder weniger in die gleiche Richtung zu automatisieren.
- Die Unternehmen wählten die Zurückhaltung auf eigenständige Firewall-Systeme, sobald integrierte Erkennungsplattformen eine schnellere Eindämmung zeigten, und auch weniger falsche positive Warnungen.
- Regierungsbehörden in Orten wie Singapur, Indien und Australien haben Modernisierungsprojekte nach Datenlokalisierungsmandates sowie öffentliche Infrastruktur-Angriffsvorfälle aufgespult.
- Schließlich Open Source Bedrohung Intelligenz Integration ging nach Unternehmen im Grunde gefragt, um schnellere Identifizierung von null Tag Schwachstellen und Malware-Muster, die für jede Region spezifisch sind.
Markt für Asia Pacific Intrusion Detection and Prevention Systems Segmentation
Von der Komponente
Hardware Lösungen sind immer noch das Rückgrat für die Sicherheit des Unternehmensnetzwerks, meist mit dedizierten Geräten, die die Verkehrsinspektion und die Filterung direkter bewältigen. Banken, Telekommunikationsbetreiber und staatliche Einrichtungen investieren weiterhin in die physische Cybersicherheitsinfrastruktur, weil Compliance-Regeln streng sind und das Netzverkehrsvolumen offen ist. Software-Plattformen haben mehr Traktion, sobald sich die Cloud-Migration über viele regionale Branchen von 2021 bis 2025 verbreitet hat. KI-fähige Analytik, automatisierte Bedrohungsreaktion und zentrale Überwachung gemeinsam verstärkten, wie Software-Bereitstellungen über diese komplizierten digitalen Umgebungen hinweg rollen.
Dann begannen die Dienste immer mehr konsequente Aufmerksamkeit zu bekommen, weil Cyber-Sicherheitsoperationen härter in verteilten Unternehmenssystemen wurden. Managed Services wuchsen auch unter mittleren Unternehmen, die eine laufende Überwachung und weniger Tag zu Tag operative Belastung wollen. Auf der Seite, professionelle Dienstleistungen und Beratungsleistungen, unterstützte Cloud-Migrationsbemühungen, Compliance-Verbesserungen und Modernisierungsprogramme für Cybersicherheitsarchitekturen. Die Support-Dienste blieben auch gefragt, da viele Organisationen ständige Updates, Schwachstellenbewertungen und schnelles Vorfallmanagement benötigen, so dass die Unternehmenskontinuität nicht verlassen wird.
Durch Einsatzmodus
Cloud-basierte Bereitstellung, Art der verstärkten Marktdurchdringung, nachdem viele Unternehmen erweiterten Remote-Betriebe und ähh digitale Zusammenarbeit Infrastruktur. Das Abo-Preis-Modell, plus zentralisierte Verwaltung und skalierbare Rollout, schien die allgemeine Akzeptanz im Bank-, Einzelhandel und IT, trotz der üblichen zögern zu verbessern. Auch die Hybrid-Bereitstellung hat mehr Dynamik bekommen, denn größere Organisationen wollten Cloud-Flexibilität, mussten aber ihre bestehenden vor Ort Infrastruktur-Schutz vor Ort beibehalten, wissen Sie. Die Cybersicherheitspläne von Enterprise verlagerten sich dann immer mehr auf eine einheitliche Überwachung über die verteilten operativen Umgebungen, nicht nur isolierte Segmente.
Dennoch blieb die Bereitstellung von Prämissen für Regierungsbehörden, Versorgungsunternehmen und regulierte Industrien relevant, wenn strenge Datenschutzbestimmungen externe Hosting-Abhängigkeit weniger attraktiv oder einfach riskant machen. Virtuelle Geräte halfen einem kostengünstigen Expansionspfad, ohne große Hardware-Investitionen zu zwingen. Inzwischen haben netzbasierte Systeme eine starke Nachfrage, da die zentralisierte Verkehrsanalyse eine bessere Sichtbarkeit in Unternehmensumgebungen ermöglicht. Die Bereitstellung von Host-basierten Bereitstellungen und sogar kabelgebundenen Optionen stiegen auch über vernetzte Fertigungssysteme, über Remote-Arbeitskräfte-Operationen und die Infrastruktur der Unternehmensmobilität, wo es um die praktische Deckung geht.
Um mehr über diesen Bericht zu erfahren, Kostenlose Sample Report herunterladen
Nach Unternehmensgröße
Große Unternehmen generierten aussagekräftige Cybersicherheitsausgaben, weil multinationale Operationen komplexe Netzwerklayouts mit mehr Exposition gegenüber Ransomware und nicht autorisierten Zugriffsversuchen erstellten. Insbesondere Finanzinstitute, Telekommunikationsanbieter und Fertigungsunternehmen haben die Ausgaben für integrierte Bedrohungsüberwachungsplattformen aufgestockt, diese Instrumente können Echtzeitanalysen über verteilte Infrastrukturen unterstützen, und es ist wirklich wichtig für ihren täglichen Betrieb. Regierungsorganisationen lehnen sich auch nach Vorkommnissen, die öffentliche digitale Systeme und eine entscheidende Infrastruktur zielen, in die Cybersicherheit ein. Die Regulierungsdurchsetzung drängte dann eine schnellere Übernahme in operativen Umfeldern mit sensiblen Finanz- und Verwaltungsdaten.
Mittlere Unternehmen wuchsen inzwischen Cybersicherheitsbudgets, weil die abonnierten Sicherheitsplattformen die gesamte Einsatzreibung verringerten und eine operative Anpassungsfähigkeit ermöglichten. Kleine Unternehmen neigten dazu, verwaltete Erkennungsdienste zu übernehmen, um begrenztes internes Cyber-Sicherheits-Know-how zu decken. Startups und Bildungseinrichtungen erweiterten den Einsatz von Cloud-native Monitoring-Tools, da digitale Lern- und Kollaborationsplattformen die Netzwerksichtbarkeit und Exposition verbesserten. Flexible Preisansätze sowie Outsourced Monitoring-Dienste halfen kleineren Organisationen, diese Fähigkeiten zu nutzen, ohne in schwere interne Programme gesperrt zu werden.
Von Industrie Vertical
BFSI hielt einen wirklich starken Marktbeitrag, vor allem weil digitale Banksysteme, mobile Zahlungsplattformen und diese API-basierten Finanzdienstleistungen endete... wie, wirklich saftige Ziele für Cyberangriffsversuche. Finanzinstitute begannen, AI-fähige Analyse- und Verhaltensüberwachungsplattformen aggressiver auszurollen, nachdem einige regionale Ransomware-Vorfälle zwischen 2022 und 2025 mit der Transaktionsverarbeitung übereinstimmten. Inzwischen die IT und Telekommunikation sektoren auch ihre Cyber-Sicherheit Ausgaben, vor allem nach großen 5G-Rollouts und Cloud-Infrastruktur Expansion in China, Indien, Japan und Südostasien. In der Praxis wurde die Echtzeit-Netzwerk-Verkehrsüberwachung und automatisierte Antwortaktionen zu einem wesentlichen Bestandteil, um hochvolumige Unternehmensdatenumgebungen zu schützen.
Auch Healthcare orgs drängte die Cybersicherheitsmodernisierung nach Krankenhäusern erweiterte digitale Patientenmanagementsysteme und vernetzte medizinische Infrastruktur. Herstellung Standorte hingegen verschärften die operative Technologiesicherheit nach Cyberangriffen, die die Halbleiter- und Elektronikproduktion in ganz Ostasien unterbrochen haben. Die staatlichen Stellen erhöhten die Ausgaben für fortgeschrittene Überwachungssysteme, da die nationalen Cybersicherheitsrahmen im Grunde stärkere Schutzanforderungen für öffentliche Infrastrukturen erzwungen haben. Schließlich verabschiedeten Energie- und Versorgungsbetreiber fortschrittlichere Erkennungssysteme, um den Smart Grid-Betrieb zu schützen und auch das Betriebsstörungsrisiko zu reduzieren, auch wenn die industrielle Infrastruktur verbunden ist.
Was sind die Key Use Cases, die den Markt für Asia Pacific Intrusion Detection and Prevention Systems antreiben?
Finanzinstitute, Art des Handelns als primärer Anwendungsfall für Intrusions- und Präventionssysteme in ganz Asien-Pazifik. Digitale Banking-Plattformen mobile Zahlungs-Apps und Echtzeit-Transaktions-Workflows benötigen wirklich laufende Netzwerküberwachung, um Ransomware-Bemühungen zu blockieren, Phishing-Ansätze, und auch die nicht autorisierten Zugriffsvorfälle, die aus dem Nichts auftauchen. Mit strengen Cyber-Sicherheitsregeln, die durch China, Singapur, Japan und Indien laufen, setzen Unternehmen weiterhin Geld in neuere Bedrohungserkennungsfunktionen für den langen Haul.
Telecom-Betreiber und Cloud-Dienstleister skalieren auch Cyber-Sicherheits-Rollouts über 5G-Setups, Edge-Computing-Umgebungen und gemischte Cloud-Operationen. Insbesondere die Fertigungsstandorte begannen, mehr zu übernehmen, nachdem Cyberattacks schwere Unterbrechungen der Halbleiterproduktion und der industriellen Automatisierungs-Workflows in ganz Ostasien verursachten. Healthcare-Organisationen, inzwischen, verschärft ihre Netzwerküberwachung Ansätze, so dass digitale Patienten-Aufzeichnungen bleiben sicher und angeschlossene medizinische Geräte nicht enden auslaufende Daten.
Darüber hinaus zeigen sich neuere Szenarien rund um intelligente Stadtinfrastruktur, vernetzte Verkehrssysteme und industrielles Internet der Dinge. KI-powered-Verhaltensanalysen plus autonome Bedrohungsplattformen werden immer mehr Aufmerksamkeit erhalten, da Unternehmen schnellere Erkennung von Null-Tage-Schwachstellen und engere Koordination gegen Cyberangriffe, die sich über verteilte digitale Infrastruktur verbreiten wollen.
| Bericht Metriken | Details |
| Marktgrößenwert 2025 |
USD 1864.4 Millionen
Marktgrößenwert 2026
2121.6 Mio. EUR
Umsatzprognose 2033
5323.1 Mio. USD
Wachstumsrate
CAGR von 14,04% von 2026 bis 2033
Basisjahr
2025
Historische Daten
2021 - 2024
Vorausschätzungszeitraum
2026 - 2033
Berichterstattung
Umsatzprognose, Wettbewerbslandschaft, Wachstumsfaktoren und Trends
Regionaler Geltungsbereich
Asien-Pazifik (Indien, China, Japan, Australien, Südkorea, Rest Asien-Pazifik)
Kennwort des Unternehmens
Cisco, Palo Alto Networks, Fortinet, Check Point Software, IBM, Trend Micro, McAfee, Broadcom, Juniper Networks, Trellix, FireEye, Sophos, Darktrace, CrowdStrike, SentinelOne.
Anwendungsbereich
Freier Bericht Anpassung (Land, Region & Segment Bereich). Verwalten Sie kundenspezifische Kaufoptionen, um Ihre genauen Forschungsanforderungen zu erfüllen.
Bericht Segmentierung
Von Component (Hardware, Software, Services, Managed Services, Professional Services, Support Services, Consulting Services, Andere); Durch Bereitstellungsmodus (Cloud-Based, On-Premise, Hybrid, Virtual Appliances, Network-Based, Host-Based, Wireless-Based, Others); By Enterprise Size (Large Enterprises, Medium Enterprises, Small Enterprises, Government Organizations, Startups, Educational Services);
Welche Regionen fahren den Markt für Intrusion Detection and Prevention Systems Growth?
China führt den regionalen Markt, irgendwie, weil die nationalen Cybersicherheitsregeln viel härter wurden, nachdem mehrere Angriffe Finanznetze, öffentliche Infrastruktur und industrielle Einrichtungen zwischen 2021 und 2025 getroffen. Gleichzeitig sorgten große Cloud-Rollouts, schnelle 5G-Bereitstellung und ernsthafte Digitalisierungsbemühungen für eine stetige Nachfrage nach fortschrittlichen Intrusions-Präventionsplattformen. Dies zeigt sich deutlich in Bankwesen, Telekommunikation und Fertigung. Darüber hinaus halfen die von der Regierung unterstützten Cybersicherheitsfinanzierungsinitiativen nicht nur, sondern auch die heimische Sicherheitsinfrastruktur reifen zu lassen, und sie spekulierte den Rollout von AI-fähigen Überwachungssystemen. Es gibt auch dieses ziemlich solide lokale Ökosystem, Telekommunikationsbetreiber, Cloud-Dienstleister, Halbleiterhersteller und kleinere Cybersicherheitsunternehmen arbeiten zusammen. Die regionale Dominanz wird also weiterhin von langfristigen Modernisierungsprojekten und nicht nur kurzfristigen Ausgaben unterstützt.
Japan ist als nächstes der zweitgrößte Beitrag, obwohl der Markt vibe etwas anders ist als China. In Japan lehnt sich das Wachstum eher auf die Betriebsstabilität und die längere Unternehmensplanung ab, anstatt allein auf eine schnelle digitale Expansion. Große Fertigungsgruppen, Automotive-Unternehmen und Finanzinstitute führen Cybersicherheitsbudgets kontinuierlich durch. Ihr Fokus liegt in der Regel auf der betrieblichen Kontinuität und auch dem Supply Chain Protection, nicht nur auf Flashy Tech. Starke Compliance-Erwartungen sowie solide Corporate Governance-Ansätze helfen, sicherzustellen, dass die Netzwerküberwachungssysteme konsequent über die industrielle Infrastruktur eingesetzt werden. Japan profitiert auch von einer reifen digitalen Infrastruktur, einer geringeren Schwankung in der Cyber-Sicherheitspolitik und einer ziemlich stabilen Unternehmensausgaben-Muster, so dass es eine zuverlässige Quelle langfristiger Einnahmen auf dem Markt bleibt.
Indien scheint aufzutreten, da der am schnellsten wachsende regionale Markt, vor allem nach der großen digitalen Infrastruktur wirklich begann, Geschwindigkeit zu holen. Seit etwa 2022 stieg die Cloud-Adoption, Fintech weiter ausbaute, und die nationalen Cyber-Sicherheits-modernisierungsprogramme gewannen auch Traktion, eine Art Domino-Effekt. Mit schnellen Datencenter-Rollouts, mehr 5G-Infrastruktur und digitalen Zahlungs-Ökosystemen-Reife, die Gesamtexposition mit Ransomware-Angriffen wuchs auch, zusammen mit großen Datenverletzungen, sowohl in der öffentlichen als auch in der privaten Umgebung. Darüber hinaus bewegen sich staatliche Cybersicherheitsinitiativen voran, und mehr Unternehmen übernehmen verwaltete Erkennungsdienste, die im Grunde Türen für Cloud-Native Security-Anbieter und AI-getriebene Bedrohungs-Geheimdienstanbieter eröffnen. Wenn dies weitergeht, sollte es eine solide Expansion für Cyber-Sicherheits-Investoren und Technologie-Anbieter geben, vor allem diejenigen, die mittelgroße Unternehmen und digitale Infrastrukturbetreiber zwischen 2026 und 2033 anstreben.
Wer sind die Key Player im Markt für Intrusion Detection and Prevention Systems und wie vervollständigen sie?
Der Wettbewerb im gesamten asiatisch-pazifischen Intrusions- und Präventions-Systeme Landschaft ist immer noch eine Art mäßig konsolidiert, mit großen globalen Cybersicherheits-Spielern greifen viele der Unternehmenseinsätze im Bankwesen, im Telekommunikationsbereich, in der Regierung und in der Fertigung. In letzter Zeit fühlt sich der Wettbewerb weniger an der einfachen Standalone Firewall-Performance, mehr über AI-getriebene Bedrohungsanalysen, Cloud-native Sicherheitsstruktur und in Plattform-Typ-Fähigkeiten gebaut. Die großen Anbieter versuchen, über Akquisitionen, Managed Security Services und regionale Cloud-Beziehungen auf Aktien zu halten, während die kleineren spezialisierten Cybersicherheitsunternehmen Momentum abholen, weil ihre Vorfälle schneller sind und deren Erkennung automatisierter ist. Viele Unternehmen wollen jetzt ein einheitliches Cyber-Sicherheits-Ökosystem, das Endpoint-Verteidigung, Netzwerk-Überwachung, Bedrohung Intelligenz und Compliance-Übersicht in einen operativen Rhythmus verbindet.
Cisco Systems zeigt sich mit einer soliden Unternehmensnetzwerkintegration und einer breiten Infrastrukturkompatibilität, insbesondere über Telekommunikations- und Regierungseinrichtungen. Die tiefere Verbindung zwischen Netzwerk-Hardware und Sicherheitsanalytik gibt Cisco ein wenig Vorsprung, wenn es um die Handhabung von hohem Volumen-Unternehmensverkehr geht, wie in der Praxis. Palo Alto Networks lehnt sich hart an AI-fähige Bedrohungserkennung, Cloud-Sicherheit und automatisierte Antwortmechanismen. Einige jüngste Akquisitionen, die sich auf die KI-Sicherheitsinfrastruktur konzentrieren, schärfen die Plattformdifferenzierung und erweitern den Schutz für autonome KI-Umgebungen. Fortinet unterscheidet sich stattdessen durch kostengünstige integrierte Sicherheitsgeräte, die gut mit mittelgroßen Unternehmen und mit verteilten Operationen in Südostasien landen scheinen.
CrowdStrike drängt immer noch mit Cloud-Native Endpoint Protection und ai-basierten Verhaltensanalysen voran, um die hybride Personalinfrastruktur mehr oder weniger fit zu machen. Die regionale Cloud-Erweiterung, zusammen mit Datenhoheitsausgaben, half in hochregulierten Sektoren, in denen die Menschen sensible operative Daten verarbeiten. In der Zwischenzeit hält Trend Micro einen soliden Platz in ganz Japan und vieles von Asien-Pazifik, indem es lokalisierte Bedrohungsinformationen, eine industrielle Cyber-Sicherheits-Spezialisierung und real-world Know-how zum Schutz von Unternehmenswolken-Workloads verwendet. Check Point Software Technologies steht weiterhin im Wettbewerb, indem es sich um ein zentralisiertes Politikmanagement und eine Compliance-starke Cyber-Sicherheitsarchitektur stützt, die viel über Finanzinstitute und öffentliche Infrastrukturumgebungen genutzt wird.
Warenbezeichnung
- Cisco
- Palo Alto Netzwerke
- Fortinet
- Check Point Software
- IBM
- Trend Micro
- McAfee
- Broadcom
- Juniper Networks
- Trellix
- FireEye
- Sophos
- Darkness
- CrowdStrike
- Das ist ein
Aktuelle Entwicklung Nachrichten
Im April 2026, Palo Alto Networks angekündigt Absicht, Portkey zu erwerben. Die Akquisition verstärkte die Sicherheit von AI Gateway für autonome KI-Agenten und erweiterte KI-Transaktionsschutzinfrastruktur.
Quelle:URL (Palo Alto Networks).
Im April 2026 hat Palo Alto Networks den Erwerb von Koi abgeschlossen. Die Transaktion führte Agentic Endpoint Security-Funktionen ein, um AI-getriebene Unternehmensendpunkte und autonome Kodierungsumgebungen zu sichern.
Quelle:URL (Palo Alto Networks).
Im März 2026 startete CrowdStrike neue Sicherheitsfunktionen der Falcon-Plattform AI. Der Start erweiterte die Laufzeit-Drohung, die AI-Agent Governance und den Endpoint-Level-Schutz in Cloud- und SaaS-Umgebungen.
Quelle:URL (CrowdStrike)
Welche strategischen Insights definieren die Zukunft des Markt für Intrusion Detection and Prevention Systems?
Der Markt scheint strukturell in Richtung KI-basierte autonome Cybersicherheitsplattformen zu bewegen, die mit ziemlich minimalem menschlichen Eingriff auf Bedrohungen reagieren können. In den nächsten fünf bis sieben Jahren wird das Ganze durch die rasche Erweiterung der Cloud-Infrastruktur, des industriellen Internets der Dinge und auch durch die Dezentralisierung zahlreicher Unternehmen vorangetrieben. Es gibt ein weiteres Risiko, das auch etwas weniger sichtbar ist, was die Abhängigkeit von nur einem kleinen Satz globaler Cybersicherheitsplattform-Anbieter wächst. Wenn der Markt zu konzentriert wird, kann er zu einem betriebsschwächen Punkt, wie , wenn Plattform-Ausfälle passieren, oder wenn Preisdruck steigt, oder wenn regulatorische Konflikte auftauchen, dann könnten Unternehmen Cyber-Sicherheits-Ökosysteme in verschiedenen Branchen gleichzeitig gestört werden.
Gleichzeitig zeigt sich eine neue Chance auf Schutzsicherheit für KI-Agenten, Edge Computing-Systeme und vernetzte Industrieinfrastrukturen in Indien und Südostasien. Mehr regionale Investitionen in Rechenzentren, 5G-Infrastruktur und digitale Finanzdienstleistungen treiben die Nachfrage nach lokalisierter Bedrohungs- und Compliance-erstem Sicherheitsdesign. Unternehmen, die versuchen, diesen Raum zu betreten, werden wahrscheinlich besser tun, indem sie integrierte Plattform-Ökosysteme zusammenstellen – die Verbindung von verwalteten Sicherheitsdiensten, KI-Analysen und Cloud-nativer Überwachung – anstatt sich ausschließlich auf eigenständige Netzwerksicherheitsprodukte zu verlassen.
Markt für Asia Pacific Intrusion Detection and Prevention Systems
Von der Komponente
- Hardware
- Software
- Dienstleistungen
- Managed Services
- Professionelle Dienstleistungen
- Support Services
- Beratung und Beratung
- Sonstige
Durch Einsatzmodus
- Cloud-basiert
- On-Premise
- Hybrid
- Virtuelle Geräte
- Netzwerkbasierte
- Host-basiert
- kabelgebunden
- Sonstige
Nach Unternehmensgröße
- Große Unternehmen
- Mittlere Unternehmen
- Kleine Unternehmen
- Regierungsorganisationen
- Startups
- Bildungseinrichtungen
- Sonstige
Von Industrie Vertical
- BFSI
- IT & Telecom
- Gesundheit
- Regierung
- Einzelhandel
- Herstellung
- Energie und Nutzung
- Sonstige
Häufig gestellte Fragen
Finden Sie schnelle Antworten auf die häufigsten Fragen.
Die erwartete asiatisch-pazifische Intrusion Detection and Prevention Systems Marktgröße für den Markt wird USD 5323.1 Million in 2033.
Von Component (Hardware, Software, Services, Managed Services, Professional Services, Support Services, Consulting Services, Andere); Durch Bereitstellungsmodus (Cloud-Based, On-Premise, Hybrid, Virtual Appliances, Network-Based, Host-Based, Wireless-Based, Others); By Enterprise Size (Large Enterprises, Medium Enterprises, Small Enterprises, Government Organizations, Startups, Educational Services).
Major Asia Pacific Intrusion Detection and Prevention Systems Market Spieler sind Cisco, Palo Alto Networks, Fortinet, Check Point Software, IBM, Trend Micro, McAfee, Broadcom, Juniper Networks, Trellix, FireEye, Sophos, Darktrace, CrowdStrike, SentinelOne.
Die Asien-Pazifik-Intrusion Detection and Prevention Systems Marktgröße ist USD 1864.4 Million in 2025.
Der Asia Pacific Intrusion Detection and Prevention Systems Market CAGR beträgt 14,04% von 2026 bis 2033.
- Cisco
- Palo Alto Netzwerke
- Fortinet
- Check Point Software
- IBM
- Trend Micro
- McAfee
- Broadcom
- Juniper Networks
- Trellix
- FireEye
- Sophos
- Darkness
- CrowdStrike
- Das ist ein
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
Zuletzt veröffentlichte Berichte
-
Apr 2026
Markt für 3D Optisches Profil
3d optische profiler marktgröße, aktien- und analysebericht nach typ (desktop 3d optische profiler, und tragbare 3d optische profiler), durch technologie (konfokaltechnologie, weißlichtinterferenz), durch endverwendung industrie (hersteller, forschungseinrichtungen, automotive, aerospace und verteidigung, medizinische geräte und andere), und geographie (nordamerika, europa, asien-pazifik, mittelost und afrika)
-
Apr 2026
Markt für Depth Sensor
tiefensensor marktgröße, aktien- und analysebericht nach typ (infrarote tiefensensoren, zeit-of-flight (tof) sensoren, stereo vision sensoren, strukturierte lichtsensoren, ultraschall tiefensensoren), durch anwendung (automotive, robotik, gaming, unterhaltungselektronik, industrieautomatisierung, healthcare, security & monitoring, andere), durch endnutzer (automotivhersteller, consumer electronics, healthcare provider, industrieunternehmen, sicherheitsagenturen, gaming-unternehmen, robotik, robotik)
-
Apr 2026
Markt für Digitale Fertigung
digitaler fertigungsmarktgröße, aktien- und analysebericht nach komponenten (hardware, software und dienstleistungen), nach technologie (robotik, 3d-druck, internet der dinge (joint), u.a.), durch anwendung (automotive und transport, luft- und raumfahrt und verteidigung, unterhaltungselektronik, industriemaschinen, u.a.), durch prozessart (computer-basiertes design, computer-basierte simulation, computer 3d-visualisierung, analytik, u.a) und geographie (nordeuropa)
-
Apr 2026
Markt für Digital Visa Services
digital visa services market size, share & analysis report by type (individuelle reisende, gruppenreisende), durch anwendung (tourismus, geschäftsreisen, andere), und geographie (nordamerika, europa, asien-pazifik, mittelosten und afrika, süd- und zentralamerika), 2021 – 2031