
Endpoint Detection and Response (EDR) Market Summary:
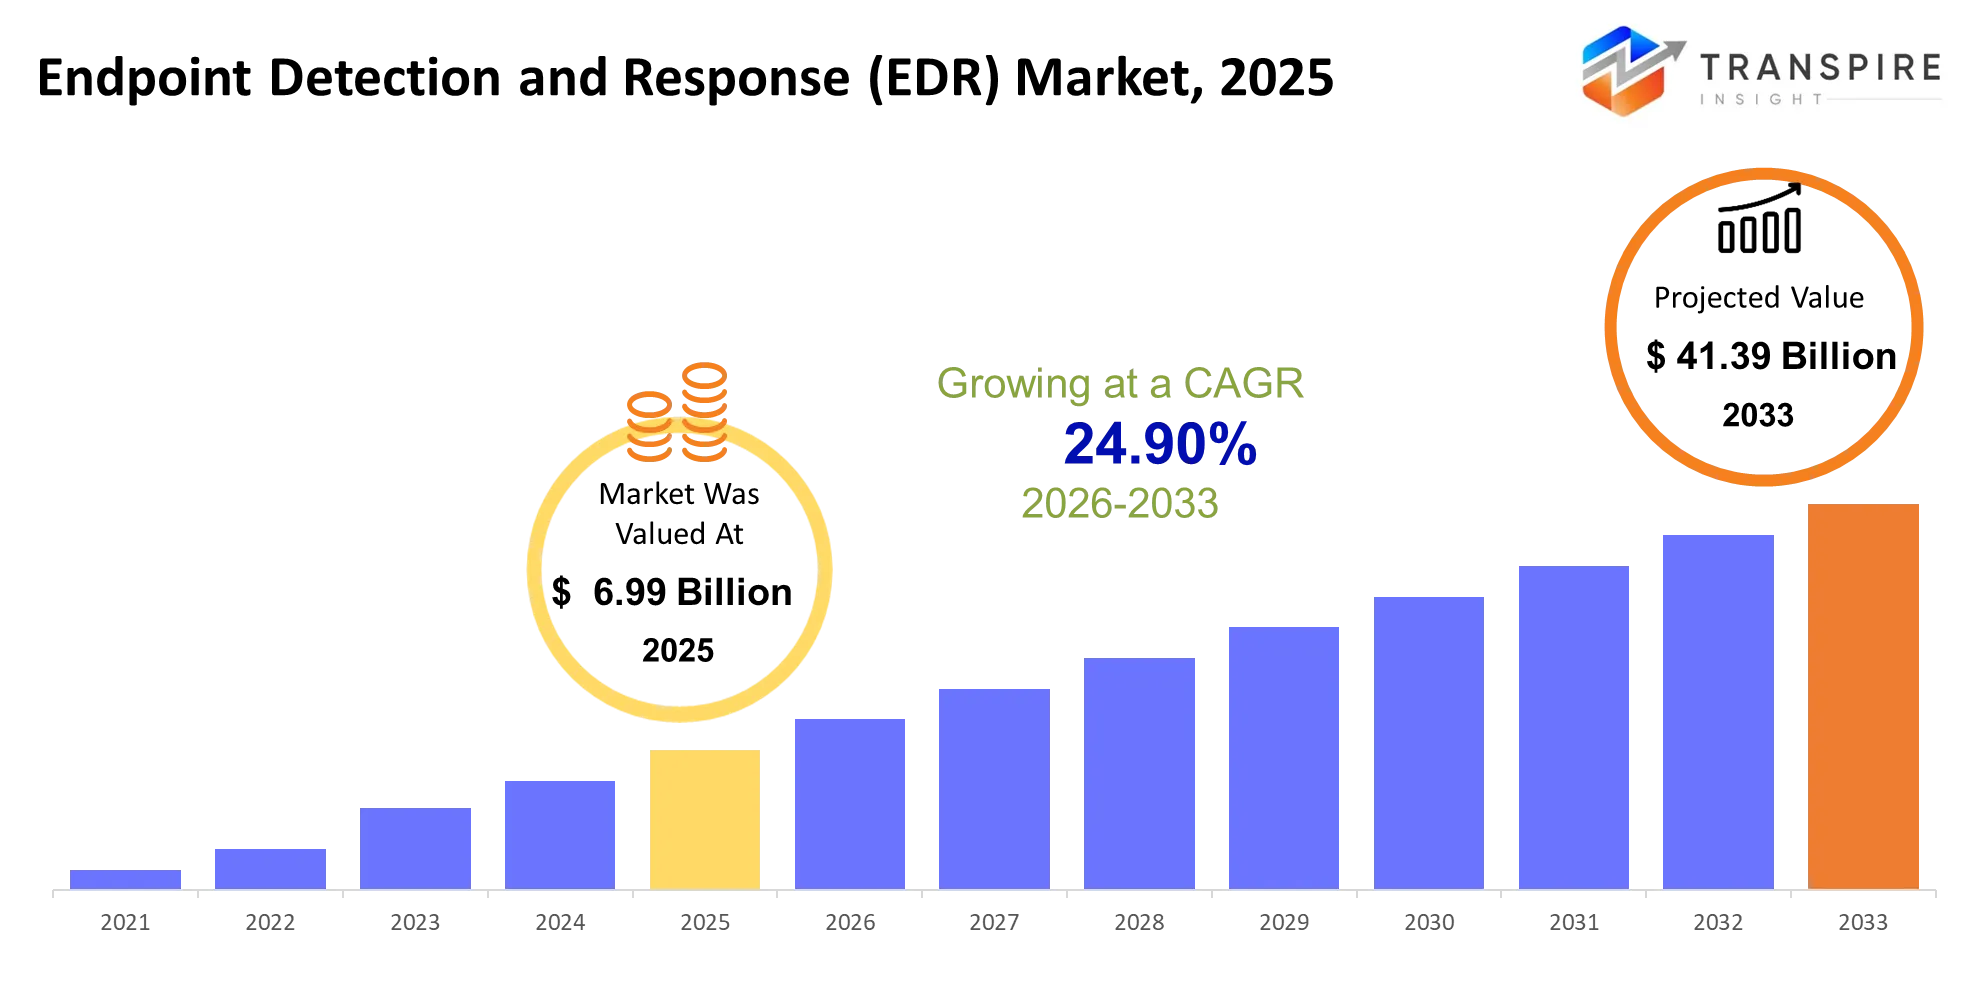
As per the Transpire Insight analysis, The transpire Insight size is estimated at USD 6.99 billion in 2025 and is expected to reach USD 41.39 billion by 2033, growing at a CAGR of 24.90% from 2026 to 2033.
The Endpoint Detection and Response (EDR) market helps companies detect and remediate exploits on computers, servers, mobile devices, and cloud workloads before users are impacted. وقيمتها تكمن في قدرتها على المساعدة في تحديد الفدية والسرقة الإبداعية والهجمات التي لا ملف لها عادة ما تفتقدها البرامج التقليدية لمكافحة الفيروسات. وتقدّم تقرير التنمية الاقتصادية من كونه منتجاً نهائياً قبل خمس سنوات إلى مضاف مُقدّم على سحابة من أجل الهوية والشبكات وقياس السحب عن بعد في شكل كشف ورد موسعين. وينطوي التطور الهيكلي الرئيسي على التحول إلى الأمن الصفري للثقة، حيث لم يعد التحقق المستمر من نقطة النهاية سمة بل هو شرط. The push to zero-trust security has been accelerated by the commercialisation of ransomware-as-a-service, which has rendered sophisticated attacks affordable for unsophisticated criminals. As intrusions have become increasingly automated, enterprises buy EDR tools to shorten detection times, reduce the impact of breaches, and adhere to incident reporting obligations under the Network and Information Systems Directive 2 (NIS2).
Endpoint Detection and Response (EDR) Market Size " Forecast:
- Market Size 2025: USD 6.99 Billion
- القيمة السوقية المتوقعة (2033): 41.39 بليون دولار
- Forecast CAGR (2026-2033): 24.90%
- المنطقة الرائدة في عام 2025: أمريكا الشمالية
- منطقة النمو السريع: آسيا والمحيط الهادئ
- Key Company Profiles: CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, check Point, Fortinet, Bitdefender, Cybereason, Secureworks.
Keysights:
The focus of EDR is moving from detecting endpoint malware to providing all-in-one security solutions with behavioural analytics, automated response, and AI-agent monitoring and control.
وتقوم القيادة الإقليمية على الاستثمار الأمني المثبت، وسيعتمد مستقبل النمو على الاعتماد السحابي، وتيسير الاستخدام، والأمن لعبء العمل الرقمي الجديد.
- التهديد الكشف وتمثل نسبة 41 في المائة من حصة السوق، وينطلق كرود ستريك إلى فالكون لحماية الهوية، وإدارة سطح الهجوم، وإدارة شؤون العاملين في مجال مكافحة الإرهاب.
- من المتوقع أن يتوسع الإصدار الإصطناعي المرتكز على الكلاود بنسبة 28.1% من الـ (سي آر) مدفوعاً بـ (سينتينيل أون) العميلة (سيتينيل أوني) في التحقيق الأوتوماتيكي وأمن العميل (أوروبل) من أجل البيئات السخية
- ويختلف ميكروسوفت في أمريكا الشمالية مع المدافعين عن حقوق الإنسان، والمدخل، والسنتينيل، وتكامل الطيارين في عقارات ويندوز، وممتلكات الهوية، وممتلكات الإنتاجية، مما يمثل 38 في المائة من الطلب.
- إن منطقة آسيا والمحيط الهادئ هي أكبر جزء يمثل 28 في المائة من السوق، وتجمع شبكات بالو ألتو نقطة النهاية، والسحابة، والبروزر، والضوابط الأمنية للمبادرة تحت راية كورتكس وبريسما.
- 26.0% comes from Europe, where Trellix and Sophos aim to win compliance-driven clientss with endpoint portfolios and managed detection services.
- وفي أمريكا اللاتينية، تبلغ حصة السوق 4.5 في المائة، مع وجود بائعين يقودون القنوات، مثل فورتينت، نقطة التفتيش، وشركة تريند ميكرو، يتنافسون في نظام إيكولوجي أمني مجمَّع؛ وفي الشرق الأوسط، تبلغ نسبتهم 3.5 في المائة.
- ويستخدم شركة برودكوم أصولاً من طراز VMware وSmantec للانتقال بعد توحيد المؤسسات؛ وتركز شركة سيسكو على الربط الشبكي بين النقاط.
- وفي حين يكرس المدافعون عن الهوية الجنسانية والسايبرسون للابتكارات المتخصصة في الكشف، تكرس أعمال الإنقاذ للكشف عن الفرق الأمنية المدربة على الموارد والتصدي لها.
- The message from the behavioural movement is loud and clear: fewer agents, a single console, and AI-powered triage are preferred by buyers over endpoint tools.
ما هو السائقون الرئيسيون، وحرمانهم، والفرص في المسابقة؟
السائق:
وتدفع الفدية، والسرقة الابتكارية، والهجمات التي لا ملف لها، المنظمات إلى أبعد من الحماية التقليدية ضد الفيروسات إلى إجراء قياسات عن بُعد متواصلة عند نقطة النهاية واحتواء سريع. وقد أوجد التوسع في العمل الهجين والأجهزة المترابطة بالسحابات مسارات أكثر للمهاجمين، مما جعل الكشف عن السلوك وأولويات عمليات التحقيق المركزية. كما تشجع الالتزامات التنظيمية، بما في ذلك إطار الإبلاغ عن الحوادث الذي وضعه الاتحاد الأوروبي في إطار NIS2، المنظمات المتضررة على تحسين وضوح الحوادث والاستعداد للاستجابة. وتدعم هذه الاحتياجات اعتماد ضوابط متقدمة للنقاط النهائية ومنابر أمنية متكاملة.
تقييد:
وما زال تعقيد النشر يشكل عقبة رئيسية. وتولِّد برامج نزع السلاح والتسريح وإعادة الإدماج أحجاماً كبيرة من القياس عن بُعد، وتتطلّب مواصلة التصحيح، ويجب أن تدمج مع النظم القديمة، وعبء العمل السحابي، وأدوات الهوية. ولا تزال المشكلة قائمة لأن أفرقة الأمن تواجه حدود الميزانية، وتحديات التكامل، ونقص المحللين القادرين على تفسير الإنذارات؛ وفي الحواجز الإدارية، والقيود المفروضة على الميزانية، والتعقيد، وثغرات المهارات، تؤدي إلى حواجز أمام الإسراع أمن الفضاء الإلكتروني التحسين.
الفرصة:
وتتيح التحقيقات المدعومة من المنظمة فرصا للبائعين للوصول إلى المنظمات المزودة بالموارد. فعلى سبيل المثال، يمكن لقدرات التحقيق المؤتمتة أن تربط بين الإنذارات ذات الصلة، وفحص الملفات المشبوهة، والصفات اليدوية الخبيثة للحجر، مما يقلل من تكرار أعمال المحللين. ويمكن للموردين الذين يجمعون بين التسعير الشفاف، والكشف المفسّر، والسياق المتعلق بالهوية، ودعم نقاط النهاية السحابية والمتنقلة، أن يوسعوا نطاق التبني على نطاق المشاريع الصغيرة والمتوسطة الحجم، ومقدمي الرعاية الصحية، والمصنّعين، والأعمال التجارية التحويلية رقمياً.
3 - تحليل تأثير السائق -
| سائق | الأثر النسبي على النمو (%) | Relevance | خط زمني | الطلب | آلية النمو | المستفيدون الرئيسيون | Major Constraint |
| تزايد هجمات الفدية والتهديدات المستمرة المتقدمة | 30% | أمريكا الشمالية، أوروبا، آسيا والمحيط الهادئ | الأجل القصير )السنوات ٢( | عالية | يكشف السلوك الخبيث ويمكّن العزلة السريعة | بائعون في مجال نزع السلاح والتسريح وإعادة الإدماج، ومقدمو خدمات نزع السلاح والتسريح وإعادة الإدماج، وأفرقة أمن المؤسسات. | EDR evasion techniques and sophisticated attacker tactics. |
| AI-powered threat detection and automated incident response | 23% | أمريكا الشمالية، أوروبا، آسيا والمحيط الهادئ | متوسطة الأجل )٢-٤ سنوات( | عالية | يستخدم التحليل السلوكي لتحديد التهديدات واحتواء السيارات | بائعون أمن في منظمة العفو الدولية، ومصنعو السحب الإلكتروني، ومراكز العمليات الأمنية. | False positives, model limitations, and integration complexity. |
| الامتثال التنظيمي والمبادرات الحكومية لأمن الفضاء الإلكتروني | 18% | أمريكا الشمالية، أوروبا، آسيا والمحيط الهادئ | الأجل القصير )السنوات ٢( | عالية | Strengthens endpoint monitoring, auditability, and incident response compliance. | بائعون يركزون على الامتثال، ووكالات حكومية، ومقدمو خدمات أمن الفضاء الإلكتروني. | (ب) قيود الميزانية واختلاف متطلبات الامتثال الإقليمية. |
| تبنّي السحاب، والعمل عن بعد، وتوسيع مساحات الهجوم النهائية | 16% | أمريكا الشمالية، آسيا والمحيط الهادئ، أوروبا | متوسطة الأجل )٢-٤ سنوات( | عالية | Extends endpoint visibility across distributed and cloud-connected devices. | :: تزكية بائعين في مجال نزع السلاح والتسريح وإعادة الإدماج، وإدارة مقدمي الخدمات الأمنية، وتوزيع المؤسسات. | الهياكل الأساسية للمجاملة ودرجة تعقيد النشر النهائية. |
| إدماج نزع السلاح والتسريح وإعادة الإدماج في عملية نزع السلاح والتسريح وإعادة الإدماج، والهيكلات ذات الثقة الصفرية، والخدمات الأمنية المنظمة | 13% | أمريكا الشمالية، أوروبا، الشرق الأوسط | الأجل الطويل )٤ سنوات( | عالية | Unifies endpoint telemetry with identity and cross-platform threat intelligence. | :: بائعون في مجال نزع السلاح والتسريح وإعادة الإدماج، والبرمجيات الاستراتيجية المتوسطة الأجل، ومقدمو الأمن السحابي، ومستعملو المشاريع. | قفل البائعين، نقص المهارات، وتكاليف تكامل البرامج. |
| المجموع | 100% | - | - | - | - | - | - |
ما تأثير الإستخبارات الأثرية التي كانت على متن السفينة؟
AI تتطور إلى EDR إلى طبقة القرار فوق مجرد الكشف. وتضيف نماذج " AI " سلوكاً مستقلاً في العمليات، ونشاطاً في تشفير الملفات، وتغييرات في السجلات، وشذوذات الشعار لكشف الفدية والهجمات بلا ملف دون الاعتماد فقط على التوقيعات المعروفة. AI automates Tier-1 investigations by grouping related alerts, enriching them with threat intelligence, recommending containment actions, and firing playbooks to isolate devices and off access. إنه يشعل حمولة المحللين ويعجل بأوقات الاستجابة
فالنماذج الافتراضية التي تم تدريبها على مجموعات بيانات واسعة النطاق من القياس عن بُعد قد أصبحت بالفعل حقيقة واقعة، مما يساعد الأفرقة على الكشف عن علامات الحركة الأفقية أو الإساءة إلى الابتكار. ويقوم البائعون أيضاً ببناء عمليات صيد تهديد مدعومة بمساعدات من منظمة العفو الدولية، وتدمير آلي، وربطات بين نزع السلاح والتسريح وإعادة الإدماج تشمل نقاط النهاية، والسحب، والهوية، والشبكة. في نفس الوقت، آي لا يَبْدو كلياً مِنْ عيونِ المحللينِ البشريينِ الحادةِ. فالنماذج غير المصممة على نحو ضعيف يمكن أن تؤدي إلى انتشار التحذيرات؛ والإيجابات الكاذبة تشق وقت المحلل وتسهم في الإرهاق. فتكاليف الدمج، والتحسين النموذجي، والتدخل الضار المحتمل يحدان من انتشار مبادرة AI، ولا سيما بالنسبة للمنظمات التي لم تدمج بعد أدواتها الأمنية المتباينة.
في أكتوبر 2026 SentinelOne (د) استهلال عملية كشف عميلات الخلايا والتصدي لها من أجل اكتشاف ورصد عملاء الشركة في الوقت الحقيقي. This product allows security teams to track what an AI agent was instructed to do versus its actual actions, providing the ability to halt a malicious agent mid-action without interrupting surrounding endpoint work flows.https://in.investing.com/news/stock-market-news/sentinelone-launches-ai-agent-security-products-at-onecon-2026-93CH-5645611
الرئيسية الاتجاهات:
وتنتقل عملية نزع السلاح والتسريح وإعادة الإدماج إلى ما هو أبعد من السيطرة النهائية إلى قدرة آلية للعمليات الأمنية. وقد أصبحت نوعية التحقيقات، وأوقات الاستجابة، والوضوح في الهياكل الأساسية الموزعة متفاوتة تنافسية حاسمة.
- ويتحول أمن نقطة النهاية من مضادات الفيروسات المستندة إلى التوقيع إلى القدرة على تحديد الفدية، والحقن في العمليات، وإساءة استخدام الابتكار في الوقت الحقيقي باستخدام التحليلات السلوكية.
- ويدمج تقرير التنمية البشرية مع برنامج نزع السلاح والتسريح وإعادة الإدماج، الذي يجمع بين إشارات نقطة النهاية مع السحابة والشبكة والهوية والتطبيق عن بعد لكشف الهجمات المتعددة المراحل.
- ومع زيادة تركيز الأعمال التجارية على النشر السريع، ودعم الموظفين عن بعد، والتحديثات التي يمكن تصعيدها، يجري التسليم عن طريق مصادر غيومية في أماكن النشر في أماكن العمل.
- وتتزايد إدارة تقرير التنمية البيئية بسبب افتقار المشاريع الصغيرة والمتوسطة الحجم إلى موظفي الأمن، والحاجة إلى الاستعانة بمصادر خارجية في مجالات الإنذار، والرصد، وتصاعد الحوادث.
- The use of AI-driven triage is streamline manual investigation by matching alerts, prioritising risks and triggering automated containment processes.
- وقد أصبح التحقق المستمر من نقطة النهاية شرطاً للامتثال والهيكل، وليس تفضيلاً أمنياً، حيث أن عدداً أكبر من المنظمات لا تعتمد أي ثقة.
- NIS2, SEC disclosure requirements and cyber-insurance mandates are making firms respond and react quickly.
- الفدية في الخدمة تؤثر على عقلية المشتري ودفع المزيد من الطلب على التراجع والعزلة واحتواء الساعات الفرعية
- The endpoint perimeter is growing with the proliferation of IoT, virtual machines, and cloud workloads, and EDR needs to extend beyond the traditional endpoint of computers and servers.
Endpoint Detection and Response (EDR) Market Segmentation
العنصر:
وتشكل الحلول أساساً لسوق نزع السلاح والتسريح وإعادة الإدماج عن طريق توفير القدرة على القياس عن بُعد، وكشف التهديدات، والتحقيق، والاحتواء. دعم الخدمات في عمليات النشر والتكوين والتعظيم والعمليات الأمنية الجارية. ويمكِّن هذا البرنامج المنظمات التي لا توجد بها مراكز مخصصة للعمليات الأمنية من الوصول إلى الرصد المستمر والاستجابة لحوادث الخبراء. وتحسن الخدمات المهنية، والتشاور، والتنفيذ، والتدريب، والدعم التقني التكامل مع الهياكل الأساسية القائمة لتكنولوجيا المعلومات. ونظراً لأن البيئات الأمنية أصبحت أكثر تعقيداً، فإن المشترين يعطون أولوية متزايدة لنواتج الحماية القابلة للقياس، والكفاءة التشغيلية، والخبرة المستديمة بشأن نشر البرمجيات القائمة بذاتها.
نقطة البيع:
ولا تزال محطات التشغيل والحواسيب المحمولة تشكل نقاطاً نهائية هامة لنزع السلاح والتسريح وإعادة الإدماج لأن الموظفين يستخدمونها في التطبيقات التجارية والوصول عن بعد والاتصالات. ويحتاج العاملون إلى الحماية من تصعيد الامتيازات، والوصول غير المأذون به، والتنقل الأفقي عبر شبكات الشركات. وتحتاج نظم السحاب والآلات الافتراضية إلى رصد قابل للتقسيم مع زيادة توزيع عبء العمل. وتنطوي الأجهزة المحمولة على مخاطر من خلال الاتصال عن بعد، في حين توسّع أجهزة إيوت سطح الهجوم في الصناعة التحويلية والرعاية الصحية. وهذه الاختلافات تُشجع البائعين على تطوير قدرات الرؤية النهائية والاستجابة الملائمة لبيئة الأجهزة المتنوعة.
النشر:
ومن المتوقع أن تنمو نسبة مئوية قدرها 28.1 في المائة من الناتج المحلي الإجمالي، بدعم من الإدارة المركزية، وتحديثات سريعة، وحماية نقاط النهاية الموزعة جغرافيا. ولا تزال عمليات النشر الجارية ذات أهمية بالنسبة للمنظمات التي تتطلب قدرا أكبر من الرقابة على الهياكل الأساسية وسياسات أمنية مصممة خصيصا. وتوازن النماذج الهجينة بين مناولة البيانات المحلية بالمحللين القائمين على الغيوم، في حين أن نظام ساسا (SaS) والخدمات المستضيفة تبسّط الانتشار. وتعالج التشكيلات السحابية الخاصة والعامة مختلف متطلبات الحوكمة، في حين يدعم نشر الحواف البيئات الموزعة التي تتطلب الكشف عن التهديدات والاستجابة لها في الوقت المناسب.
الطلب:
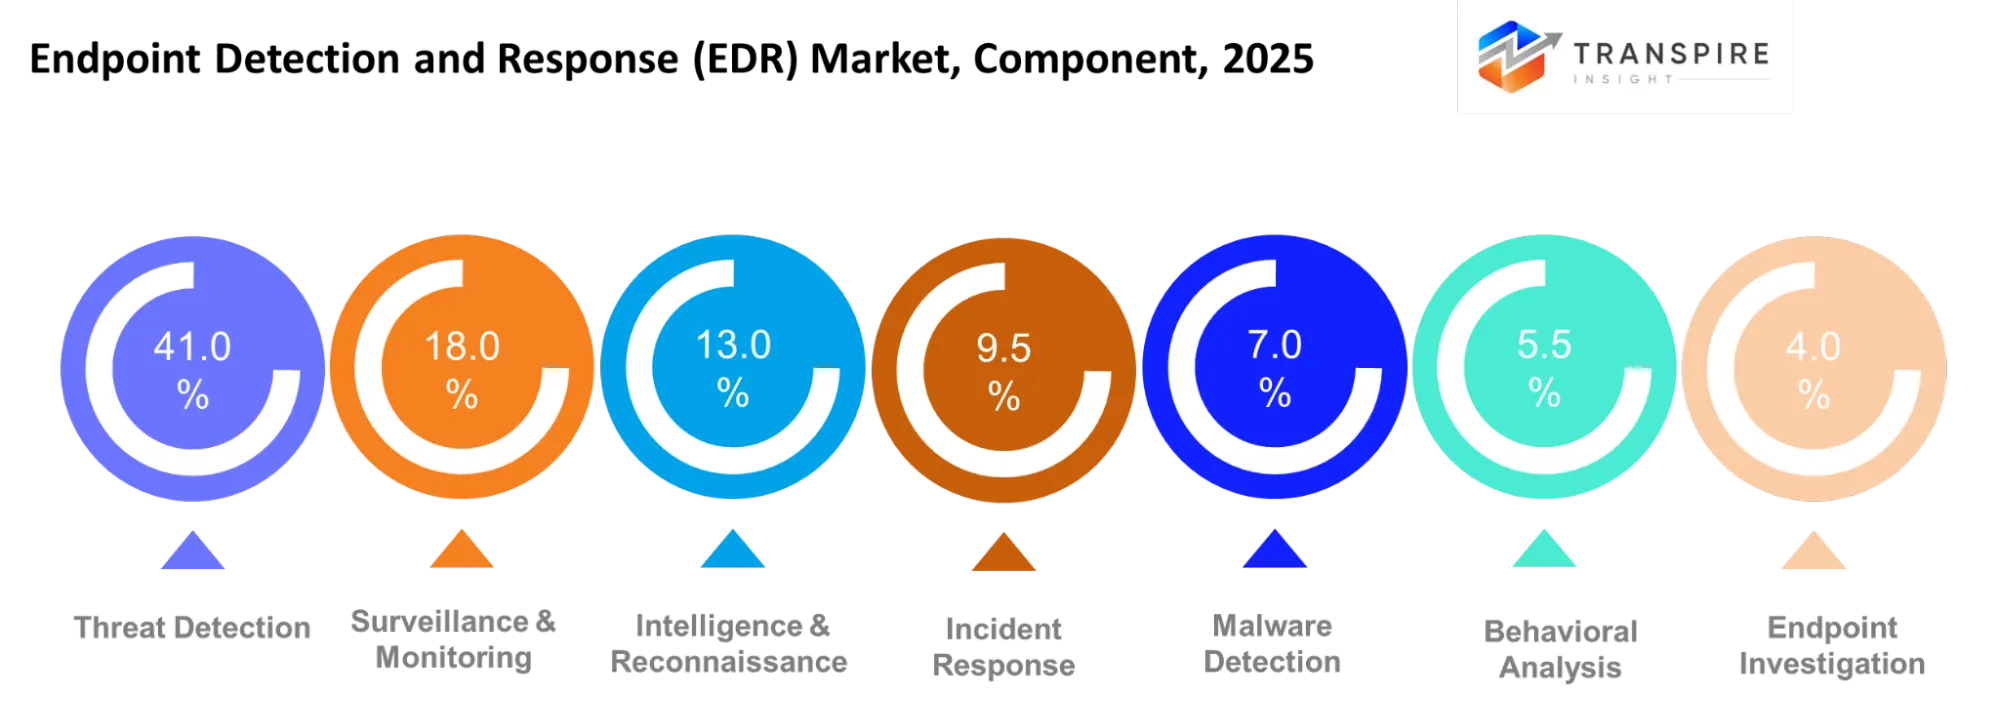
ويمثل الكشف عن التهديدات الجزء الأكبر، وهو 41 في المائة، حيث أن المنظمات تضع قيمة كبيرة في تحديد الأنشطة المشبوهة قبل وقوع حادث أمني كبير. وتبلغ نسبة المراقبة والرصد 18 في المائة، تليها معلومات استخبارية واستطلاعية بنسبة 13 في المائة. وتستأثر الاستجابة للحوادث بنسبة 9.5 في المائة، وكشف البرمجيات غير المشروعة بنسبة 7 في المائة، وتحليل السلوك 5.5 في المائة، والتحقيق في النقاط النهائية بنسبة 4 في المائة، وتطبيقات أخرى بنسبة 2 في المائة. وعموماً، تتيح هذه الطلبات مجتمعة الرصد المستمر، وتحديد التهديدات، والتحقيق في الطب الشرعي، واحتواء الأنشطة الخبيثة. عندما يتجمعون، يساعدون المنظمات على ربط النشاط المشبوه، وتسريع عملية صنع القرار حول إدارة الحوادث، وتوفير تخفيض في تعطيل العمليات، وزيادة قدرة الهياكل الأساسية للمنظمة على مواجهة الهجمات المتطورة.
المستعمل النهائي:
وتعطي المنظمات التابعة للمؤسسة الأولوية لحماية نقطة النهاية من أجل ضمان المعاملات المالية، ومعلومات العملاء، وإمكانية الوصول إلى الخدمات المحظورة. وتحتاج الوكالات الحكومية إلى رؤية واضحة عبر النظم الحساسة وإلى توثيق أقوى للحوادث. ويركز مقدمو الرعاية الصحية على حماية سجلات المرضى والحفاظ على توافر النظم السريرية، حيث يمكن أن تؤثر التعطلات على الخدمات الأساسية. ويؤمن مشغلو الاتصالات السلكية واللاسلكية الهياكل الأساسية الموزعة، بينما يحمي المتاجرون في التجزئة نظم الدفع وبيانات العملاء. ويحتاج المصنعون إلى ضوابط لبيئات الإنتاج المترابطة، ويجب على شركات تكنولوجيا المعلومات والمؤسسات التعليمية أن تدير مختلف الأجهزة والمستعملين وامتيازات الوصول عبر بيئات رقمية متزايدة التوزيع.
حجم المنظمة:
وتحتاج المؤسسات الكبيرة والشركات المتعددة الجنسيات إلى وضع سياسات مركزية للنقاط النهائية، وإلى إبراز التهديدات باستمرار، وإلى تنسيق الاستجابة للحوادث عبر مواقع متعددة. وتسعى المؤسسات المتوسطة الحجم إلى الحصول على حماية قابلة للاتساع تستوعب توسيع الهياكل الأساسية لتكنولوجيا المعلومات دون خلق أعباء عمل إدارية مفرطة. وكثيراً ما تحبذ المشاريع الصغيرة والمتوسطة الحجم والبدئيات إدارة خدمات نزع السلاح والتسريح وإعادة الإدماج لأنها تفتقر إلى أفرقة مخصصة للعمليات الأمنية وإلى ميزانيات واسعة النطاق لأمن الفضاء الإلكتروني. وتحتاج الوكالات الحكومية إلى الحوكمة، والمساءلة، والضوابط الملائمة للدخول، في حين أن مشغلي الهياكل الأساسية الحيوية يضعون أولويات الاستمرارية التشغيلية والاحتواء السريع. ويمكن للترخيص المرن، والتبسيط في النشر، والتشغيل الآلي أن يساعد مقدمي الخدمات على معالجة هذه المتطلبات التنظيمية المختلفة.
ما هي قضايا الاستخدام الرئيسية التي تدور حول الـ (ويل)؟
وتمثل حالة الاستخدام الرئيسي في الكشف المبكر عن التهديدات واحتوائها، التي تمثل 41 في المائة من الجزء المتعلق بالتطبيق. ويمكن أن يكشف تقرير التقييم عن العمليات المشبوهة، والوصول غير المأذون به، ونشاط الفدية، مما يتيح لفرق الأمن تحديد نقاط النهاية المصابة بالحجر قبل نشرها في جميع نظم المؤسسات.
وتتوسع التطبيقات لتشمل صيد التهديدات، والتحقيق في البرمجيات الخبيثة، والرصد المستمر في مؤسسات الرعاية الصحية، والحكومة، وقطاعات الصناعة التحويلية. وتعتمد هذه المناطق على الأدلة النهائية لكشف الانتهاكات، وحماية البيانات الحساسة، والحد من وقت التعطل. ويمكِّن برنامج نزع السلاح والتسريح وإعادة الإدماج القائم على السحاب الأفرقة الموزعة والهياكل الأساسية الافتراضية، ويعزز الإدارة المركزية للأمن.
وتشمل حالات الاستخدام الجديدة رصد سير العمل في مجال مكافحة الإرهاب، والحماية النهائية للأجهزة المحمولة وأجهزة إيوت، والربط بين إشارات الهوية والنشاط النهائي. كما توفر المشاريع الصغيرة والمتوسطة الحجم، التي يديرها المكتب، خبرة في مجال الرصد والاستجابة للحوادث على مدار الساعة، دون الحاجة إلى أن تكون لها خبرة في الموقع.
| التقرير | التفاصيل |
| القيمة السوقية في عام 2025 | USD 6.99 Billion |
| القيمة السوقية في عام 2026 | USD 8.73 Billion |
| توقعات الإيرادات في عام 2033 | USD 41.39 Billion |
| معدل النمو | CAGR of 24.90% from 2026 to 2033 |
| سنة الأساس | 2025 |
| البيانات التاريخية | 2021-2024 |
| فترة التنبؤ | 2026-2033 |
| تغطية التقارير | توقعات الإيرادات، والمناظر الطبيعية التنافسية، وعوامل النمو والاتجاهات |
| النطاق الإقليمي | الولايات المتحدة؛ كندا؛ المكسيك؛ المملكة المتحدة؛ ألمانيا؛ فرنسا؛ إسبانيا؛ إيطاليا؛ الدانمرك؛ السويد؛ النرويج؛ الصين؛ اليابان؛ أستراليا؛ كوريا الجنوبية؛ تايلند؛ البرازيل؛ الأرجنتين؛ جنوب أفريقيا؛ المملكة العربية السعودية؛ الإمارات العربية المتحدة؛ الهند؛ اليابان؛ |
| الشركات الرئيسية | CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, check Point, Fortinet, Bitdefender, Cybereason, Secureworks |
| نطاق التوحيد | (ج) تكييف التقارير المجانية (نطاق الجزء القطري والإقليمي). خيارات الشراء المتاحة خصيصا لتلبية احتياجاتك البحثية |
| التقرير | المكوّن (الثورة، الخدمات، إدارة الموارد البشرية، الخدمات المهنية، المشورة، التنفيذ، التدريب، الدعم) |
ما هي المناطق التي ترعى النمو؟
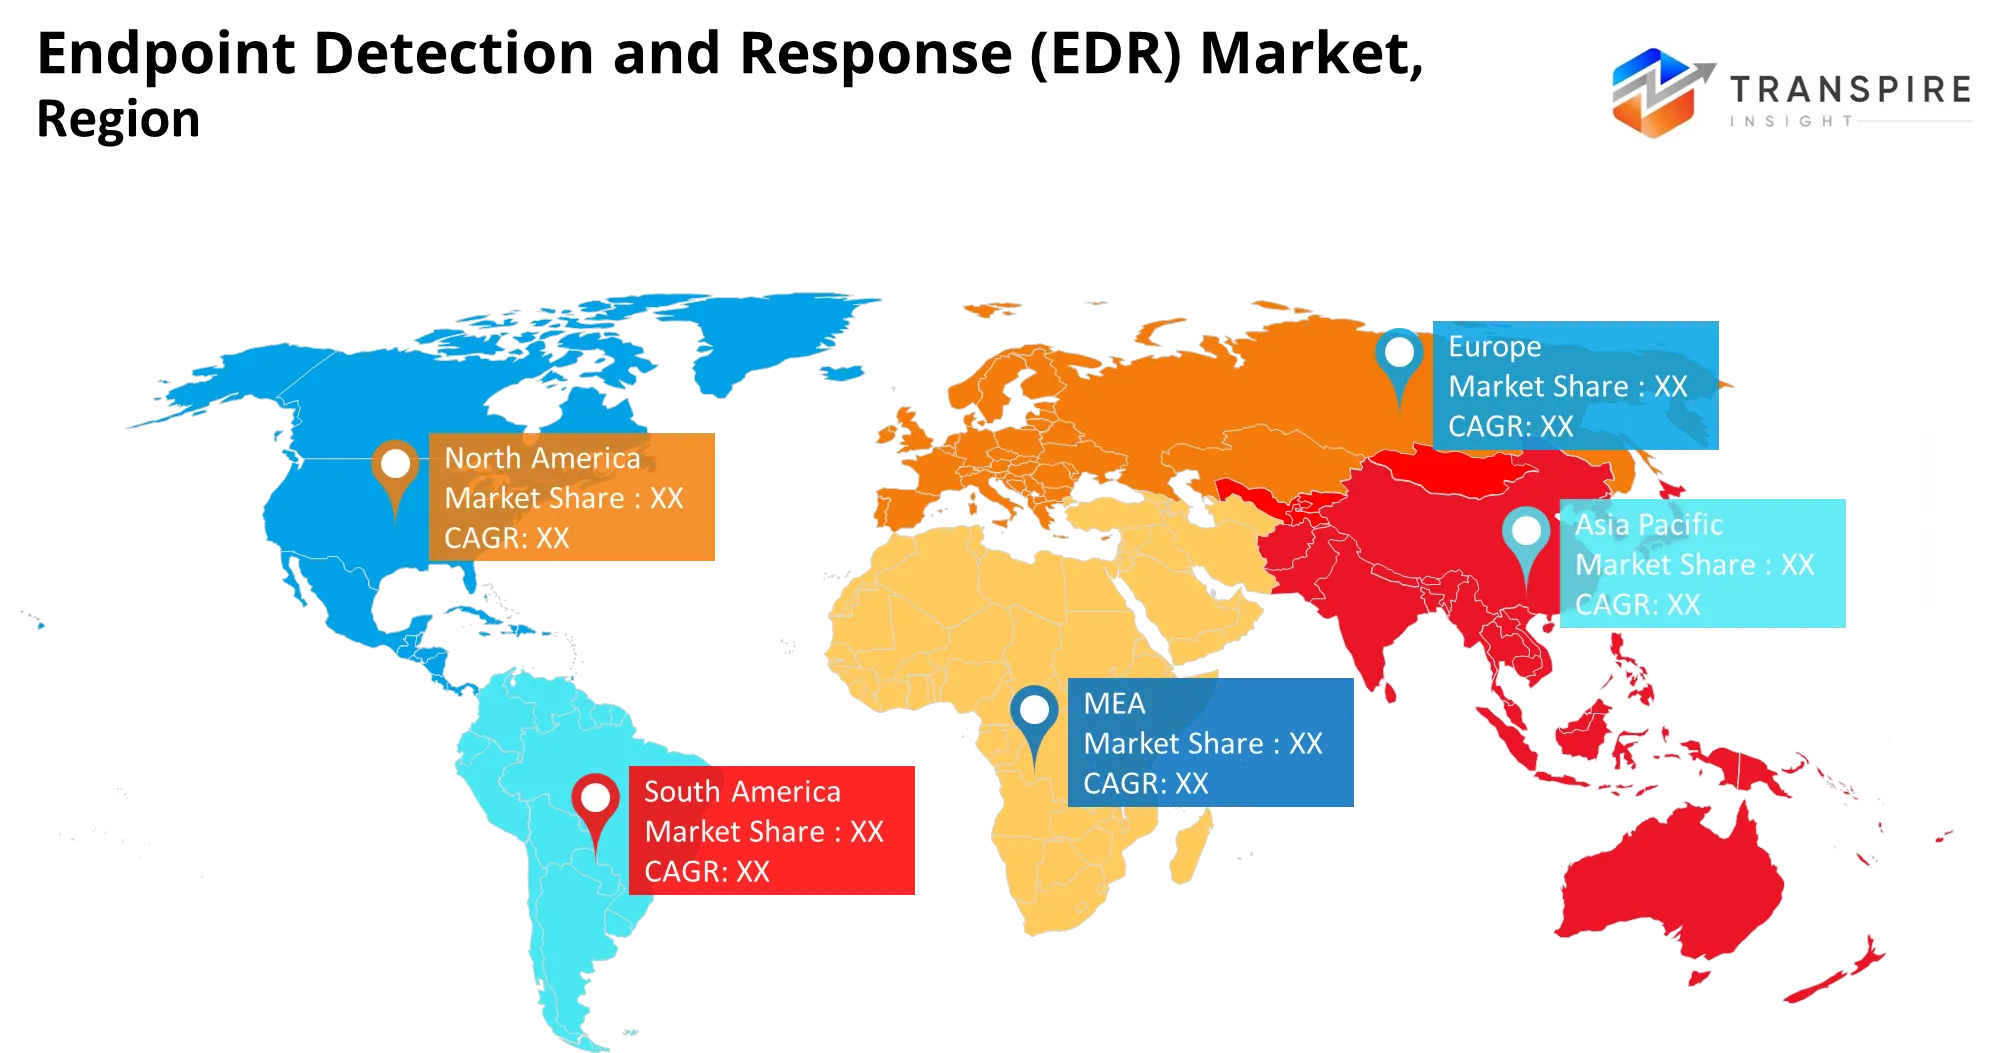
وأمريكا الشمالية هي أكبر سوق لنزع السلاح والتسريح وإعادة الإدماج بنسبة 38 في المائة. ويشكل وجود مؤسسات كبيرة، وحوادث برمجيات الفدية، ومتطلبات الامتثال في الخدمات المالية، والرعاية الصحية، والتعاقد مع الدفاع، بعض العوامل التي تعزز الطلب على كشف نقاط النهاية والتصدي لها. ولدى أمريكا الشمالية بنية أساسية سحابية ناضجة، وميزانيات إلكترونية عالية، واعتماد عمليات أمنية تدعمها منظمة العفو الدولية في مرحلة مبكرة. سوق هذه المنطقة مدفوع أيضاً بالإبلاغ عن الحوادث و عرض لمهارات الاحتواء السريع
In October 2026, CrowdStrike expanded its strategic collaboration with NVIDIA to integrate its Falcon Guardian AI Detection and Response (AIDR) solution with NVIDIA Open Shell secure runtime software and NVIDIA Sentry. This integration extends advanced enterprise protection and autonomous AI threat detection from software layers directly down to equipment-based, silicon-level policy enforcement across critical workloads.https://ir.crowdstrike.com/news-releases/news-release-details/crowdstrike-and-nvidia-expand-ai-agent-security-software-silicon
وتمثل أوروبا 26 في المائة وتأخذ موقفا أكثر تركيزا على التنظيم من أمريكا الشمالية. ويحفز التوجيه الصادر عن الاتحاد الأوروبي بشأن NIS2، عندما يقترن باللائحة العامة لحماية البيانات والأنظمة الخاصة بقطاعات محددة، مشغلي الهياكل الأساسية الحيوية وغيرها من الخدمات الأساسية لنشر خدمات الكشف عن نقاط النهاية والتصدي لها، وخدمات الكشف المنظمة من أجل إظهار القدرة على مواجهة العمليات. وفي حين أن كثافة الإنفاق ليست عالية كما هي الحال في أمريكا الشمالية، فإن أوروبا يمكن أن توفر قدرا من الاستقرار مع المتطلبات المؤسسية للامتثال التنظيمي، ومقدمي الأمن الذين يديرون أعمالا ناضجة، واستمرار الإنفاق في القطاع العام.
في آذار/مارس 2026، أقام مزود أمن الفضاء الإلكتروني (كراود ستريك) شراكة مع مزود البنية التحتية الأوروبية لتكنولوجيا المعلومات Schwarz Digits To deploy the AI-native CrowdStrike Falcon platform on the EU-operated STACKIT cloud infrastructure. ويحتفظ هذا النشر ببيانات حساسة في مجال القياس عن بُعد والكشف تماما داخل المنطقة الأوروبية، مما يوفر للمشغلين الأساسيين ذوي السيادة.https://q-sec.com/en/mdr-knowledge-base/best-mdr-services-europe
وتعتبر منطقة آسيا والمحيط الهادئ أسرع منطقة نموا بمعدل نمو سنوي مركب قدره 26.1 في المائة، وتساهم بنسبة 28 في المائة من حصة السوق. وسيؤدي التحول الرقمي الناشئ في الصين واليابان والهند وأستراليا، عبر الخدمات المالية، والصناعة التحويلية، والحكومة، وصناعات التكنولوجيا، إلى توسيع نطاق الهجوم النهائي إلى حد كبير. The future market opportunity will be cloud-native Endpoint Detection and Response, managed services for small and medium-sized organisations, and data residency, as organisations are looking to modernise their security structures without building larger internal Security Operations Centers (SOCs).
In August 2026, NTT DATA and Palo Alto Networks signed a multi-year strategic alliance to accelerate AI-driven cybersecurity transformation across markets, including the Asia-Pacific region.https://www.paloaltonetworks.in/company/press/2026/ntt-data-and-palo-alto-networks-sign-strategic-alliance-to-accelerate-secure-ai-transformation
من هم اللاعبون الرئيسيون في المسابقة وكيف يتنافسون؟
The competition in EDR has moved past detection accuracy into wideth of platform, functioning with artificial intelligence, and delivery of managed services. ويحاول البائعون تخفيض عدد وكلاء الأمن، وربط إشارات نقطة النهاية بالذين ينتمون إلى الهوية والسحابة، وسد الفجوة من الانذار إلى الاحتواء.
(كراود ستريك) لديه نهج النمو عن طريق التجديد من أجل دفع الإيرادات من نقطة النهاية إلى الهوية، والسحابة، والبيانات، والبروزر، والأمن من جانب منظمة العفو الدولية، بقيادة منصة فالكون. ويأتي تفريقها من عامل خفيف الوزن، وهو منبر واسع للقياس عن بعد، ويتزايد من خلال عمليات الاقتناء وكذلك من خلال التداول في المناطق الأمنية المتاخمة. ولدى شركة " ستينيل أوين " نهج آلي آلي آلي معتمد على معلومات أساسية للتطور مع تحقيقات شركة Purple AI وإضافة قدرات جديدة لحماية وكلاء الهيئة. ومميزها هو استجابة مستقلة، مع النمو من خلال السحب، ونظام MSSP، والقناة. وتشمل استراتيجية ميكروسوفت للتكلفة والنظام الايكولوجي إدراج المدافع مع ويندوز، وينترا، وAzure، و Sentinel، و M365 لخلق ارتفاع تكاليف التحويل والاستبعاد. وتستخدم شبكات " بالو ألتو " البرمجية عن طريق الربط بين إنفاذ نقطة النهاية في كورتيكس وبين سحابتها وشبكتها ومجمعها الأمني. Trellix, Sophos, Broadcom, Cisco, Trend Micro, check Point and Fortinet leverage channel reach and integrated portfolios. ويختلف المدافعون عن النفس، والسايبرسون، والأعمال المضمونة مع الكشف، واستخبارات التهديد، والكشف المنظم، على التوالي.
اللاعبون الرئيسيون:
- CrowdStrike
- SentinelOne
- Microsoft
- Palo Alto Networks
- تريليكس
- Sophos
- Broadcom
- سيسكو
- Trend Micro
- Vmware
- نقطة التفتيش
- Fortinet
- مدافع عن النفس
- السايبرسون
- الأعمال المضمونة
Endpoint Detection and Response (EDR) Market - Enhanced Competitive Benchmarking
| Company | Est. Revenue Share Range | العروض الرئيسية | تحديد المواقع الاستراتيجية | القوة الجغرافية | التركيز على التكنولوجيا |
| CrowdStrike | تقديرات 14-20 في المائة | Falcon Insight XDR; Falcon Prevent; Falcon Complete MDR | القيادة الأمنية في نقطة النهاية الأصلية | أمريكا الشمالية، أوروبا، آسيا والمحيط الهادئ | AI-native detection, threat intelligence, automated response |
| Microsoft | تقديرات 14-20 في المائة | Defender for Endpoint; Defender XDR; Defender for Business | اعتماد النظام الإيكولوجي وإدماج منهاج العمل | أمريكا الشمالية، أوروبا، آسيا والمحيط الهادئ | تحليلات السحاب، الكشف السلوكي، الترابط بين الشباك |
| SentinelOne | التقديرات 8-13 في المائة | Singularity Endpoint; Singularity XDR; Purple AI | التشغيل الآلي والاستجابة النهائية المستقلة بقيادة منظمة العفو الدولية | أمريكا الشمالية، أوروبا، آسيا والمحيط الهادئ | إصلاح ذاتي، مطاردة تهديد AI، بنية ذاتية |
| Palo Alto Networks | تقديرات 7-12 في المائة | Cortex XDR; Cortex XSIAM; Cortex XDR Pro | التفريق بين المنصات الأمنية الشاملة | أمريكا الشمالية، أوروبا، آسيا والمحيط الهادئ | محلل للشبكات النهائية، مُحقق سلوكي، تحقيق آلي |
| Trend Micro (TrendAI) | تقديرات 6-10 في المائة | رؤية تريند 1؛ أمن نقطة النهاية؛ خادم الخدمة وحماية عبء العمل | التغطية الواسعة لحجم العمل والتكامل بين نزع السلاح والتسريح وإعادة الإدماج | آسيا والمحيط الهادئ، أمريكا الشمالية، أوروبا | القياس عن بعد عبر خطوط الهاتف، واستخبارات التهديد، والكشف عن المخاطر |
| Sophos | تقديرات 3-7 في المائة | Intercept X; Sophos XDR; Sophos MDR | إدارة الأمن والتفريق بين الشركاء | أوروبا، أمريكا الشمالية، آسيا والمحيط الهادئ | التعلُّم العميق، والاستغلال في الوقاية، والاستجابة بمساعدة المحللين |
| Broadcom (Symantec) | تقديرات 3-7 في المائة | Semantec Endpoint Security; Endpoint Detection and Response; Adaptive Protection | القوام السياساتي للمؤسسات التي تم تركيبها ونقطة النهاية | أمريكا الشمالية، أوروبا، آسيا والمحيط الهادئ | وضع حد للتشديد، والاستخبارات التهديدية، والحماية القائمة على السلوك |
| مدافع عن النفس | تقديرات بنسبة 2.5 في المائة | GravityZone EDR; GravityZone XDR; MDR services | القيمة القائمة على الوقاية والكفاءة الأمنية | أوروبا، أمريكا الشمالية، آسيا والمحيط الهادئ | تعليم الآلات، تحليل السلوك، التحقيق في سلسلة الهجوم |
| سيسكو | تقديرات بنسبة 2.5 في المائة | Cisco Secure Endpoint; Cisco XDR; Secure Malware Analytics | النظام الإيكولوجي لأمن الشبكات والتكامل بين المنتجات | أمريكا الشمالية، أوروبا، آسيا والمحيط الهادئ | ربط الشبكة النهائية، ذكاء التهديد، الاحتواء الآلي |
| تريليكس | تقديرات بنسبة 2.5 في المائة | أمن تريليكس إند بوينت؛ تريليكس إندرا؛ تريليكس اكسدرا | الدفاع عن الأخطار التي تهدد المؤسسات والدعم العقاري غير المتجانس | أمريكا الشمالية، أوروبا، آسيا والمحيط الهادئ | تحليل السلوك، ذكاء التهديد، كشف التكيف |
التنمية الأخيرة الأخبار
- In August 2026, SonicWall launched SonicWall Endpoint Security, a unified endpoint protection solution offering standalone EDR and optional managed detection and response services for managed service providers serving small and medium-sized businesses. The launch expands access to automated threat response, real-time threat detection, and ransomware recovery capabilities for organisations seeking cost-effective endpoint security.https://www.prnewswire.com/news-releases/sonicwall-expands-msp-portfolio-with-simplified-endpoint-protection-302847876.html
- In April 2026, Palo Alto Networks completed its acquisition of Koi to strengthen endpoint protection against risks associated with AI agents and autonomous development tools. الحيازة تدعم تطوير الأمن العميل بدمج تكنولوجيا (كوي) مع (بريزما آر إس)، ومساعدة المؤسسات على تحسين الرؤية والسيطرة على النشاط الذي يقوده (آي آي) عبر نقاط نهاية الموظفين.https://www.prnewswire.com/news-releases/palo-alto-networks-completes-acquisition-of-koi-to-secure-the-agentic-endpoint-302741432.html
- وفي تشرين الأول/أكتوبر 2026، استهلت كانون أوروبا التكنولوجيا الرائدة في مجال نزع السلاح والتسريح وإعادة الإدماج، حيث وسعت نطاق المنهجيات الأمنية التقليدية المتعلقة بالحاسوب والخواديم إلى الهياكل الأساسية للطباعة التجارية. This deployment introduces behavioural tracking aligned with the MITRE ATTCK framework directly into multifunction printeder firmware, allowing corporate networks to automatically isolate endpoint vulnerabilities and intercept internal threats before lateral data breaches occur.https://www.canon-europe.com/press-centre/press-releases/2026/10/canon-launches-pioneering-printer-edr-technology-to-enhance-security for-office-printers/
What Strategic Insights Define the Future of the Take?
The Endpoint Detection and Response (EDR) market is moving toward intelligent, unified platforms via AI agents that combine endpoint, identity, cloud, and data signals into a unified response. A major risk of this development is over-automation, as excessive AI triage may cause false positives, reduce analyst confidence, and make organisations vulnerable to adversarial manipulation. وتتمثل إحدى الفرص الرئيسية في حماية غير الإنسان AI-agent (ب) الهويات، حيث تستحدث المؤسسات تدفقات عمل مستقلة تتجاوز قدرات الحلول النهائية القائمة. وينبغي للموردين أن يركزوا على التشغيل الآلي المفسَّر، والهيكل المصمم لقراءة الاندماج، وخدمات نزع السلاح والتسريح وإعادة الإدماج المُدارة في المشاريع الصغيرة والمتوسطة بدلاً من أداء الكشف. ولدى أمريكا الشمالية حصة في السوق تبلغ 38 في المائة، بينما تبلغ حصة أوروبا 26 في المائة، في حين يتوقع أن تنمو منطقة آسيا والمحيط الهادئ بنسبة 26.1 في المائة. فالشركات التي تجمع بين ثراء المنبر والاعتبارات الإقليمية المتعلقة بالامتثال، وخيارات النشر المرنة، وتقديم الخدمات الموثوقة، هي في أفضل وضع للفوز بالطلب المستدام على الأسواق.
وفيما يلي الأجزاء الرئيسية:
العنصر
- الحلول
- الخدمات
- Managed EDR
- الخدمات الفنية
- المشورة
- التنفيذ
- التدريب
- الدعم
نقطة البيع
- التشغيل
- لابوتو
- سيرفر
- نظام السحاب
- الجهاز المتنقل
- IoT Device
- الآلة الافتراضية
- جهات أخرى
النشر
- Cloud-Based
- على سبيل المثال
- Hybrid
- SaaS
- المضيفة
- Private Cloud
- السحابة العامة
- Edge
التطبيق
- الكشف عن التهديدات
- صيد التهديد
- الاستجابة للحوادث
- المراقبة
- الاستخبارات
- Malware Detection
- تحليل السلوك
- جهات أخرى
مستعمل نهائي
- BFSI
- الحكومة
- Telecom
- الرعاية الصحية
- التجزئة
- التصنيع
- IT " Telecom
- التعليم
حجم المنظمة
- المشاريع الكبيرة
- المشاريع الصغيرة والمتوسطة
- الوكالات الحكومية
- البداية
- المؤسسات المتوسطة الحجم
- Multinational Corporations
- الهياكل الأساسية الحيوية
- جهات أخرى
حسب التحليل الإقليمي
أمريكا الشمالية
- الولايات المتحدة الأمريكية
- كندا
- المكسيك
أوروبا
- ألمانيا
- UK
- فرنسا
- إيطاليا
- إسبانيا
- روسيا
- بقية أوروبا
آسيا والمحيط الهادئ
- الصين
- اليابان
- الهند
- جنوب كوريا
- أستراليا
- بقية آسيا والمحيط الهادئ
أمريكا الجنوبية
- البرازيل
- الأرجنتين
- بقية أمريكا الجنوبية
الشرق الأوسط
- UAE
- السعودية
- قطر
- جنوب أفريقيا
- بقية الشرق الأوسط
الأسئلة الشائعة
اعثر على إجابات سريعة للأسئلة الأكثر شيوعًا.
The endpoint detection and response (EDR) market size was valued at USD 6.99 billion in 2025 and is poised to reach USD 41.39 billion by 2033, expanding at a 24.90% CAGR
Key segments for the endpoint detection and response (EDR) market are Component (Solutions, Services, Managed EDR, Professional Services, Consulting, Implementation, Training, Support)Point of Sale (Workstation, Laptop, Server, Cloud System, Mobile Device, IoT Device, Virtual Machine, Others)Deployment (Cloud-Based, On-Premise, Hybrid, SaaS, Hosted, Private Cloud, Public Cloud, Edge)Application (Threat Detection, Threat Hunting, Incident Response, Surveillance & Monitoring, Intelligence & Reconnaissance, Malware Detection, Behavioral Analysis, Others)End User (BFSI, Government, Telecom, Healthcare, Retail, Manufacturing, IT & Telecom, Education)Organization Size (Large Enterprises, SMEs, Government Agencies, Startups, Mid-Sized Enterprises, Multinational Corporations, Critical Infrastructure, Others).
Growth is primarily driven by ransomware attacks, sophisticated cyber threats, hybrid work environments, cloud adoption, regulatory compliance requirements, and the integration of AI-powered threat detection and automated incident response.
The endpoint detection and response (EDR) market is led by major manufacturers, including CrowdStrike, SentinelOne, Microsoft, Palo Alto Networks, Trellix, Sophos, Broadcom, Cisco, Trend Micro, VMware, Check Point, Fortinet, Bitdefender, Cybereason, and Secureworks
North America holds a 38.0% market share, supported by mature cybersecurity infrastructure, high enterprise security spending, established technology providers, stringent compliance requirements, and widespread adoption of advanced endpoint protection.
Key opportunities include cloud-based EDR, AI-driven automated threat response, managed EDR services for SMEs, AI-agent identity protection, and scalable security solutions for emerging digital infrastructure.
- CrowdStrike
- SentinelOne
- Microsoft
- Palo Alto Networks
- تريليكس
- Sophos
- Broadcom
- سيسكو
- Trend Micro
- Vmware
- نقطة التفتيش
- Fortinet
- مدافع عن النفس
- السايبرسون
- الأعمال المضمونة
About the Authors

Mayur Shinde
I am Mayur Shinde, a Senior Research Analyst at Transpire Insight, specializing in the Automotive & Transportation and Information & Communication Technology (ICT) Industry. My work focuses on analyzing emerging market trends, technological advancements, competitive landscapes, and industry developments to deliver accurate, data-driven insights. I am passionate about transforming complex market information into clear, actionable content that helps businesses, professionals, and decision-makers stay informed and make confident strategic decisions.

Chakradhar Khansole
Chakradhar serves as the Research Director at Transpire Insight, bringing over 8 years of experience in technology, innovation, and strategic market intelligence. He specializes in transforming complex market data into actionable business insights that enable organizations to make informed, growth-oriented decisions. Recognized for his strategic vision and analytical expertise, Chakradhar leads high-impact research initiatives, delivering comprehensive market assessments, competitive intelligence, and forward-looking industry analysis.
التقارير المنشورة مؤخراً
-
Apr 2026
3(د) سوق
3d optical profiler market size, share " analysis report by type (desktop 3d optical profiler, and portable 3d optical profiler), by technology (confocal technology, and white light interference), by end-use industry (manufacturing, research institutions, automotive, aerospace and defense, medical devices, and other), and geography (north america, europe, asia-pacific, 20
-
Apr 2026
جهاز استشعار عمق سوق
حجم سوق الأشعة العميقة، وتقرير تحليل التقاسم حسب النوع (مجسات الأعماق المرتدة، وأجهزة استشعار للضوء، ومستشعرات الرؤية النمطية، وأجهزة الاستشعار الخفيف المهيكلة، ومجسات الأعماق فوق الصوتية)، من خلال تطبيقات (شركات التصنيعية، والروبية، والمقامرة، والإلكترونيات الاستهلاكية، والآلة الصناعية، والرعاية الصحية، والمراقبة في بلدان أخرى)
-
Apr 2026
الصناعة الرقمية سوق
الحجم الرقمي لسوق الصناعة التحويلية، تقرير تحليل الحصة حسب العنصر (البرمجيات والبرامجيات والخدمات)، حسب التكنولوجيا (التدريبات، الطباعة 3، الإنترنيت للأشياء (الحيوانات)، والأشياء الأخرى)، حسب التطبيق (السماح والنقل، والفضاء الجوي والدفاع، والإلكترونيات الاستهلاكية، والآلات الصناعية، وغيرها)، حسب نوع العمليات (التصميم القائم على الحاسوب، والمحاكاة المستندة إلى الحاسوب، والتصوير الجغرافي 3د، وغيثوم)
-
Apr 2026
خدمات التأشيرات الرقمية سوق
حجم سوق التأشيرات الرقمية، تقرير تحليل الحصة حسب النوع (المسافرون الأفراد، المسافرون من المجموعات)، حسب الطلب (السياحة، السفر في الأعمال التجارية، جهات أخرى)، والجغرافيا (أمريكا الشمالية، أوروبي، أو أسيا - المحيط الهادئ، أو الشرق الأوسط، أو أفريقيا، أو الجنوب، أو أمريكا الوسطى)، 2021 - 2031